Hinweis
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, sich anzumelden oder das Verzeichnis zu wechseln.
Für den Zugriff auf diese Seite ist eine Autorisierung erforderlich. Sie können versuchen, das Verzeichnis zu wechseln.
Wenn Sie die Schritte zum Vorbereiten Ihrer Umgebung für Defender für Endpunkt bereits abgeschlossen haben und Ihnen Rollen und Berechtigungen für Defender für Endpunkt zugewiesen sind, besteht ihr nächster Schritt darin, einen Plan für das Onboarding zu erstellen. Dieser Plan sollte mit der Identifizierung Ihrer Architektur und der Auswahl Ihrer Bereitstellungsmethode beginnen.
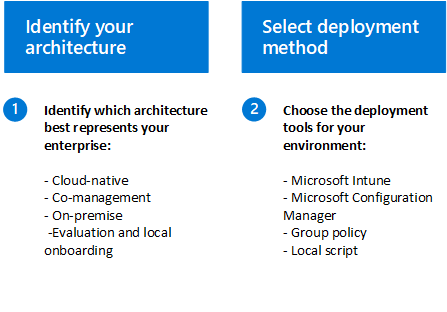
Wir wissen, dass jede Unternehmensumgebung einzigartig ist, daher haben wir mehrere Optionen bereitgestellt, um Ihnen die Flexibilität bei der Auswahl der Bereitstellung des Diensts zu geben. Die Entscheidung, wie Endpunkte in den Defender für Endpunkt-Dienst integriert werden sollen, ergibt sich aus zwei wichtigen Schritten:
Wichtig
Wenn Sie mehrere Sicherheitslösungen parallel ausführen möchten, lesen Sie Überlegungen zu Leistung, Konfiguration und Support.
Möglicherweise haben Sie bereits gegenseitige Sicherheitsausschlüsse für Geräte konfiguriert, die in Microsoft Defender for Endpoint integriert wurden. Wenn Sie weiterhin gegenseitige Ausnahmen konfigurieren müssen, um Konflikte zu vermeiden, finden Sie unter Fügen Sie Microsoft Defender for Endpoint der Ausschlussliste für Ihre bestehende Lösung hinzu weitere Informationen.
Schritt 1: Identifizieren Ihrer Architektur
Je nach Ihrer Umgebung eignen sich einige Tools für bestimmte Architekturen besser. Ermitteln Sie anhand der folgenden Tabelle, welche Defender for Endpoint-Architektur am besten zu Ihrer Organisation passt.
| Architektur | Beschreibung |
|---|---|
| Cloud-nativ | Es wird empfohlen, Microsoft Intune zum Integrieren, Konfigurieren und Korrigieren von Endpunkten aus der Cloud für Unternehmen zu verwenden, die keine lokale Konfigurationsverwaltungslösung haben oder ihre lokale Infrastruktur reduzieren möchten. |
| Mitverwaltung | Für Organisationen, die sowohl lokale als auch cloudbasierte Workloads hosten, empfehlen wir die Verwendung der ConfigMgr und Intune von Microsoft für ihre Verwaltungsanforderungen. Diese Tools bieten eine umfassende Suite von cloudbasierten Verwaltungsfunktionen und einzigartige Co-Management-Optionen zum Bereitstellen, Bereitstellen, Verwalten und Schützen von Endpunkten und Anwendungen in einem organization. |
| Lokal installiert | Für Unternehmen, die die cloudbasierten Funktionen von Microsoft Defender for Endpoint nutzen und gleichzeitig ihre Investitionen in Konfigurations-Manager oder Active Directory Domain Services maximieren möchten, empfehlen wir diese Architektur. |
| Auswertung und lokales Onboarding | Wir empfehlen diese Architektur für SOCs (Security Operations Center), die ein Microsoft Defender for Endpoint Pilotprojekt auswerten oder ausführen möchten, aber nicht über vorhandene Verwaltungs- oder Bereitstellungstools verfügen. Diese Architektur kann auch für das Onboarding von Geräten in kleinen Umgebungen ohne Verwaltungsinfrastruktur verwendet werden, z. B. in einer DMZ (Demilitarized Zone). |
Schritt 2: Auswählen Ihrer Bereitstellungsmethode
Nachdem Sie die Architektur Ihrer Umgebung ermittelt und ein Inventar erstellt haben, wie im Abschnitt "Anforderungen" beschrieben, verwenden Sie die folgende Tabelle, um die geeigneten Bereitstellungstools für die Endpunkte in Ihrer Umgebung auszuwählen. Diese Informationen helfen Ihnen bei der effektiven Planung der Bereitstellung.
| Endpunkt | Bereitstellungstool |
|---|---|
| Windows-Clientgeräte |
Defender-Bereitstellungstool Microsoft Intune/Mobile Geräteverwaltung (MDM) Microsoft Configuration Manager Lokales Skript (bis zu 10 Geräte) Gruppenrichtlinie Nicht persistente VDI-Geräte (Virtual Desktop Infrastructure) Azure Virtual Desktop Defender-Bereitstellungstool, System Center Endpoint Protection und Microsoft Monitoring Agent (Windows 8.1) |
|
Windows Server (Erfordert einen Serverplan) |
Lokales Skript Integration in Microsoft Defender für Cloud Leitfaden für Windows Server mit SAP Defender-Bereitstellungstool für Windows Server 2008 R2 SP1 |
| macOS | Wählen Sie eine macOS-Bereitstellungsmethode |
|
Linux-Server (Erfordert einen Serverplan) |
Defender-Bereitstellungstool Installationsprogrammskriptbasierte Bereitstellung Ansible Chef Puppe Saltstack Manuelle Bereitstellung Direktes Onboarding mit Defender für Cloud Leitfaden für Linux mit SAP |
| Android | Microsoft Intune |
| iOS |
Microsoft Intune Mobiler Anwendungs-Manager |
Hinweis
Für Geräte, die nicht von Intune oder Konfigurations-Manager verwaltet werden, können Sie die Defender für Endpunkt-Sicherheitseinstellungenverwaltung verwenden, um Sicherheitskonfigurationen direkt von Intune zu empfangen. Für das Onboarding von Servern in Defender für Endpunkt sind Serverlizenzen erforderlich. Sie können aus den folgenden Optionen wählen:
- Microsoft Defender für Server Plan 1 oder Plan 2 (als Teil des Defender für Cloud-Angebots)
- Microsoft Defender for Endpoint für Server
- Microsoft Defender for Business-Server (nur für kleine und mittlere Unternehmen)
Nächster Schritt
Nachdem Sie Ihre Defender for Endpoint-Architektur und -Bereitstellungsmethode ausgewählt haben, fahren Sie mit Schritt 4 – Geräte einbinden fort.