Nota:
El acceso a esta página requiere autorización. Puede intentar iniciar sesión o cambiar directorios.
El acceso a esta página requiere autorización. Puede intentar cambiar los directorios.
Si ya ha completado los pasos para preparar el entorno para Defender para punto de conexión y ha asignado roles y permisos para Defender para punto de conexión, el siguiente paso es crear un plan para la incorporación. Este plan debe comenzar con la identificación de la arquitectura y la elección del método de implementación.
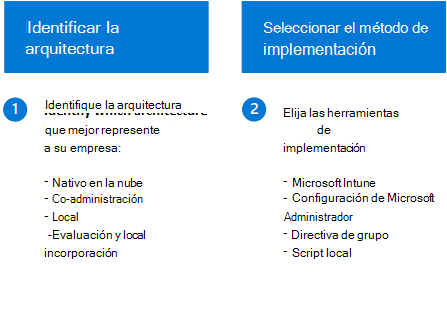
Entendemos que cada entorno empresarial es único, por lo que hemos proporcionado varias opciones para proporcionarle la flexibilidad de elegir cómo implementar el servicio. Decidir cómo incorporar dispositivos al servicio Defender para Endpoint se resume en dos pasos importantes:
Importante
Si desea ejecutar varias soluciones de seguridad en paralelo, consulte Consideraciones sobre el rendimiento, la configuración y la compatibilidad.
Es posible que ya haya configurado exclusiones mutuas de seguridad para los dispositivos incorporados en Microsoft Defender para punto de conexión. Si todavía necesita establecer exclusiones mutuas para evitar conflictos, consulte Agregar Microsoft Defender para punto de conexión a la lista de exclusión de la solución existente.
Paso 1: Identificar la arquitectura
Dependiendo de su entorno, algunas herramientas son más adecuadas para determinadas arquitecturas. Use la tabla siguiente para decidir qué arquitectura de Defender para punto de conexión se adapta mejor a su organización.
| Arquitectura | Descripción |
|---|---|
| Nativo en la nube | Se recomienda usar Microsoft Intune para incorporar, configurar y corregir puntos de conexión desde la nube para las empresas que no tienen una solución de administración de configuración local o buscan reducir su infraestructura local. |
| Administración conjunta | Para las organizaciones que hospedan cargas de trabajo locales y basadas en la nube, se recomienda usar ConfigMgr y Intune de Microsoft para sus necesidades de administración. Estas herramientas proporcionan un conjunto completo de características de administración con tecnología de nube y opciones de administración conjunta únicas para aprovisionar, implementar, administrar y proteger aplicaciones y puntos de conexión en una organización. |
| Local | Para las empresas que quieren aprovechar las capacidades en la nube de Microsoft Defender para Endpoint a la vez que maximizan sus inversiones en Administrador de configuración o Servicios de dominio de Active Directory, recomendamos esta arquitectura. |
| Evaluación e incorporación local | Se recomienda esta arquitectura para los SOC (Centros de operaciones de seguridad) que buscan evaluar o ejecutar un Microsoft Defender para punto de conexión piloto, pero que no tienen herramientas de administración o implementación existentes. Esta arquitectura también se puede usar para incorporar dispositivos en entornos pequeños sin infraestructura de administración, como una red perimetral (zona desmilitarizada). |
Paso 2: Seleccionar el método de implementación
Una vez que haya determinado la arquitectura del entorno y haya creado un inventario como se describe en la sección de requisitos, use la tabla siguiente para seleccionar las herramientas de implementación adecuadas para los puntos de conexión del entorno. Esta información le ayudará a planear la implementación de forma eficaz.
Nota:
Para los dispositivos que no se administran mediante Intune o Administrador de configuración, puede usar la administración de configuración de seguridad de Defender para punto de conexión para recibir configuraciones de seguridad directamente desde Intune. Para incorporar servidores a Defender para punto de conexión, se requieren licencias de servidor . Puede elegir entre estas opciones:
- Microsoft Defender para el plan 1 de servidores o el plan 2 (como parte de la oferta de Defender for Cloud)
- Microsoft Defender para punto de conexión para servidores
- Microsoft Defender para Servidores Empresariales (solo para pequeñas y medianas empresas)
Paso siguiente
Después de elegir la arquitectura de Defender para punto de conexión y el método de implementación, continúe con paso 4: Incorporación de dispositivos.