Märkus.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida sisse logida või kausta vahetada.
Juurdepääs sellele lehele nõuab autoriseerimist. Võite proovida kausta vahetada.
Dataverse pakub paindlikku turbemudelit paljude äristsenaariumide jaoks. Mudel kehtib ainult keskkondadele, kus on andmebaas Dataverse. Administraatorina saate hallata kasutajaid, kontrollida nende turbekonfiguratsiooni ja teha juurdepääsuprobleemide tõrkeotsingut.
Jootraha
Rollipõhine turve
Dataverse kasutab õiguste rühmitamiseks turberolle. Määrake turberollid otse kasutajatele või Dataverse'i meeskondadele. Meeskonnaliikmed saavad töörühmale määratud õigused.
Turbeõigused on kumulatiivsed. Kasutaja saab kõigi rollide ja meeskonnaliikmete antud kõige laiema juurdepääsuõiguse. Näiteks kui üks roll annab organisatsioonitasemel lugemisõiguse kõigile kontaktikirjetele, ei saa teine roll konkreetset kontakti kasutaja eest peita.
Äriüksused
Sellest videost saate teada, mis on Dataverse'i äriüksused.
Äriüksused töötavad kasutaja juurdepääsu määratlemiseks turberollidega. Need määratlevad turbepiirid, mis aitavad teil kasutajaid ja andmeid hallata. Igal Dataverse'i andmebaasil on üks juuräriüksus.
Saate luua tütarettevõtted , et jagada kasutajad ja andmed väiksemateks turbepiirideks. Iga keskkonna kasutaja kuulub äriüksusesse. Teie äriüksuse struktuur võib ühtida teie organisatsiooni hierarhiaga, kuid see ei pea seda tegema.
Järgmistes näidetes kasutatakse kolme äriüksust. Woodgrove on juuräriüksus ja jääb hierarhia ülaserva. Allüksused A ja B on tütarettevõtted. Igal osakonna kasutajatel on erinevad juurdepääsuvajadused.
Hierarhiline andmejuurdepääsu struktuur
Hierarhilise struktuuri abil saate eraldada kasutajaid ja andmeid puulaadses hierarhias.
Määrake igale kasutajale üks äriüksus ja määrake kasutajale selle äriüksuse turberoll. Vaikimisi kuulub kasutaja äriüksusele kirjed, mille kasutaja loob. Turberoll määratleb, millistele kirjetele kasutaja selles äriüksuses juurde pääseb.
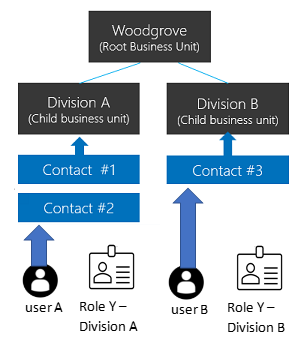
Selles näites kuulub kasutaja A osakonda A ja tal on osakonna A turberoll Y. Kasutaja A pääseb juurde kontaktile #1 ja kontaktile #2. Kasutaja B kuulub osakonda B, nii et kasutaja B ei pääse osakonna A kontaktidele juurde, kuid pääseb juurde kontaktile nr 3.
Maatriksandmetele juurdepääsu struktuur (moderniseeritud äriüksused)
Maatriksi struktuuri abil saate andmeid korraldada puulaane hierarhias, võimaldades samal ajal kasutajatele juurdepääsu mitmes äriüksuses asuvatele andmetele sõltumata äriüksusest, kuhu nad kuuluvad.
Määrake kasutajale iga äriüksuse turberoll, mille andmetele nad peavad juurde pääsema. Kui kasutaja loob kirje, saab ta valida selle äriüksuse, mis selle kuulub.
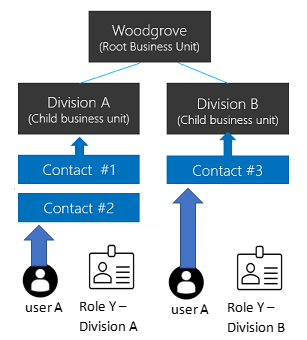
Selles näites võib kasutaja A kuuluda suvalisse äriüksusse, sh juuräriüksusse. Osakonna A turberoll Y annab kasutajale juurdepääsu kontaktile #1 ja kontaktile #2. Osakonna B turberoll Y annab kasutajale juurdepääsu kontaktile nr 3.
Maatriksandmetele juurdepääsu struktuuri lubamine
Märkus.
Enne selle funktsiooni lubamist avaldage kõik kohandused, et funktsioon rakenduks uutele tabelitele. Kui avaldamata tabel ei tööta pärast funktsiooni lubamist, kasutage tööriista OrgDBOrgSettings Microsoft Dynamics CRM-i jaoks, et määrata recomputeOwnershipAcrossBusinessUnits väärtuseks true. Selle sätte abil saate määrata ja värskendada veergu Omamise äriüksus .
- Logige Power Platformi halduskeskusse sisse Dynamics 365 administraatori või Microsoft Power Platform administraatorina.
- Valige navigeerimispaanil Halda .
- Valige paanil Haldaminesuvand Keskkonnad ja seejärel valige keskkond.
- Valige Sätted>Toode>Funktsioonid.
- Lülitage sisse säte Kirje kuuluvus kõigis äriüksustes.
- Valige käsk Salvesta.
Pärast funktsiooni sisselülitamist valige kasutajale turberolli määramisel äriüksus. Selle suvandi abil saate kasutajale määrata erinevate äriüksuste rolle. Mudelipõhiste rakenduste käitamiseks vajab kasutaja ka oma äriüksuse rolli, mis sisaldab nõutavaid kasutajasätete õigusi. Põhikasutaja roll näitab, millised kasutajasätete õigused lubada.
Kui mõni tema turberollidest annab kirje tabelile lugemisõiguse , saate kasutaja määrata kirje omanikuks mis tahes äriüksuses. Kasutaja ei vaja kirjele kuuluvast äriüksusest turberolli. Lisateavet leiate teemast Kaasajastatud äriüksuste omandiõiguse salvestamine.
Märkus.
Säte EnableOwnershipAcrossBusinessUnits talletab selle funktsiooni oleku. Seda sätet saate muuta ka Microsoft Dynamics CRM-i tööriista OrgDBOrgSettings abil.
Äriüksuse seostamine turberühmaga Microsoft Entra
Vastendage äriüksused turberühmade Microsoft Entra, et lihtsustada kasutajahaldust ja rollide määramist.
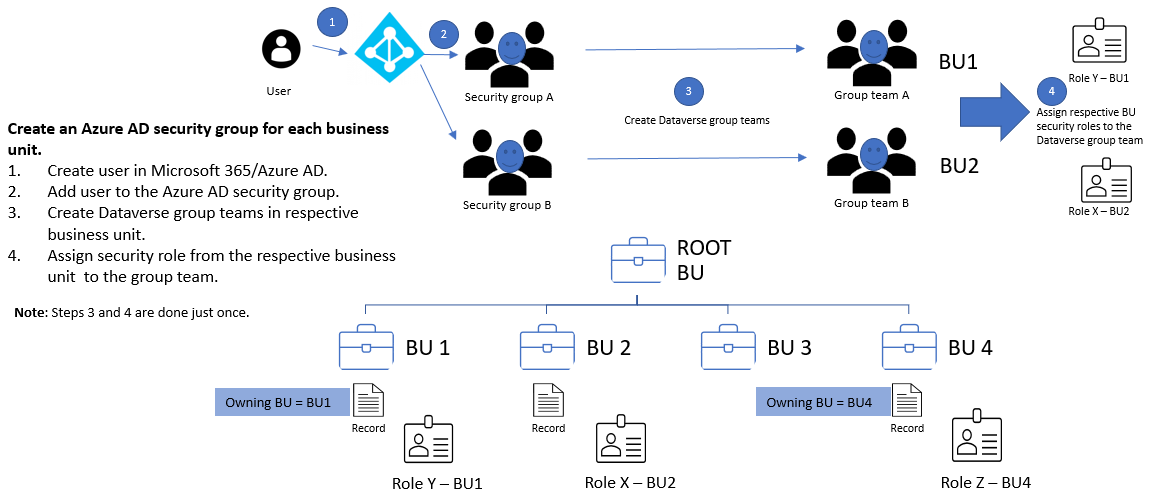
Iga äriüksuse puhul:
- Looge Microsoft Entra turberühm.
- Looge turberühma jaoks Dataverse'i rühma töörühm .
- Määrake äriüksuse turberoll Dataverse'i rühma meeskonnale.
- Lisage kasutajaid Microsoft Entra turberühma.
Kui kasutaja siseneb keskkonda esimest korda, loob Dataverse kasutaja juurettevõttes. Kasutaja ja Dataverse'i rühma töörühmad võivad jääda juurtööüksusse. Neile määratud turberollid annavad juurdepääsu vastavate äriüksuste andmetele.
Maatriksandmetele juurdepääsuks lisage kasutajad iga äriüksuse Microsoft Entra turberühma.
Äriüksuse omamine
Igal kirjel on veerg Omav äriüksus , mis tuvastab kirjele kuuluva äriüksuse. Kui kasutaja loob kirje, kuvatakse veerus vaikimisi kasutaja äriüksus. Väärtust saate muuta ainult siis, kui kirje omandiõigus kõigis äriüksustes on sisse lülitatud.
Märkus.
Omava äriüksuse muutmine võib põhjustada kaskaadmuudatusi. Lisateavet leiate teemast SDK kasutamine .NET kaskaadkäitumise konfigureerimiseks.
Kui soovite, et kasutaja määraks veeru Omav äriüksus , andke kasutaja turberollile kohaliku taseme lisamisõigus äriüksuse tabeli jaoks.
Lisage veerg kohta:
- Vormi keha või päis.
- Vaade.
- Veeruvastendus. Kui kasutate funktsiooni AutoMapEntity, kaasake vastendusse veerg.
Märkus.
Kui andmete sünkroonimise töö sisaldab skeemis omamise äriüksust , nurjub töö võõrvõtme piirangu rikkumisega, kui sihtkeskkond ei sisalda sama väärtust. Eemaldage veerg lähteskeemist või muutke selle lähteväärtus sihtkeskkonnas olemasolevaks äriüksuseks.
Kui kopeerite andmed välisressursi (nt Power BI), kaasake omamisettevõtte üksus ainult juhul, kui sihtkoht toetab veergu.
Tabeli- ja kirjeomandus
Dataverse toetab kahte tüüpi kirjeid.
- Ettevõttele kuuluv: Õigus rakendub kõigile kirjetele või ei kehti.
- Kasutajale või meeskonnale kuuluv: Enamik õigusi toetavad kasutajat, äriüksust, ema-tütarettevõtte äriüksust ja ettevõtte juurdepääsutasemeid.
Tabeli loomisel saate valida omanikutüübi ja te ei saa seda hiljem muuta. Näiteks kasutajataseme lugemisõigus tabelile Kontakt võimaldab kasutajatel lugeda ainult neile sisestatud kontaktikirjeid.
Kui kasutaja A kuulub osakonda A ja tal on äriüksuse tasemel lugemisõigus tabelile Kontakt, saab kasutaja A lugeda kontakte #1 ja Kontakt #2, kuid mitte Kontakt #3.
Turberolli konfigureerimisel valige iga õiguse jaoks pääsutase.
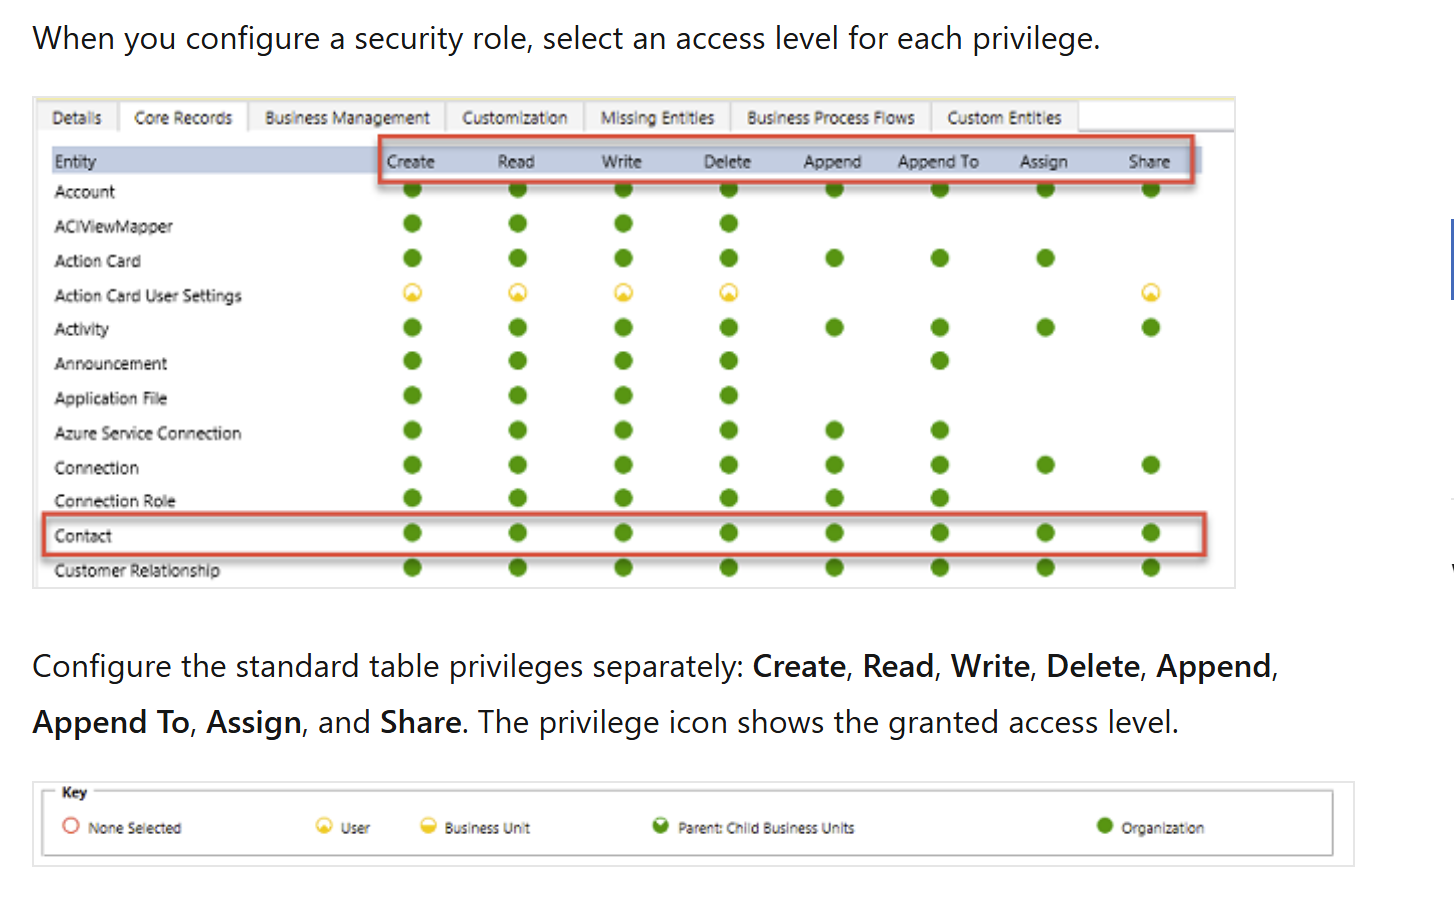
Konfigureerige tabeli standardõigused eraldi: loomine, lugemine, kirjutamine, kustutamine, lisamine, lisamine, määramine ja ühiskasutus. Õiguseikoon kuvab antud pääsutaseme.
Filtreeritud tabelikirje omanik (eelvaade)
Eelvaatefunktsioonid ei ole mõeldud tootmiseks ja nende funktsionaalsus võib olla piiratud. Need funktsioonid on saadaval enne ametlikku väljalaskmist, et kliendid saaksid varakult juurde pääseda ja tagasisidet anda.
Filtreeritud kirje omanik võimaldab administraatoritel reguleerida veeruväärtuste filtritega juurdepääsu dataverse-kirjetele. Näiteks saate anda juurdepääsu ainult kirjetele, mille City veeru väärtus on Redmond. Kasutajad saavad luua, lugeda, värskendada ja kustutada ainult neid kirjeid, mis vastavad nende turberollide filtritele.
Erinevalt tavalistest andmetabelitest ei toeta filtreeritud kirjeomandiga tabelid kirje omandiõigust, ühiskasutust ega määramist. Filtripõhised õigused juhivad kirje juurdepääsu ja pakuvad detailseid reataseme juurdepääsu, piiramata tabeleid, veerge või muid mudeliobjekte.
Märkus.
Filtreeritud kirjeomandit saate kasutada filtrikriteeriumidele vastavatele kirjetele reatasemel juurdepääsu andmiseks. Filtripõhiste õiguste rakendamine filtreeritud kirjeomanditabelitele ja olemasolevatele kasutaja- või ettevõttele kuuluvatele tabelitele. Olemasolevate tabelite puhul säilitab selline lähenemisviis aluseks oleva omandimudeli.
Kirje kuuluvus moderniseeritud äriüksustes
Kaasajastatud äriüksustega saavad kasutajad omada kirjeid igas äriüksuses. Kasutaja vajab turberolli igast äriüksusest, mis annab kirje tabeli lugemisõiguse. Kasutaja ei vaja rolli igas äriüksuses, mis sisaldab talle kuuluvat kirjet.
Kui lubasite eelvaateperioodi jooksul tootmiskeskkonnas kirje omandiõiguse kõigis äriüksustes , tehke järgmist.
- Installige organisatsioonisätete redaktor.
- Määrake recomputeOwnershipAcrossBusinessUnits väärtuseks
true. Süsteem lukustub ümberarvutamise ajal, milleks võib kuluda kuni viis minutit. Pärast ümberarvutamist saavad kasutajad omada kirjeid kõigis äriüksustes ilma igast äriüksusest eraldi turberollita. Kirjeomanikud saavad kirjeid määrata ka väljaspool kirjet asuvale äriüksusele. -
Määrake sätte AlwaysMoveRecordToOwnerBusinessUnit väärtuseks
false. Omanikuõiguse muutumisel jäävad kirjed algsesse äriüksusesse.
Mittetulunduskeskkondade korral määrake sätte AlwaysMoveRecordToOwnerBusinessUnit väärtuseks false.
Märkus.
Kui lülitate välja kirje omandiõiguse kõigis äriüksustes või määrate sätte RecomputeOwnershipAcrossBusinessUnits väärtuseks false, ei saa te veergu Oma äriüksus seada ega värskendada. Dataverse muudab ka iga mõjutatud kirje omavat äriüksust nii, et see vastaks kirje omaniku äriüksusele.
Meeskonnad (sh rühma meeskonnad)
Iga meeskond kuulub äriüksusse. Dataverse loob iga äriüksuse jaoks automaatselt vaikemeeskonna ja haldab selle liikmelisust. Vaikemeeskond kaasab alati kõik äriüksuse kasutajad. Te ei saa selle liikmeid käsitsi lisada ega eemaldada. Dataverse värskendab liikmestaatust, kui seostate või tühistate kasutajad äriüksusega.
Dataverse pakub kahte tüüpi töörühmi.
- Omanike töörühmad saavad kirjeid omada. Iga meeskonnaliige saab otse juurdepääsu töörühma kirjetele. Kasutaja võib kuuluda mitmesse omanikurühma.
- Accessi meeskonnad annavad juurdepääsu ühiskirjetele, kuid ei oma kirjeid või neil on turberollid.
Kirjete ühiskasutusse andmine
Jagage üksikuid kirjeid kasutaja või meeskonnaga, et käsitleda erandeid, mida teie omandiõiguse ja äriüksuse mudel ei hõlma. Kasutage ühiskasutust ainult erandite korral, kuna see toimib vähem tõhusalt ja võib olla raskem tõrkeotsingut teha kui rollipõhise juurdepääsu korral. Meeskonnaga jagamine on tõhusam kui eraldi jagamine iga kasutajaga.
Accessi meeskonnamalli abil saate luua pääsumeeskonna automaatselt ja määratleda kirje õigused. Samuti saate luua juurdepääsu töörühmi ilma mallita ja hallata nende liikmeid käsitsi. Accessi töörühmadel pole kirjeid ja neil ei saa olla turberolle. Meeskonnaliikmed pääsevad juurde, kuna kirje on meeskonnaga ühiskasutuses.
Kirje taseme turve teenuses Dataverse
Kasutaja kirjele juurdepääs ühendab kõik nende turberollid, äriüksuse liikmesuse, meeskonnaliikmed ja ühiskirjed. Access on Dataverse-andmebaasis kumulatiivne. Dataverse jälgib juurdepääsu iga andmebaasi jaoks eraldi ja kasutajal peab olema asjakohane andmeversiooni litsents.
Veerutaseme turvalisus Dataverse'is
Kasutage veerutaseme turvet, kui kirjetaseme turve ei anna piisavalt kontrolli. Saate selle lubada kõigi kohandatud veergude ja enamiku süsteemiveergude jaoks. Enamik süsteemiveerge, mis sisaldavad isikuttuvastavat teavet (PII), toetavad veerutaseme turvet. Süsteemiveeru metaandmed näitavad, kas saate seda kaitsta.
Lubage veerutaseme turve iga veeru jaoks eraldi. Seejärel looge veeru turbeprofiil, mis annab turvatud veergudele juurdepääsu loomise, värskendamise ja lugemise õiguse. Määrake profiil kasutajatele või meeskondadele.
Veerutaseme turve ei anna kirjele juurdepääsu. Enne kui veeru turbeprofiil saab anda juurdepääsu turvatud veergudele, peab kasutajal olema juba kirjejuurdepääs. Kasutage veerutaseme turvet ainult siis, kui see on vajalik, kuna liigne kasutamine võib jõudlust vähendada.
Turbe haldamine mitmes keskkonnas
Dataverse'i lahenduste abil saate turberolle ja veeru turbeprofiile ühest keskkonnast teise teisaldada. Igas keskkonnas saate luua ja hallata äriüksusi ja meeskondi eraldi. Samuti peate määrama kasutajatele igas keskkonnas asjakohased turbekomponendid.
Kasutaja turbe konfigureerimine
Pärast rollide, meeskondade ja äriüksuste loomist konfigureerige iga kasutaja juurdepääs.
- Seostage kasutaja äriüksusega. Dataverse kasutab vaikimisi juuräriüksust ja lisab kasutaja selle äriüksuse vaikemeeskonda.
- Määrake kasutajale soovitud turberollid.
- Lisage kasutaja sobivatesse töörühmadesse.
- Kui kasutate veerutaseme turvet, määrake kasutajale või mõnele tema meeskonnale veeru turbeprofiil.
Kasutaja tegelik juurdepääs ühendab otse määratud turberollid töörühmade kaudu määratud rollidega. Dataverse annab alati nende rollide jaoks kõige laiema õiguse. Üksikasjalikku tutvustust leiate teemast Keskkonnaturbe konfigureerimine.
Kooskõlastage olulised turbemuudatused rakenduste loojate ja administraatoritega, kes haldavad kasutajaõigusi enne muudatuste juurutamist.