Muistiinpano
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää kirjautua sisään tai vaihtaa hakemistoa.
Tämän sivun käyttö edellyttää valtuutusta. Voit yrittää vaihtaa hakemistoa.
Dataverse tarjoaa joustavan suojausmallin moniin liiketoimintaskenaarioita varten. Mallia sovelletaan vain ympäristöihin, joissa on Dataverse-tietokanta. Järjestelmänvalvojana voit hallita käyttäjiä, tarkistaa heidän suojausmäärityksensä ja tehdä käyttöoikeusongelmien vianmäärityksen.
Rooliin perustuva turvallisuus
Dataverse käyttää käyttöoikeusrooleja oikeuksien ryhmittelyyn. Määritä käyttöoikeusrooleja suoraan käyttäjille tai Dataverse-tiimeille. Tiimin jäsenet saavat tiimille määritetyt oikeudet.
Suojausoikeudet ovat kumulatiivisia. Käyttäjä saa laajimman käyttöoikeuden, jonka kaikki roolit ja ryhmän jäsenyydet myöntävät. Jos esimerkiksi yksi rooli myöntää organisaatiotason lukuoikeuden kaikkiin yhteyshenkilötietueisiin, toinen rooli ei voi piilottaa tiettyä yhteystietoa käyttäjältä.
Liiketoimintayksiköt
Katso tästä videosta lisätietoja Dataversen liiketoimintayksiköistä:
Liiketoimintayksiköt ja suojausroolit määrittävät yhdessä käyttäjän käyttöoikeudet. Ne määrittävät suojausrajat, joiden avulla voit hallita käyttäjiä ja tietoja. Jokaisella Dataverse-tietokannalla on yksi pääliiketoimintayksikkö.
Luo aliliiketoimintayksiköitä , jotka jakavat käyttäjät ja tiedot pienempiin suojausrajoista. Jokainen ympäristön käyttäjä kuuluu liiketoimintayksikölle. Liiketoimintayksikkösi rakenne voi vastata organisaation hierarkiaa, mutta sen ei tarvitse.
Seuraavissa esimerkeissä käytetään kolmea liiketoimintayksikköä. Woodgrove on pääliiketoimintayksikkö, ja se pysyy hierarkian ylimmäisenä. Osastot A ja B ovat aliliiketoimintayksiköitä. Kunkin osaston käyttäjillä on erilaiset käyttöoikeustarpeet.
Hierarkkinen tietojen käyttöoikeusrakenne
Hierarkkisen rakenteen avulla voit erottaa käyttäjät ja tiedot puun kaltaisessa hierarkiassa.
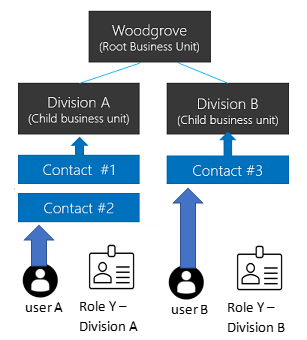
Määritä jokaiselle käyttäjälle yksi liiketoimintayksikkö ja määritä käyttäjälle käyttöoikeusrooli kyseisestä liiketoimintayksiköstä. Käyttäjän liiketoimintayksikkö omistaa oletusarvoisesti käyttäjän luomat tietueet. Käyttöoikeusrooli määrittää, mitä tietueita käyttäjä voi käyttää kyseisessä liiketoimintayksikössä.
Tässä esimerkissä käyttäjä A kuuluu divisioonaan A ja hänellä on käyttöoikeusrooli Y osastolta A. Käyttäjä A voi käyttää yhteystietoa 1 ja yhteyshenkilöä #2. Käyttäjä B kuuluu divisioonaan B, joten käyttäjä B ei voi käyttää jaoston A yhteyshenkilöitä mutta käyttää yhteystietoa 3.
Matriisitietojen käyttörakenne (modernit liiketoimintayksiköt)
Matriisirakenteen avulla voit järjestää tiedot puun kaltaiseen hierarkiaan siten, että käyttäjät voivat käyttää tietoja useissa liiketoimintayksiköissä riippumatta siitä, mihin liiketoimintayksikköön ne kuuluvat.
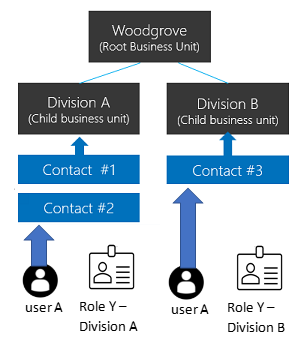
Määritä käyttäjälle käyttöoikeusrooli kustakin liiketoimintayksiköstä, jonka tietoja heidän on käytettävä. Kun käyttäjä luo tietueen, hän voi valita liiketoimintayksikön, joka omistaa sen.
Tässä esimerkissä käyttäjä A voi kuulua mihin tahansa liiketoimintayksikköön, mukaan lukien liiketoimintayksikön pääkansioon. Käyttöoikeusrooli Y osastolta A antaa käyttäjälle käyttöoikeuden yhteyshenkilöön 1 ja yhteystietoon 2. Käyttöoikeusrooli Y osastolta B antaa käyttäjälle käyttöoikeuden yhteyshenkilöön #3.
Matriisin tietojen käyttörakenteen ottaminen käyttöön
Muistiinpano
Ennen kuin otat tämän ominaisuuden käyttöön, julkaise kaikki mukautukset, jotta ominaisuus koskee uusia taulukoita. Jos julkaisematon taulukko ei toimi sen jälkeen, kun olet ottanut ominaisuuden käyttöön, määritä RecomputeOwnershipAcrossBusinessUnitsarvoon Microsoft Dynamics CRM:n OrgDBOrgSettings-työkalulla.true Tämän asetuksen avulla voit määrittää ja päivittää Owning Business Unit - sarakkeen.
- Kirjaudu Power Platform -hallintakeskukseen Dynamics 365 järjestelmänvalvojana tai Microsoft Power Platform järjestelmänvalvojana.
- Valitse siirtymisruudussa Hallitse.
- Valitse Hallinta-ruudussaYmpäristöt ja valitse sitten ympäristö.
- Valitse Asetukset>Tuote>Ominaisuudet.
- Ota Tietueen omistajuus käyttöön kaikissa liiketoimintayksiköissä.
- Valitse Tallenna.
Kun olet ottaa ominaisuuden käyttöön, valitse liiketoimintayksikkö, kun määrität käyttäjälle käyttöoikeusroolin. Tämän asetuksen avulla voit määrittää käyttäjälle rooleja eri liiketoimintayksiköistä. Mallipohjaisten sovellusten suorittamiseen käyttäjällä on oltava myös oman liiketoimintayksikkönsä rooli, joka sisältää vaaditut käyttäjäasetusten oikeudet. Peruskäyttäjä-rooli näyttää, mitkä käyttäjäasetusten oikeudet otetaan käyttöön.
Voit tehdä käyttäjästä minkä tahansa liiketoimintayksikön tietueen omistajan, jos jokin hänen käyttöoikeusrooleistaan myöntää tietueen taulukon lukuoikeuden . Käyttäjä ei tarvitse tietueen omistavan liiketoimintayksikön käyttöoikeusroolia. Katso lisätietoja artikkelista Tietueen omistajuus modernoiduissa liiketoimintayksiköissä.
Muistiinpano
EnableOwnershipAcrossBusinessUnits-asetus tallentaa tämän ominaisuuden tilan. Voit muuttaa asetusta myös Microsoft Dynamics CRM:n OrgDBOrgSettings-työkalulla.
Liitä liiketoimintayksikkö Microsoft Entra -käyttöoikeusryhmään
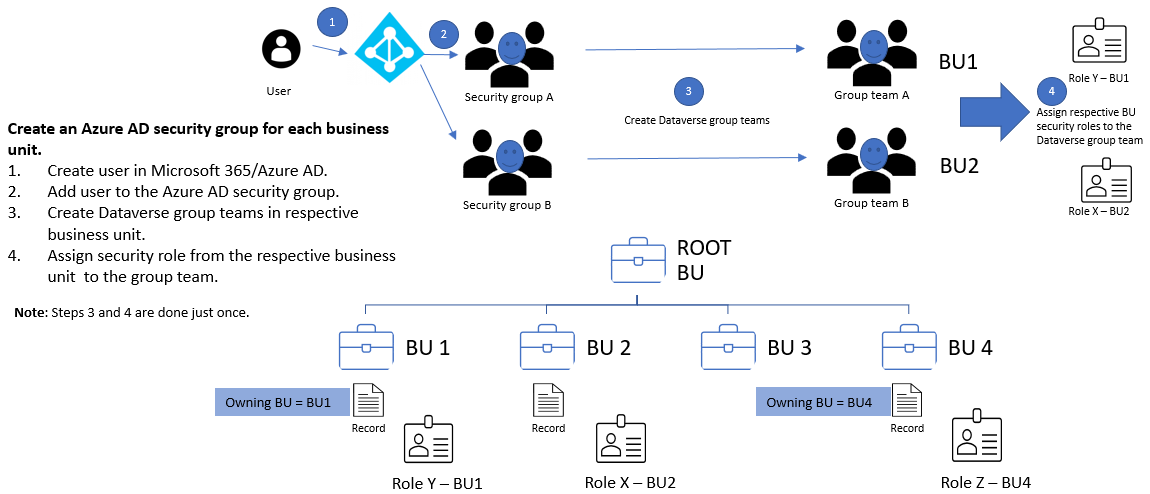
Yhdistä liiketoimintayksiköt Microsoft Entra käyttöoikeusryhmiin käyttäjien hallinnan ja roolien määrittämisen yksinkertaistamiseksi.
Kullekin liiketoimintayksikölle:
- Luo Microsoft Entra -käyttöoikeusryhmä.
- Luo Dataverse-ryhmä käyttöoikeusryhmälle.
- Määritä liiketoimintayksikön käyttöoikeusrooli Dataverse-ryhmätiimille.
- Lisää käyttäjiä Microsoft Entra käyttöoikeusryhmään.
Kun käyttäjä käyttää ympäristöä ensimmäistä kertaa, Dataverse luo käyttäjän liiketoimintayksikön pääkansioon. Käyttäjä- ja Dataverse-ryhmätiimit voivat pysyä liiketoimintayksikön pääkansiossa. Niille määritetyt käyttöoikeusroolit myöntävät pääsyn vastaavien liiketoimintayksiköiden tietoihin.
Lisää matriisitietojen käyttöä varten käyttäjiä Microsoft Entra käyttöoikeusryhmään kullekin liiketoimintayksikölle, jota heidän on käytettävä.
Omistava liiketoimintayksikkö
Jokaisessa tietueessa on Owning Business Unit - sarake, joka tunnistaa tietueen omistavan liiketoimintayksikön. Kun käyttäjä luo tietueen, sarakkeen oletusarvo on käyttäjän liiketoimintayksikkö. Voit muuttaa arvoa vain, kun tietueen omistajuus liiketoimintayksiköissä on käytössä.
Muistiinpano
Omistavan liiketoimintayksikön muuttaminen voi aiheuttaa johdannaismuutoksia. Lisätietoja on kohdassa Käytä SDK:ta .NET johdannaistoiminnon määrittämiseen.
Jotta käyttäjä voi määrittää Omistava liiketoimintayksikkö - sarakkeen, myönnä käyttäjän käyttöoikeusrooli paikallisen tason Liitä kohteeseen -oikeus liiketoimintayksikkötaulukkoon.
Lisää sarake kohteeseen:
- Lomakkeen runkoteksti tai otsikko.
- Näkymä.
- Sarakemääritys. Jos käytät automaattista yhdistämismääritystä, sisällytä sarake yhdistämismääritykseen.
Muistiinpano
Jos tietojen synkronointityössä on liiketoimintayksikön omistaminen rakenteessaan, työ epäonnistuu viiteavainrajoitteen rikkomuksen vuoksi, kun kohdeympäristö ei sisällä samaa arvoa. Poista sarake lähderakenteesta tai muuta sen lähdearvo liiketoimintayksiköksi, joka on olemassa kohdeympäristössä.
Kun kopioit tietoja ulkoiseen resurssiin, kuten Power BI, sisällytä omistava liiketoimintayksikkö vain, jos kohde tukee saraketta.
Taulukon ja tietueen omistajuus
Dataverse tukee kahta tietueen omistajuustyyppiä:
- Organisaation omistuksessa: Oikeus joko koskee kaikkia tietueita tai ei päde.
- Käyttäjän tai tiimin omistuksessa: Useimmat oikeudet tukevat käyttäjä-, liiketoimintayksikkö-, pää-aliliiketoimintayksikkö- ja organisaation käyttöoikeustasoja.
Kun luot taulukon, valitset omistajuustyypin, etkä voi muuttaa sitä myöhemmin. Esimerkiksi käyttäjätason lukuoikeuden Yhteyshenkilö-taulukkoon käyttäjät voivat lukea vain omistamiaan yhteystietotietueita.
Jos käyttäjä A kuuluu yksikön A ja hänellä on liiketoimintayksikön tason lukuoikeus Contact-taulukkoon, käyttäjä A voi lukea Contact #1 ja Contact #2, mutta ei Ota yhteyttä #3.
Kun määrität käyttöoikeusroolin, valitse käyttöoikeustaso kullekin käyttöoikeudelle.
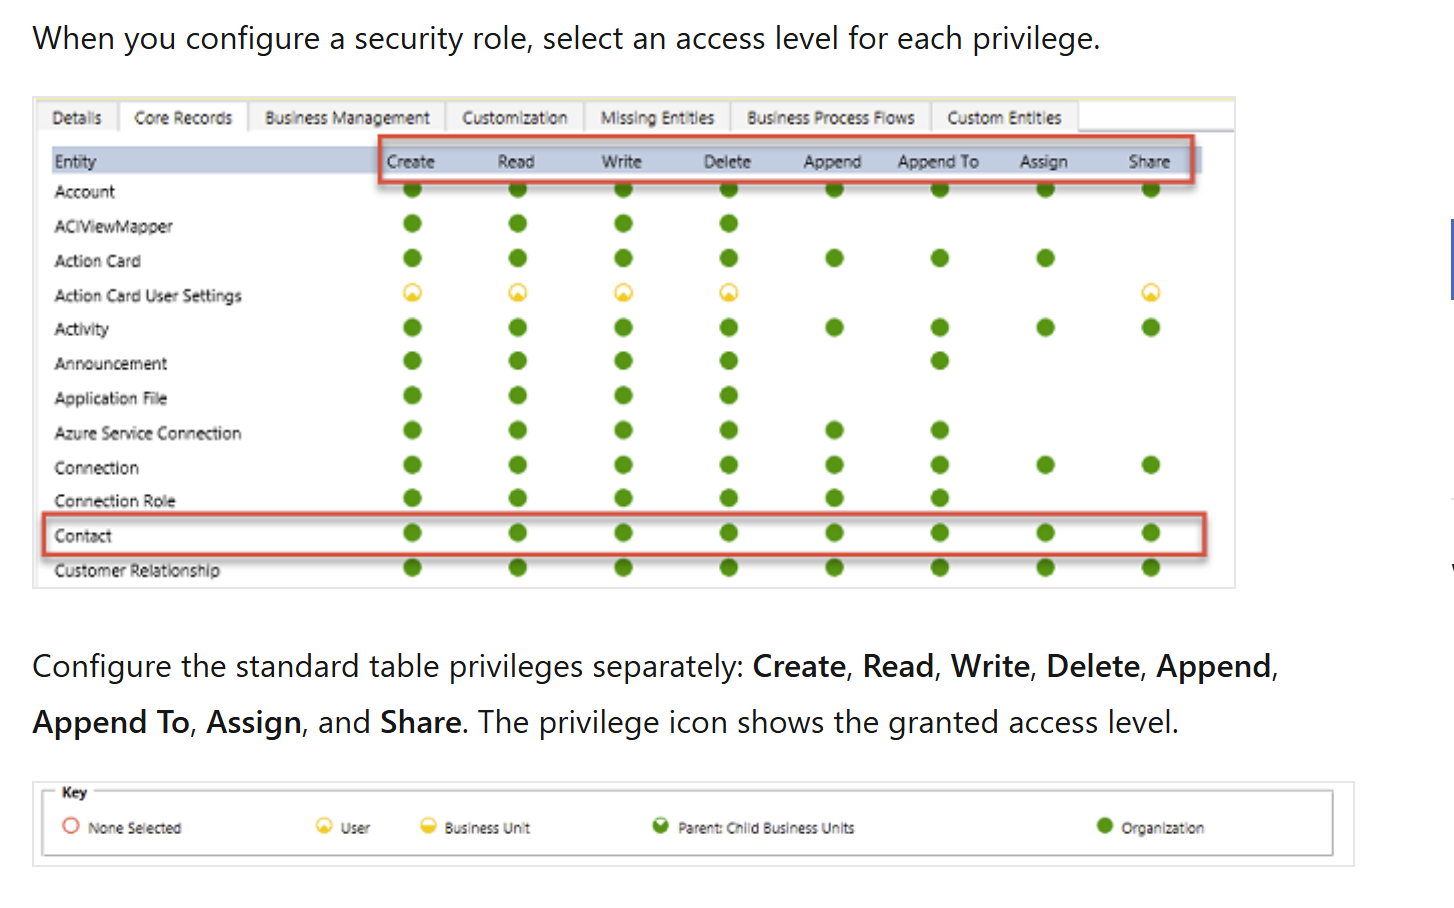
Määritä vakiotaulukon oikeudet erikseen: luonti, luku, kirjoitus, poisto, liittäminen, kohteeseen liittäminen, määritys ja jako. Käyttöoikeuskuvake näyttää myönnetyn käyttöoikeustason.
Suodatetun taulukon tietueen omistajuus (esikatselu)
Esiversiotoimintoja ei ole tarkoitettu tuotantokäyttöön, ja niiden toiminnot voivat olla rajoitettuja. Nämä toiminnot ovat käytettävissä ennen virallista julkaisua, jotta asiakkaat voivat käyttää niiden ennakkojulkaisua ja antaa palautetta.
Suodatetun tietueen omistajuuden ansiosta järjestelmänvalvojat voivat hallita Dataverse-tietueiden käyttöä sarake-arvo-suodattimilla. Voit esimerkiksi myöntää käyttöoikeuden vain tietueisiin, joissa sarakkeen City arvo on Redmond. Käyttäjät voivat luoda, lukea, päivittää ja poistaa vain tietueita, jotka vastaavat heidän käyttöoikeusrooliensa suodattimia.
Toisin kuin perinteiset Dataverse-taulukot, suodatetun tietueen omistajuuden omistajuudella merkityt taulukot eivät tue tietueiden omistajuutta, jakamista tai määritystä. Suodatinpohjaiset oikeudet ohjaavat tietueen käyttöä ja tarjoavat eriytettyjä rivitason käyttöoikeuksia rajoittamatta taulukoita, sarakkeita tai muita malliobjekteja.
Muistiinpano
Suodatetun tietueen omistajuuden avulla voit myöntää rivitason käyttöoikeuden tietueille, jotka täyttävät suodatusehdot. Käytä suodatinpohjaisia oikeuksia suodatettuihin tietueiden omistajuustaulukoihin ja olemassa oleviin käyttäjän omistamiin tai organisaation omistamiin taulukoihin. Aiemmin luoduissa taulukoissa tämä menetelmä säilyttää pohjana olevan omistajuusmallin.
Tallenna omistajuus modernisoiduissa liiketoimintayksiköissä
Nykyaikaisten liiketoimintayksiköiden avulla käyttäjät voivat omistaa tietueita missä tahansa liiketoimintayksikössä. Käyttäjä tarvitsee käyttöoikeusroolin kaikista liiketoimintayksiköistä, jotka myöntävät lukuoikeuden tietueen taulukkoon. Käyttäjä ei tarvitse roolia jokaisesta liiketoimintayksiköstä, joka sisältää tietueen, jonka käyttäjä omistaa.
Jos otit Tietueen omistajuuden käyttöön kaikissa liiketoimintayksiköissä tuotantoympäristössä esikatselun aikana:
- Asenna Organisaatioasetukset-editori.
- Määritä RecomputeOwnershipAcrossBusinessUnits-ominaisuuden arvoksi
true. Järjestelmä lukkiutuu uudelleenlaskennan aikana, mikä voi kestää jopa viisi minuuttia. Uudelleenlaskennan jälkeen käyttäjät voivat omistaa tietueita liiketoimintayksiköissä ilman erillistä käyttöoikeusroolia kustakin liiketoimintayksiköstä. Tietueiden omistajat voivat myös määrittää tietueita käyttäjille, jotka eivät ole tietueen omistavan liiketoimintayksikön ulkopuolella. - Määritä AlwaysMoveRecordToOwnerBusinessUnit-ominaisuuden arvoksi
false. Tietueet pysyvät sitten alkuperäisessä omistajuusliiketoimintayksikössään, kun omistajuus muuttuu.
Jos kyseessä on muu kuin tuoteympäristö, määritä AlwaysMoveRecordToOwnerBusinessUnit-arvoksifalse.
Muistiinpano
Jos poistat tietueen omistajuuden käytöstä liiketoimintayksiköissä tai määrität RecomputeOwnershipAcrossBusinessUnits-ominaisuuden arvoksi false, et voi määrittää tai päivittää Omistava liiketoimintayksikkö - saraketta. Dataverse muuttaa myös kunkin tietueen omistavan liiketoimintayksikön vastaamaan tietueen omistajan liiketoimintayksikköä.
Tiimit (mukaan lukien ryhmän tiimit)
Kukin tiimi kuuluu liiketoimintayksikölle. Dataverse luo automaattisesti oletustiimin jokaiselle liiketoimintayksikölle ja hallitsee sen jäsenyyttä. Oletustiimi sisältää aina kaikki liiketoimintayksikön käyttäjät. Sen jäseniä ei voi lisätä tai poistaa manuaalisesti. Dataverse päivittää jäsenyyden, kun liität tai erottat käyttäjiä liiketoimintayksiköstä.
Dataverse tarjoaa kahdentyyppisiä tiimejä:
- Omistajaryhmät voivat omistaa tietueita. Jokainen ryhmän jäsen saa suoran käyttöoikeuden tiimin tietueisiin. Käyttäjä voi kuulua useisiin omistajaryhmiin.
- Käyttöoikeusryhmät tarjoavat pääsyn jaettuihin tietueisiin, mutta niillä ei ole omia tietueita tai heillä on käyttöoikeusrooleja.
Tietueiden jakaminen
Jaa yksittäisiä tietueita käyttäjän tai tiimin kanssa, jos haluat käsitellä poikkeuksia, joita omistajuus ja liiketoimintayksikkömalli eivät kata. Käytä jakamista vain poikkeuksia varten, koska se toimii vähemmän tehokkaasti ja sen vianmääritys voi olla vaikeampaa kuin roolipohjainen käyttö. Jakaminen tiimin kanssa on tehokkaampaa kuin jakaminen erikseen kunkin käyttäjän kanssa.
Käyttöoikeusryhmän mallin avulla voit luoda käyttöoikeusryhmän automaattisesti ja määrittää sen tietueen käyttöoikeudet. Voit myös luoda käyttöoikeusryhmiä ilman mallia ja hallita niiden jäseniä manuaalisesti. Käyttöoikeusryhmät eivät omista tietueita, eikä niillä voi olla käyttöoikeusrooleja. Ryhmän jäsenet saavat käyttöoikeuden, koska tietue on jaettu tiimin kanssa.
Tietuetason suojaus Dataversessa
Käyttäjän tietuekäyttöoikeus yhdistää kaikki hänen käyttöoikeusroolinsa, liiketoimintayksikön jäsenyyden, ryhmän jäsenyydet ja jaetut tietueet. Käyttö on kumulatiivista Dataverse-tietokannassa. Dataverse seuraa kunkin tietokannan käyttöä erikseen, ja käyttäjällä on oltava asianmukainen Dataverse-käyttöoikeus.
Saraketason suojaus Dataversessä
Käytä saraketason suojausta, kun tietuetason suojaus ei anna riittävästi hallintaa. Ota se käyttöön kaikille mukautetuille sarakkeille ja useimmille järjestelmäsarakkeille. Useimmat järjestelmän sarakkeet, jotka sisältävät henkilökohtaisesti tunnistettavia tietoja (PII), tukevat saraketason suojausta. Järjestelmäsarakkeen metatiedot ilmaisevat, voitko suojata sen.
Ota saraketason suojaus käyttöön erikseen kullekin sarakkeelle. Luo sitten sarakkeen suojausprofiili, joka myöntää Luo-, Päivitä- ja Luku-oikeudet suojattuihin sarakkeisiin. Määritä profiili käyttäjille tai tiimeille.
Saraketason suojaus ei anna käyttöoikeutta tietueeseen. Käyttäjällä on jo oltava tietueen käyttöoikeus, ennen kuin sarakkeen suojausprofiili voi myöntää käyttöoikeuden suojattuihin sarakkeisiin. Käytä saraketason suojausta vain tarvittaessa, koska liiallinen käyttö voi heikentää suorituskykyä.
Suojauksen hallinta useissa ympäristöissä
Dataverse-ratkaisujen avulla voit siirtää käyttöoikeusrooleja ja sarakkeiden suojausprofiileja ympäristöjen välillä. Luo ja hallitse liiketoimintayksiköitä ja tiimejä erikseen kussakin ympäristössä. Sinun täytyy myös määrittää käyttäjiä asianmukaisiin suojauskomponentteihin kussakin ympäristössä.
Käyttäjäsuojauksen määrittäminen
Kun olet luonut rooleja, tiimejä ja liiketoimintayksiköitä, määritä kunkin käyttäjän käyttöoikeudet:
- Liitä käyttäjä liiketoimintayksikköön. Dataverse käyttää oletusarvoisesti liiketoimintayksikön päätasoa ja lisää käyttäjän liiketoimintayksikön oletustiimiin.
- Määritä käyttäjän tarvitsemat käyttöoikeusroolit.
- Lisää käyttäjä asianmukaisiin tiimeihin.
- Jos käytät saraketason suojausta, määritä sarakkeen suojausprofiili käyttäjälle tai yhdelle hänen tiimeistään.
Käyttäjän käytössä oleva käyttöoikeus yhdistää suoraan määritetyt käyttöoikeusroolit ja tiimien kautta määritetyt roolit. Dataverse myöntää aina laajimman käyttöoikeuden näistä rooleista. Katso yksityiskohtaiset ohjeet kohdasta Ympäristön suojauksen määrittäminen.
Koordinoi suuria suojausmuutoksia sovellusten tekijöiden ja järjestelmänvalvojien kanssa, jotka hallitsevat käyttöoikeuksia ennen muutosten käyttöönottoa.