Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Microsoft Copilot fonctionne dans la limite du service Microsoft 365. Il utilise les mêmes fonctionnalités de protection des données, de contrôle d’accès et de conformité que celles qui s’appliquent déjà dans Microsoft 365.
Cet article décrit l’architecture de protection des données pour Microsoft Copilot. Il explique :
- Fonctionnement de Copilot avec les étiquettes de confidentialité et le chiffrement Microsoft Purview.
- Comment les contrôles d’accès SharePoint et OneDrive affectent ce que Copilot peut découvrir et référencer.
- Où les données d’interaction Copilot sont stockées et comment vous pouvez les auditer, les découvrir et les conserver.
Cet article s’adresse aux administrateurs informatiques qui souhaitent comprendre comment les données circulent dans Copilot et comment les protections Microsoft 365 existantes s’appliquent. Pour connaître les étapes de déploiement et obtenir des conseils sur la correction, consultez Sécuriser & une base de données gouvernée pour Microsoft Copilot : un plan de déploiement.
Astuce
Pour en savoir plus sur la façon dont Microsoft Copilot utilise vos données, consultez :
Fonctionnement de Microsoft Copilot avec les étiquettes de confidentialité et le chiffrement
Copilot respecte les étiquettes de confidentialité et le chiffrement Microsoft Purview lorsqu’il base les réponses et génère du contenu. Ces protections permettent d’empêcher le retour de contenu sensible aux utilisateurs qui ne sont pas autorisés à l’utiliser.
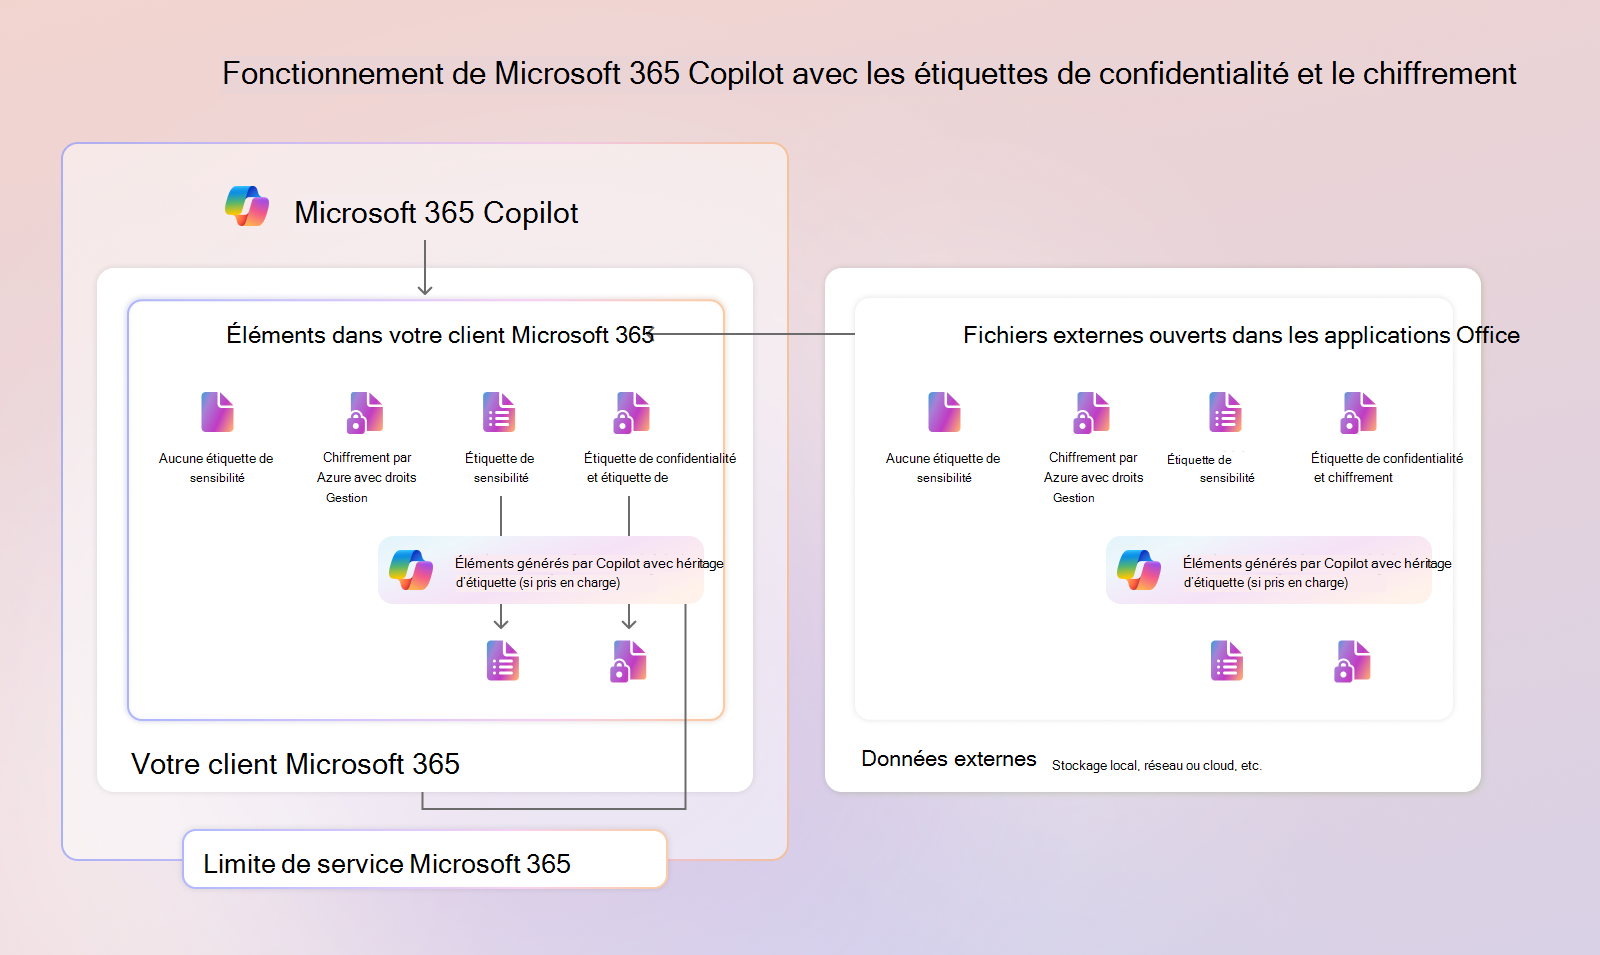
Le diagramme montre comment Copilot gère le contenu en fonction de sa protection :
- Les autorisations passent avant tout. Copilot résume ou référence uniquement le contenu auquel l’utilisateur est déjà autorisé à accéder.
- Le contenu chiffré nécessite les fonctions EXTRACT et VIEW. Lorsque le contenu est chiffré, que ce soit par une étiquette de confidentialité ou par Azure Rights Management sans étiquette, l’utilisateur doit disposer des droits d’utilisation VIEW et EXTRACT pour que Copilot puisse résumer ou renvoyer le contenu.
- VIEW without EXTRACT limite ce que Copilot retourne. Si l’utilisateur a AFFICHER mais pas EXTRAIRE, Copilot ne résume pas le contenu, mais il peut retourner un lien afin que l’utilisateur puisse l’ouvrir en dehors de Copilot. Lorsque ce contenu est ouvert dans une application, l’utilisateur ne peut pas utiliser Copilot avec celui-ci.
- Les étiquettes sont affichées dans le Copilot Chat. Lorsque Copilot Chat renvoie des données à partir d’éléments étiquetés, il peut afficher l’étiquette de confidentialité. Si la réponse s’appuie sur des éléments avec des étiquettes différentes, l’étiquette avec la priorité la plus élevée s’affiche.
- Le nouveau contenu peut hériter des étiquettes. Lorsque Copilot crée du contenu à partir d’éléments étiquetés, l’étiquette ayant la priorité la plus élevée est appliquée au nouveau contenu, où l’héritage des étiquettes est pris en charge.
- Files extérieurs à votre client sont protégés lorsqu’ils sont ouverts. Lorsqu’un fichier étiqueté ou chiffré stocké en dehors de Microsoft 365 (par exemple, sur un stockage local, un partage réseau ou un autre service cloud) est ouvert dans une application Office, Copilot respecte les mêmes paramètres de protection.
Remarque
Certaines configurations de protection limitent davantage l’accès de Copilot et des agents :
- Autorisations définies par l’utilisateur : Copilot et les agents ne peuvent pas accéder aux documents non ouverts dans SharePoint et OneDrive étiquetés et chiffrés avec des autorisations définies par l’utilisateur. Il existe deux exceptions : l’étiquette est une étiquette de confidentialité par défaut qui étend les autorisations SharePoint aux documents téléchargés, ou l’utilisateur référence directement le document en tapant « / ». Dans les deux cas, l’utilisateur doit également disposer du droit d’utilisation EXTRACT. Copilot peut toujours utiliser ces documents lorsqu’ils sont ouverts dans l’application. L’héritage des étiquettes n’est pas pris en charge pour le contenu chiffré avec des autorisations définies par l’utilisateur.
- Chiffrement à double clé (DKE) : Copilot et les agents ne peuvent pas accéder au contenu protégé par DKE. Si un élément protégé par DKE est ouvert, Copilot n’est pas disponible dans l’application.
- Réunions et conversations Teams : Copilot et les agents ne reconnaissent actuellement pas les étiquettes de confidentialité qui protègent les réunions et les conversations Teams.
Pour en savoir plus, consultez :
- Prise en main des étiquettes de niveau de confidentialité
- Microsoft Purview renforce la protection des informations pour Copilot
- Considérations relatives à la gestion de Microsoft 365 Copilot pour la sécurité et la conformité
Impact des contrôles d’accès SharePoint et OneDrive sur Copilot
Copilot respecte les autorisations SharePoint et OneDrive existantes. Si le contenu est déjà trop partagé, Copilot peut le présenter à toute personne qui y a accès. Les contrôles SharePoint, OneDrive et Microsoft Purview permettent de limiter ce que Copilot peut découvrir et référencer sans modifier les autorisations utilisateur sous-jacentes.
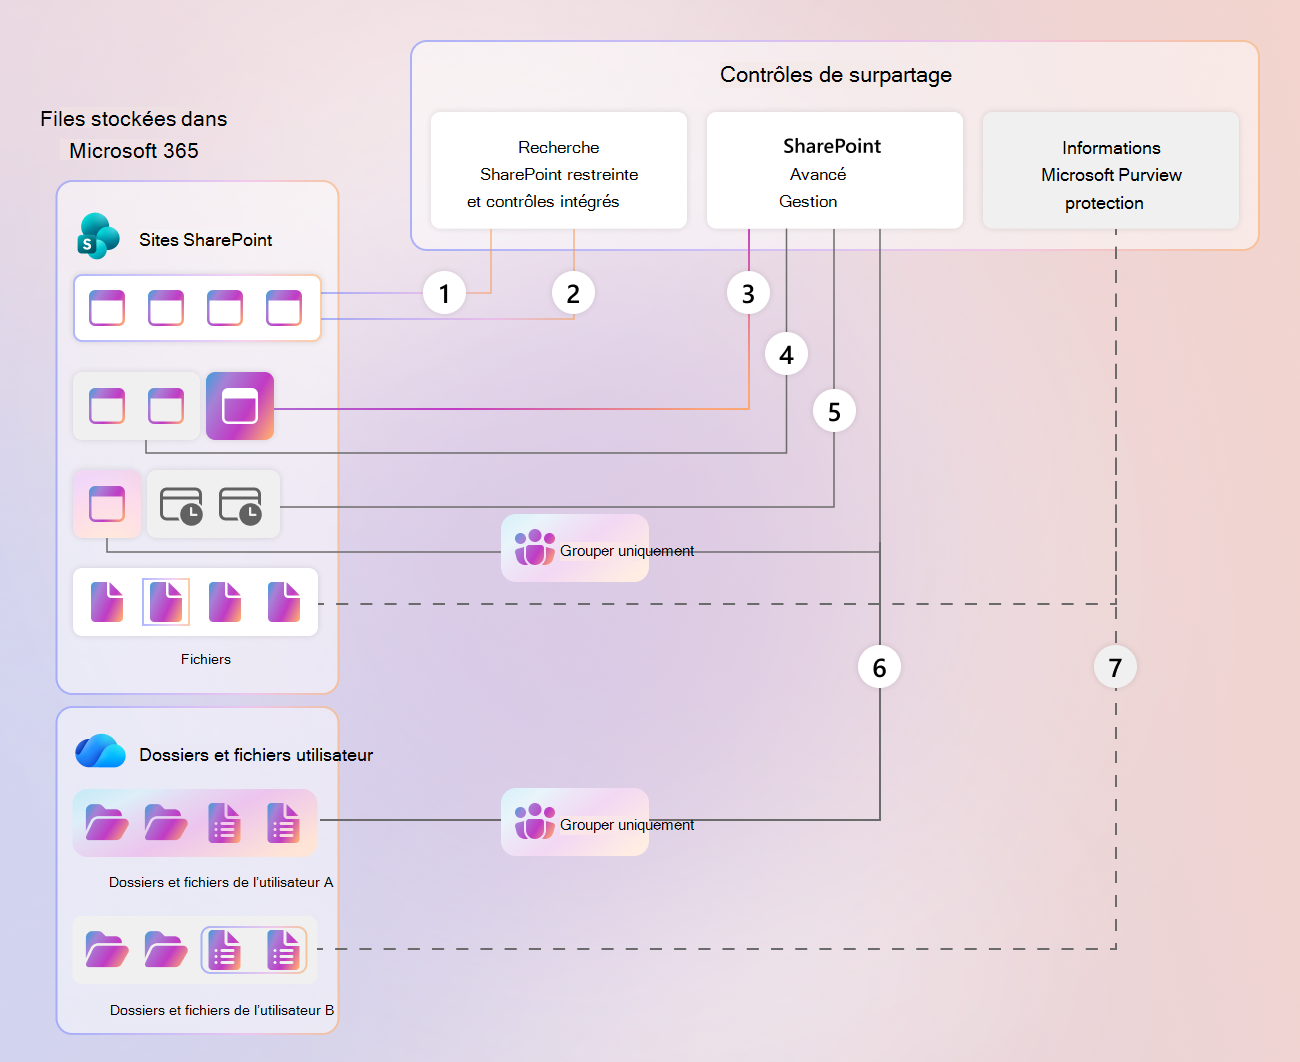
Ces contrôles sont les suivants :
- Les contrôles de recherche et de découverte, comme la découverte de contenu restreint, limitent les sites et le contenu qui apparaissent dans Copilot et dans la recherche à l’échelle de l’organisation.
- Les contrôles d’accès et d’appartenance limitent l’accès à un site ou à son contenu. Par exemple, le contrôle d’accès restreint pour les sites SharePoint et OneDrive limite l’accès aux membres d’un groupe spécifique.
- Les politiques de gouvernance et de cycle de vie permettent de réduire le partage excessif au fil du temps. Par exemple, les révisions d’accès aux sites et les stratégies de sites inactifs dans Gestion avancée de SharePoint.
- Les stratégies de protection des informations utilisent des étiquettes de confidentialité et des Protection contre la perte de données Microsoft Purview (DLP) pour protéger les fichiers individuels. Une stratégie DLP pour Copilot peut empêcher Copilot de résumer les fichiers et les e-mails étiquetés. Copilot peut toujours renvoyer un lien pour que l’utilisateur puisse ouvrir l’élément en dehors de Copilot.
Pour obtenir des instructions normatives, consultez Sécuriser & base de données gouvernée pour Microsoft Copilot : un blueprint de déploiement et En savoir plus sur l’utilisation de Protection contre la perte de données Microsoft Purview pour protéger les interactions avec Microsoft 365 Copilot.
Emplacement de stockage des données d’utilisation de Copilot et mode d’audit
Les services Microsoft 365 stockent les données d’interaction Copilot. Vous pouvez auditer, découvrir et conserver ces données à l’aide de Microsoft Purview.
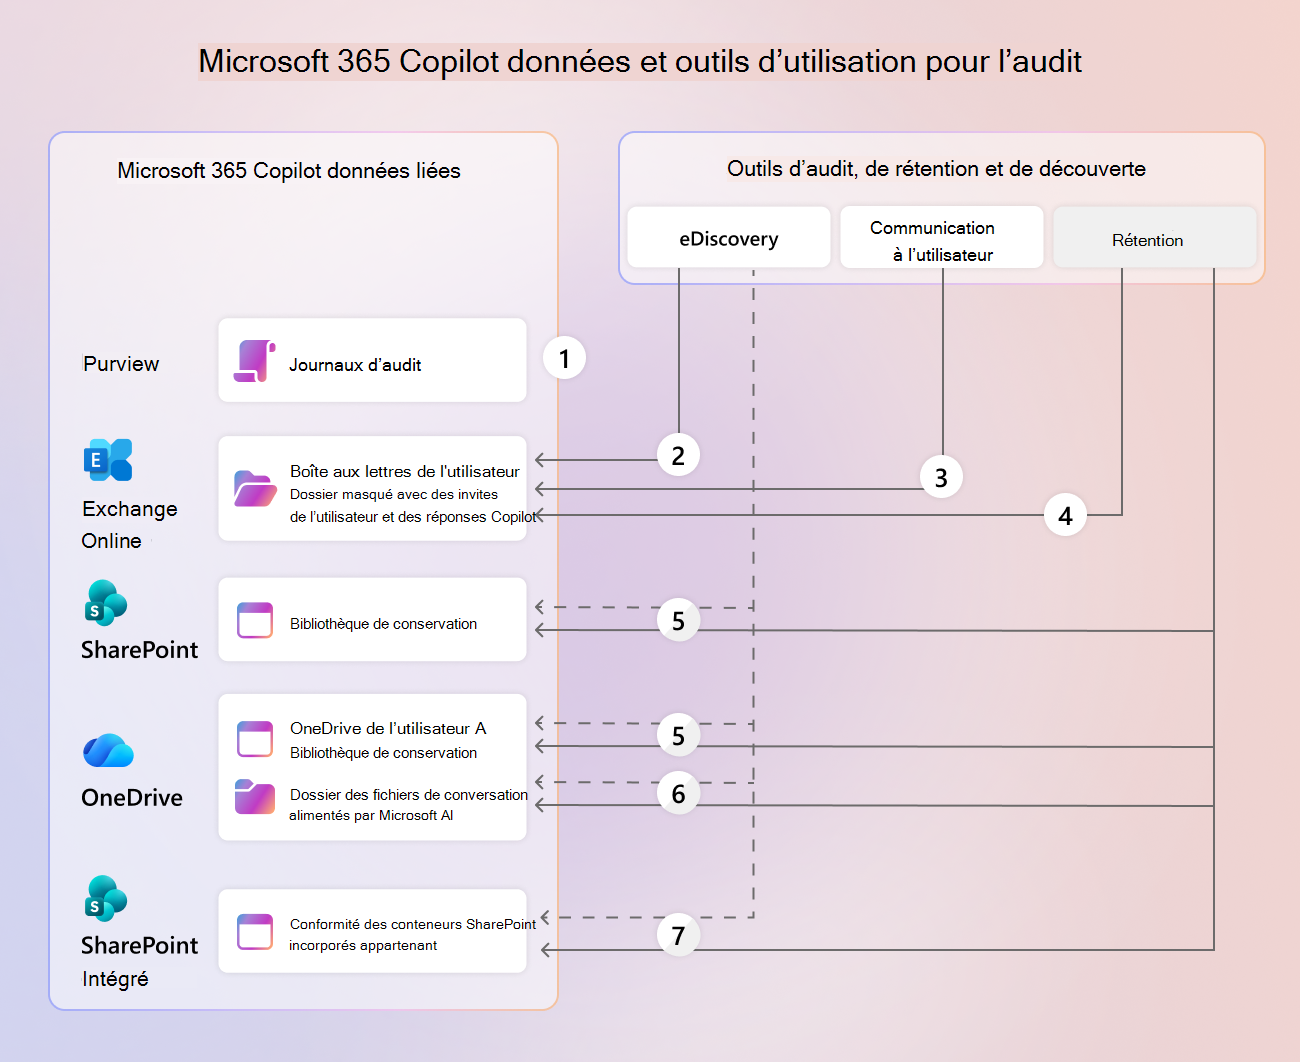
Les emplacements suivants stockent les données liées à Copilot :
Journaux d’audit (Microsoft Purview Audit) : Microsoft Purview Audit enregistre automatiquement les interactions Copilot. Chaque enregistrement d’audit indique qui a interagi avec Copilot, quand et où l’interaction a eu lieu, et les fichiers, sites ou autres ressources auxquels Copilot a accédé pour générer la réponse. Les enregistrements d’audit ne contiennent pas le texte des invites ou des réponses. Pour afficher ce texte, utilisez eDiscovery ou la Gestion de la posture de sécurité des données (DSPM) pour l’IA.
Boîte aux lettres de l’utilisateur (Exchange Online) : un dossier masqué dans la boîte aux lettres de l’utilisateur stocke les invites de l’utilisateur et les réponses de Copilot. Vous pouvez rechercher ce contenu à l’aide d’eDiscovery, le surveiller à l’aide de Communication Compliance, et le gérer à l’aide de stratégies de rétention.
Bibliothèques de conservation de préservation (SharePoint et OneDrive) : Lorsqu’une stratégie de rétention pour les pièces jointes cloud s’applique, la bibliothèque Conservation de préservation du site SharePoint ou du compte OneDrive où le fichier est stocké conserve les versions des fichiers référencés par Copilot.
Files chargés sur Copilot Chat (OneDrive) : ce dossier dans le OneDrive de l’utilisateur stocke les fichiers que les utilisateurs chargent dans Copilot Chat.
Pages Copilot et blocs-carnets Copilot Copilot (SharePoint Embedded) : un conteneur SharePoint Embedded appartenant à l’utilisateur stocke des pages Copilot et des carnets Bloc-notes Copilot . Loop Mon espace de travail utilise le même conteneur. Pour plus de détails, consultez Vue d’ensemble du stockage des pages Copilot et des carnets Copilot Copilot .
La rétention et la suppression de ces données suivent vos stratégies de rétention Microsoft Purview configurées.
Pour en savoir plus, consultez :
- Journaux d’audit pour les applications Copilot et IA
- En savoir plus sur la rétention pour Copilot
- Utiliser Microsoft Purview pour gérer la sécurité & la conformité des données pour Microsoft Copilot & Microsoft Copilot Chat