Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
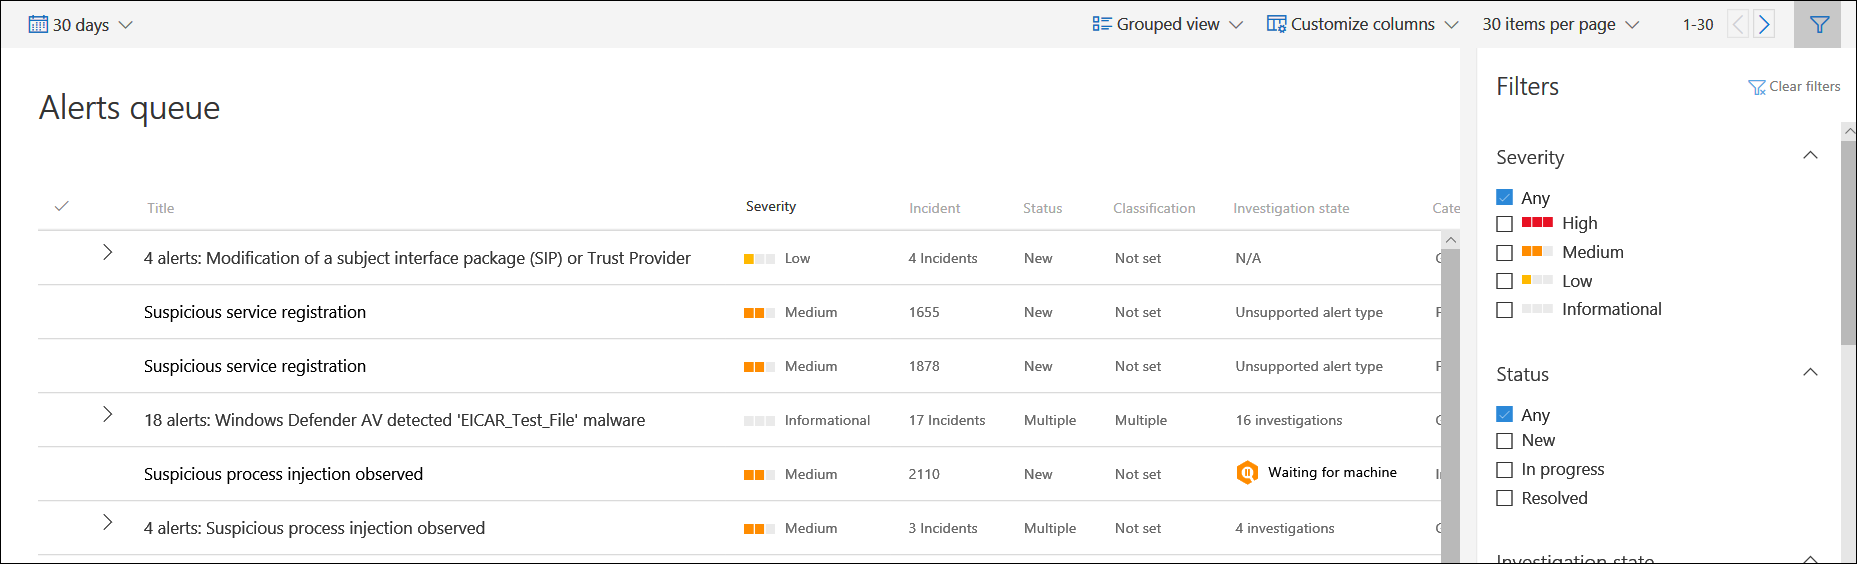
La file d’attente Alertes affiche une liste d’alertes qui ont été signalées à partir d’appareils de votre réseau. Par défaut, la file d’attente affiche les alertes observées au cours des sept derniers jours dans une vue groupée. Les alertes les plus récentes sont affichées en haut de la liste.
Remarque
Les alertes sont considérablement réduites grâce à des enquêtes automatisées et des mesures correctives. Cette pratique permet aux experts en opérations de sécurité de se concentrer sur des menaces plus sophistiquées et d’autres initiatives à forte valeur.
Lorsqu’une alerte contient une entité prise en charge pour une enquête automatisée, telle qu’un fichier, dans un appareil disposant d’un système d’exploitation supporté, une enquête et une remédiation automatisées peuvent commencer. Pour plus d’informations, consultez Vue d’ensemble des enquêtes automatisées.
Vous avez le choix entre plusieurs options pour personnaliser l’affichage des alertes.
Dans le volet de navigation supérieur, vous pouvez :
- Personnaliser des colonnes pour ajouter ou supprimer des colonnes
- Appliquer des filtres
- Afficher les alertes pour une durée particulière telle que 1 jour, 3 jours, 1 semaine, 30 jours et 6 mois
- Exporter la liste des alertes vers Excel
- Gérer les alertes
Trier et filtrer les alertes
Vous pouvez appliquer les filtres suivants pour limiter la liste des alertes et obtenir une vue plus ciblée des alertes.
Gravité
| Gravité de l’alerte | Description |
|---|---|
| Élevé (Rouge) |
Alertes couramment associées aux menaces persistantes avancées (APT). Ces alertes indiquent un risque élevé en raison de la gravité des dommages qu’elles peuvent infliger aux appareils. Voici quelques exemples : les activités liées à des outils de vol d’identifiants, les activités de ransomware qui ne sont associées à aucun groupe, la falsification des capteurs de sécurité ou toute activité malveillante indiquant un adversaire humain. |
| Moyen (Orange) |
Alertes provenant de la détection et réponse sur les terminaux (EDR) concernant des comportements post-intrusion qui peuvent faire partie d’une menace persistante avancée (APT). Ces comportements incluent des comportements observés typiques des phases d’attaque, une modification anormale du registre et l’exécution de fichiers suspects. Bien que certains puissent faire partie des tests de sécurité internes, cette gravité nécessite une enquête car elle pourrait aussi faire partie d’une attaque avancée. |
| Faible (Jaune) |
Alertes sur les menaces associées à des programmes malveillants répandus. Par exemple, des outils de piratage non malveillants, comme exécuter des commandes d’exploration ou effacer des journaux, n’indiquent souvent pas une menace avancée ciblant l’organisation. Ce niveau pourrait aussi provenir de tests isolés d’un outil de sécurité par un utilisateur de votre organisation. |
| Information (Gris) |
Les alertes qui peuvent ne pas être considérées comme dangereuses pour le réseau, mais qui peuvent sensibiliser l’organisation aux problèmes de sécurité potentiels. |
Comprendre la gravité de l’alerte
les gravités des alertes antivirus Microsoft Defender et Defender for Endpoint sont différentes, car elles représentent des étendues différentes.
- La sévérité de la menace de l’antivirus Microsoft Defender représente la gravité absolue de la menace détectée (malware). Il est attribué en fonction du risque potentiel pour l’appareil concerné, en cas d’infection.
- La sévérité de l’alerte Defender for Endpoint représente la gravité du comportement détecté, qui est le risque réel pour l’appareil mais surtout le risque potentiel pour l’organisation.
Par exemple:
- La gravité d’une alerte Defender for Endpoint concernant une menace détectée par Microsoft Defender Antivirus qui a été bloquée et n’a pas infecté l’appareil est classée comme informationnelle car il n’y a pas eu de dommage réel.
- Les malwares commerciaux détectés en cours d’exécution mais bloqués et corrigés par l’antivirus Microsoft Defender génèrent une alerte de niveau Low car ils ont pu causer des dommages à l’appareil individuel sans poser de menace organisationnelle.
- Les logiciels malveillants détectés lors de l’exécution et pouvant représenter une menace à la fois pour l’appareil individuel et pour l’organisation peuvent être classés comme Moyen ou Élevé, qu’ils soient finalement bloqués.
- Les alertes comportementales suspectes, qui n’ont pas été bloquées ou corrigées, sont classées Faible, Moyenne ou Élevée en suivant les mêmes considérations organisationnelles de menace.
Statut
Vous pouvez choisir de filtrer la liste des alertes en fonction de leur statut.
Remarque
Si vous voyez un état d’alerte de type d’alerte non pris en charge, cela signifie que les capacités d’enquête automatisée ne peuvent pas détecter cette alerte pour mener une enquête automatisée. Vous pouvez enquêter manuellement sur ces alertes.
Catégories
Microsoft a redéfini les catégories d’alertes pour les aligner sur les
Sources du service
Vous pouvez filtrer les alertes en fonction des sources de service suivantes :
- Microsoft Defender pour l’identité
- Microsoft Defender for Cloud Apps (Solution de protection pour applications Cloud)
- Microsoft Defender for Endpoint
- Microsoft Defender XDR
- Microsoft Defender pour Office 365
- Gouvernance des applications
- Protection Microsoft Entra ID
Les clients Microsoft Endpoint Notification peuvent désormais filtrer et voir les détections du service en filtrant par Microsoft Defender Experts, imbriqué sous la source de service Microsoft Defender for Endpoint.
Remarque
Le filtre antivirus n’apparaît que si les appareils utilisent Microsoft Defender Antivirus comme produit antimalware de protection en temps réel par défaut.
Tags
Vous pouvez filtrer les alertes en fonction des balises attribuées aux alertes.
Politique
Vous pouvez filtrer les alertes en fonction des politiques suivantes :
| Source de détection | Valeur de l’API |
|---|---|
| Capteurs de tierce partie | ThirdPartySensors |
| Antivirus | WindowsDefenderAv |
| Investigation automatisée | AutomatedInvestigation |
| Détection personnalisée | CustomDetection |
| TI personnalisé | CustomerTI |
| EDR | WindowsDefenderAtp |
| Microsoft Defender XDR | MTP |
| Microsoft Defender pour Office 365 | OfficeATP |
| Experts Microsoft Defender | ThreatExperts |
| SmartScreen | WindowsDefenderSmartScreen |
Entités
Vous pouvez filtrer les alertes en fonction du nom ou de l’ID de l’entité.
État d’investigation automatisée
Vous pouvez choisir de filtrer les alertes en fonction de leur état d’investigation automatisée.
Contenu connexe
- Gérer les alertes Microsoft Defender for Endpoint
- Examiner les alertes Microsoft Defender for Endpoint
- Examiner un fichier associé à une alerte Microsoft Defender for Endpoint
- Examiner les appareils dans la liste des appareils Microsoft Defender for Endpoint
- Examiner une adresse IP associée à une alerte Microsoft Defender for Endpoint
- Examiner un domaine associé à une alerte Microsoft Defender for Endpoint
- Examiner un compte d’utilisateur dans Microsoft Defender for Endpoint