Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Les organisations qui traitent des documents sensibles doivent souvent équilibrer l’automatisation, la sécurité, la conformité et l’isolation réseau. Cette architecture de référence montre comment utiliser des services Microsoft Power Platform, Azure Document Intelligence et Azure avec une connectivité réseau privée pour automatiser l’ingestion, le traitement, la validation et le stockage des documents tout en protégeant les données sensibles.
Tip
Cet article fournit un exemple de scénario et un exemple d’architecture généralisé pour illustrer la conception de solutions de traitement de documents intelligentes sécurisées à l’aide de Power Platform, de Azure Document Intelligence et de la prise en charge du réseau virtuel Power Platform. L’exemple d’architecture peut être modifié pour de nombreux scénarios et secteurs différents.
Diagramme d’architecture
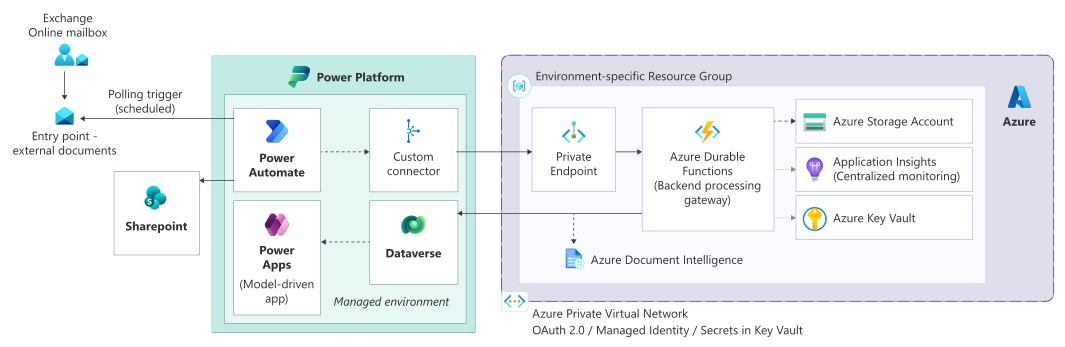
Workflow
Ce flux de travail décrit comment Power Platform et les services Azure dotés d’une isolation de réseau privé permettent d’ingérer, de traiter, de valider et de stocker des documents de manière sécurisée.
Ingestion de documents sécurisée : recevoir des documents via des boîtes aux lettres de Exchange Online dédiées. Les flux Power Automate planifiés utilisent un mécanisme d’interrogation pour récupérer des documents, garantissant ainsi une ingestion contrôlée et fiable.
Création d'orchestration et de contexte : Power Automate extrait les métadonnées et les pièces jointes, filtre les artefacts non processables et établit un contexte de corrélation utilisé tout au long du cycle de vie du traitement.
Exécution du réseau privé : les flux s’exécutent dans un environnement managé qui utilise la prise en charge du réseau virtuel pour Power Platform, ce qui permet l’accès privé aux services Azure via des points de terminaison privés.
Traitement principal via Azure Functions : Power Automate appelle une fonction de Azure sécurisée via un connecteur personnalisé qui utilise les informations d’identification du client OAuth 2.0. La fonction agit en tant que passerelle pour tous les traitements back-end.
Traitement intelligent des documents : utilisez Azure Document Intelligence pour la classification des documents et l’extraction de données. Gérez les opérations de longue durée de manière asynchrone.
Validation et création de cas : validez et conservez les données extraites dans Dataverse, la création ou la mise à jour des enregistrements et des cas métier.
Stockage de documents sécurisé : stockez les documents et artefacts d’origine dans SharePoint Online avec un accès contrôlé par le biais de groupes de sécurité Microsoft Entra ID.
Intégrations en aval : déclenchez des automatisations et des intégrations supplémentaires en fonction des besoins, notamment l’échange de fichiers sécurisé via des systèmes Stockage Blob Azure et locaux.
Résilience et supervision : Durable Azure Functions permettent de gérer les processus de longue durée, les tentatives de nouvelle exécution et la gestion des erreurs, grâce à une journalisation et un audit centralisés.
Components
Les composants suivants constituent l’architecture de traitement de documents sécurisée.
Plateforme et identité
Microsoft Entra ID : fournit une identité centralisée, une authentification et un accès conditionnel pour les utilisateurs et les applications. L’intégration native à Power Platform permet l’accès sécurisé des utilisateurs, l’authentification du principal de service et l’application des stratégies de sécurité organisationnelles.
Ingestion
Boîtes aux lettres Exchange Online : Fournir un périmètre sécurisé et auditable pour les envois externes. Les boîtes aux lettres dédiées agissent comme des points de terminaison d’ingestion contrôlés pour les documents et demandes entrants.
Power Automate (modèle d’interrogation) : les flux Power Automate planifiés surveillent les boîtes aux lettres Exchange selon une approche d’interrogation afin de garantir un traitement fiable, un contrôle de la limitation du débit et une exécution prévisible. Cette approche évite une avalanche d’événements provoquée par des déclencheurs en temps réel.
Orchestration
Power Automate : sert de couche d’orchestration principale, de coordination de l’ingestion de documents, d’extraction de métadonnées, de logique de validation, d’intégrations en aval et de gestion des exceptions lors de la délégation d’opérations nécessitant beaucoup de ressources de calcul aux services principaux.
Connecteur personnalisé : fournit une couche d’abstraction sécurisée entre Power Automate et les services principaux. L’authentification utilise les informations d’identification du client OAuth 2.0, ce qui garantit un accès contrôlé et isolé à l’environnement aux API.
Traitement
Azure Functions : implémente le traitement principal et la logique d’orchestration, agissant comme une passerelle API sécurisée et une couche d’intégration. Azure Functions gérer la validation, le routage, les nouvelles tentatives, les opérations de longue durée et l’interaction avec les services en aval.
Azure Document Intelligence : active la classification intelligente des documents et l’extraction de données à l’aide de modèles prédéfinis et personnalisés. Le traitement est appelé de manière asynchrone à partir des services principaux pour prendre en charge l’extensibilité et les charges de travail longues.
Données et stockage
Microsoft Dataverse : sert de plateforme de données centrale pour les données métier structurées, notamment les cas, les métadonnées et les résultats de traitement. Dataverse fournit un contrôle d’accès intégré en matière de sécurité, d’audit et d’accès en fonction du rôle.
SharePoint Online : stocke les documents en toute sécurité et gère les liens avec les enregistrements Dataverse associés. SharePoint fournit la gestion des versions, la rétention et un contrôle d’accès granulaire pour les documents.
Stockage Blob Azure : prend en charge les scénarios d’échange de fichiers et d’intégration sécurisés, notamment l’interaction avec les systèmes en aval ou locaux. L’accès est restreint grâce à l’utilisation de points de terminaison privés et à l’authentification via un principal de service.
Sécurité et mise en réseau
prise en charge de Réseau virtuel Azure (VNet) pour Power Platform : permet aux flux Power Automate d’exécuter des connecteurs pris en charge au sein d’un sous-réseau délégué dans un Réseau virtuel Azure, ce qui permet une connectivité privée aux services Azure.
Points de terminaison privés Azure : assurez-vous que les services Azure tels qu’Azure Functions, Stockage Azure et les services d’IA sont accessibles uniquement via des adresses IP privées, ce qui élimine toute exposition publique.
Azure Key Vault : fournit un stockage centralisé et sécurisé des secrets, des certificats et des clés utilisés par les applications et les composants d’automatisation. Les secrets sont injectés au moment de l’exécution à l’aide d’identités managées ou de principaux de service.
ALM et gouvernance
Azure DevOps Pipelines : automatise la génération, la validation et le déploiement de solutions dans les environnements à l’aide de pipelines YAML. Prend en charge la promotion contrôlée, l’isolation de l’environnement et les déploiements reproductibles qui s’alignent sur les meilleures pratiques de gestion du cycle de vie des applications Power Platform .
Expérience utilisateur
Power Apps applications basées sur des modèles : fournit des interfaces utilisateur sécurisées et prenant en charge les rôles pour la gestion des cas, l’examen des documents et l’interaction avec les données métier. Les applications basées sur des modèles respectent automatiquement les contrôles de sécurité et d’audit Dataverse.
Détails du scénario
Cette architecture permet un traitement sécurisé, évolutif et automatisé de documents financiers et liés à des stratégies hautement sensibles à l’aide de Power Platform et de services Azure.
Les organisations des secteurs réglementés s’appuient souvent sur l’apport de documents par e-mail auprès de partenaires externes et de clients. Ces organisations doivent traiter ces documents de manière fiable tout en répondant à des exigences strictes en matière de sécurité des données, d’isolation réseau, d’audit et de conformité. La gestion manuelle introduit des risques opérationnels, des retards et des résultats incohérents, en particulier lorsque les volumes de documents augmentent.
Cette architecture répond à ces défis en implémentant un pipeline contrôlé d’ingestion et de traitement de documents qui combine Power Automate orchestration, traitement intelligent des documents et services back-end sécurisés hébergés dans un Réseau virtuel Azure. Toutes les intégrations avec Azure services sont effectuées via des points de terminaison privés, ce qui garantit que les données sensibles ne sont jamais exposées à l’Internet public.
Utilisez Azure Document Intelligence pour la classification des documents et l’extraction de données. Utilisez Azure Functions pour extraire le traitement back-end, centraliser la sécurité, la validation et la gestion des erreurs. Validez et conservez les données extraites dans Dataverse, ce qui permet la gestion structurée des cas, l’automatisation en aval et la création de rapports via des applications Power Platform.
Cette approche réduit l’effort manuel, améliore la précision du traitement et établit un modèle d’entreprise réutilisable pour le traitement sécurisé des documents. Il prend en charge l’extensibilité future, s’aligne sur les principes de sécurité des privilèges minimum et fournit une traçabilité de bout en bout dans Power Platform, Azure et les services d’identité.
Considérations
Ces considérations mettent en œuvre les piliers de Power Platform Well-Architected, un ensemble de principes directeurs qui améliorent la qualité d’une charge de travail. En savoir plus dans Microsoft Power Platform Well-Architected.
Reliability
L'orchestration et le traitement découplés garantissent que les défaillances temporaires dans les services en aval (Document Intelligence, Azure Functions, systèmes externes) ne perturbent pas l'ingestion.
L’ingestion d’e-mails par scrutation permet d’éviter les événements manqués et réduit la dépendance aux déclencheurs en temps réel.
Les stratégies de nouvelle tentative, de délai d’attente et de gestion des erreurs sont centralisées dans Azure Functions et Power Automate pour prendre en charge le retraitement contrôlé.
Les modèles de traitement asynchrones (y compris les fonctions durables le cas échéant) prennent en charge l’analyse de documents longue durée sans bloquer les flux de travail.
La haute disponibilité est fournie par les services managés, notamment Power Automate, Dataverse, Azure Functions et Azure AI services.
Security
Microsoft Entra ID fournit une identité centralisée, une authentification et un accès conditionnel pour les utilisateurs et les principaux de service.
L’accès avec privilèges minimum est appliqué entre les flux Power Automate, les connecteurs personnalisés et les services Azure à l’aide d’inscriptions d’applications et d’autorisations étendues.
Prise en charge de Réseau virtuel pour Power Platform garantit que les automatisations s’exécutent dans le périmètre d’un réseau privé.
Les points de terminaison privés empêchent l’exposition publique des services Azure Functions, comptes de stockage et IA.
Les secrets et les informations d’identification sont stockés en toute sécurité dans Azure Key Vault et injectés lors de l’exécution.
La sécurité et l’audit basés sur les rôles Dataverse fournissent un contrôle d’accès précis et une traçabilité complète de l’accès aux données et des modifications.
Excellence opérationnelle
La séparation claire des responsabilités entre l’orchestration (Power Automate) et le traitement (Azure Functions) simplifie la maintenance et la résolution des problèmes.
Le modèle de passerelle back-end centralisée évite l’extension du connecteur et garantit la validation, la journalisation et l’application des stratégies cohérentes.
Azure DevOps pipelines YAML automatisent la génération, la validation et le déploiement de solutions dans les environnements, prenant en charge les versions reproductibles et régies.
La configuration spécifique à l’environnement, telle que les versions de modèle et les points de terminaison, est gérée par le biais de variables d’environnement, ce qui réduit les modifications manuelles.
La surveillance de bout en bout est activée via l’historique des exécutions de Power Platform, la journalisation Azure et les fonctionnalités d’audit natives de la plateforme.
Efficacité des performances
Les charges de travail de calcul lourdes, telles que la classification de documents, la reconnaissance optique de caractères et la logique de validation, sont déchargées sur Azure Functions plutôt que exécutées dans Power Automate.
Le traitement asynchrone améliore le débit et empêche l’atteinte des limites d’exécution de flux.
L’ingestion par interrogation offre un profil de charge prévisible et évite les pics liés aux déclencheurs.
Dataverse est utilisé pour les données métier structurées, tandis que les documents sont stockés dans SharePoint et Stockage Blob pour optimiser les coûts de stockage et les performances.
La mise en réseau privée réduit la latence entre Power Platform et les services Azure.
Optimisation de l’expérience
Power Apps applications basées sur des modèles fournissent des expériences utilisateur sécurisées et prenant en charge les rôles qui respectent automatiquement la sécurité Dataverse.
Les processus avec intervention humaine réduisent la charge cognitive en permettant aux utilisateurs d’intervenir uniquement lorsque cela est nécessaire.
Les associations de cas et de documents claires améliorent la traçabilité et la facilité d’utilisation pour les équipes opérationnelles.
Le comportement d’automatisation cohérent entre les environnements améliore la confiance et réduit la confusion des utilisateurs.
IA responsable
Sans objet.
Cette architecture utilise Azure Document Intelligence pour la classification et l'extraction de documents et n'inclut pas de fonctionnalités d'IA génératives.
Contributors
Microsoft conserve cet article. Les contributeurs suivants ont écrit cet article.
Auteurs principaux :
- Meenakshi Gupta, technologue principal