Remarque
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de vous connecter ou de modifier des répertoires.
L’accès à cette page nécessite une autorisation. Vous pouvez essayer de modifier des répertoires.
Le Centre d’administration Microsoft 365 fournit des fonctionnalités de gouvernance et de gestion du cycle de vie pour les agents par le biais du registre des agents. Ces fonctionnalités permettent aux administrateurs de gérer la visibilité, l’accès, la distribution et la mise hors service des agents sur le client.
Actions de l’agent
Remarque
Les environnements Microsoft 365 Cloud de la communauté du secteur public High (GCCH) et GCCM (Cloud de la communauté du secteur public) prennent en charge les agents de publication sur l’organisation.
| Actions de l’agent | Description |
|---|---|
| Installer et désinstaller | Installez un agent pour les utilisateurs afin qu’il soit prêt à l’emploi sans installation manuelle par les utilisateurs finaux. L’administrateur peut désinstaller un agent déjà installé. |
| Activate | Activez un agent et autorisez uniquement les utilisateurs ou groupes sélectionnés à créer des instances de celui-ci. |
| Bloquer et débloquer | Limitez l’accès à un agent dans toute l’organisation, empêchant tout utilisateur de l’utiliser. |
| Supprimer, restaurer et supprimer définitivement | Supprimez un agent avec une fenêtre de récupération de 30 jours, restaurez un agent supprimé ou supprimez-le définitivement avant la fin de la fenêtre de récupération. |
| Démarrer et arrêter | Démarrez ou arrêtez l’infrastructure Azure sous-jacente pour régir les agents Foundry. Cette action est propre aux agents Microsoft Foundry. |
| Attribuer un nouveau propriétaire | Attribuez un nouveau propriétaire aux agents actifs ou sans propriétaire. |
| Ajouter un propriétaire | Ajouter un propriétaire à un agent Agent Builder qui a déjà un propriétaire. |
| Supprimer un propriétaire | Supprimer un propriétaire d’un agent Agent Builder qui a plusieurs propriétaires. |
| Publier dans le magasin | Mettez un agent demandé à la disposition des membres de votre organisation en le publiant dans le magasin d’agents. Pour plus d’informations, consultez Actions pour les agents requis. |
| Rejeter la soumission | Empêcher la disponibilité d’un agent demandé pour les membres de votre organisation. Pour plus d’informations, consultez Actions pour les agents requis. |
Remarque
Pour plus d’informations sur les actions liées à la liste du registre des agents, telles que Exporter vers Excel, Télécharger un agent personnalisé et Gérer les agents épinglés, voir Registre des agents dans le Centre d’administration Microsoft 365.
Installer les agents
Vous pouvez installer des agents dans toute l’organisation ou pour des utilisateurs ou des groupes spécifiques à l’aide des mêmes contrôles qui fonctionnent pour toute autre application dans le Centre d’administration Microsoft 365.
Pour installer un agent via le Centre d’administration Microsoft 365, procédez comme suit :
Connectez-vous au Centre d’administration Microsoft 365.
Sélectionner des agents Tous>les agents.
Sur la page Tous les agents , assurez-vous que le Registre est sélectionné. Sélectionnez le filtre État , puis Disponible.
Dans la liste des agents, sélectionnez un agent qui n’est pas déjà installé.
Dans le volet des détails de l’agent qui s’ouvre, sous le nom de l’agent, sélectionnez Installer.
Dans le volet Déployer l’agent aux utilisateurs sélectionnés , décidez d’installer l’agent sur tous les utilisateurs ou sur des utilisateurs ou groupes spécifiques, puis sélectionnez Suivant.
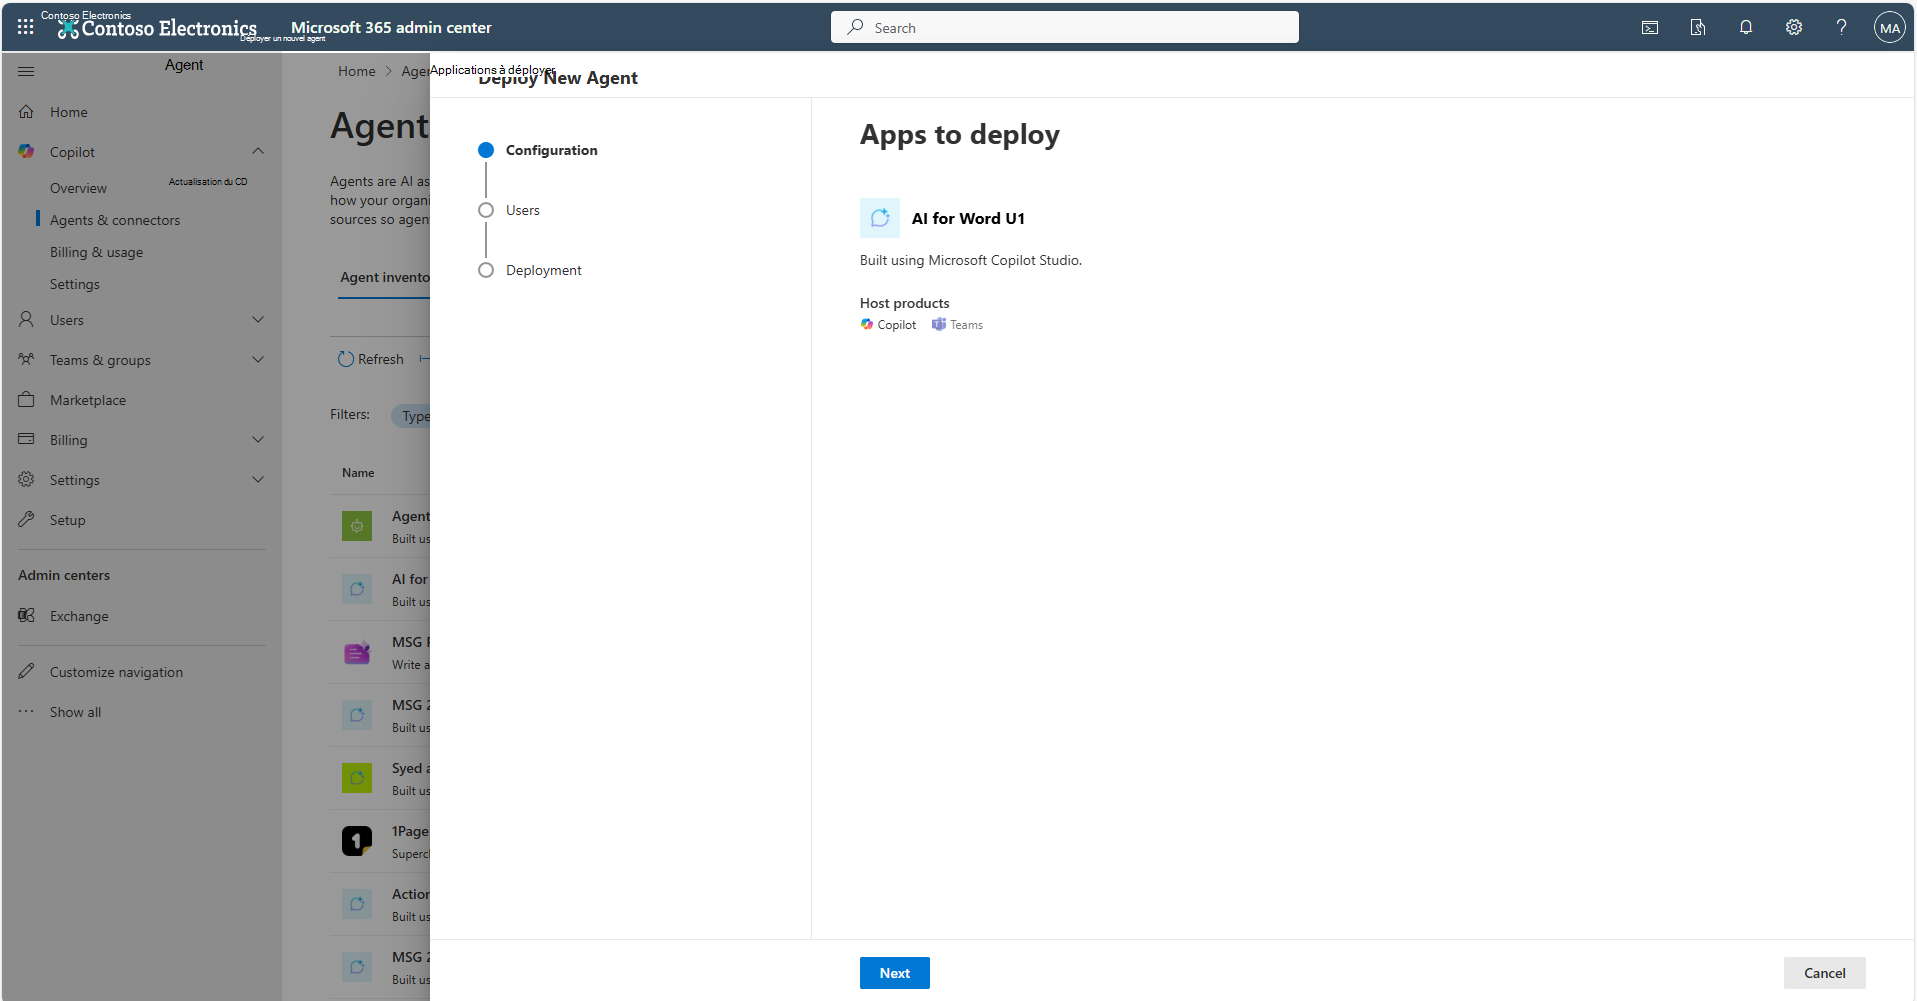
Dans le volet Vérifier les autorisations , passez en revue les autorisations demandées pour l’agent. Si les autorisations sont acceptables, sélectionnez Accorder le consentement de l’administrateur. Pour plus d’informations, consultez Autorisations de l’agent.
Dans la fenêtre Autorisations demandées , sélectionnez Accepter pour accorder les autorisations à l’agent, puis sélectionnez Suivant.
Dans le volet Vérifier & terminer , sélectionnez Terminer le déploiement.
L’installation d’un agent affecte sa disponibilité et ses fonctionnalités dans Copilot et dans les autres produits hôtes, tels que Outlook, Teams ou Microsoft 365.
Désinstaller les agents
Vous pouvez désinstaller des agents internes ou externes dans l’ensemble de l’organisation ou pour des utilisateurs ou groupes spécifiques à l’aide des mêmes contrôles qui fonctionnent pour tout autre agent dans le Centre d’administration Microsoft 365.
Pour désinstaller un agent via le Centre d’administration Microsoft 365, procédez comme suit :
Connectez-vous au Centre d’administration Microsoft 365.
Sélectionner des agents Tous>les agents.
Sous Agents, sélectionnez Tous les agents.
Sur la page Tous les agents , assurez-vous que le Registre est sélectionné. Sélectionnez le filtre État , puis Disponible.
Sélectionnez un agent installé dans la liste des agents.
Dans le volet des détails de l’agent qui s’ouvre, sous le nom de l’agent, sélectionnez Désinstaller.
Remarque
Si vous ne voyez pas l’option Désinstaller, l’agent sélectionné n’est peut-être pas installé.
Dans le volet Supprimer l’agent , sélectionnez l’option Supprimer l’agent , puis sélectionnez le bouton Désinstaller l’agent .
La désinstallation d’un agent affecte sa disponibilité et ses fonctionnalités dans Copilot et dans les autres produits hôtes, tels que Microsoft Outlook, Microsoft Teams ou d’autres applications Microsoft 365.
Activer des agents
L’activation est une étape de gouvernance pour les nouveaux agents. Lorsqu’un utilisateur demande l’activation afin de pouvoir créer des instances d’un agent, la demande nécessite l’approbation de l’administrateur IA avant que le demandeur puisse créer des instances. Les administrateurs examinent les détails de l’agent, tels que sa description, son propriétaire, ses données et ses outils, puis approuvent ou rejettent la demande. Lorsqu’un administrateur active un agent, il peut également étendre son audience à des utilisateurs, des groupes ou tous les membres spécifiques de l’organisation pour garantir un déploiement contrôlé. Le processus d’activation dans le Centre d’administration Microsoft 365 vous permet de maintenir la gouvernance, la sécurité et la qualité des applications personnalisées.
Vue d’ensemble du processus d’activation
Le processus d’activation comprend les étapes suivantes :
Afficher une demande d’activation en attente - Dans l’onglet Demandes , affichez tous les agents soumis qui ont une demande d’activation en attente. La liste affiche le nom de l’agent, le nom du serveur de publication, l’état et la date de la demande. Les nouvelles soumissions apparaissent avec l’état Autoriser l’activation.
Réviser les détails de la soumission : sélectionnez un agent en attente pour afficher plus de détails et de métadonnées, notamment sa description, ses fonctionnalités, ses sources de données connectées et ses outils. Ces détails vous aident à prendre une décision éclairée sur l’activation ou le rejet de l’agent.
Démarrer la demande - Lorsque vous êtes prêt, sélectionnez l’onglet Demande pour ouvrir l’assistant de demande.
Select users - Choisissez les utilisateurs que vous souhaitez approuver pour l’activation de l’agent. L’activation d’un agent le rend disponible pour le public sélectionné afin d’installer et de créer des instances.
Utiliser l’Assistant Activation : Après avoir accepté la demande d’activation, l’Assistant Activation s’ouvre pour vous permettre de sélectionner des utilisateurs. Vous pouvez inclure les demandeurs d’origine et ajouter des groupes de sécurité qui ont accès pour créer des instances à partir de l’agent.
Appliquer un modèle - Pour renforcer la gouvernance et la sécurité des agents, appliquez un modèle qui inclut des stratégies prédéfinies :
- Modèle par défaut : Microsoft fournit un modèle prêt à l’emploi avec les contrôles de sécurité et de conformité essentiels de Microsoft Entra, Microsoft Purview et SharePoint. Le modèle par défaut attribue automatiquement la licence pour minimiser la gestion manuelle des licences. Pour plus d’informations, consultez Attribution automatique de licence de modèle par défaut.
- Modèle personnalisé : si vous avez besoin d’une gouvernance au-delà du modèle par défaut, créez un modèle personnalisé et appliquez des stratégies supplémentaires, telles que la restriction du partage de contenu externe, pour répondre aux exigences de votre organisation.
Remarque
Les administrateurs IA ne sont pas autorisés à configurer des stratégies d’accès conditionnel ou des stratégies de package d’accès Microsoft Entra. Ces actions nécessitent un rôle d’administrateur hautement privilégié avec les autorisations Microsoft Graph appropriées.
Passer en revue les autorisations et accorder le consentement de l’administrateur : passez en revue les autorisations demandées par l’agent et accordez le consentement de l’administrateur, le cas échéant. Les autorisations permettent à l’agent d’accéder aux données pertinentes ou d’effectuer des actions pour le compte des utilisateurs.
Vérifiez et terminez l’activation : passez en revue toutes les configurations, puis sélectionnez Terminer pour activer l’agent.
Une fois que vous avez activé un agent, il devient disponible pour créer des instances dans l’App Store Teams, Microsoft 365 Copilot et Copilot Studio, et le demandeur est averti. Pour les ajouts d’utilisateurs futurs, le processus est simplifié : l’administrateur n’a qu’à approuver ou rejeter les demandes, en utilisant les modèles existants sans répéter les étapes d’activation complètes.
Activation initiée par l’administrateur
Les administrateurs peuvent activer un agent de manière proactive via le registre des agents sans attendre de demande d’activation. Pendant l’activation, les administrateurs peuvent mettre l’agent à la disposition de tous les utilisateurs, d’utilisateurs spécifiques ou de groupes de sécurité spécifiques, en fonction des exigences de déploiement de leur organisation.
Stratégies prédéfinies dans le modèle par défaut prédéfini Microsoft
| Service | Nom de la stratégie | Description | En savoir plus |
|---|---|---|---|
| Microsoft Entra | Protection de l’identité | Détecte les menaces d’identité des agents en signalant les activités anormales impliquant des agents. | Protection d’ID pour les agents - Microsoft Entra Protection d’ID |
| Microsoft Entra | Visibilité réseau | Permet la visibilité réseau de l’accès des agents aux ressources externes. | En savoir plus sur le web sécurisé et la passerelle d’IA pour les agents Microsoft Copilot Studio – Global Secure Access |
| Microsoft Entra | Gestion du cycle de vie pour les agents | Gouverne les identifiants d’agent Microsoft Entra à grande échelle avec des politiques de cycle de vie. | Automatiser la gestion du cycle de vie des identités avec Microsoft Entra ID Gouvernance |
| SharePoint | Restreindre le partage externe de sites et de contenu | Vous permet d’autoriser ou d’empêcher des agents spécifiques de partager du contenu dans des sites SharePoint et OneDrive avec des utilisateurs externes et des invités. | Vue d’ensemble de la gestion avancée de SharePoint |
| SharePoint | Contrôle d’accès pour sites et OneDrive | Permet aux administrateurs de spécifier quels agents et utilisateurs peuvent accéder à un site donné. | Limiter l’accès au site SharePoint avec les groupes Microsoft 365 et les groupes de sécurité Microsoft Entra |
| SharePoint | Informations sur les autorisations de contenu | Fournit des insights sur le contenu et les sites pour lesquels les utilisateurs disposent d’autorisations. | Rapports de gouvernance de l’accès aux données pour les sites SharePoint |
| SharePoint | Informations sur l’accès de l’agent | Fournit des insights sur les agents qui accèdent aux sites SharePoint et OneDrive. | Surveiller l’accès des agents à SharePoint et OneDrive |
| Microsoft Purview | Audit activé | Enregistre les pistes d’audit pour toutes les activités et fournit une observabilité claire. | Utiliser Microsoft Purview pour gérer la sécurité des données & la conformité de Microsoft Agent 365 |
| Microsoft Purview | Connaître votre stratégie en matière de données | Applique des contrôles de sécurité des données pour vous protéger contre les fuites de données sensibles et le partage excessif. | Utiliser Microsoft Purview pour gérer la sécurité des données & la conformité de Microsoft Agent 365 |
| Microsoft Purview | Évaluation de la conformité de l’IA | Surveiller et évaluer en permanence les lacunes de conformité des agents et identifier les domaines nécessitant une attention particulière. | Utiliser Microsoft Purview pour gérer la sécurité des données & la conformité de Microsoft Agent 365 |
| Microsoft Defender | Investigation et repérage avancé | Vous alerte de l’activité des agents IA et vous permet d’enquêter sur les événements suspects avec des fonctionnalités de chasse avancées. | Détecter et examiner les menaces qui pèsent sur les agents d’IA à l’aide de Microsoft Defender (préversion) |
| Microsoft Defender | Protection en temps réel pour Microsoft Agent 365 (préversion) | Détecte et bloque l’activité suspecte d’un agent IA pendant l’exécution. | Détecter et examiner les menaces qui pèsent sur les agents d’IA à l’aide de Microsoft Defender (préversion) |
Modèle par défaut affectation automatique de licence
Le modèle par défaut attribue automatiquement la licence lors de l’activation. Cette attribution automatique des licences élimine la gestion manuelle des licences et garantit que chaque instance d’agent embauché est correctement autorisée avant d’être opérationnelle.
Les principaux avantages sont les suivants :
- Intégration plus rapide : les administrateurs n’ont pas besoin d’attribuer manuellement des licences pour chaque instance.
- Assurance de la conformité : empêche l’utilisation sans licence et maintient l’intégrité des droits.
- Gestion évolutive : prend en charge les déploiements à grande échelle sans augmenter la surcharge administrative.
Bloquer ou débloquer des agents
Bloquez ou débloquez les agents de toute l’organisation à l’aide des mêmes contrôles qui fonctionnent pour toute autre application dans le Centre d’administration Microsoft 365.
Pour bloquer ou débloquer un agent, procédez comme suit :
Connectez-vous au Centre d’administration Microsoft 365.
Sélectionner des agents Tous>les agents.
Dans la page Tous les agents , sélectionnez un agent dans la liste des agents.
Dans le volet des détails de l’agent qui s’ouvre, sous le nom de l’agent, sélectionnez Bloquer ou Débloquer.
Dans le volet Agent de blocage ou Agent de déblocage qui s’ouvre, sélectionnez Agent de blocage ou Agent de déblocage, puis sélectionnez Enregistrer.
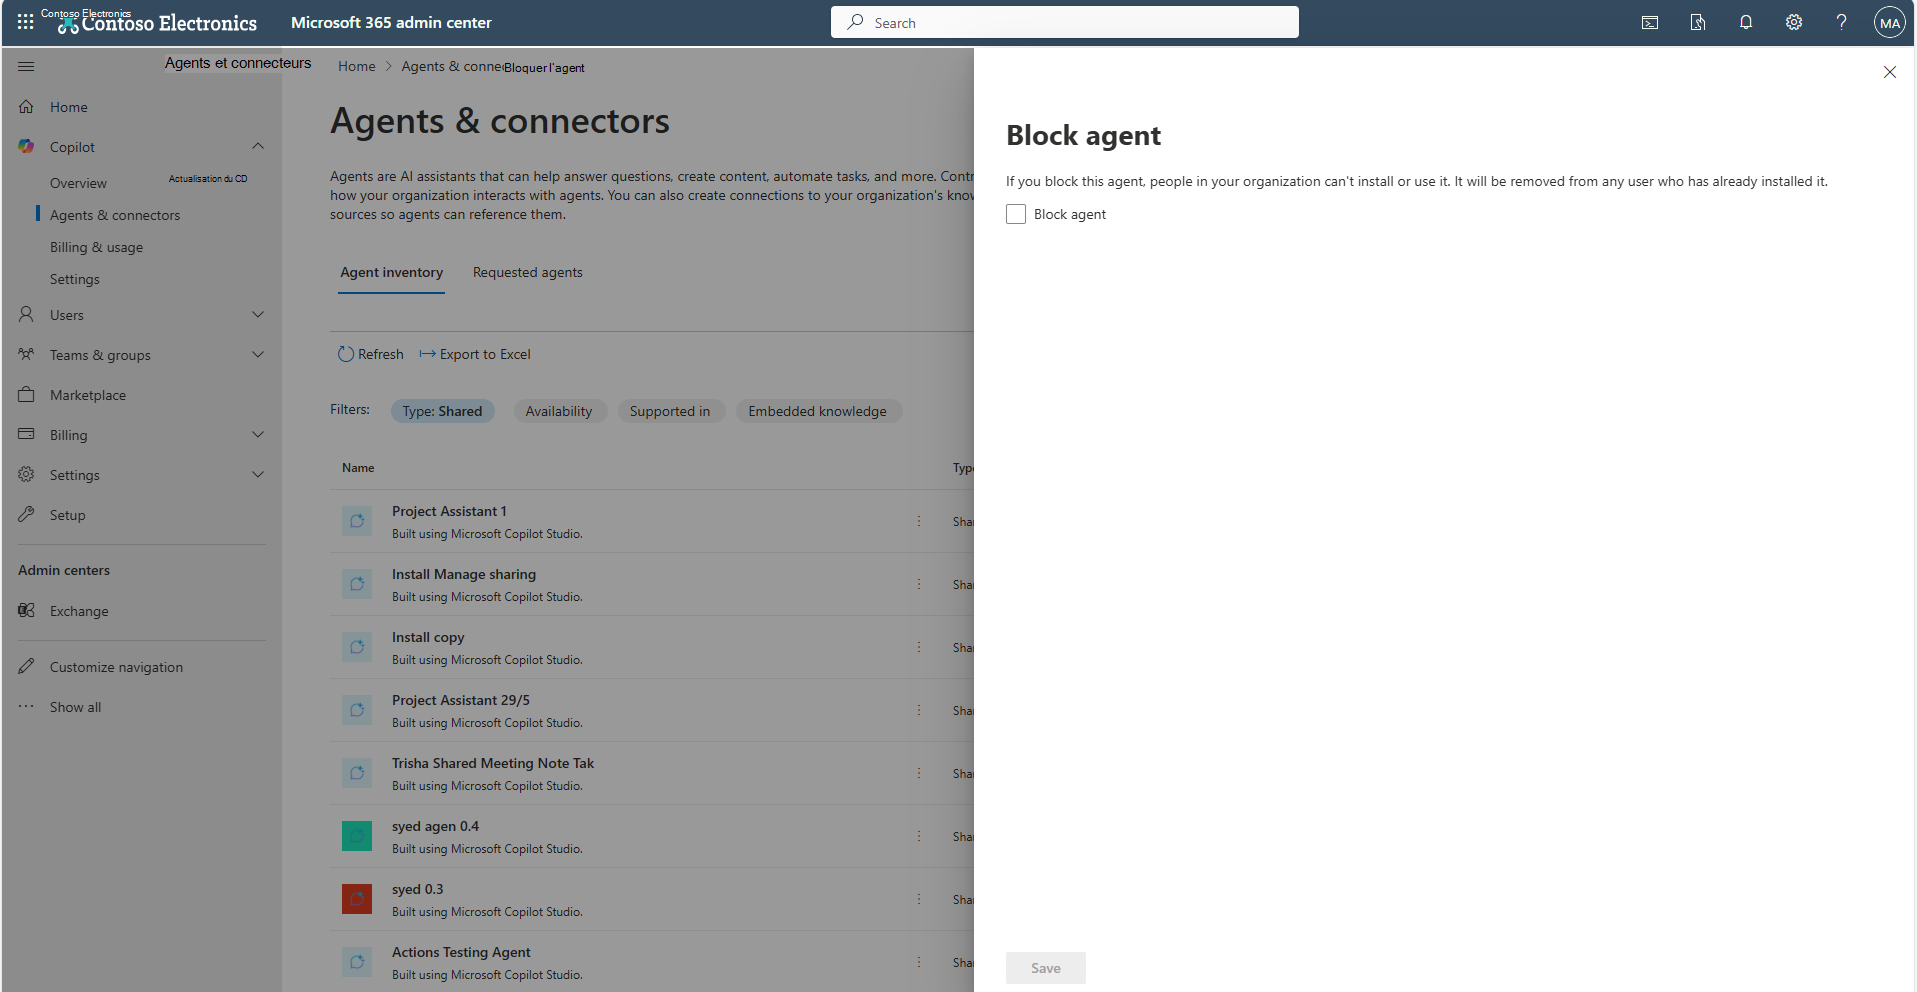
Le blocage ou le déblocage d’un agent que vous avez créé à l’aide de Microsoft Copilot Agent Builder et de Microsoft Copilot Studio affecte sa disponibilité et sa fonctionnalité dans Microsoft Copilot. Elle affecte également la disponibilité et les fonctionnalités d’autres produits hôtes, tels que Microsoft Outlook, Microsoft Teams ou d’autres applications Microsoft 365. Toutefois, le blocage d’un agent que vous avez créé à l’aide de SharePoint ou de Microsoft Foundry n’a d’impact que sur sa disponibilité dans Microsoft Copilot Chat.
Remarque
Pour les agents Recherche et Analyste , le panneau Modifier les utilisateurs est désactivé. Pour gérer leur disponibilité, bloquez l’agent pour l’ensemble du client à l’aide de l’action Bloquer dans le Centre d’administration Microsoft 365.
Supprimer des assistants
Lorsque vous supprimez un agent dans le Centre d’administration Microsoft 365, l’agent est supprimé de manière réversible. Un agent supprimé de manière réversible n’est pas disponible pour son créateur et ses utilisateurs finaux, mais ses propriétés et les ressources associées sont conservées pendant 30 jours. Les propriétés conservées comprennent l’ID d’agent, les métadonnées, les canaux, la propriété et les connexions.
Pendant la période de rétention de 30 jours, vous pouvez restaurer l’agent ou le supprimer définitivement. Si vous ne restaurez pas l’agent ou si vous le supprimez définitivement, Microsoft 365 le supprimera automatiquement et définitivement à la fin de la période de rétention. Les événements de suppression réversible, de restauration et de suppression définitive sont enregistrés dans le journal d’audit avec des informations sur le système qui a initié l’action.
Pour supprimer un agent, procédez comme suit :
- Connectez-vous au Centre d’administration Microsoft 365.
- Sélectionner des agents Tous>les agents.
- Sur la page Tous les agents , sélectionnez l’agent que vous souhaitez supprimer.
- Dans le volet des détails de l’agent, sélectionnez Supprimer l’agent.
- Dans le volet de confirmation, sélectionnez Supprimer.
Restaurer un agent supprimé
Vous pouvez restaurer un agent uniquement pendant sa suppression réversible et pendant sa période de rétention de 30 jours. La restauration de l’agent le rétablit à un état actif et le met à la disposition de son créateur et des utilisateurs finaux avec sa configuration précédente.
Pour restaurer un agent supprimé, procédez comme suit :
- Connectez-vous au Centre d’administration Microsoft 365.
- Sélectionner des agents Tous>les agents.
- Sur la page Tous les agents , sélectionnez Supprimé.
- Sélectionnez l’agent à restaurer.
- Dans le volet des détails de l’agent, sélectionnez Restaurer l’agent.
- Dans la boîte de dialogue de confirmation, sélectionnez Restaurer.
Supprimer définitivement un agent
La suppression définitive d’un agent supprime l’agent et ses ressources associées et ne peut pas être annulée. Vous pouvez supprimer définitivement uniquement un agent déjà supprimé de manière réversible.
Pour supprimer définitivement un agent avant la fin de la période de rétention de 30 jours, procédez comme suit :
- Connectez-vous au Centre d’administration Microsoft 365.
- Sélectionner des agents Tous>les agents.
- Sur la page Tous les agents , sélectionnez Supprimé.
- Sélectionnez l’agent que vous souhaitez supprimer définitivement.
- Dans le volet des détails de l’agent, sélectionnez Supprimer définitivement.
- Dans la boîte de dialogue de confirmation, sélectionnez Supprimer.
Démarrer ou arrêter un agent Foundry
Vous pouvez démarrer ou arrêter l’infrastructure Azure sous-jacente pour régir les agents Foundry.
Importante
Vous devez disposer d’un rôle Propriétaire Azure AI .
Arrêter ou démarrer : opérez sur des déploiements individuels en désallouant ou en provisionnant des ressources de calcul Azure. Ces actions affectent votre infrastructure Azure sous-jacente, et pas seulement la façon dont un agent est utilisé dans votre organisation.
Pour démarrer ou arrêter un agent, procédez comme suit :
- Connectez-vous au Centre d’administration Microsoft 365.
- Sélectionner des agents Tous>les agents.
- Dans la page Tous les agents , recherchez et sélectionnez l’agent Microsoft Foundry que vous souhaitez arrêter ou démarrer.
Le volet des détails de l’agent s’affiche. - Si nécessaire, sélectionnez Ajouter un rôle pour ajouter le rôle Propriétaire Azure AI afin de gérer l’infrastructure Azure pour l’agent.
- Sélectionnez Arrêter ou Démarrer pour contrôler l’infrastructure Azure sous-jacente liée à l’agent.
Affecter un nouveau propriétaire à un agent
Les administrateurs informatiques peuvent réattribuer la propriété aux agents qui n’ont pas de propriétaire ou qui sont actifs.
Importante
Vous pouvez uniquement réattribuer la propriété des agents partagés pour les agents Agent Builder et Copilot Studio. Vous ne pouvez pas réattribuer la propriété d’agents internes, tels que les agents système ou les agents prédéfinis par Microsoft.
Pour réattribuer la propriété d’un agent partagé, procédez comme suit :
Connectez-vous au Centre d’administration Microsoft 365.
Sélectionner des agents Tous>les agents.
Dans la page Tous les agents , dans la liste des agents, sélectionnez un agent Agent Builder ou Copilot Studio que vous souhaitez réaffecter.
Conseil
Pour trouver rapidement des agents Agent Builder ou Copilot Studio, utilisez le filtre Plateforme sur la page Tous les agents , puis sélectionnez Agent Builder dans Microsoft Copilot ou Copilot Studio.
Dans le volet des détails de l’agent, sous le nom de l’agent, sélectionnez Affecter un nouveau propriétaire.
Dans le volet Attribuer un nouveau propriétaire , entrez un nouveau propriétaire de votre organisation, puis sélectionnez Affecter.
Les modifications suivantes se produisent après la réaffectation du propriétaire :
- Le nouveau propriétaire dispose des autorisations complètes de modification et de suppression, ainsi que de l’accès à tous les fichiers téléchargés par le propriétaire précédent.
- Le propriétaire précédent perd tout accès, y compris les droits de lecture.
Ajouter un propriétaire à un agent Agent Builder
Agent Builder Les agents prennent en charge plusieurs propriétaires. Les administrateurs peuvent afficher la liste complète des propriétaires et ajouter des propriétaires pour aider à maintenir la continuité et la responsabilité des agents partagés.
Importante
Tous les propriétaires ont les mêmes droits pour modifier, partager, gérer et gérer un agent Agent Builder. Il n’existe aucun rôle de propriétaire principal ou secondaire.
Avant de commencer, vérifiez les points suivants :
- Vous utilisez un compte autorisé à gérer les agents dans le Centre d’administration Microsoft 365.
- L’agent a été créé avec Agent Builder dans Microsoft 365 Copilot.
- Le propriétaire que vous ajoutez est un utilisateur individuel. Les groupes ne sont pas pris en charge en tant que propriétaires d’Agent Builder.
Pour ajouter un propriétaire, procédez comme suit :
Connectez-vous au Centre d’administration Microsoft 365.
Sélectionner des agents Tous>les agents.
Recherchez et sélectionnez l’agent Agent Builder que vous souhaitez gérer.
Conseil
Pour réduire la liste, utilisez le filtre Plateforme et sélectionnez Générateur d’agent dans Microsoft 365 Copilot.
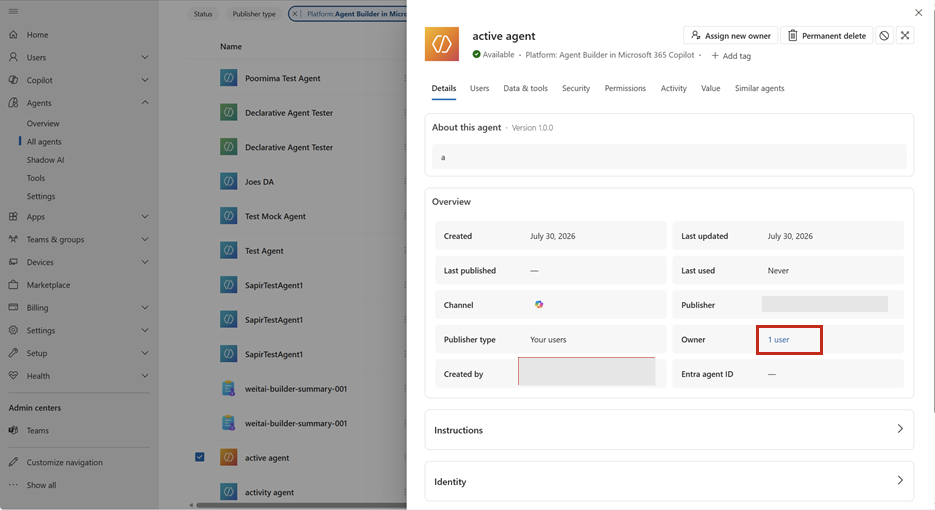
Dans l’onglet Détails du volet Détails de l’agent, sélectionnez le lien Utilisateur en regard de Propriétaire.
Dans le volet Propriétaires , sélectionnez Ajouter un propriétaire.
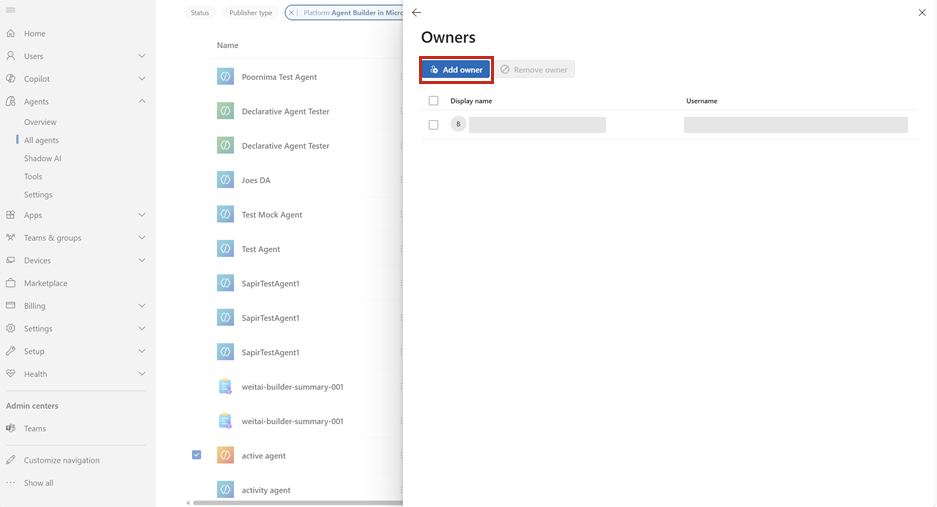
Recherchez et sélectionnez un utilisateur au sein de votre organisation.
Sélectionnez Ajouter pour mettre à jour la liste des propriétaires.
Les modifications apportées à la liste des propriétaires sont répercutées pour l’agent dans Microsoft Agent 365 et Agent Builder. L’ajout d’un propriétaire ne modifie pas la valeur Créé par .
Supprimer un propriétaire d’un agent Agent Builder
Pour supprimer un propriétaire, procédez comme suit :
- Connectez-vous au Centre d’administration Microsoft 365.
- Sélectionner des agents Tous>les agents.
- Recherchez et sélectionnez l’agent Agent Builder que vous souhaitez gérer.
- Dans l’onglet Détails du volet Détails de l’agent, sélectionnez le lien Utilisateur en regard de Propriétaire.
- Dans le volet Propriétaires , sélectionnez le propriétaire que vous souhaitez supprimer.
- Sélectionnez Supprimer le propriétaire.
- Vérifiez la modification, puis sélectionnez Supprimer.
Vous ne pouvez pas supprimer le dernier propriétaire restant. Ajoutez un autre propriétaire avant de supprimer le propriétaire actuel. Utilisez Ajouter un propriétaire ou Supprimer un propriétaire pour les agents qui ont déjà des propriétaires. Pour un agent sans propriétaire, utilisez l’expérience de réattribution de propriété décrite dans Affecter un nouveau propriétaire à un agent.
Pourquoi plusieurs propriétaires sont importants
Les propriétaires multiples réduisent la dépendance à l’égard d’une seule personne et aident les équipes à continuer à modifier et à gérer un agent lorsque les responsabilités changent. La visibilité de l’administrateur et la gestion des propriétaires dans Microsoft Agent 365 offrent également aux organisations un endroit cohérent pour examiner la responsabilité des agents partagés Agent Builder.
Les actions d’administration échouent sur les agents derrière le pare-feu Power Platform
Si une action d’administration échoue et ne s’exécute pas sur l’agent ciblé, l’agent peut résider dans un environnement configuré avec Pare-feu Power Platform enmode d’application actif.
Les actions d’administration se comportent différemment selon le mode de pare-feu :
- Mode de mise en conformité actif : les actions d’administration que vous lancez à partir du Centre d’administration Microsoft 365 échouent et ne sont pas appliquées à l’agent. L’adresse IP est l’adresse IP de service en amont plutôt que l’adresse IP du client administrateur d’origine, de sorte que le pare-feu rejette la demande.
- Mode Audit uniquement : les actions d’administration réussissent et génèrent uniquement une alerte dans Microsoft Purview.
Vérifier si l’environnement est en mode de mise en conformité actif
Dans le Centre d’administration Power Platform :
- Accédez à Sécurité>Identité et accès> aupare-feu IP.
- Sélectionnez l’environnement ou le groupe d’environnements qui contient l’agent.
- Sélectionnez l’onglet Avancé pour afficher plus de paramètres de pare-feu IP.
- Confirmez les paramètres suivants :
- Définissez le pare-feu IP sur Activé.
- Définissez Activer le pare-feu IP en mode d’audit uniquement sur Désactivé.
Si l’option Activer le pare-feu IP en mode d’audit uniquement est activée, le pare-feu enregistre l’activité, mais autorise les demandes quelle que soit l’adresse IP, et les actions d’administration du Centre d’administration Microsoft 365 réussissent. S’il est désactivé alors que le Pare-feu IP est activé, l’environnement est en mode de mise en conformité actif et les actions d’administration sont bloquées.
Pour plus d’informations sur la configuration du pare-feu, consultez Pare-feu IP dans les environnements Power Platform.
Pour résoudre ce problème, exécutez l’action directement sur l’API Power Platform (PPAPI). Pour plus d’informations, consultez les ressources suivantes :