הערה
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות להיכנס או לשנות מדריכי כתובות.
הגישה לדף זה מחייבת הרשאה. באפשרותך לנסות לשנות מדריכי כתובות.
Dataverse מספק מודל אבטחה גמיש עבור תרחישים עסקיים רבים. המודל חל רק על בסביבות הכוללות מסד נתונים Dataverse. כמנהל מערכת, אתה מנהל משתמשים, מאמת את תצורת האבטחה שלהם ופותר בעיות גישה.
אבטחה מבוססת תפקידים
Dataverse משתמש בתפקידי אבטחה כדי לקבץ הרשאות. ... הקצה תפקידי אבטחה ישירות למשתמשים או לצוותי Dataverse. חברי צוות מקבלים את ההרשאות שהוקצו לצוות.
הרשאות אבטחה הן מצטברות. משתמש מקבל את הגישה רחבה ביותר שהוענקה על-ידי כל התפקידים שלו חברויות צוות. לדוגמה, אם תפקיד אחד מעניק גישת קריאה ברמת הארגון לכל רשומות אנשי הקשר, תפקיד אחר אינו יכול להסתיר איש קשר ספציפי מהמשתמש.
יחידות עסקיות
טיפ
צפה ב-מודרניזציה של יחידות עסקיות.
יחידות עסקיות פועלות עם תפקידי אבטחה כדי לקבוע גישת משתמש. הם מגדירים גבולות אבטחה שיעזרו לך לנהל משתמשים ונתונים. לכל מסד נתונים של Dataverse יש יחידה עסקית אחת המשמשת כבסיס.
צור יחידות עסקיות צאצא כדי לחלק משתמשים ונתונים לגבולות אבטחה קטנים יותר. כל משתמש בסביבה שייך ליחידה עסקית. מבנה היחידה העסקית שלך יכול להתאים להירארכיה הארגונית שלך, אך הוא אינו חייב לעשות זאת.
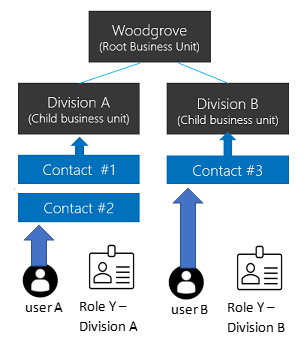
הדוגמאות הבאות משתמשות בשלוש יחידות עסקיות. Woodgrove היא היחידה העסקית העליונה והיא נשארת בחלק העליון של ההירארכיה. חטיבות א' ו-ב' הן יחידות עסקיות של ילדים. לכל משתמשי מחלקה יש צרכי גישה שונים.
מבנה הירארכי של גישה לנתונים
השתמש במבנה הירארכי כדי להפריד משתמשים ונתונים בהירארכיה דומה לעץ.
הקצה כל משתמש ליחידה עסקית אחת והקצה למשתמש תפקיד אבטחה ביחידה עסקית זו. כברירת מחדל, היחידה העסקית של המשתמש היא הבעלים של רשומות שהמשתמש יוצר. תפקיד האבטחה קובע אילו רשומות המשתמש יכול לגשת ביחידה עסקית זו.
בדוגמה זו, משתמש א' שייך למחלקה א' ויש לו תפקיד אבטחה Y ממחלקה א'. משתמש א' יכול לגשת אל איש קשר #1 ו'איש קשר' #2. משתמש ב' שייך למחלקה ב', כך שלמשתמש ב' אין אפשרות לגשת לאנשי הקשר של מחלקה א', אך הוא יכול לגשת אל איש קשר #3.
מבנה גישה לנתונים של מטריצה (יחידות עסקיות מודרניות)
השתמש במבנה מטריצה כדי לארגן נתונים בהירארכיה דומה לעץ, תוך מתן אפשרות למשתמשים לגשת לנתונים ביחידות עסקיות מרובות, ללא קשר ליחידה העסקית אליה הם שייכים.
הקצה למשתמש תפקיד אבטחה מכל יחידה עסקית שעל הנתונים שלו עליו לגשת. כאשר המשתמש יוצר רשומה, הוא יכול לבחור את היחידה העסקית שהיא בבעלותה.
בדוגמה זו, משתמש א' יכול להשתייך לכל יחידה עסקית, כולל היחידה העסקית המוגדרת כבסיס. תפקיד אבטחה Y ממחלקה א' מעניק למשתמש גישה אל 'איש קשר' #1 ו'איש קשר' #2. תפקיד אבטחה Y ממחלקה ב' מעניק למשתמש גישה אל איש קשר #3.

אפשר את מבנה הגישה לנתוני המטריצה
הערה
לפני שתאפשר תכונה זו, פרסם את כל ההתאמות האישיות כך שהתכונה חלה על טבלאות חדשות. אם טבלה שלא פורסם אינה פועלת לאחר הפיכת התכונה לזמינה, השתמש בכלי OrgDBOrgSettings עבור Microsoft Dynamics CRM כדי להגדיר את RecomputeOwnershipAcrossBusinessUnitstrueל- . הגדרה זו מאפשרת לך להגדיר ולעדכן את העמודה בעלות על יחידה עסקית .
- היכנס אל מרכז הניהול של Power Platform כמנהל מערכת של Dynamics 365 או כמנהל מערכת של Microsoft Power Platform.
- בחלונית הניווט, יש לבחור ניהול.
- בחלונית ניהול , בחר בסביבות ולאחר מכן בחר את הסביבה.
- בחר הגדרות>מוצר>תכונות.
- הפעל את בעלות על רשומות בין יחידות עסקיות.
- בחר שמור.
לאחר הפעלת התכונה, בחר יחידה עסקית בעת הקצאת תפקיד אבטחה למשתמש. אפשרות זו מאפשרת לך להקצות תפקידים מיחידות עסקיות שונות למשתמש. כדי להפעיל יישומים מונחי מודלים, המשתמש זקוק גם לתפקיד ביחידה העסקית שלו הכולל את הרשאות הגדרות המשתמש הנדרשות. התפקיד משתמש בסיסי מציין אילו הרשאות להגדרות משתמש יש להפעיל.
באפשרותך להפוך משתמש לבעל הרשומה בכל יחידה עסקית אם אחד מתפקידי האבטחה שלו מעניק הרשאת קריאה עבור הטבלה של הרשומה. המשתמש אינו זקוק לתפקיד אבטחה ביחידה העסקית של הרשומה. למידע נוסף, עיין ב-בעלות על רשומה ביחידות עסקיות שעברו מודרניזציה.
הערה
ההגדרה EnableOwnershipAcrossBusinessUnits מאחסנים את המצב של תכונה זו. באפשרותך גם לשנות את ההגדרה באמצעות הכלי OrgDBOrgSettings עבור Microsoft Dynamics CRM.
שיוך יחידה עסקית לקבוצת אבטחה של Microsoft Entra
מפה יחידות עסקיות לקבוצות האבטחה של Microsoft Entra כדי לפשט את ניהול המשתמשים ואת הקצאת התפקידים.

עבור כל יחידה עסקית:
- צור קבוצת אבטחה של Microsoft Entra.
- צור צוות קבוצה של Dataverse עבור קבוצת האבטחה.
- הקצה את תפקיד האבטחה של היחידה העסקית לצוות הקבוצה Dataverse.
- הוסף משתמשים לקבוצת האבטחה של Microsoft Entra.
כאשר משתמש ניגש לראשונה לסביבה, Dataverse יוצר את המשתמש ביחידה העסקית המוגדרת כבסיס. המשתמש וצוותי הקבוצות של Dataverse יכולים להישאר ביחידה העסקית הראשית. תפקידי האבטחה שהוקצו להם מעניקים גישה לנתונים ביחידות העסקיות המתאימות.
עבור גישה לנתוני מטריצה, הוסף משתמשים לקבוצת האבטחה של Microsoft Entra עבור כל יחידה עסקית שאליה הם צריכים לגשת.
בעלות על יחידה עסקית
כל רשומה כוללת עמודה של Owning Business Unit המזהה את היחידה העסקית שההרשומות בבעלותה. כאשר משתמש יוצר רשומה, העמודה ברירת המחדל היא היחידה העסקית של המשתמש. באפשרותך לשנות את הערך רק כאשר בעלות על רשומות בין יחידות עסקיות מופעלת.
הערה
שינוי היחידה העסקית של הבעלים עשוי לגרום לשינויים מדורגים. לקבלת מידע נוסף, עיין ב-שימוש ב-SDK עבור .NET כדי לקבוע את התצורה של אופן הפעולה המדורג.
כדי לאפשר למשתמש להגדיר את העמודה היחידה העסקית שבבעלות, הענק לתפקיד האבטחה של המשתמש הרשאת צרף אל ברמה המקומית עבור טבלת יחידה עסקית.
הוסף את העמודה ל:
- גוף טופס או כותרת.
- תצוגה.
- מיפוי עמודות. אם אתה משתמש בישות מיפוי אוטומטי, כלול את העמודה במיפוי.
הערה
אם משימת סינכרון נתונים כוללת בעלות על יחידה עסקית בסכימה שלה, המשימה נכשלת עם הפרת אילוץ של מפתח זר כאשר סביבת היעד אינה מכילה את אותו ערך. הסר את העמודה מסכימת המקור, או שנה את ערך המקור שלה ליחידה עסקית קיימת בסביבות היעד.
בעת העתקת נתונים למשאב חיצוני, כגון Power BI, כלול בעלות על יחידה עסקית רק אם היעד תומך בעמודה.
בעלות על טבלה והקלטה
Dataverse תומך בשני סוגי בעלות על רשומות:
- בבעלות הארגון: הרשאה חלה על כל הרשומות או אינה חלה.
- משתמש או צוות שבבעלותם: רוב ההרשאות תומכות במשתמשים, ביחידה עסקית, ביחידה עסקית של הורה-צאצא ברמות גישה לארגון.
אתה בוחר את סוג הבעלות בעת יצירת טבלה, ולא ניתן לשנות אותה מאוחר יותר. לדוגמה, גישת קריאה ברמת המשתמש לטבלת אנשי הקשר מאפשרת למשתמשים לקרוא רק את רשומות אנשי הקשר שב בעלותם.
אם משתמש א' שייך ליחידה א' ויש לו גישת קריאה ברמת היחידה העסקית לטבלת אנשי הקשר, משתמש א' יכול לקרוא את 'איש קשר' #1 ו'איש קשר' #2, אך לא 'איש קשר' #3.
בעת קביעת תצורה של תפקיד אבטחה, בחר רמת גישה עבור כל הרשאה.
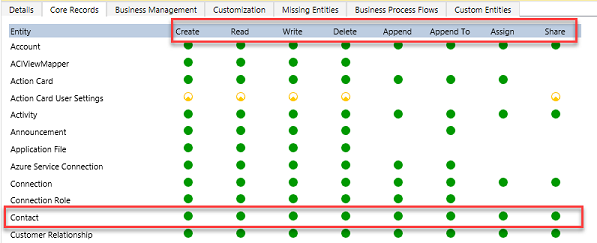
קבע את התצורה של הרשאות הטבלה הרגילות בנפרד: יצירה, קריאה, כתיבה, מחיקה, צירוף, צירוף ל, הקצאהושיתוף. סמל ההרשאה מציג את רמת הגישה שהוענקה.

בדוגמה זו, גישה ברמת הארגון לטבלת אנשי הקשר מאפשרת למשתמש ב'חילוק א' להציג ולעדכן אנשי קשר בבעלות כל אחד. הענק רק את הגישה הדרושה למשתמשים. הרשאות רחבות יכולות להחליש מודל אבטחה מעוצב בצורה רחבה אחרת.
רישום בעלות ביחידות עסקיות שעברו מודרניזציה
עם יחידות עסקיות מודרניות, המשתמשים יכולים להיות בעלי רשומות בכל יחידה עסקית. משתמש זקוק לתפקיד אבטחה מכל יחידה עסקית המעניקה הרשאת קריאה עבור הטבלה של הרשומה. המשתמש אינו זקוק לתפקיד בכל יחידה עסקית שיש בה רשומה שבבעלותו.
אם הפעלת את הבעלות על רשומה בין יחידות עסקיות בסביבת ייצור במהלך תקופת התצוגה המקדימה:
- התקן את עורך הגדרות הארגון.
- הגדר את RecomputeOwnershipAcrossBusinessUnits ל-
true. המערכת ננעלת במהלך חישוב מחדש, פעולה שעשויה להימשך עד חמש דקות. לאחר החישוב מחדש, המשתמשים יכולים להיות בעלי רשומות בין יחידות עסקיות ללא תפקיד אבטחה נפרד מכל יחידה עסקית. בעלי רשומות יכולים גם להקצות רשומות למשתמשים מחוץ ליחידה העסקית הבעלים של הרשומה. - הגדר את AlwaysMoveRecordToOwnerBusinessUnit ל-
false. לאחר מכן, הרשומות נשארות ביחידה העסקית המקורית שלהן כשהבעלות משתנה.
בסביבות שאינן סביבת ייצור, הגדר את AlwaysMoveRecordToOwnerBusinessUnit ל-false.
הערה
אם תכבה את בעלות על רשומות בין יחידות עסקיות או תגדיר את RecomputeOwnershipAcrossBusinessUnits כ-false, לא תוכל להגדיר או לעדכן את העמודה יחידה עסקית בעלים. Dataverse גם משנה את היחידה העסקית של כל רשומה שהושפעה כדי להתאים ליחידה העסקית של בעלי הרשומה.
צוותים (כולל צוותי הקבוצה)
כל צוות שייך ליחידה עסקית. Dataverse יוצר באופן אוטומטי צוות ברירת מחדל עבור כל יחידה עסקית ומנהל את החברות בו. צוות ברירת המחדל כולל תמיד את כל המשתמשים ביחידה העסקית. לא ניתן להוסיף או להסיר את החברים שלו באופן ידני. Dataverse מעדכן את החברות כאשר אתה משייך או מבטל שיוך של משתמשים ליחידה העסקית.
Dataverse מספק שני סוגים של צוותים:
- צוותי בעלים יכולים להיות בעלי רשומות. כל חבר צוות מקבל גישה ישירה לרשומות הצוות. משתמש יכול להשתייך לצוותי בעלים מרובים.
- צוותי Access מספקים גישה לרשומות משותפות, אך אין להם רשומות או שיש להם תפקידי אבטחה.
שיתוף רשומות
שתף רשומות בודדות עם משתמש או צוות כדי לטפל בחריגות שהבעלות שלך ומודל היחידות העסקיות שלך אינם מכסים. השתמש בשיתוף רק עבור חריגים מאחר שהוא פועל פחות ביעילות וקשה יותר לפתור בעיות מאשר גישה מבוססת תפקיד. שיתוף עם צוות יעיל יותר משיתוף בנפרד עם כל משתמש.
השתמש בתבנית צוות של Access כדי ליצור צוות גישה באופן אוטומטי ולהגדיר את ההרשאות שלו עבור רשומה. באפשרותך גם ליצור צוותי גישה ללא תבנית ולנהל את החברים שלהם באופן ידני. לצוותי Access אין רשומות בבעלותם ולא יכולים להיות להם תפקידי אבטחה. חברי צוות מקבלים גישה מכיוון שההרשומות משותפות עם הצוות.
אבטחה ברמת הרשומה ב-Dataverse
גישת רשומה של משתמש משלבת את כל תפקידי האבטחה, החברות ביחידה העסקית, חברויות בצוות ורשומות משותפות. הגישה מצטברת במסד נתונים של Dataverse. Dataverse עוקב אחר גישה בנפרד עבור כל מסד נתונים, ולמשתמש חייב להיות רשיון Dataverse מתאים.
הפעלת אבטחה ברמת העמודה ב- Dataverse
השתמש באבטחה ברמת העמודה כאשר אבטחה ברמת הרשומה אינה מספקת מספיק שליטה. הפוך אותה לזמינה עבור כל העמודות המותאמות אישית ורוב עמודות המערכת. רוב עמודות המערכת המכילות מידע המאפשר זיהוי אישי (PII) תומכות באבטחה ברמת העמודה. מטה-נתונים של עמודת מערכת מציינים אם באפשרותך לאבטח אותה.
הפוך אבטחה ברמת העמודה לזמינה בנפרד עבור כל עמודה. לאחר מכן צור פרופיל אבטחה של עמודה המעניק גישת יצירה, עדכוןוקריאת לעמודות מאובטחות. הקצה את הפרופיל למשתמשים או לצוותים.
אבטחה ברמת העמודה אינה מעניקה גישה אל רשומה. למשתמש חייבת להיות כבר גישת רשומה לפני שפרופיל אבטחה של עמודה יכול להעניק גישה לעמודות מאובטחות. השתמש באבטחה ברמת העמודה רק אם יש צורך, מכיוון ששימוש מופרז עשוי להפחית את הביצועים.
ניהול אבטחה בסביבות מרובות
השתמש בפתרונות Dataverse כדי להעביר תפקידי אבטחה ופרופילי אבטחת עמודות בין בסביבות. צור ונהל יחידות עסקיות צוותים בנפרד בכל סביבה. עליך גם להקצות משתמשים לרכיבי האבטחה המתאימים בכל סביבה.
קביעת התצורה של אבטחת משתמשים
לאחר יצירת תפקידים, צוותים ויחידות עסקיות, קבע את תצורת הגישה של כל משתמש:
- שייך את המשתמש ליחידה עסקית. Dataverse משתמש כברירת מחדל ביחידה העסקית המשמשת כבסיס ומוסיף את המשתמש לצוות ברירת המחדל של היחידה העסקית.
- הקצה את תפקידי האבטחה הדרושים למשתמש.
- הוסף את המשתמש לצוותים המתאימים.
- אם אתה משתמש באבטחה ברמת העמודה, הקצה פרופיל אבטחה של עמודה למשתמש או לאחד מהקבוצות שלו.
גישה יעילה של משתמש משלבת תפקידי אבטחה שהוקצו ישירות עם תפקידים שהוקצו באמצעות צוותים. Dataverse מעניק תמיד את ההרשאה רחבה ביותר לתפקידים אלה. לקבלת הדרכה מפורטת, ראה קביעת תצורה של אבטחת סביבה.
תאם שינויי אבטחה משמעותיים עם יוצרי היישומים ומנהלי המערכת המנהלים הרשאות משתמש לפני פריסת השינויים.