नोट
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप साइन इन करने या निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
इस पेज तक पहुँच के लिए प्रमाणन की आवश्यकता होती है. आप निर्देशिकाओं को बदलने का प्रयास कर सकते हैं.
Power Platform व्यक्तिगत डेटा और ग्राहक डेटा दोनों को संसाधित करता है। व्यक्तिगत डेटा और ग्राहक डेटा के बारे में अधिक जानने के लिए, Microsoft विश्वास केंद्र देखें.
डेटा रेज़िडेंसी
एक टेनेंट किसी संगठन और उसकी सुरक्षा से संबंधित जानकारी संग्रहीत करता है। Microsoft Entra जब कोई Microsoft Entra टैनेंट Power Platform सेवाओं के लिए साइन अप करता है, तो टैनेंट का चयनित मैक्रो क्षेत्र सबसे उपयुक्त Azure मैक्रो क्षेत्र भूगोल पर मैप करता है, जहाँ Power Platform परिनियोजन मौजूद होता है. Power Platform ग्राहक डेटा को टैनेंट के असाइन किए गए Azure मैक्रो क्षेत्र भूगोल या होम GEO में संग्रहीत करता है, जब तक कि संगठन एकाधिक क्षेत्रों में सेवाएँ परिनियोजित नहीं करते. एक मैक्रो क्षेत्र भूगोल डेटा रेजीडेंसी सीमा का प्रतिनिधित्व करता है जो किसी दिए गए भूगोल के लिए डेटा रेजीडेंसी कानूनों के साथ संरेखित होता है। किसी विशिष्ट मैक्रो क्षेत्र भूगोल में उपलब्ध क्षेत्रों के बारे में जानने के लिए, Power Platform और Dynamics 365 मैक्रो क्षेत्र भूगोल देखें.
एक व्यवस्थापक के रूप में, आप किसी विशिष्ट डेटासेंटर क्षेत्र के बजाय किसी मैक्रो क्षेत्र भूगोल, जैसे उत्तरी अमेरिका, यूरोप या Asia-Pacific का चयन कर सकते हैं. प्लेटफ़ॉर्म तब क्षमता, उपलब्धता और प्रदर्शन विचारों के आधार पर चयनित मैक्रो क्षेत्र भूगोल के भीतर स्वचालित रूप से इष्टतम डेटासेंटर क्षेत्र प्रदान करता है। यह दृष्टिकोण डेटा रेजीडेंसी प्रतिबद्धताओं का सम्मान करते हुए सभी ग्राहकों के लिए अधिक स्केलेबल, लचीला और प्रदर्शन करने वाला अनुभव सुनिश्चित करने में मदद करता है। बुद्धिमान क्षेत्र चयन यह सुनिश्चित करता है कि वातावरण को इष्टतम क्षमता और स्वास्थ्य वाले क्षेत्रों में रखा जाए, अपटाइम और प्रतिक्रिया में सुधार हो।
कुछ संगठनों की वैश्विक उपस्थिति है. उदाहरण के लिए, किसी व्यवसाय का मुख्यालय संयुक्त राज्य अमेरिका में हो सकता है, लेकिन वह ऑस्ट्रेलिया में कारोबार करता है। स्थानीय नियमों का पालन करने के लिए ऑस्ट्रेलिया में संग्रहीत करने के लिए कुछ Power Platform डेटा की आवश्यकता हो सकती है। जब Power Platform सेवाओं को एक से अधिक Azure भूगोल में परिनियोजित किया जाता है, तो इसे मल्टी-जियो परिनियोजन कहा जाता है. इस मामले में, केवल पर्यावरण से संबंधित मेटाडेटा को होम मैक्रो जियो में संग्रहीत किया जाता है। उस वातावरण के सभी मेटाडेटा और उत्पाद डेटा को दूरस्थ मैक्रो जियो में संग्रहीत किया जाता है।
Power Platform सेवाएँ कुछ Azure भौगोलिक क्षेत्रों में उपलब्ध हैं। Power Platform सेवाएँ कहाँ उपलब्ध हैं, लचीलेपन के लिए आपका डेटा कहाँ संग्रहीत और प्रतिकृति किया जाता है, और इसका उपयोग कैसे किया जाता है, इस बारे में अधिक जानकारी के लिए, Microsoft विश्वास केंद्र पर जाएँ. ग्राहक डेटा के स्थान के बारे में प्रतिबद्धताएँ Microsoft ऑनलाइन सेवा शर्तों की डेटा प्रोसेसिंग शर्तों में हैं। Microsoft संप्रभु संस्थाओं के लिए डेटा केंद्र भी प्रदान करता है.
डेटा हैंडलिंग
यह सेक्शन बताता है कि कैसे Power Platform ग्राहक डेटा को स्टोर, प्रोसेस और ट्रांसफ़र करता है.
स्थिर डेटा
जब तक दस्तावेज़ीकरण में अन्यथा न कहा गया हो, ग्राहक डेटा अपने मूल स्रोत में रहता है (उदाहरण के लिए, Dataverse या SharePoint). Power Platform ऐप्स को एक परिवेश के भाग के रूप में Azure संग्रहण में संग्रहीत किया जाता है। मोबाइल ऐप डेटा एन्क्रिप्टेड होता है और SQL Express में संग्रहीत होता है। ज्यादातर मामलों में, ऐप्स Power Platform सेवा डेटा को बनाए रखने के लिए Azure Storageण का उपयोग करते हैं और सेवा मेटाडेटा को बनाए रखने के लिए Azure SQL डेटाबेस का उपयोग करते हैं. ऐप उपयोगकर्ताओं द्वारा दर्ज किया जाने वाला डेटा सेवा के लिए संबंधित डेटा स्रोत में संग्रहीत किया जाता है, जैसे कि Dataverse.
Power Platform Microsoft-प्रबंधित कुंजियों का उपयोग करके डिफ़ॉल्ट रूप से सभी स्थायी डेटा को एन्क्रिप्ट करता है। Azure SQL Database में संग्रहीत ग्राहक डेटा Azure SQL की पारदर्शी डेटा एन्क्रिप्शन (TDE) तकनीक का उपयोग करके पूरी तरह से एन्क्रिप्ट किया गया है. Azure Blob संग्रहण में संग्रहित ग्राहक डेटा Azure Storage एन्क्रिप्शन का इस्तेमाल करके एन्क्रिप्ट किया जाता है.
डेटा संसाधित किया जा रहा है
डेटा तब प्रोसेस हो रहा होता है, जब उसका उपयोग इंटरएक्टिव परिदृश्य के हिस्से के रूप में किया जा रहा हो, या जब बैकग्राउंड प्रोसेस, जैसे रिफ्रेश, उसे छूता है. Power Platform एक या अधिक सर्विस वर्कलोड के मेमोरी स्पेस में प्रोसेसिंग के दौरान डेटा को लोड करता है. वर्कलोड की कार्यक्षमता को सुविधाजनक बनाने के लिए, मेमोरी में संग्रहीत डेटा एन्क्रिप्ट नहीं किया गया है.
इन-ट्रांसिट डेटा
Power Platform TLS 1.2 या उच्चतर का उपयोग करके सभी आवक HTTP ट्रैफ़िक को एन्क्रिप्ट करता है. प्लेटफ़ॉर्म उन अनुरोधों को अस्वीकार करता है जो TLS 1.1 या उससे पहले के संस्करण का उपयोग करने का प्रयास करते हैं।
उन्नत सुरक्षा सुविधाएँ
Power Platform की कुछ उन्नत सुरक्षा सुविधाओं के लिए विशिष्ट लाइसेंस की आवश्यकता होती है।
सेवा टैग
सेवा टैग किसी विशिष्ट Azure सेवा से IP पता उपसर्गों का एक समूह होता है। आप नेटवर्क सुरक्षा समूह या Azure Firewall पर नेटवर्क एक्सेस कंट्रोल को परिभाषित करने के लिए सेवा टैग का उपयोग कर सकते हैं.
सेवा टैग नेटवर्क सुरक्षा नियमों के लिए बार-बार अपडेट की जटिलता को कम करने में मदद करते हैं। जब आप सुरक्षा नियम बनाते हैं, तो विशिष्ट IP पतों के बजाय सेवा टैग का उपयोग करें, जो उदाहरण के लिए, संगत सेवा के लिए ट्रैफ़िक की अनुमति देते हैं या अस्वीकार करते हैं.
माइक्रोसॉफ्ट सेवा टैग में पता उपसर्गों का प्रबंधन करता है और पते में परिवर्तन होने पर उसे स्वचालित रूप से अद्यतन करता है। अधिक जानकारी के लिए, Azure IP रेंज और सेवा टैग - सार्वजनिक क्लाउड देखें.
डेटा नीतियाँ
Power Platform में डेटा सुरक्षा को प्रबंधित करने में मदद करने के लिए व्यापक डेटा नीति सुविधाएँ शामिल हैं.
स्टोरेज साझा एक्सेस हस्ताक्षर (SAS) IP प्रतिबंध
नोट
इनमें से किसी भी SAS सुविधा को सक्रिय करने से पहले, ग्राहकों को डोमेन तक पहुंच की अनुमति देनी होगी अन्यथा अधिकांश SAS कार्यात्मकताएं काम नहीं करेंगी। https://*.api.powerplatformusercontent.com
यह सुविधा सेट टेनेंट-विशिष्ट कार्यक्षमता है जो स्टोरेज साझा एक्सेस हस्ताक्षर (SAS) टोकन को प्रतिबंधित करता है और इसे Power Platform व्यवस्थापक केंद्र में मेनू के माध्यम से नियंत्रित किया जाता है। यह सेटिंग IP (IPv4 और IPv6) के आधार पर प्रतिबंधित करती है कि कौन एंटरप्राइज़ SAS टोकन का उपयोग कर सकता है।
आप इन सेटिंग को व्यवस्थापक केंद्र में किसी परिवेश की गोपनीयता + सुरक्षा सेटिंग में देख सकते हैं. IP पता सक्षम करें संग्रहण साझा पहुँच हस्ताक्षर (SAS) नियम विकल्प चालू करें।
व्यवस्थापक इस सेटिंग के लिए इन चार विकल्पों में से एक चुन सकते हैं:
| विकल्प | सेटिंग | विवरण |
|---|---|---|
| 1 | केवल IP बाइंडिंग | यह सेटिंग SAS कुंजियों को अनुरोधकर्ता के IP पर प्रतिबंधित करती है। |
| 2 | केवल IP फ़ायरवॉल | यह SAS कुंजियों के उपयोग को केवल व्यवस्थापक द्वारा निर्दिष्ट सीमा के भीतर ही सीमित रखता है। |
| 3 | आईपी बाइंडिंग और फ़ायरवॉल | यह SAS कुंजियों के उपयोग को व्यवस्थापक द्वारा निर्दिष्ट सीमा के भीतर तथा केवल अनुरोधकर्ता के IP तक ही सीमित रखता है। |
| 4 | आईपी बाइंडिंग या फ़ायरवॉल | SAS कुंजियों को निर्दिष्ट सीमा के भीतर उपयोग करने की अनुमति देता है। यदि अनुरोध सीमा के बाहर से आता है, तो आईपी बाइंडिंग लागू होती है। |
नोट
जो व्यवस्थापक आईपी फ़ायरवॉल (ऊपर दी गई तालिका में सूचीबद्ध विकल्प 2, 3 और 4) की अनुमति देना चुनते हैं, उन्हें अपने उपयोगकर्ताओं की उचित कवरेज सुनिश्चित करने के लिए अपने नेटवर्क की IPv4 और IPv6 दोनों श्रेणियां दर्ज करनी होंगी।
चेतावनी
विकल्प 1 और 3 आईपी बाइंडिंग का उपयोग करते हैं, जो सही ढंग से काम नहीं करता है यदि ग्राहकों के पास उनके नेटवर्क के भीतर उपयोग किए जाने वाले आईपी पूल, रिवर्स प्रॉक्सी, या नेटवर्क एड्रेस ट्रांसलेशन (NAT) सक्षम गेटवे हैं। इसके परिणामस्वरूप उपयोगकर्ता का IP पता इतनी बार बदलता है कि अनुरोधकर्ता के लिए SAS के पढ़ने/लिखने के कार्यों के बीच एक ही IP का विश्वसनीय रूप से होना संभव नहीं होता।
विकल्प 2 और 4 अपेक्षित रूप से काम करते हैं।
सक्षम होने पर IP बाइंडिंग लागू करने वाले उत्पाद:
- Dataverse
- Power Automate
- कस्टम कनेक्टर
- Power Apps
उपयोगकर्ता अनुभव पर प्रभाव
जब कोई उपयोगकर्ता, जो किसी परिवेश के आईपी पते प्रतिबंधों को पूरा नहीं करता है, एक ऐप खोलता है: उपयोगकर्ताओं को एक सामान्य आईपी समस्या का हवाला देते हुए एक त्रुटि संदेश मिलता है।
जब कोई उपयोगकर्ता, जो IP पता प्रतिबंधों को पूरा नहीं करता है, कोई ऐप खोलता है: निम्नलिखित घटनाएँ घटित होती हैं:
- उपयोगकर्ताओं को एक बैनर मिल सकता है जो तुरंत गायब हो जाएगा, जिससे उपयोगकर्ताओं को पता चल जाएगा कि एक आईपी सेटिंग सेट की गई है और विवरण के लिए व्यवस्थापक से संपर्क करने या कनेक्शन खोने वाले किसी भी पृष्ठ को रीफ्रेश करने के लिए कहा जाएगा।
- अधिक महत्वपूर्ण बात यह है कि इस सुरक्षा सेटिंग द्वारा उपयोग किए जाने वाले IP सत्यापन के कारण, कुछ कार्यक्षमताएं बंद होने की तुलना में धीमी गति से कार्य कर सकती हैं।
सेटिंग्स को प्रोग्रामेटिक रूप से अपडेट करें
व्यवस्थापक IP बाइंडिंग बनाम फ़ायरवॉल सेटिंग, अनुमति-सूचीबद्ध IP श्रेणी और लॉगिंग टॉगल दोनों को सेट और अपडेट करने के लिए स्वचालन का उपयोग कर सकते हैं। अधिक जानकारी के लिए ट्यूटोरियल देखें: पर्यावरण प्रबंधन सेटिंग्स बनाएँ, अपडेट करें और सूचीबद्ध करें.
SAS कॉलों की लॉगिंग
यह सेटिंग Purview के भीतर सभी SAS कॉल को लॉग इन करने देती है। Power Platform यह लॉगिंग सभी निर्माण और उपयोग घटनाओं के लिए प्रासंगिक मेटाडेटा दिखाती है और इसे उपरोक्त SAS IP प्रतिबंधों से स्वतंत्र रूप से सक्षम किया जा सकता है। Power Platform वर्तमान में 2024 में SAS कॉल्स को ऑनबोर्ड किया जा रहा है।
| फ़ील्ड का नाम | क्षेत्र विवरण |
|---|---|
response.status_message |
इंगित करता है कि ईवेंट सफल रहा या नहीं: SASSuccess या SASAuthorizationError. |
response.status_code |
इंगित करता है कि घटना सफल रही या नहीं: 200, 401, या 500। |
ip_binding_mode |
यदि चालू हो तो टेनेंट व्यवस्थापक द्वारा सेट किया गया IP बाइंडिंग मोड. केवल SAS निर्माण ईवेंट पर लागू होता है. |
admin_provided_ip_ranges |
यदि कोई हो तो टेनेंट व्यवस्थापक द्वारा निर्धारित IP श्रेणियाँ। केवल SAS निर्माण ईवेंट पर लागू होता है. |
computed_ip_filters |
IP बाइंडिंग मोड और टेनेंट एडमिन द्वारा निर्धारित श्रेणियों के आधार पर SAS URI से जुड़े IP फ़िल्टर का अंतिम सेट। SAS निर्माण और उपयोग दोनों इवेंट पर लागू होता है। |
analytics.resource.sas.uri |
वह डेटा जिसे एक्सेस या निर्मित करने का प्रयास किया जा रहा था। |
enduser.ip_address |
कॉल करने वाले का सार्वजनिक आईपी. |
analytics.resource.sas.operation_id |
निर्माण ईवेंट से अद्वितीय पहचानकर्ता. इसके द्वारा खोज करने पर सृजन ईवेंट से SAS कॉल से संबंधित सभी उपयोग और सृजन ईवेंट दिखाई देते हैं। प्रतिक्रिया हेडर के लिए x-ms-sas-operation-id मैप किया गया। |
request.service_request_id |
अनुरोध या प्रतिक्रिया से प्राप्त अद्वितीय पहचानकर्ता और इसका उपयोग एकल रिकॉर्ड को देखने के लिए किया जा सकता है। प्रतिक्रिया हेडर के लिए x-ms-service-request-id मैप किया गया। |
version |
इस लॉग स्कीमा का संस्करण. |
type |
सामान्य प्रतिक्रिया. |
analytics.activity.name |
इस आयोजन की गतिविधि का प्रकार था: सृजन या उपयोग। |
analytics.activity.id |
Purview में रिकॉर्ड की विशिष्ट आईडी. |
analytics.resource.organization.id |
संगठन ID |
analytics.resource.environment.id |
परिवेश ID |
analytics.resource.tenant.id |
टैनेंट ID |
enduser.id |
निर्माण ईवेंट से निर्माता की GUID Microsoft Entra ID. |
enduser.principal_name |
निर्माता का UPN/ईमेल पता. उपयोग की घटनाओं के लिए यह एक सामान्य प्रतिक्रिया है: "system@powerplatform"। |
enduser.role |
सामान्य प्रतिक्रिया: नियमित निर्माण ईवेंट के लिए और सिस्टम उपयोग ईवेंट के लिए. |
Purview ऑडिट लॉगिंग चालू करें
अपने Purview इंस्टैंस में लॉग्स दिखाने के लिए, आपको पहले प्रत्येक परिवेश के लिए ऑप्ट-इन करना होगा जिसके लिए आप लॉग्स चाहते हैं। इस सेटिंग को Power Platform व्यवस्थापक केंद्र में टेनेंट व्यवस्थापक द्वारा अपडेट किया जा सकता है.
- टैनेंट व्यवस्थापक क्रेडेंशियल्स के साथ Power Platform व्यवस्थापक केंद्र में साइन इन करें.
- नेविगेशन फलक में, प्रबंधित करें का चयन करें.
- प्रबंधित करें फलक में, पर्यावरण का चयन करें.
- उस परिवेश का चयन करें जिसके लिए आप व्यवस्थापक लॉगिंग चालू करना चाहते हैं.
- कमांड बार में सेटिंग्स चुनें.
- उत्पाद>गोपनीयता + सुरक्षा चुनें.
- स्टोरेज साझा एक्सेस हस्ताक्षर (SAS) सुरक्षा सेटिंग्स (पूर्वावलोकन) के अंतर्गत, Purview में SAS लॉगिंग सक्षम करें सुविधा चालू करें.
ऑडिट लॉग खोजें
टेनेंट व्यवस्थापक SAS परिचालनों के लिए जारी किए गए ऑडिट लॉग को देखने के लिए Purview का उपयोग कर सकते हैं, तथा IP सत्यापन समस्याओं में आने वाली त्रुटियों का स्वयं निदान कर सकते हैं। पर्व्यू लॉग सबसे विश्वसनीय समाधान हैं।
समस्याओं का निदान करने या अपने टेनेंट के भीतर SAS उपयोग पैटर्न को बेहतर ढंग से समझने के लिए निम्नलिखित चरणों का उपयोग करें।
सुनिश्चित करें कि परिवेश के लिए ऑडिट लॉगिंग चालू है. Purview ऑडिट लॉगिंग चालू करें देखें.
Microsoft Purview अनुपालन पोर्टल पर जाएं और टेनेंट व्यवस्थापक क्रेडेंशियल्स के साथ लॉग इन करें.
बाएँ नेविगेशन फलक में, ऑडिट का चयन करें. यदि यह विकल्प आपके लिए उपलब्ध नहीं है, तो इसका अर्थ है कि लॉग-इन उपयोगकर्ता के पास ऑडिट लॉग क्वेरी करने के लिए व्यवस्थापकीय पहुंच नहीं है।
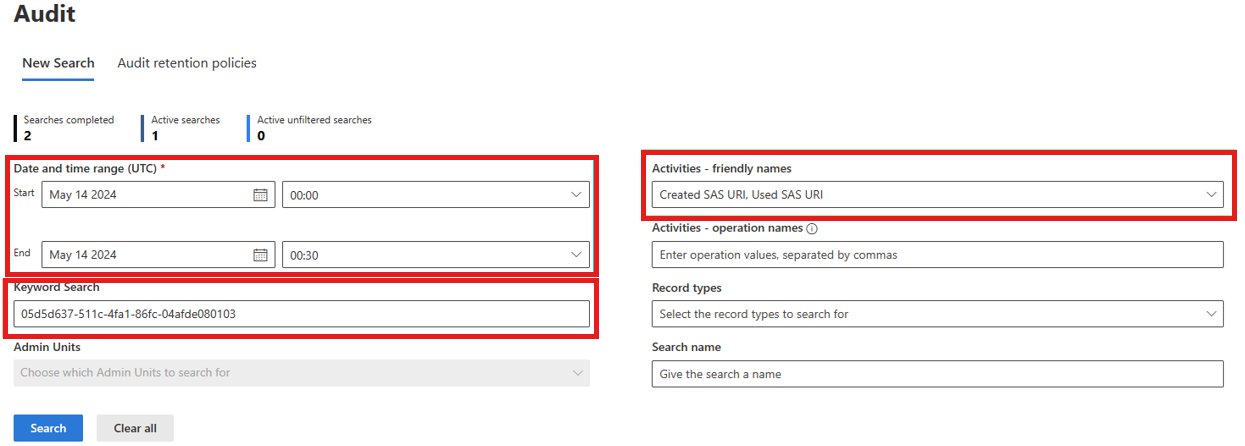
लॉग खोजने के लिए UTC में दिनांक और समय सीमा का चयन करें। उदाहरण के लिए, जब unauthorized_caller त्रुटि कोड के साथ 403 निषिद्ध त्रुटि लौटाई गई थी।
ड्रॉपडाउन सूची से
Activities - friendly names, Power Platform संग्रहण संचालन खोजें और बनाया गया SAS URI और प्रयुक्त SAS URI चुनें.कीवर्ड खोज में एक कीवर्ड निर्दिष्ट करें. इस क्षेत्र के बारे में अधिक जानने के लिए Purview दस्तावेज़ में खोज आरंभ करें देखें। आप अपने परिदृश्य के आधार पर ऊपर दी गई तालिका में वर्णित किसी भी फ़ील्ड से मान का उपयोग कर सकते हैं, लेकिन नीचे खोज करने के लिए अनुशंसित फ़ील्ड दिए गए हैं (वरीयता क्रम में):
- प्रतिसाद शीर्षलेख का
x-ms-service-request-idमूल्य. यह मान परिणामों को एक SAS URI निर्माण ईवेंट या एक SAS URI उपयोग ईवेंट के लिए फ़िल्टर करता है, जो अनुरोध प्रकार से हेडर से है। यह उपयोगकर्ता को लौटाई गई 403 निषिद्ध त्रुटि की जांच करते समय उपयोगी है। आप इसका उपयोग मूल्य हथियाने के लिए भी कर सकते हैंpowerplatform.analytics.resource.sas.operation_id। - प्रतिसाद शीर्षलेख का
x-ms-sas-operation-idमूल्य. यह मान परिणामों को एक SAS URI निर्माण ईवेंट और उस SAS URI के लिए एक या अधिक उपयोग ईवेंट के आधार पर फ़िल्टर करता है कि इसे कितनी बार एक्सेस किया गया था। यह क्षेत्र के लिएpowerplatform.analytics.resource.sas.operation_idमैप करता है। - पूर्ण या आंशिक SAS URI, हस्ताक्षर रहित। इससे कई SAS URI निर्माण और कई SAS URI उपयोग ईवेंट वापस आ सकते हैं, क्योंकि एक ही URI को आवश्यकतानुसार कई बार उत्पन्न करने का अनुरोध किया जा सकता है।
- कॉलर आईपी पता. उस IP के लिए सभी निर्माण और उपयोग ईवेंट लौटाता है.
- पर्यावरण आईडी. इससे डेटा का एक बड़ा सेट वापस आ सकता है जो Power Platform के कई अलग-अलग प्रस्तावों में फैला हो सकता है, इसलिए यदि संभव हो तो इससे बचें या खोज विंडो को सीमित करने पर विचार करें।
चेतावनी
उपयोगकर्ता प्रिंसिपल नाम या ऑब्जेक्ट आईडी के लिए खोज न करें क्योंकि वे मान केवल निर्माण ईवेंट के लिए प्रचारित करते हैं, उपयोग ईवेंट नहीं।
- प्रतिसाद शीर्षलेख का
खोज चुनें और परिणाम आने की प्रतीक्षा करें।
चेतावनी
Purview में लॉग प्रविष्टि में एक घंटे या उससे अधिक समय तक का विलंब हो सकता है, इसलिए हाल की घटनाओं की खोज करते समय इसे ध्यान में रखें।
403 निषिद्ध/अनधिकृत_कॉलर त्रुटि का समस्या निवारण
आप निर्माण और उपयोग लॉग का उपयोग करके यह निर्धारित कर सकते हैं कि किसी कॉल के परिणामस्वरूप unauthorized_caller त्रुटि कोड के साथ 403 निषिद्ध त्रुटि क्यों होगी।
- पिछले अनुभाग में बताए अनुसार Purview में लॉग खोजें। खोज कीवर्ड के रूप में प्रतिक्रिया हेडर से x-ms-service-request-id या x-ms-sas-operation-id का उपयोग करने पर विचार करें।
- उपयोग ईवेंट, Used SAS URI खोलें, और PropertyCollection के अंतर्गत powerplatform.analytics.resource.sas.computed_ip_filtersफ़ील्ड देखें. यह IP श्रेणी वह है जिसका उपयोग SAS कॉल यह निर्धारित करने के लिए करता है कि अनुरोध आगे बढ़ने के लिए अधिकृत है या नहीं।
- इस मान की तुलना लॉग के IP Address फ़ील्ड से करें, जो यह निर्धारित करने के लिए पर्याप्त होना चाहिए कि अनुरोध विफल क्यों हुआ।
- यदि आपको लगता है कि powerplatform.analytics.resource.sas.computed_ip_filters का मान गलत है, तो अगले चरणों के साथ जारी रखें।
- x-ms-sas-operation-idप्रतिक्रिया शीर्षलेख मान (या निर्माण लॉग से powerplatform.analytics.resource.sas.operation_id फ़ील्ड का मान) का उपयोग करके खोज करके निर्माण ईवेंट, SAS URI बनाया गया , खोलें.
- powerplatform.analytics.resource.sas.ip_binding_mode फ़ील्ड का मान प्राप्त करें. यदि यह अनुपलब्ध या रिक्त है, तो इसका अर्थ है कि उस विशेष अनुरोध के समय उस वातावरण के लिए IP बाइंडिंग चालू नहीं थी।
- powerplatform.analytics.resource.sas.admin_provided_ip_ranges का मान प्राप्त करें. यदि यह अनुपलब्ध या रिक्त है, तो इसका अर्थ है कि उस विशेष अनुरोध के समय उस वातावरण के लिए IP फ़ायरवॉल श्रेणियाँ निर्दिष्ट नहीं की गई थीं।
- powerplatform.analytics.resource.sas.computed_ip_filters का मान प्राप्त करें, जो उपयोग ईवेंट के समान होना चाहिए और IP बाइंडिंग मोड और व्यवस्थापक द्वारा प्रदत्त IP फ़ायरवॉल श्रेणियों के आधार पर प्राप्त किया जाता है। डेटा संग्रहण और प्रशासन में व्युत्पन्न तर्क देखें Power Platform.
यह जानकारी टेनेंट व्यवस्थापकों को परिवेश की IP बाइंडिंग सेटिंग में किसी भी ग़लत कॉन्फ़िगरेशन को ठीक करने में सहायता करती है.
चेतावनी
SAS IP बाइंडिंग के लिए पर्यावरण सेटिंग्स में परिवर्तन प्रभावी होने में कम से कम 30 मिनट लग सकते हैं। यदि साझेदार टीमों के पास अपना स्वयं का कैश हो तो यह संख्या और भी अधिक हो सकती है।
संबंधित आलेख
सुरक्षा अवलोकन
सेवाओं के लिए प्रमाणीकरण Power Platform
डेटा स्रोतों से कनेक्ट करना और प्रमाणीकरण करना
Power Platform सुरक्षा संबंधी अक्सर पूछे जाने वाले प्रश्न