Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Azure DevOps Services | Azure DevOps Server | Azure DevOps Server 2022
Az Azure Pipelines egyik erőforrása egy felügyelt entitás, amelyhez a folyamat csatlakozik vagy felhasznál. Az erőforrások közé tartoznak a szolgáltatáskapcsolatok, az ügynökkészletek, a környezetek, a változócsoportok, a biztonságos fájlok, az adattárak és a csomagok. Az erőforrások alapvető fontosságúak az Azure Pipelines számára, mivel lehetővé teszik a külső rendszerekhez való biztonságos csatlakozást, a konfigurációk folyamatok közötti megosztását, valamint a megfelelőségi és hibaelhárítási naplók karbantartását.
Az erőforrások a következő előnyöket nyújtják:
- Egy biztonságos fájl vagy jelszó különböző folyamatok közötti megosztásának módjai.
- Az erőforrások megosztására például változócsoportok, biztonságos fájlok és szolgáltatáskapcsolatok használhatók. Minden esetben egy erőforrást használ arra, hogy a folyamat elérjen és fogyasszon valamit.
- Eszköz a biztonság javítására a hozzáférés-ellenőrzések és egyéb korlátozások révén.
- Korlátozhatja például, hogy egy szolgáltatáskapcsolat csak egy folyamaton fusson. Azt is ellenőrizheti, hogy az adattárak csak manuális jóváhagyási ellenőrzés után érhetők-e el egy folyamatból.
- A folyamat nyomon követhetőségének javítása és a környezetek hibaelhárításának megkönnyítése.
- Láthatja például a környezetben üzembe helyezett utolsó futtatás számát.
Erőforrások megosztása csővezetékek között
Az erőforrásokat csővezetékek között a csővezetékek felhasználói felületén belül konfigurálva lehet megosztani. Ezután hivatkozzon ezekre az erőforrásokra egy tevékenységben. A YAML-folyamat szintaxisávalresources is hozzáférhet néhány megosztott erőforráshoz.
Az erőforrások folyamatok felhasználói felületével való megosztására példák a biztonságos fájlok, a változócsoportok és a szolgáltatáskapcsolatok. Az erőforrások resources szintaxis használatával történő megosztására példák az összeköttetések, az adattárak és a csomagok elérése.
Az erőforrások folyamatokban való használatának menete a folyamat típusától és az erőforrás típusától függ.
YAML-folyamatok esetén:
- Közvetlenül a feladatok bemeneteként használjon szolgáltatáskapcsolatokat és biztonságos fájlokat . Nem kell előre definiálnia őket.
- Használja a
groupváltozócsoportok szintaxisát. - Használja a
resourcesszintaxist pipeline-ekhez és tárházakhoz.
Ha például változócsoportokat szeretne használni egy folyamatban, adja hozzá a változókat a Pipelines>Könyvtárban. Ezután hivatkozzon a YAML-folyamatban lévő változócsoportra a variables szintaxis használatával.
variables:
- group: my-variable-group
Ha egy második folyamatot szeretne meghívni a pipeline-ból a resources szintaxis használatával, használja a pipelines hivatkozást.
resources:
  pipelines:
  - pipeline: SmartHotel-resource # identifier for the resource (used in pipeline resource variables)
    source: SmartHotel-CI # name of the pipeline that produces an artifact
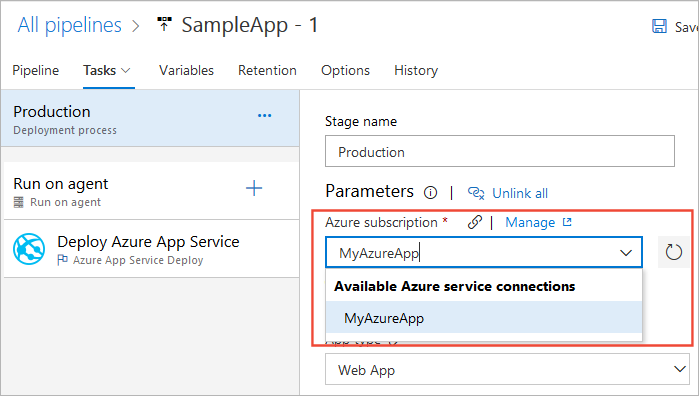
Erőforrások használata a biztonság fokozásához
A folyamatbiztonság javításához az erőforrások segítségével megállapíthatja, hogyan használódnak fel az erőforrások, és hogyan akadályozható meg a jogosulatlan hozzáférés.
Csak YAML-folyamatok esetén állítsa be az erőforrásokat védettként vagy nyitottként. Ha egy erőforrás védett, jóváhagyásokat és ellenőrzéseket alkalmazhat az adott felhasználók és YAML-folyamatok hozzáférésének korlátozására. A védett erőforrások közé tartoznak a szolgáltatáskapcsolatok, az ügynökkészletek, a környezetek, az adattárak, a változócsoportok és a biztonságos fájlok.
| Erőforrás | Hogyan történik a felhasználás? | Hogyan akadályozható meg, hogy egy nem szándékos pipeline használja ezt? |
|---|---|---|
| szolgáltatáskapcsolatok | A szolgáltatáskapcsolatot bemenetként használó YAML-fájlban lévő feladatok használják fel. | Ellenőrzésekkel és folyamatengedélyekkel védett. Az ellenőrzéseket és a folyamatengedélyeket a szolgáltatáskapcsolat felhasználói vezérlik. Az erőforrás-tulajdonos szabályozhatja, hogy mely folyamatok férhetnek hozzá a szolgáltatáskapcsolatokhoz. A folyamatengedélyekkel korlátozhatja az egyes YAML-folyamatokhoz és az összes klasszikus folyamathoz való hozzáférést. |
| titkos változók változócsoportokban | Speciális szintaxis létezik a változócsoportok folyamatokban vagy feladatokban való használatára. A rendszer szolgáltatáskapcsolatként hozzáad egy változócsoportot. | Ellenőrzésekkel és folyamatengedélyekkel védett. Az ellenőrzéseket és a folyamatengedélyeket változócsoport-felhasználók vezérlik. Az erőforrás-tulajdonos szabályozhatja, hogy mely folyamatok férhetnek hozzá egy változócsoporthoz. A folyamatengedélyekkel korlátozhatja az egyes YAML-folyamatokhoz és az összes klasszikus folyamathoz való hozzáférést. |
| biztonságos fájlok | A biztonságos fájlokat tevékenységek használják fel (például : Biztonságos fájl letöltése feladat). | Ellenőrzésekkel és folyamatengedélyekkel védett. Az ellenőrzéseket és a folyamatengedélyeket a biztonságos fájlok felhasználói vezérlik. Az erőforrás-tulajdonos szabályozhatja, hogy mely folyamatok férhetnek hozzá a biztonságos fájlokhoz. A folyamatengedélyekkel korlátozhatja az egyes YAML-folyamatokhoz és az összes klasszikus folyamathoz való hozzáférést. |
| ügynökkészletek | Van egy speciális szintaxis, amely egy ügynökkészletet használ egy feladat futtatásához. | Ellenőrzésekkel és folyamatengedélyekkel védett. Az ellenőrzéseket és a folyamatengedélyeket az ügynökkészlet felhasználói vezérlik. Az erőforrás tulajdonosa szabályozhatja, hogy mely pipeline-ok férhetnek hozzá egy ügynökkészlethez. A folyamatengedélyekkel korlátozhatja az egyes YAML-folyamatokhoz és az összes klasszikus folyamathoz való hozzáférést. |
| környezetek | Van egy speciális szintaxis a környezet yaML-ben való használatához. | Olyan ellenőrzésekkel és folyamatengedélyekkel védett, amelyeket a környezet felhasználói szabályoznak. Folyamatengedélyekkel is korlátozhatja az adott környezethez való hozzáférést. |
| Tárolók | A szkriptek klónozhatnak egy adattárat, ha a feladat-hozzáférési jogkivonat rendelkezik hozzáféréssel az adattárhoz. | Az adattár közreműködői által ellenőrzött ellenőrzések és folyamatengedélyek védik. Az adattár tulajdonosa korlátozhatja a tulajdonjogot. |
| Artefaktumok, munkaelemek, pipeline-ok | A folyamatösszetevők erőforrások, de az Azure Artifacts nem. A szkript letöltheti az Azure Artifactsot, ha a feladat-hozzáférési jogkivonat hozzáfér a hírcsatornához. A folyamatösszetevők deklarálhatók erőforrásként az erőforrások szakaszában – elsősorban a folyamat aktiválásának szándéka érdekében, amikor új összetevő áll rendelkezésre, vagy hogy ezt az összetevőt felhasználják a folyamatban. | Az Azure Artifacts és a munkahelyi elemek saját engedélyvezérlőkkel rendelkeznek. A hírcsatornákhoz kapcsolódó ellenőrzések és csővezeték-engedélyek nem támogatottak. |
| tárolók, csomagok, webhookok | Ezek az Azure DevOps-ökoszisztémán kívül élnek, és a hozzáférés szolgáltatáskapcsolatokkal van szabályozva. A YAML-folyamatok mindhárom típusának speciális szintaxisa van. | A szolgáltatáskapcsolat felhasználói által ellenőrzött ellenőrzések és folyamatengedélyek védik. |
Erőforrások használata a nyomon követhetőség érdekében
A környezetek a következő erőforrástípusokat támogatják: