Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Azure Load Balancer a következő diagnosztikai képességeket teszi elérhetővé:
Multi-dimenziós metrikák és riasztások: Többdimenziós diagnosztikai képességeket biztosít Azure Monitor keresztül Azure Load Balancer konfigurációkhoz. A standard terheléselosztó-erőforrások monitorozását, kezelését és hibaelhárítását végezheti el.
Resource Health: A terheléselosztó Resource Health állapota a Resource Health oldalon, a Monitor alatt érhető el. Ez az automatikus ellenőrzés tájékoztatja a terheléselosztó erőforrásának aktuális elérhetőségéről.
Ez a cikk gyors áttekintést nyújt ezekről a képességekről, és lehetővé teszi, hogy szabványos terheléselosztóhoz használhassa őket.
Az Azure Load Balancer monitorozása többdimenziós metrikákkal
Azure Load Balancer többdimenziós metrikákat biztosít a Azure portál Azure metrikáin keresztül, és segít valós idejű diagnosztikai elemzéseket kapni a terheléselosztó erőforrásairól. Vegye figyelembe, hogy a többdimenziós metrikák nem támogatottak az alapszintű terheléselosztók esetében
A különböző terheléselosztó-konfigurációk a következő metrikákat biztosítják:
| Metrika | Erőforrás típusa | Leírás | Ajánlott összesítés |
|---|---|---|---|
| Adatelérési út rendelkezésre állása | Nyilvános és belső Terheléselosztó | A terheléselosztó folyamatosan használja az adatelérési utat egy régión belülről a terheléselosztó előtérjéhez, a virtuális gépet támogató hálózathoz. Amíg az egészséges példányok megmaradnak, a mérés ugyanazt az útvonalat követi, mint az alkalmazás terheléselosztott forgalma. A használatban lévő adatútvonal érvényesítve van. A mérés láthatatlan az alkalmazás számára, és nem zavarja más műveleteket. | Átlag |
| Egészségügyi próba állapota | Nyilvános és belső Terheléselosztó | A terheléselosztók elosztott állapot-figyelő szolgáltatást használnak, amely a konfigurációs beállításoknak megfelelően figyeli az alkalmazásvégpont állapotát. Ez a metrika a terheléselosztó készletében lévő példányok összesített nézetét vagy egyedi végpontra vonatkozó szűrt nézetét biztosítja. Láthatja, hogy a terheléselosztó hogyan tekinti meg az alkalmazás állapotát az állapotadat-mintavétel konfigurációja alapján. | Átlag |
| SYN-szám | Nyilvános és belső Terheléselosztó | A terheléselosztó nem szakítja meg a TCP-kapcsolatokat, és nem kommunikál a TCP- vagy user data-gram-csomag (UDP) folyamatokkal. Az adatfolyamok és kapcsolatlétesítésük mindig a forrás és a virtuális gép példány között zajlanak. A TCP protokollal kapcsolatos forgatókönyvek hatékonyabb hibaelhárítása érdekében használhatja a SYN csomagszámlálókat, hogy átlássa, hány TCP-csatlakozási kísérlet történt. A metrika a fogadott TCP SYN-csomagok számáról készít jelentést. | Összeg |
| Forráshálózati címfordítás (SNAT) kapcsolatainak száma | Nyilvános terheléselosztó | A terheléselosztó a nyilvános IP-cím előterében maszkolt kimenő folyamatok számát jelenti. Az SNAT-portok kimeríthető erőforrások. Ez a metrika jelzi, hogy az alkalmazás milyen mértékben támaszkodik az SNAT-ra a kívülről érkező folyamok esetén. A rendszer a sikeres és sikertelen kimenő SNAT-folyamatok számlálóit jelenti le. A számlálók a kimenő folyamatok állapotának hibaelhárítására és megértésére használhatók. | Összeg |
| Hozzárendelt SNAT-portok | Nyilvános terheléselosztó | A terheléselosztó a háttérpéldányonként lefoglalt SNAT-portok számát jelenti | Átlag. |
| Használt SNAT-portok | Nyilvános terheléselosztó | A terheléselosztó a háttérpéldányonként használt SNAT-portok számát jelenti. | Átlag |
| Bájtok száma | Nyilvános és belső Terheléselosztó | A terheléselosztó az előtérként feldolgozott adatokat jelenti. Észreveheti, hogy a bájtok nem egyenlően oszlanak el a backend példányok között. Ez várható, mivel a Azure Load Balancer algoritmus folyamatokon alapul | Összeg |
| Csomagszám | Nyilvános és belső Terheléselosztó | A terheléselosztó jelentést készít az egyes front-endeken feldolgozott csomagokról. | Összeg |
Megjegyzés
A sávszélességgel kapcsolatos metrikák, például a SYN-csomagok, a bájtok száma és a csomagok száma nem rögzítik a belső terheléselosztó felé irányuló forgalmat UDR-en keresztül (például NVA-ból vagy tűzfalról).
A maximális és minimális összesítések nem érhetők el a SYN-szám, a csomagok száma, az SNAT-kapcsolatok száma és a bájtszám metrikák esetében. Az adatelérési út rendelkezésre állása és az állapotadat-mintavétel állapota nem ajánlott a count aggregációhoz. Használja az átlagot a legjobban ábrázolt állapotadatokhoz.
Megjegyzés
Az adatút rendelkezésre állásának mérőszáma akár 10 percet is igénybe vehet, hogy megjelenjen az Azure Monitor metrikái között, miután a terheléselosztót létrehozták vagy frissítették.
A terheléselosztó metrikáinak megtekintése a Azure portálon
Az Azure portál a Metrics oldalon keresztül mutatja be a terheléskiosztó metrikákat. Ez a lap az adott erőforrás terheléselosztójának erőforrásoldalán és a Azure Monitor lapon is elérhető.
Megjegyzés
Azure Load Balancer nem küld egészségügyi szondákat a leleadott virtuális gépekre. Amikor a virtuális gépek felszabadításra kerülnek, a terheléselosztó leállítja az adott példányra vonatkozó metrikák jelentését. A nem elérhető mutatók szaggatott vonalként jelennek meg a portálban, vagy hibaüzenetet jeleznek, hogy a metrikák nem lehet visszaszerezni.
A terheléselosztó erőforrásainak metrikáinak megtekintése:
Lépjen a metrikák lapra, és végezze el az alábbi feladatok valamelyikét:
A terheléselosztó erőforrásoldalán válassza ki a metrika típusát a legördülő listában.
A Azure Monitor lapon válassza ki a terheléselosztó erőforrást.
Adja meg a megfelelő metrika-összesítési típust.
Igény szerint konfigurálja a szükséges szűrést és csoportosítást.
Igény szerint konfigurálja az időtartományt és az összesítést. Alapértelmezés szerint az idő UTC-ben jelenik meg.
Megjegyzés
Az időösszesítés fontos bizonyos metrikák értelmezésekor, mivel az adatok mintavételezése percenként egyszer történik. Ha az idő aggregálását öt percre állítod, és metrika aggregációs típust használsz Summa metrikákhoz, például SNAT allokációhoz, akkor a grafikon ötszörösét mutatja a teljes kiosztott SNAT portoknak.
Ajánlás: A Summa és Count metrikai aggregációs típus elemzésekor használj egy percnél nagyobb időaggregációs értéket.
Többdimenziós metrikák lekérése programozott módon API-k használatával
Az API útmutatásért a többdimenziós metrikai definíciók és értékek lekéréséhez lásd az Azure Monitoring REST API végigvezető útmutatóját. Ezek a metrikák egy tárfiókba írhatók az All Metrics kategóriához tartozó diagnosztikai beállítás hozzáadásával.
Gyakori Azure Load Balancer diagnosztikai forgatókönyvek és ajánlott nézetek
Működik és elérhető az adatútvonal a terheléselosztó előtéréhez?
Kibővít
Az adatelérési útvonal rendelkezésre állási metrikája az adatútvonal azon régióján belüli állapotot írja le, amelyben a virtuális gépek találhatók. A metrika a terheléselosztó állapotának tükrözése a konfiguráció és a Azure infrastruktúra alapján. A metrikával a következőt használhatja:
A szolgáltatás külső elérhetőségének figyelése.
Vizsgálja meg a szolgáltatást üzembe helyező platformot, és állapítsa meg, hogy kifogástalan állapotban van-e. Állapítsa meg, hogy a vendég operációs rendszer vagy az alkalmazáspéldány kifogástalan állapotban van-e.
Elkülönítheti, hogy egy esemény kapcsolódik-e a szolgáltatáshoz vagy a mögöttes adatsíkhoz. Ne keverje össze ezt a metrikát az Egészségvizsgálati állapot metrikával.
Az adatelérési út rendelkezésre állásának lekérése a terheléselosztó erőforrásaihoz:
Győződjön meg arról, hogy a megfelelő terheléselosztó-erőforrás van kiválasztva.
A Metrika legördülő listában válassza az Adatelérési út rendelkezésre állása lehetőséget.
Az Összesítés legördülő listában válassza az Avg lehetőséget.
Emellett adjon hozzá egy szűrőt a kiszolgálói IP-címhez vagy a kiszolgálói porthoz dimenzióként a szükséges kiszolgálói IP-címmel vagy kiszolgálói porttal. Ezután csoportosítsa őket a kijelölt dimenzió szerint.
A metrikát a forgalmat szimuláló régión belüli próbaszolgáltatás hozza létre. A próbaszolgáltatás rendszeres időközönként létrehoz egy csomagot, amely megfelel az üzembe helyezés előtér- és terheléselosztási szabályának. A csomag ezután a forrástól a háttéroldal csoportjában lévő VM hostjáig halad a régión. A terheléselosztó infrastruktúrája ugyanazokat a terheléselosztási és fordítási műveleteket hajtja végre, mint az összes többi forgalom esetében. Miután a próba megérkezik a gazdagépre, ahol egy háttérkészletben található virtuális gép van, a gazdagép választ hoz létre a vizsgálati szolgáltatás számára. A virtuális gép ezt a forgalmat nem látja.
Vegye figyelembe, hogy az adatelérési út rendelkezésre állási metrika csak az előtérbeli IP-konfigurációkban jön létre terheléselosztási szabályokkal.
Az adatelérési út rendelkezésre állási metrikája a következő okok miatt csökkenthető:
Az Ön telepítése már nem rendelkezik egészséges állapotú virtuális gépekkel a háttércsoportban.
Infrastruktúra-kimaradás történt.
Diagnosztikai célokra használhatja az adatulérési útvonal rendelkezésre állásának metrikáját az állapotfelmérési próba állapotával együtt.
Használja az Átlagot a legtöbb forgatókönyv esetén az összesítéshez.
A terheléselosztó háttérpéldányai válaszolnak a mintavételekre?
Kibővít
Az Állapotadat-mintavétel állapota metrika az alkalmazás üzembe helyezésének állapotát írja le a terheléselosztó állapotadat-mintavételének konfigurálásakor konfigurált módon. A terheléselosztó az állapotfelmérés eredménye alapján határozza meg, hogy hová küldjön új adatfolyamokat. Az állapotfigyelők egy Azure infrastruktúra-címről származnak, és a virtuális gép vendég operációs rendszerében láthatók.
A terheléselosztó erőforrásai egészségügyi vizsgálati állapot mutatójának lekérdezéséhez:
Válaszd ki a állapotmintavétel állapota metrikát a(z) Avg aggregálási típussal.
Alkalmazzon szűrőt a szükséges előtérbeli IP-címre vagy portra (vagy mindkettőre).
Az állapotadat-mintavételek a következő okokból meghiúsulnak:
Az állapotmintát olyan portra konfigurálja, amely nem figyel vagy nem válaszol, vagy nem a megfelelő protokollt használja. Ha a szolgáltatás közvetlen szerver-visszatérést vagy úszó IP-szabályokat használ, ellenőrizze, hogy a szolgáltatás figyeli-e a hálózati adapter IP-konfigurációjában meghatározott IP-címet, valamint az előtér IP-címével beállított loopback címet.
A hálózati biztonsági csoport, a virtuális gép vendég operációsrendszer-tűzfala vagy az alkalmazásréteg szűrői nem teszik lehetővé az állapotadat-mintavétel forgalmát.
Használja az Átlagot a legtöbb forgatókönyv esetén az összesítéshez.
Hogyan ellenőrizhetim a kimenő kapcsolati statisztikáimat?
Kibővít
A SNAT Connection Count metrika leírja a sikeres és sikertelen csatlakozások mennyiségét a kimenő áramlások esetén.
A sikertelen kapcsolatok nullánál nagyobb száma a SNAT-portok kimerülését jelzi. Alaposabban meg kell vizsgálnia, hogy kiderítse, mi okozhatja ezeket a hibákat. Az SNAT-portok kimerülése a kimenő forgalom létrehozásának sikertelenségeként nyilvánul meg. Tekintse át a kimenő kapcsolatokról szóló cikket, és ismerje meg a munkahelyi forgatókönyveket és mechanizmusokat, és ismerje meg, hogyan csökkenthető és tervezhető az SNAT-portok kimerülése.
Ha a kimenő kapcsolatok időszakosan meghibásodnak, az esetleges SNAT port kimerülése lehet az oka. Ellenőrizze a SNAT porthasználati és allokációs mutatókat , és tekintse át a SNAT port kimerülési útmutatóját. Nagyobb SNAT kapacitásért használd az Azure NAT Gateway-t.
Az SNAT-kapcsolat statisztikáinak lekérése:
Válassza ki az SNAT-kapcsolatok metrikatípusát és a Sum as aggregációt.
A sikeres és sikertelen SNAT-kapcsolatok számának csoportosítása kapcsolatállapot szerint különböző vonalakkal.
Hogyan ellenőrizhetim az SNAT-portok használatát és lefoglalását?
Kibővít
A használt SNAT-portok metrikája nyomon követi, hogy hány SNAT-portot használnak fel a kimenő folyamatok fenntartásához. Ez a mutató azt mutatja, hány egyedi áramlás jön létre egy internetes forrás és egy háttérrendszerű VM vagy virtuális gép skálakészlet között, amely egy terheléselosztó mögött van, és nincs nyilvános IP-címe. Az általad használt SNAT portok számának összehasonlításával az Allocated SNAT Ports metrikával megállapíthatod, hogy a szolgáltatásod SNAT kimerülésével és az ebből eredő kimeneti áramlás meghibásodásával küzd-e vagy fennáll-e a kockázata.
Ha a metrikák a kimenő forgalom meghibásodásának kockázatát jelzik, tekintse meg a cikket, és tegyen lépéseket a probléma elhárítására a szolgáltatás állapotának biztosítása érdekében.
Az SNAT-portok használatának és lefoglalásának megtekintése:
A kívánt adatok megjelenítéséhez állítsa a gráf időösszesítését 1 percre.
Válassza a Használt SNAT-portok és/vagy a lefoglalt SNAT-portok metrikatípusként, az átlagot pedig összesítésként.
Alapértelmezés szerint ezek a metrikák az egyes háttérrendszerbeli virtuális gépekhez vagy virtuálisgép-méretezési csoportokhoz lefoglalt vagy használt SNAT-portok átlagos száma. Ezek megfelelnek a terheléselosztóhoz hozzárendelt összes előtérbeli nyilvános IP-címnek, TCP és UDP alapján összesítve.
A terheléselosztó által használt vagy lefoglalt összes SNAT-port megtekintéséhez használja a metrika-összesítés összegét.
Szűrjön egy adott protokolltípusra, háttér ip-címekre és/vagy előtérbeli IP-címekre.
A háttér- vagy előtérbeli példányonkénti állapot figyeléséhez alkalmazza a felosztást.
- A jegyzet felosztásával egyszerre csak egyetlen metrika jeleníthető meg.
Például a gépenkénti TCP-forgalmak SNAT-használatának nyomon követéséhez aggregáljon Average szerint, bontsa fel Backend IPs szerint, és szűrjön Protocol Type alapján.
Hogyan ellenőrizhetem a bejövő és kimenő csatlakozási kísérleteket a szolgáltatásomnál?
Bontsa ki
A SYN-csomagok metrikái azoknak a TCP SYN-csomagoknak a mennyiségét írják le, amelyek egy adott előtérhez társított kimenő folyamatokhoz érkeztek vagy lettek elküldve. Ezzel a metrikával megismerheti a szolgáltatáshoz való TCP-kapcsolati kísérleteket.A kimenő kapcsolatokról további információt a kimenő kapcsolatok forráshálózati címfordításában (SNAT) talál.
A legtöbb forgatókönyv összesítéseként használja a Sum függvényt.
Hogyan ellenőrizhetim a hálózati sávszélesség használatát?
Kibővít
A bájtok és csomagszámlálók metrikája a szolgáltatás által frontend alapon küldött vagy fogadott bájtok és csomagok mennyiségét írja le.
A legtöbb forgatókönyv összesítéseként használja a Sum függvényt.
Bájt- vagy csomagszámstatisztikák lekérése:
Válaszd ki a Bytes Count és Packet Count metrikatípusokat, az összesítéshez pedig a Sum lehetőséget.
Hajtsa végre az alábbi műveletek egyikét:
Szűrő alkalmazása adott front-end IP-címre, front-end portra, back-end IP-címre vagy back-end portra.
A terheléselosztó-erőforrás általános statisztikáinak lekérése szűrés nélkül.
Hogyan diagnosztizálhatom a terheléskiosztó telepítését?
Kibővít
Az adatútvonal rendelkezésre állási és állapotadat-mintavételi állapotmetrikáinak egyetlen diagramon történő kombinációjával azonosíthatja, hogy hol keresse meg a problémát, és oldja meg a problémát. Meggyőződhet arról, hogy Azure megfelelően működik, és ezzel a tudással egyértelműen megállapíthatja, hogy a konfiguráció vagy az alkalmazás a kiváltó ok.
Állapotadat-mintavételi metrikák használatával megtudhatja, hogy Azure hogyan tekinti meg az üzemelő példány állapotát a megadott konfigurációnak megfelelően. Az állapotadat-mintavételek megtekintése mindig nagyszerű első lépés a monitorozásban vagy az ok meghatározásában.
Egy lépéssel tovább viheti, és az adatútvonal rendelkezésre állási metrikájával betekintést nyerhet abba, hogy Azure hogyan tekinti meg az adott üzembe helyezésért felelős mögöttes adatsík állapotát. Ha mindkét metrikát kombinálja, elkülönítheti a hiba helyét, ahogy az ebben a példában látható:
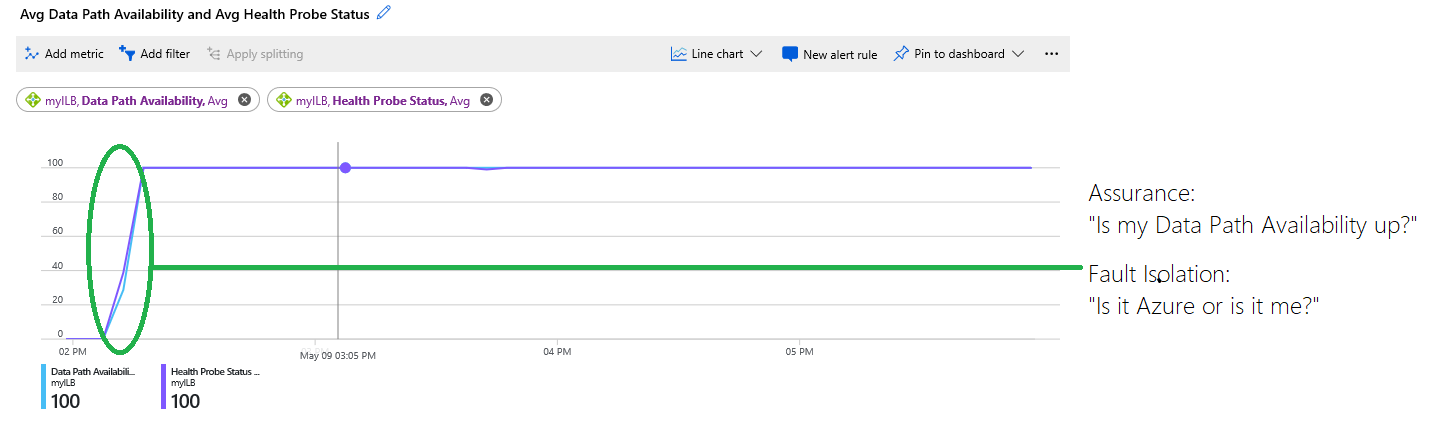
Ábra: Az adatútvonal rendelkezésre állásának és az állapotvizsgálati metrikák kombinációja
A diagram a következő információkat jeleníti meg:
A virtuális gépeket üzemeltető infrastruktúra nem volt elérhető, és a diagram elején 0 százalék volt. Később az infrastruktúra egészséges állapotban volt, és a virtuális gépek elérhetőek voltak, és több virtuális gép került a háttérrendszerbe. Az adatútvonal elérhetőségének kék nyoma, amely később 100 százalékon volt, ezt az információt jelzi.
A lila vonal által jelzett egészségvizsgáló próba állapota 0 százalékon áll a diagram kezdetén. A zölddel bekarikázott terület kiemeli, hogy az egészségügyi próbaállapot egészséges lett, és ekkor az ügyfél üzembe helyezése új folyamatokat tudott elfogadni.
A diagram segít hibakeresésben a telepítés megoldásában anélkül, hogy találgatnod vagy segítséget kérdeznél, hogy más problémák is vannak-e. A szolgáltatás nem volt elérhető, mert az állapotadat-mintavételek hibás konfiguráció vagy sikertelen alkalmazás miatt meghiúsultak.
Riasztások konfigurálása többdimenziós metrikákhoz
Azure Load Balancer támogatja a többdimenziós metrikák könnyen konfigurálható riasztásait. Egyéni küszöbértékeket konfigurálhat adott metrikákhoz különböző súlyosságú riasztások aktiválásához, hogy érintésmentes erőforrás-figyelési élményt biztosítsunk.
Riasztások konfigurálása:
Ugrás a terheléselosztó riasztási oldalára
Új riasztási szabály létrehozása
Riasztási feltétel konfigurálása (A zajos riasztások elkerülése érdekében úgy konfigurálja a riasztásokat, hogy az aggregáció típusa Átlagra legyen állítva, ötperces adatidőszakot figyelembe véve, és a küszöbérték 95% legyen)
(Nem kötelező) Műveletcsoport hozzáadása automatizált javításhoz
Riasztás súlyosságának, nevének és leírásának hozzárendelése, amely intuitív reakciót tesz lehetővé
Bejövő rendelkezésre állási riasztások
Megjegyzés
Ha a terheléskiosztó háttérkészletei üresek, akkor a terheléskiosztónak nincs érvényes adatútvonala tesztelésre. Ennek eredményeként az adatút elérhetőségi mérőszáma nem elérhető, és az adatút elérhetőségi metrikán konfigurált Azure riasztások sem indulnak el.
A bejövő rendelkezésre állásra vonatkozó riasztáshoz két külön riasztást hozhat létre az adatútvonal rendelkezésre állása és az állapotellenőrzési próba állapota metrikák alapján. Az ügyfeleknek lehetnek különböző forgatókönyvei, amelyek speciális riasztási logikát igényelnek, de a következő példák a legtöbb konfigurációnál hasznosak.
Az adatútvonal elérhetőségének használatával riasztásokat küldhetsz, amikor egy adott terheléselosztási szabály nem válik elérhetővé. Ezt a riasztást úgy konfigurálhatja, hogy beállít egy riasztási feltételt az adatelérési út rendelkezésre állásához, és felosztja az összes aktuális érték és jövőbeli érték alapján mind az előtérport, mind az előtérbeli IP-cím esetében. Ha a riasztás logikáját 0-nál kisebbre vagy nullára állítjuk, akkor ez a riasztás akkor aktiválódik, amikor bármelyik terhelés-egyensúlyozó szabály nem reagál. Állítsa be az aggregáció részletességét és a kiértékelés gyakoriságát a kívánt értékelésnek megfelelően.
Az egészségmérő státusz használatával figyelmeztethetsz, ha egy adott háttérrendszer jelentős ideig nem reagál az egészségi szondára. Állítsa be a riasztási feltételt úgy, hogy az állapotmintavétel állapotmetrikáját használja, és a háttérbeli IP-cím és port szerint bontsa le, a Average aggregálási típussal. Ez biztosítja, hogy külön riasztást tudjon küldeni az egyes háttérpéldányok azon képességére, hogy képesek-e kiszolgálni a forgalmat egy adott porton.
Kimenő rendelkezésre állás riasztása
A kimenő elérhetőséghez két külön riasztást konfigurálhatsz SNAT kapcsolatszám és SNAT port metrikák használatával.
A kimenő kapcsolati hibák észleléséhez konfiguráljon egy riasztást a SNAT kapcsolatszámlálási metrika segítségével, és szűrje a Connection State = Failed értékre. Használja a Total összesítést. Ezután oszd el ezt a metrikát háttérbeli IP-címre, és állítsd be, hogy tartalmazza az összes jelenlegi és jövőbeli értéket, hogy külön-külön jelezhesd minden backend példányt, amelynek meghibásodott kapcsolata. Ha kimenő kapcsolati hibákra számít, állítsa a küszöbértéket nullánál nagyobbra vagy magasabb értékre.
A használt SNAT portok metrika használatával beállíthatsz egy riasztást a SNAT kimerülésének és a kimenő kapcsolat meghibásodásának nagyobb kockázatára. Ügyelj arra, hogy a háttér IP-címe és protokollja szerint osztod szét, amikor ezt a riasztást használod. Használja az Átlagos összesítést. Állítsa a küszöbértéket nagyobbra annál a százalékos értéknél, amelyet a példányonként lefoglalt portok számában nem biztonságosnak ítél meg. Konfiguráljon például egy alacsony súlyosságú riasztást, ha egy háttérpéldány a lefoglalt portok 75% használ. Konfiguráljon nagy prioritású riasztást, ha a kiosztott portok használata eléri a 90% vagy 100%-ot.
Erőforrás állapota
A standard terheléselosztó erőforrások állapota a alatt lévő meglévő > révén érhető el. A rendszer két percenként értékeli ki az adatelérési út rendelkezésre állásának mérésével, amely meghatározza, hogy elérhetők-e az előtérbeli terheléselosztási végpontok.
| Erőforrás állapota | Leírás |
|---|---|
| Elérhető | A standard terheléselosztó-erőforrás egészséges állapotban van és elérhető. |
| Leromlott állapotú | A standard terheléselosztó platformmal vagy felhasználó által kezdeményezett eseményekkel rendelkezik, ami hatással van a teljesítményre. Az adatelérési út rendelkezésre állásának metrikája kevesebb mint 90%, de legalább két percig 25% állapotnál nagyobb értéket jelentett. Ezzel az állapottal közepes vagy súlyos teljesítményhatást tapasztal. A Azure Load BalancerTámogatás és hibaelhárítás> című cikkből megtudhatja, hogy vannak-e olyan felhasználó által kezdeményezett események, amelyek befolyásolják a rendelkezésre állást. |
| Nem elérhető | A standard terheléselosztó erőforrás nincs megfelelő állapotban. Az adatelérési út rendelkezésre állásának metrikája legalább két percig kevesebb, mint 25% állapotot jelentett. Ezzel az állapottal jelentős teljesítményhatást vagy a bejövő kapcsolatok rendelkezésre állásának hiányát tapasztalja. Előfordulhatnak olyan felhasználói vagy platformesemények, amelyek elérhetetlenséget okoznak. A Azure Load BalancerTámogatás és hibaelhárítás> című cikkből megtudhatja, hogy vannak-e olyan felhasználó által kezdeményezett események, amelyek befolyásolják a rendelkezésre állást. |
| Ismeretlen | A terheléselosztó-erőforrás állapotának frissítése nem történt meg, vagy nem kapott információt az adatelérési út elérhetőségéről az elmúlt 10 percben. Ennek az állapotnak átmenetinek kell lennie, és az adatok beérkezésekor a helyes állapotnak kell tükröznie. |
A nyilvános standard terheléselosztó-erőforrások állapotának megtekintése:
Válassza aSzolgáltatás állapotának> lehetőséget.
Válassza az Erőforrás állapota lehetőséget, majd győződjön meg arról, hogy az előfizetés azonosítója és az erőforrás típusa = terheléselosztó van kiválasztva.
A listában válassza ki a terheléselosztó erőforrást az előzményállapot megtekintéséhez.
Az erőforrás állapotának általános leírása az erőforrás-állapot dokumentációjában érhető el.
Erőforrás-egészségügyi riasztások
Azure Resource Health riasztások közel valós időben értesíthetik Önt, ha a Load Balancer-erőforrás állapota megváltozik. Javasoljuk, hogy állítsa be az erőforrásállapot-riasztásokat, hogy értesítsék, ha a Terheléselosztó erőforrása csökkentett vagy nem érhető el .
Amikor Azure erőforrás-állapotriasztásokat hoz létre a Load Balancerhez, Azure erőforrás-állapotértesítéseket küld a Azure-előfizetésnek. Riasztásokat a következő alapján hozhat létre és szabhat testre:
- Az érintett előfizetés
- Az érintett erőforráscsoport
- Az érintett erőforrástípus (Terheléselosztó)
- Az adott erőforrás (bármely terheléselosztó erőforrás, amelyre riasztást szeretne beállítani)
- Az érintett Terheléselosztó-erőforrás eseményállapota
- Az érintett Terheléselosztó-erőforrás aktuális állapota
- Az érintett Terheléselosztó-erőforrás előző állapota
- A terheléselosztó erőforrás érintett oktípusa
Azt is beállíthatja, hogy kinek kell elküldeni a riasztást:
- Új műveletcsoport (amely a jövőbeni riasztásokhoz használható)
- Egy meglévő műveletcsoport
Ha további információra van szüksége ezeknek az erőforrás állapotát figyelő riasztásoknak a beállításáról, lásd a következőket:
- Erőforrás-állapot riasztások az Azure portálon keresztül
- Erőforrás egészségi riasztások a Resource Manager sablonok használatával
Következő lépések
- További információ a Network Analyticsről.
- Megtudhatja, hogyan tekintheti meg a terheléselosztóhoz előre konfigurált metrikákat az Insights használatával.
- További információ a Standard terheléselosztóról.