Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az Azure Load Balancer használatának első lépései az Azure Portal használatával nyilvános terheléselosztó létrehozása egy két virtuális géppel rendelkező háttérkészlethez. Egyéb erőforrások például az Azure Bastion, a NAT Gateway, a virtuális hálózat és a szükséges alhálózatok.
Miután létrehoztad az erőforrásokat és telepítetted az IIS-t a háttér virtuális gépekre, teszteld a terheléskiosztót úgy, hogy böngészed a nyilvános IP-címét.

Prerequisites
- Egy Azure-fiók, aktív előfizetéssel. Hozzon létre egy fiókot ingyenesen.
Bejelentkezés az Azure-ba
Jelentkezzen be a Azure portalra.
Virtuális hálózat és bástya szerver létrehozása
Ebben a szakaszban létrehoz egy virtuális hálózatot egy erőforrás-alhálózattal, egy Azure Bastion-alhálózattal, egy Azure Bastion-gazdagéppel és egy NAT-átjáróval, amely a virtuális hálózat erőforrásai számára kimenő internetelérést biztosít. A kimenő szabályokkal kapcsolatos egyéb lehetőségekért tekintse meg a kimenő kapcsolatok hálózati címfordítását (SNAT).
Az óránkénti díjszabás a Bastion üzembe helyezésének pillanatától kezdődik, a kimenő adathasználattól függetlenül. További információ: Díjszabás és termékváltozatok. Ha a Bastiont egy oktatóanyag vagy teszt részeként helyezi üzembe, javasoljuk, hogy a használat befejezése után törölje ezt az erőforrást.
A portálon keresse meg és válassza ki a virtuális hálózatokat.
Virtuális hálózatokon válassza a + Létrehozás lehetőséget.
A Alapok lapon a Virtuális hálózat létrehozása esetén adja meg vagy válassza ki a következő információkat:
Beállítás Érték Projekt részletei Előfizetés Válassza ki az előfizetését. Erőforráscsoport Válassza a load-balancer-rg rg elemet a legördülő listából, vagy ha nem létezik, hozzon létre újat .
Írja be a load-balancer-rg nevet a Név mezőbe.
Válassza az OK gombot.Példány részletei Name Adja meg a lb-vnet-et. Régió Válassza az USA keleti régióját. Válassza a Lap alján található Biztonság vagy Tovább gombot.
Az Azure Bastion alatt adja meg vagy válassza ki a következő információkat:
Beállítás Érték Azure Bastion Az Azure Bastion engedélyezése Jelölje be a jelölőnégyzetet. Azure Bastion hoszt neve Adja meg a lb-vnet-bastion elemet. Nyilvános Azure Bastion IP-cím Válassza az Új létrehozása lehetőséget.
Adja meg az lb-vnet-bastion-ip nevet.
Válassza az OK gombot.Válassza a Cím terület fület, vagy a Lap alján a Tovább gombot.
A virtuális hálózat létrehozásakor adja meg vagy válassza ki a következő információkat:
Beállítás Érték IPv4 címterület Adja meg a 10.0.0.0/16 értéket (65 356 cím). Subnets Válassza ki a szerkeszteni kívánt alapértelmezett alhálózati hivatkozást. Alhálózat szerkesztése Alhálózat célja Hagyja meg az Alapértelmezett-et. Name Adja meg a háttér-alhálózatot. Kezdőcím Adja meg a 10.0.0.0 értéket. Alhálózat mérete Adja meg a /24 (256 cím) értéket. Security NAT Gateway Válassza az Új létrehozása lehetőséget.
Adja meg a lb-nat-gateway nevet.
Válassza a Nyilvános IP-cím létrehozása lehetőséget.
Adja meg a nat-gw-public-ip címet.
Adja meg az OK és az OK gombot.Válassza az Mentésgombot.
Válassza a Véleményezés + létrehozás lehetőséget a képernyő alján, és amikor az ellenőrzés sikeres, válassza a Létrehozás lehetőséget.
Terheléselosztó létrehozása
Ebben a szakaszban létrehoz egy zónaredundáns terheléselosztót, amely kiegyensúlyozza a virtuális gépeket. A zónaredundancia esetén egy vagy több rendelkezésre állási zóna meghiúsulhat, és az adatútvonal addig marad fenn, amíg a régió egy zónája kifogástalan állapotban marad.
A terheléselosztó létrehozása során konfigurálja a következőket:
- Frontend IP cím
- Háttérpool
- Bejövő terhelés-elosztási szabályok
- Egészségügyi ellenőrzés
Az alapvető beállítások konfigurálása
A portál tetején található keresőmezőbe írja be a következőt: Load balancer. Válassza ki a Terheléselosztókat a keresési eredmények között.
A Terheléselosztás és tartalomkézbesítés lapon válassza a +Létrehozás>standard Load Balancer lehetőséget a legördülő menüből.
A Terheléselosztó létrehozása lap Alapjai lapján adja meg vagy válassza ki a következő információkat:
Beállítás Érték Projekt részletei Előfizetés Válassza ki az előfizetését Erőforráscsoport Válassza ki a load-balancer-rg Példány részletei Name Adja meg a terheléselosztót Régió Válassza az USA keleti régiója lehetőséget. SKU Hagyja meg az alapértelmezett standard értéket Típus Nyilvános kiválasztása Tier Hagyja meg az alapértelmezett regionális értéket 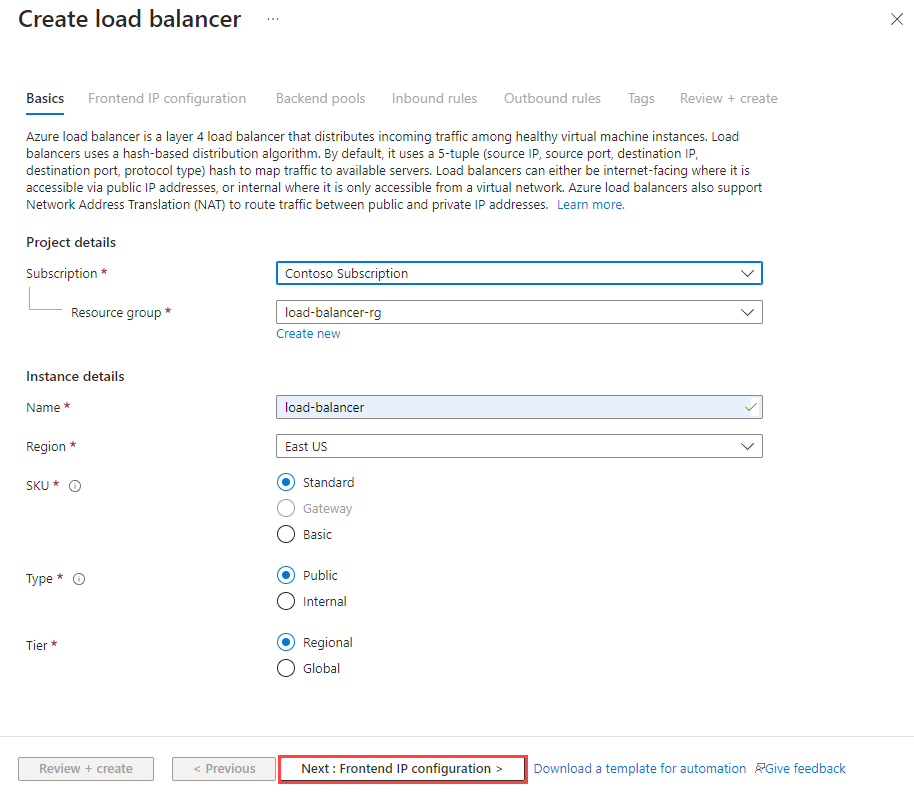
Válassza a Tovább: Előtérbeli IP-konfiguráció az oldal alján.
Hozd létre a frontend IP konfigurációt
Ez a gyorsindítás IPv4 frontendet használ. Később válaszd ki ugyanazt az IP verziót, amikor létrehozod a terheléselosztási szabályt.
A külső IP-konfiguráció alatt válassza a + Külső IP-konfiguráció hozzáadása lehetőséget.
Írja be lb-frontend a Név mezőbe.
Válassza az IPv4 lehetőséget az IP-verzióhoz.
Válassza ki az IP-cím típusát.
Megjegyzés
További információ az IP-előtagokról: Azure Public IP-címelőtag.
Válassza a Create new in Public IP address (Új létrehozása nyilvános IP-címben) lehetőséget.
A Nyilvános IP-cím hozzáadása mezőben adja meg a Név értékeként a lb-frontend-ip.
Válassza a Zónaredundáns lehetőséget a Rendelkezésre állási zóna mezőben.
Megjegyzés
A Availability Zones régióban kiválaszthatja a zónaredundáns (alapértelmezett beállítás) vagy egy adott zónát. A választás az adott tartományhibákra vonatkozó követelményektől függ. A rendelkezésre állási zónák nélküli régiókban ez a mező nem jelenik meg.
A rendelkezésre állási zónákkal kapcsolatos további információkért tekintse meg a rendelkezésre állási zónák áttekintését.Hagyja meg a Microsoft Network alapértelmezett útválasztási beállítását.
Válassza az Mentésgombot.
Válassza az Mentésgombot.
Az oldal alján válassza a Következő: Háttérkészletek lehetőséget.
A backend pool létrehozása
A Háttérkészletek lapon válassza a + Háttérkészlet hozzáadása lehetőséget.
Adja meg a lb-backend-pool nevet a Név mezőbe a Háttérkészlet hozzáadása során.
Válassza a lb-vnet elemet a virtuális hálózat alatt.
Válassza ki a háttérkészlet konfigurációjának IP-címét.
Válassza az Mentésgombot.
Válassza a Tovább elemet : Bejövő szabályok a lap alján.
Hozd létre a bejövő terhelés-egyensúlyozási szabályt
Ez a gyorsindítás egy NAT átjárót használ a kimenő internet-hozzáféréshez, így nem kell beállítani a kimenő szabályokat. A kimenő SNAT beállítást az alábbi szabályban alapértelmezett értéken hagyjuk.
Az Terheléselosztási szabály a Bejövő szabályok lapon válassza a + Terheléselosztási szabály hozzáadása lehetőséget.
A Terheléselosztási szabály hozzáadása részben írja be vagy válassza ki a következő információkat:
Beállítás Érték Name Adja meg a lb-HTTP-szabályt IP verzió Válaszd ki az IPv4-et , hogy illeszkedjen az általad létrehozott lb-frontend konfigurációhoz Frontend IP cím Válassza a lb-frontend (Létrehozandó) lehetőséget Háttérpool Válassza ki a lb-backend-pool terméket Protokoll TCP kiválasztása Port Adja meg a 80-at Háttérport Adja meg a 80-at Egészségügyi ellenőrzés Válassza az Új létrehozása lehetőséget.
A Név mezőbe írja be a lb-health-probe kifejezést.
Válassza a HTTP lehetőséget a Protokollban.
Hagyd meg az alapbeállítások többi részét, és válaszd a Mentés lehetőséget.Munkamenet fenntartása Válassza a Nincs lehetőséget. Tétlenségi időtúllépés (perc) Adja meg vagy válassza ki a 15-öt TCP-visszaállítás engedélyezése Jelölje be a jelölőnégyzetet Lebegő IP-cím engedélyezése Ne jelölje be Kimenő forrás hálózati címfordítás (SNAT) Hagyja meg az alapértelmezett beállítást (ajánlott), és használja a kimenő szabályokat, hogy a háttérkészlet tagjai hozzáférjenek az internethez. Válassza az Mentésgombot.
Válassza a kék Véleményezés + létrehozás gombot az oldal alján.
Válassza a Create gombot.
Megjegyzés
Ebben a példában egy NAT-átjárót hoz létre a kimenő internet-hozzáférés biztosításához. A konfiguráció kimenő szabályainak lapja megkerülhető, mivel nem kötelező, és a NAT-átjáróhoz nincs szükség rá. További információ az Azure NAT-átjáróról: Mi az Az Azure Virtual Network NAT? Az Azure-beli kimenő kapcsolatokról további információt a kimenő kapcsolatok forráshálózati címfordításában (SNAT) talál .
Virtuális gépek létrehozása
Ebben a szakaszban két virtuális gépet (lb-vm1 és lb-VM2) hoz létre két különböző zónában (1 . és 2. zóna).
Adja hozzá ezeket a virtuális gépeket a korábban létrehozott terheléselosztó háttérkészletéhez.
A portál tetején található keresőmezőbe írja be a virtuális gépet. Válassza ki a virtuális gépeket a keresési eredmények között.
Számítási infrastruktúrában | Virtuális gépek, válassza a +Virtuális gép>.
A Virtuális gép létrehozása lapon adja meg vagy válassza ki a következő értékeket az Alapok lapon:
Beállítás Érték Projekt részletei Előfizetés Az Azure-előfizetés kiválasztása Erőforráscsoport Válassza ki a load-balancer-rg Példány részletei Virtuális gép neve Adja meg az LB-VM1-t Régió Válassza az (USA) USA keleti régiója lehetőséget Rendelkezésre állási beállítások Rendelkezésre állási zónák kiválasztása Zónabeállítások Hagyja meg alapértelmezettként a felhasználó által kiválasztott zónát Elérhetőségi zóna Az 1. zóna kiválasztása Biztonsági típus Válassza a Standard lehetőséget. Image Válassza a Windows Server 2025 Datacenter: Azure Edition – x64 Gen2 lehetőséget Azure Spot-példány Hagyja alapértelmezettként bejelöletlenül. Méret A virtuális gép méretének kiválasztása vagy az alapértelmezett beállítás megadása Rendszergazdai fiók Username Felhasználónév megadása Jelszó Jelszó megadása Jelszó megerősítése Jelszó újraküldése Bejövő portszabályok Nyilvános bejövő portok Válassza a Nincs lehetőséget Válassza a Hálózatkezelés lapot, vagy válassza a Tovább: Lemezek, majd a Tovább: Hálózatkezelés lehetőséget.
A Hálózatkezelés lapon válassza ki vagy adja meg a következő adatokat:
Beállítás Érték Hálózati felület Virtuális hálózat lb-vnet kiválasztása Alhálózat Háttér-alhálózat kiválasztása Nyilvános IP-cím Válassza a Nincs lehetőséget. NIC hálózati biztonsági csoport Válassza a Speciális lehetőséget. Hálózati biztonsági csoport konfigurálása Hagyja ki ezt a beállítást, amíg a többi beállítás be nem fejeződik a terheléselosztó portjainak hozzáadásakor a terheléselosztó és a háttérkészlet kiválasztása után. A háttérkészlet kiválasztása után fejeződik be. NIC törlése, amikor a virtuális gép törlődik Hagyja meg a nem kijelölt alapértelmezett értéket. Gyorsított hálózatkezelés Hagyja meg a kijelölt alapértelmezett értéket. Terheléselosztás Terheléselosztási beállítások Terheléselosztási lehetőségek Az Azure Load Balancer kiválasztása Terheléselosztó kiválasztása Terheléselosztó kiválasztása Háttérmedence kiválasztása Válassza ki a lb-backend-pool terméket Hálózati biztonsági csoport konfigurálása Válassza az Új létrehozása lehetőséget.
A Hálózati biztonsági csoport létrehozása csoportban adja meg az lb-nsgnevet.
A Bejövő szabályok csoportban válassza a +Bejövő szabály hozzáadása lehetőséget.
A Szolgáltatásban válassza a HTTP lehetőséget.
A Prioritás csoportban adja meg a 100 értéket.
A Név mezőbe írja be a következőt: lb-nsg-rule
Válassza a Add lehetőséget.
Válassza az OK lehetőséget.Válassza az Áttekintés + létrehozás lehetőséget.
Tekintse át a beállításokat, majd kattintson a Létrehozás gombra.
Az 1–7. lépést követve hozzon létre egy másik virtuális gépet az alábbi értékekkel és az összes többi beállítással, amely megegyezik az lb-VM1 értékével:
Beállítás Virtuális gép 2 Name lb-VM2 Elérhetőségi zóna 2. zóna Hálózati biztonsági csoport Válassza ki a meglévő lb-NSG-t
Megjegyzés
Az Azure alapértelmezett kimenő hozzáférési IP-címet biztosít azokhoz a virtuális gépekhez, amelyek vagy nincsenek hozzárendelve nyilvános IP-címhez, vagy egy belső alapszintű Azure-terheléselosztó háttérkészletében találhatók. Az alapértelmezett kimenő hozzáférési IP-mechanizmus olyan kimenő IP-címet biztosít, amely nem konfigurálható.
Az alapértelmezett kimenő hozzáférési IP-cím le van tiltva az alábbi események egyike esetén:
- A virtuális géphez nyilvános IP-cím van hozzárendelve.
- A virtuális gép egy standard terheléselosztó háttércsoportjába kerül, akár kimenő szabályokkal, akár azok nélkül.
- Egy Azure NAT Gateway-erőforrás van hozzárendelve a virtuális gép alhálózatához.
A virtuális gép méretezési csoportok rugalmas orchestrációs módban történő használatával létrehozott virtuális gépek nem rendelkeznek alapértelmezett kimenő hozzáféréssel.
Az Azure-beli kimenő kapcsolatokról további információt az Alapértelmezett kimenő hozzáférés az Azure-ban és a Kimenő kapcsolatok forráshálózati címfordításának (SNAT) használata című témakörben talál.
Az IIS telepítése
A portál tetején található keresőmezőbe írja be a virtuális gépet. Válassza ki a virtuális gépeket a keresési eredmények között.
Válassza a lb-VM1-t.
Az Áttekintés lapon válassza a Csatlakozás lehetőséget, majd a Bastion lehetőséget.
Adja meg a virtuális gép létrehozása során megadott felhasználónevet és jelszót.
Válassza a Csatlakozás lehetőséget.
A kiszolgáló asztalán nyissa meg a Start>Windows PowerShell>Windows PowerShellt.
A PowerShell-ablakban futtassa a következő parancsokat:
- Telepítse az IIS-kiszolgálót.
- Távolítsa el az alapértelmezett iisstart.htm fájlt.
- Adjon hozzá egy új iisstart.htm fájlt, amely megjeleníti a virtuális gép nevét.
 # Install IIS server role
 Install-WindowsFeature -name Web-Server -IncludeManagementTools

 # Remove default htm file
 Remove-Item  C:\inetpub\wwwroot\iisstart.htm

 # Add a new htm file that displays server name
 Add-Content -Path "C:\inetpub\wwwroot\iisstart.htm" -Value $("Hello World from " + $env:computername)
Zárja be a Bastion-munkamenetet az lb-VM1 használatával.
Ismételje meg az 1–8. lépést az IIS és a frissített iisstart.htm fájl lb-VM2-n való telepítéséhez.
A terheléselosztó tesztelése
A lap tetején található keresőmezőbe írja be a nyilvános IP-címet. Válassza ki a nyilvános IP-címeket a keresési eredmények között.
A nyilvános IP-címeken válassza a lb-frontend-ip lehetőséget.
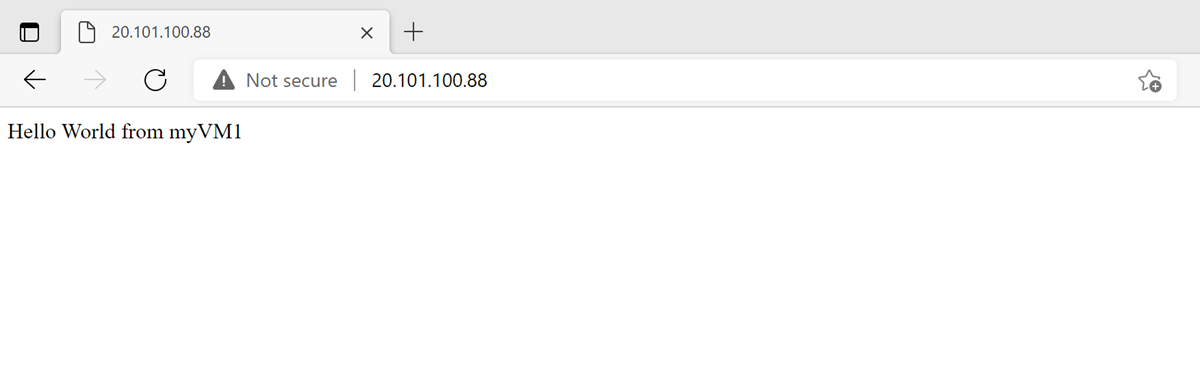
Másolja az elemet az IP-címbe. Illessze be a nyilvános IP-címet a böngésző címsorába. Az IIS-webkiszolgáló egyéni virtuálisgép-lapja megjelenik a böngészőben.
Erőforrások tisztítása
Ha már nincs szüksége az erőforrásokra, törölje az erőforráscsoportot, a terheléselosztót és az összes kapcsolódó erőforrást. Ehhez válassza ki az erőforrásokat tartalmazó erőforráscsoport load-balancer-rg elemét, majd válassza a Törlés lehetőséget.
Következő lépések
Ebben a gyors kezdő útmutatóban a következőket teheti meg:
- Azure Load Balancer létrehozása
- Két virtuális gépet csatlakoztattak a terheléselosztóhoz.
- A terheléselosztó tesztelése
Az Azure Load Balancerről a következő témakörben olvashat bővebben: