Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Azure virtuális gépekhez (virtuális gépekhez) való biztonságos távoli hozzáférés lehetővé teszi a számítási feladatok kezelését anélkül, hogy felügyeleti portokat tárt fel az internetre. Ez a cikk az Azure Bastiont, a pont–hely közötti VPN-t és a Just-in-Time virtuálisgép-hozzáférést hasonlítja össze, hogy segítsen kiválasztani a megfelelő megközelítést.
A cikk tartalma
Ez a cikk azt ismerteti, hogyan érheti el biztonságosan Azure virtuális gépeket felügyelet céljából anélkül, hogy felügyeleti portokat tárt fel az interneten.
Kinek van szüksége erre a cikkre
Olvassa el ezt a cikket, ha:
- SSH vagy RDP használatával kell csatlakoznia Azure virtuális gépekhez fejlesztés vagy felügyelet céljából.
- A felügyeleti hozzáférés megőrzése mellett el szeretné távolítani a virtuális gépek nyilvános IP-címeit.
- Ha elosztóközponti és küllős hálózatot kezel, és csapata számára központosított távoli hozzáférésre van szüksége.
- Meg kell felelnie a közvetlen internetes felügyeleti portokat tiltó biztonsági szabályzatoknak.
Lift-and-shift megközelítés: Telepítse az Azure Bastiount a hubban, hogy a rendszergazdák nyilvános IP-címek nélkül, SSH-val vagy RDP-vel érhessék el a migrált virtuális gépeket, kiváltva a helyszíni jump boxos munkafolyamatokat.
A fókusz modernizálása: Kombinálja a Bastiont az előfizetéssel és az RBAC elkülönítésével, így a platform- és alkalmazáscsapatok hatóköralapú hozzáférést kapnak, és régiónként üzembe helyezik a Bastiont az aktív-aktív tulajdonokhoz.
Felhők közötti fókusz: Biztosítson rendszergazdai hozzáférést egy biztonságos központon (Bastion vagy pont–hely VPN) keresztül, és kerülje a felügyeleti portok felfedését a más felhőkből áttelepített számítási feladatokon.
Azure-szolgáltatások és -funkciók
Az alábbi táblázat felsorolja azokat a Azure szolgáltatásokat, amelyek biztonságos távelérést biztosítanak a virtuális gépekhez.
| Service | Mit nyújt? | Mikor érdemes használni? |
|---|---|---|
| Azure Bastion (Alapszintű) | Böngészőalapú SSH és RDP a Azure portálon keresztül. Nincs szükség nyilvános IP-címre a virtuális gépen. Két dedikált hostpéldány 40 egyidejű RDP-munkamenettel vagy 80 egyidejű SSH-munkamenettel. | Minden olyan virtuális gép, amelyhez a rendszergazdáknak nyilvános port felfedése nélkül kell hozzáférnie. |
| Azure Bastion (Standard) | A Basic csomagban foglalt összes funkció, valamint natív klienstámogatás, fájlátvitel, megosztható hivatkozások, IP-alapú kapcsolatok, egyéni bejövő portok és skálázható gazdapéldányok (2–50). | A csapatoknak gazdagabb rendszergazdai munkafolyamatokra, például fájlfeltöltésekre vagy kapcsolatokra van szükségük a Azure CLI keresztül. |
| Azure Bastion (Prémium) | Minden a Standardban, valamint a csak privát üzembe helyezés (magán a Bastion-erőforráson nincs nyilvános IP-cím) és a munkamenet-rögzítés. | Olyan magas biztonsági szintű környezetek, ahol még a Bastion-gazdagép sem rendelkezik nyilvános IP-címmel. |
| Pontonkénti kapcsolódás (P2S) VPN | Egyéni ügyfél VPN-kapcsolat a virtuális hálózathoz. Teljes hálózati szintű hozzáférést biztosít az összes virtuális hálózati erőforráshoz, nem csak a virtuális gépekhez. | Rendszergazdák, akiknek az RDP-en és az SSH-en kívül számos erőforráshoz, például adatbázisokhoz, tárolókhoz vagy belső webalkalmazásokhoz kell hozzáférni. |
| Éppen időben (JIT) VM-hozzáférés | Csak akkor nyitja meg a felügyeleti portokat, ha kifejezetten kérik, korlátozott ideig. Ideiglenes NSG-t vagy Azure Firewall engedélyezési szabályokat hoz létre. | A nyilvános IP-címeket továbbra is megőrző virtuális gépek támadási felületének csökkentése. |
Mi alapján válasszon?
A megfelelő szolgáltatás attól függ, hogy böngészőalapú hozzáférésre, teljes hálózati kapcsolatra vagy ideiglenes portnyitásra van-e szüksége.
Virtuális gépek biztonságos elérése
Ezzel a táblával kiválaszthatja a követelményeknek megfelelő megközelítést.
| Követelmény | Ajánlott szolgáltatás | Miért |
|---|---|---|
| Böngészőalapú RDP vagy SSH, amely nem rendelkezik telepíteni kívánt ügyfélszoftverrel | Azure Bastion (Alapszintű vagy Standard) | A Bastion portálalapú hozzáférést biztosít közvetlenül a böngészőből. A virtuális gépen nincs szükség VPN-ügyfélre vagy nyilvános IP-címre. |
| Kizárólag privát hozzáférés nyilvános IP-címek nélkül, a Bastion-erőforrást is beleértve | Azure Bastion (Prémium) | A Premium támogatja a csak privát üzembe helyezést, ami megszünteti a Bastion nyilvános IP-címét. |
| Teljes virtuális hálózati hozzáférés rendszergazdai csapat számára, nem csak RDP-hez és SSH-hoz | Point-to-Site VPN | A P2S VPN ip-címet ad az ügyfélnek a virtuális hálózaton, hogy minden hálózati erőforrás elérhető legyen. |
| A nyilvános IP-címekkel rendelkező virtuális gépek támadási felületének csökkentése | Igény szerinti VM-hozzáférés | A JIT alapértelmezés szerint bezárja a felügyeleti portokat, és csak a jóváhagyott felhasználók számára nyitja meg őket egy korlátozott időkeret alatt. |
Rendszergazdai hozzáférési minták
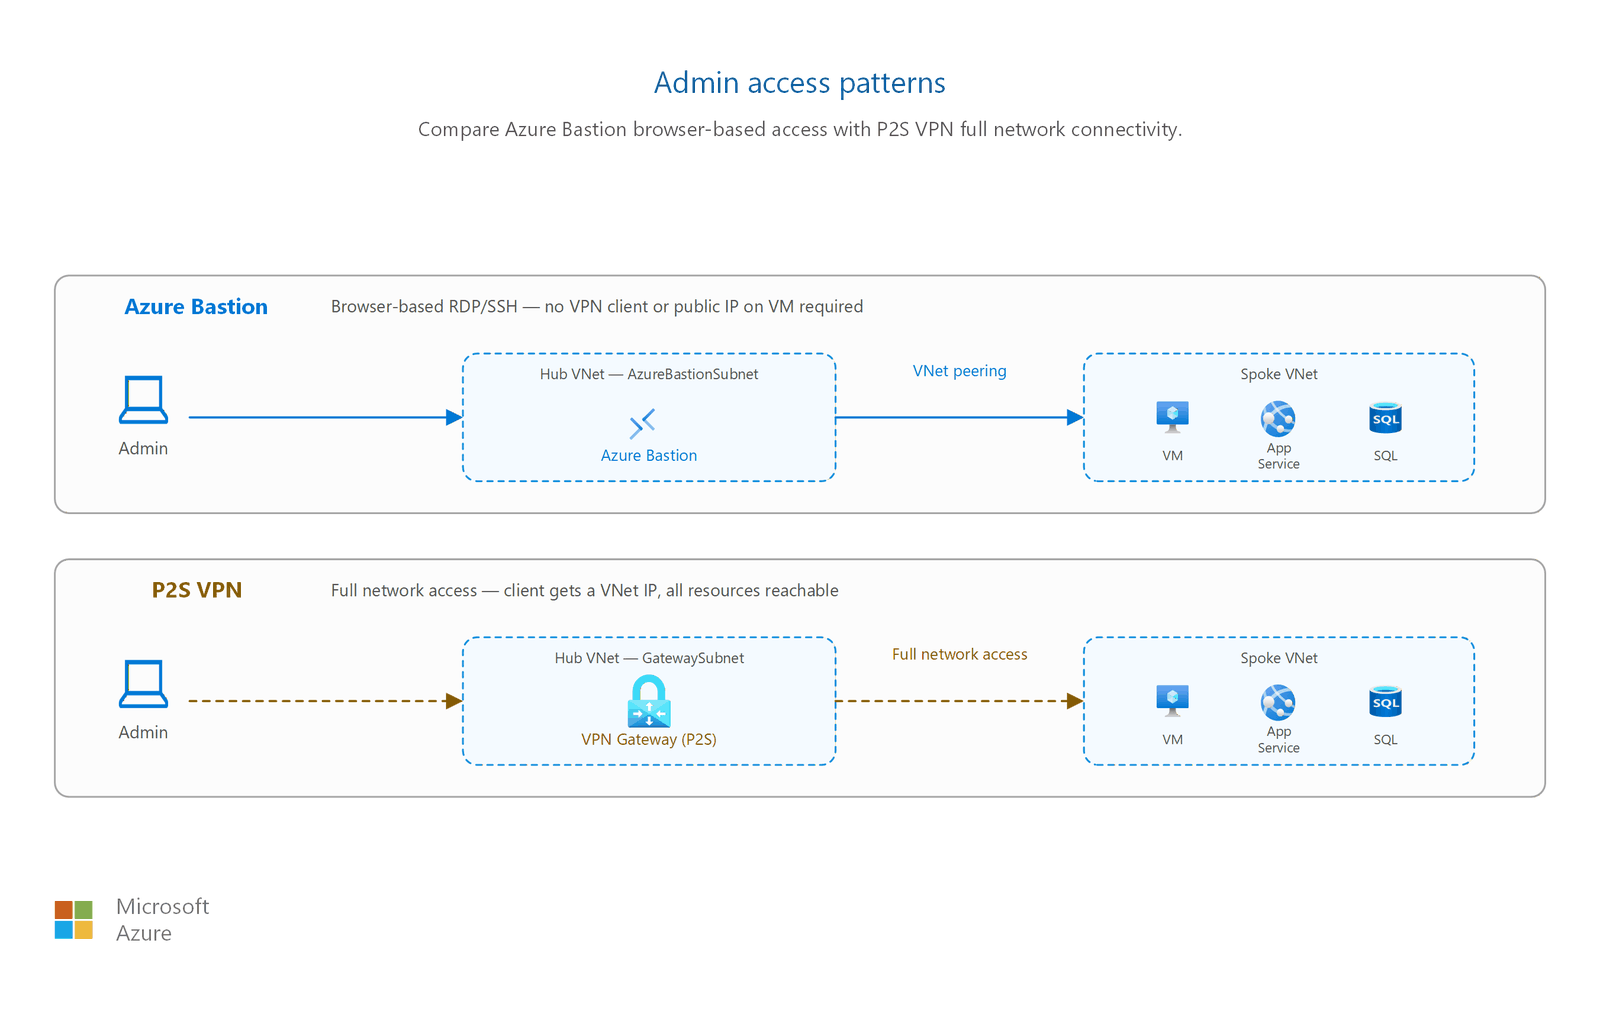
Bastion termékváltozat összehasonlítása
| Funkció | Alapszintű | Standard | prémium |
|---|---|---|---|
| Böngészőalapú SSH és RDP | ✅ | ✅ | ✅ |
| Virtuális hálózatok közötti társviszony-létesítés támogatása (küllős) | ✅ | ✅ | ✅ |
| Natív ügyfél (Azure CLI) | ❌ | ✅ | ✅ |
| Fájlfeltöltés és letöltés | ❌ | ✅ | ✅ |
| Megosztható hivatkozások | ❌ | ✅ | ✅ |
| IP-alapú kapcsolatok | ❌ | ✅ | ✅ |
| Egyéni beérkező port | ❌ | ✅ | ✅ |
| Méretezhető gazdapéldányok (2–50) | ❌ | ✅ | ✅ |
| Csak privát üzembe helyezés (nincs nyilvános IP-cím) | ❌ | ❌ | ✅ |
| Munkamenet-rögzítés | ❌ | ❌ | ✅ |
Tip
A Standard és a Premium közötti költségkülönbség marginális. A Bastion Premium használata éles számítási feladatokhoz.
Pont–hely VPN protokollok
A P2S VPN három alagútprotokollt támogat:
- Openvpn: A TLS-alapú Windows, macOS, Linux, iOS és Android rendszeren működik. Támogatja Microsoft Entra ID hitelesítést és többtényezős hitelesítést (MFA).
- IKEv2: A szabványalapú IPsec Windows és macOS rendszeren működik.
- SSTP (Secure Socket Tunneling Protocol): Védett TLS-alapú, csak Windows.
Important
Az SSTP kivonása fázisokban történik. 2026. március 31-étől már nem engedélyezheti az SSTP-t VPN-átjárókon. A meglévő SSTP-kompatibilis átjárók 2027. március 31-én nem fogadják el a kapcsolatokat. Az összes új üzembe helyezéshez használja az OpenVPN-t vagy az IKEv2-t. Microsoft Entra ID hitelesítés és MFA csak az OpenVPN-alagúttípussal támogatott.
Tervezési szempontok
A lift-and-shift rendszergazdai hozzáférés tervezési fókusza
- Telepítse az Azure Bastiont a hub VNetben, hogy minden peeringkapcsolattal csatlakozó spoke elérhesse a virtuális gépeit SSH- vagy RDP-kapcsolaton keresztül nyilvános IP-címek nélkül, kiváltva ezzel a helyszíni jump boxra épülő munkafolyamatokat.
- Távolítsa el a nyilvános IP-címeket a migrált virtuális gépekről, amint a Bastion a helyén van a támadási felület zsugorítása érdekében.
- Pont–hely VPN használata, ha a rendszergazdáknak több erőforrást kell elérniük az egyes virtuális gépeken kívül.
- A rendszergazdai hozzáférési minták konzisztensek maradnak a migrált számítási feladatok között a műveletek egyszerűsítése érdekében.
A rendszergazdai hozzáférés kialakításának korszerűsítése
- Párosítsa a Bastiont előfizetéssel és RBAC-elkülönítéssel, hogy a platformcsapatok felügyelhessék a központot és a kapcsolatot, miközben az alkalmazáscsapatok hatóköralapú hozzáférést kapnak a küllőikhez.
- Helyezze üzembe a Bastiont minden régióban az aktív-aktív kialakításokhoz, hogy a rendszergazdák az elsődleges és a biztonsági mentési régióban is elérjék az erőforrásokat.
- Olyan Bastion SKU-t használjon, amely megfelel az igényeinek, például egy kizárólag magánhálózati üzembe helyezést vagy natív ügyféltámogatást.
- Integrálja Microsoft Entra ID hitelesítést és MFA-t a pont–hely VPN-hez, ahol használja (OpenVPN-alagút típusa).
Felhők közötti rendszergazdai hozzáférés tervezésének fókusza
- Központosítsa a rendszergazdai hozzáférést egy biztonságos Virtual WAN központban, hogy az operátorok a számítási feladatokhoz tartozó nyilvános végpontok nélkül elérjék Azure más felhőkből migrált számítási feladatokat.
- Ne csatoljon nyilvános felügyeleti IP-címeket a virtuális gépekhez; az SSH- vagy RDP-forgalmat a központi hálózatban lévő Bastionon keresztül irányítsa.
- Ahol a csapatok felhőkben kezelik az erőforrásokat, szabványosítsa a pont–hely VPN-t vagy a Bastiont, hogy a hozzáférési módszerek konzisztensek maradjanak.
- A rendszergazdai forgalmat a vizsgált központi tűzfalon keresztül irányíthatja, így ugyanazt a felhőközi biztonsági szabályzatot követi, mint a számítási feladatok forgalmát.
Prerequisites
A biztonságos távelérés beállítása előtt győződjön meg arról, hogy rendelkezik az alábbiakval:
- Virtuális hálózat üzembe helyezett virtuális gépekkel (lásd : Virtuális hálózatok és alhálózatok)
- Azure Bastion esetén: Egy
AzureBastionSubnetnevű, legalább /26-os méretű alhálózat (64 cím). Ez az alhálózat nem tud más erőforrásokat üzemeltetni. - P2S VPN esetén: Átjáró-alhálózat és VPN-átjáróerőforrás (lásd : VPN- és ExpressRoute-kapcsolat az átjárótervezéshez)
- JIT VM-hozzáféréshez: a Microsoft Defender for Servers 2. csomag legyen engedélyezve az előfizetésen
Biztonsági megfontolások
Caution
Soha ne hozzon létre olyan NSG-szabályt, amely engedélyezi az RDP -t (TCP 3389) vagy az SSH-t (TCP 22) a bejövő forgalomból (bármely internetes forrásból 0.0.0.0/0 ). Ez a konfiguráció nyers erővel végrehajtott támadásoknak teszi ki a virtuális gépeket, és a biztonsági incidensek egyik gyakori oka.
Kövesse az alábbi biztonsági eljárásokat a távoli virtuálisgép-hozzáféréshez:
- Nyilvános IP-címek helyett használjon Bastion vagy P2S VPN-t. Mindkét módszer távol tartja a felügyeleti forgalmat a nyilvános internetről. Ha már nincs rájuk szüksége, távolítsa el a nyilvános IP-címeket a virtuális gépekről.
- A Bastion üzembe helyezése a központi virtuális hálózaton. A központi virtuális hálózat egyetlen Bastion-példánya az összes társviszonyban lévő küllős virtuális hálózat virtuális gépeit elérheti. Nincs szükség Bastion telepítésére minden spoke-hálózatban. Hub-and-spoke topológiákhoz a Standard vagy a Premium SKU-t használja.
- Engedélyezze az MFA-t a P2S VPN-hez. Konfigurálja Microsoft Entra ID hitelesítést Microsoft Entra Feltételes hozzáférés többtényezős hitelesítés megköveteléséhez. Az MFA megköveteli az OpenVPN-alagút típusát és a Azure VPN-ügyfélalkalmazást.
- Rövid JIT-időablakok beállítása. A Just-in-Time hozzáférés használata esetén korlátozza az időtartamot a minimálisan szükséges időre. Az ablak lejárta után az NSG-szabályok visszaállnak a korábbi megtagadási állapotukra. A meglévő kapcsolatok nem szakadnak meg, de a rendszer blokkolja az új kapcsolatokat.
- NSG-szabályok alkalmazása az AzureBastionSubnetre. Kövesse a Bastion védelmére vonatkozó útmutatást a Bastion alhálózat szükséges bejövő és kimenő szabályaihoz.
Note
A JIT virtuálisgép-hozzáférés alapértelmezés szerint ideiglenes NSG-engedélyezési szabályokat hoz létre. A JIT az Azure Firewalllal is együttműködhet, de csak akkor, ha a tűzfal klasszikus szabályokat használ. A Azure Firewall Manager (tűzfalszabályzatok) által felügyelt tűzfalak nem támogatják a JIT-integrációt.
Kapcsolódó cikkek
- Virtuális hálózatok és alhálózatok: AzureBastionSubnet méretezési útmutató
- Hálózati biztonsági csoportok és alkalmazásbiztonsági csoportok: felügyeleti portokra vonatkozó NSG-szabályok
- VPN- és ExpressRoute-kapcsolat: P2S VPN-hatókör és átjárótervezés
- Hub–spoke topológia: Központosított Bastion üzembe helyezési minta
Learn more
- Az Azure Bastion dokumentációja
- Tudnivalók a pont–hely VPN-ről
- Igény szerint történő virtuálisgép-hozzáférés a Microsoft Defender for Cloud
- Microsoft Entra ID MFA engedélyezése P2S VPN-felhasználók számára
- Bastion termékváltozat összehasonlítása
Következő lépések
Tip
Önálló felfedezés? Térjen vissza az áttekintési kezelőhöz , és keresse meg a következő cikket képesség szerint.
Következő lépés a lift-and-shift folyamatban:
Tervezze meg a DNS-t az örökölt névfeloldáshoz: Őrizze meg az örökölt DNS-elnevezési viselkedést a migrálás során Azure saját DNS zónák és aliasrekordok használatával.
A modernizációs folyamat következő lépése:
Privát kapcsolat beállítása a PaaS-szolgáltatásokhoz: Hozzon létre Private Link alhálózatokat minden küllőben a PaaS-szolgáltatás kapcsolatához.
Következő lépés a felhők közötti utazás során:
A DNS-átállás és a névfeloldás megtervezése: DNS-rekordok leképezése, alacsonyabb TCL-ek és felhőközi névfeloldás konfigurálása a migrálás átállása előtt.