Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Ez a cikk azt ismerteti, hogyan szabályozható a hálózati forgalom Azure virtuális hálózatokban hálózati biztonsági csoportok (NSG-k) használatával a forgalomszűréshez. Emellett a hálózati adapterek logikai csoportosítására szolgáló alkalmazásbiztonsági csoportokat (ASG-ket) is magában foglalja.
A cikk tartalma
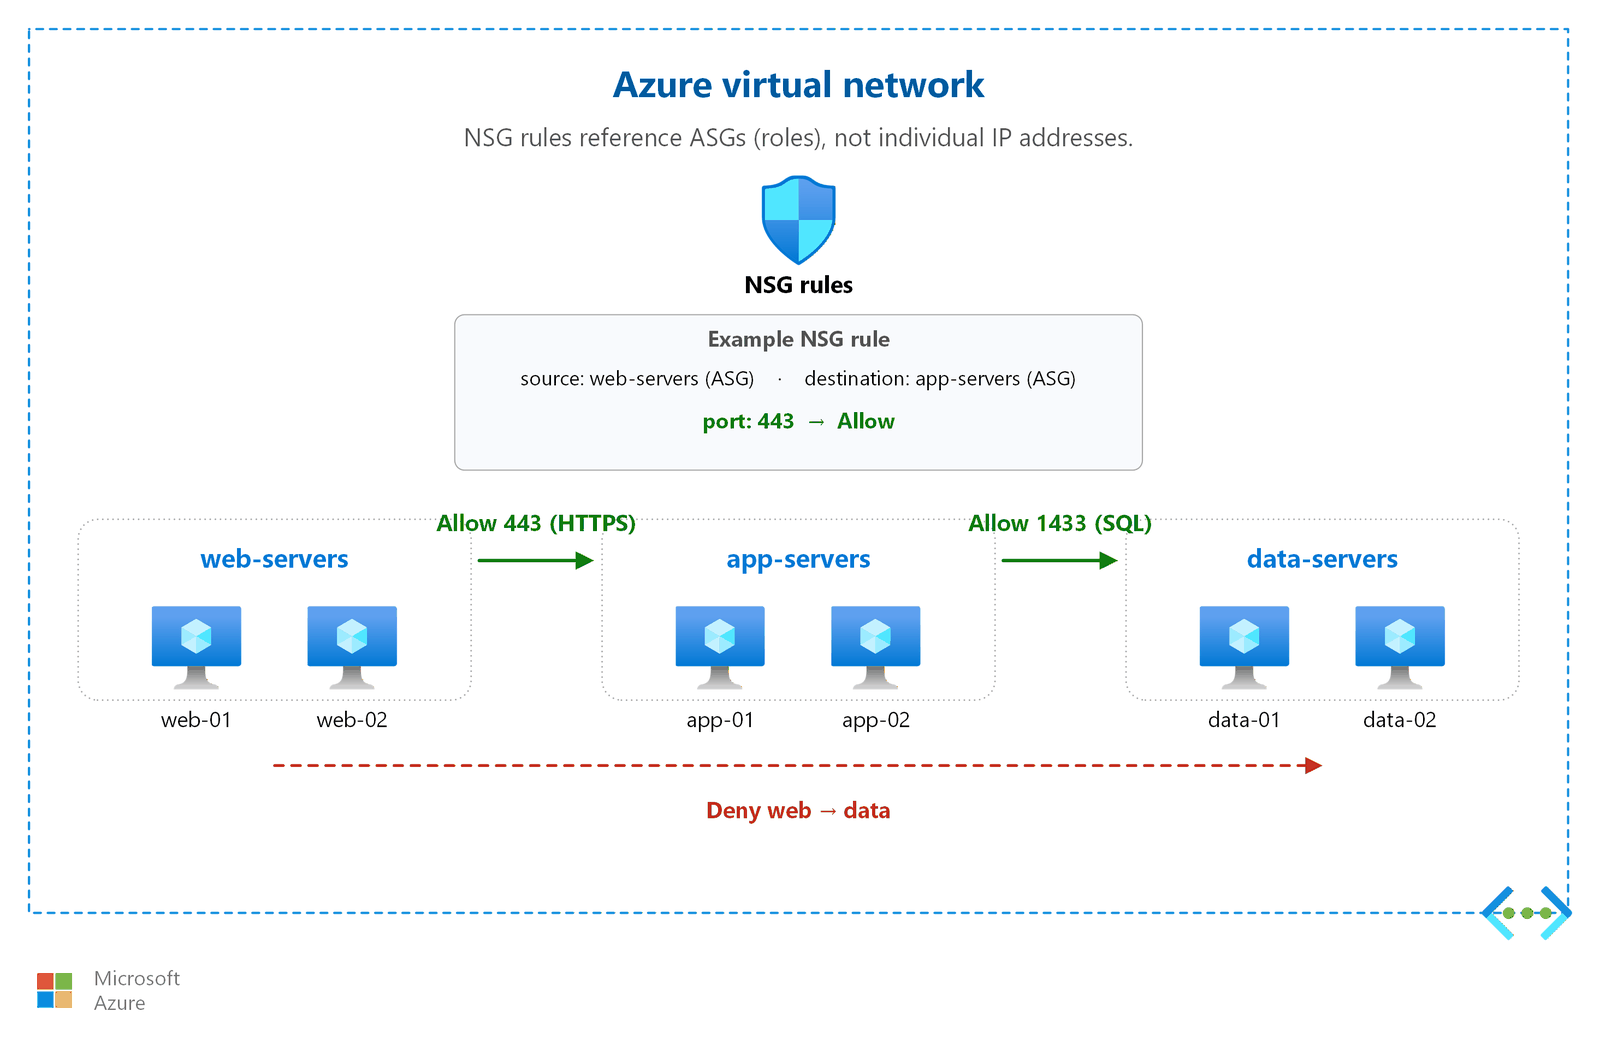
A hálózati biztonsági csoportok lehetővé teszik a bejövő és kimenő forgalom szűrését egy Azure virtuális hálózaton lévő erőforrásokra vonatkozóan. Az alkalmazásbiztonsági csoportok lehetővé teszik a hálózati adapterek szerepkör szerinti csoportosítását. Olyan NSG-szabályok írása, amelyek logikai csoportokra hivatkoznak az egyes IP-címek helyett.
Kinek van szüksége erre a cikkre
Olvassa el ezt a cikket, ha:
- Helyezzen üzembe minden olyan erőforrást, amely egy Azure virtuális hálózathoz csatlakozik.
- Szabályoznia kell az alhálózatok, virtuális gépek vagy Azure szolgáltatások közötti forgalmat.
- Egyszerűsíteni szeretné a szabálykezelést olyan környezetekben, ahol a virtuális gépek gyakran méretezhetők, vagy az IP-címek megváltoznak.
- Biztonsági alapkonfigurációt készít egy új Azure számítási feladathoz.
Lift-and-shift megközelítés: Hozza létre újra a helyszíni környezet tűzfalát és a szegmentálási szabályokat az alhálózatok közötti NSG-ként, leképezve az alkalmazásai által már használt, rétegek közötti forgalmi útvonalakat.
A fókusz modernizálása: Alkalmazásbiztonsági csoportok használatával az IP-cím helyett számítási feladat szerepköre alapján fejezheti ki a szabályokat, és párosíthatja az alhálózati NSG-ket egy központi tűzfallal és a felhasználó által megadott útvonalakkal, amelyek kényszerítik a vizsgált kimenő forgalmat.
Felhők közötti fókusz: Tükrözheti az AWS és a Google Cloud biztonságicsoport-szabályait Azure NSG-kbe, így a forgalomszabályzat egységes marad, amikor a számítási feladatok a felhők között mozognak.
Azure-szolgáltatások és -funkciók
Az alábbi táblázat a Azure virtuális hálózatok hálózati forgalmának szűréséhez használt szolgáltatásokat és szolgáltatásokat ismerteti.
| Szolgáltatás vagy funkció | Mit nyújt? | Mikor érdemes használni? |
|---|---|---|
| Hálózati biztonsági csoport (NSG) | Az alhálózatra vagy hálózati adapterre alkalmazott bejövő és kimenő biztonsági szabályok készlete. A szabályok kiértékelése prioritás szerint történik: a legalacsonyabb szám nyer. | A forgalom szabályozása az alhálózaton vagy az egyes virtuális gépek szintjén. Alkalmazza a virtuális hálózatot használó összes számítási feladatra. |
| Alkalmazásbiztonsági csoport (ASG) | A hálózati adapterek logikai csoportosítása. Az IP-címek helyett használja az ASG-ket forrásként vagy célként az NSG-szabályokban. | Több virtuális géppel rendelkezik, amelyek ugyanazt a szerepkört szolgálják ki (webkiszolgálók, alkalmazáskiszolgálók), és ip-címük skálázással változik. Minden csoportosított hálózati adapternek ugyanabban a virtuális hálózatban kell lennie. |
| Szolgáltatáscímkék | A Azure-szolgáltatások IP-címelőtagjainak nevesített csoportjai, amelyeket a Microsoft automatikusan felügyel és frissít. Példák: AzureCloud, Storage, AzureLoadBalancer, Sql. |
Hivatkozzon Azure-szolgáltatásokra az NSG-szabályokban az IP-tartományok rögzített megadása nélkül. Microsoft automatikusan frissíti a mögöttes IP-tartományokat. Egyéni szolgáltatáscímkéket nem hozhat létre. |
Gyakori szolgáltatáscímkék
Az alábbi táblázat az NSG-szabályok leggyakrabban használt szolgáltatáscímkéket sorolja fel.
| Szolgáltatáscímke | Description |
|---|---|
Internet |
A virtuális hálózaton kívüli összes nyilvános IP-címtér. Megegyezik a nyilvános internetről származó vagy arra irányuló forgalommal. |
VirtualNetwork |
Az Ön virtuális hálózatának címtartománya, az összes kapcsolódó címtartomány (társított virtuális hálózatok), a VPN-en/ExpressRoute-on keresztül csatlakoztatott helyszíni hálózatok és a szolgáltatási végpontok. Az alapértelmezett útvonalakat tartalmazza. |
AzureLoadBalancer |
Azure infrastruktúra terheléselosztója. Annak a kiszolgálónak a virtuális IP-címére mutat, ahonnan az Azure állapotellenőrző próbái származnak. A bejövő szabályokban az állapotfigyelő forgalom engedélyezésére használják. |
Storage |
Azure Storage szolgáltatásának IP-címtartománya. Támogatja az olyan regionális változatokat, mint a Storage.WestUS2. A virtuális hálózaton belüli Azure Storage hozzáférésének engedélyezésére vagy korlátozására használható. |
AzureCloud |
Az Azure-adatközpontok összes nyilvános IP-címe. Támogatja az olyan regionális változatokat, mint a AzureCloud.EastUS. Hasznos lehet a Azure szolgáltatások felé irányuló kimenő forgalom általános engedélyezéséhez. |
Sql |
Azure SQL Database, Azure Database for MySQL, Azure Database for PostgreSQL, Azure Database for MariaDB és Azure Synapse Analytics IP-címelőtagok. Támogatja a regionális változatokat. |
| Bővített biztonsági szabályok | Kiterjesztett NSG-szabályok, amelyek egyetlen szabályban több IP-címet, IP-tartományt és portot fogadnak el. Csökkentse a szabályok számát, ha számos IP-cím vagy porttartomány forgalmát engedélyezni vagy megtagadni kell. Szabályonként több IP-címet és porttartományt, valamint legfeljebb 10 alkalmazásbiztonsági csoportot támogat, szabályonként azonban csak egy szolgáltatáscímkét. |
Mi alapján válasszon?
Az alábbi útmutató segítségével kiválaszthatja a forgatókönyvhöz megfelelő biztonsági szerkezetet.
NSG-korlátok és kvóták
Azure az alábbi alapértelmezett korlátozásokat kényszeríti ki az NSG-erőforrásokra. A legtöbb korlát emeléséhez az Azure támogatáson keresztül kérelmezzen emelést.
| Resource | Alapértelmezett korlát | Maximális határ |
|---|---|---|
| NSG-nkénti szabályok | 2,000 | 2,000 |
| NSG-k előfizetésenként | 5,000 | 5,000 |
| NSG-k alhálózatonként | 1 | 1 |
| NSG-k hálózati adapterenként | 1 | 1 |
| ASG-k előfizetésenként | 3,000 | 3,000 |
| NIC-ek ASG-nként | Előfizetésenként változó | Kapcsolatfelvétel az ügyfélszolgálattal |
| Szabályonként forrásként vagy célként hivatkozott ASG-k | 10 | 10 |
Note
Az egyes NSG-kre vonatkozó 2000 szabálykorlát egyéni és alapértelmezett szabályokat is tartalmaz. Ha megközelíti ezt a korlátot, kibővített biztonsági szabályokkal több IP-címet vagy porttartományt egyesíthet kevesebb szabályba.
NSG és ASG: mikor érdemes használni
Az alábbi táblázattal meghatározhatja a forgatókönyvnek megfelelő biztonsági szerkezetet.
| Scenario | Használd | Miért |
|---|---|---|
| Az alhálózat összes virtuális gépének forgalmának szabályozása | NSG az alhálózat szintjén | Egy NSG az alhálózat minden erőforrására vonatkozik. Az egységes szabályzatok kezelése a legegyszerűbb. |
| Adott virtuális gép forgalmának szabályozása az alhálózattól függetlenül | NSG NIC-szinten | Kivételeket engedélyez más virtuális gépek befolyásolása nélkül. Ugródobozokhoz vagy megerősített gazdagépekhez hasznos. |
| Sok virtuális gép ugyanazt a szerepkört szolgálja ki, és az IP-címek gyakran változnak | ASG | Virtuális gépek hozzáadása csoporthoz szerepkör szerint (web, alkalmazás, adatok). Írjon szabályokat a csoportnévhez. A virtuális gépek méretezéséhez vagy új IP-címek lekéréséhez nincs szükség frissítésekre. |
| Hivatkozás Azure szolgáltatásokra (Storage, SQL, Key Vault) forrásként vagy célként | NSG szolgáltatáscímkékkel | Kerülje a Microsoft esetleg frissíthető IP-tartományok keménykódolását. A szolgáltatáscímkék automatikusan naprakészek maradnak. |
Az alábbi ábra bemutatja, hogy az ASG-k hogyan csoportosítják a virtuális gépeket szerepkörök szerint, és hogyan írhatnak NSG-szabályokat logikai csoportok között az egyes IP-címek helyett.
Biztonsági helyzet ellenőrzőlistája
Az éles környezetben való üzembe helyezés előtt ellenőrizze az NSG-konfigurációt az ellenőrzőlistán.
| Követelmény | Tevékenység | Reference |
|---|---|---|
| Alapértelmezett megtagadási állapot | Győződjön meg arról, hogy az alapértelmezett DenyAllInbound szabályra támaszkodik (prioritás: 65500). Ne hozzon létre széles körű engedélyezési szabályokat, amelyek megkerülik az alapértelmezett megtagadásokat. |
Biztonsági szempontok |
| Nincs internet-hozzáférés a rendszergazdai portokon | Blokkolja a(z) 0.0.0.0/0 felől érkező bejövő forgalmat SSH-n (22) és RDP-n (3389). Rendszergazdai hozzáféréshez használjon Azure Bastion vagy VPN-t. |
Biztonsági szempontok |
| Kombinálja az Azure Firewalllal mélyvizsgálathoz | Az NSG-k csak a 3/4 rétegben szűrnek. Adjon hozzá Azure Firewall az alkalmazásréteg (7. réteg) szűréséhez, a TLS-vizsgálathoz és a fenyegetésfelderítéshez. | Azure Firewall és hálózati szegmentálás |
| Folyamatnaplók engedélyezése diagnosztikához | A virtuális hálózatok forgalmi naplóinak használatával biztonsági vizsgálat és megfelelőség céljából rögzítheti a forgalmi adatokat. | Hálózatfigyelés és -diagnosztika |
Szabály kiértékelési sorrendje
Az NSG-szabályok első egyezéses nyerés szemantikát használnak:
- Azure prioritási sorrendben értékeli ki a szabályokat: először a legalacsonyabb számot (a legmagasabb prioritást).
- Az Azure minden szabályt a következő ötelemű kombináció alapján értékel: forrás, forrásport, cél, célport és protokoll.
- Ha a forgalom megfelel egy szabálynak, a feldolgozás leáll. Azure nem értékeli ki a további szabályokat.
- Ha egyetlen egyéni szabály sem illeszkedik, az alapértelmezett szabályok alkalmazandók. Az alapértelmezett szabályokat nem törölheti, de felülbírálhatja őket, ha 100 és 4096 közötti prioritási számokat tartalmazó egyéni szabályokat hoz létre.
Alapértelmezett szabályok (összesen hat):
| Irány | Szabály neve | Priority | Tevékenység |
|---|---|---|---|
| Bejövő | Engedélyezi a VNet befelé irányuló forgalmát | 65000 | Allow |
| Bejövő | AllowAzureLoadBalancerInBound | 65001 | Allow |
| Bejövő | DenyAllInbound | 65500 | Deny |
| Kimenő | Vnet kimenő forgalom engedélyezése | 65000 | Allow |
| Kimenő | InternetKimenetEngedélyezése | 65001 | Allow |
| Kimenő | DenyAllOutBound | 65500 | Deny |
ASG-korlátozások
Alkalmazásbiztonsági csoportok használatakor vegye figyelembe a következő korlátozásokat:
- Az ASG összes hálózati adapterének ugyanabban a virtuális hálózatban kell lennie, mint az ASG-hez rendelt első hálózati adapter.
- Ha egy szabály forrásában és célhelyén is asG-ekre hivatkozik, a két csoport hálózati adaptereinek ugyanabban a virtuális hálózatban kell lenniük.
- Egy szabály forrásában vagy célhelyén legfeljebb 10 ASG-ra hivatkozhat.
Alhálózati szintű és hálózati interfész szintű NSG-k együtt
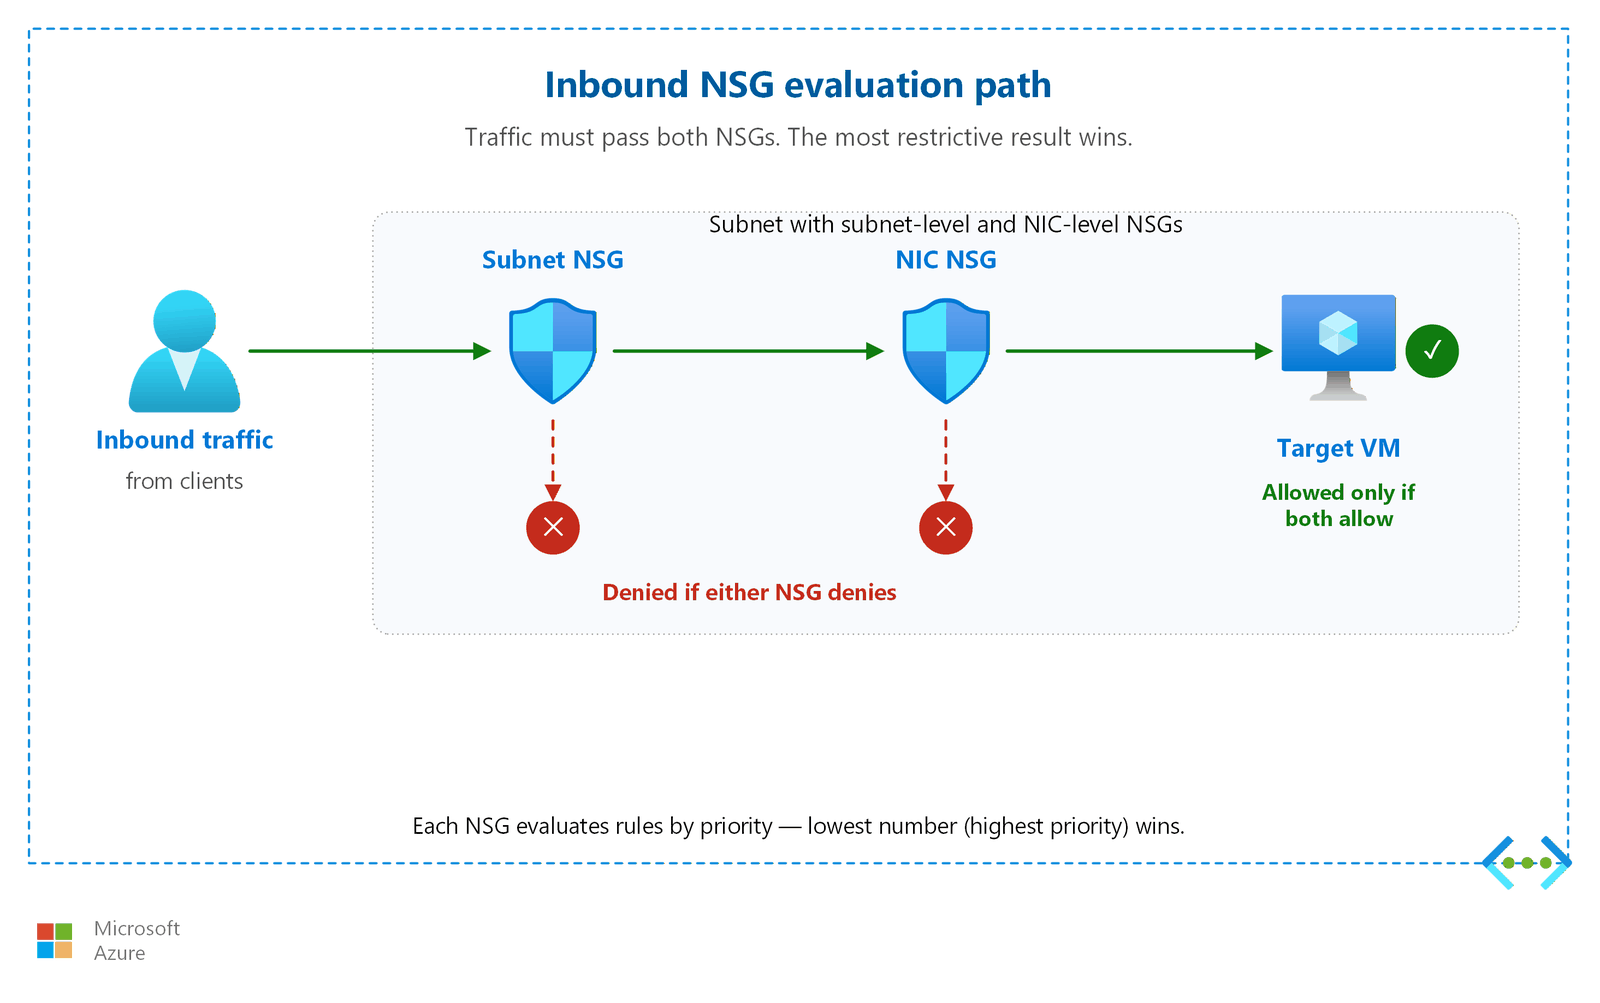
Az NSG-t alhálózathoz és hálózati adapterhez is társíthatja az adott alhálózaton belüli virtuális gépen. Ha így tesz, Azure kiértékeli az NSG-ket, és a forgalomnak mindkettőt át kell haladnia. A legkorlátozóbb kombináció nyer.
| Irány | Első kiértékelés | Második kiértékelt |
|---|---|---|
| Bejövő | NSG-alhálózat | A hálózati adapter hálózati biztonsági csoportja |
| Kimenő | Hálózati adapter hálózati biztonsági csoportja | NSG-alhálózat |
Tip
Az egyszerűbb hibaelhárítás érdekében társítsa az NSG-t az alhálózathoz vagy a hálózati adapterhez, de mindkettőt nem. Ha mindkettőre szüksége van, egyértelműen dokumentálja a kívánt szabály-interakciót.
Gyakorlati példa: webes réteg jump boxszal
Fontolja meg egy alhálózati szintű NSG-vel rendelkező alhálózatot, amely engedélyezi a bejövő HTTPS-t (443-es port) az internetről, és minden mást tagad. Az alhálózatban lévő jump box virtuális gép hálózati adapter szintű NSG-vel rendelkezik, amely szintén engedélyezi a bejövő SSH-forgalmat (22-es port) egy adott felügyeleti IP-címtartományból.
-
Webes forgalom (443-os port): Az NSG alhálózat engedélyezi. A webes virtuális gépek hálózati adapterének NSG-jének nincs megtagadási szabálya a 443-ra (alapértelmezett
AllowVNetInBoundengedélyek). Forgalmi folyamatok. - SSH a jump boxhoz (22-s port a felügyeleti IP-címről): Az alhálózat NSG tagadja a forgalmat a 22-s porton az internetről. Annak ellenére, hogy a hálózati interfész NSG-je lehetővé teszi az SSH-t a felügyeleti tartományból, az alhálózat NSG-je előbb blokkolja. Felbontás: Adjon hozzá egy szabályt az alhálózat NSG-jében, hogy engedélyezze a 22-es portot a felügyeleti IP-címtartományból, vagy használja a Azure Bastion a nyilvános internetes elérési út teljes megkerüléséhez.
Ez a példa azt szemlélteti, hogy miért növeli a kettős NSG-k összetettségét. Mindkettőnek egymástól függetlenül engedélyeznie kell a forgalmat.
Az alábbi ábra a bejövő forgalom kiértékelési folyamatát mutatja, amikor egyaránt társít egy alhálózat NSG-jét és egy NIC NSG-t. A forgalomnak mindkét NSG-n át kell haladnia. A legkorlátozóbb kombináció nyer.
Azure Virtual Network Manager interakció
Ha a szervezet Azure Virtual Network Manager (AVNM) biztonsági rendszergazdai szabályokat használ, Azure kiértékeli ezeket a szabályokat az NSG-szabályok előtt. A biztonsági rendszergazdai szabályok a következők lehetnek: Engedélyezés (folytatás az NSG-kiértékeléssel), Mindig engedélyezés (az NSG megkerülése) vagy Tiltás (blokkolás az NSG-kiértékelés előtt). A központosított hálózatbiztonság-kezelésről lásd: Azure Virtual Network Manager és központosított felügyelet.
Tervezési szempontok
Az NSG és ASG lift-and-shift tervezési fókusza
- A helyszíni szegmentálás lefordítása alhálózati szintű NSG-kre: csak az alkalmazás által már használt rétegközi folyamatokat (például webről alkalmazásra és alkalmazásról adatbázisra) engedélyezze, és tiltsa le a többit.
- A jelenlegi tűzfalszabálykészletből kiindulva a migrálás után szigorítsa a szabályokat, és az NSG-forgalmi naplók segítségével ellenőrizze, mely forgalmakra van valóban szükség.
- Először alkalmazza az NSG-ket az alhálózat szintjén az egyszerűség kedvéért; csak akkor adjon hozzá hálózati adapterszintű szabályokat, ha az egyes virtuális gépek kivételeket igényelnek.
- Használjon szolgáltatáscímkéket (például
VirtualNetworkésAzureLoadBalancer) a rögzített IP-címek helyett, hogy a szabályok a migrálás során is túléljék az újracímkezést.
Az NSG és az ASG tervezési fókuszának modernizálása
- Alkalmazásbiztonsági csoportok használatával csoportosíthatja a hálózati adaptereket szerepkörök (web, alkalmazás, adatok) szerint, így a szabályok a szándékot írják le, és automatikusan alkalmazkodnak a példányok skálázásához.
- Kombinálja az alhálózati NSG-ket egy központi Azure Firewalllal: az NSG-k biztosítják a rétegek közötti mikroszegmentációt, míg a tűzfal megvizsgálja a bizalmi határokat átlépő forgalmat.
- Csak a privát végpont alhálózata érheti el a PaaS-szolgáltatásokat, és kényszerítse ki a kimenő forgalmat a központi tűzfalon a felhasználó által megadott útvonalakkal.
- Ha Azure Virtual Network Manager biztonsági rendszergazdai szabályokat használ, tervezze meg azok elsőbbségét (az NSG-k előtt értékeljék ki őket), hogy a platformszintű védőkorlátok ne ütközhessenek a számítási feladatok NSG-jével.
NSG- és ASG-tervezési szempontok felhők között
- Az AWS és a Google Cloud biztonságicsoport-szabályainak tükrözése Azure NSG-kbe, így az egyenértékű szintek a migrálás után ugyanazt a szabályzatot érvényesítik.
- Csak a felhőközi alkalmazásfüggőségekhez szükséges portok és források engedélyezése, és a forgalom irányítása ellenőrzött IPsec-alagutakon keresztül.
- Szabványosítsa az alkalmazásbiztonsági csoportneveket a felhőkben, hogy az üzemeltetési csapatok a hibaelhárításkor egyenértékű számítási feladatokat korrelálhassák.
- Párosítsa az NSG-ket egy biztonságos Virtual WAN központi tűzfallal, így a felhők közötti és az ágközi forgalmat az NSG-k szűrik, és a tűzfal ellenőrzi.
Prerequisites
Az NSG-k és az ASG-k implementálása előtt győződjön meg arról, hogy rendelkezik a következőkkel:
- Alhálózatokkal rendelkező virtuális hálózat: Az NSG-k egy virtuális hálózaton belüli alhálózatokhoz vagy hálózati adapterekhez kapcsolódnak. Tervezési útmutatásért tekintse meg a virtuális hálózatokat és alhálózatokat .
- IP-címzési terv: Az NSG-szabályok IP-címekre és -tartományokra hivatkoznak. Az IP-terv lehetővé teszi, hogy pontos szabályokat írjon. Útmutatásért tekintse meg az IP-címek tervezését .
- A szükséges forgalomfolyamatok listája: Dokumentálja, hogy mely erőforrásoknak kell kommunikálniuk, mely portokon és milyen irányban kell kommunikálniuk a szabályok írása előtt.
Biztonsági megfontolások
Important
Az alapértelmezett tiltás a helyes megközelítés. A Azure alapértelmezett bejövő szabályai letiltják az összes olyan internetes forgalmat, amely nem engedélyezett explicit módon. Ne gyengítse ezt a helyzetet széles körű engedélyezési szabályok létrehozásával.
Soha ne engedélyezze a 0.0.0.0/0-t a felügyeleti portokon
Caution
Soha ne hozzon létre olyan NSG-szabályt, amely lehetővé teszi a bejövő forgalmat (bármely internetes forrásból 0.0.0.0/0 ) olyan felügyeleti portokon, mint az SSH (22-s port) vagy az RDP (3389-as port). A támadók folyamatosan ellenőrzik az interneten a nyitott rendszergazdai portokat. Ehelyett használjon Azure Bastion, VPN-t vagy Azure Private Link a virtuális gépek biztonságos eléréséhez.
Az NSG-k kombinálása az Azure Firewallal
Az NSG-k a 3. és a 4. rétegben működnek (hálózat és szállítás). IP-címek, portok és protokollok alapján szűrnek, de nem ellenőrzik a csomag tartalmát. Az alkalmazásréteg-szűrést, fenyegetésfelderítést vagy TLS-ellenőrzést igénylő számítási feladatok esetében az NSG-k mellett helyezze üzembe Azure Firewall. Lásd: Azure Firewall és hálózati szegmentálás.
Virtuális hálózati folyamatnaplók használata a forgalom láthatóságához
Note
Az NSG-forgalmi naplók kivezetése 2027. szeptember 30-ára van ütemezve. 2025. június 30. után nem hozhatók létre új NSG-folyamatnaplók. Migrálás virtuális hálózatok folyamatnaplóiba, amelyek ugyanazokat a képességeket, valamint a forgalomelemzést biztosítják a virtuális hálózat szintjén.
A virtuális hálózatok folyamatnaplói a virtuális hálózat összes számítási feladatának folyamatonkénti állapotát és átviteli sebességét rögzítik. Használja őket a következő célokra:
- Biztonsági vizsgálat: Váratlan forgalmi minták azonosítása.
- Megfelelőségi naplózás: Annak igazolása, hogy a forgalmi folyamatok megfelelnek a dokumentált szabályzatnak.
- Kapacitástervezés: Az alhálózatok közötti sávszélesség-használat ismertetése.
A monitorozási és diagnosztikai konfigurációval kapcsolatban lásd: Hálózatfigyelés és diagnosztika.
Gyakori hibák, amelyeket el kell kerülni
| Hiba | Miért probléma? | Jobb megközelítés |
|---|---|---|
Minden bejövő forgalmat engedélyező szabályok létrehozása (100-as prioritás, forrás *, cél *) |
Megkerüli az alapértelmezett tiltási elvet, és minden erőforrást elérhetővé tesz az internet felől érkező forgalom számára. | Csak adott forrás-/cél-/portkombinációk engedélyezése. Az engedélyezési szabályokhoz a legmagasabb prioritású számokat használhatja. |
| Elfelejti, hogy létezik alapértelmezett megtagadás | A Teams engedélyezési szabályokat hoz létre az ismert forgalomhoz, de ne tesztelje, hogy minden más le van-e tiltva. A nem tervezett nyitott portok észrevétlenek lehetnek. | Az NSG-k üzembe helyezése után a VNet-forgalmi naplók vagy az NSG-diagnosztika segítségével ellenőrizze, hogy csak a várt forgalom halad át. Tesztelje kifejezetten a letiltott útvonalakat. |
| ASG-k mellőzése dinamikus számítási feladatokhoz | Az IP-alapú szabályok megszakadnak, ha a virtuális gépek felskálázhatók, vagy új IP-címeket kapnak. A Teams végül folyamatosan frissíti a szabályokat. | Virtuális gépek csoportosítása szerepkör szerint ASG-k használatával. Az ASG-ekre hivatkozó szabályok érvényesek maradnak a virtuális gépek hozzáadásakor vagy a csoportból való eltávolításakor. |
| A folyamnaplók figyelmen kívül hagyása egy biztonsági incidens bekövetkeztéig | A folyamatnaplók engedélyezése nélkül nem rendelkezik előzményforgalmi adatokkal a vizsgálathoz vagy a megfelelőségi auditokhoz. | Engedélyezze a VNet forgalmi naplózást már az első naptól. Konfigurálja a Traffic Analyticset a rendellenességek vizualizációjára és riasztására. |
| Az alhálózat és a hálózati adapter NSG-jeinek alkalmazása dokumentáció nélkül | A két NSG zavaros kölcsönhatásokat eredményezhet, amelyek miatt a forgalmat váratlanul letiltják. A hibaelhárítás időigényes lesz. | Válassza az alhálózati vagy hálózati adapterszintű NSG-ket standardként. Ha mindkettőre szükség van, dokumentálja az egyes alhálózatok tervezett interakcióját. |
Kapcsolódó cikkek
- Virtuális hálózatok és alhálózatok: Ahol NSG-ket alkalmaz
- Azure Firewall és hálózati szegmentálás: 7. rétegbeli vizsgálat az NSG-k kiegészítése érdekében
- Hálózatfigyelés és -diagnosztika: Virtuális hálózatok folyamatnaplói és NSG-diagnosztika
- Azure Virtual Network Manager és központosított felügyelet: Biztonsági rendszergazdai szabályok és központosított NSG-felügyelet
Learn more
- Hálózati biztonsági csoportok áttekintése
- Alkalmazásbiztonsági csoportok
- Virtuális hálózati szolgáltatáscímkék
- Hogyan szűrik a hálózati biztonsági csoportok a forgalmat?
- A virtuális hálózatok folyamatnaplóinak áttekintése
- NSG-folyamatnaplók áttekintése (2027. szeptemberi nyugdíjba vonulás)
Következő lépések
Tip
Önálló felfedezés? Térjen vissza az áttekintési kezelőhöz , és keresse meg a következő cikket képesség szerint.
Következő lépés a lift-and-shift folyamatban:
Tervezze meg a hub-and-spoke topológiáját: Központosítsa a megosztott szolgáltatásokat, például a DNS-t, a tűzfalat és a VPN-átjárót a migrált számítási feladataihoz.
A modernizációs folyamat következő lépése:
Tervezze meg a központi–perem topológiáját: Állítson be egy kétközpontú topológiát IT által felügyelt központokkal és alkalmazáscsapatok által kezelt peremekkel a PaaS-munkaterheléseihez.
Következő lépés a felhők közötti utazás során:
Titkosított alagutak beállítása más felhőkbe: Konfiguráljon VPN Gateway kapcsolatot az Amazon Web Services (AWS) virtuális magánátjáróval és a Google Cloud VPN-sel a felhőközi átvitelhez.