Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Áttekintés
A Végponthoz készült Defender olyan képességekkel segíti a szervezet kiszolgálóinak védelmét, mint a testtartáskezelés, a veszélyforrások elleni védelem, valamint a végpontészlelés és -reagálás. A Végponthoz készült Defender mélyebb betekintést nyújt a biztonsági csapatnak a kiszolgálói tevékenységekbe, a kernel- és memóriatámadások észlelésének lefedettségébe, valamint a válaszműveletek szükség esetén történő végrehajtására. A Defender for Endpoint a Microsoft Defender for Cloud szolgáltatással is integrálódik, így szervezete számára átfogó kiszolgálóvédelmi megoldást nyújt.
A konkrét környezetétől függően több lehetőség közül választhat a kiszolgálók Defender for Endpointhoz való csatlakoztatásához. Ez a cikk ismerteti a Windows Server és a Linux elérhető lehetőségeit, a fontos szempontokat, az észlelési teszt előkészítését követő futtatását és a kiszolgálók kivezetését.
Megjegyzés:
A Defender üzembe helyezési eszközével Windows és Linux eszközökön is üzembe helyezheti a Defender végpontbiztonságát. Az eszköz egy egyszerű, önfrissítési alkalmazás, amely leegyszerűsíti az üzembe helyezési folyamatot. További információ: Microsoft Defender végpontbiztonság központi telepítése Windows-eszközökre a Defender üzembehelyezési eszközzel és Microsoft Defender végpontbiztonság telepítése Linux eszközökre a Defender üzembe helyezési eszközével (előzetes verzió).
Tipp
A környezeten alapuló testreszabott felhasználói élmény érdekében a Security Analyzer automatikus beállítási útmutatóját a Microsoft 365 Felügyeleti központ érheti el.
Kiszolgálócsomagok
A kiszolgálók Defender for Endpointba való felvételéhez kiszolgálói licencek szükségesek. Az alábbi lehetőségek közül választhat:
- Microsoft Defender for Servers 1. vagy 2. csomagja (a Microsoft Defender for Cloud ajánlat részeként)
- Végponthoz készült Microsoft Defender kiszolgálókhoz
- Üzleti szerverekhez készült Microsoft Defender (csak kis- és középvállalkozások számára)
Tipp
A legtöbb szervezet számára a Microsoft azt javasolja, hogy a szervereket a Microsoft Defender for Servers Plan 2-n keresztül alkalmazzák, a Microsoft Defender for Cloud részeként. A 2. terv tartalmazza a Defender for Endpoint szervervédelmet és szerver munkaterhelésekre jellemző képességeket:
- Ügynök nélküli gépi szkennelés sebezhetőségek, rosszindulatú programok és titkok után
- Fájlintegritás monitorozása
- Igény szerinti virtuálisgép-hozzáférés
- Szabályozási megfelelőségi értékelés
- A Microsoft Defender Prémium sebezhetőségkezelési képességei
- Operációs rendszer konfiguráció értékelése a Microsoft Cloud Security Benchmark alapján
- Minden védett gép esetében napi 500 MB-os adatfelvételi előny
A Defender for Cloud automatikusan beépíti a Defender for Endpoint kiterjesztést támogatott Azure virtuális gépekre és Azure Arc-kompatibilis gépekre, így nincs szükség gépenkénti beboarding szkriptekre. Jellemzők összehasonlításához lásd a Defender for Servers csomag funkcióit.
Ha a szervezete nem használja a Defender for Cloud-t, az önálló Végponthoz készült Microsoft Defender for Servers és a Üzleti szerverekhez készült Microsoft Defender licencek alternatívák.
Integráció a Microsoft Defender for Servers szolgáltatással
A Defender for Endpoint zökkenőmentesen integrálódik a Defender for Servers szolgáltatással (a Defender for Cloudban). Ha az előfizetése tartalmazza a Defender for Servers 1. vagy 2. csomagját, a következőket teheti:
- Szerverek automatikus beüzemelése
- A Felhőhöz készült Defender által monitorozott kiszolgálók megjelennek a Microsoft Defender portálon, az eszközleltárban
- Végezzen részletes vizsgálatokat Microsoft Defender for Cloud ügyfeleként
Íme néhány dolog, amit szem előtt kell tartani:
- Ha a Defender for Cloudot a kiszolgálók figyelésére használja, automatikusan létrejön egy Defender for Endpoint-bérlő. A Defender for Endpoint által gyűjtött adatokat a bérlőnek a kiépítés során azonosított földrajzi helyén tárolják. (Például az USA-ban az egyesült államokbeli ügyfelek számára; az EU-ban az európai ügyfelek számára; az Egyesült Királyságban pedig az egyesült királyságbeli ügyfelek számára.)
- Ha a Defender for Cloud használata előtt használja a Végponthoz készült Defendert, az adatok a bérlő létrehozásakor megadott helyen lesznek tárolva, még akkor is, ha később integrálódik a Defender for Cloud szolgáltatással.
- A konfigurálás után nem módosíthatja az adatok tárolási helyét. Az adatok másik helyre való áthelyezéséhez lépjen kapcsolatba az ügyfélszolgálattal a bérlő alaphelyzetbe állításához.
- Az integrációt használó kiszolgálóvégpont-figyelés jelenleg nem érhető el Office 365 GCC-ügyfelek számára.
- Linux Felhőhöz készült Defenderen keresztül előkészített kiszolgálók kezdeti konfigurációja Microsoft Defender víruskereső passzív módban való futtatására van beállítva. A Végponthoz készült Defender Linux-kiszolgálón való üzembe helyezésével kapcsolatos információkért tekintse meg a Linux Végponthoz készült Microsoft Defender előfeltételeit.
További információkért lásd: Védje végpontjait a Defender for Endpoint és a Defender for Cloud integrációjával.
Fontos információk a nem Microsoft-alapú víruskereső/kártevőirtó megoldásokhoz
Ha nem Microsoft kártevőirtó megoldást kíván használni, passzív módban kell futtatnia Microsoft Defender víruskeresőt. Ügyeljen arra, hogy passzív módot állítson be a telepítési és előkészítési folyamat során. További információ: Windows Server és passzív mód.
Fontos
Ha a Defender for Endpointot a McAfee Endpoint Security vagy a VirusScan Enterprise rendszert futtató kiszolgálókra telepíti, előfordulhat, hogy frissíteni kell a McAfee platformverziót annak biztosításához, hogy a Microsoft Defender Víruskeresőt ne távolítsák el, illetve ne tiltsák le. A szükséges verziószámokkal kapcsolatos további információkért tekintse meg a McAfee Tudásbázis cikkét.
Kiszolgáló üzembe helyezési lehetőségek
Számos üzembehelyezési módszer és eszköz közül választhat a kiszolgálók előkészítéséhez, az alábbi táblázatban összefoglalva:
| Operációs rendszer | Üzembe helyezési módszer |
|---|---|
| Windows Server 2012 R2 és újabb verziók Windows Server, 1803-es verzió Azure Stack HCI operációs rendszer 23H2-es vagy újabb verziója |
Helyi szkript (előkészítési csomagot használ) Kiszolgálókhoz készült Defender Microsoft Configuration Manager Csoportházirend VDI-szkriptek Bevezetés a Microsoft Defender for Clouddal Modern, egységes megoldás Windows Server 2016 és 2012 R2-höz |
| Linux |
Telepítő szkriptalapú üzembe helyezése Ansible-szkriptalapú üzembe helyezés Chef-szkriptalapú üzembe helyezés Puppet-szkriptalapú üzembe helyezés Saltstack-szkriptalapú üzembe helyezés Manuális üzembe helyezés (helyi szkriptet használ) Közvetlen bevezetés a Defender for Cloud használatával Kapcsolja nem Azure-beli gépeit a Microsoft Defender for Cloud szolgáltatáshoz a Defender for Endpoint használatával Üzembe helyezési útmutató a Linuxhoz készült Defender for Endpoint SAP-hoz való használatához |
Vonja be a Windows Server 1803-as verzióját, a Windows Server 2019-et és a Windows Server 2025-öt, valamint az Azure Stack HCI operációs rendszer 23H2-es vagy újabb verzióját.

Tekintse át a Defender for Endpoint minimumkövetelményeit.
A Microsoft Defender portálon lépjen a Beállítások>Végpontok területre, majd az Eszközkezelés területen válassza az Előkészítés lehetőséget.
Az Előkészítési folyamat megkezdéséhez válassza az Operációs rendszer kiválasztása listában a Windows Server 2019, 2022 és 2025 lehetőséget.
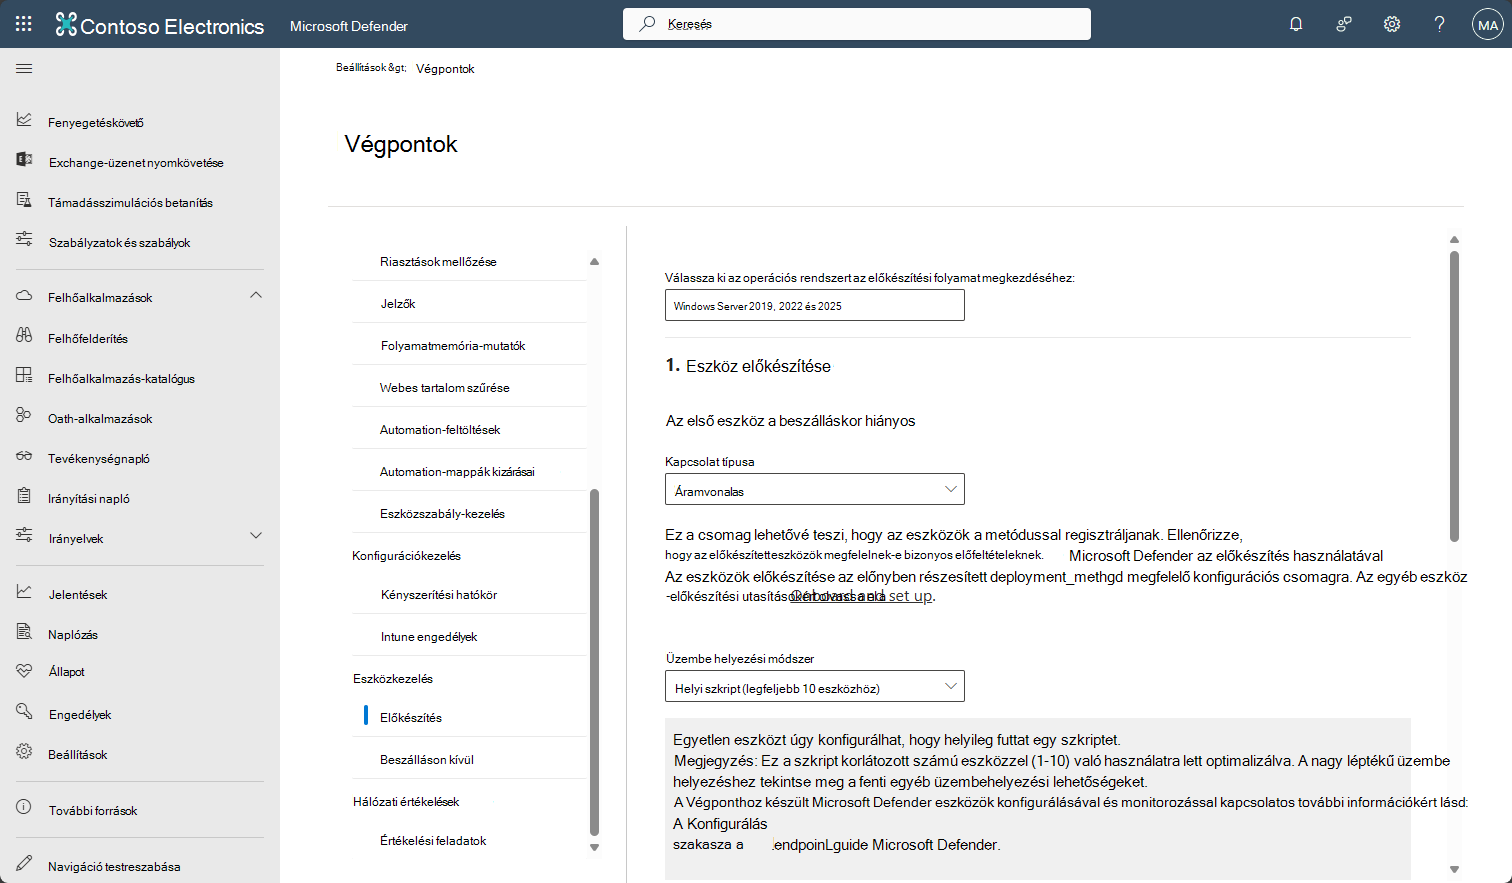
A Kapcsolat típusa területen válassza az Egyszerűsített vagy a Standard lehetőséget. (Lásd az egyszerűsített kapcsolat előfeltételeit.)
Az Üzembe helyezési módszer területen válasszon egy lehetőséget, majd töltse le az előkészítési csomagot.
Kövesse az üzembe helyezési módszerre vonatkozó alábbi cikkek utasításait:
Windows Server 2016 és Windows Server 2012 R2 előkészítése

Tekintse át a Defender for Endpoint minimális követelményeit és a Windows Server 2016-hoz és 2012 R2-höz szükséges előfeltételeket.
A Microsoft Defender portálon lépjen a Beállítások>Végpontok területre, majd az Eszközkezelés területen válassza az Előkészítés lehetőséget.
Az Előkészítési folyamat megkezdéséhez válassza az Operációs rendszer kiválasztása listában a Windows Server 2016 és az R2 Windows Server 2012 lehetőséget.
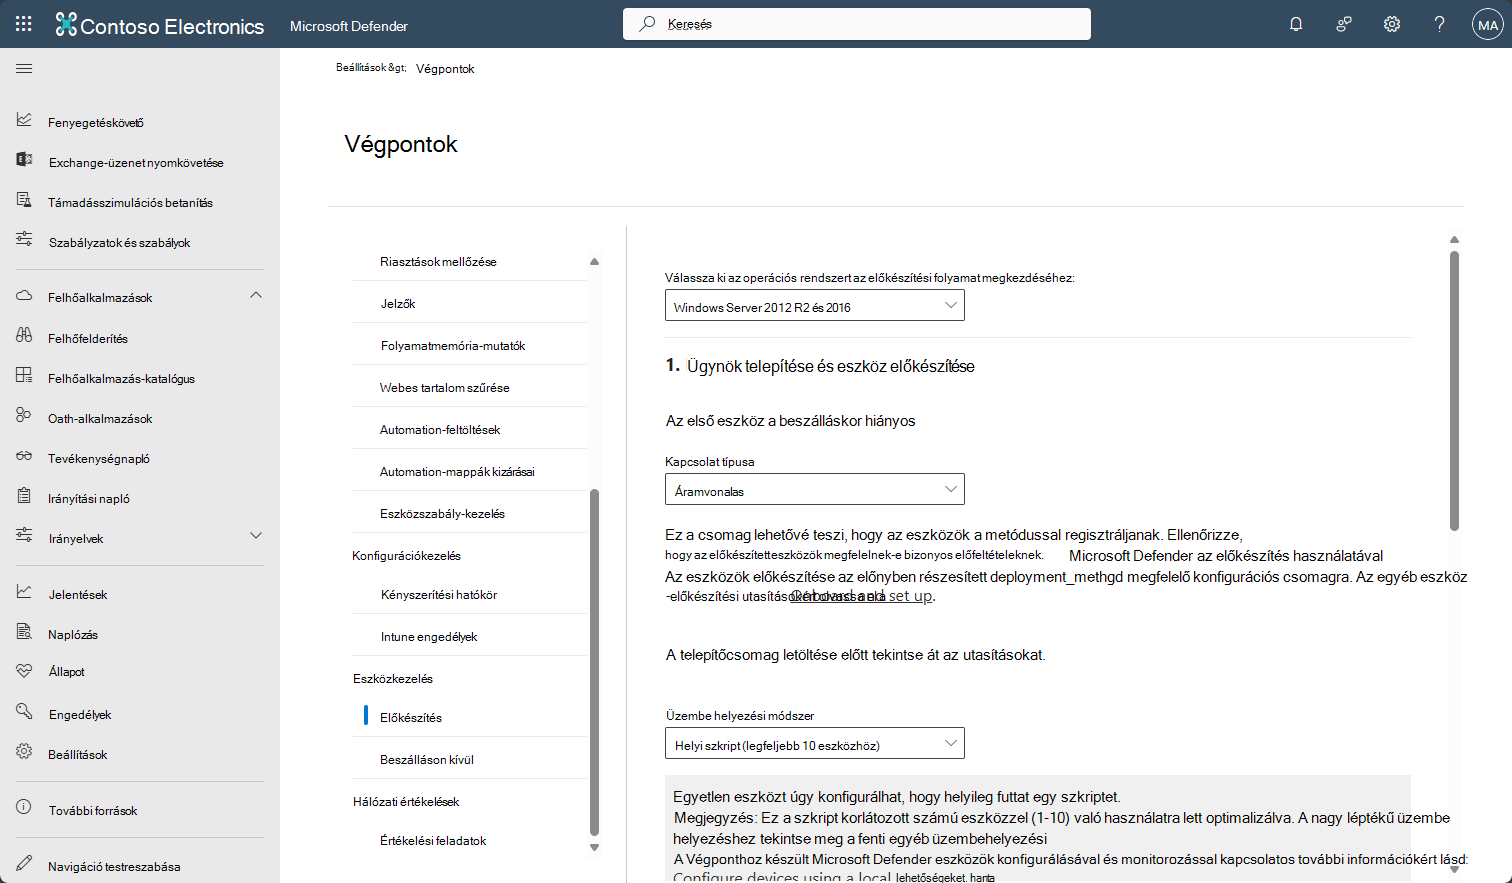
A Kapcsolat típusa területen válassza az Egyszerűsített vagy a Standard lehetőséget. (Lásd az egyszerűsített kapcsolat előfeltételeit.)
Az Üzembe helyezési módszer területen válasszon egy lehetőséget, majd töltse le a telepítőcsomagot és az előkészítési csomagot.
Megjegyzés:
A telepítőcsomag havonta frissül. A használat előtt mindenképpen töltse le a legújabb csomagot. A telepítés utáni frissítéshez nem kell újra futtatnia a telepítőcsomagot. Ha így tesz, a telepítő megkéri, hogy először lépjen ki a rendszerből, mivel ez az eltávolítás követelménye. Lásd A Defender for Endpoint frissítési csomagjai Windows Server 2012 R2 és 2016 rendszerhez.
Kövesse az üzembe helyezési módszerre vonatkozó alábbi cikkek utasításait:
A Windows Server 2016 és 2012 R2 előfeltételei
- Javasoljuk, hogy telepítse a legújabb elérhető karbantartási veremfrissítést (SSU) és a legújabb összegző frissítést (LCU) a kiszolgálóra.
- A 2021. szeptember 14-i vagy újabb SSU-t telepíteni kell.
- A 2018. szeptember 20-i vagy újabb LCU-nak telepítve kell lennie.
- Engedélyezze a Microsoft Defender víruskereső szolgáltatást, és győződjön meg arról, hogy naprakész. A Defender víruskereső Windows Serveren való engedélyezéséről további információért lásd a Defender víruskereső újbóli engedélyezése Windows Serveren, ha le lett tiltva és a Defender víruskereső újbóli engedélyezése Windows Serveren, ha el lett távolítva.
- Töltse le és telepítse a legújabb platformverziót a Windows Update használatával. Másik lehetőségként töltse le a frissítési csomagot manuálisan a Microsoft Update Katalógusból vagy az MMPC-ből.
- A Windows Server 2016 Microsoft Defender víruskeresőt szolgáltatásként kell telepíteni, és a telepítés előtt teljesen frissíteni kell.
Csomagok frissítése Windows Server 2016 vagy Windows Server 2012 R2-höz
A Defender for Endpoint összetevő rendszeres fejlesztéseinek és javításainak megkapásához győződjön meg arról, hogy a Windows Update KB5005292 telepítve vagy jóváhagyva legyen. A védelmi összetevők frissítésének megőrzéséhez lásd: Microsoft Defender víruskereső frissítéseinek kezelése és alapkonfigurációk alkalmazása.
Ha Windows Server Update Services (WSUS) és/vagy Microsoft Configuration Manager használ, ez az új "Végponthoz készült Microsoft Defender frissítés az EDR-érzékelőhöz" kategória alatt érhető el: " Végponthoz készült Microsoft Defender."
Az Windows Server 2016 és Windows Server 2012 R2 modern egységes megoldásának funkciói
A Windows Server 2016 és a Windows Server 2012 R2 üzembe helyezésének korábbi megvalósítása (2022 áprilisa előtt) megkövetelte a Microsoft Monitoring Agent (MMA) használatát. A modern, egységes megoldáscsomag megkönnyíti a kiszolgálók előkészítését a függőségek és a telepítési lépések eltávolításával. Emellett egy sokkal kibontott funkciókészletet is biztosít. További információt a következő források tartalmaznak:
- Az előző MMA-alapú Végponthoz készült Microsoft Defender megoldás kiszolgálómigrálási forgatókönyvei
- Tech Community Blog: A Windows Server 2012 R2 és 2016 védelme
Attól függően, hogy melyik kiszolgálót vonja be az üzembe helyezésbe, az egységes megoldás telepíti a Defender for Endpointot és/vagy az EDR-érzékelőt a kiszolgálón. Az alábbi táblázat azt jelzi, hogy melyik összetevő van telepítve, és alapértelmezés szerint mi van beépítve.
| Kiszolgáló verziója | Microsoft Defender víruskereső | EDR-érzékelő |
|---|---|---|
| Windows Server 2012 R2 |

|
|
| Windows Server 2016 | Beépített |
|
| 2019-Windows Server és újabb verziók | Beépített | Beépített |
A modern egységes megoldás ismert problémái és korlátozásai
A következő pontok a Windows Server 2016-ra és a Windows Server 2012 R2-re érvényesek:
Az új telepítés végrehajtása előtt mindig töltse le a legújabb telepítőcsomagot a Microsoft Defender portálról (https://security.microsoft.com), és győződjön meg arról, hogy teljesülnek az előfeltételek. A telepítés után ügyeljen arra, hogy rendszeresen frissítsen a A Defender for Endpoint frissítőcsomagjai Windows Server 2012 R2 és 2016 rendszeren című szakaszban ismertetett összetevőfrissítések használatával.
Az operációs rendszer frissítése telepítési problémát okozhat a lassabb lemezekkel rendelkező gépeken a szolgáltatástelepítés időtúllépése miatt. A telepítés a következő üzenettel
Couldn't find c:\program files\windows defender\mpasdesc.dll, - 310 WinDefendmeghiúsul: . Ha szükséges, a sikertelen telepítés törléséhez használja a legújabb telepítőcsomagot és a legújabb install.ps1 szkriptet.A Windows Server 2016 és Windows Server 2012 R2 felhasználói felülete csak alapszintű műveleteket tesz lehetővé. Ha helyileg szeretne műveleteket végrehajtani egy eszközön, tekintse meg a Végponthoz készült Defender kezelése a PowerShell, a WMI és a MPCmdRun.exehasználatával című témakört. Ennek eredményeképpen előfordulhat, hogy azok a funkciók, amelyek kifejezetten a felhasználói interakcióra támaszkodnak, például amikor a felhasználót döntés meghozatalára vagy egy adott feladat végrehajtására kérik, előfordulhat, hogy nem a várt módon működnek. Javasoljuk, hogy tiltsa le vagy ne engedélyezze a felhasználói felületet, és ne igényeljen felhasználói beavatkozást egy felügyelt kiszolgálón, mivel ez hatással lehet a védelmi képességre.
Nem minden támadásifelület-csökkentési szabály érvényes minden operációs rendszerre. Lásd: Támadásifelület-csökkentési szabályok.
Az operációsrendszer-frissítések támogatottak a Windows 10 és 11 rendszeren, valamint a Windows Server 2019-es vagy újabb verzióin. Ezek a verziók tartalmazzák a Defender for Endpointhez szükséges összetevőket. A Windows Server 2016 és a korábbi verziók esetében az operációs rendszer frissítése előtt ki kell vezetnie az eszközt a Defender for Endpointból, és el kell távolítania a Defender for Endpointot.
Az új megoldás Microsoft Configuration Manager használatával történő automatikus üzembe helyezéséhez és előkészítéséhez a 2207-es vagy újabb verzióra van szükség. A gyorsjavítás kumulatív frissítésével továbbra is konfigurálhatja és telepítheti a 2107-es verziót, de ehhez további üzembe helyezési lépésekre van szükség. További információ: Microsoft Configuration Manager migrálási forgatókönyvek.
Linux-kiszolgálók integrálása
A Linux futó kiszolgálók előkészítéséhez kövesse az alábbi lépéseket:
Mindenképpen tekintse át a Linux Végponthoz készült Microsoft Defender előfeltételeit.
Válasszon ki egy üzembe helyezési módszert. Az adott környezettől függően számos lehetőség közül választhat:
- Telepítő szkriptalapú üzembe helyezése
- Ansible-alapú üzembe helyezés
- Chef-alapú üzembe helyezés
- Puppet-alapú üzembe helyezés
- Saltstack-alapú üzembe helyezés
- Manuális üzembe helyezés (helyi szkriptet használ)
- Közvetlen bevezetés a Defender for Cloud használatával
- Kapcsolja nem Azure-beli gépeit a Microsoft Defender for Cloud szolgáltatáshoz a Defender for Endpoint használatával
- Üzembe helyezési útmutató a Defender for Endpoint Linux rendszeren való SAP-hoz történő használatához
Konfigurálja a képességeit. Lásd: A biztonsági beállítások konfigurálása a Végponthoz készült Microsoft Defenderben Linux rendszeren.
Futtasson észlelési tesztet az üzembe helyezés ellenőrzéséhez
Az eszköz előkészítése után futtathat egy észlelési tesztet annak ellenőrzéséhez, hogy az eszköz megfelelően van-e regisztrálva a szolgáltatásba. További információért lásd: Észlelési teszt futtatása egy újonnan regisztrált Defender for Endpoint-eszközön.
Megjegyzés:
A Microsoft Defender víruskereső futtatása nem szükséges, de ajánlott. Ha egy másik víruskereső gyártó termék az elsődleges végpontvédelmi megoldás, passzív módban futtathatja Defender víruskereső. Csak azután erősítheti meg, hogy a passzív mód be van kapcsolva, miután ellenőrizte, hogy a Defender for Endpoint-érzékelő (SENSE) fut-e.
Azon Windows Server eszközökön, amelyeken telepítve kell lennie Microsoft Defender víruskeresőnek aktív módban, futtassa a következő parancsot:
sc.exe query WindefendHa az eredmény a következő: "A megadott szolgáltatás nem létezik telepített szolgáltatásként", akkor telepítenie kell Microsoft Defender víruskeresőt.
Futtassa a következő parancsot annak ellenőrzéséhez, hogy a Végponthoz készült Defender fut-e:
sc.exe query senseAz eredménynek azt kell mutatnia, hogy fut. Ha problémákba ütközik az előkészítéssel kapcsolatban, tekintse meg az előkészítéssel kapcsolatos hibák elhárítását ismertető cikket.
Windows-kiszolgálók kivezetése
A Windows-kiszolgálókat a Windows-ügyféleszközökhöz elérhető módszerekkel is ki lehet kapcsolni:
- Eszközök eltávolítása a Konfigurációkezelőrel
- Eszközök eltávolítása mobileszköz-kezelési eszközökkel
- Eszközök kivezetése a Csoportházirend használatával
- Eszközök eltávolítása helyi parancsfájl használatával
A kivezetés után eltávolíthatja az egyesített megoldáscsomagot Windows Server 2016 és Windows Server 2012 R2-n. A Windows Server korábbi verzióiban két lehetősége van a Windows-kiszolgálók szolgáltatásból való kivezetésére:
- Az MMA-ügynök eltávolítása
- Távolítsa el a Defender for Endpoint munkaterület-konfigurációját
Megjegyzés:
Az egyéb Windows Server-verziókra vonatkozó kivezetési utasítások akkor is érvényesek, ha a Windows Server 2016-hoz és a Windows Server 2012 R2-höz készült korábbi Defender for Endpointot futtatja, amelyhez MMA szükséges. Az új egyesített megoldásba való migrálásra vonatkozó utasítások a Végponthoz készült Defender kiszolgálómigrálási forgatókönyveiben találhatók.
Következő lépések
Lásd még
- Windows- és Mac-ügyféleszközök bevezetése a Végponthoz készült Microsoft Defenderba
- Proxy és internetkapcsolat beállításainak konfigurálása
- Észlelési teszt futtatása egy újonnan üzembe helyezett Defender for Endpoint-eszközön
- A Defender for Endpoint bevezetési problémáinak elhárítása
- A Defender for Endpoint biztonsági felügyeletéhez kapcsolódó bevezetési problémák elhárítása
- Végponthoz készült Microsoft Defender – Mobile Threat Defense (iOS- és Android-eszközökhöz)