Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
A Power Platform a személyes adatokat és az ügyféladatokat is feldolgozza. Ez a feldolgozás a következő adatokat tartalmazza:
- Egyéni összekötők
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
A személyes adatokról és az ügyféladatokról további információt a Microsoft Trust Center webhelyen talál.
Adattárolási hely
A Microsoft Entra bérlői környezet a szervezet és annak biztonsága szempontjából releváns információkat tárol. Amikor egy Microsoft Entra-bérlő regisztrál a Power Platform-szolgáltatásokra, a bérlő kiválasztott makrórégiója a legmegfelelőbb Azure makrórégió földrajzi helyére van leképezve, ahol Power Platform-telepítés található. A Power Platform az ügyféladatokat a bérlőhöz rendelt Azure-makrórégióban vagy a saját földrajzi régióban tárolja, kivéve, ha a szervezetek több régióban helyeznek üzembe szolgáltatásokat. A makrórégió földrajza az adattárolási határt jelöli, amely egy adott földrajzi hely adattárolási törvényeihez igazodik. Az adott makrorégió földrajzi területén elérhető régiókról a Power Platform és Dynamics 365 makrorégió földrajzi területe című témakörben tájékozódhat.
Rendszergazdaként kijelölhet egy makrorégiós földrajzi területet, például Észak-Amerikát, Európát vagy az ázsiai–csendes-óceáni térséget egy adott adatközpont-régió helyett. A platform ezután automatikusan hozzárendeli az optimális adatközpont-régiót a kiválasztott makrorégió földrajzi területén belül a kapacitás, a rendelkezésre állás és a teljesítmény szempontjai alapján. Ez a megközelítés segít skálázhatóbb, rugalmasabb és teljesíthetőbb élményt biztosítani minden ügyfél számára, miközben továbbra is tiszteletben tartja az adattárolási kötelezettségvállalásokat. Az intelligens régió kiválasztása biztosítja, hogy a környezetek optimális kapacitással és állapottal rendelkező régiókba kerüljenek, ezáltal javítva az üzemidőt és a válaszkészséget.
Egyes szervezetek globálisan vannak jelen. Előfordulhat például, hogy egy vállalkozás székhelye az Egyesült Államokban van, de Ausztráliában folytat üzleti tevékenységet. Előfordulhat, hogy bizonyos Power Platform-adatokat Ausztráliában kell tárolni a helyi előírásoknak való megfelelés érdekében. Ha a Power Platform-szolgáltatások egynél több Azure földrajzi régióban vannak telepítve, azt multi-geo telepítésnek nevezzük. Ebben az esetben csak a környezethez kapcsolódó metaadatokat tárolják a home macro geóban. A környezet összes metaadata és termékadata a távoli makro-geóban van tárolva.
Power Platform szolgáltatások bizonyos Azure-földrajzi helyeken érhetők el. A Power Platform szolgáltatásainak elérhetőségéről, az adatok rugalmassági célú tárolásáról és replikálásáról, valamint a használatuk módjáról az Microsoft Trust Center nyújt további információt. A nyugalmi állapotban lévő ügyféladatok tárolási helyére vonatkozó kötelezettségvállalásokat a Microsoft Online Services Terms Adatfeldolgozási Feltételei tartalmazzák. A Microsoft szuverén entitások számára is biztosít adatközpontokat.
Adatok kezelése
Ez a szakasz azt ismerteti, hogy a Power Platform miként tárolja, kezeli és továbbítja az ügyféladatokat.
Nyugalmi állapotban lévő adatok
Hacsak a dokumentáció másképp nem rendelkezik, az ügyféladatok tárolása az eredeti forrásban történik (például Dataverse vagy SharePoint). A Power Platform-alkalmazások az Azure Storage-ban vannak tárolva egy környezet részeként. A mobilalkalmazás-adatok titkosítva vannak, és az SQL Expressben vannak tárolva. A legtöbb esetben az alkalmazások az Azure Storage használatával tárolják a Power Platform szolgáltatási adatokat, és az Azure SQL Database használatával tárolják a szolgáltatás metaadatait. Az alkalmazás felhasználói által megadott adatokat a szolgáltatás megfelelő adatforrásában, például a Dataverse-ben tárolja a rendszer.
A Power Platform alapértelmezés szerint a Microsoft által felügyelt kulcsokkal titkosítja az összes tárolt adatot. Az Azure SQL Database-ben tárolt ügyféladatok teljes mértékben titkosítva vannak az Azure SQL transzparens adattitkosítási (TDE) technológiájával. Az Azure Blob Storage szolgáltatásban tárolt ügyféladatok az Azure Storage Encryption használatával vannak titkosítva.
Feldolgozás alatt álló adatok
Az adatok használatban vannak, ha interaktív forgatókönyv részeként használják azokat, vagy ha egy háttérfolyamat, például a frissítés, érinti azokat. A Power Platform a feldolgozás alatt álló adatokat egy vagy több szolgáltatási számítási feladat memóriaterületére tölti be. A számítási feladat működésének megkönnyítése érdekében a memóriában tárolt adatok nem titkosítottak.
Átvitel alatt lévő adatok
A Power Platform a TLS 1.2 vagy újabb verziójával titkosítja az összes bejövő HTTP-forgalmat. A platform elutasítja a TLS 1.1-et vagy annál alacsonyabb verziót használó kérelmeket.
Speciális biztonsági funkciók
A Power Platform néhány speciális biztonsági funkciója speciális licenceket igényel.
Szervizcímkék
A szolgáltatáscímke egy adott Azure-szolgáltatásból származó IP-címelőtagok csoportja. A szolgáltatáscímkék segítségével hálózati hozzáférés-vezérlőket határozhat meg a hálózati biztonsági csoportokon vagy az Azure Firewallban.
A szolgáltatáscímkék segítenek minimalizálni a hálózati biztonsági szabályok gyakori frissítéseinek összetettségét. Adott IP-címek helyett használjon szolgáltatáscímkéket olyan biztonsági szabályok létrehozásakor, amelyek például engedélyezik vagy tiltják a megfelelő szolgáltatás forgalmát.
A Microsoft kezeli a szolgáltatáscímkében található címelőtagokat, és automatikusan frissíti azokat a címek változásával. További információ: Azure IP-tartományok és szolgáltatáscímkék – nyilvános felhő.
Adatirányelvek
A Power Platform széles körű adatszabályzat-funkciókat tartalmaz az adatbiztonság kezeléséhez.
Storage közös hozzáférésű aláírás (SAS) IP-korlátozása
Megjegyzés
E két SAS-funkció bármelyikének aktiválása előtt az ügyfeleknek először engedélyezniük kell a https://*.api.powerplatformusercontent.com tartományhoz való hozzáférést, különben a legtöbb SAS-funkció nem fog működni.
Ez a szolgáltatáskészlet egy bérlőspecifikus funkció, amely korlátozza a Storage Shared Access Signature (SAS) tokeneket, és a Power Platform felügyeleti központ menüjén keresztül vezérelhető. Ez a beállítás korlátozza, hogy az IP-cím (IPv4 és IPv6) alapján ki használhat vállalati SAS-jogkivonatokat.
Ezeket a beállításokat a felügyeleti központban, az adott környezet Adatvédelmi és biztonsági beállításainál találja. Kapcsolja be az IP-címalapú tároló megosztott hozzáférésű jogosultságkód (SAS) szabályának engedélyezését .
A rendszergazdák az alábbi négy lehetőség közül választhatnak ehhez a beállításhoz:
| Opció | Beállítás | Leírás |
|---|---|---|
| 1 | Csak IP-címhez kötés | Ez a beállítás a SAS-kulcsokat a kérelmező IP-címére korlátozza. |
| 2 | Csak IP-tűzfal | Ez az SAS-kulcsok használatát arra korlátozza, hogy csak a rendszergazda által megadott tartományon belül lehessen őket használni. |
| 3 | IP-kötés és tűzfal | Ez korlátozza az SAS-kulcsok használatát a rendszergazda által megadott tartományon belül, és csak a kérelmező IP-címéről. |
| 4 | IP-kötés vagy tűzfal | Lehetővé teszi az SAS-kulcsok használatát a megadott tartományon belül. Ha a kérés a tartományon kívülről érkezik, a rendszer IP Bindinget alkalmaz. |
Megjegyzés
Azoknak a rendszergazdáknak, akik úgy döntenek, hogy engedélyezik az IP-tűzfalat (a fenti táblázatban felsorolt 2., 3. és 4. lehetőség), meg kell adniuk mind az IPv4-, mind az IPv6-tartományait, hogy biztosítsák felhasználóik megfelelő lefedettségét.
Figyelmeztetés
Az 1. és 3. lehetőség IP-kötést használ, amely nem működik megfelelően, ha az ügyfelek a hálózataikon belül IP-készletekkel, fordított proxyval vagy hálózati címfordítással (NAT) engedélyezett átjárókat használnak. Ez azt eredményezi, hogy a felhasználó IP-címe túl gyakran változik ahhoz, hogy a kérelmező megbízhatóan ugyanazzal az IP-címmel rendelkezzen az SAS-on végzett olvasási/írási műveletek között.
A 2. és 4. lehetőség rendeltetésszerűen működik.
Azok a termékek, amelyeknél az IP-kötés engedélyezve van:
- Dataverse
- Power Automate
- Egyéni csatlakozók
- Power Apps
Hatás a felhasználói élményre
Amikor egy felhasználó, aki nem felel meg a környezet IP-címre vonatkozó korlátozásainak, megnyit egy alkalmazást: A felhasználók egy általános IP-problémára hivatkozó hibaüzenetet kapnak.
Amikor egy olyan felhasználó, aki megfelel az IP-címre vonatkozó korlátozásoknak, megnyit egy alkalmazást: A következő események történnek:
- A felhasználók gyorsan eltűnő értesítési sávot kaphatnak, amely tájékoztatja a felhasználókat arról, hogy egy IP-beállítást beállítottak, és kapcsolatba léphetnek az adminisztrátorral a részletekért, vagy frissíthetik azokat az oldalakat, amelyek elvesztik a kapcsolatot.
- Ennél is fontosabb, hogy a biztonsági beállítás által használt IP-érvényesítés miatt egyes funkciók lassabban működhetnek annál, mint ha ki lenne kapcsolva.
Beállítások programból történő frissítése
A rendszergazdák automatizálással állíthatják be és frissíthetik az IP-kötés és a tűzfal beállítását, az engedélyezőlistára tett IP-címtartományt és a Naplózás kapcsolót. További információ: Oktatóanyag: Környezetkezelési beállítások létrehozása, frissítése és listázása.
SAS-hívások naplózása
Ez a beállítás lehetővé teszi, hogy a Power Platformon belüli összes SAS-hívás naplózásra kerüljön a Purview-ba. Ez a naplózás az összes létrehozási és használati esemény releváns metaadatait jeleníti meg, és a fenti SAS IP-korlátozásoktól függetlenül engedélyezhető. A Power Platform-szolgáltatások jelenleg 2024-ben vezetik be a SAS-hívásokat.
| Mező neve | Mező leírása |
|---|---|
response.status_message |
Azt jelzi, hogy az esemény sikeres volt-e vagy sem: SASSuccess vagy SASAuthorizationError. |
response.status_code |
Azt jelzi, hogy az esemény sikeres volt-e, vagy sem: 200, 401 vagy 500. |
ip_binding_mode |
A bérlői rendszergazda által beállított IP-kötési mód, ha be van kapcsolva. Csak az SAS-létrehozási eseményekre vonatkozik. |
admin_provided_ip_ranges |
A bérlői rendszergazda által beállított IP-címtartományok, ha vannak ilyenek. Csak az SAS-létrehozási eseményekre vonatkozik. |
computed_ip_filters |
Az SAS URI-khoz kötött IP-szűrők végső készlete az IP-kötési mód és a bérlői rendszergazda által beállított tartományok alapján van meghatározva. Az SAS létrehozási és használati eseményeire egyaránt vonatkozik. |
analytics.resource.sas.uri |
Az elérni vagy létrehozni megkísérelt adatok. |
enduser.ip_address |
A hívó fél nyilvános IP-címe. |
analytics.resource.sas.operation_id |
A létrehozási esemény egyedi azonosítója. Az erre irányuló keresés megjeleníti a létrehozási eseményből származó SAS-hívásokhoz kapcsolódó összes használati és létrehozási eseményt. A x-ms-sas-operation-id válaszfejléchez van leképezve. |
request.service_request_id |
A kérés vagy válasz egyedi azonosítója, amely egyetlen rekord keresésére használható. A(z) x-ms-service-request-id válaszfejléchez van rendelve. |
version |
A naplóséma verziója. |
type |
Általános válasz. |
analytics.activity.name |
Az esemény típusa szerinti tevékenység: Létrehozás vagy Használat. |
analytics.activity.id |
A rekord egyedi azonosítója a Purview-ban. |
analytics.resource.organization.id |
Szervezeti azonosító |
analytics.resource.environment.id |
A környezet azonosítója |
analytics.resource.tenant.id |
Bérlő azonosító |
enduser.id |
A létrehozási eseményben szereplő létrehozó Microsoft Entra ID-beli GUID azonosítója. |
enduser.principal_name |
Az alkotó UPN-je/e-mail-címe. Használati események esetén ez egy általános válasz: "system@powerplatform". |
enduser.role |
Általános válasz: Regular a létrehozási eseményekhez és System a használati eseményekhez. |
A Microsoft Purview auditnaplózás bekapcsolása
Ahhoz, hogy a naplók megjelenjenek a Purview-példányban, először minden olyan környezethez engedélyeznie kell azt, amelyhez naplókat szeretne. Ezt a beállítást a Power Platform felügyeleti központjában frissítheti egy bérlői rendszergazda.
- Jelentkezzen be a Power Platform felügyeleti központjába bérlői rendszergazdai hitelesítő adatokkal.
- A navigációs panelen válassza a Kezelés lehetőséget.
- A Kezelés panelen válassza a Környezetek lehetőséget.
- Válassza ki azt a környezetet, amelyhez be szeretné kapcsolni a rendszergazdai naplózást.
- Válassza a Beállítások lehetőséget a parancssávon.
- Válassza a Product>Adatvédelem + biztonság lehetőséget.
- A Storage közös elérésű jogosultságkód (SAS) biztonsági beállításai (előzetes verzió) alatt kapcsolja be az SAS-naplózás engedélyezése a Purview-ban funkciót.
Auditnaplók keresése
A bérlői rendszergazdák a Purview használatával megtekinthetik az SAS-műveletekhez kibocsátott auditnaplókat, és saját maguk diagnosztizálhatják az IP-érvényesítési problémák esetén visszaadott hibákat. A Purview-naplók a legmegbízhatóbb megoldás.
Az alábbi lépésekkel diagnosztizálhatja a problémákat, vagy jobban megismerheti az SAS-használati mintákat a bérlőn belül.
Győződjön meg arról, hogy az auditnaplózás be van kapcsolva a környezetben. Lásd: A Purview auditnaplózás bekapcsolása.
Nyissa meg a Microsoft Purview megfelelőségi portál , és jelentkezzen be bérlői rendszergazdai hitelesítő adatokkal.
A bal oldali navigációs panelen válassza a Audit lehetőséget. Ha ez a beállítás nem érhető el az Ön számára, az azt jelenti, hogy a bejelentkezett felhasználó nem rendelkezik rendszergazdai hozzáféréssel az auditnaplók lekérdezéséhez.
Válassza ki a dátum- és időintervallumot UTC-ben a naplók kereséséhez. Például ha egy 403-as tiltott hibát adott vissza unauthorized_caller hibakóddal.
A
Activities - friendly nameslegördülő listából keresse meg a Power Platform storage operations elemet, és válassza a Létrehozott SAS URI és a Használt SAS URI lehetőséget.Adjon meg egy kulcsszót a Keyword Search mezőben. A mezővel kapcsolatos további információkért lásd a Purview dokumentációjában a Bevezetés a keresésbe című cikket. A fenti táblázatban leírt mezők bármelyikének értékét használhatja a használati esettől függően, de az alábbiakban felsoroljuk az ajánlott mezőket a kereséshez (preferenciasorrendben):
- A(z)
x-ms-service-request-idválaszfejléc értéke. Ez az érték egy SAS URI létrehozási eseményre vagy egy SAS URI használati eseményre szűri az eredményeket attól függően, hogy a fejléc melyik kéréstípusból származik. Ez akkor hasznos, ha a felhasználónak visszaadott 403 Forbidden hibát vizsgálja. Azt is használhatja, hogy lekérje azpowerplatform.analytics.resource.sas.operation_idértéket. - A válaszfejléc értéke
x-ms-sas-operation-id. Ez az érték egy SAS URI létrehozási eseményre és egy vagy több használati eseményre szűri az eredményeket az adott SAS URI-hoz attól függően, hogy hányszor fért hozzá. A(z)powerplatform.analytics.resource.sas.operation_idmezőhöz van rendelve. - Teljes vagy részleges SAS URI, az aláírás nélkül. Ez számos SAS URI-létrehozást és számos SAS URI-használati eseményt adhat vissza, mert előfordulhat, hogy ugyanaz az URI annyiszor lesz kérve a létrehozáshoz, ahányszor szükséges.
- Hívó fél IP-címe. Az adott IP-cím összes létrehozási és használati eseményét visszaadja.
- Környezeti azonosító. Ez nagy adathalmazt adhat vissza, amely a Power Platform számos különböző szolgáltatására kiterjedhet, ezért lehetőség szerint kerülje el, vagy fontolja meg a keresési ablak szűkítését.
Figyelmeztetés
Ne keressen User Principal Name-et vagy objektumazonosítót, mert ezek az értékek csak létrehozási eseményekre terjednek át, nem használati eseményekre.
- A(z)
Válassza a Keresés lehetőséget, és várja meg, amíg megjelennek az eredmények.
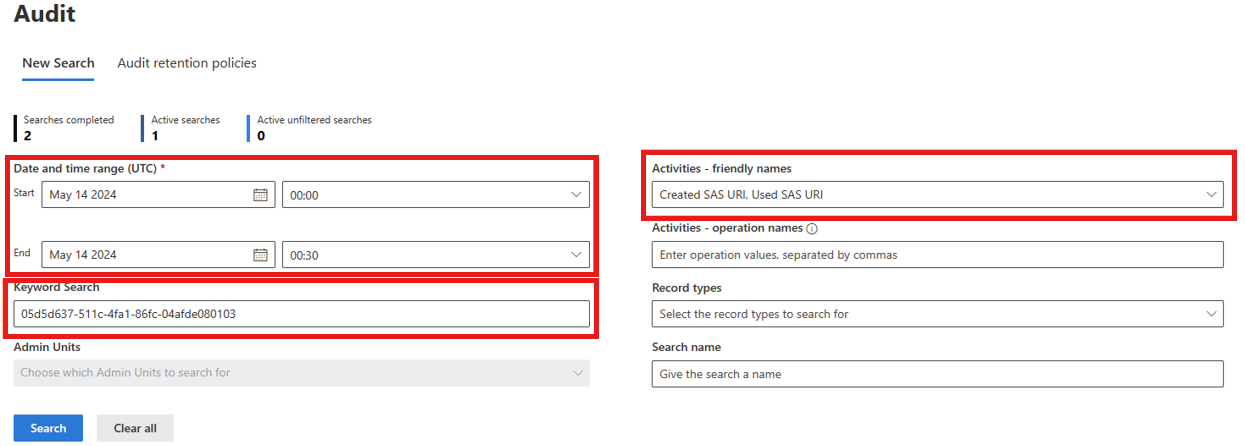
Figyelmeztetés
A naplók Purviewba történő betöltése akár egy órával vagy tovább is késhet, ezért ezt tartsa szem előtt a legutóbbi események keresésekor.
A 403 Forbidden/unauthorized_caller hiba elhárítása
A létrehozási és használati naplók segítségével megállapíthatja, hogy egy hívás miért eredményez 403 Forbidden hibát unauthorized_caller hibakóddal.
- Keresse meg a naplókat a Purview-ban az előző szakaszban leírtak szerint. Fontolja meg a válaszfejlécekből származó x-ms-service-request-id vagy x-ms-sas-operation-id érték keresési kulcsszóként való használatát.
- Nyissa meg a használati eseményt, Used SAS URI, és keresse meg a powerplatform.analytics.resource.sas.computed_ip_filters mezőt a PropertyCollection alatt. Ezt az IP-címtartományt használja az SAS-hívás annak meghatározására, hogy a kérés jogosult-e a folytatásra vagy sem.
- Hasonlítsa össze ezt az értéket a napló IP-cím mezőjével, amely elegendő kell legyen annak megállapításához, hogy miért hiúsult meg a kérés.
- Ha úgy gondolja, hogy a powerplatform.analytics.resource.sas.computed_ip_filters értéke helytelen, folytassa a következő lépésekkel.
- Nyissa meg a létrehozási eseményt, a Created SAS URI eseményt úgy, hogy rákeres a x-ms-sas-operation-id válaszfejléc értékére (vagy a létrehozási napló powerplatform.analytics.resource.sas.operation_id mezőjének értékére).
- Szerezze be a(z) powerplatform.analytics.resource.sas.ip_binding_mode mező értékét. Ha hiányzik vagy üres, az azt jelenti, hogy az IP-kötés nem volt bekapcsolva az adott környezetben az adott kérés időpontjában.
- Szerezze meg a powerplatform.analytics.resource.sas.admin_provided_ip_ranges értékét. Ha hiányzik vagy üres, az azt jelenti, hogy az adott kérés időpontjában nem voltak megadva az adott környezethez tartozó IP-tűzfaltartományok.
- Szerezze be a powerplatform.analytics.resource.sas.computed_ip_filters értékét, amelynek meg kell egyeznie a használati eseménnyel, és az IP-kötési mód és a rendszergazda által biztosított IP-tűzfaltartományok alapján származik. Lásd a levezetési logikát a Power Platform adattárolása és irányítása című cikkben.
Ezek az információk segítenek a bérlői adminisztrátoroknak kijavítani a környezet IP-kötési beállításainak hibás konfigurációját.
Figyelmeztetés
Az SAS IP-kötés környezeti beállításainak módosításai legalább 30 perc elteltével léphetnek érvénybe. Több is lehet, ha a partnercsapatok saját gyorsítótárral rendelkeznek.
Kapcsolódó cikkek
Biztonsági áttekintés
Hitelesítés a Power Platform szolgáltatásaihoz
Csatlakozás és hitelesítés adatforrásokhoz
Power Platform Biztonsági GYIK