Megjegyzés
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhat bejelentkezni vagy módosítani a címtárat.
Az oldalhoz való hozzáféréshez engedély szükséges. Megpróbálhatja módosítani a címtárat.
Az indítási kreditek beváltása és a bérlői beállítás befejezése után számos indítási csapat nem fogja elkezdeni a Azure portál alapos megismerését. Gyakori kiindulópont egy AI által támogatott fejlesztési munkafolyamat konfigurálása, amely lehetővé teszi, hogy a fejlesztők abban a terminálban vagy szerkesztőben maradjanak, amelyet már előnyben részesítenek, miközben biztonságosan csatlakoztatják a munkafolyamatot Azure. Ez a cikk segít a startupoknak a fiókbeállításról az ügynökalapú fejlesztésre Azure GitHub Copilot CLI vagy Claude Code használatával. A cli-alapú fejlesztői munkafolyamatokat használó fejlesztők támogatásához szükséges MCP-kiszolgálókról és eszközökről is szó lesz.
Prerequisites
Mielőtt hozzákezd, győződjön meg arról, hogy:
- Beváltotta a Microsoft for Startups startup kreditjeit.
- Aktiválta Azure Sponsorship-előfizetését.
- Befejeződött a beváltást követő Azure-fiók beállítása.
- Vállalat által támogatott Microsoft Entra bérlői, egyéni tartomány- és rendszergazdai engedélyeket konfigurált, hogy a környezet ne legyen egyetlen személyhez kötve.
- Beváltotta a GitHub-kedvezményeit. További információért lásd: Indítási kreditek használata GitHub, AKS- és AI-modellekhez.
Tip
A kreditek beváltása után konfigurálja a Azure bérlőt. Adjon hozzá további felhasználókat és rendszergazdákat, konfigurálja a vállalati doménjét, és erősítse meg, hogy a Microsoft for Startups-kreditjei érvényesek. További információ: Set up your Azure account.
A fejlesztési környezet beállítása
Mielőtt ügynököket, MCP-kiszolgálókat vagy Azure hozzáférést konfigurál, állítson be egy alapkonfigurációs fejlesztői környezetet, amely egységes módot biztosít a csapatnak a helyi munkavégzésre. A cél nem az, hogy minden indítást egy pontos eszközláncra kényszerítsen, hanem annak biztosítása, hogy a fejlesztők hitelesíthessenek, telepítse a szükséges CLI-eszközöket, és válassza ki a megfelelő munkamódot a feladathoz.
Válassza ki a megfelelő interakciós módot: CLI vagy ügynökmód a VS Code-ban
Az AI által támogatott fejlesztés történhet a terminálon, a szerkesztőben vagy egy GitHub üzemeltetett környezetben. A legjobb választás a feladattól függ.
| Interakció mód | Akkor használja, ha | Mire számítsunk? |
|---|---|---|
| GitHub Copilot parancssori felület | Közvetlen vezérlést szeretne a terminálban. | Az asszisztens segít feltárni az adattárat, futtatni a beállítási feladatokat, megválaszolni a kódokkal kapcsolatos kérdéseket, és látható jóváhagyási lépésekkel mcp-alapú eszközöket használni. |
| GitHub Copilot Chat ügynök módban | Éppen módosítod a kódot a szerkesztődben. | Az asszisztens segít megtervezni, áttekinteni, szerkeszteni és finomítani a kódot, miközben a projektkörnyezetben marad. |
| GitHub által üzemeltetett kódolási ügynökök | A feladat nagyobb, önállóan is futtatható, és pull requestként kell visszakerülnie. | Az ügynök megvizsgálja az adattárat, létrehoz egy tervet, módosításokat hajt végre egy ágon, és megnyit egy lekéréses kérelmet felülvizsgálatra. |
Példafelszólítások
Ezeket a példákat kiindulópontként használhatja, és az adattárhoz és a jóváhagyási modellhez igazíthatja őket.
GitHub Copilot parancssori felület: Azure beállítás ellenőrzése
Review this repository and explain how to run it locally.
Do not edit any files yet.

Then, using azure-mcp tools, verify that:
- Resource groups and deployed resources match the expected naming convention.
- RBAC is scoped correctly, with no broad Owner assignments.
- Diagnostics and monitoring are enabled for key resources.

Summarize findings and gaps as pull request comments.
GitHub Copilot Chat ügynök módban: infrastruktúra és CI/CD megvalósítása
Create an initial IaC and CI workflow.

Add:
- An infra folder with a Bicep or Terraform structure.
- A GitHub Actions workflow that validates infrastructure and runs tests.
- A rollback note in the pull request template.

Use minimal viable defaults and keep the structure modular for later expansion.
GitHub által üzemeltetett kódolási ügynök: lekéréses kérelem megtervezése és megnyitása
Create an implementation plan for the feature described in docs/feature-spec.md.

If the plan looks safe:
- Make the changes on a new branch.
- Add or update tests.
- Update documentation.
- Open a pull request with a summary and testing steps.
Ajánlott kiindulópont
A legtöbb startup csapat esetében a legegyszerűbb biztonságos munkafolyamattal kezdje:
- A Azure és GitHub beállításának ellenőrzéséhez használja a Copilot parancssori felületet.
- Használja a Copilot Chat ügynök módban a VS Code interaktív változásaihoz.
- Használjon GitHub által üzemeltetett kódolási ügynököket a nagyobb lekéréses kérelmek orientált munkájához.
- MCP-kiszolgálókat csak azután adjon hozzá, hogy minden eszközhöz meghatározta a szükséges jogosultságokat, a jóváhagyási modellt és a naplózást.
Eszközök beállítása ügynökök és IDE-k számára
Az előkészítési eszközök a kódolási ügynök és az IDE megfelelő környezethez és képességekhez való csatlakoztatásáról szólnak. Az MCP (Model Context Protocol) kiszolgálók strukturált módot biztosítanak az ügynökeszközök számára a jóváhagyott képességek eléréséhez, például Microsoft dokumentációhoz, adattár-segítőkhöz vagy Azure erőforrás-műveletekhez. Kezelje az előkészítést, mint bármely más fejlesztői függőséget: automatizálja a konfigurációt, ellenőrizze a kapcsolatot, és győződjön meg arról, hogy a hozzáférési határok egyértelműek.
Csatlakoztassa az IDE-jét és a fejlesztői eszközeit a kódolóügynökhöz.
- Válassza ki az elsődleges ügyfélélményt, például egy ügynök által engedélyezett munkafolyamattal vagy egy terminál első munkafolyamatával rendelkező VS Code-ot.
- Telepítse az ügynöki eszközét, például a Copilot Chatet, a Copilot CLI-t vagy a Claude Code-ot, majd jelentkezzen be a szervezete által jóváhagyott identitással.
- Döntse el, hogy mi tartozik a felhasználói beállításokba, és mi tartozik a munkaterület beállításai közé. Használja a munkaterület beállításait a repo-specifikus MCP-kiszolgálókhoz, promptokhoz és korlátozásokhoz, hogy azok a kóddal együtt mozogjanak.
- Ellenőrizze az adattár utasításait, például a kódolási konvenciók, a buildelési és tesztelési parancsok, valamint az ügynök által nem végrehajtandó műveletekre vonatkozó szabályokat. A Claude Code esetében ez az útmutató általában a következő helyen
CLAUDE.mdtalálható: . - Biztonságos alapértelmezett beállítások definiálása az eszközökhöz. Követeljen meg kifejezett jóváhagyást a fájlírásokhoz és a shellparancsokhoz, és vegye engedélyezőlistára azokat a parancsokat, amelyeket az ügynök felügyelet nélkül futtathat.
- Ellenőrizze a beállítást úgy, hogy megkéri az ügynököt egy egyszerű felderítő feladat elvégzésére, például a repo feltérképezésére, a tesztek futtatására vagy egy kisebb refaktorálás javaslatára. Erősítse meg az eredményt a diffekkel és a CI-vel.
Ajánlott MCP-kiszolgálók
-
Microsoft Learn MCP Server: Ezt a kiszolgálót akkor használja, ha az ügynöknek megbízható, aktuális Microsoft dokumentációra és kódmintákra van szüksége. A nyilvános távoli végpont az
/api/mcp. További információkért lásd: Ismerkedés a Microsoft Learn MCP Server használatával. - Azure MCP-kiszolgáló: Ezt a kiszolgálót akkor használja, ha az ügynöknek Azure erőforrásokat kell megvizsgálnia, lekérdeznie és kezelnie a fejlesztési környezetből. További információért lásd: Ismerkedés az Azure MCP-kiszolgálóval.
Important
Az ügynököket csak jóváhagyott MCP-kiszolgálókhoz csatlakoztassa. Részesítse előnyben az engedélyezőlistán szereplő végpontokat, a minimális jogosultságot biztosító eszköz-hatóköröket és az auditálható naplókat. Ha egy eszköz írhat repozitóriumokba vagy erőforrásokat telepíthet, úgy kell kezelni, mint az éles környezethez való hozzáférést, és megfelelően korlátozni kell.
Azure-optimalizált ügynökcsapat létrehozása
A enterprise szintű B2B-megoldások Azure esetében kezdjen egy egyszerű ügynökmodellel, és csak akkor bővítse ki, ha Azure-specifikus feladatkörök egyértelműek. Azure útmutatás a kezdőzónát kezeli a skálázható, biztonságos és szabályozott környezetek ajánlott kiindulópontjaként. Emellett megkülönbözteti a platform célzónát, amely megosztott szolgáltatásokat, például identitást, kapcsolatot és felügyeletet, valamint alkalmazás-célzónákat biztosít, amelyek számítási feladat-erőforrásokat tárolnak alkalmazásokhoz és környezetekhez. Mindkét esetben engedélyezze az olyan alapvető vezérlőket, mint a Azure RBAC, Cost Management és Microsoft Defender for Cloud.
Ez a különbség a B2B-termékek esetében fontos, mivel a cél nem csak a funkciók gyors kiszállítása. A cél egy olyan termék létrehozása, amelyben a vállalati ügyfelek megbízhatnak. A Microsoft Azure-on futó, éles használatra szánt ágensekre vonatkozó útmutatója kiemeli azokat a tervezési területeket, amelyek kritikussá válnak, amikor a csapatok túllépnek a prototípus-fázison: a több-bérlős működés, az alkalmazási réteg, a vezénylési réteg és a kontextusréteg. A nagyvállalati forgatókönyvek több ügyfél biztonságára, megbízhatóságára és alkalmazkodóképességére is figyelmet igényelnek.
Ajánlott Azure ügynöki szerepkörök
Microsoft Azure készségeket biztosít, amelyek az ügynök munkafolyamataihoz igazíthatók. Az startupok a gstack mintát modellként is használhatják egy többügynök-alapú mérnöki csapat számára. Az alábbi szerepkörök az Azure-ra optimalizált, ajánlott bővítmények közé tartoznak az Azure-on nagyvállalati szintű B2B-termékeket fejlesztő startupok számára.
Termék- és követelménytervező ügynök
Használja ezt az ügynököt az új munka bejárati ajtójaként. A termékkérelmeket egy rövid megvalósítási tervvé alakítja, amely tartalmazza a funkciók hatókörét és a nem funkcionális követelményeket, például a bérlői elkülönítést, a szabályozási igényeket, az üzembehelyezési korlátozásokat és a működési elvárásokat.
Azure platformtervező ügynök
Ezzel az ügynökkel alakíthatja a platform kezdőzónáját és környezeti alapjait: bérlői beállítások, felügyeleti csoportok, előfizetési stratégia, kapcsolat, identitás, szabályozási alapkonfigurációk és megosztott platformszolgáltatások. Azure célzóna-útmutató ezeket a döntéseket alapszintűnek tekinti, és azt javasolja, hogy a célzónamodellt használja szabványosított kiindulási pontként Azure környezetekhez nagy méretekben. Kiindulópontként használja az Azure-enterprise-infra-planner készséget .
Vállalati alkalmazástervező ügynök
Ezzel az ügynökkel az alkalmazás kezdőzónájára és magára az üzleti számítási feladatra összpontosíthat. A B2B-megoldások esetében ez a szerepkör felel a munkaterhelési határokért, a környezetek elkülönítéséért, az alkalmazási réteg kialakításáért, valamint azért, hogy a bérlőspecifikus logika hogyan képeződik le a tágabb platformalapon belül.
Identitás- és biztonsági ügynök
Ezzel az ügynökkel áttekintheti a vállalati hozzáférés-vezérlést és a számítási feladatok védelmét. Azure Well-Architected útmutató elsődleges szegélyként azonosítja az identitást, és szigorú, feltételes és naplózásra alkalmas identitás- és hozzáférés-kezelést javasol. Ez a szerepkör áttekinti a hitelesítési mintákat, a számítási feladatok identitásait, az RBAC-határokat, a hálózati szegmentálást és a biztonságos alapértelmezett beállításokat.
Azure DevOps és IaC-ügynök
Ezzel az ügynökkel birtokolhatja a "minden kódon keresztül" réteget: üzembehelyezési sablonokat, platformautomatizálást és megismételhető üzembe helyezést. Azure működési kiválósági útmutató összekapcsolja az alapokat a platformautomatizálással és a DevOpsszal, Azure szabályozási útmutató pedig Bicep vagy Terraform-alapú üzembehelyezési folyamatokat javasol az új környezetekhez. Használja az Azure-prepare készséget kiindulási pontként.
Megbízhatósági és megfigyelhetőségi ügynök
Használja ezt az ügynököt a rendszerállapot, a riasztások és a produkciós viselkedés áttekintésére. Azure Well-Architected megbízhatósági útmutató az állapotok modellezését, monitorozási és riasztási stratégiák tervezését, valamint metrikák, naplók és nyomkövetések használatát javasolja a kritikus folyamatok és a számítási feladatok összetevőinek nyomon követéséhez.
Azure integrációs ügynök
Ezzel az ügynökkel megtarthatja a fejlesztői élményt a valós Azure környezetben. Azure MCP-kiszolgáló lehetővé teszi, hogy az AI-ügynökök természetes nyelven kommunikálják Azure erőforrásait, és GitHub Copilot parancssori felületről, GitHub Copilot kódolóügynökből, SDK-alapú alkalmazásokból és más MCP-kompatibilis ügyfelekről is használhatók. Kezdje a azure-deploy készséggel, és módosítsa a saját környezetének megfelelően.
Szabályozási és költségügynök
Ezzel az ügynökkel érvényesítheti a költségvetéseket, a címkézést, a szabályzatok hozzárendelését és a megfelelőségi védőkorlátokat, ahogy a startup a kreditalapú kísérletezéstől a vállalati működés felé halad. Az Azure szabályozási útmutatás automatikus védőkorlátokat, az Azure Policy kikényszerítését, valamint költségszabályozási megoldásokat, például költségkereteket és riasztásokat javasol. A azure-compliance és a azure-cost képességek jó kiindulópontot jelentenek.
Felülvizsgáló és minőségbiztosítási ügynökök
Ezekkel az ügynökökkel az egyesítés előtt áttekintheti a helyességet, a biztonságot, a szélső eseteket, a landing zone-hoz való illeszkedést, a hozzáférési határokat, a monitorozási lefedettséget és az infrastruktúra-módosítások biztonságát. Kezdje az Azure-érvényesítési képességekkel , és módosítsa azt az ügyfél és a környezet igényeinek megfelelően.
Miben különbözik ez az általános gstack-beállítástól?
A gstack-style pattern (Gondolkodás → Tervezés → Fejlesztés → Felülvizsgálat → Tesztelés → Szállítás → Reflexió) még mindig hasznos kiindulópont, mert biztosítja a szerepkörök elkülönítését, a felülvizsgálati ciklusokat és egy egyszerű működési modellt. A javasolt változás az általános mérnöki raj olyan csapattá alakítása, amely tükrözi Azure architektúra határait: platformalapozás, számítási feladatok tervezése, biztonság, automatizálás, megfigyelhetőség és irányítás. Ez a struktúra biztosítja, hogy az Azure-specifikus szempontok ne csak utólag merüljenek fel.
Fejlesztés specifikációalapú fejlesztéssel, kódként használt infrastruktúrával és CI/CD-vel az első naptól kezdve
A Azure építés megkezdésekor az alkalmazáskódot, az infrastruktúrát és az üzembe helyezést egyetlen mérnöki rendszerként kell kezelnie. Ahelyett, hogy a terméket egy helyen tervezned, infrastruktúrát építenél ki egy másikban, és később automatizálni kezded az üzembe helyezéseket, használjon egy munkafolyamatot, ahol:
- A specifikáció határozza meg a kívánt eredményt.
- Az infrastruktúra kódként (IaC) határozza meg a kívánt Azure környezetet.
- A CI/CD egy megismételhető folyamaton keresztül ellenőrzi és telepíti a módosításokat.
Ez a megközelítés csökkenti a szándék és a megvalósítás közötti eltérést, megosztott igazságforrást biztosít a csapatának, és segít a prototípusról az éles környezetre való skálázásban.
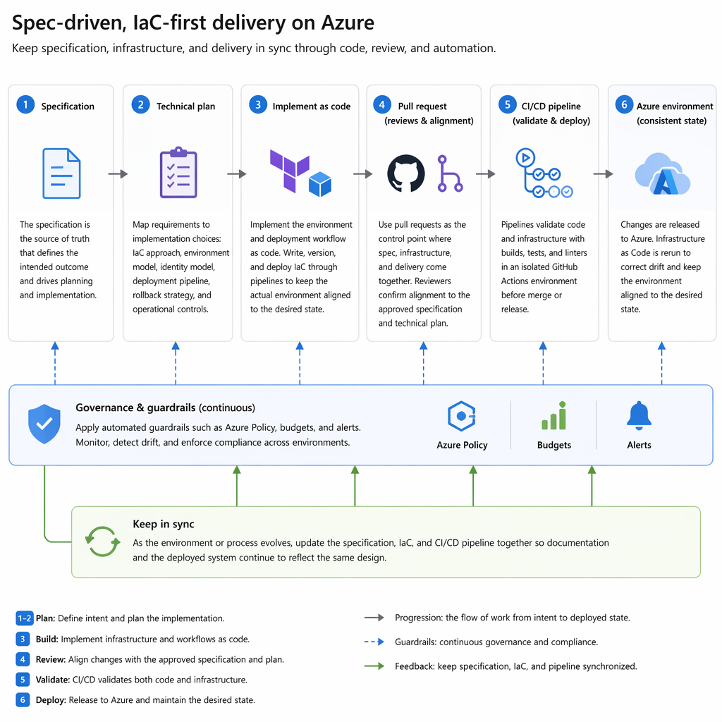
Példa munkafolyamat
Definiálja a funkciót egy specifikációban.
A kód írása előtt használjon spec-first megközelítést a probléma, a felhasználók, a követelmények, a korlátozások és a sikerességi feltételek rögzítéséhez.
A tervezőügynök készítsen egy megvalósításra kész funkcióleírást.
A tervező tisztázza a hatókört és a követelményeket, így a munkafolyamat az alkalmi kérés helyett explicit tervből indul ki.
Bízza meg az Azure platformarchitekt ügynököt, hogy tervezze meg a funkcióhoz szükséges Azure-alapot.
Ez az ügynök dönti el, hogyan illeszkedik a funkció a Azure környezetbe, beleértve az identitást, a szabályozást, a hálózatkezelést, a felügyeletet és a célzóna elhelyezését.
Határoztassa meg az Azure DevOpsszal és az IaC-ügynökkel az infrastruktúrát kódként.
Implementálja a szükséges Azure erőforrásokat, környezeti struktúrát és üzembe helyezési konfigurációt a verziókövetésben tárolt Bicep vagy Terraformban.
Ellenőrizze az Azure-integrációs ügynökkel a valódi Azure-környezetet.
Csatlakoztassa a munkafolyamatot Azure-tudatos eszközökhöz, például Azure MCP-kiszolgálóhoz, hogy az ügynök találgatás helyett megvizsgálhassa az erőforrásokat, érvényesíthesse a feltételezéseket, és a tényleges Azure környezettel dolgozzon.
Ellenőriztesse a módosítást az ellenőrökkel és a minőségbiztosítási ügynökökkel.
Az egyesítés előtt tekintse át a helyességet, a biztonságot, a peremes eseteket, a monitorozást, a naplózást és az állapotellenőrzéseket.
A funkció érvényesítéséhez és üzembe helyezéséhez használjon lekéréses kérelmeket és CI/CD-t.
Az alkalmazáskód, az IaC és az üzembehelyezési munkafolyamat módosításait egy lekéréses kérelem mögé helyezheti, így az egyesítés előtt buildeket, teszteket és érvényesítést futtathat.
A specifikáció, az infrastruktúra és az üzembe helyezés munkafolyamatának szinkronizálása.
Kezelje a specifikációt, az IaC-t és a folyamatot élő összetevőkként, hogy az üzembe helyezett rendszer az idő múlásával igazodjon a tervezett kialakításhoz.
Ez a modell megbízhatóbb lehetőséget ad a startupoknak arra, hogy az első verziótól eljussanak az Azure-ban éles környezetre kész szállításig. Ahelyett, hogy manuális portálbeállításra, leválasztott szkriptekre vagy nem dokumentált döntésekre támaszkodna, a csapat olyan munkafolyamatot kap, amelyben a specifikáció rögzíti a szándékot, az IaC rögzíti a Azure környezetet, és a CI/CD minden szállításkor konzisztenciát kényszerít ki.
Összegzés
Az ügynökalapú fejlesztés világos specifikációk, speciális ügynöki szerepkörök, Azure-tudatos eszközök és megismételhető kézbesítési munkafolyamatok kombinálásával segíti az indítást az ötletről a megvalósításra. A csapat egy olyan specifikációval kezd, amely meghatározza, hogy mit kell létrehozni, a tervezéssel technikai döntésekké és feladatokká alakítja ezt a szándékot, és az alkalmi módosítások helyett verzióvezérelt munkafolyamatokon keresztül implementálja az alkalmazáskódot és az infrastruktúrát.
Egy jól működő munkafolyamatnak szintén előnyére válnak a specializált szerepkörök egyetlen általános kódolási asszisztens helyett. A Azure projektek esetében az ügynökalapú fejlesztés akkor válik hasznosabbá, ha az ügynökök Azure-tudatos eszközökkel, például Azure MCP-kiszolgálóval dolgozhatnak, és amikor a módosítások áttekinthetők lekéréses kérelmekkel, diffekkel, tesztekkel és CI/CD-vel.
Ez a megközelítés segít a startupoknak a gyors buildelésben a jövőbeli újramunkák létrehozása nélkül. Az alapítók számára ez gyorsabb első üzembe helyezést, kevesebb manuális konfigurációs hibát, egyértelműbb felülvizsgálatokat és zökkenőmentesebb utat jelent a prototípustól az éles szintű szoftverekig.