Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Titik akhir privat terkelola adalah metode opsional untuk menyambungkan ke sumber daya Azure yang sangat dilindungi. Mereka adalah koneksi privat satu arah yang memungkinkan Azure Data Explorer tersambung ke layanan lain yang dilindungi. Dalam artikel ini, Anda mempelajari cara membuat titik akhir privat terkelola dan menyambungkannya ke sumber data Anda.
Catatan
Alih-alih menggunakan titik akhir privat terkelola, gunakan identitas terkelola untuk menyambungkan ke Azure Storage (kecuali alur Event Grid) dan Azure Event Hubs. Untuk menyambungkan dengan menggunakan identitas terkelola, konfigurasikan sumber daya Azure Storage atau Event Hubs untuk mengenali Azure Data Explorer sebagai layanan tepercaya. Kemudian, gunakan Identitas Terkelola untuk memberikan akses dengan membuat pengecualian aturan jaringan untuk layanan Azure tepercaya.
Prasyarat
- Langganan Azure. Membuat akun Azure gratis.
- Kluster Azure Data Explorer yang tidak terhubung ke jaringan virtual.
- Event Hub atau blob Azure Storage dalam langganan yang telah terdaftar pada penyedia sumber daya Microsoft.Network. Untuk informasi selengkapnya, lihat Mendaftarkan langganan ke penyedia sumber daya.
Membuat titik akhir privat terkelola dengan menggunakan portal Microsoft Azure
Buat titik akhir privat terkelola dengan menggunakan portal untuk digunakan kluster Anda saat mengakses penyimpanan Anda.
Di portal Microsoft Azure, buka kluster Anda dan pilih Jaringan.
Pilih Endpoint Privat Terkelola, lalu pilih Tambahkan.
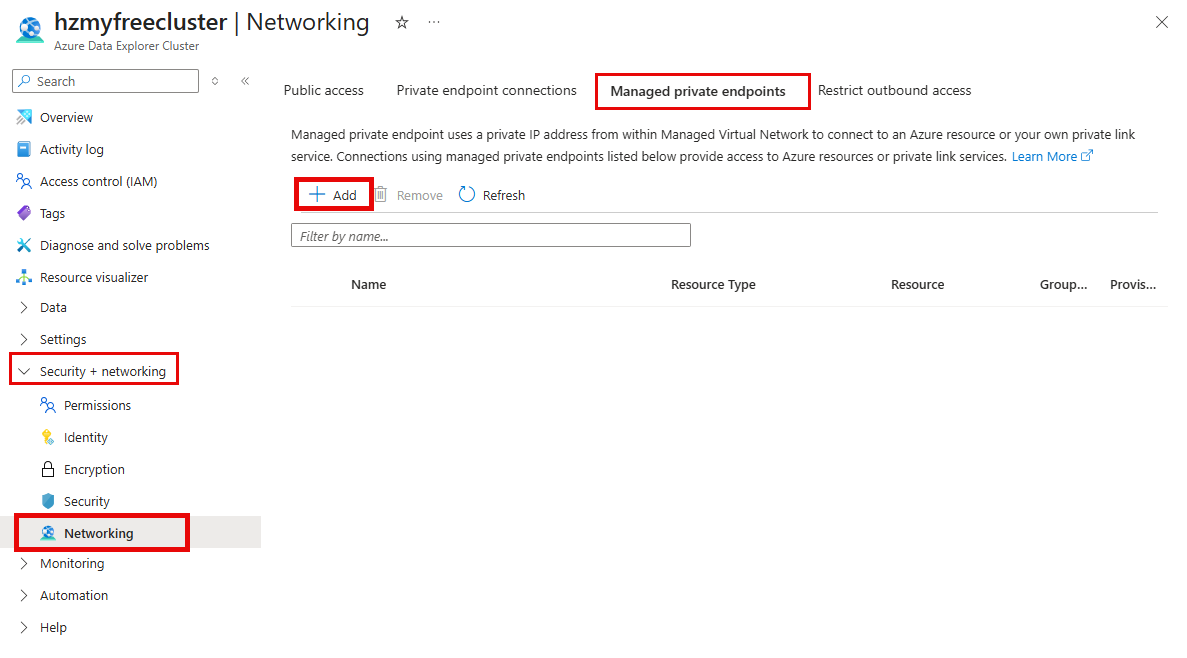
Pada panel Titik akhir privat terkelola baru , masukkan detail sumber daya dengan informasi berikut, lalu pilih Berikutnya.
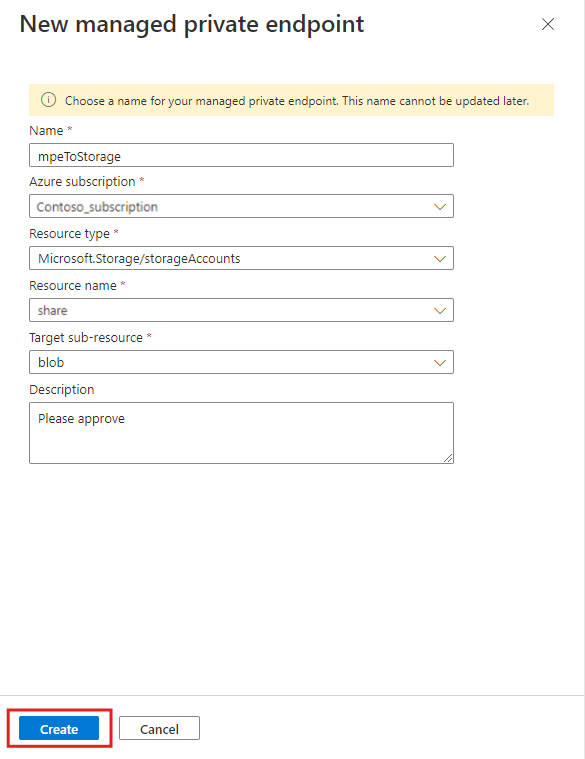
Pengaturan Nilai yang disarankan Deskripsi bidang Nama mpeToStorage Nama titik akhir privat yang dikelola Langganan Langganan Anda Pilih langganan Azure yang ingin Anda gunakan untuk kluster Anda Jenis Sumber Daya Microsoft.Storage/storageAccounts Pilih jenis sumber daya relevan yang Anda inginkan untuk sumber data Anda. Nama sumber daya bagi Pilih kluster yang harus digunakan sebagai tujuan untuk Titik Akhir Privat Azure baru Subsumber daya target Gumpalan Pilih target yang relevan untuk sumber data Anda. Pilih Buat untuk membuat sumber daya titik akhir privat terkelola.
Membuat titik akhir privat terkelola dengan menggunakan REST API
Untuk membuat titik akhir privat terkelola, lakukan satu panggilan API ke penyedia sumber daya Kusto . Anda dapat membuat titik akhir privat terkelola untuk jenis sumber daya berikut:
- Microsoft.Storage/storageAccounts (sub sumber daya dapat berupa "blob" atau "dfs")
- Microsoft.EventHub/namespaces (subresource "namespace")
- Microsoft.Devices/IoTHubs (sub-sumber daya "iotHub")
- Microsoft.KeyVault/vaults (subsumber daya "vault")
- Microsoft.Sql/servers (subsumberdaya "sqlServer")
- Microsoft.Kusto/clusters (subresource "klaster")
- Microsoft.DigitalTwins/digitalTwinsInstance (sub sumber daya "digitaltwinsinstance")
Dalam contoh berikut, Anda menggunakan ARMclient di PowerShell untuk membuat titik akhir privat terkelola dengan menggunakan REST API.
Catatan
Untuk menyambungkan ke akun penyimpanan menggunakan sumber daya "dfs", diperlukan titik akhir privat terkelola tambahan ke subresource "blob".
Prasyarat untuk menggunakan REST API
Menginstal choco
Menginstal ARMClient
choco install armclientMasuk dengan menggunakan ARMClient
armclient login
Membuat titik akhir privat terkelola ke Azure Event Hubs
Gunakan panggilan REST API berikut untuk mengaktifkan titik akhir privat terkelola ke layanan Azure Event Hubs:
Jalankan perintah berikut untuk membuat titik akhir privat terkelola ke layanan Azure Event Hubs:
# Replace the <...> placeholders with the correct values
armclient PUT /subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/clusters/<clusterName>/managedPrivateEndpoints/<newMpeName>?api-version=2022-02-01 @"
{
    'properties': {
        'privateLinkResourceId':'/subscriptions/<subscriptionIdEventHub>/resourceGroups/<resourceGroupNameEventHub>/providers/Microsoft.EventHub/namespaces/<EventHubNamespace>',
        'groupId':'namespace',
        'requestMessage':'Please Approve.'
    }
}
"@
Periksa responsnya.
{
  "id": "/subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/Clusters/<clusterName>/ManagedPrivateEndpoints/<newMpeName>",
  "name": "<clusterName>/<newMpeName>",
  "type": "Microsoft.Kusto/Clusters/ManagedPrivateEndpoints",
  "location": "DummyLocation",
  "properties": {
    "privateLinkResourceId": "/subscriptions/<subscriptionIdEventHub>/resourceGroups/<resourceGroupNameEventHub>/providers/Microsoft.EventHub/namespaces/<EventHubNamespace>",
    "groupId": "namespace",
    "requestMessage": "Please Approve.",
    "provisioningState": "Creating"
  }
}
Membuat titik akhir privat terkelola ke akun Azure Storage
Gunakan panggilan REST API berikut untuk mengaktifkan titik akhir privat terkelola ke blob Azure Storage:
Jalankan perintah berikut untuk membuat titik akhir privat terkelola ke Azure Event Hubs:
#replace the <...> placeholders with the correct values
armclient PUT /subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/clusters/<clusterName>/managedPrivateEndpoints/<newMpeName>?api-version=2022-02-01 @"
{
    'properties': {
        'privateLinkResourceId':'/subscriptions/<subscriptionIdStorage>/resourceGroups/<resourceGroupNameStorage>/providers/Microsoft.Storage/storageAccounts/<storageAccountName>',
        'groupId':'blob',
        'requestMessage':'Please Approve.'
    }
}
"@
Periksa responsnya.
{
  "id": "/subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/Clusters/<clusterName>/ManagedPrivateEndpoints/<newMpeName>",
  "name": "<clusterName>/<newMpeName>",
  "type": "Microsoft.Kusto/Clusters/ManagedPrivateEndpoints",
  "location": "DummyLocation",
  "properties": {
    "privateLinkResourceId": "/subscriptions/<subscriptionIdStorage>/resourceGroups/<resourceGroupNameStorage>/providers/Microsoft.Storage/storageAccounts/<storageAccountName>",
    "groupId": "blob",
    "requestMessage": "Please Approve.",
    "provisioningState": "Creating"
  }
}
Cara memeriksa kemajuan
Untuk memeriksa kemajuan migrasi titik akhir privat terkelola, gunakan perintah berikut:
Jalankan perintah berikut:
#replace the <...> placeholders with the correct values
armclient GET /subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/clusters/<clusterName>/managedPrivateEndpoints/<newMpeName>?api-version=2022-02-01
Periksa responsnya.
{
  "id": "/subscriptions/<subscriptionIdADX>/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.Kusto/Clusters/<clusterName>/ManagedPrivateEndpoints/<newMpeName>",
  "name": "<clusterName>/<newMpeName>",
  "type": "Microsoft.Kusto/Clusters/ManagedPrivateEndpoints",
  "location": "DummyLocation",
  "properties": {
    "privateLinkResourceId": "/subscriptions/02de0e00-8c52-405c-9088-1342de78293d/resourceGroups/<resourceGroupNameADX>/providers/Microsoft.<service>/<...>/<name>",
    "groupId": "<groupId>",
    "requestMessage": "Please Approve.",
    "provisioningState": "Succeeded"
  },
  "systemData": {
    "createdBy": "<UserName>",
    "createdByType": "User",
    "createdAt": "2022-02-05T08:29:54.2912851Z",
    "lastModifiedBy": "chrisqpublic@contoso.com",
    "lastModifiedByType": "User",
    "lastModifiedAt": "2022-02-05T08:29:54.2912851Z"
  }
}
Menyetujui titik akhir privat terkelola
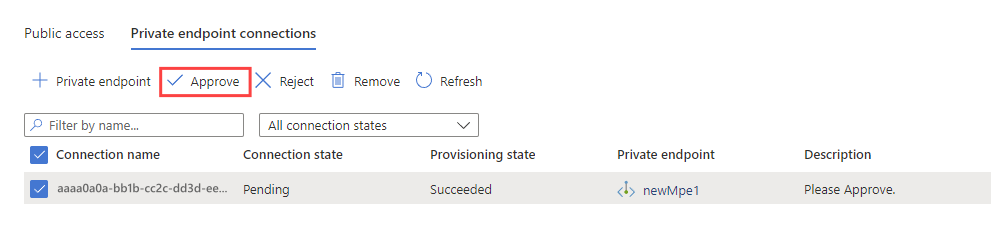
Metode apa pun yang Anda gunakan untuk membuat titik akhir privat terkelola, Anda harus menyetujui pembuatannya pada sumber daya target. Untuk menyetujui titik akhir privat terkelola ke layanan Event Hubs:
Di portal Microsoft Azure, buka layanan Azure Event Hubs Anda lalu pilih Jaringan.
Pilih Koneksi titik akhir privat, pilih titik akhir privat terkelola yang Anda buat, lalu pilih Setujui.
Di kolom Status koneksi, verifikasi bahwa titik akhir privat terkelola disetujui.
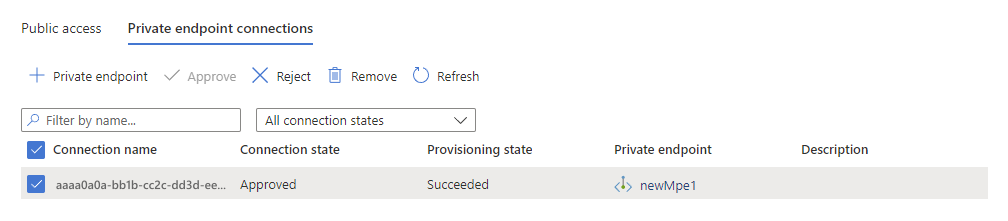
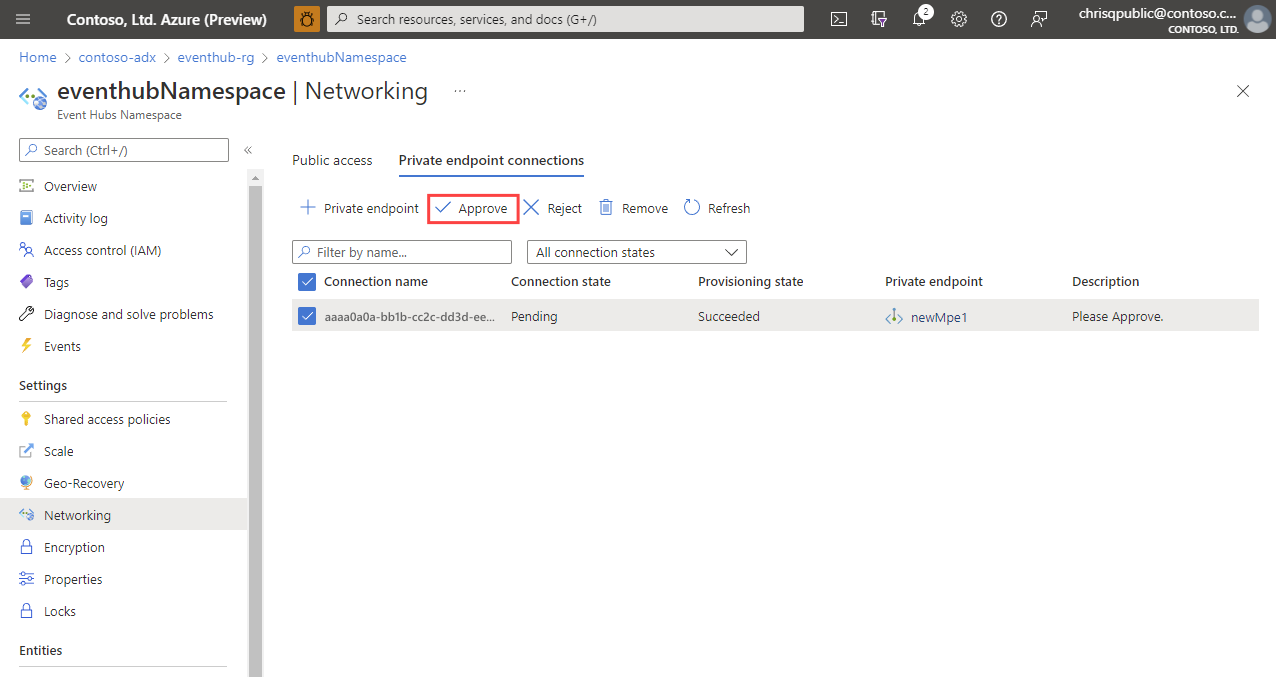
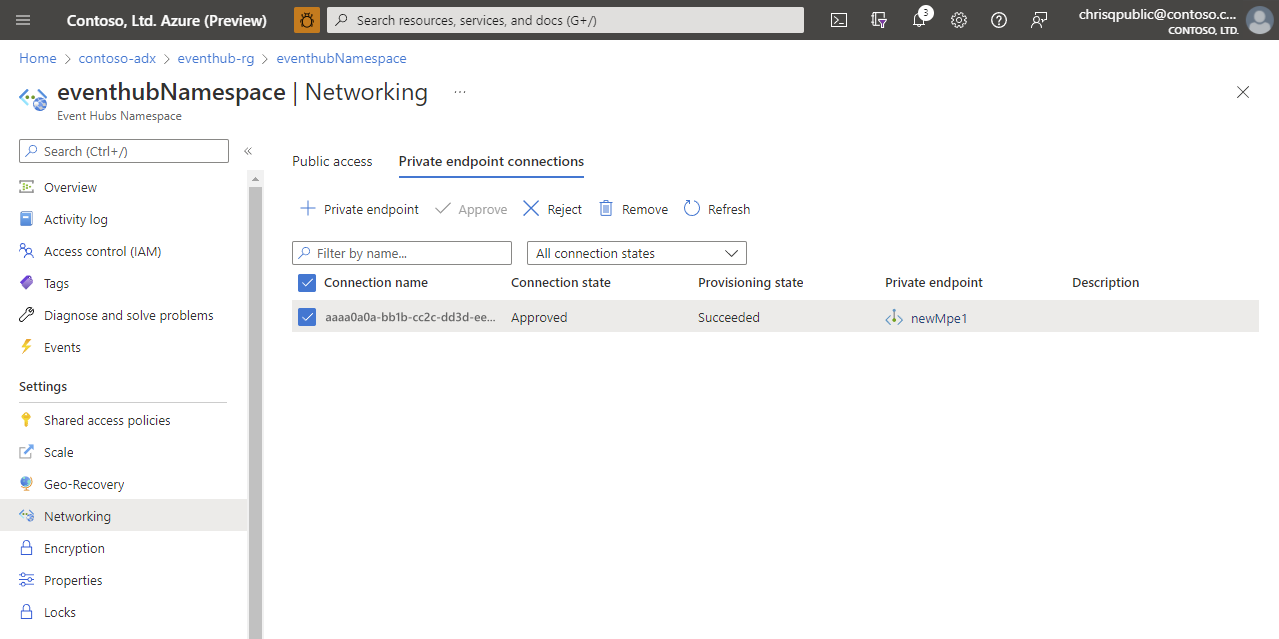
Kluster Anda sekarang dapat terhubung ke sumber daya menggunakan koneksi titik akhir privat terkelola.
Membuat beberapa titik akhir privat terkelola
Anda dapat membuat beberapa titik akhir privat terkelola dengan menggunakan templat ARM dan Terraform. Contoh berikut memastikan bahwa titik akhir privat terkelola untuk namespace Event Hubs dibuat sebelum titik akhir untuk akun Penyimpanan.
Contoh berikut menggunakan templat ARM untuk membuat dua titik akhir privat terkelola di kluster Azure Data Explorer. Titik akhir pertama tersambung ke namespace Event Hubs. Titik akhir kedua terhubung ke akun Storage, dengan ketergantungan yang memastikan bahwa titik akhir Azure Event Hubs dibuat terlebih dahulu.
{
    "$schema": "https://schema.management.azure.com/schemas/2019-04-01/deploymentTemplate.json#",
    "contentVersion": "1.0.0.0",
    "parameters": {
        "cluster_name": {
            "defaultValue": "<ADX cluster name>",
            "type": "String"
        },
        "eventhub_resource_id": {
            "defaultValue": "<Eventhub resource id>",
            "type": "String"
        },
        "storage_resource_id": {
            "defaultValue": "<Storage resource id>",
            "type": "String"
        },
        "managed_pe_eventhub_name": {
            "defaultValue": "<name of the managed private endpoint to Event Hub>",
            "type": "String"
        },
        "managed_pe_storage_name": {
            "defaultValue": "<name of the managed private endpoint to Storage>",
            "type": "String"
        }
    },
    "variables": {},
    "resources": [
        {
            "type": "Microsoft.Kusto/Clusters",
            "apiVersion": "2023-08-15",
            "name": "[parameters('cluster_name')]",
            "location": "<region of the cluster>",
            "sku": {...},
            "zones": {...}
            "properties": {...}
        },
        {
            "type": "Microsoft.Kusto/Clusters/ManagedPrivateEndpoints",
            "apiVersion": "2023-08-15",
            "name": "[concat(parameters('cluster_name'), '/', parameters('managed_pe_eventhub_name'))]",
            "dependsOn": [
                "[resourceId('Microsoft.Kusto/Clusters', parameters('cluster_name'))]"
            ],
            "properties": {
                "privateLinkResourceId": "[parameters('eventhub_resource_id')]",
                "groupId": "namespace",
                "requestMessage": "Please approve"
            }
        },
        {
            "type": "Microsoft.Kusto/Clusters/ManagedPrivateEndpoints",
            "apiVersion": "2023-08-15",
            "name": "[concat(parameters('cluster_name'), '/', parameters('managed_pe_storage_name'))]",
            "dependsOn": [
                "[resourceId('Microsoft.Kusto/Clusters', parameters('cluster_name'))]",
                "[resourceId('Microsoft.Kusto/Clusters/ManagedPrivateEndpoints', parameters('cluster_name'), parameters('managed_pe_eventhub_name'))]"
            ],
            "properties": {
                "privateLinkResourceId": "[parameters('storage_resource_id')]",
                "groupId": "blob",
                "requestMessage": "Please approve"
            }
        }
    ]
}
Persetujuan otomatis
Jika identitas yang meminta memiliki izin Microsoft.<Provider>/<ResourceType>/privateEndpointConnectionsApproval/action pada sumber daya target dari titik akhir privat terkelola, Anda dapat menyetujui secara otomatis titik akhir privat terkelola.