Layanan Azure DevOps | Azure DevOps Server | Azure DevOps Server 2022
Artikel ini menyediakan jawaban atas tanya jawab umum (FAQ) tentang manajemen pengguna dan izin di Azure DevOps. FAQ diatur berdasarkan subjek untuk membantu Anda menemukan informasi dengan cepat tentang mengelola pengguna, izin, tingkat akses, langganan Visual Studio, integrasi GitHub Enterprise, dan tugas administratif terkait.
Penting
Pertimbangkan untuk menggunakan token Microsoft Entra yang lebih aman daripada token akses pribadi yang berisiko lebih tinggi. Untuk informasi selengkapnya, lihat Mengurangi penggunaan PAT. Tinjau panduan autentikasi untuk memilih mekanisme autentikasi yang tepat untuk kebutuhan Anda.
Izin umum
T: Apa yang terjadi jika saya lupa kata sandi saya?
A: Anda dapat memulihkan kata sandi akun Microsoft atau memulihkan kata sandi akun kantor atau sekolah jika organisasi Anda mengaktifkan fitur ini. Jika tidak, hubungi administrator Microsoft Entra Anda untuk memulihkan akun kerja atau sekolah Anda.
T: Mengapa saya tidak dapat mengelola pengguna?
A: Untuk mengelola pengguna di tingkat organisasi, Anda harus menjadi anggota grup Administrator Koleksi Proyek atau Pemilik organisasi. Untuk mendapatkan tambahan, lihat Mengubah izin di tingkat organisasi atau koleksi.
T: Bagaimana cara menemukan pemilik organisasi?
A: Jika Anda memiliki setidaknya akses Dasar, Anda dapat menemukan pemilik saat ini di pengaturan organisasi Anda. Untuk informasi selengkapnya, lihat Mencari pemilik organisasi.
T: Bagaimana cara menemukan Administrator Koleksi Proyek?
A: Jika Anda memiliki setidaknya akses Dasar , Anda dapat menemukan anggota grup Administrator Koleksi Proyek di pengaturan organisasi atau koleksi Anda.
Untuk informasi selengkapnya, lihat Mencari administrator koleksi proyek.
T: Mengapa pengguna tidak dapat mengakses beberapa fitur?
A: Mereka mungkin memerlukan tingkat akses berbeda yang ditetapkan, selain izin yang diberikan melalui grup keamanan. Misalnya, tingkat akses Pemangku Kepentingan menyediakan dukungan parsial untuk memilih fitur, memungkinkan pengguna untuk melihat dan memodifikasi item kerja, tetapi tidak menggunakan semua fitur.
T: Saya secara tidak sengaja menghapus izin saya dan tidak dapat memberikannya lagi. Apa yang harus saya lakukan?
A: Satu-satunya cara untuk mengatasi skenario ini adalah dengan Meminta peningkatan tingkat izin.
Langganan Visual Studio
T: Bagaimana pelanggan Visual Studio terdeteksi?
J: Azure DevOps secara otomatis mengenali pelanggan Visual Studio yang memiliki Azure DevOps sebagai manfaat, berdasarkan alamat email atau identitas alternatif yang terkait dengan langganan mereka. Administrator dapat menetapkan tingkat akses apa pun pada awalnya, tetapi ketika pengguna masuk, Azure DevOps mendeteksi langganan Visual Studio dan menyesuaikan akses mereka.
T: Kapan saya memilih "Pelanggan Visual Studio/MSDN"?
J: Tetapkan tingkat akses ini kepada pengguna yang memiliki langganan Visual Studio yang aktif dan valid. Azure DevOps secara otomatis mengenali dan memvalidasi pelanggan Visual Studio yang memiliki Azure DevOps sebagai manfaat. Anda memerlukan alamat email yang terkait dengan langganan.
Jika pengguna tidak memiliki langganan Visual Studio yang valid dan aktif, mereka hanya dapat bekerja sebagai Pemangku Kepentingan.
T: Langganan Visual Studio mana yang dapat saya gunakan dengan Azure DevOps?
T: Mengapa langganan Visual Studio saya tidak divalidasi?
T: Mengapa tingkat akses pelanggan Visual Studio berubah setelah pelanggan masuk?
J: Azure DevOps mengenali pelanggan Visual Studio. Pengguna secara otomatis memiliki akses, berdasarkan langganan mereka, bukan pada tingkat akses saat ini yang ditetapkan kepada pengguna.
T: Seberapa sering Azure DevOps memeriksa langganan Visual Studio?
A: Azure DevOps memeriksa langganan segera saat pengguna baru masuk untuk pertama kalinya. Untuk pengguna yang sudah ada, Azure DevOps memeriksa perubahan langganan setiap 24 jam.
Mengelola langganan Visual Studio yang kedaluwarsa
T: Apa yang terjadi saat langganan Visual Studio tidak lagi terdeteksi?
A: Saat pengguna tidak lagi memiliki langganan Visual Studio, mereka diperlakukan seperti pengguna baru.
- Jika tingkat akses default organisasi Anda adalah Dasar, mereka akan ditetapkan Dasar secara otomatis.
- Jika organisasi Anda menetapkan aturan grup yang memberikan Paket Dasar atau Dasar + Pengujian, pengguna akan diberi akses tersebut.
- Jika pengguna memiliki lisensi GitHub Enterprise, mereka diberikan lisensi GitHub Enterprise.
- Jika tidak, pengguna yang terpengaruh mempertahankan akses Pemangku Kepentingan hingga administrator menetapkan tingkat akses berbayar kepada mereka.
T: Bagaimana cara mengetahui apakah pengguna saya terpengaruh?
A: Azure DevOps menampilkan indikator berikut ketika sebuah organisasi memiliki pelanggan Visual Studio yang masa berlangganannya telah berakhir:
- Banner di Setelan organisasi>Pengguna.
- Segitiga peringatan di samping setiap baris pengguna yang terpengaruh.
- Tingkat akses yang tidak valid (misalnya, langganan perusahaan Visual Studio (Tidak valid)) pada baris pengguna.
Untuk menemukan pengguna yang terpengaruh dengan cepat, buka Pengaturan organisasi>Pengguna, pilih filter Tingkat akses , dan pilih jenis langganan yang tidak valid.

T: Bagaimana cara memulihkan akses ke pengguna yang tidak lagi memiliki langganan Visual Studio aktif?
A: Tetapkan akses Paket Dasar atau Dasar + Uji ke pengguna yang tidak lagi memiliki langganan Visual Studio:
Pilih
 Pengaturan organisasi>Pengguna.
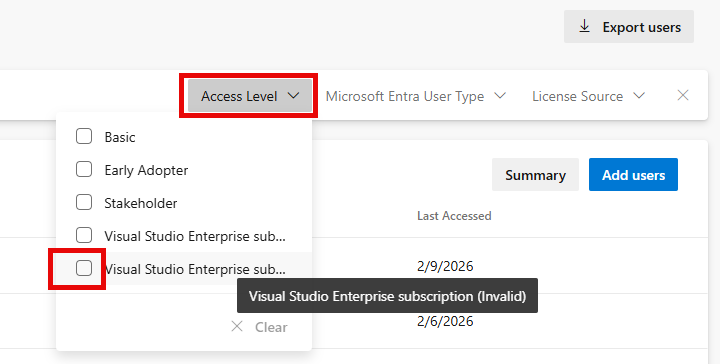
Pilih filter Tingkat akses dan pilih jenis langganan yang tidak valid, seperti langganan Visual Studio Enterprise (Tidak Valid).
Centang kotak untuk Semua.
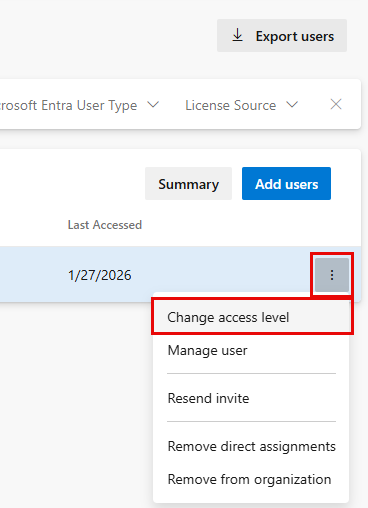
Pilih
 Tindakan lainnya dan Ubah tingkat akses.
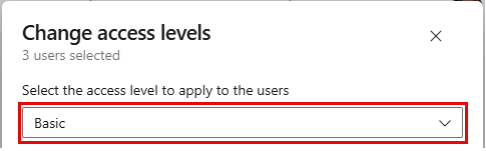
Pilih Paket Dasar atau Dasar + Pengujian.
Simpan perubahan Anda.
T: Bisakah saya mengotomatiskan penetapan tingkat akses sebelum langganan Visual Studio kedaluwarsa?
A: Ya. Gunakan tingkat akses default organisasi Anda atau buat aturan grup sehingga pengguna yang kehilangan akses ke langganan Visual Studio, atau pengguna baru yang bergabung dengan organisasi, dapat secara otomatis menerima akses yang mereka butuhkan tanpa intervensi manual.
Bagaimana dengan pipeline gratis untuk pengguna Visual Studio Enterprise?
A: Jika pelanggan Visual Studio Enterprise (VSE) tidak lagi diakui, organisasi akan kehilangan konkurensi pipeline hosting mandiri gratis yang disertakan dalam langganan tersebut. Tinjau laporan konkurensi yang dihost sendiri dan pertimbangkan untuk meningkatkan konkurensi yang dihost sendiri berbayar jika diperlukan.
T: Fitur apa yang tidak lagi tersedia untuk pengguna dengan akses Pemangku Kepentingan?
Pengguna dengan akses Pemangku Kepentingan dapat masuk dan bekerja dengan papan proyek (melihat dan memperbarui item kerja, komentar, dan dasbor), tetapi mereka tidak dapat mengakses repositori Git privat, termasuk melihat kode, mengkloning repositori, mengirim perubahan, atau meninjau permintaan pull.
Navigasi tidak menyertakan hub Repositori atau Rencana Uji :
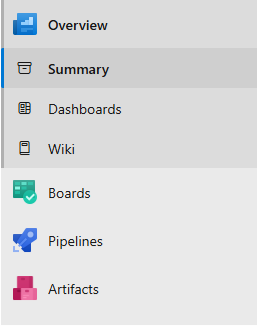
Mengakses Repositori atau Paket Pengujian secara langsung mengembalikan kesalahan 404:

GitHub Enterprise
T: Pelanggan GitHub Enterprise mana yang memenuhi syarat untuk akses Azure DevOps?
A: Pelanggan GitHub Enterprise Cloud yang mengakses GitHub dan Azure DevOps dengan tenant Microsoft Entra yang sama. Pengguna harus masuk menggunakan identitas yang sama di GitHub dan Azure DevOps.
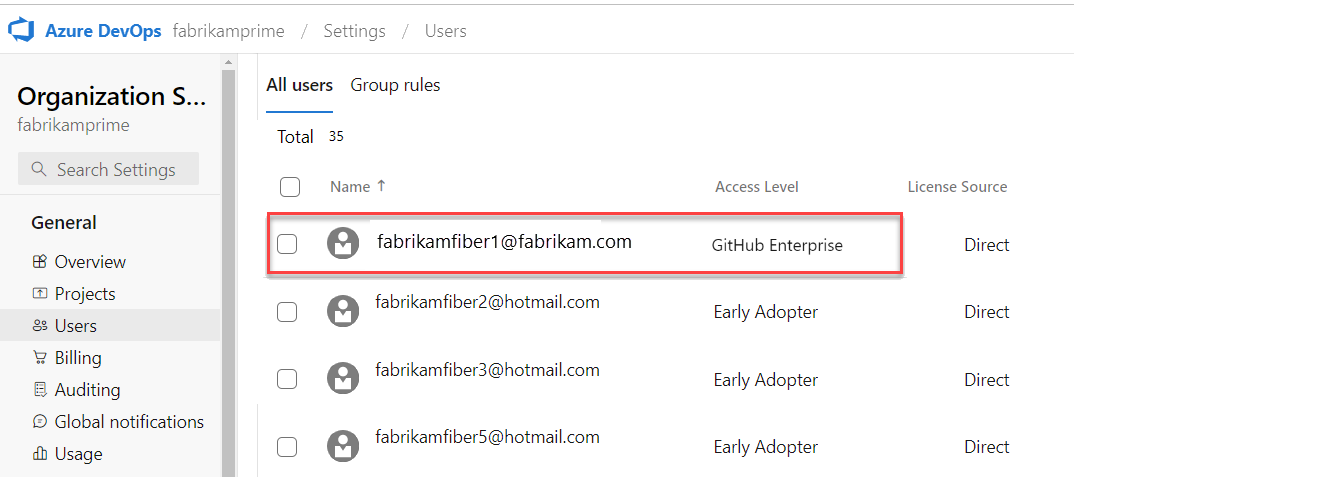
T: Bagaimana pengguna GitHub Enterprise terdeteksi?
A: Azure DevOps secara otomatis memeriksa apakah pengguna memiliki GitHub Enterprise saat pengguna masuk. Tidak ada biaya untuk pengguna dengan tingkat akses GitHub Enterprise.
T: Seberapa sering Azure DevOps memeriksa lisensi GitHub Enterprise?
A: Azure DevOps segera memeriksa lisensi saat pengguna baru masuk untuk pertama kalinya. Untuk pengguna yang sudah ada, Azure DevOps memeriksa perubahan lisensi setiap 24 jam.
T: Bagaimana pengguna GitHub Enterprise di wilayah residensi data diidentifikasi?
A: Pelanggan di wilayah residensi data mengaktifkan deteksi dengan menginstal aplikasi Azure Boards dan menautkan instans ghe.com mereka. Setelah dikonfigurasi, pengguna terdeteksi secara otomatis.
T: Jenis akses apa yang didapatkan pengguna GitHub Enterprise di Azure DevOps?
A: Akses dasar, yang mencakup semua fitur kecuali Paket Pengujian. Untuk informasi selengkapnya, lihat Harga untuk Azure DevOps
T: Bagaimana jika pengguna GitHub Enterprise memerlukan akses ke Paket Pengujian?
A: Pengguna GitHub Enterprise yang memerlukan akses ke Paket Pengujian dapat ditetapkan tingkat akses Paket Dasar + Pengujian.
T: Apa yang terjadi ketika lisensi GitHub Enterprise tidak lagi terdeteksi?
A: Ketika pengguna tidak lagi memiliki GitHub Enterprise, mereka diperlakukan seperti pengguna baru.
- Jika tingkat akses default organisasi Anda adalah Dasar, mereka akan ditetapkan Dasar secara otomatis.
- Jika organisasi Anda menetapkan aturan grup, pengguna akan menerima akses yang ditentukan oleh keanggotaan grup mereka.
Jika tidak, pengguna yang tidak lagi memiliki akses melalui GitHub Enterprise mempertahankan akses Pemangku Kepentingan sampai administrator menetapkan akses berbayar kepada mereka.
Contoh berikut menunjukkan bahwa lisensi tidak terdeteksi lagi: 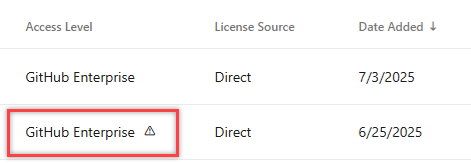
T: Fitur apa yang tidak tersedia untuk pengguna dengan akses Pemangku Kepentingan?
Pengguna dengan akses Pemangku Kepentingan dapat masuk dan bekerja dengan papan proyek (melihat dan memperbarui item kerja, komentar, dan dasbor), tetapi mereka tidak dapat mengakses repositori Git privat, termasuk melihat kode, mengkloning repositori, mengirim perubahan, atau meninjau permintaan pull.
Navigasi tidak menyertakan hub Repositori atau Rencana Uji :
Mengakses Repositori atau Paket Pengujian secara langsung mengembalikan kesalahan 404:
T: Bagaimana cara memulihkan akses Dasar ke pengguna yang tidak lagi memiliki lisensi GitHub Enterprise?
A: Lakukan langkah-langkah berikut untuk memulihkan akses Dasar kepada pengguna yang tidak lagi memiliki lisensi GitHub Enterprise:
Pilih
Pengaturan organisasi.Pilih Pengguna.
Pilih filter Tingkat akses dan pilih GitHub Enterprise (Tidak Valid).

Centang kotak untuk Semua.
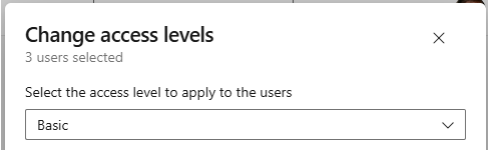
Pilih Kelola dan Ubah tingkat akses.
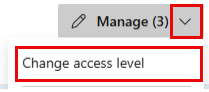
Pilih Dasar dan Simpan.
Apakah pengguna yang menggunakan GitHub Enterprise Server dianggap memiliki GitHub Enterprise?
A: Tidak, hanya pengguna GitHub Enterprise Cloud yang terdeteksi di Azure DevOps. Pelanggan yang menggunakan GitHub Enterprise Server dapat menyinkronkan penggunaan lisensi antara GitHub Enterprise Server dan GitHub Enterprise Cloud.
T: Tingkat akses apa yang harus saya pilih jika pengguna memiliki lisensi GitHub Enterprise?
A: Jika Anda tahu bahwa pengguna memiliki lisensi GitHub Enterprise, opsi terbaik untuk dipilih adalah Pemangku Kepentingan, untuk menghindari biaya apa pun untuk Basic sebelum pengguna masuk untuk pertama kalinya.
T: Bagaimana jika pengguna GitHub Enterprise juga memiliki langganan Visual Studio?
A: Jika pengguna yang mengakses Azure DevOps memiliki langganan GitHub Enterprise dan Visual Studio, mereka terdeteksi sebagai pelanggan Visual Studio. Langganan Visual Studio selalu memberi mereka akses Dasar yang sama, dan mungkin menyediakan akses ke Paket Pengujian, tergantung pada tingkat langganan.
Akses pengguna
T: Apa arti "Akses Terakhir" dalam tampilan Semua Pengguna?
A: Nilai di Akses Terakhir adalah tanggal terakhir pengguna mengakses sumber daya atau layanan apa pun. Mengakses Azure DevOps mencakup penggunaan OrganizationName.visualstudio.com secara langsung dan menggunakan sumber daya atau layanan secara tidak langsung. Misalnya, Anda dapat menggunakan ekstensi Azure Artifacts , atau Anda dapat mendorong kode ke Azure DevOps dari baris perintah Git atau IDE.
T: Bisakah pengguna yang membayar akses Dasar bergabung dengan organisasi lain?
A: Tidak, pengguna hanya dapat bergabung dengan organisasi tempat pengguna membayar akses Dasar. Tetapi pengguna dapat bergabung dengan organisasi mana pun di mana pengguna gratis dengan akses Dasar masih tersedia. Pengguna juga dapat bergabung sebagai pengguna dengan akses Pemangku Kepentingan secara gratis.
T: Mengapa pengguna tidak dapat mengakses beberapa fitur?
A: Pastikan pengguna memiliki tingkat akses yang benar yang ditetapkan untuk mereka.
Pelajari cara mengelola pengguna dan tingkat akses untuk Azure DevOps.
Pelajari cara mengubah tingkat akses untuk Azure DevOps Server.
Beberapa fitur hanya tersedia sebagai ekstensi. Anda perlu menginstal ekstensi ini. Sebagian besar ekstensi mengharuskan Anda memiliki setidaknya akses Dasar, bukan akses Pemangku Kepentingan. Periksa deskripsi ekstensi di tab Visual Studio Marketplace, Azure DevOps.
Misalnya, untuk mencari kode, Anda dapat menginstal ekstensi Pencarian Kode gratis, tetapi Anda memerlukan setidaknya akses Dasar untuk menggunakan ekstensi.
Untuk membantu tim Anda meningkatkan kualitas aplikasi, Anda dapat menginstal ekstensi Uji & Umpan Balik gratis, tetapi Anda mendapatkan kemampuan yang berbeda berdasarkan tingkat akses Anda dan apakah Anda bekerja offline atau terhubung ke Layanan Azure DevOps.
Beberapa pelanggan Visual Studio dapat menggunakan fitur ini secara gratis, tetapi pengguna Dasar perlu meningkatkan ke akses Paket Dasar + Uji sebelum mereka dapat membuat paket pengujian.
T: Mengapa pengguna kehilangan akses ke beberapa fitur?
J: Pengguna dapat kehilangan akses karena alasan berikut (meskipun pengguna dapat terus bekerja sebagai Pemangku Kepentingan):
Langganan Visual Studio pengguna kedaluwarsa. Sementara itu, pengguna dapat bekerja sebagai Pemangku Kepentingan, atau Anda dapat memberi pengguna akses Dasar hingga pengguna memperpanjang langganan mereka. Setelah pengguna masuk, Azure DevOps memulihkan akses secara otomatis.
Langganan Azure yang digunakan untuk penagihan tidak aktif lagi. Semua pembelian yang dilakukan dengan langganan ini terpengaruh, termasuk langganan Visual Studio. Untuk memperbaiki masalah ini, kunjungi portal akun Azure.
Langganan Azure yang digunakan untuk penagihan dihapus dari organisasi Anda. Untuk informasi selengkapnya, lihat Menautkan organisasi Anda.
Organisasi Anda memiliki lebih banyak pengguna dengan akses Dasar daripada jumlah pengguna yang Anda bayar di Azure. Organisasi Anda menyertakan lima pengguna gratis dengan akses Dasar. Jika Anda perlu menambahkan lebih banyak pengguna dengan akses Dasar, Anda dapat membayar pengguna ini.
Jika tidak, pada hari pertama bulan kalender, pengguna yang belum masuk ke organisasi Anda untuk waktu terlama kehilangan akses terlebih dahulu. Jika organisasi Anda memiliki pengguna yang tidak memerlukan akses lagi, hapus mereka dari organisasi Anda.
T: Bagaimana akun pengguna saya mewarisi izin dari grup Microsoft Entra lainnya?
A: Jika seorang pengguna berada dalam lebih dari satu grup Microsoft Entra, izin DILARANG yang ditetapkan dalam satu grup berlaku untuk pengguna di semua grup tempat pengguna tersebut berada. Karena hak akses diatur ke TOLAK untuk pengguna pada tingkat serendah mungkin, penggunaan sumber daya oleh pengguna terpengaruh di semua grup tempat mereka berada karena penolakan selalu diutamakan.
Misalnya, jika pengguna berada di grup Kontributor dan di grup Administrator Proyek dan DENY diatur untuk izin tertentu di grup Kontributor, izin tersebut juga ditolak untuk pengguna di grup Administrator Proyek. Dalam skenario ini, Anda dapat menggunakan opsi Tidak diatur .
Untuk informasi selengkapnya tentang status izin, lihat Status izin.
T: Bagaimana cara menghapus pengguna dari Azure DevOps?
T: Saya menambahkan pengguna ke proyek saya. Mengapa mereka tidak dapat melihat proyek?
A: Pastikan pengguna tidak ditambahkan ke grup di mana izin Lihat informasi tingkat proyek tidak diatur atau diatur ke Tolak. Untuk informasi lebih lanjut, lihat Mengubah izin tingkat proyek.
T: Mengapa pengguna tamu tidak dapat mencari pengguna Microsoft Entra?
A: Secara default, Microsoft Entra tamu tidak dapat mencari Microsoft Entra ID dengan cara yang diperlukan oleh Azure DevOps. Untuk informasi selengkapnya, lihat Mengakses melalui Tanya Jawab Umum Microsoft Entra.
Mengubah kebijakan akses aplikasi untuk organisasi Anda
T: Masih bisakah saya menggunakan PAT untuk autentikasi?
J: Ya, token akses pribadi (PATs) masih berfungsi untuk autentikasi, tetapi token Microsoft Entra adalah alternatif yang direkomendasikan jika memungkinkan. Token Microsoft Entra berumur pendek (satu jam), dikelola secara otomatis, dan mengurangi risiko kebocoran kredensial yang dapat diperkenalkan oleh PATs berumur panjang.
Jika Anda menggunakan PATs untuk proses otomatis atau akun layanan, pertimbangkan alternatif yang lebih aman ini:
- Token Microsoft Entra - Gunakan sebagai pengganti sebagian besar PAT untuk skenario berbasis pengguna. Untuk informasi selengkapnya, lihat Mengautentikasi ke Azure DevOps dengan Microsoft Entra.
- Prinsipal layanan - Digunakan untuk aplikasi dan layanan yang memerlukan identitas dan izin mereka sendiri. Untuk informasi selengkapnya, lihat Gunakan prinsipal layanan dan identitas terkelola.
- Identitas terkelola - Gunakan untuk beban kerja yang berjalan di sumber daya Azure untuk menghilangkan manajemen kredensial sepenuhnya.
Untuk perbandingan lengkap metode autentikasi, lihat Panduan autentikasi.
T: Jika saya menolak akses ke satu metode autentikasi dalam satu organisasi, apakah itu memengaruhi semua organisasi yang saya miliki?
A: Tidak, Anda masih dapat menggunakan metode tersebut di semua organisasi lain yang Anda miliki. Token akses pribadi berlaku untuk organisasi tertentu atau untuk semua organisasi, berdasarkan pilihan Anda saat Anda membuat token.
T: Jika saya menolak akses ke metode autentikasi, izinkan akses lagi, apakah aplikasi yang memerlukan akses akan terus berfungsi?
Organizations
T: Bagaimana cara menghapus diri saya dari organisasi saat pemilik tidak tersedia untuk menghapus saya?
A: Untuk menghapus diri Anda dari organisasi, lakukan langkah-langkah berikut:
- Buka aex.dev.azure.com.
- Pilih organisasi, lalu pilih Tinggalkan.
- Konfirmasikan bahwa Anda ingin Meninggalkan organisasi.
T: Mengapa saya tidak dapat membuat organisasi?
A: Hubungi administrator Anda untuk menentukan apakah organisasi Anda menggunakan kebijakan penyewa Microsoft Entra untuk membatasi pembuatan organisasi baru.
Pemberian lisensi berdasarkan grup
T: Apakah pengguna saya akan kehilangan tingkat akses dan keanggotaan proyek jika saya menghapus aturan grup?
A: Pengguna dalam grup TestGroup kehilangan akses ke sumber daya grup jika pengguna belum ditetapkan secara eksplisit ke sumber daya atau ditetapkan melalui aturan grup yang berbeda.
T: Apakah grup Azure DevOps atau Microsoft Entra saya akan dihapus jika saya menghapus aturan grupnya?
A: Tidak. Grup Anda tidak dihapus.
T: Apa yang dilakukan opsi "Hapus <group> dari semua grup tingkat proyek"?
A: Opsi ini menghapus grup Azure DevOps atau Microsoft Entra dari grup default tingkat proyek apa pun, seperti Pembaca Proyek atau Kontributor Proyek.
T: Apa yang menentukan tingkat akses akhir jika pengguna berada di lebih dari satu grup?
A: Jenis aturan grup diberi peringkat dalam urutan berikut: Pelanggan > Basic + Test Plans > Basic > Stakeholder. Pengguna selalu mendapatkan tingkat akses terbaik di antara semua aturan grup, termasuk langganan Visual Studio.
Lihat contoh berikut yang menunjukkan bagaimana faktor deteksi pelanggan berperan dalam aturan grup.
Contoh 1: aturan grup memberi saya lebih banyak akses.
Jika saya memiliki langganan Visual Studio Pro dan saya berada dalam aturan grup yang memberi saya Paket Dasar + Pengujian – apa yang terjadi?
Diharapkan: Saya mendapatkan Paket Dasar + Pengujian karena apa yang diberikan aturan grup lebih besar dari langganan saya.
Contoh 2: aturan grup memberi saya akses yang sama.
Saya memiliki langganan Visual Studio Test Pro dan saya berada dalam aturan grup yang memberi saya Paket Dasar + Pengujian apa yang terjadi?
Diharapkan: Saya terdeteksi sebagai pelanggan Visual Studio Test Pro, karena aksesnya sama dengan aturan grup, dan saya sudah membayar Visual Studio Test Pro, jadi saya tidak ingin membayar lagi.
Menambahkan anggota ke proyek
T: Mengapa saya tidak dapat menambahkan anggota lagi ke proyek saya?
A: Organisasi Anda gratis untuk lima pengguna pertama dengan akses Dasar. Anda dapat menambahkan Pemangku Kepentingan tak terbatas dan pelanggan Visual Studio tanpa biaya tambahan. Setelah menetapkan kelima pengguna gratis dengan akses Dasar, Anda dapat terus menambahkan Pemangku Kepentingan dan pelanggan Visual Studio.
Untuk menambahkan enam pengguna atau lebih dengan akses Dasar, Anda perlu menyiapkan penagihan di Azure. Kemudian, Anda dapat membayar untuk pengguna lain yang memerlukan akses Dasar, kembali ke organisasi, menambahkan pengguna ini, dan menetapkan akses Dasar kepada mereka. Setelah penagihan diatur, Anda melakukan pembayaran bulanan untuk akses pengguna tambahan. Dan dapat membatalkan kapan saja.
Jika Anda memerlukan lebih banyak langganan Visual Studio, pelajari cara membeli langganan.
T: Mengapa beberapa pengguna tidak dapat masuk?
A: Masalah ini mungkin terjadi karena pengguna harus masuk dengan akun Microsoft kecuali organisasi Anda mengontrol akses dengan ID Microsoft Entra. Jika organisasi Anda tersambung ke ID Microsoft Entra, pengguna harus menjadi anggota direktori untuk mendapatkan akses.
Jika Anda adalah Administrator Microsoft Entra, Anda dapat menambahkan pengguna ke direktori. Jika Anda bukan Administrator Microsoft Entra, bekerja samalah dengan administrator direktori untuk menambahkannya. Pelajari tentang mengontrol akses organisasi dengan ID Microsoft Entra.
T: Mengapa beberapa pengguna kehilangan akses ke fitur tertentu?
A: Kehilangan akses mungkin terjadi karena alasan yang berbeda.
T: Bagaimana cara menghapus pengguna dari organisasi saya?
A: Pelajari cara menghapus pengguna di semua proyek di organisasi Anda. Jika Anda membayar lebih banyak pengguna tetapi tidak memerlukan akses organisasi mereka lagi, Anda harus mengurangi pengguna berbayar Anda untuk menghindari biaya.
T: Mengapa saya tidak dapat menemukan anggota dari ID Microsoft Entra yang tersambung, meskipun saya adalah admin global?
A: Anda mungkin adalah tamu di instans Microsoft Entra yang mendukung Azure DevOps. Secara default, tamu Microsoft Entra tidak dapat mencari di ID Microsoft Entra, itulah sebabnya Anda tidak menemukan pengguna di ID Microsoft Entra yang tersambung untuk ditambahkan ke organisasi Anda.
Pertama, periksa untuk melihat apakah Anda adalah tamu Microsoft Entra:
Buka bagian Pengaturan organisasi Anda. Lihat bagian ID Microsoft Entra yang lebih rendah. Catat penyewa yang mendukung organisasi Anda.
Masuk ke portal Azure baru, portal.azure.com. Periksa profil pengguna Anda di penyewa dari langkah 1. Periksa nilai Jenis pengguna yang diperlihatkan sebagai berikut:
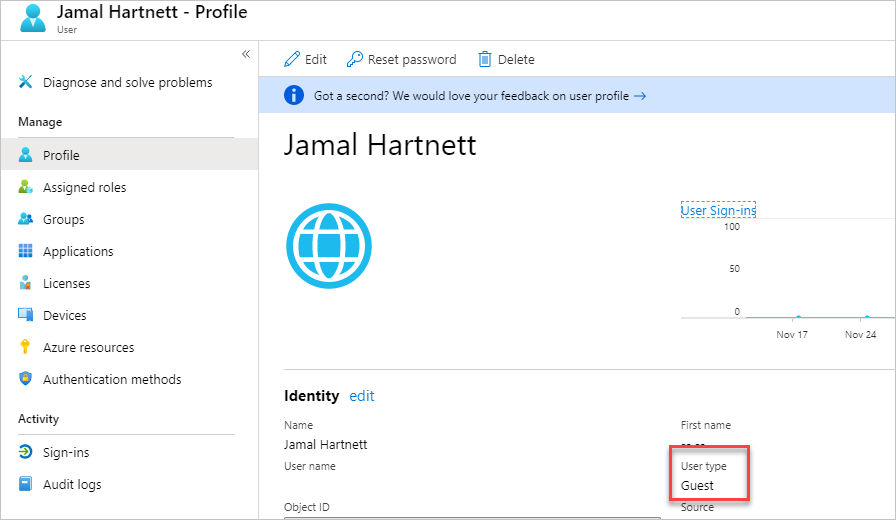
Jika Anda adalah tamu Microsoft Entra, lakukan salah satu langkah berikut:
- Minta admin Azure DevOps lain, yang bukan tamu Microsoft Entra, untuk mengelola pengguna di Azure DevOps bagi Anda. Anggota grup Administrator Koleksi Proyek di dalam Azure DevOps dapat mengelola pengguna.
- Minta admin Microsoft Entra menghapus akun Anda dari direktori yang tersambung dan membacanya. Admin perlu menjadikan Anda anggota Microsoft Entra daripada tamu. Lihat Bisakah pengguna Microsoft Entra B2B ditambahkan sebagai anggota, bukan tamu?
- Sebagai upaya terakhir, ubah Jenis Pengguna tamu Microsoft Entra dengan menggunakan Microsoft Graph PowerShell. Setelah jenis pengguna berubah, pengguna dapat mengkueri Microsoft Entra ID dari Azure DevOps.
Unduh dan instal Microsoft Graph PowerShell.
Install-Module -Name Microsoft.GraphBuka PowerShell dan jalankan cmdlet berikut.
a. Sambungkan ke ID Microsoft Entra:
Connect-MgGraph -Scopes 'User.Read.All'b. Temukan objectId pengguna:
Get-MgUser -Filter "UserPrincipalName eq '<YourUPN>'"c. Periksa atribut usertype untuk pengguna ini untuk melihat apakah mereka adalah tamu atau anggota:
Get-MgUser -UserId <Id> -Property DisplayName, ID, UserPrincipalName, UserType | Select DisplayName, ID, UserPrincipalName, UserTyped. Ubah usertype dari tamu ke anggota:
Update-MgUser -UserID <Id> -UserType Member
T: Mengapa pengguna tidak muncul atau segera menghilang di Azure DevOps setelah saya menambahkan atau menghapusnya di hub Pengguna?
A: Jika Anda mengalami penundaan dalam menemukan pengguna baru atau menghapus pengguna yang dihapus secara cepat dari Azure DevOps (misalnya, dalam daftar drop-down dan grup) setelah Anda menambahkan atau menghapus pengguna, ajukan laporan masalah di Komunitas Pengembang agar kami dapat menyelidikinya.
Mengapa saya perlu memilih antara "akun kerja atau sekolah" dan "akun pribadi"?
Pilih "akun kerja atau sekolah" atau "akun pribadi" saat Anda masuk dengan menggunakan alamat email (misalnya, jamalhartnett@fabrikam.com) yang dibagikan kedua akun. Meskipun kedua identitas menggunakan alamat masuk yang sama, identitas tersebut terpisah dan memiliki profil, pengaturan keamanan, dan izin yang berbeda.
Pilih Akun kantor atau sekolah jika Anda menggunakan identitas ini untuk membuat organisasi Anda atau sebelumnya masuk dengan akun tersebut. Direktori organisasi Anda di MICROSOFT Entra ID mengautentikasi identitas Anda dan mengontrol akses ke organisasi Anda.
Pilih Akun pribadi jika Anda menggunakan akun Microsoft dengan Azure DevOps. Direktori global untuk akun Microsoft mengautentikasi identitas Anda.
Mengapa saya tidak dapat masuk setelah saya memilih "akun Microsoft pribadi" atau "akun kerja atau sekolah"?
Jika alamat masuk Anda dibagikan oleh akun Microsoft pribadi dan akun kantor atau sekolah Anda, tetapi identitas yang dipilih tidak memiliki akses, Anda tidak dapat masuk. Meskipun kedua identitas menggunakan alamat masuk yang sama, identitas tersebut terpisah dan memiliki profil, pengaturan keamanan, dan izin yang berbeda.
Untuk mengatasi masalah ini, keluar sepenuhnya dari Azure DevOps dan masuk lagi dengan identitas Anda yang lain. Menutup browser Anda mungkin tidak mengeluarkan Anda sepenuhnya, jadi selesaikan langkah-langkah berikut:
Tutup semua browser, termasuk browser yang tidak menjalankan Azure DevOps.
Buka sesi penjelajahan privat atau penyamaran.
Pergi ke
https://aka.ms/vssignout.Pesan "Keluar sedang berlangsung" muncul. Setelah keluar selesai, browser mengarahkan Anda ke halaman web Azure DevOps.
Tip
Jika halaman keluar membutuhkan waktu lebih dari satu menit, tutup browser dan coba lagi.
Masuk ke Azure DevOps dan pilih identitas Anda yang lain.
Bagaimana cara mendapatkan bantuan atau dukungan untuk Azure DevOps?
Beralih antara akun di portal Microsoft Azure dan Azure DevOps
T: Sebagai administrator, bagaimana cara mempermudah peralihan antara akun di portal Microsoft Azure dan Azure DevOps?
A: Mengelola beberapa akun bisa rumit dan memakan waktu. Untuk menyederhanakan proses, pertimbangkan tindakan berikut:
- Gunakan browser atau profil yang berbeda: Gunakan browser web atau profil browser yang berbeda untuk setiap akun agar tetap masuk ke beberapa akun secara bersamaan tanpa beralih bolak-balik.
- Menggunakan penjelajahan penyamaran/privat: Gunakan jendela penjelajahan penyamaran atau privat untuk mengakses akun lain untuk sementara waktu tanpa memengaruhi sesi Anda saat ini.
- Akses menyeluruh (SSO) : Jika didukung oleh organisasi Anda, terapkan akses menyeluruh (SSO) untuk menyederhanakan proses masuk di seluruh layanan Azure.