Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Azure Firewall adalah layanan keamanan jaringan berbasis cloud terkelola yang melindungi sumber daya Microsoft Azure Virtual Network Anda. Ini menawarkan tiga SKU - Dasar, Standar, dan Premium - masing-masing dirancang untuk kasus penggunaan dan persyaratan keamanan yang berbeda.
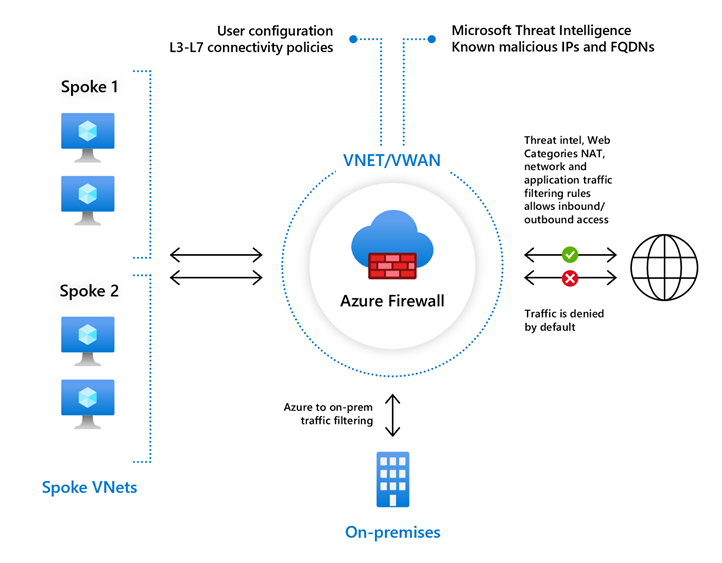
Artikel ini memberikan gambaran umum komprehensif tentang semua fitur Azure Firewall yang diatur oleh SKU untuk membantu Anda memahami kemampuan dan memilih versi yang tepat untuk kebutuhan Anda.
Tabel perbandingan fitur
Tabel berikut membandingkan fitur di semua SKU Azure Firewall:
| Kategori | Fitur | Dasar | Standar | Premium |
|---|---|---|---|---|
| Kemampuan inti firewall | Firewall stateful (aturan 5 tuple) | ✓ | ✓ | ✓ |
| Terjemahan alamat jaringan (SNAT+DNAT) | ✓ | ✓ | ✓ | |
| Ketersediaan tinggi bawaan | ✓ | ✓ | ✓ | |
| Zona Ketersediaan | ✓ | ✓ | ✓ | |
| Penyaringan dan inspeksi | Pemfilteran FQDN tingkat aplikasi (berbasis SNI) untuk HTTPS/SQL | ✓ | ✓ | ✓ |
| Pemfilteran FQDN tingkat jaringan – semua port dan protokol | ✓ | ✓ | ||
| Aturan pemfilteran lalu lintas jaringan | ✓ | ✓ | ✓ | |
| Pemfilteran konten web (kategori web) | ✓ | ✓ | ||
| Pemfilteran URL (jalur lengkap - termasuk penghentian SSL) | ✓ | |||
| Penghentian TLS keluar (proksi penerusan TLS) | ✓ | |||
| Penghentian TLS masukan (proksi terbalik TLS) | Menggunakan Azure Application Gateway | |||
| Perlindungan ancaman | Pemfilteran berbasis inteligensi ancaman (alamat/domain IP berbahaya yang diketahui) | Hanya pemberitahuan | Pemberitahuan dan Tolak | Pemberitahuan dan Tolak |
| IDPS yang dikelola sepenuhnya | ✓ | |||
| DNS | Proksi DNS + DNS kustom | ✓ | ✓ | |
| Kinerja dan skala | Skalabilitas cloud (skala otomatis saat lalu lintas tumbuh) | Hingga 250 Mbps | Hingga 30 Gbps | Hingga 100 Gbps |
| Dukungan aliran lemak | N/A | 1 Gbps | 10 Gbps | |
| Manajemen dan pemantauan | Manajemen pusat melalui Firewall Manager | ✓ | ✓ | ✓ |
| Analitik kebijakan (manajemen aturan dari waktu ke waktu) | ✓ | ✓ | ✓ | |
| Pengelogan penuh termasuk integrasi SIEM | ✓ | ✓ | ✓ | |
| Tag layanan dan tag FQDN untuk manajemen kebijakan yang mudah | ✓ | ✓ | ✓ | |
| Integrasi DevOps yang mudah menggunakan REST/PowerShell/CLI/templates/Terraform | ✓ | ✓ | ✓ | |
| Jaringan lanjutan | Beberapa alamat IP publik | ✓ | Hingga 250 | Hingga 250 |
| Penerowongan paksa | ✓ | ✓ | ✓ | |
| Penyebaran tanpa alamat IP publik dalam Mode Terowongan Paksa | ✓ | ✓ | ||
| Kepatuhan | Sertifikasi (PCI, SOC, ISO) | ✓ | ✓ | ✓ |
| Kemampuan untuk lingkungan pemrosesan pembayaran PCI DSS | ✓ |
Fitur Azure Firewall Basic
Azure Firewall Basic dirancang untuk bisnis kecil dan menengah (UKM) untuk mengamankan lingkungan cloud Azure mereka dengan perlindungan penting dengan harga terjangkau.
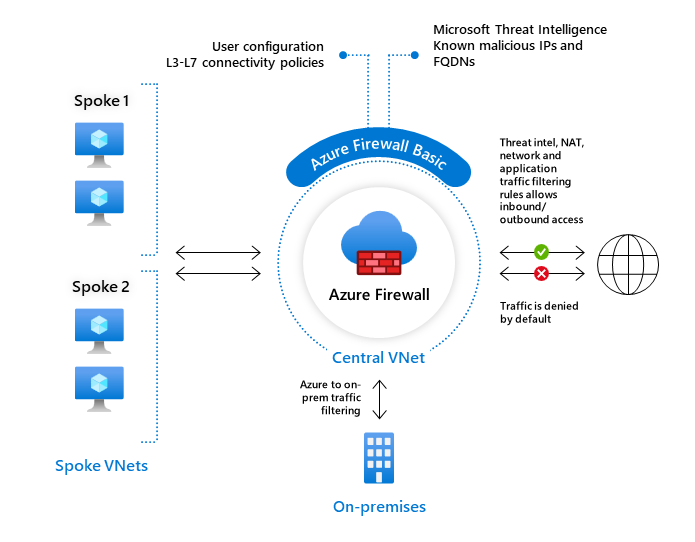
Fitur Dasar Utama
Ketersediaan tinggi bawaan: Ketersediaan tinggi sudah terintegrasi, jadi tidak diperlukan load balancer tambahan dan tidak perlu Anda konfigurasikan apa pun.
Availability Zones: Untuk penerapan baru, jangan tentukan zona firewall. Azure mengelola alokasi backend zona redundant di wilayah yang kompatibel dengan ZR. Firewall non-redundan zona yang ada secara otomatis dimigrasikan di wilayah yang mendukung beberapa zona ketersediaan.
Aturan penyaringan FQDN aplikasi: Anda dapat membatasi lalu lintas HTTP/S keluar atau lalu lintas Azure SQL hanya pada daftar nama domain lengkap (FQDN) yang ditentukan termasuk wild card. Fitur ini tidak memerlukan penghentian Keamanan Lapisan Transportasi (TLS).
Aturan penyaringan lalu lintas jaringan: Anda dapat membuat aturan pemfilteran yang mengizinkan atau menolak secara terpusat berdasarkan alamat IP sumber dan tujuan, port, dan protokol. Azure Firewall bersifat sepenuhnya stateful, sehingga dapat membedakan paket sah yang sesuai untuk jenis-jenis koneksi yang berbeda.
Tag FQDN: Tag FQDN memudahkan Anda untuk mengizinkan lalu lintas jaringan layanan Azure yang sudah dikenal melalui firewall Anda. Misalnya, Anda dapat membuat aturan aplikasi dan menyertakan tag Windows Update untuk memungkinkan lalu lintas jaringan dari Windows Update mengalir melalui firewall Anda.
Service tags: Service tag mewakili sekelompok awalan alamat IP untuk membantu meminimalkan kompleksitas dalam pembuatan aturan keamanan. Microsoft mengelola awalan alamat yang disertakan oleh tag layanan dan secara otomatis memperbarui tag layanan saat alamat berubah.
Intelijen ancaman (hanya mode peringatan):Penyaringan berbasis intelijen ancaman dapat diaktifkan agar firewall Anda dapat memberi peringatan tentang lalu lintas dari/ke alamat IP dan domain berbahaya yang diketahui. Di SKU Dasar, fitur ini hanya menyediakan pemberitahuan dan tidak dapat menolak lalu lintas.
Dukungan SNAT keluar: Semua alamat IP lalu lintas jaringan virtual keluar diterjemahkan ke IP publik Azure Firewall (Source Network Address Translation). Anda dapat mengidentifikasi dan mengizinkan lalu lintas yang berasal dari jaringan virtual Anda ke tujuan Internet jarak jauh.
Dukungan DNAT masuk: Lalu lintas jaringan Internet masuk ke alamat IP publik firewall Anda diterjemahkan (Destination Network Address Translation) dan difilter ke alamat IP privat pada jaringan virtual Anda.
Beberapa alamat IP publik: Anda dapat mengaitkan beberapa alamat IP publik dengan firewall Anda untuk skenario DNAT dan SNAT yang ditingkatkan. Azure Firewall tidak mendukung melampirkan prefiks IP publik secara langsung, tetapi dapat menggunakan alamat IP publik Standard SKU individual yang disediakan dari prefiks IP publik. Anda dapat mengaitkan hingga 250 alamat IP publik dengan firewall dalam jaringan virtual, dan hingga 80 dengan firewall di hub virtual yang aman.
Pencatatan Azure Monitor: Semua event terintegrasi dengan Azure Monitor, memungkinkan Anda mengarsipkan log ke akun penyimpanan, streaming event ke event hub Anda, atau mengirimkannya ke log Azure Monitor.
Sertifikasi: Azure Firewall Basic memenuhi standar Payment Card Industry (PCI), Service Organization Controls (SOC), dan International Organization for Standardization (ISO).
Forced Tunneling: Anda dapat mengonfigurasi Azure Firewall untuk mengarahkan semua lalu lintas menuju Internet ke next hop yang ditentukan, bukan langsung ke Internet. Misalnya, Anda dapat memiliki firewall tepi lokal atau appliance virtual jaringan (NVA) lainnya untuk memproses lalu lintas jaringan sebelum diteruskan ke Internet.
Batasan dasar
- Throughput: Dibatasi hingga 250 Mbps
- DNS proxy: Tidak tersedia (hanya menggunakan Azure DNS)
- Intelijen ancaman: Mode peringatan saja (tidak dapat menolak lalu lintas)
- Penyaringan FQDN jaringan: Tidak didukung (hanya penyaringan FQDN aplikasi)
- Kategori web: Tidak didukung
Fitur Azure Firewall Standard
Azure Firewall Standard cocok untuk pelanggan yang memerlukan kemampuan firewall Lapisan 3–Lapisan 7 dengan penskalaan otomatis untuk mengelola lalu lintas puncak hingga 30 Gbps. Ini termasuk fitur perusahaan seperti inteligensi ancaman, proksi DNS, DNS kustom, dan kategori web.
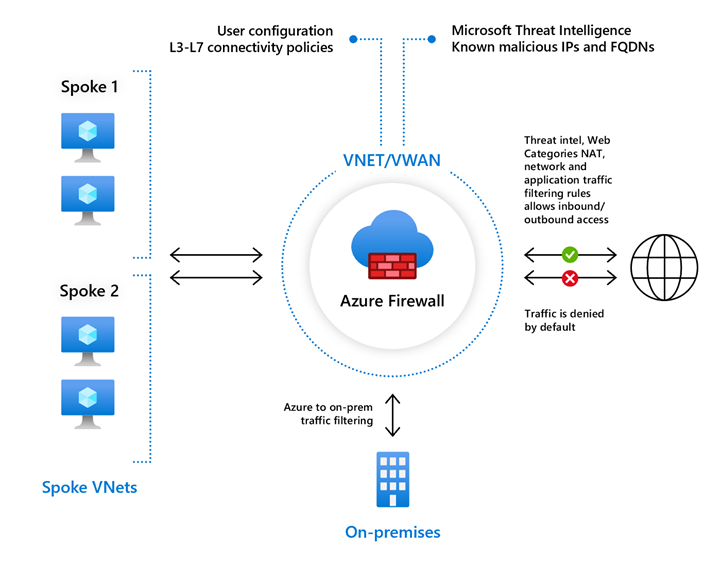
Fitur Standar Utama
Standar mencakup semua fitur Dasar, ditambah:
Skalabilitas cloud tanpa batas: Azure Firewall dapat melakukan scalout sebanyak yang Anda butuhkan untuk mengakomodasi aliran lalu lintas jaringan yang berubah, jadi Anda tidak perlu menganggarkan untuk puncak trafik Anda (hingga 30 Gbps).
Penyaringan FQDN tingkat jaringan: Anda dapat menggunakan nama domain lengkap (FQDN) dalam aturan jaringan berdasarkan resolusi DNS. Kemampuan ini memungkinkan Anda memfilter lalu lintas keluar menggunakan FQDN dengan protokol TCP/UDP apa pun (termasuk NTP, SSH, RDP, dan banyak lagi).
Intelijen ancaman (peringatan dan penyangkalan):Penyaringan berbasis intelijen ancaman dapat diaktifkan untuk firewall Anda guna memberi peringatan dan menolak lalu lintas dari/ke alamat IP dan domain berbahaya yang diketahui. Alamat IP dan domain bersumber dari umpan Inteligensi Ancaman Microsoft.
DNS proxy: Dengan DNS proxy diaktifkan, Azure Firewall dapat memproses dan meneruskan kueri DNS dari jaringan virtual ke server DNS yang Anda inginkan. Fungsionalitas ini sangat penting untuk pemfilteran FQDN yang andal dalam aturan jaringan.
DNS kustom: DNS kustom memungkinkan Anda mengonfigurasi Azure Firewall untuk menggunakan server DNS Anda sendiri, sambil memastikan dependensi keluar firewall tetap diresolusikan melalui Azure DNS. Anda dapat mengonfigurasi satu server DNS atau beberapa server.
Forced tunneling: Anda dapat mengonfigurasi Azure Firewall untuk mengarahkan semua lalu lintas yang terhubung ke Internet ke next hop yang ditentukan, bukan langsung ke Internet. Misalnya, Anda dapat memiliki firewall tepi lokal atau appliance virtual jaringan (NVA) lainnya untuk memproses lalu lintas jaringan sebelum diteruskan ke Internet.
Deploy tanpa alamat IP publik dalam mode Forced Tunnel: Anda dapat menerapkan Azure Firewall dalam mode Forced Tunnel, yang membuat NIC manajemen yang digunakan oleh Azure Firewall untuk operasinya. Jaringan datapath penyewa dapat dikonfigurasi tanpa alamat IP publik, dan lalu lintas Internet dapat dipaksa untuk ditunnel melalui firewall lain atau diblokir.
Kategori web: Kategori web memungkinkan administrator mengizinkan atau menolak akses pengguna ke kategori situs web seperti situs judi, situs media sosial, dan lainnya. Dalam Standar, kategorisasi hanya didasarkan pada FQDN.
Dukungan IP publik ganda yang ditingkatkan: Anda dapat mengaitkan hingga 250 alamat IP publik dengan firewall di jaringan virtual (hingga 80 dengan firewall di hub virtual yang aman). Azure Firewall tidak mendukung melampirkan prefiks IP publik secara langsung, tetapi dapat menggunakan alamat IP publik Standard SKU individual yang disediakan dari prefiks IP publik.
Batasan standar dibandingkan dengan Premium
- Inspeksi TLS: Tidak didukung
- IDPS: Tidak didukung
- Penyaringan URL: Tidak didukung (hanya penyaringan FQDN)
- Kategori web lanjutan: Hanya kategorisasi dasar berbasis FQDN
- Kinerja: Dibatasi hingga 30 Gbps vs 100 Gbps untuk Premium
Fitur Azure Firewall Premium
Azure Firewall Premium menawarkan perlindungan ancaman tingkat lanjut yang cocok untuk lingkungan yang sangat sensitif dan teregulasi, seperti industri pembayaran dan perawatan kesehatan. Ini termasuk semua fitur Standar ditambah kemampuan keamanan tingkat lanjut.
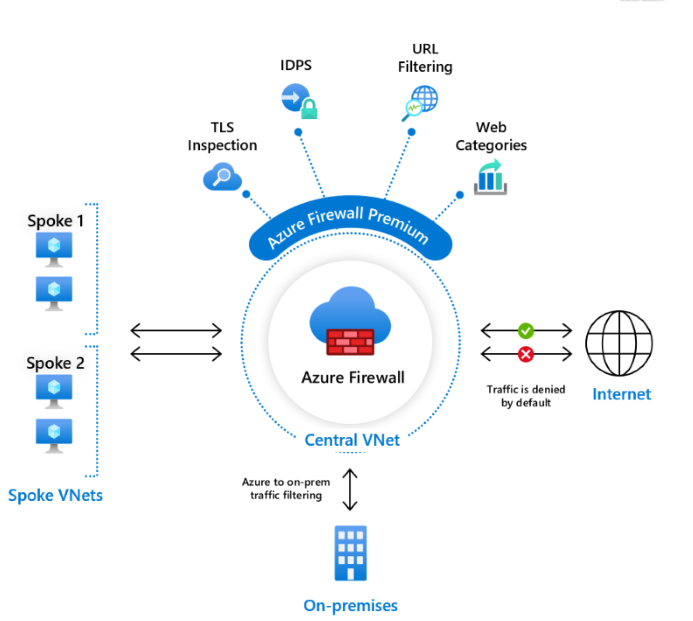
Fitur Premium Utama
Premium mencakup semua fitur Standar, ditambah:
Inspeksi TLS: Mendekripsi lalu lintas keluar, memprosesnya, lalu mengenkripsi ulang dan mengirimkannya ke tujuan. Azure Firewall Premium menghentikan dan memeriksa koneksi TLS untuk mendeteksi, memperingatkan, dan mengurangi aktivitas berbahaya di HTTPS. Ini membuat dua koneksi TLS: satu dengan server web dan satu lagi dengan klien.
- Inspeksi TLS Keluar: Melindungi dari lalu lintas berbahaya yang dikirim dari klien internal yang dihosting di Azure ke Internet.
- East-West Inspeksi TLS: Melindungi beban kerja Azure dari potensi lalu lintas berbahaya yang dikirim dalam Azure, termasuk lalu lintas ke/dari jaringan lokal.
IDPS (Sistem Deteksi dan Pencegahan Intrusi): Sistem deteksi dan pencegahan intrusi jaringan (IDPS) memantau jaringan Anda untuk aktivitas berbahaya, mencatat informasi, melaporkannya, dan secara opsional memblokirnya. Azure Firewall Premium menawarkan IDPS berbasis tanda tangan dengan:
- Lebih dari 67.000 aturan dalam lebih dari 50 kategori
- 20 hingga 40+ aturan baru dirilis setiap hari
- Tingkat positif palsu rendah menggunakan teknik deteksi malware tingkat lanjut
- Dukungan untuk menyesuaikan hingga 10.000 aturan IDPS
- Konfigurasi rentang IP privat untuk penentuan arah lalu lintas
Penyaringan URL: Memperluas kemampuan penyaringan FQDN Azure Firewall untuk mempertimbangkan seluruh URL, seperti
www.contoso.com/a/c, bukan hanyawww.contoso.com. Pemfilteran URL dapat diterapkan ke lalu lintas HTTP dan HTTPS saat inspeksi TLS diaktifkan.Kategori web lanjutan: Mengizinkan atau menolak akses pengguna ke kategori situs web seperti perjudian atau media sosial dengan detail yang lebih tinggi. Tidak seperti Standar yang hanya memeriksa FQDN, Premium mencocokkan kategori berdasarkan keseluruhan URL untuk lalu lintas HTTP dan HTTPS.
Misalnya, jika Azure Firewall mencegat permintaan HTTPS untuk
www.google.com/news:- Standar Firewall: Hanya bagian FQDN yang diperiksa, jadi
www.google.comdikategorikan sebagai Mesin Pencari - Firewall Premium: URL lengkap diperiksa, jadi
www.google.com/newsdikategorikan sebagai Berita
- Standar Firewall: Hanya bagian FQDN yang diperiksa, jadi
Performa yang ditingkatkan: Azure Firewall Premium menggunakan SKU mesin virtual yang lebih kuat dan dapat diskalakan hingga 100 Gbps dengan dukungan fat flow 10 Gbps.
Pemrosesan pembayaran PCI DSS: Premium SKU menyediakan kemampuan yang biasanya dibutuhkan lingkungan pemrosesan pembayaran untuk memenuhi persyaratan Payment Card Industry Data Security Standard (PCI DSS), seperti inspeksi TLS dan IDPS.
Kemampuan khusus premium
- Rentang IP Pribadi IDPS: Konfigurasikan rentang alamat IP privat untuk menentukan apakah lalu lintas masuk, keluar, atau internal (East-West)
- Aturan tanda tangan IDPS: Sesuaikan tanda tangan dengan mengubah modenya menjadi Dinonaktifkan, Peringatkan, atau Peringatan dan Tolak
- Pencarian kategori web: Identifikasi kategori FQDN atau URL menggunakan fitur Web Category Check
- Permintaan perubahan kategori: Permintaan perubahan kategori untuk FQDN atau URL yang seharusnya berada di kategori berbeda
- Manajemen sertifikat inspeksi TLS: Dukungan untuk sertifikat CA yang disediakan pelanggan untuk inspeksi TLS
Add-on Keamanan AI (pratinjau)
Azure Firewall Premium mendukung add-on AI Security opsional, yang menambahkan perlindungan berbasis AI dan wawasan kebijakan ke dalam penerapan Premium. Untuk informasi lebih lanjut, lihat Azure Firewall AI Security concepts.
Fitur umum di semua SKU
Ketersediaan tinggi bawaan dan Zona Ketersediaan
Semua SKU Azure Firewall meliputi:
- Ketersediaan tinggi bawaan tanpa memerlukan penyeimbang muatan tambahan
- Dukungan untuk penyebaran Zona Ketersediaan untuk peningkatan ketersediaan
- Tidak ada biaya tambahan untuk penyebaran di beberapa Zona Ketersediaan
Untuk deployment baru, hilangkan pengaturan zona firewall yang eksplisit dan biarkan Azure mengelola alokasi zona. Redundansi zona secara default tersedia di wilayah yang kompatibel dengan ZR. Di wilayah tanpa Availability Zones, firewall tetap regional.
Terjemahan Alamat Jaringan (NAT)
Semua SKU mendukung:
- Source NAT (SNAT): Semua alamat IP lalu lintas jaringan virtual keluar diterjemahkan ke IP publik Azure Firewall
- Destination NAT (DNAT): Lalu lintas jaringan Internet masuk ke alamat IP publik firewall Anda diterjemahkan dan difilter ke alamat IP privat
Manajemen dan pemantauan
Semua SKU meliputi:
- Integrasi Azure Monitor: Semua event terintegrasi dengan Azure Monitor untuk pencatatan dan pemantauan
- Buku Kerja Azure Firewall: Kanvas fleksibel untuk analisis data Azure Firewall
- Manajemen pusat: Dukungan untuk Azure Firewall Manager
- Analitik kebijakan: Manajemen dan analisis aturan dari waktu ke waktu
- Integrasi DevOps: dukungan REST/PowerShell/CLI/templates/Terraform
Kepatuhan dan sertifikasi
Semua SKU adalah:
- Mematuhi Standar Industri Kartu Pembayaran (PCI)
- Sesuai dengan Kontrol Organisasi Layanan (SOC)
- Organisasi Internasional untuk Standarisasi (ISO) mematuhi
Premium juga menyediakan kemampuan yang biasanya dibutuhkan lingkungan pemrosesan pembayaran untuk memenuhi persyaratan Payment Card Industry Data Security Standard (PCI DSS), seperti inspeksi TLS dan IDPS. Sertifikasi PCI DSS Level 1 sendiri berlaku untuk Azure Firewall di semua SKU.