Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Nota
Penyedia sumber daya Key Vault mendukung dua jenis sumber daya: vault dan HSM terkelola. Access control yang dijelaskan dalam artikel ini hanya berlaku untuk vault. Untuk mempelajari selengkapnya tentang access control untuk HSM terkelola, lihat Managed HSM access control.
Azure kontrol akses berbasis peran (Azure RBAC) adalah sistem otorisasi yang dibangun di Azure Resource Manager yang menyediakan manajemen akses terpusat sumber daya Azure. Dimulai dengan API versi 2026-02-01, Azure RBAC adalah model kontrol akses default untuk brankas kunci yang baru dibuat. Untuk detail tentang perubahan ini dan cara mempersiapkannya, lihat Prepare untuk API Key Vault versi 2026-02-01 dan yang lebih baru.
Azure RBAC memungkinkan pengguna mengelola izin kunci, rahasia, dan sertifikat, dan menyediakan satu tempat untuk mengelola semua izin di semua brankas kunci.
Model RBAC Azure memungkinkan pengguna untuk mengatur izin pada tingkat cakupan yang berbeda: grup manajemen, langganan, grup sumber daya, atau sumber daya individual. Azure RBAC untuk brankas kunci juga memungkinkan pengguna untuk memiliki izin terpisah pada masing-masing kunci, rahasia, dan sertifikat.
Untuk informasi selengkapnya, lihat kontrol akses berbasis peran Azure (Azure RBAC).
ringkasan model akses Key Vault
Akses ke key vault dikontrol melalui dua antarmuka: control plane dan data plane.
Bidang kontrol adalah tempat Anda mengelola Key Vault itu sendiri. Operasi dalam pesawat ini termasuk membuat dan menghapus Key Vault, mengambil informasi properti Key Vault, dan memperbarui kebijakan akses.
bidang data adalah tempat Anda bekerja dengan data yang disimpan dalam key vault. Anda dapat menambahkan, menghapus, dan memodifikasi kunci, rahasia, dan sertifikat.
Kedua pesawat menggunakan Microsoft Entra ID untuk autentikasi. Untuk otorisasi, sarana kontrol menggunakan Azure kontrol akses berbasis peran (Azure RBAC) dan bidang data menggunakan kebijakan akses Key Vault (warisan) atau Azure RBAC untuk operasi bidang data Key Vault.
Untuk mengakses key vault di salah satu dimensi, semua pemanggil (pengguna atau aplikasi) harus memiliki autentikasi dan otorisasi yang tepat. Autentikasi menetapkan identitas pemanggil. Otorisasi menentukan operasi mana yang dapat dijalankan pemanggil.
Aplikasi mengakses lapisan melalui titik akhir. Kontrol akses untuk dua pesawat bekerja secara independen. Untuk memberikan akses aplikasi untuk menggunakan kunci dalam key vault, Anda memberikan akses sarana data dengan menggunakan Azure RBAC atau kebijakan akses Key Vault. Untuk memberikan pengguna akses baca ke properti dan tag Key Vault, tetapi tidak memberikan akses ke data (kunci, rahasia, atau sertifikat), Anda dapat menetapkan akses kawasan kontrol dengan Azure RBAC.
titik akhir lapisan akses
Tabel berikut ini memperlihatkan titik akhir untuk kontrol dan bidang data.
| bidang akses | Titik akhir akses | Operations | mekanisme kontrol akses |
|---|---|---|---|
| Pesawat pengendali |
Global: management.azure.com:443 Microsoft Azure dioperasikan oleh 21Vianet: management.chinacloudapi.cn:443 Azure US Government: management.usgovcloudapi.net:443 |
Membuat, membaca, memperbarui, dan menghapus penyimpanan kunci Mengatur kebijakan akses Key Vault Mengatur tag Key Vault |
Azure RBAC |
| Bidang data |
Global: <vault-name.vault.azure.net:443> Microsoft Azure dioperasikan oleh 21Vianet: <vault-name.vault.azure.cn:443> Azure US Government: <vault-name.vault.usgovcloudapi.net:443> |
Kunci: mengenkripsi, mendekripsi, wrapKey, unwrapKey, tanda, memverifikasi, mendapatkan, daftar, membuat, memperbarui, mengimpor, menghapus, memulihkan, mencadangkan, memulihkan, menghapus menyeluruh, memutar, getrotationpolicy, setrotationpolicy, rilis Sertifikat: kelolakontak, ambilpenerbit, daftar-penerbit, tetappenerbit, hapuspenerbit, kelolapenerbit, dapatkan, daftar, buat, impor, perbarui, hapus, pulihkan, cadangkan, pulihkan, hapus-penuh Rahasia: dapatkan, daftar, atur, hapus, pulihkan, cadangkan, kembalikan, hapus total |
Key Vault kebijakan akses dari versi lama atau Azure RBAC |
Mengelola akses administratif ke Key Vault
Saat membuat brankas kunci dalam grup sumber daya, Anda mengelola akses dengan menggunakan Microsoft Entra ID. Anda memberi pengguna atau grup kemampuan untuk mengelola brankas kunci dalam grup sumber daya. Anda dapat memberikan akses pada tingkat cakupan tertentu dengan menetapkan peran Azure yang sesuai. Untuk memberikan akses kepada pengguna untuk mengelola brankas kunci, Anda menetapkan peran Key Vault Contributor yang telah ditentukan sebelumnya kepada pengguna pada cakupan tertentu. Tingkat cakupan berikut dapat ditetapkan ke peran Azure:
- Subscription: Peran Azure yang ditetapkan di tingkat langganan berlaku untuk semua grup sumber daya dan sumber daya dalam langganan tersebut.
- Resource group: Peran Azure yang ditetapkan di tingkat grup sumber daya berlaku untuk semua sumber daya dalam grup sumber daya tersebut.
- Specific resource: Peran Azure yang ditetapkan untuk sumber daya tertentu berlaku untuk sumber daya tersebut. Dalam hal ini, sumber daya adalah sebuah key vault tertentu.
Ada beberapa peran yang telah ditentukan sebelumnya. Jika peran yang telah ditentukan sebelumnya tidak sesuai dengan kebutuhan Anda, Anda dapat menentukan peran Anda sendiri. Untuk informasi selengkapnya, lihat Azure RBAC: Peran bawaan.
Penting
Jika pengguna memiliki izin Contributor ke sarana kontrol key vault, pengguna dapat memberi diri mereka akses ke sarana data dengan mengatur kebijakan akses Key Vault. Anda harus mengontrol dengan ketat siapa yang memiliki akses peran Contributor ke brankas kunci Anda. Pastikan bahwa hanya orang yang berwenang yang dapat access dan mengelola brankas kunci, kunci, rahasia, dan sertifikat Anda.
Praktik Terbaik untuk penetapan peran kunci, rahasia, dan sertifikat individual
Rekomendasi kami adalah menggunakan penyimpanan per aplikasi di setiap lingkungan (Pengembangan, Pra-Produksi, dan Produksi) dengan peran yang ditetapkan pada cakupan penyimpanan kunci.
Menetapkan peran pada kunci, rahasia, dan sertifikat individual tidak disarankan. Pengecualian mencakup skenario di mana:
- Rahasia individu memerlukan akses pengguna individual; misalnya, di mana pengguna harus membaca kunci privat SSH mereka untuk mengautentikasi ke komputer virtual menggunakan Azure Bastion.
- Rahasia individual harus dibagikan antara beberapa aplikasi; misalnya, di mana satu aplikasi perlu access data dari aplikasi lain.
Selengkapnya tentang panduan manajemen Azure Key Vault, lihat:
Amankan Azure Key Vault - batas layanan Azure Key Vault
Azure peran bawaan untuk operasi bidang data Key Vault
Nota
Peran Key Vault Contributor adalah untuk operasi sarana kontrol hanya untuk mengelola brankas kunci. Ini tidak mengizinkan akses ke kunci, rahasia, dan sertifikat.
| Peran bawaan | Deskripsi | ID |
|---|---|---|
| Pengelola Key Vault | Lakukan semua operasi lapisan data pada key vault dan semua objek di dalamnya, termasuk sertifikat, kunci, dan rahasia. Tidak dapat mengelola sumber daya penyimpanan kunci atau mengelola penetapan peran. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Pembaca Key Vault | Baca metadata dari brankas kunci serta sertifikat, kunci, dan rahasia di dalamnya. Tidak dapat membaca nilai sensitif seperti konten rahasia atau materi kunci. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | 21090545-7ca7-4776-b22c-e363652d74d2 |
| Operator Penghapusan Menyeluruh Key Vault | Memungkinkan penghapusan permanen dari vault yang telah dihapus secara tidak permanen. | a68e7c17-0ab2-4c09-9a58-125dae29748c |
| Petugas Sertifikat Key Vault | Lakukan tindakan apa pun pada sertifikat key vault, kecuali mengelola izin. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | a4417e6f-fecd-4de8-b567-7b0420556985 |
| Pengguna Sertifikat Key Vault | Membaca seluruh konten sertifikat termasuk bagian rahasia dan kunci. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | db79e9a7-68ee-4b58-9aeb-b90e7c24fcba |
| Petugas Kripto Key Vault | Lakukan tindakan apa pun pada kunci dalam key vault, kecuali mengelola izin. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | 14b46e9e-c2b7-41b4-b07b-48a6ebf60603 |
| Key Vault Pengguna Enkripsi Layanan Kripto | Baca metadata kunci dan lakukan operasi pembungkusan/pembongkaran. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | e147488a-f6f5-4113-8e2d-b22465e65bf6 |
| Pengguna Kripto Key Vault | Lakukan operasi kriptografi menggunakan kunci. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | 12338af0-0e69-4776-bea7-57ae8d297424 |
| Rilis Layanan Kriptografi Key Vault untuk Pengguna | Kunci rilis untuk Azure Komputasi Rahasia dan lingkungan yang setara. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | |
| Petugas Rahasia Key Vault | Lakukan tindakan apa pun pada rahasia yang disimpan di dalam key vault, kecuali mengelola izin. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| Pengguna Rahasia Key Vault | Membaca konten rahasia termasuk bagian rahasia sertifikat dengan kunci privat. Hanya berfungsi untuk Key Vault yang menggunakan model izin 'kontrol akses berbasis peran Azure'. | 4633458b-17de-408a-b874-0445c86b69e6 |
Untuk informasi selengkapnya tentang definisi peran bawaan Azure, lihat peran bawaan Azure.
Mengelola penetapan peran bidang data Key Vault bawaan
| Peran bawaan | Deskripsi | ID |
|---|---|---|
| Key Vault Administrator Akses Data | Kelola akses ke Azure Key Vault dengan menambahkan atau menghapus penetapan peran untuk Administrator Key Vault, Petugas Sertifikat Key Vault, Petugas Kripto Key Vault, Pengguna Enkripsi Layanan Kripto Key Vault, Pengguna Kripto Key Vault, Key Vault Pembaca, Key Vault Secrets Officer, atau peran Pengguna Rahasia Key Vault. Menggunakan kondisi ABAC untuk membatasi penetapan peran. | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
Anda dapat lebih lanjut membatasi peran-peran yang disebutkan sebelumnya dengan kondisi kontrol akses berbasis atribut Azure (Azure ABAC) - misalnya, untuk membatasi prinsipal agar hanya dapat mengakses rahasia yang namanya sesuai dengan pola tertentu, atau vault tertentu berdasarkan nama vault-nya. Dalam pratinjau ini, ABAC untuk Key Vault hanya berlaku untuk operasi data rahasia. Untuk tindakan, atribut, operator, dan contoh kondisi yang didukung, lihat Tindakan dan atribut untuk kondisi ABAC Azure Key Vault (pratinjau).
Menggunakan izin rahasia, kunci, dan sertifikat RBAC Azure dengan Key Vault
Model perizinan Azure RBAC yang baru untuk Key Vault memberikan alternatif bagi model perizinan kebijakan akses Key Vault.
Prasyarat
Anda harus memiliki langganan Azure. Jika tidak, Anda dapat membuat akun free sebelum memulai.
Untuk mengelola penetapan peran, Anda harus memiliki izin Microsoft.Authorization/roleAssignments/write dan Microsoft.Authorization/roleAssignments/delete, seperti Key Vault Administrator Akses Data (dengan izin terbatas untuk hanya menetapkan/menghapus peran Key Vault tertentu), User Access Administrator, atau Owner.
Mengaktifkan izin RBAC Azure pada Key Vault
Nota
Mengubah model izin memerlukan izin 'Microsoft.Authorization/roleAssignments/write' yang tidak dibatasi, yang merupakan bagian dari peran Owner dan Administrator Akses Pengguna. Jika menggunakan yang terakhir, Anda juga memerlukan izin 'Microsoft.KeyVault/vaults/write', yang merupakan bagian dari peran Key Vault Contributor. Peran administrator langganan klasik seperti 'Administrator Layanan' dan 'Administrator Bersama', atau 'Administrator Akses Data Key Vault' yang dibatasi tidak dapat digunakan untuk mengubah model izin.
Aktifkan izin RBAC Azure pada brankas kunci baru:
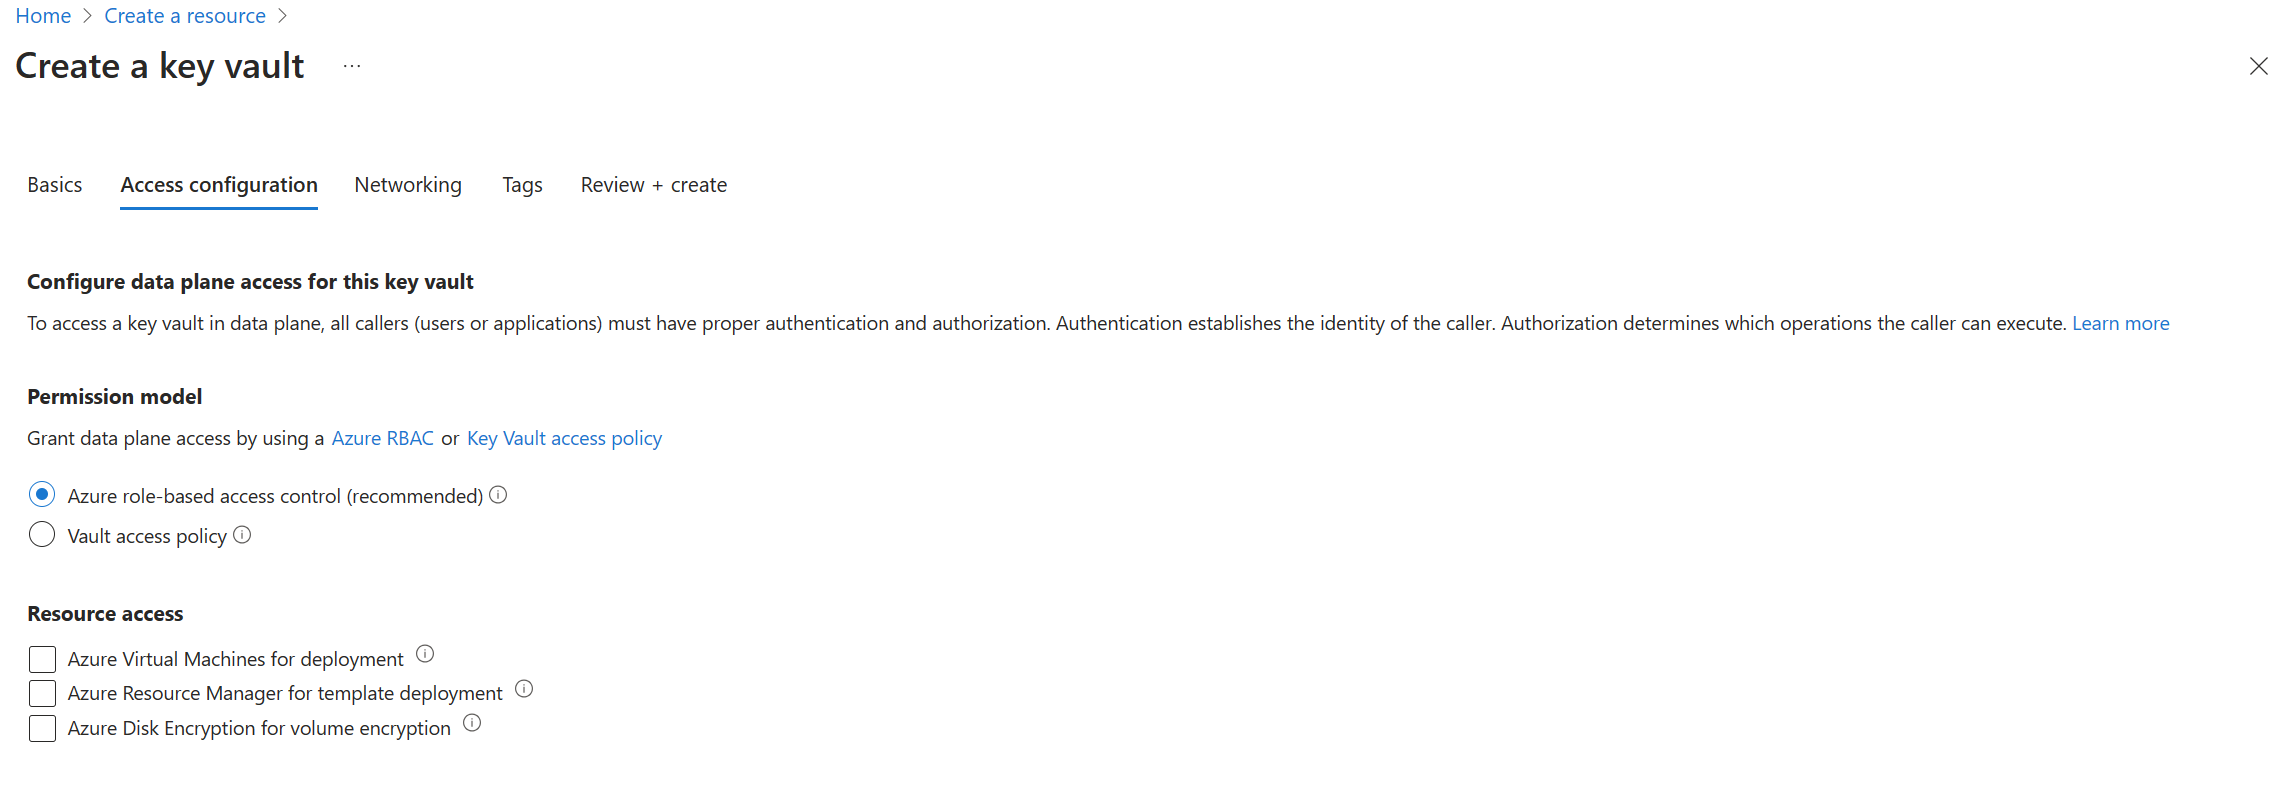
Aktifkan izin RBAC Azure pada brankas kunci yang ada:
Aktifkan izin RBAC Azure - vault yang ada
Penting
Mengatur model izin RBAC Azure membatalkan semua izin kebijakan akses. Ini dapat menyebabkan pemadaman ketika peran Azure yang setara tidak ditetapkan.
Tetapkan peran
Nota
Disarankan untuk menggunakan ID peran unik alih-alih nama peran dalam skrip. Oleh karena itu, jika peran diganti namanya, skrip Anda akan terus berfungsi. Nama peran dalam dokumen ini digunakan untuk meningkatkan keterbacaan.
Untuk membuat penetapan peran menggunakan Azure CLI, gunakan perintah az role assignment:
az role assignment create --role <role-name> --assignee <user-principal-name>> --scope <scope>
Untuk detail selengkapnya, lihat Menetapkan peran Azure menggunakan Azure CLI.
Penetapan peran dalam cakupan grup sumber daya
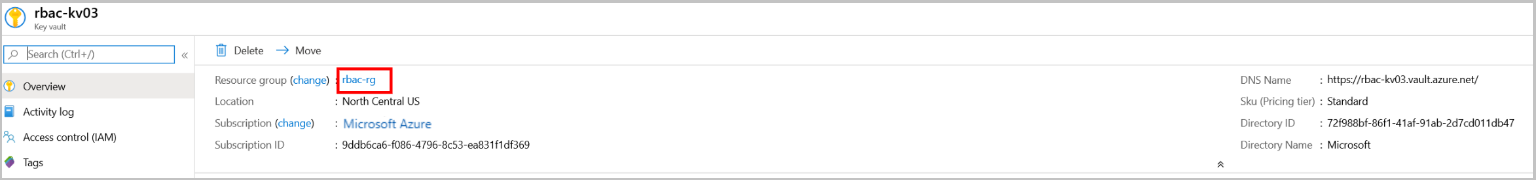

az role assignment create --role "Key Vault Reader" --assignee <user-principal-name> --scope /subscriptions/<subscription-id>/resourcegroups/<resource-group>
Untuk detail selengkapnya, lihat Menetapkan peran Azure menggunakan Azure CLI.
Penetapan peran di atas memberikan kemampuan untuk mencantumkan objek key vault dalam key vault.
Penetapan peran cakupan Key Vault
az role assignment create --role "Key Vault Secrets Officer" --assignee <user-principal-name> --scope /subscriptions/<subscription-id>/resourcegroups/<resource-group>/providers/Microsoft.KeyVault/vaults/<vault-name>
Untuk detail selengkapnya, lihat Menetapkan peran Azure menggunakan Azure CLI.
Penugasan peran dalam cakupan rahasia
Nota
Key vault rahasia, sertifikat, penetapan peran cakupan kunci hanya boleh digunakan untuk skenario terbatas yang dijelaskan dalam Praktik terbaik untuk penetapan peran kunci, rahasia, dan sertifikat individu untuk mematuhi praktik terbaik keamanan.
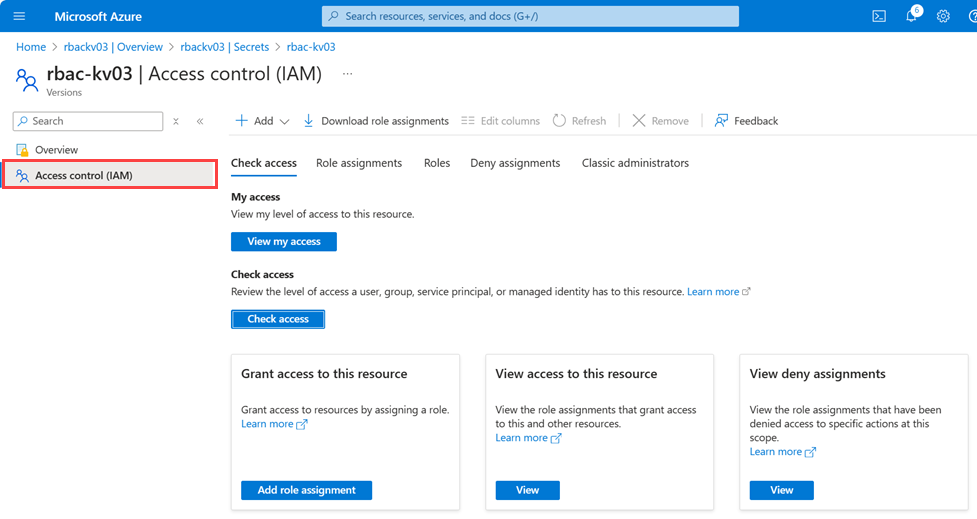
az role assignment create --role "Key Vault Secrets Officer" --assignee <user-principal-name> --scope /subscriptions/<subscription-id>/resourcegroups/<resource-group>/providers/Microsoft.KeyVault/vaults/<vault-name>/secrets/RBACSecret
Untuk detail selengkapnya, lihat Menetapkan peran Azure menggunakan Azure CLI.
Menguji dan memverifikasi
Nota
Peramban menggunakan cache dan penyegaran halaman diperlukan setelah menghapus penetapan peran. Izinkan beberapa menit agar penetapan peran di-refresh
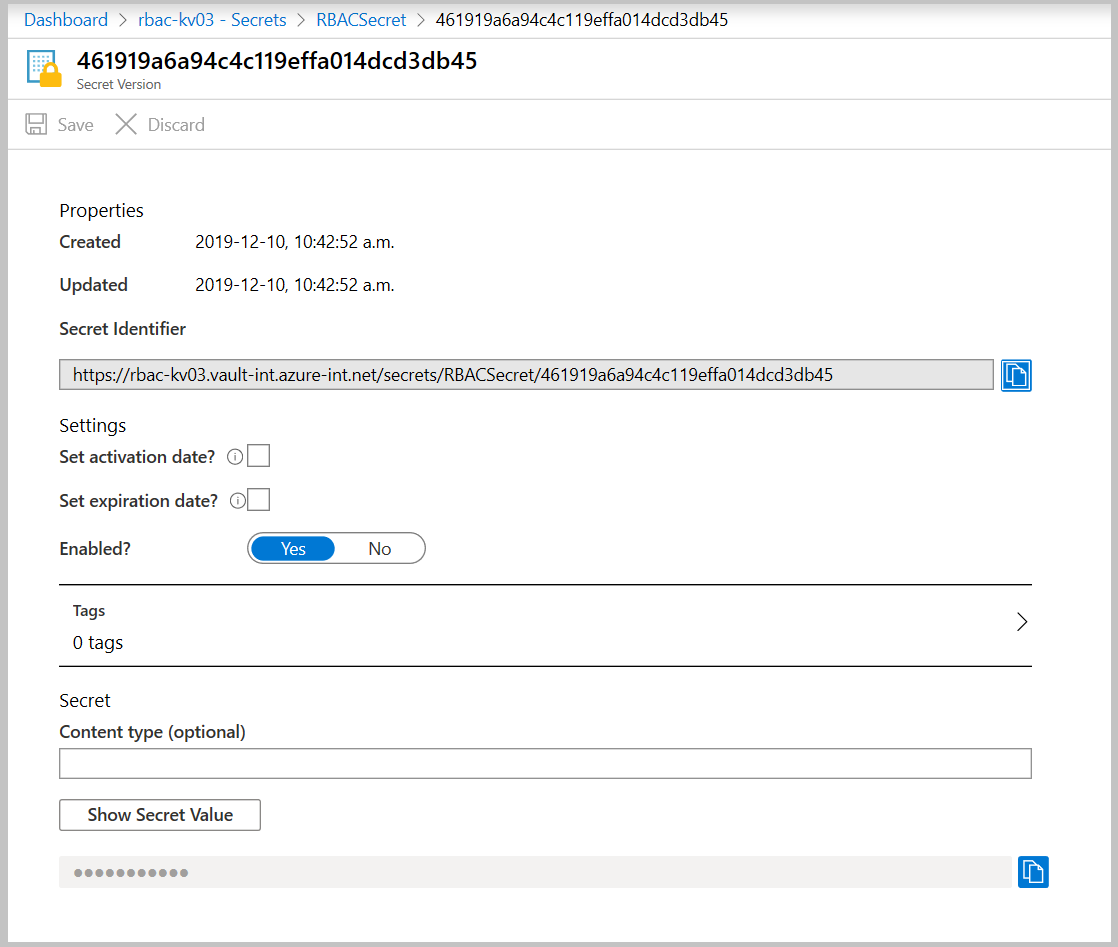
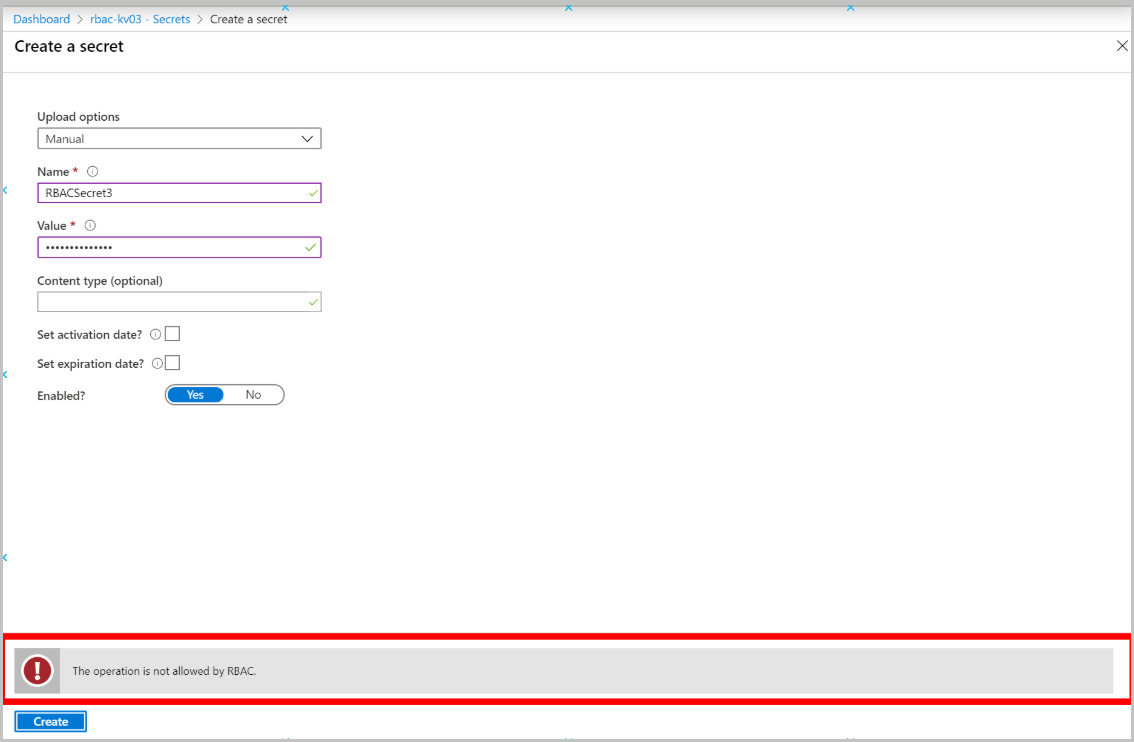
Validasi penambahan rahasia baru tanpa peran "Key Vault Secrets Officer" pada tingkat key vault.
Buka tab Key Vault Kontrol Akses (IAM) dan hapus tugas peran "Key Vault Secrets Officer" untuk sumber daya ini.
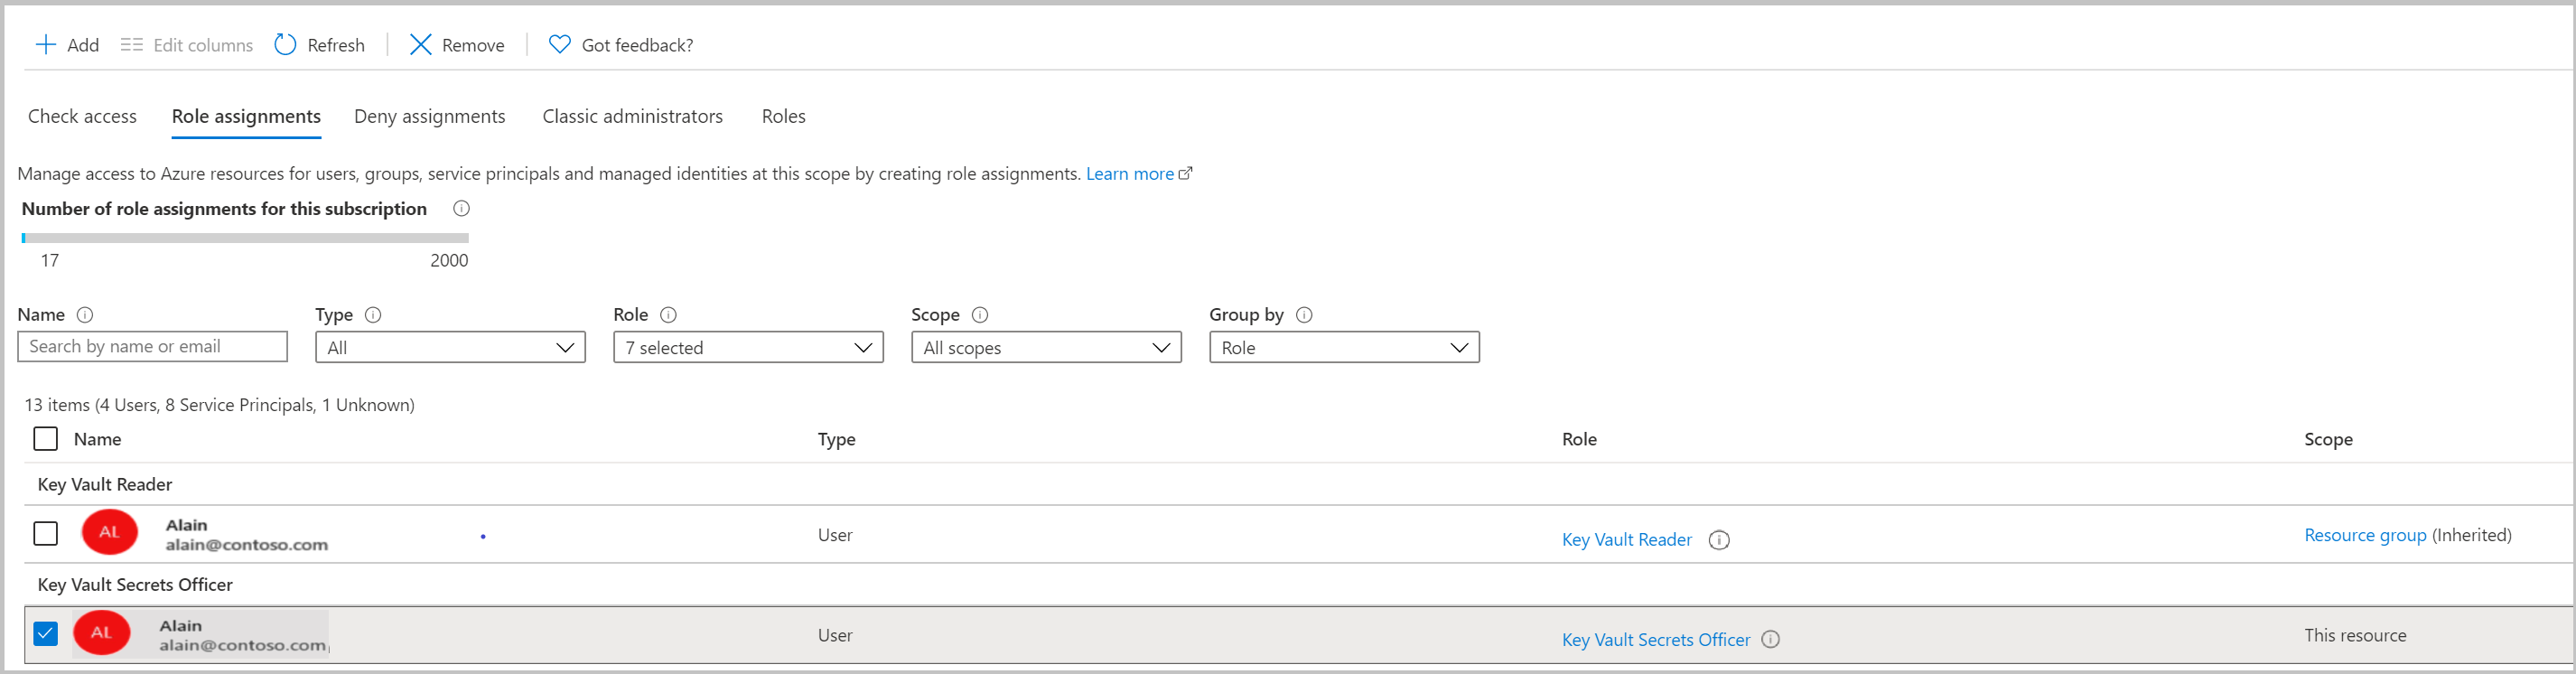
Navigasikan ke rahasia yang dibuat sebelumnya. Anda dapat melihat semua sifat rahasia.
tampilan
Buat rahasia baru ( Rahasia > +Hasilkan/Impor) harus menunjukkan kesalahan ini:
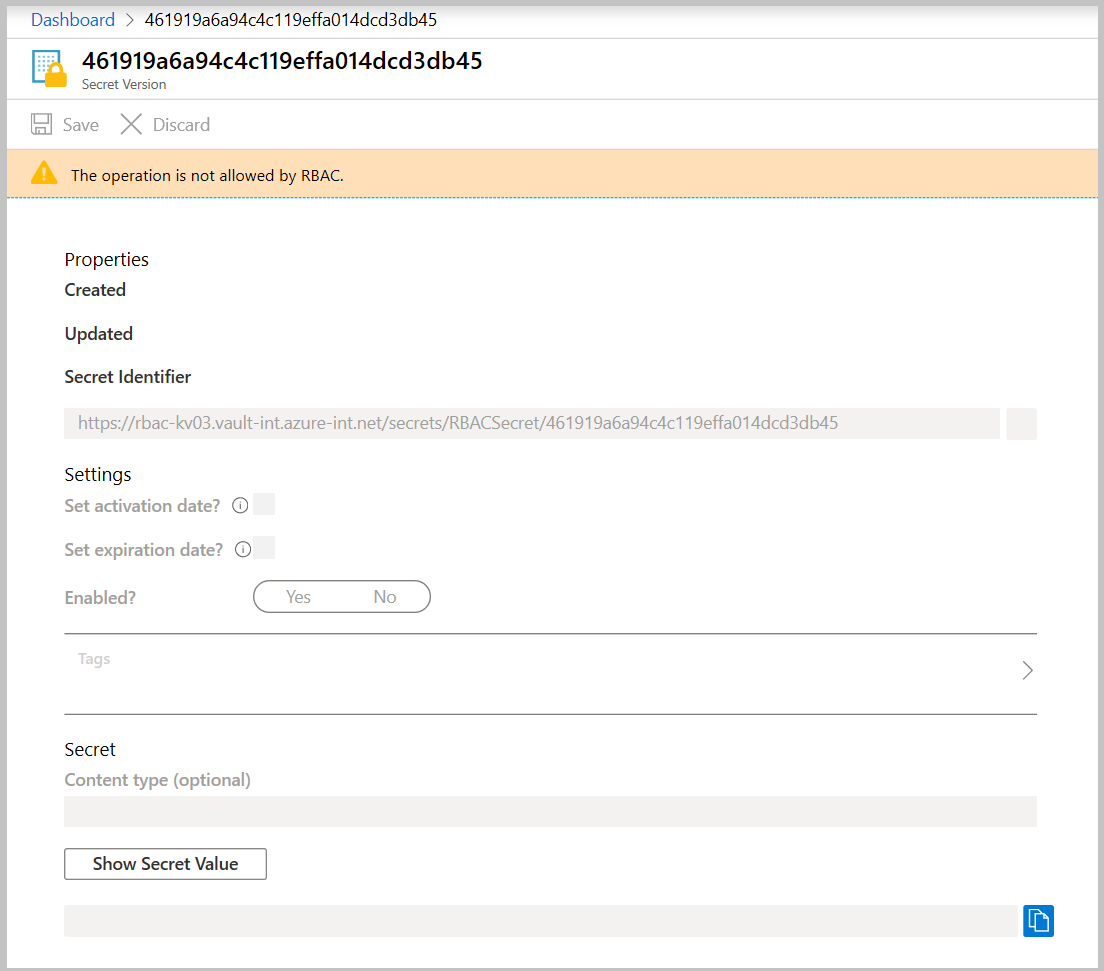
Validasikan pengeditan rahasia tanpa peran "Key Vault Secrets Officer" pada level rahasia.
Buka tab Access Control rahasia (IAM) yang dibuat sebelumnya dan hapus penetapan peran "Key Vault Secrets Officer" untuk sumber daya ini.
Navigasikan ke rahasia yang dibuat sebelumnya. Anda dapat melihat properti rahasia.
tampilan
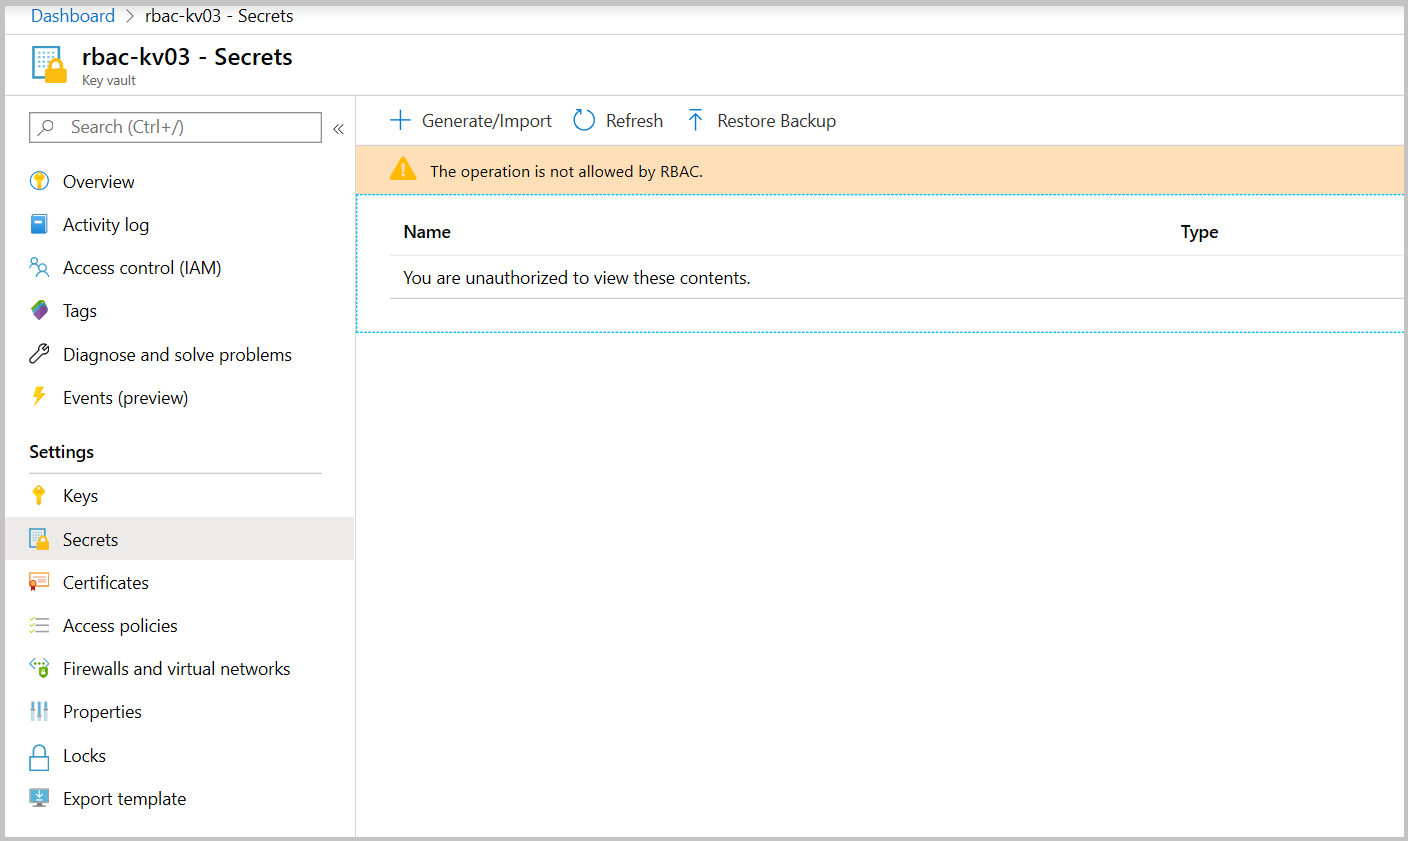
Memvalidasi rahasia yang diakses tanpa memiliki peran pembaca pada level akses key vault.
Buka tab Kontrol Akses (IAM) di kelompok sumber daya Key Vault dan hapus penugasan peran "Key Vault Reader".
Menavigasi ke tab Rahasia key vault akan menampilkan kesalahan ini:
Membuat peran kustom
az perintah buat definisi peran
az role definition create --role-definition '{ \
    "Name": "Backup Keys Operator", \
    "Description": "Perform key backup/restore operations", \
    "Actions": [], \
    "DataActions": [ \
        "Microsoft.KeyVault/vaults/keys/read ", \
        "Microsoft.KeyVault/vaults/keys/backup/action", \
        "Microsoft.KeyVault/vaults/keys/restore/action" \
    ], \
    "NotDataActions": [], \
    "AssignableScopes": ["/subscriptions/{subscriptionId}"] \
}'
Untuk informasi selengkapnya tentang cara membuat peran kustom, lihat:
Menggunakan AI untuk menghasilkan penetapan peran Key Vault
GitHub Copilot dapat membantu Anda membuat perintah Azure CLI atau PowerShell yang benar untuk penetapan peran Key Vault berdasarkan persyaratan spesifik Anda.
I need to set up Azure RBAC for my Key Vault. Help me create the role assignment commands for the following scenario:
- Key vault name: my-app-keyvault
- Resource group: my-app-rg
- Subscription ID: <subscription-id>
- I need to grant a managed identity (client ID: <managed-identity-client-id>) the ability to read and write secrets, but not manage keys or certificates.
Provide both Azure CLI and PowerShell commands, and explain which built-in role is most appropriate for this least-privilege scenario.
GitHub Copilot didukung oleh AI, sehingga kejutan dan kesalahan dimungkinkan. Untuk informasi selengkapnya, lihat FAQ Copilot.
Tanya Jawab Umum
Dapatkah saya menggunakan Azure penetapan cakupan objek RBAC untuk menyediakan isolasi bagi tim aplikasi dalam Key Vault?
Tidak. Azure model izin RBAC memungkinkan Anda menetapkan akses ke objek individual dalam Key Vault ke pengguna atau aplikasi, tetapi operasi administratif apa pun seperti kontrol akses jaringan, pemantauan, dan manajemen objek memerlukan izin tingkat brankas, yang kemudian akan mengekspos informasi yang aman kepada operator di seluruh tim aplikasi.
Pelajari lebih lanjut
- Azure RBAC Ringkasan
- Penetapan Peran Azure menggunakan portal Azure
- Tutorial Peran Khusus
- Tindakan dan atribut untuk kondisi ABAC Azure Key Vault (pratinjau)
Amankan Azure Key Vault