Peering jaringan virtual memungkinkan Anda menghubungkan jaringan virtual Azure di langganan dan penyewa Microsoft Entra yang berbeda. Dalam tutorial ini, Anda akan belajar cara membuat peering jaringan virtual antara jaringan virtual yang dibuat melalui Resource Manager yang ada di langganan yang berbeda. Peering dua jaringan virtual memungkinkan sumber daya di jaringan virtual yang berbeda untuk berkomunikasi satu sama lain dengan bandwidth dan latensi yang sama seolah-olah sumber daya berada di jaringan virtual yang sama. Pelajari selengkapnya tentang Peering jaringan virtual.
Bergantung pada apakah jaringan virtual berada dalam langganan yang sama atau berbeda, langkah-langkah untuk membuat peering jaringan virtual dapat berbeda. Langkah-langkah terkait jaringan peer yang dibuat dengan model penerapan klasik berbeda. Untuk informasi selengkapnya tentang model penyebaran, lihat Model penyebaran Azure.
Pelajari cara membuat peering jaringan virtual pada skenario lain dengan memilih opsi dari tabel berikut:
Suatu peering jaringan virtual tidak dapat dibuat di antara dua jaringan virtual yang disebarkan melalui model penyebaran yang klasik. Jika Anda perlu menyambungkan jaringan virtual yang keduanya dibuat melalui model penyebaran klasik, Anda dapat menggunakan Azure VPN Gateway untuk menyambungkan jaringan virtual.
Tutorial ini menghubungkan jaringan virtual di wilayah yang sama. Anda juga dapat melakukan peering jaringan virtual di berbagai wilayah yang didukung. Biasakan diri Anda dengan persyaratan dan batasan peering sebelum melakukan peering jaringan virtual.
Prerequisites
Akun Azure dengan dua langganan aktif.
Buat akun secara gratis.
Akun Azure dengan izin di kedua langganan atau akun di masing-masing langganan dengan izin yang tepat untuk membuat peering jaringan virtual. Untuk daftar izin, lihat Izin peering jaringan virtual.
Untuk memisahkan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari setiap penyewa sebagai tamu di penyewa yang berlawanan dan tetapkan peran Kontributor Jaringan ke jaringan virtual. Prosedur ini berlaku jika jaringan virtual berada di langganan dan tenant Active Directory yang berbeda.
Untuk membuat peering jaringan ketika Anda tidak berniat membedakan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari penyewa A sebagai tamu di penyewa lain. Kemudian, tetapkan peran Kontributor Jaringan untuk memulai dan menyambungkan peering jaringan dari setiap langganan. Dengan izin ini, pengguna dapat membuat peering jaringan dari masing-masing langganan.
Untuk informasi selengkapnya tentang pengguna tamu, lihat Menambahkan pengguna kolaborasi Microsoft Entra B2B di portal Microsoft Azure.
Setiap pengguna harus menerima undangan pengguna tamu dari penyewa Microsoft Entra yang berlawanan.
Masuk ke portal Azure.
Akun Azure dengan dua langganan aktif.
Buat akun secara gratis.
Akun Azure dengan izin di kedua langganan atau akun di masing-masing langganan dengan izin yang tepat untuk membuat peering jaringan virtual. Untuk daftar izin, lihat Izin peering jaringan virtual.
Untuk memisahkan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari setiap penyewa sebagai tamu di penyewa yang berlawanan dan tetapkan peran Kontributor Jaringan ke jaringan virtual. Prosedur ini berlaku jika jaringan virtual berada di langganan dan tenant Active Directory yang berbeda.
Untuk membuat peering jaringan ketika Anda tidak berniat membedakan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari penyewa A sebagai tamu di penyewa lain. Kemudian, tetapkan peran Kontributor Jaringan untuk memulai dan menyambungkan peering jaringan dari setiap langganan. Dengan izin ini, pengguna dapat membuat peering jaringan dari masing-masing langganan.
Untuk informasi selengkapnya tentang pengguna tamu, lihat Menambahkan pengguna kolaborasi Microsoft Entra B2B di portal Microsoft Azure.
Setiap pengguna harus menerima undangan pengguna tamu dari penyewa Microsoft Entra yang berlawanan.
Azure PowerShell yang diinstal secara lokal atau Azure Cloud Shell.
Masuk ke Azure PowerShell dan pilih langganan yang ingin Anda gunakan fitur ini. Untuk informasi lebih lanjut, lihat Sign in with Azure PowerShell.
Pastikan modul Az.Network Anda adalah 4.3.0 atau lebih baru. Untuk memverifikasi modul yang diinstal, gunakan perintah Get-InstalledModule -Name "Az.Network". Jika modul memerlukan pembaruan, gunakan perintah Update-Module -Name Az.Network jika diperlukan.
Jika Anda memilih untuk memasang dan menggunakan PowerShell secara lokal, artikel ini memerlukan modul Azure PowerShell versi 5.4.1 atau versi yang lebih baru. Jalankan Get-Module -ListAvailable Az untuk menemukan versi terinstal. Jika Anda perlu meningkatkan, lihat Pasang modul Azure PowerShell. Jika Anda menjalankan PowerShell secara lokal, Anda juga perlu menjalankan Connect-AzAccount untuk membuat koneksi dengan Azure.
Akun Azure dengan dua langganan aktif.
Buat akun secara gratis.
Akun Azure dengan izin di kedua langganan atau akun di masing-masing langganan dengan izin yang tepat untuk membuat peering jaringan virtual. Untuk daftar izin, lihat Izin peering jaringan virtual.
Untuk memisahkan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari setiap penyewa sebagai tamu di penyewa yang berlawanan dan tetapkan peran Kontributor Jaringan ke jaringan virtual. Prosedur ini berlaku jika jaringan virtual berada di langganan dan tenant Active Directory yang berbeda.
Untuk membuat peering jaringan ketika Anda tidak berniat membedakan tugas mengelola jaringan milik setiap penyewa, tambahkan pengguna dari penyewa A sebagai tamu di penyewa lain. Kemudian, tetapkan peran Kontributor Jaringan untuk memulai dan menyambungkan peering jaringan dari setiap langganan. Dengan izin ini, pengguna dapat membuat peering jaringan dari masing-masing langganan.
Untuk informasi selengkapnya tentang pengguna tamu, lihat Menambahkan pengguna kolaborasi Microsoft Entra B2B di portal Microsoft Azure.
Setiap pengguna harus menerima undangan pengguna tamu dari penyewa Microsoft Entra yang berlawanan.
- Artikel panduan ini memerlukan Azure CLI versi 2.31.0 atau yang lebih baru. Jika menggunakan Azure Cloud Shell, versi terbaru sudah terpasang.
Dalam langkah-langkah berikut, pelajari cara melakukan peering jaringan virtual di langganan dan penyewa Microsoft Entra yang berbeda.
Anda dapat menggunakan akun yang sama yang memiliki izin di kedua langganan atau menggunakan akun terpisah untuk setiap langganan untuk mengatur peering. Akun dengan izin di kedua langganan dapat menyelesaikan semua langkah tanpa harus keluar dan masuk kembali ke portal, serta dapat menetapkan izin.
Contoh sumber daya dan akun berikut digunakan dalam langkah-langkah dalam artikel ini:
| Akun pengguna |
Grup sumber daya |
Subscription |
Jaringan virtual |
|
user-1 |
test-rg |
subscription-1 |
vnet-1 |
|
user-2 |
test-rg-2 |
subscription-2 |
vnet-2 |
Membuat jaringan virtual - vnet-1
Note
Jika Anda menggunakan satu akun untuk menyelesaikan langkah-langkah, Anda dapat melewati langkah-langkah untuk keluar dari portal dan menetapkan izin pengguna lain ke jaringan virtual.
Prosedur berikut membuat jaringan virtual dengan subnet sumber daya.
Di portal, cari dan pilih Jaringan virtual.
Pada halaman Jaringan virtual, pilih + Buat.
Pada tab Dasar dari Buat jaringan virtual, masukkan atau pilih informasi berikut:
| Setting |
Value |
|
Detail proyek |
|
| Subscription |
Pilih langganan Anda. |
| Grup sumber daya |
Pilih Buat baru.
Masukkan test-rg dalam Nama.
Pilih OK. |
|
Rincian contoh |
|
| Name |
Masukkan vnet-1. |
| Region |
Pilih East US 2. |

Pilih Berikutnya untuk melanjutkan ke tab Keamanan.
Pilih Next untuk melanjutkan ke tab IP Addresses.
Dalam kotak ruang alamat di Subnets, pilih subnet default.
Di Edit subnet, masukkan atau pilih informasi berikut:
| Setting |
Value |
| Tujuan subnet |
Biarkan Default tetap default. |
| Name |
Masukkan subnet-1. |
Biarkan pengaturan lainnya pada nilai default-nya. Pilih Simpan.

Pilih Simpan.
Pilih Review + create di bagian bawah layar, dan ketika validasi berhasil, pilih Create.
Masuk ke langganan-1
Gunakan Connect-AzAccount untuk masuk ke langganan-1.
Connect-AzAccount
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-1 dengan Set-AzContext.
Set-AzContext -Subscription subscription-1
Membuat grup sumber daya - test-rg
Grup sumber daya Azure adalah kontainer logis tempat sumber daya Azure disebarkan dan dikelola.
Membuat grup sumber daya menggunakan New-AzResourceGroup:
$rsg = @{
    Name = 'test-rg'
    Location = 'eastus2'
}
New-AzResourceGroup @rsg
Buat jaringan virtual
Buat jaringan virtual dengan New-AzVirtualNetwork. Contoh ini membuat jaringan virtual subnet-1 bernama vnet-1 di lokasi US Barat 3 :
$vnet = @{
    Name = 'vnet-1'
    ResourceGroupName = 'test-rg'
    Location = 'eastus2'
    AddressPrefix = '10.0.0.0/16'
}
$virtualNetwork = New-AzVirtualNetwork @vnet
Tambahkan subnet
Azure menyebarkan sumber daya ke subnet dalam jaringan virtual, jadi Anda perlu membuat subnet. Buat konfigurasi subnet bernama subnet-1 dengan Add-AzVirtualNetworkSubnetConfig:
$subnet = @{
    Name = 'subnet-1'
    VirtualNetwork = $virtualNetwork
    AddressPrefix = '10.0.0.0/24'
}
$subnetConfig = Add-AzVirtualNetworkSubnetConfig @subnet
Kaitkan subnet ke jaringan virtual
Anda dapat menulis konfigurasi subnet ke jaringan virtual dengan Set-AzVirtualNetwork. Perintah ini membuat subnet:
$virtualNetwork | Set-AzVirtualNetwork
Masuk ke langganan-1
Gunakan az sign-in untuk masuk ke subscription-1.
az login
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-1 dengan az account set.
az account set --subscription "subscription-1"
Membuat grup sumber daya - test-rg
Grup sumber daya Azure adalah kontainer logis tempat sumber daya Azure disebarkan dan dikelola.
Buat grup sumber daya dengan az group create:
az group create \
    --name test-rg \
    --location eastus2
Buat jaringan virtual
Buat jaringan virtual dan subnet dengan az network vnet create. Contoh ini membuat jaringan virtual subnet-1 bernama vnet-1 di lokasi US Barat 3 .
az network vnet create \
    --resource-group test-rg\
    --location eastus2 \
    --name vnet-1 \
    --address-prefixes 10.0.0.0/16 \
    --subnet-name subnet-1 \
    --subnet-prefixes 10.0.0.0/24
Menetapkan izin untuk pengguna-2
Akun pengguna di langganan lain yang ingin Anda gunakan untuk peering harus ditambahkan ke jaringan yang sebelumnya Anda buat. Jika Anda menggunakan satu akun untuk kedua langganan, Anda dapat melewati bagian ini.
Tetap masuk ke portal sebagai pengguna-1.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-1.
Pilih Kontrol akses (IAM).
Pilih + Tambahkan ->Tambahkan penetapan peran.
Di Tambahkan penetapan peran di tab Peran , pilih Kontributor Jaringan.
Pilih Selanjutnya.
Di tab Anggota , pilih + Pilih anggota.
Di Pilih anggota di kotak pencarian, masukkan pengguna-2.
Pilih Pilih.
Pilih Tinjau + beri tugas.
Pilih Tinjau + beri tugas.
Gunakan Get-AzVirtualNetwork untuk mendapatkan ID sumber daya untuk vnet-1. Tetapkan user-2 dari subscription-2 ke vnet-1 dengan New-AzRoleAssignment.
Gunakan Get-AzADUser untuk mendapatkan ID objek untuk pengguna-2.
user-2 digunakan dalam contoh ini untuk akun pengguna. Ganti nilai ini dengan nama tampilan untuk pengguna dari langganan-2 yang ingin Anda tetapkan izinnya ke vnet-1. Anda dapat melewati langkah ini jika Anda menggunakan akun yang sama untuk kedua langganan.
$id = @{
    Name = 'vnet-1'
    ResourceGroupName = 'test-rg'
}
$vnet = Get-AzVirtualNetwork @id

$obj = Get-AzADUser -DisplayName 'user-2'

$role = @{
    ObjectId = $obj.id
    RoleDefinitionName = 'Network Contributor'
    Scope = $vnet.id
}
New-AzRoleAssignment @role
Gunakan az network vnet show untuk mendapatkan ID sumber daya untuk vnet-1. Tetapkan user-2 dari subscription-2 ke vnet-1 dengan az role assignment create.
Gunakan daftar pengguna az ad untuk mendapatkan ID objek untuk pengguna-2.
user-2 digunakan dalam contoh ini untuk akun pengguna. Ganti nilai ini dengan nama tampilan untuk pengguna dari langganan-2 yang ingin Anda tetapkan izinnya ke vnet-1. Anda dapat melewati langkah ini jika Anda menggunakan akun yang sama untuk kedua langganan.
az ad user list --display-name user-2
[
  {
    "businessPhones": [],
    "displayName": "user-2",
    "givenName": null,
    "id": "aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb",
    "jobTitle": null,
    "mail": "user-2@fabrikam.com",
    "mobilePhone": null,
    "officeLocation": null,
    "preferredLanguage": null,
    "surname": null,
    "userPrincipalName": "user-2_fabrikam.com#EXT#@contoso.onmicrosoft.com"
  }
]
Catat ID objek pengguna-2 di id bidang. Dalam contoh ini, aaaaaaaaa-0000-1111-2222-bbbbbbbbbbbb.
vnetid=$(az network vnet show \
    --name vnet-1 \
    --resource-group test-rg \
    --query id \
    --output tsv)

az role assignment create \
      --assignee aaaaaaaa-0000-1111-2222-bbbbbbbbbbbb \
      --role "Network Contributor" \
      --scope $vnetid
Ganti contoh guid in --assignee dengan ID objek nyata untuk pengguna-2.
Mendapatkan ID sumber daya vnet-1
Tetap masuk ke portal sebagai pengguna-1.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-1.
Di Pengaturan, pilih Properti.
Salin informasi di bidang ID Sumber Daya dan simpan untuk langkah-langkah selanjutnya. ID sumber daya mirip dengan contoh berikut: /subscriptions/<Subscription Id>/resourceGroups/test-rg/providers/Microsoft.Network/virtualNetworks/vnet-1.
Keluar dari portal sebagai pengguna-1.
ID sumber daya vnet-1 diperlukan untuk menyiapkan koneksi peering dari vnet-2 ke vnet-1. Gunakan Get-AzVirtualNetwork untuk mendapatkan ID sumber daya untuk vnet-1.
$id = @{
    Name = 'vnet-1'
    ResourceGroupName = 'test-rg'
}
$vnetA = Get-AzVirtualNetwork @id

$vnetA.id
ID sumber daya vnet-1 diperlukan untuk menyiapkan koneksi peering dari vnet-2 ke vnet-1. Gunakan az network vnet show untuk mendapatkan ID sumber daya untuk vnet-1.
vnetidA=$(az network vnet show \
    --name vnet-1 \
    --resource-group test-rg \
    --query id \
    --output tsv)

echo $vnetidA
Membuat jaringan virtual - vnet-2
Di bagian ini, Anda masuk sebagai pengguna-2 dan membuat jaringan virtual untuk koneksi peering ke vnet-1.
Buat jaringan virtual kedua dengan nilai berikut dengan mengulangi langkah-langkah di bagian sebelumnya.
| Setting |
Value |
| Subscription |
subscription-2 |
| Grup sumber daya |
test-rg-2 |
| Name |
vnet-2 |
| Ruang alamat |
10.1.0.0/16 |
| Nama subnet |
subnet-1 |
| Rentang alamat subnet |
10.1.0.0/24 |
Masuk ke langganan-2
Gunakan Connect-AzAccount untuk masuk ke langganan-2.
Connect-AzAccount
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-2 dengan Set-AzContext.
Set-AzContext -Subscription subscription-2
Membuat grup sumber daya - test-rg-2
Grup sumber daya Azure adalah kontainer logis tempat sumber daya Azure disebarkan dan dikelola.
Membuat grup sumber daya menggunakan New-AzResourceGroup:
$rsg = @{
    Name = 'test-rg-2'
    Location = 'eastus2'
}
New-AzResourceGroup @rsg
Buat jaringan virtual
Buat jaringan virtual dengan New-AzVirtualNetwork. Contoh ini membuat jaringan virtual subnet-1 bernama vnet-2 di lokasi US Barat 3 :
$vnet = @{
    Name = 'vnet-2'
    ResourceGroupName = 'test-rg-2'
    Location = 'eastus2'
    AddressPrefix = '10.1.0.0/16'
}
$virtualNetwork = New-AzVirtualNetwork @vnet
Tambahkan subnet
Azure menyebarkan sumber daya ke subnet dalam jaringan virtual, jadi Anda perlu membuat subnet. Buat konfigurasi subnet bernama subnet-1 dengan Add-AzVirtualNetworkSubnetConfig:
$subnet = @{
    Name = 'subnet-1'
    VirtualNetwork = $virtualNetwork
    AddressPrefix = '10.1.0.0/24'
}
$subnetConfig = Add-AzVirtualNetworkSubnetConfig @subnet
Kaitkan subnet ke jaringan virtual
Anda dapat menulis konfigurasi subnet ke jaringan virtual dengan Set-AzVirtualNetwork. Perintah ini membuat subnet:
$virtualNetwork | Set-AzVirtualNetwork
Masuk ke langganan-2
Gunakan az sign-in untuk masuk ke subscription-2.
az login
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-2 dengan az account set.
az account set --subscription "subscription-2"
Membuat grup sumber daya - test-rg-2
Grup sumber daya Azure adalah kontainer logis tempat sumber daya Azure disebarkan dan dikelola.
Buat grup sumber daya dengan az group create:
az group create \
    --name test-rg-2 \
    --location eastus2
Buat jaringan virtual
Buat jaringan virtual dan subnet dengan az network vnet create. Contoh ini membuat jaringan virtual subnet-1 bernama vnet-2 di lokasi US Barat 3 .
az network vnet create \
    --resource-group test-rg-2\
    --location eastus2 \
    --name vnet-2 \
    --address-prefixes 10.1.0.0/16 \
    --subnet-name subnet-1 \
    --subnet-prefixes 10.1.0.0/24
Menetapkan izin untuk pengguna-1
Akun pengguna di langganan lain yang ingin Anda gunakan untuk peering harus ditambahkan ke jaringan yang sebelumnya Anda buat. Jika Anda menggunakan satu akun untuk kedua langganan, Anda dapat melewati bagian ini.
Tetap masuk ke portal sebagai pengguna-2.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-2.
Pilih Kontrol akses (IAM).
Pilih + Tambahkan ->Tambahkan penetapan peran.
Di Tambahkan penetapan peran di tab Peran , pilih Kontributor Jaringan.
Pilih Selanjutnya.
Di tab Anggota , pilih + Pilih anggota.
Di Pilih anggota di kotak pencarian, masukkan pengguna-1.
Pilih Pilih.
Pilih Tinjau + beri tugas.
Pilih Tinjau + beri tugas.
Gunakan Get-AzVirtualNetwork untuk mendapatkan ID sumber daya untuk vnet-2. Tetapkan pengguna-1 dari langganan-1 ke vnet-2 dengan New-AzRoleAssignment.
Gunakan Get-AzADUser untuk mendapatkan ID objek untuk pengguna-1.
user-1 digunakan dalam contoh ini untuk akun pengguna. Ganti nilai ini dengan nama tampilan untuk pengguna dari langganan-1 yang ingin Anda tetapkan izinnya ke vnet-2. Anda dapat melewati langkah ini jika Anda menggunakan akun yang sama untuk kedua langganan.
$id = @{
    Name = 'vnet-2'
    ResourceGroupName = 'test-rg-2'
}
$vnet = Get-AzVirtualNetwork @id

$obj = Get-AzADUser -DisplayName 'user-1'

$role = @{
    ObjectId = $obj.id
    RoleDefinitionName = 'Network Contributor'
    Scope = $vnet.id
}
New-AzRoleAssignment @role
Gunakan az network vnet show untuk mendapatkan ID sumber daya untuk vnet-2. Tetapkan user-1 dari subscription-1 ke vnet-2 dengan az role assignment create.
Gunakan az ad user list untuk mendapatkan ID objek untuk pengguna-1.
user-1 digunakan dalam contoh ini untuk akun pengguna. Ganti nilai ini dengan nama tampilan untuk pengguna dari langganan-1 yang ingin Anda tetapkan izinnya ke vnet-2. Anda dapat melewati langkah ini jika Anda menggunakan akun yang sama untuk kedua langganan.
az ad user list --display-name user-1
[
  {
    "businessPhones": [],
    "displayName": "user-1",
    "givenName": null,
    "id": "bbbbbbbb-1111-2222-3333-cccccccccccc",
    "jobTitle": null,
    "mail": "user-1@contoso.com",
    "mobilePhone": null,
    "officeLocation": null,
    "preferredLanguage": null,
    "surname": null,
    "userPrincipalName": "user-1_contoso.com#EXT#@fabrikam.onmicrosoft.com"
  }
]
Catat ID objek pengguna-1 di id bidang. Dalam contoh ini, itu adalah bbbbbbbb-1111-2222-3333-cccccccccccc.
vnetid=$(az network vnet show \
    --name vnet-2 \
    --resource-group test-rg-2 \
    --query id \
    --output tsv)

az role assignment create \
      --assignee bbbbbbbb-1111-2222-3333-cccccccccccc \
      --role "Network Contributor" \
      --scope $vnetid
Mendapatkan ID sumber daya vnet-2
ID sumber daya vnet-2 diperlukan untuk menyiapkan koneksi peering dari vnet-1 ke vnet-2. Gunakan langkah-langkah berikut untuk mendapatkan ID sumber daya vnet-2.
Tetap masuk ke portal sebagai pengguna-2.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-2.
Di Pengaturan, pilih Properti.
Salin informasi di bidang ID Sumber Daya dan simpan untuk langkah-langkah selanjutnya. ID sumber daya mirip dengan contoh berikut: /subscriptions/<Subscription Id>/resourceGroups/test-rg-2/providers/Microsoft.Network/virtualNetworks/vnet-2.
Keluar dari portal sebagai pengguna-2.
ID sumber daya vnet-2 diperlukan untuk menyiapkan koneksi peering dari vnet-1 ke vnet-2. Gunakan Get-AzVirtualNetwork untuk mendapatkan ID sumber daya untuk vnet-2.
$id = @{
    Name = 'vnet-2'
    ResourceGroupName = 'test-rg-2'
}
$vnetB = Get-AzVirtualNetwork @id

$vnetB.id
ID sumber daya vnet-2 diperlukan untuk menyiapkan koneksi peering dari vnet-1 ke vnet-2. Gunakan az network vnet show untuk mendapatkan ID sumber daya untuk vnet-2.
vnetidB=$(az network vnet show \
    --name vnet-2 \
    --resource-group test-rg-2 \
    --query id \
    --output tsv)

echo $vnetidB
Membuat koneksi peering - vnet-1 ke vnet-2
Anda memerlukan ID Sumber Daya untuk vnet-2 dari langkah-langkah sebelumnya untuk menyiapkan koneksi peering.
Masuk ke portal Microsoft Azure sebagai pengguna-1. Jika Anda menggunakan satu akun untuk kedua langganan, ubah ke langganan-1 di portal.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-1.
Pilih Peering.
Pilih + Tambahkan.
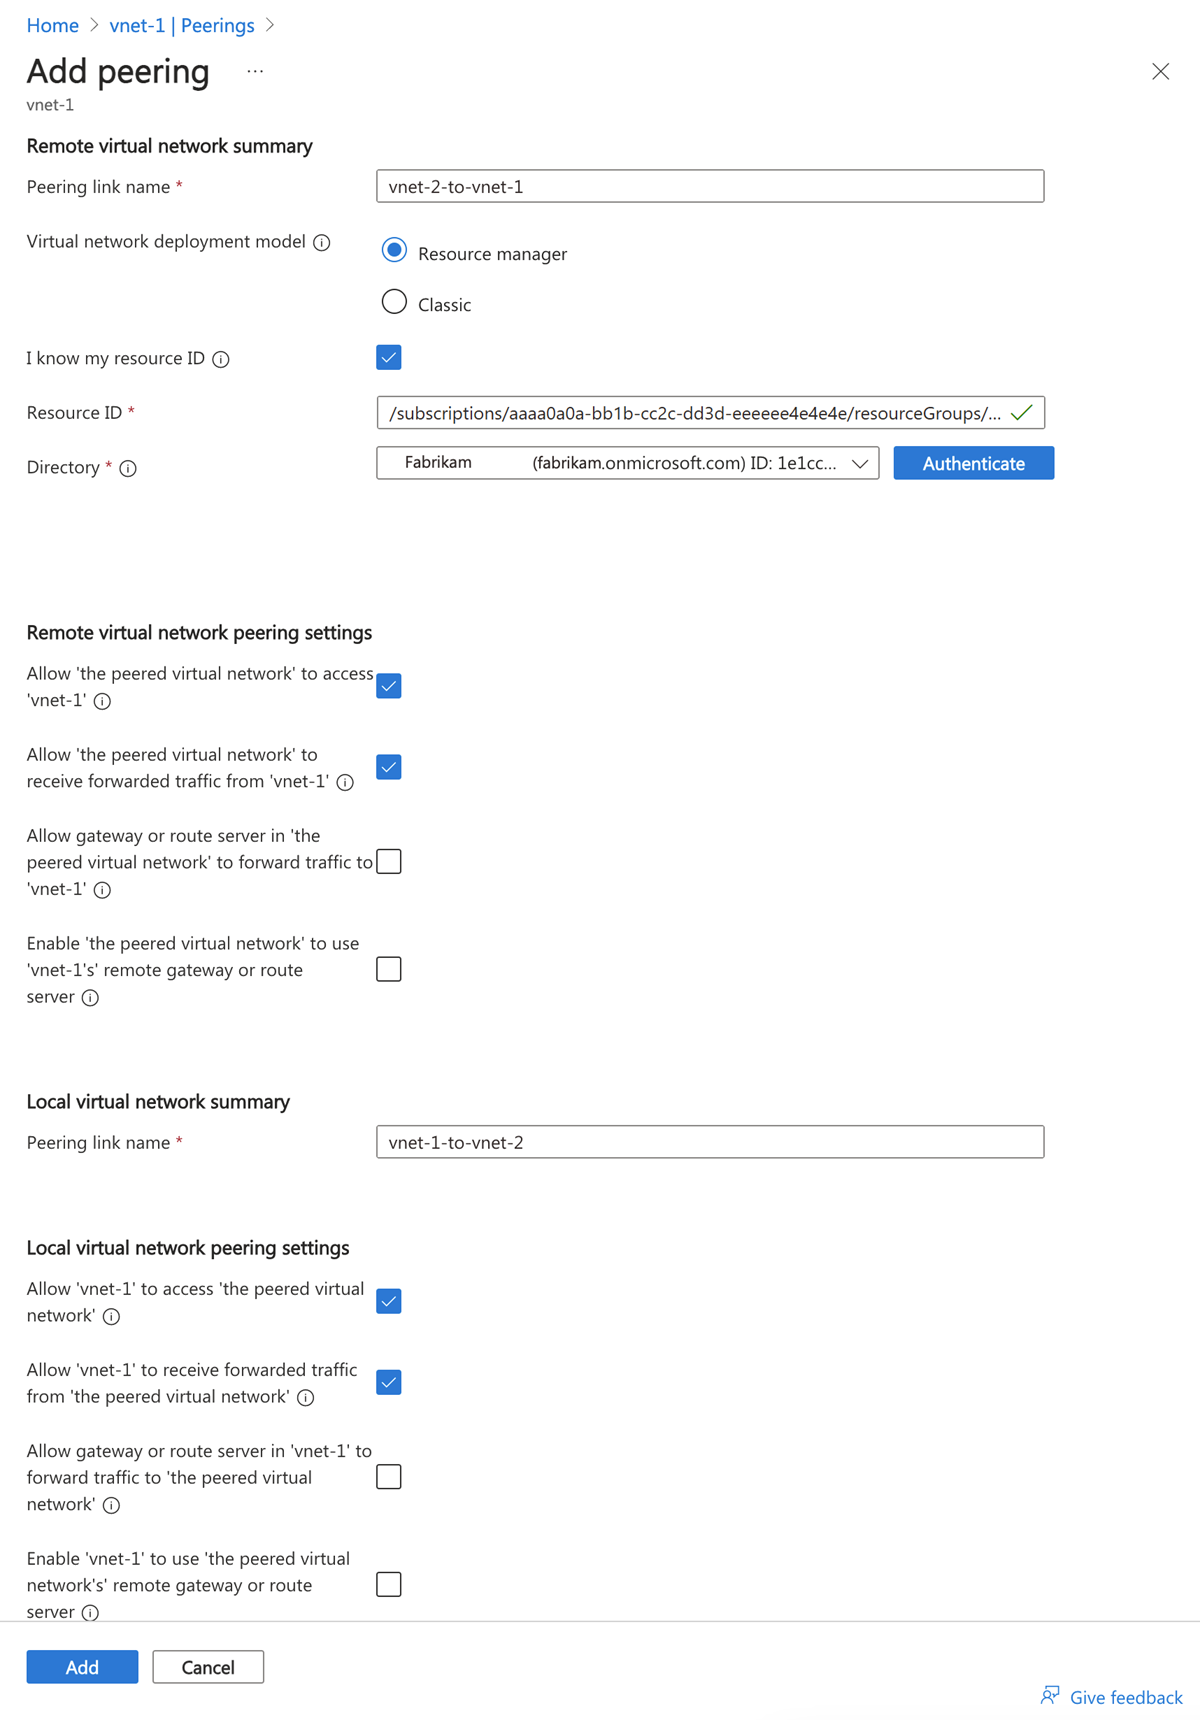
Masukkan atau pilih informasi berikut pada Tambahkan peering:
| Setting |
Value |
|
Ringkasan jaringan virtual jarak jauh |
|
| Nama tautan penyerekan |
vnet-2-to-vnet-1 |
| Model penyebaran jaringan virtual |
Resource Manager |
| Saya mengetahui ID sumber daya saya |
Pilih kotak |
| ID Sumber Daya |
Masukkan ID Sumber Daya untuk vnet-2 |
| Directory |
Pilih direktori ID Microsoft Entra yang sesuai dengan vnet-2 dan pengguna-2, tetapi autentikasi menggunakan pengguna-1 |
|
Pengaturan hubungan peering jaringan virtual jarak jauh |
|
| Izinkan 'jaringan virtual yang di-peering' untuk mengakses 'vnet-1' |
Biarkan status default Diaktifkan |
| Izinkan 'jaringan virtual yang di-peering' untuk menerima lalu lintas yang diteruskan dari 'vnet-1' |
Pilih kotak |
|
Ringkasan jaringan virtual lokal |
|
| Nama tautan penyerekan |
vnet-1-to-vnet-2 |
|
Pengaturan peering untuk jaringan virtual lokal |
|
| Izinkan 'vnet-1' untuk mengakses 'jaringan virtual yang saling terhubung' |
Biarkan status default Diaktifkan |
| Izinkan 'vnet-1' menerima lalu lintas yang diteruskan dari 'jaringan virtual yang terhubung' |
Pilih kotak |
Pilih Tambahkan.
Keluar dari portal sebagai pengguna-1.
Masuk ke langganan-1
Gunakan Connect-AzAccount untuk masuk ke langganan-1.
Connect-AzAccount
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-1 dengan Set-AzContext.
Set-AzContext -Subscription subscription-1
Masuk ke langganan-2
Lakukan autentikasi pada langganan-2 sehingga peering dapat disiapkan.
Gunakan Connect-AzAccount untuk masuk ke langganan-2.
Connect-AzAccount
Ubah ke langganan-1 (opsional)
Anda mungkin harus beralih kembali ke langganan-1 untuk melanjutkan tindakan di langganan-1.
Ubah konteks menjadi langganan-1.
Set-AzContext -Subscription subscription-1
Membuat koneksi peering
Gunakan Add-AzVirtualNetworkPeering untuk membuat koneksi peering antara vnet-1 dan vnet-2.
$netA = @{
    Name = 'vnet-1'
    ResourceGroupName = 'test-rg'
}
$vnetA = Get-AzVirtualNetwork @netA

$peer = @{
    Name = 'vnet-1-to-vnet-2'
    VirtualNetwork = $vnetA
    RemoteVirtualNetworkId = '/subscriptions/<subscription-2-Id>/resourceGroups/test-rg-2/providers/Microsoft.Network/virtualNetworks/vnet-2'
}
Add-AzVirtualNetworkPeering @peer
Gunakan Get-AzVirtualNetworkPeering untuk mendapatkan status koneksi peering dari vnet-1 ke vnet-2.
$status = @{
    ResourceGroupName =  'test-rg'
    VirtualNetworkName = 'vnet-1'
}
Get-AzVirtualNetworkPeering @status | Format-Table VirtualNetworkName, PeeringState
PS /home/azureuser> Get-AzVirtualNetworkPeering @status | Format-Table VirtualNetworkName, PeeringState

VirtualNetworkName PeeringState
------------------ ------------
vnet-1            Initiated
Masuk ke langganan-1
Gunakan az sign-in untuk masuk ke subscription-1.
az login
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-1 dengan az account set.
az account set --subscription "subscription-1"
Masuk ke langganan-2
Lakukan autentikasi pada langganan-2 sehingga peering dapat disiapkan.
Gunakan az sign-in untuk masuk ke subscription-2.
az login
Ubah ke langganan-1 (opsional)
Anda mungkin harus beralih kembali ke langganan-1 untuk melanjutkan tindakan di langganan-1.
Ubah konteks menjadi langganan-1.
az account set --subscription "subscription-1"
Membuat koneksi peering
Gunakan az network vnet peering create untuk membuat koneksi peering antara vnet-1 dan vnet-2.
az network vnet peering create \
    --name vnet-1-to-vnet-2 \
    --resource-group test-rg \
    --vnet-name vnet-1 \
    --remote-vnet /subscriptions/<subscription-2-Id>/resourceGroups/test-rg-2/providers/Microsoft.Network/VirtualNetworks/vnet-2 \
    --allow-vnet-access
Gunakan az network vnet peering list untuk mendapatkan status koneksi peering dari vnet-1 ke vnet-2.
az network vnet peering list \
    --resource-group test-rg \
    --vnet-name vnet-1 \
    --output table
Koneksi peering ditampilkan dalam Peering dalam status Diinisiasi. Untuk melengkapi peer, koneksi yang sesuai harus disiapkan di vnet-2.
Buat koneksi peering - vnet-2 ke vnet-1
Anda memerlukan ID Sumber Daya untuk vnet-1 dari langkah-langkah sebelumnya guna menyiapkan koneksi peering.
Masuk ke portal Microsoft Azure sebagai pengguna-2. Jika Anda menggunakan satu akun untuk kedua langganan, ubah ke langganan-2 di portal.
Di kotak pencarian di bagian atas portal, masukkan Jaringan virtual. Pilih Jaringan virtual dalam hasil pencarian.
Pilih vnet-2.
Pilih Peering.
Pilih + Tambahkan.
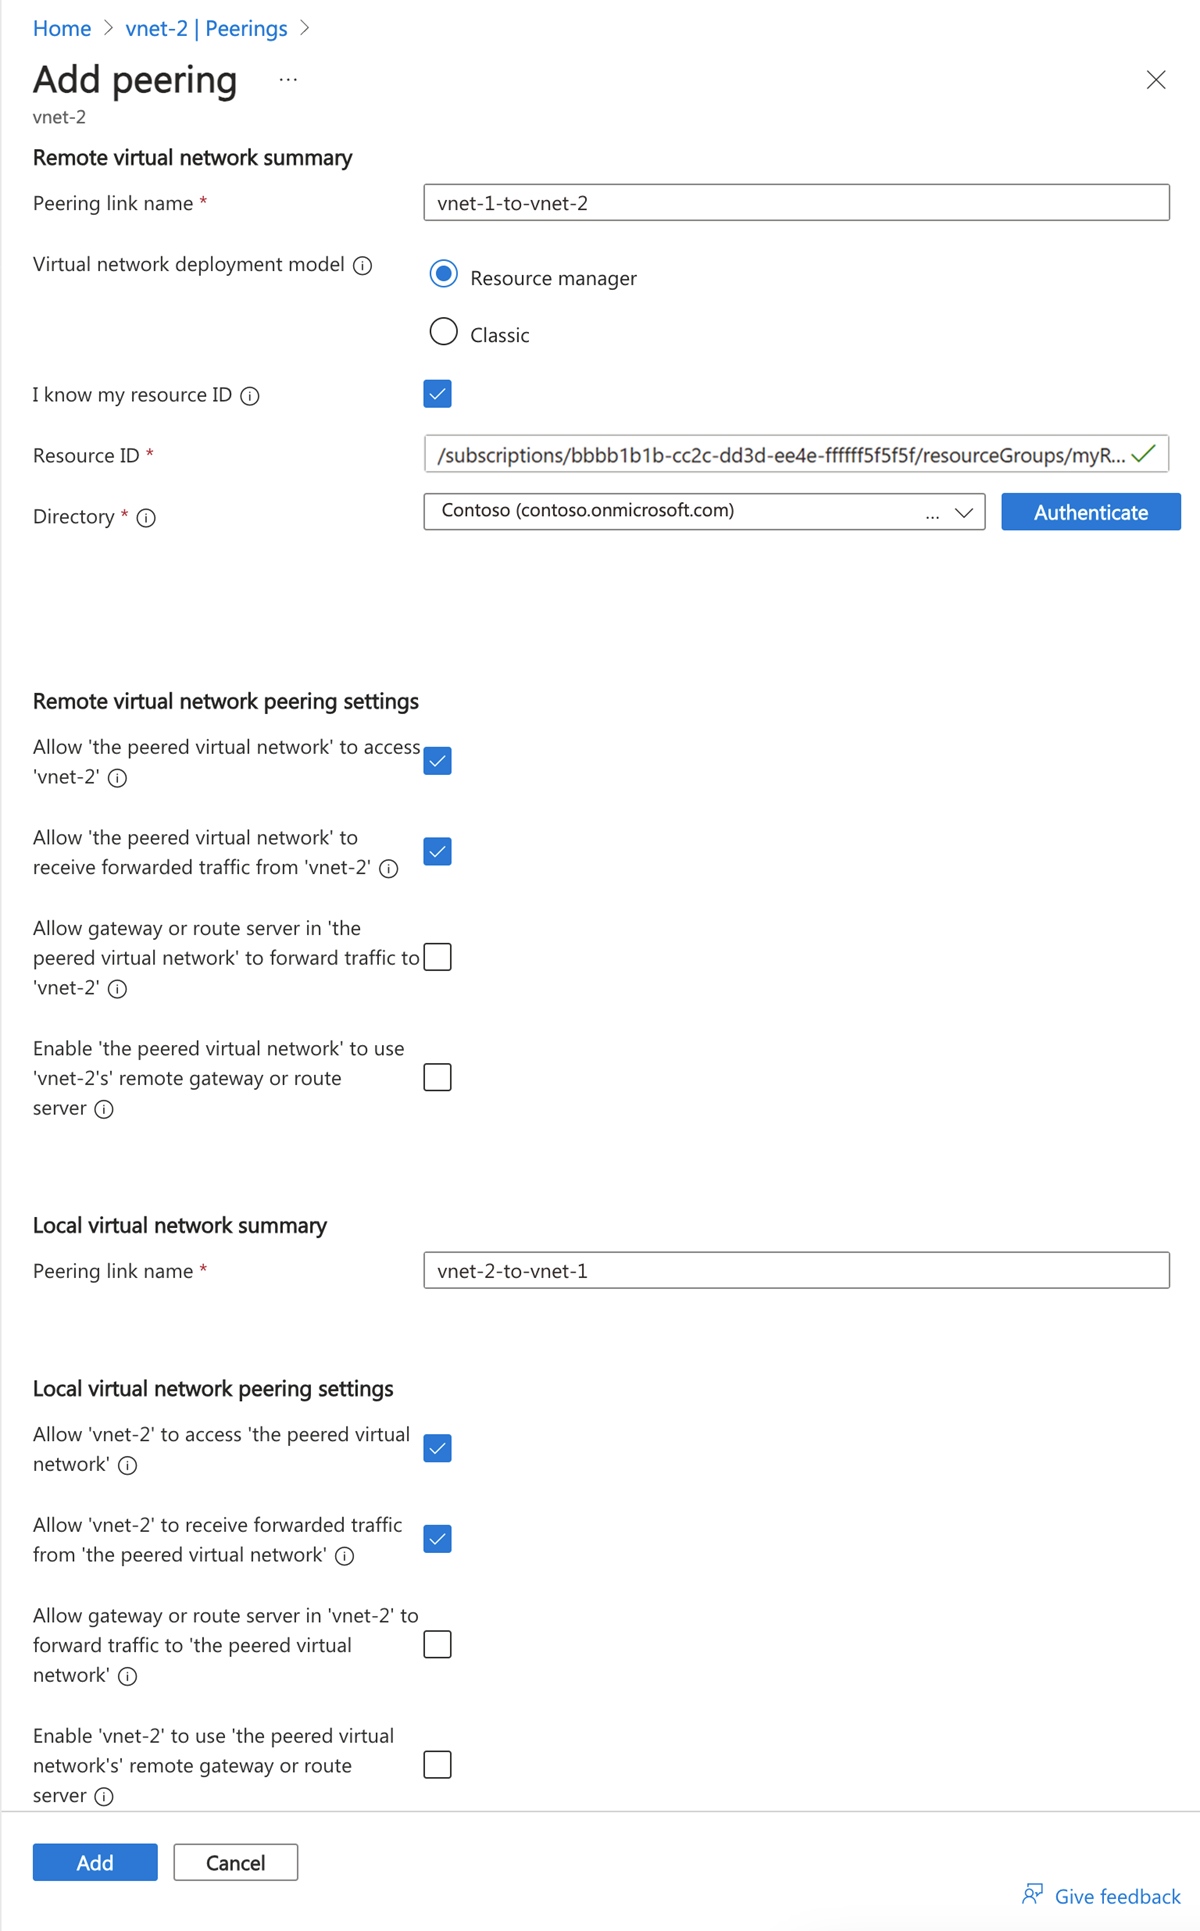
Masukkan atau pilih informasi berikut pada Tambahkan peering:
| Setting |
Value |
|
Ringkasan jaringan virtual jarak jauh |
|
| Nama tautan penyerekan |
vnet-1-to-vnet-2 |
| Model penyebaran jaringan virtual |
Resource Manager |
| Saya mengetahui ID sumber daya saya |
Pilih kotak |
| ID Sumber Daya |
Masukkan ID Sumber Daya untuk vnet-1 |
| Directory |
Pilih direktori ID Microsoft Entra yang sesuai dengan vnet-1 dan pengguna-1, tetapi autentikasi menggunakan pengguna-2 |
|
Pengaturan hubungan peering jaringan virtual jarak jauh |
|
| Izinkan 'jaringan virtual yang di-peering' untuk mengakses 'vnet-1' |
Biarkan status default Diaktifkan |
| Izinkan 'jaringan virtual yang di-peering' untuk menerima lalu lintas yang diteruskan dari 'vnet-1' |
Pilih kotak |
|
Ringkasan jaringan virtual lokal |
|
| Nama tautan penyerekan |
vnet-1-to-vnet-2 |
|
Pengaturan peering untuk jaringan virtual lokal |
|
| Izinkan 'vnet-1' untuk mengakses 'jaringan virtual yang saling terhubung' |
Biarkan status default Diaktifkan |
| Izinkan 'vnet-1' menerima lalu lintas yang diteruskan dari 'jaringan virtual yang terhubung' |
Pilih kotak |
Pilih Tambahkan.
Dalam kotak tarik-turun, pilih Direktori yang sesuai dengan vnet-1 dan pengguna-1.
Pilih Autentikasi.
Pilih Tambahkan.
Masuk ke langganan-2
Gunakan Connect-AzAccount untuk masuk ke langganan-2.
Connect-AzAccount
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-2 dengan Set-AzContext.
Set-AzContext -Subscription subscription-2
Masuk ke langganan-1
Mengautentikasi ke langganan-1 sehingga peering dapat disiapkan.
Gunakan Connect-AzAccount untuk masuk ke langganan-1.
Connect-AzAccount
Ubah ke langganan-2 (opsional)
Anda mungkin harus beralih kembali ke langganan-2 untuk melanjutkan tindakan di langganan-2.
Ubah konteks menjadi langganan-2.
Set-AzContext -Subscription subscription-2
Membuat koneksi peering
Gunakan Add-AzVirtualNetworkPeering untuk membuat koneksi peering antara vnet-2 dan vnet-1.
$netB = @{
    Name = 'vnet-2'
    ResourceGroupName = 'test-rg-2'
}
$vnetB = Get-AzVirtualNetwork @netB

$peer = @{
    Name = 'vnet-2-to-vnet-1'
    VirtualNetwork = $vnetB
    RemoteVirtualNetworkId = '/subscriptions/<subscription-1-Id>/resourceGroups/test-rg/providers/Microsoft.Network/virtualNetworks/vnet-1'
}
Add-AzVirtualNetworkPeering @peer
Pengguna Get-AzVirtualNetworkPeering untuk mendapatkan status koneksi peering dari vnet-2 ke vnet-1.
$status = @{
    ResourceGroupName =  'test-rg-2'
    VirtualNetworkName = 'vnet-2'
}
Get-AzVirtualNetworkPeering @status | Format-Table VirtualNetworkName, PeeringState
PS /home/azureuser> Get-AzVirtualNetworkPeering @status | Format-Table VirtualNetworkName, PeeringState

VirtualNetworkName PeeringState
------------------ ------------
vnet-2            Connected
Masuk ke langganan-2
Gunakan az sign-in untuk masuk ke subscription-2.
az login
Jika Anda menggunakan satu akun untuk kedua langganan, masuk ke akun tersebut dan ubah konteks langganan menjadi langganan-2 dengan az account set.
az account set --subscription "subscription-2"
Masuk ke langganan-1
Mengautentikasi ke langganan-1 sehingga peering dapat disiapkan.
Gunakan az sign-in untuk masuk ke subscription-1.
az login
Ubah ke langganan-2 (opsional)
Anda mungkin harus beralih kembali ke langganan-2 untuk melanjutkan tindakan di langganan-2.
Ubah konteks menjadi langganan-2.
az account set --subscription "subscription-2"
Membuat koneksi peering
Gunakan az network vnet peering create untuk membuat koneksi peering antara vnet-2 dan vnet-1.
az network vnet peering create \
    --name vnet-2-to-vnet-1 \
    --resource-group test-rg-2 \
    --vnet-name vnet-2 \
    --remote-vnet /subscriptions/<subscription-1-Id>/resourceGroups/test-rg/providers/Microsoft.Network/VirtualNetworks/vnet-1 \
    --allow-vnet-access
Gunakan az network vnet peering list untuk mendapatkan status koneksi peering dari vnet-2 ke vnet-1.
az network vnet peering list \
    --resource-group test-rg-2 \
    --vnet-name vnet-2 \
    --output table
Peering berhasil dibuat setelah Anda melihat Tersambung di kolom status Peering untuk kedua jaringan virtual di peering. Sumber daya Azure apa pun yang Anda buat di salah satu jaringan virtual sekarang dapat berkomunikasi satu sama lain melalui alamat IP mereka. Jika Anda menggunakan resolusi nama Azure untuk jaringan virtual, sumber daya di jaringan virtual tidak dapat menyelesaikan nama antar jaringan virtual. Jika Anda ingin mengatasi nama di seluruh jaringan virtual dalam peering, Anda harus membuat server DNS (Sistem Nama Domain) Anda sendiri atau menggunakan Azure DNS.
Untuk informasi selengkapnya tentang menggunakan DNS Anda sendiri untuk resolusi nama, lihat Resolusi nama menggunakan server DNS Anda sendiri.
Untuk informasi selengkapnya tentang Azure DNS, lihat Apa itu Azure DNS?
Langkah selanjutnya