Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Jika Anda sudah menyelesaikan langkah-langkah untuk mempersiapkan lingkungan Anda untuk Defender for Endpoint, dan Anda telah menetapkan peran dan izin untuk Defender for Endpoint, langkah selanjutnya adalah menyusun rencana untuk proses onboarding. Rencana ini harus dimulai dengan mengidentifikasi arsitektur Anda dan memilih metode penyebaran Anda.
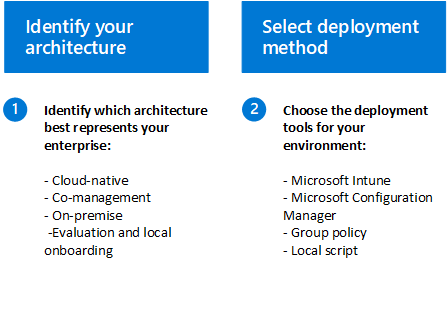
Kami memahami bahwa setiap lingkungan perusahaan unik, jadi kami telah menyediakan beberapa opsi untuk memberi Anda fleksibilitas dalam memilih cara menyebarkan layanan. Menentukan cara memasukkan perangkat endpoint ke layanan Defender for Endpoint bermuara pada dua langkah penting:
Important
Jika Anda ingin menjalankan beberapa solusi keamanan secara berdampingan, lihat Pertimbangan untuk performa, konfigurasi, dan dukungan.
Anda mungkin telah mengonfigurasi pengecualian keamanan bersama untuk perangkat yang di-onboarding ke Microsoft Defender untuk Titik Akhir. Jika Anda masih perlu mengatur pengecualian bersama untuk menghindari konflik, lihat Menambahkan Microsoft Defender untuk Titik Akhir ke daftar pengecualian untuk solusi yang ada.
Langkah 1: Identifikasi arsitektur Anda
Tergantung pada lingkungan Anda, beberapa alat lebih cocok untuk arsitektur tertentu. Gunakan tabel berikut untuk menentukan arsitektur Defender for Endpoint yang paling sesuai untuk organisasi Anda.
| Architecture | Deskripsi |
|---|---|
| Cloud-native | Kami merekomendasikan penggunaan Microsoft Intune untuk mendaftarkan, mengonfigurasi, dan memperbaiki perangkat endpoint melalui cloud bagi perusahaan yang tidak memiliki solusi manajemen konfigurasi lokal atau yang ingin mengurangi infrastruktur lokal mereka. |
| Manajemen bersama | Untuk organisasi yang menghosting beban kerja lokal dan berbasis cloud, sebaiknya gunakan ConfigMgr dan Intune Microsoft untuk kebutuhan manajemen mereka. Alat-alat ini menyediakan serangkaian fitur manajemen yang didukung cloud yang komprehensif, dan opsi manajemen bersama yang unik untuk menyediakan, menyebarkan, mengelola, dan mengamankan titik akhir dan aplikasi di seluruh organisasi. |
| Di Lokasi | Bagi perusahaan yang ingin memanfaatkan kemampuan Microsoft Defender untuk Titik Akhir berbasis cloud sambil juga memaksimalkan investasi mereka dalam Configuration Manager atau Active Directory Domain Services, kami merekomendasikan arsitektur ini. |
| Evaluasi dan orientasi lokal | Kami merekomendasikan arsitektur ini untuk SOC (Pusat Operasi Keamanan) yang ingin mengevaluasi atau menjalankan pilot Microsoft Defender untuk Titik Akhir, tetapi tidak memiliki alat manajemen atau penyebaran yang ada. Arsitektur ini juga dapat digunakan untuk onboard perangkat di lingkungan kecil tanpa infrastruktur manajemen, seperti DMZ (Demilitarized Zone). |
Langkah 2: Pilih metode penyebaran Anda
Setelah Anda menentukan arsitektur lingkungan Anda dan telah membuat inventori seperti yang diuraikan di bagian persyaratan, gunakan tabel di bawah ini untuk memilih alat penyebaran yang sesuai untuk titik akhir di lingkungan Anda. Informasi ini akan membantu Anda merencanakan penyebaran secara efektif.
| Titik Akhir | Alat penyebaran |
|---|---|
| perangkat klien Windows |
alat penyebaran Defender Microsoft Intune / Mobile Manajemen Perangkat (MDM) Microsoft Configuration Manager Skrip lokal (hingga 10 perangkat) Kebijakan Grup Perangkat infrastruktur desktop virtual (VDI) nonpersisten Azure Virtual Desktop alat penyebaran Defender, Perlindungan Titik Akhir Pusat Sistem, dan Agen Pemantauan Microsoft (Windows 8.1) |
|
Windows Server (Memerlukan paket server) |
Skrip lokal Integrasi dengan Microsoft Defender untuk Cloud Panduan untuk Windows Server dengan SAP alat penerapan Defender untuk Windows Server 2008 R2 SP1 |
| macOS | Pilih metode penerapan macOS |
|
Server Linux (Memerlukan paket server) |
alat penyebaran Defender Penyebaran berbasis skrip penginstal Ansible Koki Puppet Saltstack Penyebaran manual Penyiapan langsung dengan Defender untuk Cloud Panduan untuk Linux dengan SAP |
| Android | Microsoft Intune |
| Ios |
Microsoft Intune Manajer Aplikasi Seluler |
Note
Untuk perangkat yang tidak dikelola oleh Intune atau Configuration Manager, Anda dapat menggunakan Defender untuk Manajemen Pengaturan Keamanan Titik Akhir untuk menerima konfigurasi keamanan langsung dari Intune. Untuk mengintegrasikan server ke Defender for Endpoint, diperlukan lisensi server. Anda dapat memilih dari opsi berikut:
- Microsoft Defender untuk Server Paket 1 atau Paket 2 (sebagai bagian dari penawaran Defender untuk Cloud)
- Microsoft Defender untuk Titik Akhir untuk server
- server Microsoft Defender untuk Bisnis (hanya untuk bisnis kecil dan menengah)
Langkah selanjutnya
Setelah memilih arsitektur Defender for Endpoint dan metode penerapannya, lanjutkan ke Langkah 4 - Melakukan onboarding perangkat.