Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Dalam artikel ini, Anda mempelajari cara mengintegrasikan Lecorpio dengan MICROSOFT Entra ID. Mengintegrasikan Lecorpio dengan MICROSOFT Entra ID memberi Anda manfaat berikut:
- Anda dapat mengontrol di MICROSOFT Entra ID siapa yang memiliki akses ke Lecorpio.
- Anda dapat memungkinkan pengguna Anda untuk secara otomatis masuk ke Lecorpio (Single Sign-On) dengan akun Microsoft Entra mereka.
- Anda dapat mengelola akun Anda di satu lokasi pusat.
Jika Anda ingin mengetahui detail selengkapnya tentang integrasi aplikasi SaaS dengan MICROSOFT Entra ID, lihat Apa itu akses aplikasi dan akses menyeluruh dengan ID Microsoft Entra. Jika Anda tidak memiliki langganan Azure, buat akun gratis sebelum memulai.
Prasyarat
Skenario yang diuraikan dalam artikel ini mengasumsikan bahwa Anda sudah memiliki prasyarat berikut:
- Akun pengguna Microsoft Entra dengan langganan aktif. Jika Anda belum memilikinya, Anda dapat Membuat akun secara gratis.
- Salah satu peran berikut:
- Administrator Aplikasi
- Administrator Aplikasi Cloud
- Pemilik Aplikasi .
- Langganan Lecorpio dengan pengaktifan single sign-on (SSO)
Deskripsi skenario
Dalam artikel ini, Anda mengonfigurasi dan menguji akses menyeluruh Microsoft Entra di lingkungan pengujian.
- Lecorpio mendukung SSO yang diinisiasi SP
Menambahkan Lecorpio dari galeri
Untuk mengonfigurasi integrasi Lecorpio ke MICROSOFT Entra ID, Anda perlu menambahkan Lecorpio dari galeri ke daftar aplikasi SaaS terkelola Anda.
Untuk menambahkan Lecorpio dari galeri, lakukan langkah-langkah berikut:
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Aplikasi Cloud.
Telusuri Entra ID>Aplikasi Perusahaan>Aplikasi Baru.
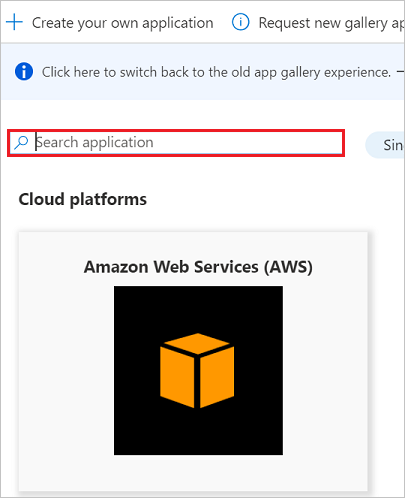
Dalam kotak pencarian, ketik Lecorpio, pilih Lecorpio dari panel hasil lalu pilih tombol Tambahkan untuk menambahkan aplikasi.
Konfigurasi dan uji masuk tunggal Microsoft Entra
Di bagian ini, Anda mengonfigurasi dan menguji Microsoft Entra single sign-on dengan Lecorpio berdasarkan pengguna uji bernama Britta Simon. Supaya masuk tunggal berfungsi, hubungan tautan antara pengguna Microsoft Entra dan pengguna terkait di Lecorpio perlu dibuat.
Untuk mengonfigurasi dan menguji single sign-on Microsoft Entra dengan Lecorpio, Anda perlu menyelesaikan komponen berikut:
- Konfigurasikan Akses Menyeluruh Microsoft Entra - untuk memungkinkan pengguna Anda menggunakan fitur ini.
- Konfigurasikan Single Sign-On Lecorpio - untuk mengatur pengaturan Single Sign-On di sisi aplikasi.
- Buat pengguna uji Microsoft Entra - untuk menguji login tunggal Microsoft Entra dengan Britta Simon.
- Tetapkan pengguna uji Microsoft Entra - untuk memungkinkan Britta Simon menggunakan login tunggal Microsoft Entra.
- Buat pengguna uji Lecorpio - untuk memiliki padanan Britta Simon di Lecorpio yang terhubung dengan representasi pengguna di Microsoft Entra.
- Uji akses menyeluruh - untuk memverifikasi apakah konfigurasi berfungsi.
Mengonfigurasi akses menyeluruh Microsoft Entra
Di bagian ini, Anda mengaktifkan Single Sign-On Microsoft Entra.
Untuk mengonfigurasi akses menyeluruh Microsoft Entra dengan Lecorpio, lakukan langkah-langkah berikut:
Masuk ke pusat admin Microsoft Entra sebagai setidaknya Administrator Aplikasi Cloud.
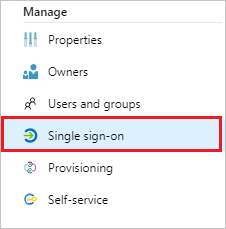
Arahkan ke halaman integrasi aplikasi Entra ID>perusahaan>Lecorpio, pilih Single sign-on.
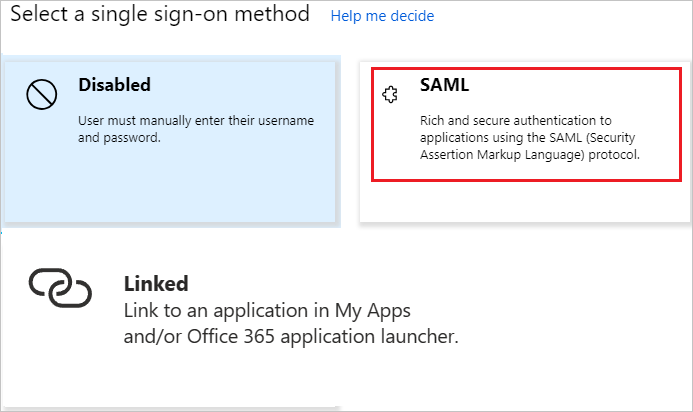
Pada dialog Pilih metode Single sign-on, pilih mode SAML/WS-Fed untuk mengaktifkan single sign-on.
Pada halaman Siapkan Sign-On Tunggal dengan SAML, pilih ikon Edit untuk membuka dialog Konfigurasi SAML Dasar.
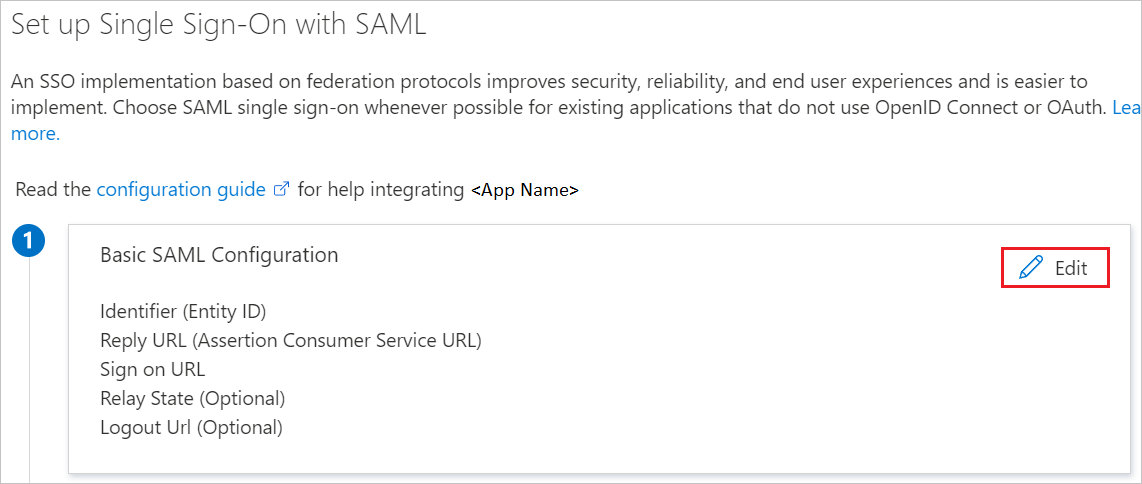
Pada bagian Konfigurasi SAML Dasar , lakukan langkah-langkah berikut:
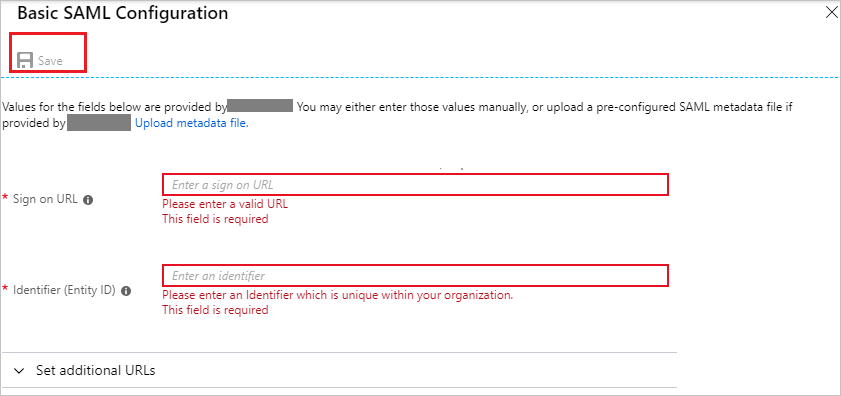
sebuah. Dalam kotak teks URL Masuk , ketik URL menggunakan pola berikut:
https://<instance name>.lecorpio.com/<customer name>b. Dalam kotak teks Pengidentifikasi (ID Entitas) , ketik URL menggunakan pola berikut:
https://<instance name>.lecorpio.com/<customer name>Nota
Nilai-nilai ini tidak nyata. Perbarui nilai-nilai ini dengan URL Masuk dan Pengenal yang sebenarnya. Hubungi tim dukungan Klien Lecorpio untuk mendapatkan nilai-nilai ini. Anda juga dapat merujuk ke pola yang ditampilkan di bagian Konfigurasi SAML Dasar .
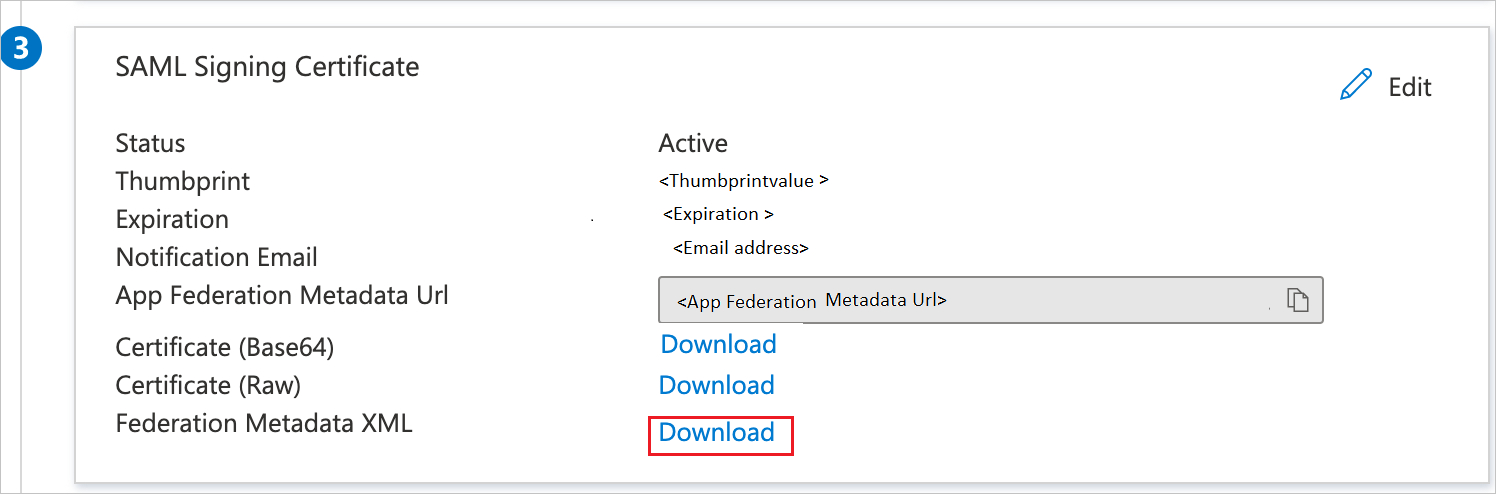
Pada halaman Siapkan Sign-On Tunggal dengan SAML , di bagian Sertifikat Penandatanganan SAML , pilih Unduh untuk mengunduh XML Metadata Federasi dari opsi yang diberikan sesuai kebutuhan Anda dan simpan di komputer Anda.
Pada bagian Siapkan Lecorpio , salin URL yang sesuai kebutuhan Anda.
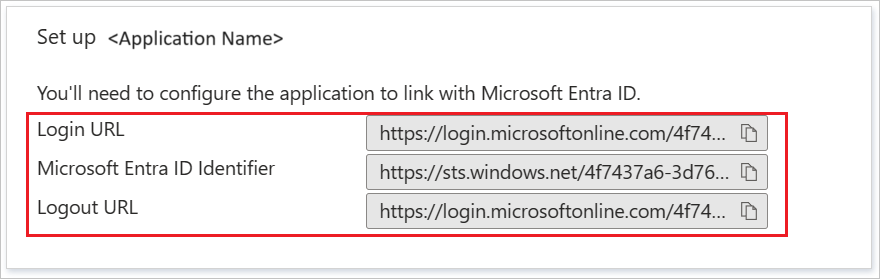
sebuah. URL Masuk
b. Pengidentifikasi Microsoft Entra
c. URL Keluar
Mengonfigurasi Lecorpio Single Sign-On
Untuk mengonfigurasi single sign-on di sisi Lecorpio, Anda perlu mengirim Federation Metadata XML yang diunduh dan URL yang sesuai yang disalin dari konfigurasi aplikasi ke tim dukungan Lecorpio. Mereka mengatur pengaturan ini agar koneksi SSO SAML diatur dengan benar di kedua sisi.
Membuat dan menetapkan pengguna uji Microsoft Entra
Ikuti panduan cepat mulai membuat dan menetapkan akun pengguna untuk membuat akun pengguna sebagai uji coba yang bernama B.Simon.
Membuat pengguna uji Lecorpio
Di bagian ini, Anda membuat pengguna bernama Britta Simon di Lecorpio. Bekerja sama dengan tim dukungan Lecorpio untuk menambahkan pengguna di platform Lecorpio. Pengguna harus dibuat dan diaktifkan sebelum Anda dapat menggunakan single sign-on.
Uji sekali masuk
Di bagian ini, Anda menguji konfigurasi akses menyeluruh Microsoft Entra menggunakan Panel Akses.
Saat Anda memilih petak Lecorpio di Panel Akses, Anda akan secara otomatis masuk ke Lecorpio yang telah Anda siapkan untuk SSO. Untuk informasi selengkapnya tentang Panel Akses, lihat Pengenalan Panel Akses.