Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Power Platform memproses data pribadi dan data pelanggan. Pemrosesan ini mencakup data dari:
- Konektor kustom
- Dataverse
- Microsoft Dynamics 365 Remote Assist
- Power Apps
- Power Automate
- Power Pages
Untuk mempelajari selengkapnya tentang data pribadi dan data pelanggan, lihat Microsoft Trust Center.
Residensi data
Tenant Microsoft Entra menyimpan informasi yang relevan dengan organisasi dan keamanannya. Saat tenant Microsoft Entra mendaftar untuk layanan Power Platform, wilayah makro yang dipilih tenant dipetakan ke geografi wilayah makro Azure yang paling cocok tempat penyebaran Power Platform berada. Power Platform menyimpan data pelanggan di geografi wilayah makro Azure yang ditetapkan penyewa, atau home geo, kecuali organisasi menyebarkan layanan di beberapa wilayah. Geografi wilayah makro mewakili batas residensi data yang selaras dengan undang-undang residensi data untuk geografi tertentu. Untuk mempelajari tentang wilayah yang tersedia di geografi kawasan makro tertentu, lihat Power Platform dan Dynamics 365 geografi kawasan makro.
Sebagai admin, Anda dapat memilih geografi wilayah makro, seperti Amerika Utara, Eropa, atau Asia-Pacific alih-alih wilayah pusat data tertentu. Platform kemudian secara otomatis menetapkan wilayah pusat data optimal dalam geografi wilayah makro yang dipilih berdasarkan kapasitas, ketersediaan, dan pertimbangan performa. Pendekatan ini membantu memastikan pengalaman yang lebih terukur, tangguh, dan berkinerja bagi semua pelanggan sambil terus menghormati komitmen residensi data. Pemilihan wilayah cerdas memastikan lingkungan ditempatkan di wilayah dengan kapasitas dan kesehatan yang optimal, meningkatkan waktu aktif dan responsivitas.
Beberapa organisasi memiliki kehadiran global. Misalnya, sebuah bisnis mungkin berkantor pusat di Amerika Serikat tetapi berbisnis di Australia. Mungkin perlu data Power Platform tertentu untuk disimpan di Australia untuk mematuhi peraturan lokal. Bila layanan Power Platform disebarkan di lebih dari satu geografi Azure, layanan tersebut disebut sebagai penyebaran multi-geo. Dalam hal ini, hanya metadata yang terkait dengan environment yang disimpan di home macro geo. Semua metadata dan data produk lingkungan tersebut disimpan di geo makro jarak jauh.
Layanan Power Platform tersedia di geografi Azure tertentu. Untuk informasi selengkapnya tentang tempat layanan Power Platform tersedia, tempat data Anda disimpan dan direplikasi untuk ketahanan, dan bagaimana data tersebut digunakan, buka Microsoft Trust Center. Komitmen tentang lokasi data pelanggan saat disimpan ada dalam Persyaratan Pemrosesan Data dari Persyaratan Layanan Online Microsoft. Microsoft juga menyediakan pusat data untuk entitas berdaulat.
Penanganan data
Bagian ini menjelaskan cara Power Platform menyimpan, memproses, dan memindahkan data pelanggan.
data tidak aktif
Kecuali dinyatakan lain dalam dokumentasi, data pelanggan tetap berada di sumber asli (misalnya, Dataverse atau SharePoint). Aplikasi Power Platform disimpan di Azure Storage sebagai bagian dari lingkungan kerja. Data aplikasi seluler dienkripsi dan disimpan di SQL Express. Seringnya, aplikasi menggunakan Azure Storage untuk mempertahankan data layanan Power Platform dan Azure SQL Database untuk mempertahankan metadata layanan. Data yang dimasukkan pengguna aplikasi disimpan di sumber data masing-masing untuk layanan, seperti Dataverse.
Power Platform mengenkripsi semua data yang disimpan secara default menggunakan kunci yang dikelola Microsoft. Data pelanggan yang tersimpan di Database Azure SQL dienkripsi sepenuhnya menggunakan teknologi TDE (Enkripsi Data Transparan) Azure SQL. Data pelanggan yang disimpan di Azure Blob Storage dienkripsi menggunakan enkripsi Azure Storage.
Data yang diproses
Data sedang dalam pemrosesan saat sedang digunakan sebagai bagian dari skenario interaktif atau ketika proses latar belakang, seperti refresh, mengaksesnya. Power Platform memuat data dalam pemrosesan ke ruang memori satu atau beberapa beban kerja layanan. Agar workload dapat berfungsi, data yang tersimpan dalam memori tidak dienkripsi.
Data dalam perjalanan
Power Platform mengenkripsi semua lalu lintas HTTP masuk dengan menggunakan TLS 1.2 atau yang lebih tinggi. Platform menolak permintaan yang mencoba menggunakan TLS 1.1 atau yang lebih rendah.
Fitur keamanan tingkat lanjut
Beberapa fitur keamanan tingkat lanjut Power Platform memerlukan lisensi tertentu.
Tag layanan
Tag layanan adalah sekelompok awalan alamat IP dari layanan Azure tertentu. Anda dapat menggunakan tag layanan untuk menentukan kontrol akses jaringan di Grup Keamanan Jaringan atau Azure Firewall.
tag layanan membantu meminimalkan kompleksitas pembaruan yang sering terjadi pada aturan keamanan jaringan. Gunakan tag layanan alih-alih alamat IP tertentu saat Anda membuat aturan keamanan yang, misalnya, mengizinkan atau menolak lalu lintas untuk layanan yang sesuai.
Microsoft mengelola awalan alamat dalam tag layanan dan secara otomatis memperbaruinya saat alamat berubah. Untuk informasi lebih lanjut, lihat Rentang IP dan Tag Layanan Azure – Cloud Publik.
Kebijakan data
Power Platform menyertakan fitur kebijakan data yang luas untuk membantu mengelola keamanan data.
Pembatasan IP Tanda Tangan Akses Bersama (SAS) Penyimpanan
Catatan
Sebelum mengaktifkan salah satu fitur SAS ini, pelanggan harus terlebih dahulu mengizinkan akses ke domain https://*.api.powerplatformusercontent.com atau sebagian besar fungsi SAS tidak akan berfungsi.
Rangkaian fitur ini adalah fungsionalitas khusus penyewa yang membatasi token Tanda Tangan Akses Bersama (SAS) dan dikontrol melalui menu di pusat admin Power Platform. Pengaturan ini membatasi siapa, berdasarkan IP (IPv4 dan IPv6) yang dapat menggunakan token SAS perusahaan.
Anda dapat menemukan pengaturan ini di pengaturan Privasi + Keamanan suatu lingkungan di pusat admin. Aktifkan opsi Aktifkan alamat IP berdasarkan aturan Tanda Tangan Akses Bersama (SAS).
Admin dapat memilih salah satu dari empat opsi ini untuk pengaturan ini:
| Opsi | Pengaturan | Deskripsi |
|---|---|---|
| 1 | Hanya Ikatan IP | Pengaturan ini membatasi kunci SAS ke IP peminta. |
| 2 | Firewall IP Saja | Ini membatasi penggunaan kunci SAS untuk hanya berfungsi dalam rentang yang ditentukan admin. |
| 3 | Pengikatan IP dan Firewall | Pengaturan ini membatasi penggunaan kunci SAS untuk bekerja sama dalam rentang yang ditentukan admin dan hanya untuk alamat IP milik pemohon. |
| 4 | IP Binding atau Firewall | Memungkinkan kunci SAS digunakan dalam rentang yang ditentukan. Jika permintaan berasal dari luar rentang, IP Binding diterapkan. |
Catatan
Admin yang memilih untuk mengizinkan IP Firewall (Opsi 2, 3, dan 4 yang tercantum dalam tabel di atas) harus memasukkan keduanya rentang IPv4 dan IPv6 dari jaringan mereka untuk memastikan cakupan yang tepat bagi para penggunanya.
Peringatan
Opsi 1 dan 3 menggunakan Ikatan IP, yang tidak berfungsi dengan benar jika pelanggan mengaktifkan Kumpulan IP, Reverse Proxy, atau gateway Terjemahan Alamat Jaringan (NAT) di dalam jaringan mereka. Hal ini mengakibatkan alamat IP pengguna terlalu sering berubah sehingga pemohon dapat mempertahankan IP yang sama secara andal di antara operasi baca/tulis SAS.
Opsi 2 dan 4 berfungsi sebagaimana mestinya.
Produk yang menerapkan Ikatan IP saat diaktifkan:
- Dataverse
- Power Automate
- Konektor Khusus
- Power Apps
Dampak pada pengalaman pengguna
Saat pengguna, yang tidak memenuhi batasan alamat IP yang ditetapkan lingkungan, membuka aplikasi: Pengguna mendapatkan pesan kesalahan yang menyebutkan masalah IP umum.
Saat pengguna yang memenuhi batasan alamat IP membuka aplikasi: Aktivitas berikut akan terjadi:
- Pengguna mungkin mendapatkan banner yang akan segera menghilang yang memberi tahu pengguna bahwa setelan IP telah ditetapkan dan agar menghubungi admin untuk mengetahui detailnya atau menyegarkan halaman apa pun yang kehilangan koneksi.
- Yang lebih signifikan, karena validasi IP yang digunakan pengaturan keamanan ini, beberapa fungsi mungkin bekerja lebih lambat dibandingkan jika pengaturan ini dinonaktifkan.
Perbarui pengaturan secara terprogram
Admin dapat menggunakan automasi untuk mengatur dan memperbarui pengaturan ikatan IP versus firewall, rentang IP yang diizinkan, dan sakelar Pengelogan. Pelajari selengkapnya di Tutorial: Membuat, memperbarui, dan mencantumkan Pengaturan Manajemen Lingkungan.
Pencatatan panggilan SAS
Pengaturan ini memungkinkan semua panggilan SAS dalam Power Platform dicatat ke Purview. Pencatatan ini menunjukkan metadata yang relevan untuk semua peristiwa pembuatan dan penggunaan dan dapat diaktifkan secara independen dari batasan IP SAS di atas. Layanan Power Platform saat ini mulai mengintegrasikan panggilan SAS pada tahun 2024.
| Nama bidang | Deskripsi kolom |
|---|---|
response.status_message |
Menunjukkan apakah peristiwa berhasil atau tidak: SASSuccess atau SASAuthorizationError. |
response.status_code |
Menunjukkan apakah peristiwa berhasil atau tidak: 200, 401, atau 500. |
ip_binding_mode |
Mode pengikatan IP yang ditetapkan oleh admin penyewa, jika diaktifkan. Hanya berlaku untuk peristiwa pembuatan SAS. |
admin_provided_ip_ranges |
Rentang IP yang ditetapkan oleh admin tenant, jika ada. Hanya berlaku untuk peristiwa pembuatan SAS. |
computed_ip_filters |
Set akhir filter IP yang terikat ke URI SAS berdasarkan mode pengikatan IP dan rentang yang ditetapkan oleh admin penyewa. Berlaku untuk peristiwa pembuatan dan penggunaan SAS. |
analytics.resource.sas.uri |
Data yang sedang dicoba untuk diakses atau dibuat. |
enduser.ip_address |
IP publik penelepon. |
analytics.resource.sas.operation_id |
Pengidentifikasi unik dari peristiwa pembuatan. Pencarian berdasarkan nama ini menunjukkan semua aktivitas penggunaan dan pembuatan yang terkait dengan panggilan SAS yang terkait dengan aktivitas pembuatan. Dipetakan ke x-ms-sas-operation-id header respons. |
request.service_request_id |
Pengidentifikasi unik dari permintaan atau respons dan dapat digunakan untuk mencari satu rekaman. Dipetakan ke x-ms-service-request-id header respons. |
version |
Versi skema log ini. |
type |
Tanggapan generik. |
analytics.activity.name |
Jenis aktivitas peristiwa ini adalah: Pembuatan atau Penggunaan. |
analytics.activity.id |
ID unik catatan di Purview. |
analytics.resource.organization.id |
ID Organisasi |
analytics.resource.environment.id |
ID Lingkungan |
analytics.resource.tenant.id |
ID Penyewa |
enduser.id |
GUID dari Microsoft Entra ID pembuat dari peristiwa pembuatan. |
enduser.principal_name |
UPN/alamat email pembuatnya. Untuk peristiwa penggunaan, ini adalah respons umum: "system@powerplatform". |
enduser.role |
Respons generik: Reguler untuk peristiwa pembuatan dan Sistem untuk peristiwa penggunaan. |
Aktifkan logging audit Purview
Agar log aktivitas ditampilkan di instans Purview, Anda harus mengaktifkan opsi keikutsertaan terlebih dahulu pada setiap lingkungan yang ingin dipantau lognya. Pengaturan ini dapat diperbarui di pusat admin Power Platform oleh admin penyewa.
- Masuk ke pusat admin Power Platform dengan kredensial admin penyewa.
- Di panel navigasi, pilih Kelola.
- Di panel Kelola, pilih Lingkungan.
- Pilih lingkungan yang ingin Anda aktifkan pengelogan adminnya.
- Pilih Pengaturan di bilah perintah.
- Pilih Product>Privasi + Keamanan.
- Di bawah Pengaturan Keamanan Tanda Tangan Akses Bersama (SAS) Penyimpanan (Pratinjau), aktifkan fitur Aktifkan Pengelogan SAS di Purview .
Cari log audit
Admin tenant dapat menggunakan Purview untuk melihat log audit yang dihasilkan untuk operasi SAS, dan dapat mendiagnosis sendiri kesalahan yang mungkin muncul terkait masalah validasi IP. Log Purview adalah solusi yang paling andal.
Gunakan langkah-langkah berikut untuk mendiagnosis masalah atau lebih memahami pola penggunaan SAS dalam tenant Anda.
Pastikan pengelogan audit diaktifkan untuk lingkungan. Lihat Mengaktifkan pengelogan audit Purview.
Buka portal kepatuhan Microsoft Purview dan masuk dengan kredensial admin penyewa.
Di panel navigasi kiri, pilih Audit. Jika opsi ini tidak tersedia untuk Anda, itu berarti pengguna yang login tidak memiliki akses admin untuk mengkueri log audit.
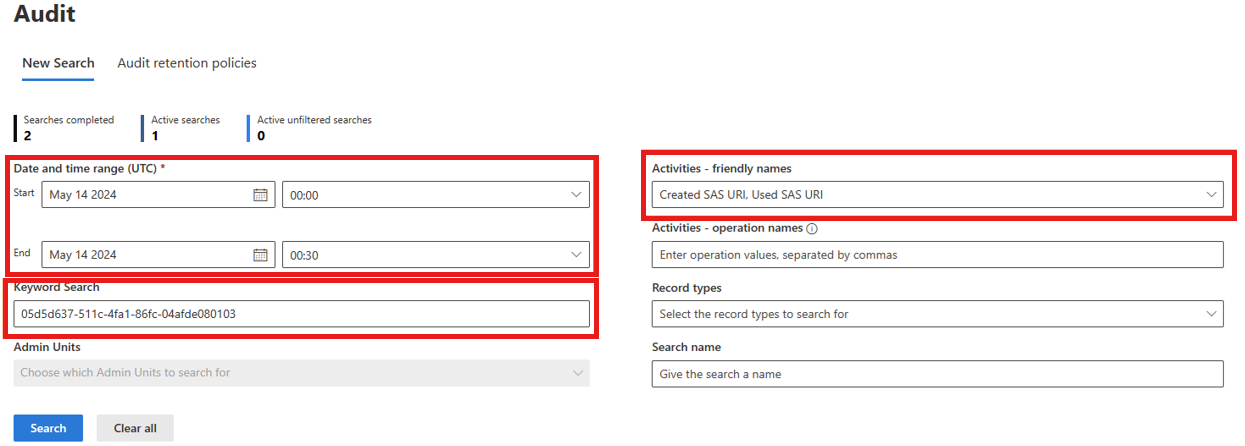
Pilih rentang tanggal dan waktu di UTC untuk mencari log. Misalnya, ketika kesalahan 403 Terlarang dengan kode kesalahan unauthorized_caller dikembalikan.
Dari daftar dropdown
Activities - friendly names, cari operasi penyimpanan Power Platform dan pilih Created SAS URI dan Used SAS URI.Tentukan kata kunci di Pencarian Kata Kunci. Lihat Memulai pencarian di dokumentasi Purview untuk mempelajari lebih lanjut kolom ini. Anda dapat menggunakan nilai dari salah satu bidang yang dijelaskan dalam tabel di atas tergantung pada skenario Anda, tetapi di bawah ini adalah bidang yang direkomendasikan untuk dicari (dalam urutan preferensi):
- Nilai header respons
x-ms-service-request-id. Nilai ini memfilter hasil ke satu peristiwa pembuatan SAS URI atau satu peristiwa penggunaan SAS URI, tergantung dari jenis permintaan mana header berasal. Ini berguna saat menyelidiki kesalahan 403 Forbidden yang dikembalikan ke pengguna. Anda juga dapat menggunakannya untuk mengambil nilaipowerplatform.analytics.resource.sas.operation_id. - Nilai header respons
x-ms-sas-operation-id. Nilai ini memfilter hasil ke satu peristiwa pembuatan SAS URI dan satu atau beberapa peristiwa penggunaan untuk SAS URI tersebut tergantung pada berapa kali SAS URI tersebut diakses. Ini memetakan ke kolompowerplatform.analytics.resource.sas.operation_id. - URI SAS penuh atau sebagian, tanpa tanda tangan. Ini mungkin mengembalikan banyak pembuatan URI SAS dan banyak peristiwa penggunaan URI SAS, karena URI yang sama dimungkinkan untuk diminta untuk dibuat sebanyak yang diperlukan.
- Alamat IP penelepon. Mengembalikan semua peristiwa pembuatan dan penggunaan untuk IP tersebut.
- ID Lingkungan. Hal ini mungkin mengembalikan sekumpulan data besar yang dapat menjangkau berbagai penawaran Power Platform yang berbeda, jadi hindari hal ini jika memungkinkan atau pertimbangkan untuk mempersempit jendela pencarian.
Peringatan
Jangan cari User Principal Name atau ID Objek karena nilai tersebut hanya diteruskan ke peristiwa pembuatan, bukan peristiwa penggunaan.
- Nilai header respons
Pilih Cari dan tunggu hasilnya muncul.
Peringatan
Penyerapan log ke Purview mungkin tertunda hingga satu jam atau lebih, jadi ingatlah hal itu saat menelusuri peristiwa terbaru.
Pemecahan masalah error 403 Forbidden/unauthorized_caller
Anda dapat menggunakan log pembuatan dan penggunaan untuk menentukan mengapa panggilan akan menghasilkan kesalahan 403 Terlarang dengan kode kesalahan unauthorized_caller .
- Temukan log di Purview seperti yang dijelaskan di bagian sebelumnya. Pertimbangkan untuk menggunakan x-ms-service-request-id atau x-ms-sas-operation-id dari header respons sebagai kata kunci pencarian.
- Buka peristiwa penggunaan, URI SAS yang Digunakan, lalu cari bidang powerplatform.analytics.resource.sas.computed_ip_filters di bagian PropertyCollection. Rentang IP inilah yang digunakan panggilan SAS untuk menentukan apakah permintaan diizinkan untuk dilanjutkan atau tidak.
- Bandingkan nilai ini dengan bidang Alamat IP log, yang seharusnya cukup untuk menentukan mengapa permintaan gagal.
- Jika menurut Anda nilai powerplatform.analytics.resource.sas.computed_ip_filters salah, lanjutkan dengan langkah berikutnya.
- Buka peristiwa pembuatan, Created SAS URI, dengan mencari menggunakan nilai header respons x-ms-sas-operation-id (atau nilai bidang powerplatform.analytics.resource.sas.operation_id dari log pembuatan).
- Dapatkan nilai dari bidang powerplatform.analytics.resource.sas.ip_binding_mode. Jika hilang atau kosong, itu berarti pengikatan IP tidak diaktifkan untuk lingkungan tersebut pada saat permintaan tertentu.
- Dapatkan nilai powerplatform.analytics.resource.sas.admin_provided_ip_ranges. Jika hilang atau kosong, itu berarti rentang firewall IP tidak ditetapkan untuk lingkungan tersebut pada saat permintaan tertentu.
- Dapatkan nilai powerplatform.analytics.resource.sas.computed_ip_filters, yang harus identik dengan peristiwa penggunaan dan diturunkan berdasarkan mode pengikatan IP dan rentang firewall IP yang disediakan admin. Lihat logika derivasi di Penyimpanan data dan tata kelola di Power Platform
Informasi ini membantu admin penyewa memperbaiki kesalahan konfigurasi pada pengaturan ikatan IP lingkungan.
Peringatan
Perubahan pada pengaturan lingkungan untuk pengikatan IP SAS mungkin memerlukan waktu setidaknya 30 menit untuk diterapkan. Bisa lebih jika tim mitra memiliki cache sendiri.
Artikel terkait
Gambaran umum keamanan
Mengautentikasi ke layanan Power Platform
Menghubungkan dan mengautentikasi ke sumber data
Power Platform FAQ keamanan