Catatan
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba masuk atau mengubah direktori.
Akses ke halaman ini memerlukan otorisasi. Anda dapat mencoba mengubah direktori.
Dataverse menyediakan model keamanan yang fleksibel untuk banyak skenario bisnis. Model hanya berlaku untuk lingkungan yang memiliki database Dataverse. Sebagai administrator, Anda mengelola pengguna, memverifikasi konfigurasi keamanan mereka, dan memecahkan masalah akses.
Keamanan berbasis peran
Dataverse menggunakan peran keamanan untuk mengelompokkan hak istimewa. Tetapkan peran keamanan langsung kepada pengguna atau ke tim Dataverse. Anggota tim menerima hak istimewa yang ditetapkan ke tim.
Hak istimewa keamanan bersifat kumulatif. Pengguna menerima akses terluas yang diberikan oleh semua peran dan keanggotaan tim mereka. Misalnya, jika satu peran memberikan akses baca tingkat organisasi ke semua rekaman kontak, peran lain tidak dapat menyembunyikan kontak tertentu dari pengguna.
Unit bisnis
Tonton video ini untuk memahami unit bisnis di Dataverse:
Unit bisnis bekerja sama dengan peran keamanan untuk menentukan akses pengguna. Mereka menentukan batas keamanan yang membantu Anda mengelola pengguna dan data. Setiap database Dataverse memiliki satu unit bisnis akar.
Buat unit bisnis anak untuk membagi pengguna dan data menjadi batas keamanan yang lebih kecil. Setiap pengguna di lingkungan milik unit bisnis. Struktur unit bisnis Anda dapat cocok dengan hierarki organisasi Anda, tetapi tidak perlu.
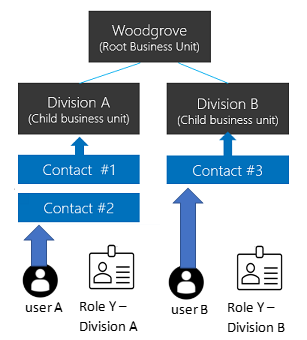
Contoh berikut menggunakan tiga unit bisnis. Woodgrove adalah unit bisnis akar dan tetap berada di bagian atas hierarki. Divisi A dan B adalah unit bisnis anak. Setiap pengguna divisi memiliki kebutuhan akses yang berbeda.
Struktur akses data hierarkis
Gunakan struktur hierarkis untuk memisahkan pengguna dan data dalam hierarki seperti pohon.
Tetapkan setiap pengguna ke satu unit bisnis dan tetapkan peran keamanan kepada pengguna dari unit bisnis tersebut. Secara default, unit bisnis pengguna memiliki rekaman yang dibuat pengguna. Peran keamanan menentukan rekaman mana yang dapat diakses pengguna di unit bisnis tersebut.
Dalam contoh ini, pengguna A milik Divisi A dan memiliki peran keamanan Y dari Divisi A. Pengguna A dapat mengakses Kontak #1 dan Kontak #2. Pengguna B milik Divisi B, sehingga pengguna B tidak dapat mengakses kontak Divisi A tetapi dapat mengakses Kontak #3.
Struktur akses data matriks (unit bisnis yang dimodernisasi)
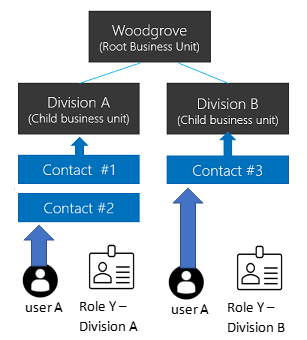
Gunakan struktur matriks untuk mengatur data dalam hierarki seperti pohon sambil memungkinkan pengguna mengakses data di beberapa unit bisnis, terlepas dari unit bisnis tempat mereka berada.
Tetapkan peran keamanan kepada pengguna dari setiap unit bisnis yang datanya perlu mereka akses. Saat pengguna membuat rekaman, mereka dapat memilih unit bisnis yang memilikinya.
Dalam contoh ini, pengguna A dapat termasuk unit bisnis apa pun, termasuk unit bisnis akar. Peran keamanan Y pada Divisi A memberi pengguna A akses ke Kontak #1 dan Kontak #2. Peran keamanan Y dari Divisi B memberikan akses kepada pengguna A ke Kontak #3.
Mengaktifkan struktur akses data matriks
Catatan
Sebelum Anda mengaktifkan fitur ini, terbitkan semua kustomisasi sehingga fitur ini berlaku untuk tabel baru. Jika tabel yang tidak diterbitkan tidak berfungsi setelah Anda mengaktifkan fitur, gunakan alat OrgDBOrgSettings untuk Microsoft Dynamics CRM untuk mengatur RecomputeOwnershipAcrossBusinessUnits ke true. Pengaturan ini memungkinkan Anda menetapkan dan memperbarui kolom Unit Bisnis Pemilik.
- Masuk ke pusat admin Power Platform sebagai admin Dynamics 365 atau admin Microsoft Power Platform.
- Di panel navigasi, pilih Kelola.
- Di panel Kelola , pilih Lingkungan, lalu pilih lingkungan.
- Pilih pengaturan>Produk>Fitur.
- Aktifkan Pencatatan kepemilikan di seluruh unit bisnis.
- Pilih Simpan.
Setelah Mengaktifkan fitur, pilih unit bisnis saat Anda menetapkan peran keamanan kepada pengguna. Opsi ini memungkinkan Anda menetapkan peran dari unit bisnis yang berbeda kepada pengguna. Untuk menjalankan aplikasi berbasis model, pengguna juga memerlukan peran dari unit bisnis mereka sendiri yang menyertakan hak istimewa pengaturan pengguna yang diperlukan. Peran Pengguna Dasar menunjukkan hak istimewa pengaturan pengguna mana yang akan diaktifkan.
Anda dapat menjadikan pengguna sebagai pemilik rekaman di unit bisnis apa pun jika salah satu peran keamanan mereka memberikan hak istimewa Baca untuk tabel rekaman. Pengguna tidak memerlukan peran keamanan dari unit bisnis pemilik rekaman. Untuk informasi selengkapnya, lihat Kepemilikan catatan di unit bisnis yang dimodernisasi.
Catatan
Pengaturan EnableOwnershipAcrossBusinessUnits menyimpan status fitur ini. Anda juga dapat mengubah pengaturan dengan alat OrgDBOrgSettings untuk Microsoft Dynamics CRM.
Mengaitkan unit bisnis dengan grup keamanan Microsoft Entra
Petakan unit bisnis ke Microsoft Entra kelompok keamanan untuk menyederhanakan manajemen pengguna dan penetapan peran.
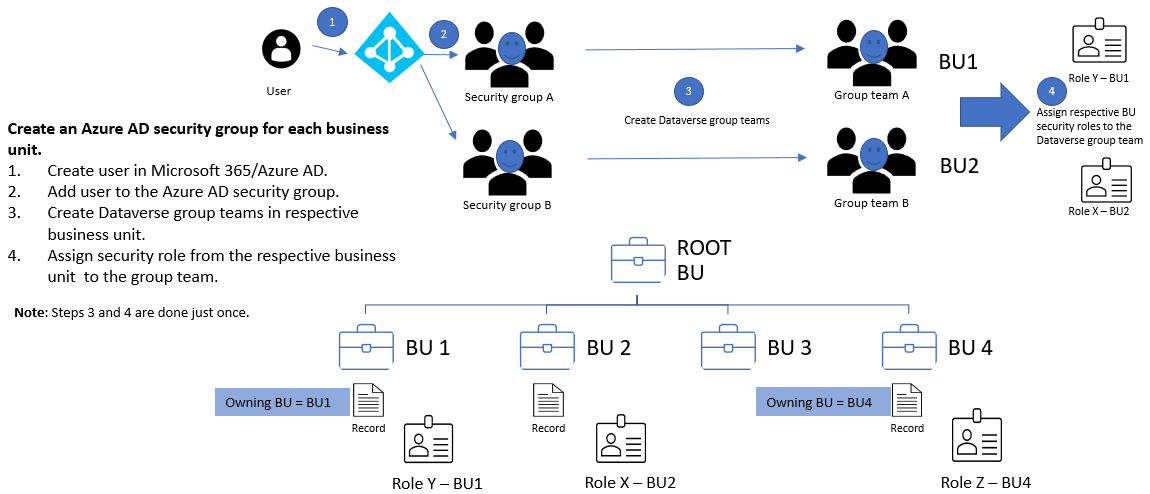
Untuk setiap unit bisnis:
- Buat grup keamanan Microsoft Entra.
- Buat tim grup Dataverse untuk grup keamanan.
- Tetapkan peran keamanan unit bisnis ke tim grup Dataverse.
- Tambahkan pengguna ke grup keamanan Microsoft Entra.
Saat pengguna pertama kali mengakses lingkungan, Dataverse membuat pengguna tersebut di unit bisnis root. Pengguna dan tim grup Dataverse dapat tetap berada di unit bisnis akar. Peran keamanan yang ditetapkan memberikan akses ke data di unit bisnis yang sesuai.
Untuk akses data matriks, tambahkan pengguna ke grup keamanan Microsoft Entra untuk setiap unit bisnis yang perlu mereka akses.
Memiliki unit bisnis
Setiap rekaman memiliki kolom Unit Bisnis Pemilik yang mengidentifikasi unit bisnis yang memiliki catatan. Saat pengguna membuat catatan, kolom tersebut secara otomatis diatur ke unit bisnis milik pengguna. Anda hanya dapat mengubah nilainya ketika Catat kepemilikan di seluruh unit bisnis diaktifkan.
Catatan
Mengubah unit bisnis pemilik dapat menyebabkan perubahan berantai. Untuk informasi selengkapnya, lihat Menggunakan SDK untuk .NET mengonfigurasi perilaku berskala.
Untuk memungkinkan pengguna mengatur kolom Pemilik Unit Bisnis, berikan hak istimewa Tambahkan Ke tingkat lokal pada peran keamanan pengguna untuk tabel Unit Bisnis.
Tambahkan kolom ke:
- Bagian utama atau header formulir
- Tampilan.
- Pemetaan kolom. Jika Anda menggunakan AutoMapEntity, sertakan kolom dalam pemetaan.
Catatan
Jika job sinkronisasi data menyertakan Unit Bisnis Pemilik dalam skema, job tersebut gagal karena pelanggaran batasan foreign key jika lingkungan target tidak memiliki nilai yang sama. Hapus kolom dari skema sumber, atau ubah nilai sumbernya menjadi unit bisnis yang ada di lingkungan target.
Saat Anda menyalin data ke sumber eksternal, seperti Power BI, sertakan Unit Bisnis Pemilik hanya jika tujuan mendukung kolom tersebut.
Kepemilikan tabel dan rekaman
Dataverse mendukung dua jenis kepemilikan rekaman:
- Organisasi yang dimiliki: Hak istimewa berlaku untuk semua rekaman atau tidak berlaku.
- Pengguna atau tim yang dimiliki: Sebagian besar hak istimewa mendukung tingkat akses pengguna, unit bisnis, unit bisnis induk-anak, dan organisasi.
Anda memilih jenis kepemilikan saat membuat tabel, dan Anda tidak dapat mengubahnya nanti. Misalnya, akses Baca tingkat pengguna ke tabel Kontak memungkinkan pengguna hanya membaca rekaman kontak yang mereka miliki.
Jika pengguna A termasuk dalam Divisi A dan memiliki akses Baca pada tingkat unit bisnis ke tabel Kontak, pengguna A dapat membaca Kontak #1 dan Kontak #2, tetapi tidak dapat membaca Kontak #3.
Saat Anda mengonfigurasi peran keamanan, pilih tingkat akses untuk setiap hak istimewa.
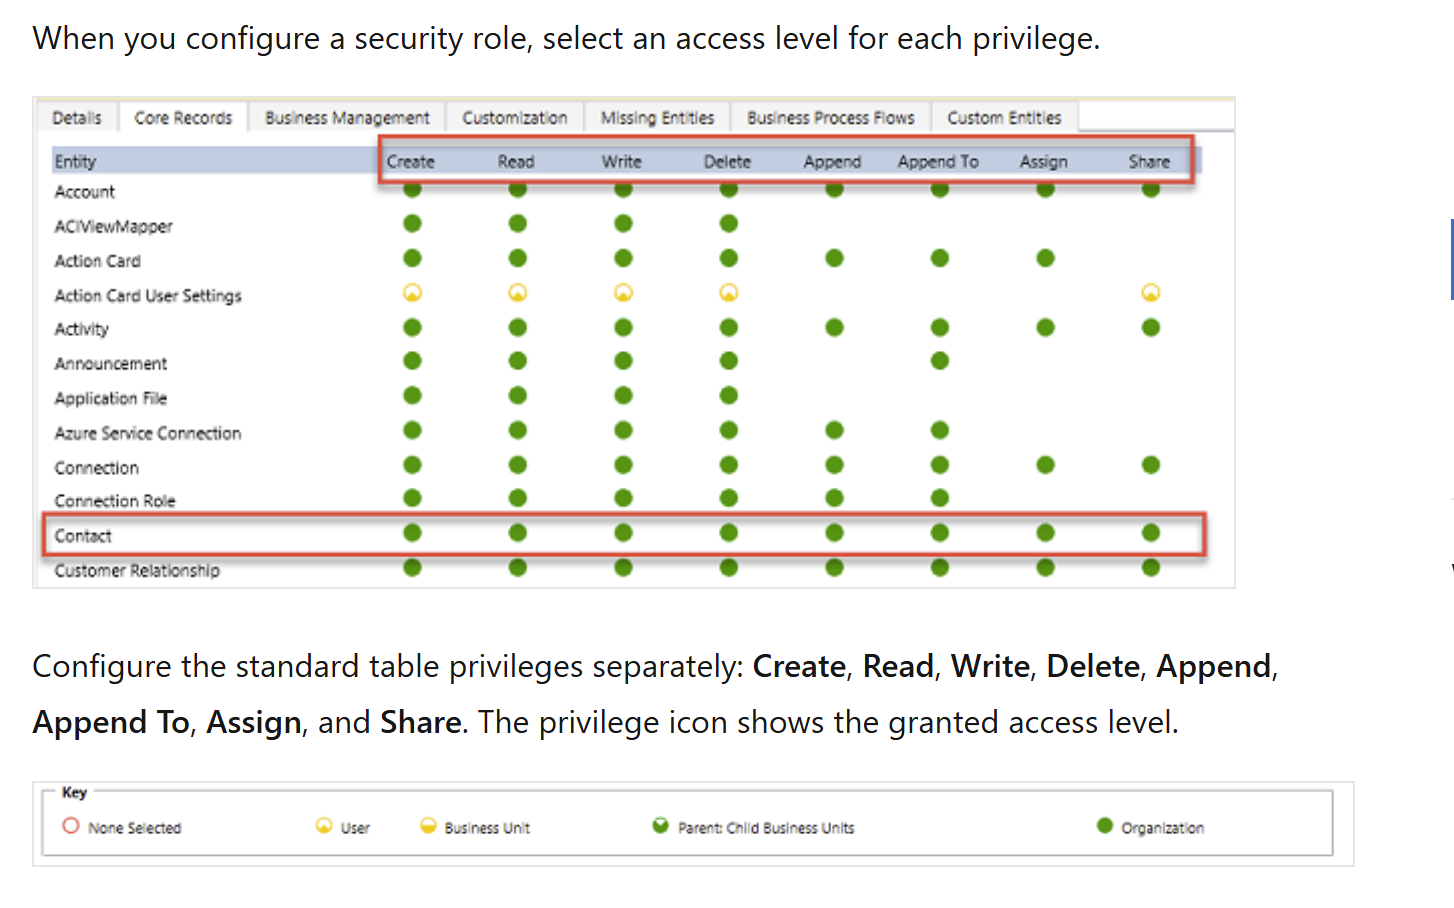
Konfigurasikan hak istimewa tabel standar secara terpisah: Buat, Baca, Tulis, Hapus, Tambahkan, Tambahkan Ke, Tetapkan, dan Bagikan. Ikon hak istimewa menunjukkan tingkat akses yang diberikan.
Kepemilikan rekaman tabel yang difilter (pratinjau)
Fitur pratinjau tidak dimaksudkan untuk penggunaan produksi dan mungkin memiliki fungsionalitas terbatas. Fitur ini tersedia sebelum rilis resmi agar pelanggan bisa memperoleh akses awal dan memberikan tanggapan.
Kepemilikan rekaman yang difilter memungkinkan admin mengontrol akses ke rekaman Dataverse dengan filter nilai kolom. Misalnya, berikan akses hanya ke rekaman di mana City kolom sama dengan Redmond. Pengguna hanya dapat membuat, membaca, memperbarui, dan menghapus rekaman yang cocok dengan filter dalam peran keamanan mereka.
Tidak seperti tabel Dataverse tradisional, tabel dengan kepemilikan rekaman yang difilter tidak mendukung kepemilikan, berbagi, atau penugasan rekaman. Hak istimewa berbasis filter mengontrol akses rekaman dan menyediakan akses tingkat baris terperinci tanpa membatasi tabel, kolom, atau objek model lainnya.
Catatan
Gunakan kepemilikan rekaman yang difilter untuk memberikan akses tingkat baris ke rekaman yang memenuhi kriteria filter. Terapkan hak istimewa berbasis filter ke tabel kepemilikan rekaman yang difilter dan tabel milik pengguna atau milik organisasi yang ada. Untuk tabel yang ada, pendekatan ini mempertahankan model kepemilikan yang mendasar.
Pencatatan kepemilikan di unit bisnis yang dimodernisasi
Dengan unit bisnis yang dimodernisasi, pengguna dapat memiliki catatan di unit bisnis apa pun. Pengguna memerlukan peran keamanan dari unit bisnis mana pun yang memberikan hak akses Baca untuk tabel catatan tersebut. Pengguna tidak memerlukan peran dari setiap unit bisnis yang berisi rekaman yang mereka miliki.
Jika Anda mengaktifkan Pencatatan kepemilikan di seluruh unit bisnis di lingkungan produksi selama periode pratinjau:
- Instal editor Pengaturan Organisasi.
- Atur RecomputeOwnershipAcrossBusinessUnits ke
true. Sistem mengunci selama perhitungan ulang, yang dapat memakan waktu hingga lima menit. Setelah perhitungan ulang, pengguna dapat memiliki rekaman di seluruh unit bisnis tanpa peran keamanan terpisah dari setiap unit bisnis. Pemilik rekaman juga dapat menetapkan rekaman kepada pengguna di luar unit bisnis pemilik rekaman. - Atur AlwaysMoveRecordToOwnerBusinessUnit ke
false. Rekaman kemudian tetap berada di unit bisnis pemilik aslinya saat kepemilikan berubah.
Untuk lingkungan nonproduksi, atur AlwaysMoveRecordToOwnerBusinessUnit ke false.
Catatan
Jika Anda menonaktifkan Rekam kepemilikan di seluruh unit bisnis atau mengatur RecomputeOwnershipAcrossBusinessUnits ke false, Anda tidak dapat mengatur atau memperbarui kolom Unit Bisnis Pemilik . Dataverse juga mengubah unit bisnis pemilik dari setiap rekaman yang terpengaruh agar sesuai dengan unit bisnis pemilik rekaman.
Tim (Termasuk tim grup)
Setiap tim milik unit bisnis. Dataverse secara otomatis membuat tim default untuk setiap unit bisnis dan mengelola keanggotaannya. Tim default selalu menyertakan semua pengguna di unit bisnis. Anda tidak dapat menambahkan atau menghapus anggotanya secara manual. Dataverse memperbarui keanggotaan saat Anda mengaitkan atau melepas kaitan pengguna dengan unit bisnis.
Dataverse menyediakan dua jenis tim:
- Tim pemilik dapat memiliki rekaman. Setiap anggota tim menerima akses langsung ke catatan tim. Pengguna dapat tergabung dalam beberapa tim pemilik.
- Tim akses memberikan akses ke catatan bersama tetapi tidak memiliki catatan atau peran keamanan.
Membagi rekaman
Bagikan catatan individual dengan pengguna atau tim untuk menangani pengecualian yang tidak dicakup oleh kepemilikan dan model unit bisnis Anda. Gunakan berbagi hanya untuk pengecualian karena performanya kurang efisien dan bisa lebih sulit untuk memecahkan masalah daripada akses berbasis peran. Berbagi dengan tim lebih efisien daripada berbagi secara terpisah dengan setiap pengguna.
Gunakan templat tim akses untuk membuat tim akses secara otomatis dan menentukan izinnya untuk rekaman. Anda juga dapat membuat tim akses tanpa templat dan mengelola anggota mereka secara manual. Tim akses tidak memiliki rekaman dan tidak dapat memiliki peran keamanan. Anggota tim menerima akses karena rekaman dibagikan dengan tim.
Keamanan tingkat catatan di Dataverse
Akses rekaman pengguna menggabungkan semua peran keamanan mereka, keanggotaan unit bisnis, keanggotaan tim, dan catatan bersama. Akses bersifat kumulatif dalam database Dataverse. Dataverse melacak akses secara terpisah untuk setiap database, dan pengguna harus memiliki lisensi Dataverse yang sesuai.
Keamanan tingkat kolom di Dataverse
Gunakan keamanan tingkat kolom saat keamanan tingkat rekaman tidak memberikan kontrol yang cukup. Aktifkan untuk semua kolom kustom dan sebagian besar kolom sistem. Sebagian besar kolom sistem yang berisi informasi pengidentifikasi pribadi (PII) mendukung keamanan tingkat kolom. Metadata kolom sistem menunjukkan apakah Anda dapat mengamankannya.
Aktifkan keamanan tingkat kolom secara terpisah untuk setiap kolom. Kemudian buat profil keamanan kolom yang memberikan akses Buat, Perbarui, dan Baca ke kolom aman. Tetapkan profil kepada pengguna atau tim.
Keamanan tingkat kolom tidak memberikan akses terhadap catatan. Pengguna harus sudah memiliki akses ke rekaman sebelum profil keamanan kolom dapat memberikan akses ke kolom yang diamankan. Gunakan keamanan tingkat kolom hanya jika diperlukan karena penggunaan yang berlebihan dapat mengurangi performa.
Mengelola keamanan di beberapa lingkungan
Gunakan solusi Dataverse untuk memindahkan peran keamanan dan profil keamanan kolom antar lingkungan. Buat dan kelola unit bisnis dan tim secara terpisah di setiap lingkungan. Anda juga harus menetapkan pengguna ke komponen keamanan yang sesuai di setiap lingkungan.
Mengonfigurasi keamanan pengguna
Setelah Anda membuat peran, tim, dan unit bisnis, konfigurasikan akses setiap pengguna:
- Kaitkan pengguna dengan unit bisnis. Dataverse menggunakan unit bisnis akar secara default dan menambahkan pengguna ke tim default unit bisnis tersebut.
- Tetapkan peran keamanan yang dibutuhkan pengguna.
- Tambahkan pengguna ke tim yang sesuai.
- Jika Anda menggunakan keamanan tingkat kolom, tetapkan profil keamanan kolom kepada pengguna atau salah satu tim mereka.
Akses efektif pengguna menggabungkan peran keamanan yang ditetapkan langsung dengan peran yang ditetapkan melalui tim. Dataverse selalu memberikan hak akses terluas dari peran-peran tersebut. Untuk panduan terperinci, lihat Mengonfigurasi keamanan lingkungan.
Koordinasikan perubahan keamanan utama dengan pembuat aplikasi dan administrator yang mengelola izin pengguna sebelum Anda menyebarkan perubahan.