Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
Questa guida fornisce i passaggi di configurazione e altre azioni che consentono di integrare GitHub Advanced Security (GHAS) e Microsoft Defender per il cloud, quindi convalidare l'integrazione end-to-end. L'integrazione consente di ottimizzare la sicurezza delle applicazioni native del cloud di Microsoft correlando i rischi di runtime e il contesto con il codice di origine per una correzione più rapida basata sull'intelligenza artificiale.
Seguendo questa guida, è possibile:
- Configura il tuo repository GitHub per la copertura di Defender per il cloud.
- Creare un fattore di rischio di esecuzione.
- Testare casi d'uso reali in Defender per il cloud.
- Collegare il codice alle risorse di runtime.
- Avviare una campagna di sicurezza in GitHub. Questa campagna usa il contesto di runtime per classificare in ordine di priorità gli avvisi di sicurezza GHAS.
- Creare issue GitHub in Defender per il cloud per iniziare la risoluzione.
- Colmare il divario tra i team di ingegneria e sicurezza.
Prerequisiti
| Aspect | dettagli |
|---|---|
| Requisiti ambientali | - Account GitHub con un connettore creato in Defender per il cloud - licenza GitHub Advanced Security (GHAS) per i repository connessi - Piano Defender per la Gestione della Postura di Sicurezza Cloud (DCSPM) abilitato nell'abbonamento - Microsoft Security Copilot (facoltativo per la correzione automatizzata basata su intelligenza artificiale) |
| Ruoli e autorizzazioni | - Autorizzazioni di amministratore della sicurezza - Amministratore della Sicurezza sull'abbonamento Azure per visualizzare i risultati in Defender per il cloud - Proprietario di un'organizzazione GitHub per il collegamento di repository e la configurazione di campagne di sicurezza |
| Ambienti Cloud | - Disponibile solo nei cloud commerciali (non in Azure per enti pubblici, Azure gestito da 21Vianet o altri cloud sovrani) |
Prepara il tuo ambiente
Completa i seguenti passaggi per configurare il repository GitHub e le impostazioni di Defender per il cloud prima di validare l'integrazione.
Passaggio 1: Configurare il repository GitHub ed eseguire il flusso di lavoro
Per testare l'integrazione, usa i tuoi repository o un progetto sandbox di esempio. Il progetto sandbox fornisce un repository GitHub di test con tutto ciò che serve per costruire un'immagine container vulnerabile.
Accedi al portale di Azure.
Passare a Microsoft Defender per il cloud>DevOps security.
Inserisci il nome del tuo repository di codice nella barra di ricerca, ad esempio zava-webshop.
Verificare che appartenga all'organizzazione monitorata, ad esempio l'organizzazione zava-corporation .
Verificare se sono presenti risultati per il repository.
Verificare che lo stato di sicurezza avanzato sia Attivato. Questa impostazione indica che GitHub Advanced Security è abilitato nel repository monitorato.
Se il repository non viene trovato, consulta la guida introduttiva all'onboarding del connettore GitHub per indicazioni sulla risoluzione dei problemi e sulla configurazione.
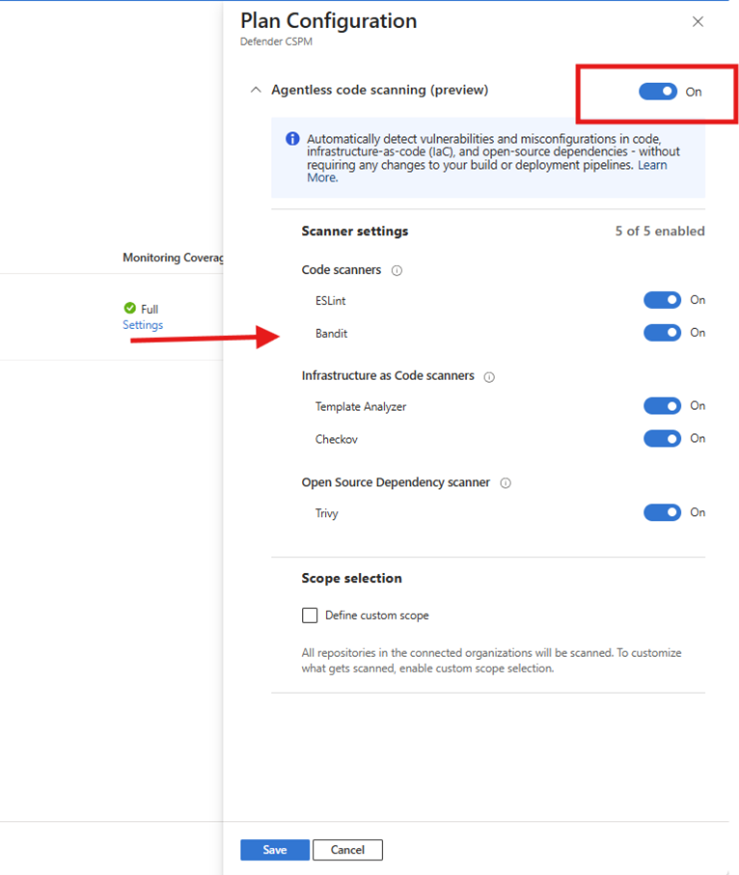
Assicurarsi che l'analisi senza agente sia attivata per il connettore GitHub.
Passaggio 2: Verificare che l'ambiente sia pronto
Questa validazione dell'ambiente conferma che il repository e le risorse cloud sono configurati correttamente. Verifica che Defender possa mostrare raccomandazioni dal codice al runtime e produrre risultati utili. Durante la fase di validazione dell'ambiente, Defender verifica che:
- Microsoft Defender per il cloud monitora continuamente i repository di codice sorgente per individuare le vulnerabilità di sicurezza.
- Gli artefatti di compilazione, ad esempio le immagini dei contenitori, vengono analizzati nei registri contenitori prima della distribuzione.
- I carichi di lavoro di runtime distribuiti nei cluster Kubernetes vengono monitorati per individuare i rischi per la sicurezza.
- Defender per il cloud mette in correlazione e traccia ogni artefatto dal codice al runtime e viceversa, passando per le fasi di compilazione e distribuzione.
Note
Possono essere necessarie fino a 24 ore dall'applicazione dei passaggi precedenti prima di vedere i risultati.
Convalida la visibilità completa dal codice al runtime
Verificare che l'analisi senza agente di GitHub rilevi il repository.
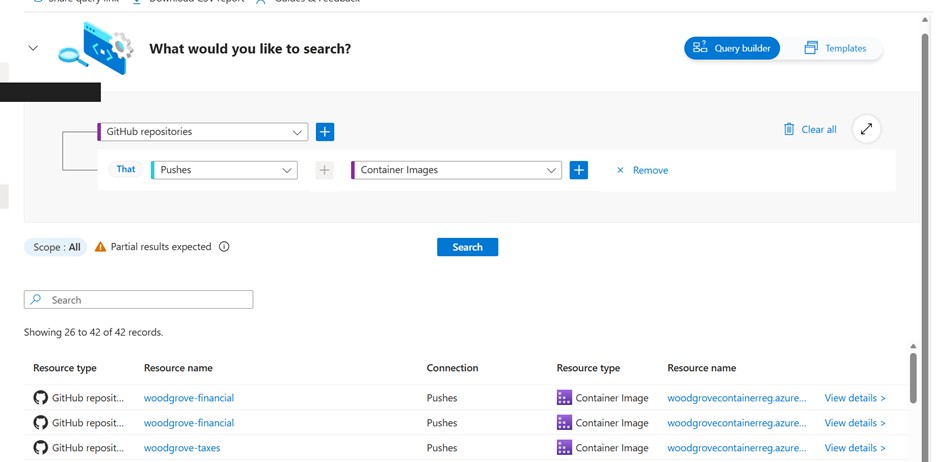
Passare a Microsoft Defender per il cloud>Cloud Security Explorer ed eseguire la query. Le query di convalida testano se Defender può identificare gli artefatti prodotti dalle pipeline e dai carichi di lavoro. Se le query restituiscono risultati, indica che l'analisi e la correlazione funzionano come previsto.
Note
Se non vengono restituiti risultati, potrebbe indicare che gli artefatti non sono ancora generati, l'analisi non è configurata o le autorizzazioni non sono presenti. Per altre informazioni, vedere Ruoli utente e autorizzazioni .
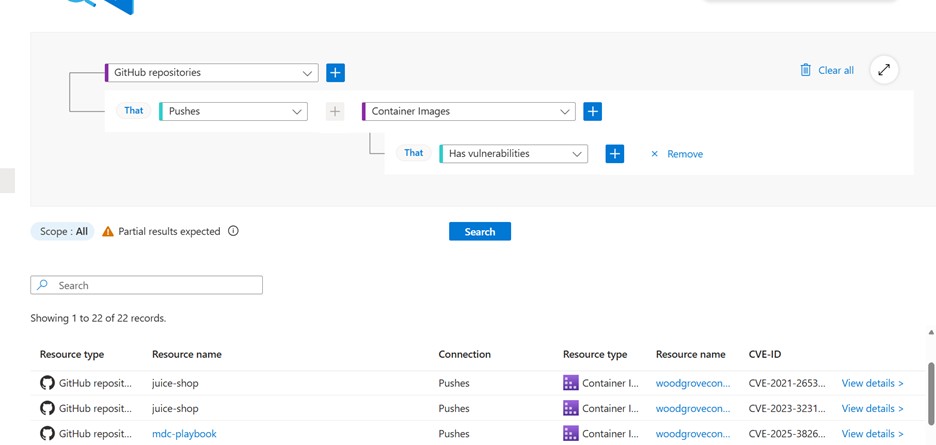
In Registro Azure Container, verifica che Defender per il cloud ha scansionato l'immagine del container e l'ha usata per creare un container.
Nella query aggiungere le condizioni per la distribuzione specifica.
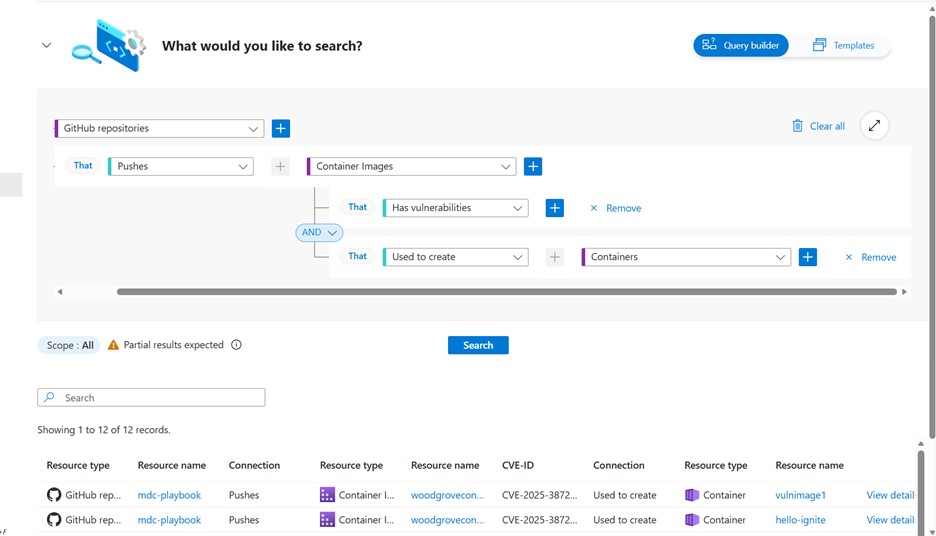
Verificare che il contenitore sia in esecuzione e che Defender per il cloud abbia analizzato il cluster AKS.
Verificare che i fattori di rischio siano configurati correttamente sul lato Defender per il cloud. Cerca il nome del tuo container nella pagina dell'inventario di Defender per il cloud. Dovresti vederlo segnato come critico.
Note
Questo passaggio è obbligatorio solo se i fattori di rischio non sono già configurati nell'ambiente. Se già utilizzi i fattori di rischio, puoi verificarne la configurazione sotto Impostazioni>Criticità delle Risorse.
La convalida corretta garantisce che i passaggi successivi, ad esempio raccomandazioni, campagne e GitHub generazione di problemi, producano risultati significativi.
Note
Dopo aver classificato la risorsa come critica, possono essere necessarie fino a 12 ore prima che Defender per il cloud invii i dati a GitHub. Per ulteriori informazioni, consulta Prioritizzare Dependabot e avvisi di scansione del codice.
Passaggio 3: Creare una campagna di GitHub
Per creare una campagna di scansione, opera a livello di organizzazione di GitHub. Questa esperienza non è disponibile a livello di singolo repository.
In GitHub passare all'organizzazione GitHub usata per il test di configurazione.
SelezionareSicurezza>Campagne>Crea campagna>Dai filtri di scansione del codice.
La campagna sul rischio di runtime aiuta a dare priorità alle segnalazioni di GitHub Advanced Security (GHAS) relative a codice effettivamente distribuito e in esecuzione.
Selezionare i filtri Rischi di runtime per la campagna.
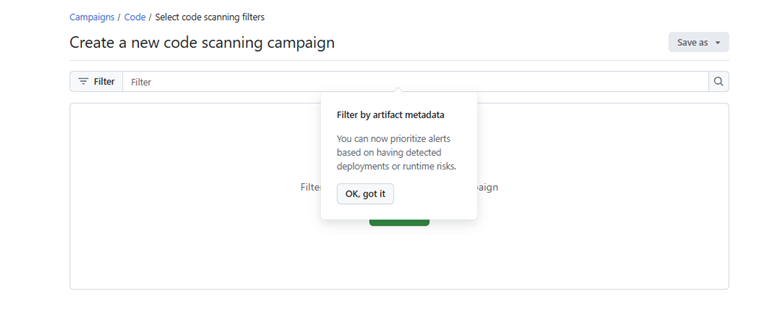
Screenshot della finestra di dialogo filtri avanzati nella creazione di campagne GitHub, con Filtro Rischio di Runtime e menu dei fattori di rischio selezionabili aperto.
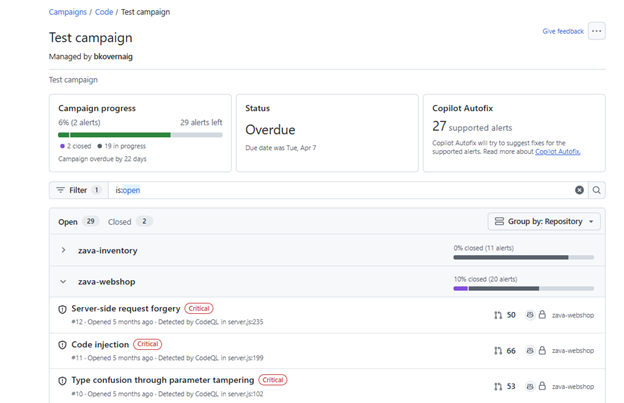
Selezionare Salva>Pubblica come campagna. Immettere le informazioni necessarie e quindi pubblicare la campagna.
Tenere traccia dell'avanzamento della campagna.
Passo 4: Agire sulle raccomandazioni
Utilizzare la funzionalità code-to-runtime delle raccomandazioni VA per i contenitori in esecuzione e la correlazione dei CVE identificati con gli avvisi di sicurezza di Dependabot per comprendere lo stato dei problemi di sicurezza. È quindi possibile assegnare la raccomandazione per la risoluzione al team di progettazione pertinente in base al mapping da codice a runtime.
Nel portale di Defender per il cloud passare alla scheda Raccomandazioni .
Cercare il nome del contenitore creato dal repository di codice.
Apri una delle raccomandazioni del software Update . Il nome della raccomandazione inizia con Update.
Seleziona i CVE associati.
Gli avvisi di sicurezza vengono visualizzati come parte del flusso di valutazione delle raccomandazioni. Questi avvisi forniscono indicazioni sui rilevamenti di GitHub Advanced Security già noti al team di ingegneria. Alcuni ID CVE hanno un collegamento "Visualizza su GitHub" nella colonna "Avvisi GitHub correlati".
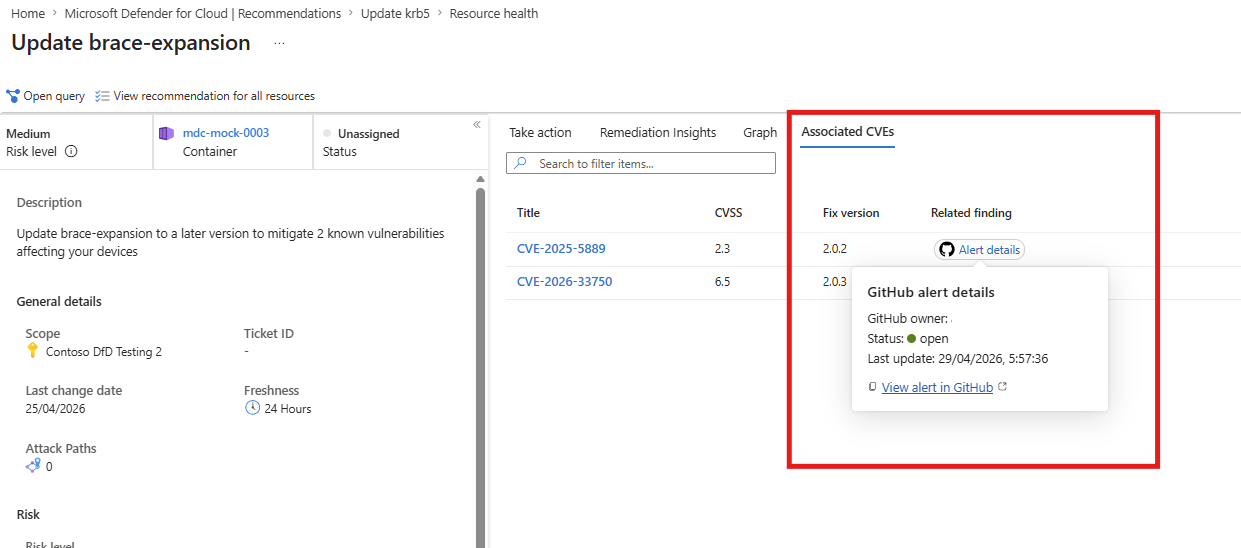
Selezionare il collegamento per aprire l'avviso di sicurezza GHAS pertinente. Per visualizzare il contenuto di avviso GHAS su GitHub, è necessario avere i permessi di accesso al repository GitHub pertinente. Se non hai permessi di accesso, puoi sempre copiare il link per il prossimo utilizzo o contattare l'amministratore di GitHub.
Se la colonna Related GitHub Alerts mostra un avviso Dependabot corrispondente, la vulnerabilità è già nota all'ingegneria. Se lo stato dell'allarme è Attivo, nessuno l'ha ancora risolto e il problema deve essere prioritizzato per una soluzione.
Se non appare nessun avviso GitHub corrispondente nella colonna, il CVE rappresenta un rischio di runtime sconosciuto all'ingegneria che deve essere prioritizzato per una correzione.
Creare un problema di GitHub
Per chiudere il ciclo tra i team di progettazione e sicurezza, è possibile creare un problema GitHub che assegna priorità ai problemi di sicurezza su cui deve concentrarsi il team di progettazione. Questa prioritizzazione può includere il trasferimento dei risultati che GHAS non ha rilevato ma che Defender per il Cloud ha individuato per gli ID CVE che non fanno parte delle dipendenze dirette. Questi risultati possono includere vulnerabilità nell'immagine di base, nel sistema operativo o nel software come NGINX.
La segnalazione su GitHub viene generata automaticamente nel repository del codice sorgente con tutti gli ID CVE trovati nell’ambito della raccomandazione, compresi altri contesti relativi al runtime, al container e all’SDLC che possono agevolare la correzione e i test.
Dalla visualizzazione delle raccomandazioni è possibile generare in modo esplicito un problema di GitHub per tenere traccia del lavoro di correzione.
Vai su Remediation Insights e visualizza il diagramma code-to-runtime. Il diagramma mappa il container in esecuzione all'immagine del container nel repository di codice e al repository di codice originale su GitHub.
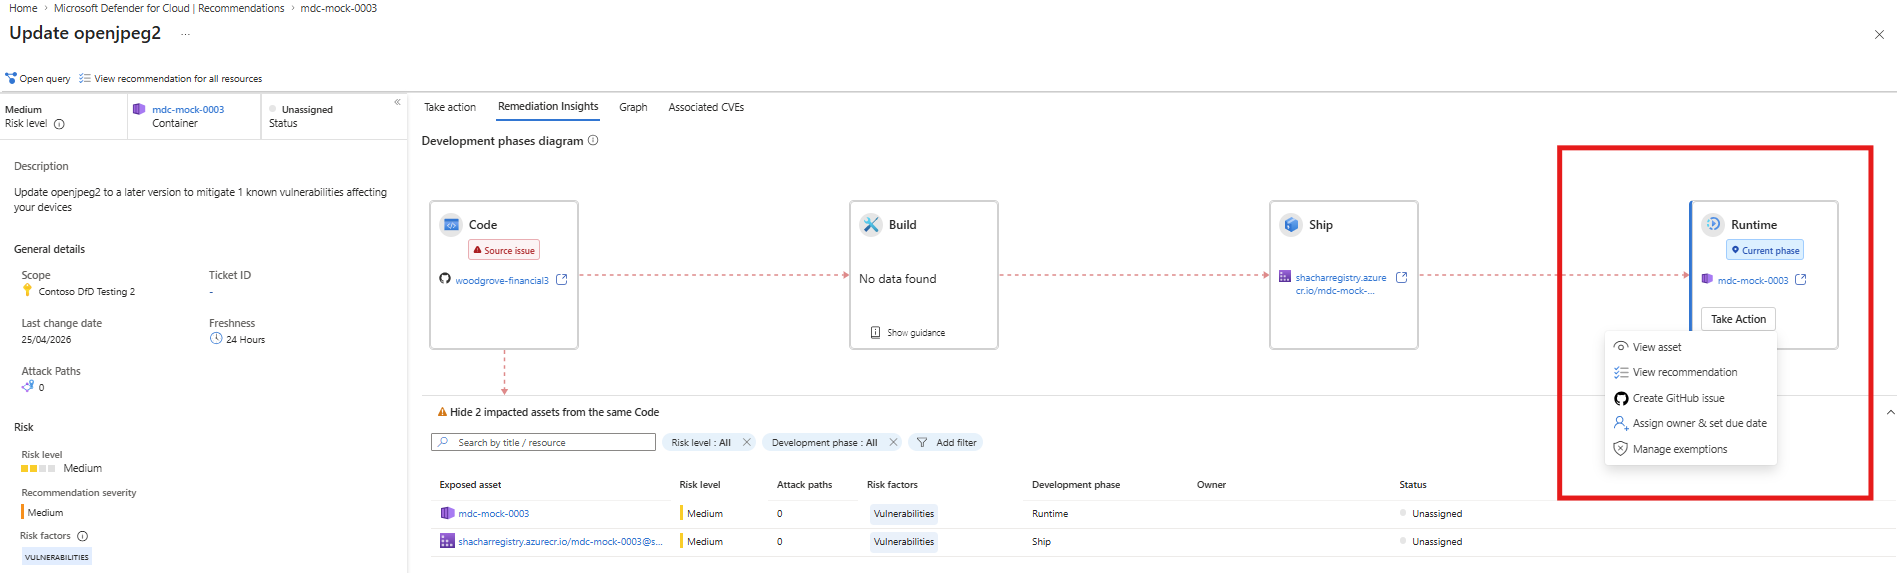
Nella scheda Informazioni dettagliate sulla correzione esaminare la casella Runtime interessata.
Validate se esiste già un problema di GitHub. Se esiste già un problema di GitHub, viene visualizzata un'icona GitHub nella casella. Passare il puntatore del mouse sull'icona per visualizzare i dettagli del problema.
Se non esiste alcun problema e si dispone delle autorizzazioni necessarie, è possibile generare un nuovo problema di GitHub. Selezionare Intervenire.
Selezionare l'opzione Generate GitHub issue dal popup.
Se il problema è stato creato con successo, si vede una notifica popup con un link al problema. Il problema viene creato nel repository di codice di origine.
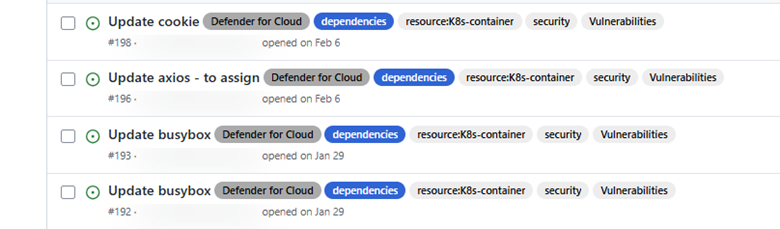
Note
Se l'opzione Genera il problema su GitHub non è disponibile, potresti mancare dei permessi di GitHub o del repository. Contattare il GitHub o l'amministratore del repository per richiedere l'accesso.
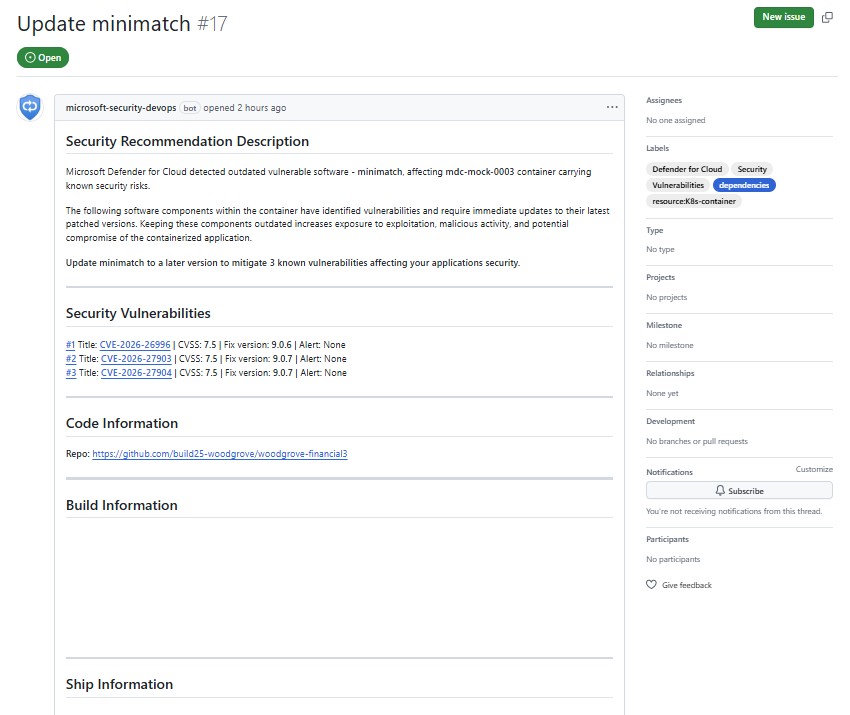
Traccia aggiornamenti sulla proprietà e sullo stato. Le modifiche allo stato dell'emissione o all'assegnazione effettuata su GitHub si riflettono in Microsoft Defender per il cloud. Questo consente di tenere traccia della proprietà e dell'avanzamento della correzione nella vista Raccomandazioni.
Screenshot della pagina Raccomandazioni di Microsoft Defender per il cloud che mostra problemi ad alto rischio insieme a un popup che visualizza i dettagli delle issue di GitHub.
Apportare correzioni proattive
Se hai una licenza GitHub Copilot, puoi risolvere il problema con l'aiuto dell'agente di programmazione GitHub:
- Assegnare un agente di codifica GitHub al problema.
- Esaminare la correzione generata.
- Se la correzione sembra ragionevole, applicarla.
- Osservare come Defender per il cloud aggiorna lo stato del problema a Chiuso.
Contenuti correlati
- Che cos'è l'integrazione della sicurezza avanzata di GitHub con Microsoft Defender per il cloud?
- Panoramica della sicurezza di Microsoft Defender per il cloud DevOps
- Guida introduttiva: Connettere l'ambiente GitHub a Microsoft Defender per il cloud
- Configurare l'analisi del codice senza agente (anteprima)