Nota
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare ad accedere o modificare le directory.
L'accesso a questa pagina richiede l'autorizzazione. È possibile provare a modificare le directory.
L'interfaccia di amministrazione di Microsoft 365 fornisce funzionalità di governance e gestione del ciclo di vita per gli agenti tramite il Agent Registry. Queste funzionalità consentono agli amministratori di gestire la visibilità, l'accesso, la distribuzione e il ritiro degli agenti in tutto il tenant.
Queste azioni si applicano all'agente selezionato. Se l'agente è incluso in un plugin, non dare per scontato che l'azione si applichi anche all'intero pacchetto plugin, alle sue competenze, ai server MCP condivisi o alle connessioni. L'approvazione o il blocco dell'agente non concedono necessariamente né revocano autorizzazioni o credenziali del servizio connesso. Per gestire plugin, competenze e server MCP, usa gli Agents>Tools.
Azioni dell'agente
Note
Negli ambienti Microsoft 365 Government Community Cloud High (GCCH) e Government Community Cloud Moderate (GCCM) è supportata la pubblicazione di agenti nell'organizzazione.
| Azioni dell'agente | Description |
|---|---|
| Installa e disinstalla | Installa un agente per gli utenti senza richiedere l'installazione manuale da parte degli utenti finali. Gli utenti potrebbero comunque dover accedere o configurare le connessioni, a seconda dell'agente e dei servizi collegati. L'Amministrazione può disinstallare un agente installato in precedenza. |
| Attiva | Attivare un agente e consentire solo a utenti o gruppi selezionati di crearne istanze. |
| Blocca e sblocca | Limitare l'accesso a un agente in tutta l'organizzazione, impedendo a qualsiasi utente di usarlo. |
| Elimina, ripristina e elimina definitivamente | Elimina un agente con una finestra di ripristino di 30 giorni, ripristina un agente eliminato o eliminalo definitivamente prima del termine della finestra di ripristino. |
| Avvio e arresto | Avviare o arrestare l'infrastruttura di Azure sottostante per gestire gli agenti di Foundry. Questa azione è univoca per gli agenti di Microsoft Foundry. |
| Assegnare un nuovo proprietario | Assegnare un nuovo proprietario agli agenti senza proprietario o attivi. |
| Aggiungi un proprietario | Aggiungere un proprietario a un agente Agent Builder che ha già un proprietario. |
| Rimuovere un proprietario | Rimuovere un proprietario da un agente di Agent Builder con più proprietari. |
| Pubblica nello store | Rendere disponibile un agente richiesto ai membri dell'organizzazione pubblicandolo in Agent Store. Per ulteriori informazioni, vedere Azioni per gli agenti richiesti. |
| Rifiuta la presentazione | Impedire che un agente richiesto diventi disponibile per i membri dell'organizzazione. Per ulteriori informazioni, vedere Azioni per gli agenti richiesti. |
Note
Per informazioni sulle azioni correlate all'elenco del registro degli agenti, ad esempio Esporta in Excel, Carica agente personalizzato e Gestisci agenti aggiunti, vedere Registro degli agenti nell'interfaccia di amministrazione di Microsoft 365.
Installare gli agenti
È possibile installare agenti nell'intera organizzazione o per utenti o gruppi specifici usando gli stessi controlli che funzionano per qualsiasi altra app nell'interfaccia di amministrazione di Microsoft 365.
Per installare un agente tramite l'interfaccia di amministrazione di Microsoft 365, seguire questa procedura:
Accedi all'interfaccia di amministrazione di Microsoft 365.
Seleziona Agenti>:tutti gli agenti.
Nella pagina Tutti gli agenti, assicurati che Registry sia selezionata. Selezionare il filtro Stato e quindi selezionare Disponibile.
Nell'elenco degli agenti selezionare un agente che non è già installato.
Nel riquadro dei dettagli dell'agente che si apre, immediatamente sotto il nome dell'agente, selezionare Installa.
Nel riquadro Distribuisci agente agli utenti selezionati decidere se installare l'agente per tutti gli utenti o per utenti o gruppi specifici e quindi selezionare Avanti.
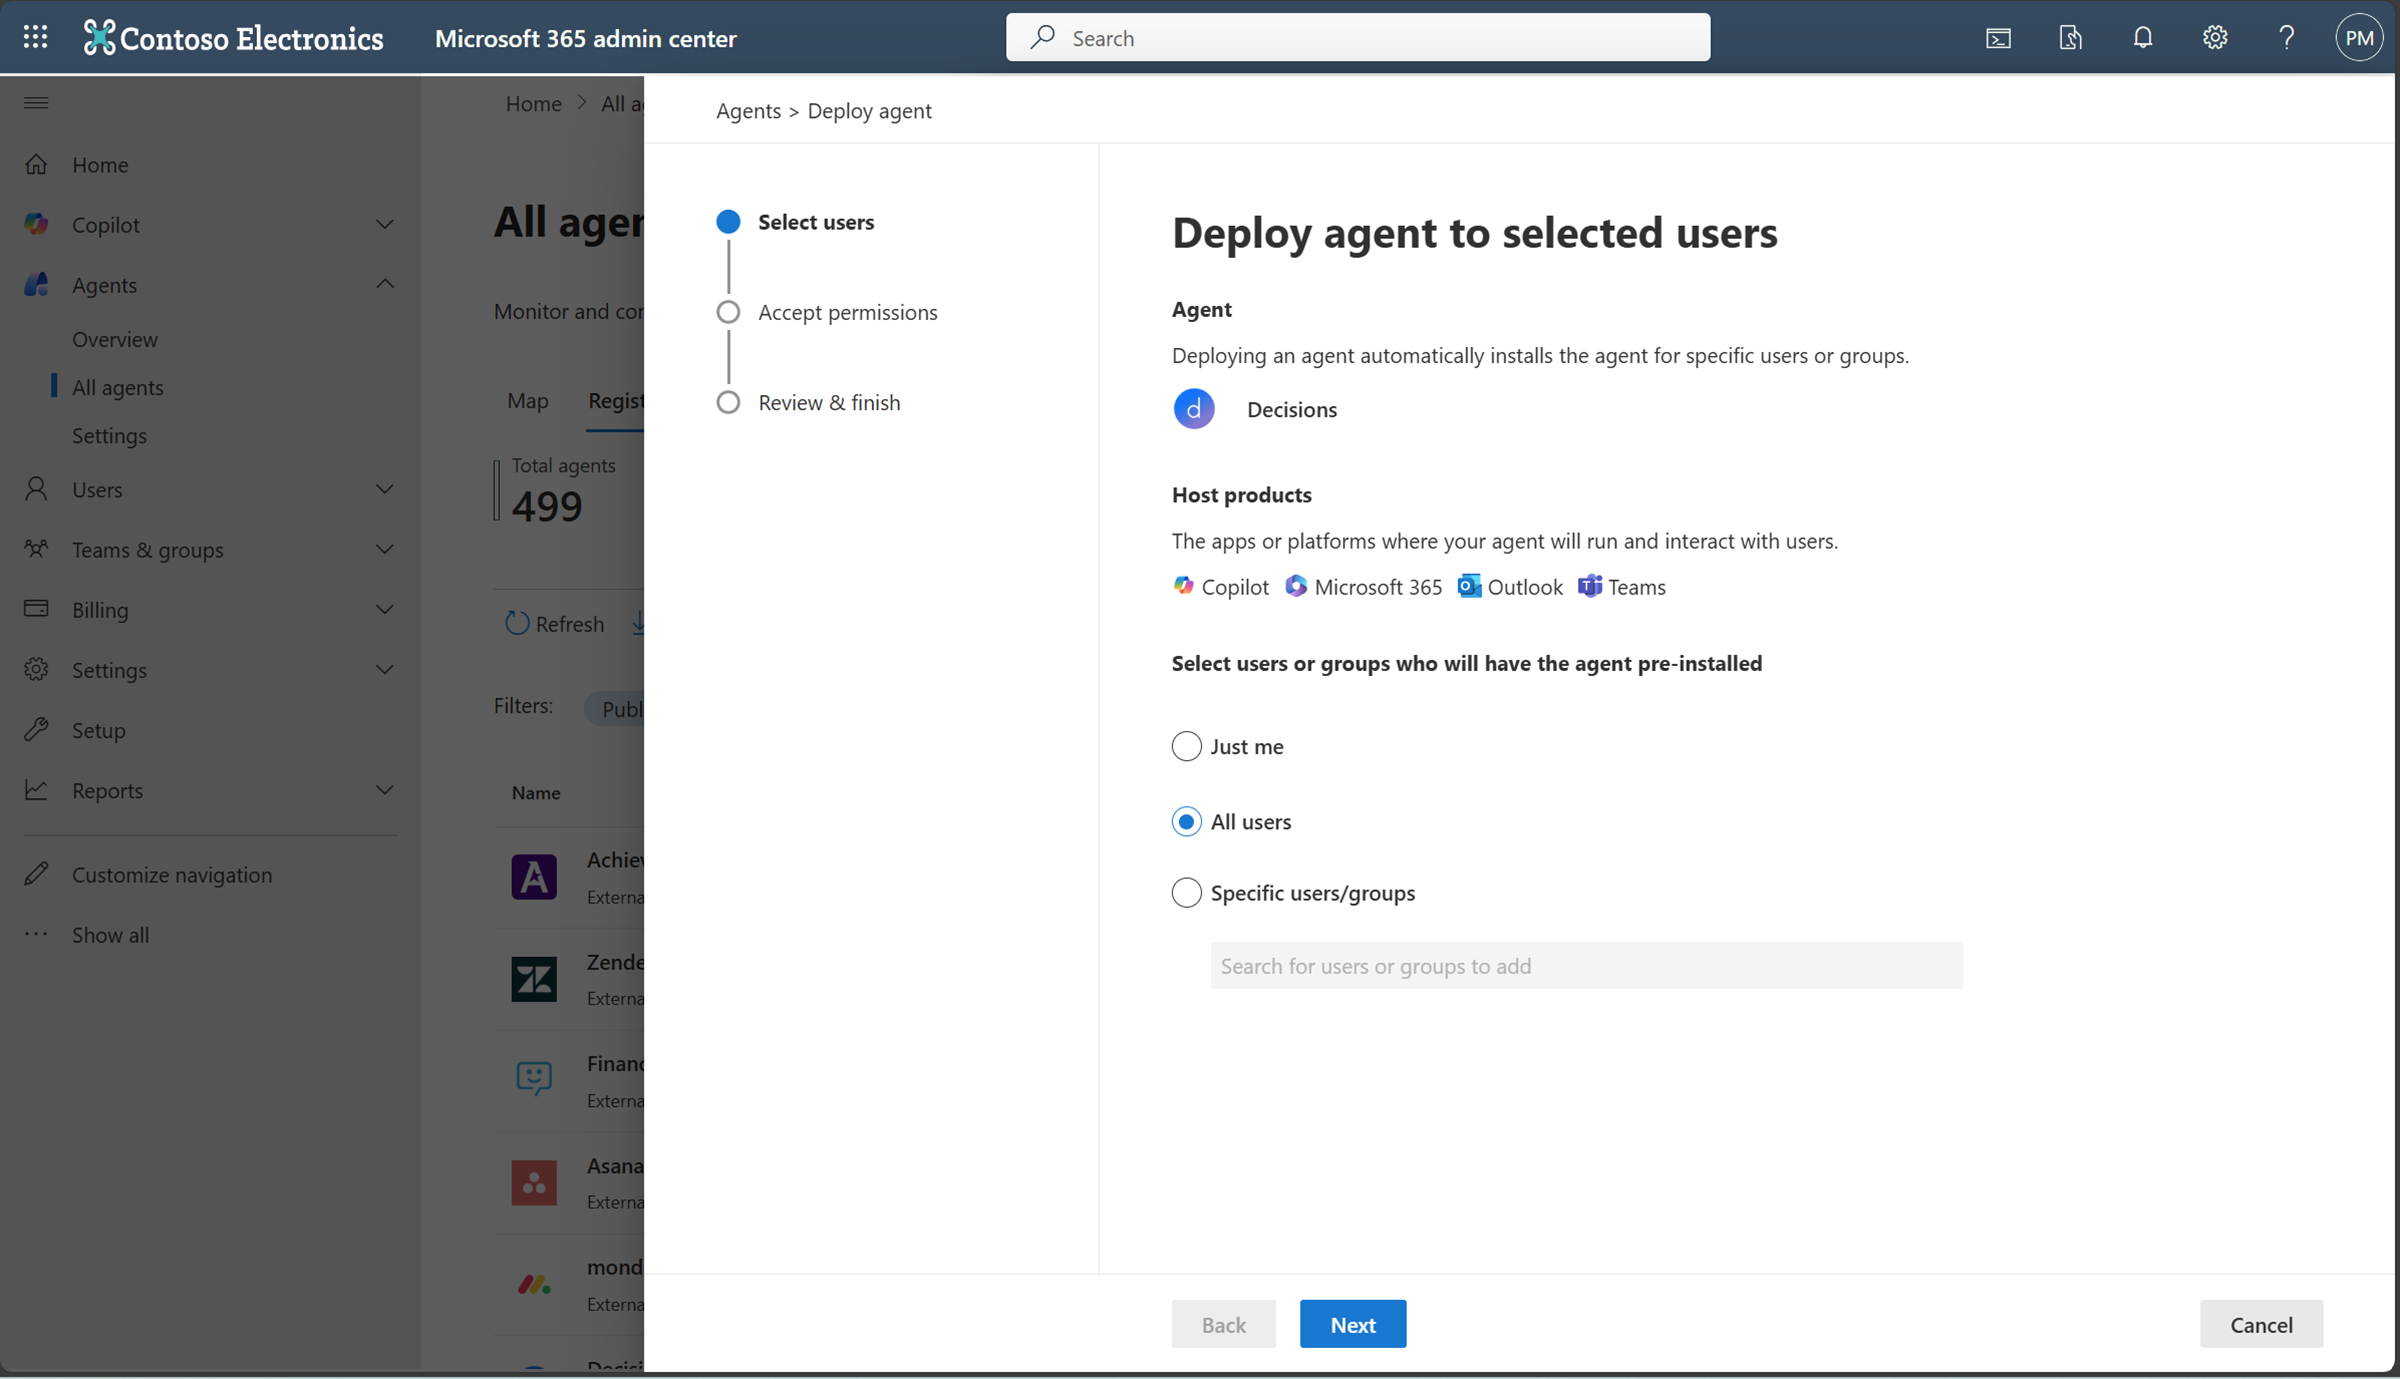
Nel riquadro Verifica autorizzazioni esaminare le autorizzazioni richieste per l'agente. Se le autorizzazioni sono accettabili, selezionare Concedi consenso amministratore. Per altre informazioni, vedere Autorizzazioni dell'agente.
Nella finestra Autorizzazioni richieste selezionare Accetta per concedere le autorizzazioni all'agente, quindi selezionare Avanti.
Nel riquadro Rivedi e completa selezionare Completa distribuzione.
L'installazione di un agente influisce sulla disponibilità e sulla funzionalità in Copilot e negli altri prodotti host, ad esempio Outlook, Teams o Microsoft 365.
Disinstalla gli agenti
È possibile disinstallare agenti di prima parte o esterni in tutta l'organizzazione o per utenti o gruppi specifici usando gli stessi controlli che funzionano per qualsiasi altro agente nell'interfaccia di amministrazione di Microsoft 365.
Per disinstallare un agente tramite l'interfaccia di amministrazione di Microsoft 365, seguire questa procedura:
Accedi all'interfaccia di amministrazione di Microsoft 365.
Seleziona Agenti>:tutti gli agenti.
In Agenti, seleziona Tutti gli agenti.
Nella pagina Tutti gli agenti, assicurati che Registry sia selezionata. Selezionare il filtro Stato e quindi selezionare Disponibile.
Selezionare un agente installato dall'elenco degli agenti.
Nel riquadro dei dettagli dell'agente che si apre, immediatamente sotto il nome dell'agente, selezionare Disinstalla.
Note
Se l'opzione Disinstalla non è visualizzata, è possibile che l'agente selezionato non sia installato.
Nel riquadro Rimuovi agente , selezionare l'opzione Rimuovi agente , quindi selezionare il pulsante Disinstalla agente .
La disinstallazione di un agente influisce sulla disponibilità e sulla funzionalità in Copilot e negli altri prodotti host, come Microsoft Outlook, Microsoft Teams o altre applicazioni di Microsoft 365.
Attiva gli agenti
L'attivazione è un passaggio di governance per i nuovi agenti. Quando un utente richiede l'attivazione per poter creare istanze di un agente, la richiesta richiede l'approvazione dell'amministratore IA prima che il richiedente possa creare istanze. Gli amministratori esaminano i dettagli dell'agente, ad esempio la descrizione, il proprietario, i dati e gli strumenti, quindi approvano o rifiutano la richiesta. Quando un amministratore attiva un agente, può anche limitare il gruppo di destinatari a utenti, gruppi o utenti specifici dell'organizzazione per garantire un'implementazione controllata. Il processo di attivazione nell'interfaccia di amministrazione di Microsoft 365 consente di gestire la governance, la sicurezza e la qualità delle applicazioni personalizzate.
Panoramica del processo di attivazione
Il processo di attivazione è costituito dai seguenti passaggi:
Visualizza una richiesta di attivazione in sospeso - Nella scheda Richieste , visualizza tutti gli agenti inviati che hanno una richiesta di attivazione in sospeso. L'elenco mostra il nome dell'agente, il nome dell'editore, lo stato e la data della richiesta. I nuovi invii vengono visualizzati con lo stato Consenti attivazione.
Consulta i dettagli della presentazione - Seleziona un agente in sospeso per visualizzare ulteriori dettagli e metadati, inclusa descrizione, capacità, fonti di dati collegate e strumenti. Questi dettagli ti aiutano a prendere una decisione informata sull'attivazione o sul rifiuto dell'agente.
Avvia la richiesta - Quando sei pronto, seleziona la scheda Richiesta per aprire il wizard delle richieste.
Seleziona utenti - Scegli gli utenti a cui vuoi consentire l'attivazione dell'agente. L'attivazione di un agente lo rende disponibile per gli utenti selezionati per l'installazione e la creazione di istanze.
Usa la guida di attivazione - Dopo aver accettato la richiesta di attivazione, la guida di attivazione si apre così puoi selezionare gli utenti. È possibile includere i richiedenti originali e aggiungere gruppi di sicurezza che hanno accesso per creare istanze dall'agente.
Applica un modello - Per rafforzare la governance e la sicurezza degli agenti, applica un modello che includa politiche predefinite:
- Modello predefinito - Microsoft fornisce un modello pronto all'uso con controlli essenziali di sicurezza e conformità da Microsoft Entra, Microsoft Purview e SharePoint. Il modello predefinito assegna automaticamente la licenza per ridurre al minimo la gestione manuale delle licenze. Per altre informazioni, vedere Assegnazione automatica delle licenze nel modello predefinito.
- Modello personalizzato - Se hai bisogno di governance oltre il template predefinito, crea un modello personalizzato e applica politiche aggiuntive, come la limitazione della condivisione di contenuti esterni, per soddisfare le esigenze della tua organizzazione.
Note
Gli AI Administrators non sono autorizzati a configurare i criteri di Accesso Condizionale o i criteri dei pacchetti di accesso di Microsoft Entra. Queste azioni richiedono un ruolo di amministratore con privilegi elevati con le autorizzazioni Microsoft Graph appropriate.
Rivedi i permessi e concedi il consenso dell'amministratore - Rivedi i permessi richiesti dall'agente e concedi il consenso dell'amministratore se opportuno. Le autorizzazioni consentono all'agente di accedere ai dati pertinenti o di eseguire azioni per conto degli utenti.
Rivedi e completa l'attivazione - Controlla tutte le configurazioni, poi seleziona Termina per attivare l'agente.
Dopo aver attivato un agente, questo diventa disponibile per la creazione di istanze nell'App Store di Teams, in Microsoft 365 Copilot e in Copilot Studio e il richiedente riceve una notifica. Per le future aggiunte di utenti, il processo è semplificato: l'amministratore deve solo approvare o rifiutare le richieste, utilizzando i modelli esistenti senza ripetere i passaggi di attivazione completi.
Attivazione avviata dall'amministrazione
Gli amministratori possono attivare un agente in modo proattivo tramite Agent Registry senza attendere una richiesta di attivazione. Durante l'attivazione, gli amministratori possono rendere l'agente disponibile per tutti gli utenti, utenti specifici o gruppi di sicurezza specifici, a seconda dei requisiti di distribuzione dell'organizzazione.
Criteri predefiniti nel modello predefinito preconfigurato di Microsoft
| Service | Nome della politica | Description | Learn more |
|---|---|---|---|
| Microsoft Entra | Protezione dell'identità | Rileva le minacce all'identità degli agenti contrassegnando le attività anomale che coinvolgono gli agenti. | ID Protection per Agenti - Microsoft Entra ID Protection |
| Microsoft Entra | Visibilità della rete | Abilita la visibilità di rete sull'accesso degli agenti alle risorse esterne. | Scopri Secure Web e il Gateway AI per gli agenti di Microsoft Copilot Studio - Global Secure Access |
| Microsoft Entra | Gestione del ciclo di vita per gli agenti | Gestisce gli ID agente di Microsoft Entra su larga scala con criteri del ciclo di vita. | Automatizza la gestione del ciclo di vita dell'identità con Microsoft Entra ID Governance |
| SharePoint | Limitare la condivisione esterna di siti e contenuti | Consente di permettere o limitare ad agenti specifici la condivisione di contenuti nei siti di SharePoint e in OneDrive con utenti esterni e guest. | Panoramica di Gestione avanzata di SharePoint |
| SharePoint | Controllo di accesso per siti e OneDrive | Consente agli amministratori di specificare quali agenti e utenti possono accedere a un determinato sito. | Limita l'accesso ai siti SharePoint con i gruppi Microsoft 365 e i gruppi di sicurezza Microsoft Entra |
| SharePoint | Informazioni dettagliate sulle autorizzazioni per il contenuto | Fornisce informazioni approfondite sul contenuto e sui siti a cui gli utenti hanno le autorizzazioni. | Report di governance dell'accesso ai dati per siti SharePoint |
| SharePoint | Approfondimenti sull'accesso degli agenti | Fornisce informazioni dettagliate sugli agenti che accedono ai siti di SharePoint e OneDrive. | Monitorare l'accesso degli agenti a SharePoint e OneDrive |
| Microsoft Purview | Audit abilitato | Registra gli audit trail per tutte le attività e fornisce una chiara osservabilità. | Usa Microsoft Purview per gestire la sicurezza e la conformità dei dati per Microsoft Agent 365 |
| Microsoft Purview | Conoscere il criterio relativo ai dati | Applica i controlli di sicurezza dei dati per proteggere da perdite di dati sensibili e condivisione eccessiva. | Usa Microsoft Purview per gestire la sicurezza e la conformità dei dati per Microsoft Agent 365 |
| Microsoft Purview | Valutazione della conformità dell'IA | Monitora e valuta continuamente gli agenti per eventuali lacune di conformità e identifica le aree che richiedono attenzione. | Usa Microsoft Purview per gestire la sicurezza e la conformità dei dati per Microsoft Agent 365 |
| Microsoft Defender | Indagine e ricerca avanzata | Avvisa l'utente dell'attività degli agenti IA e consente di analizzare eventi sospetti con funzionalità di ricerca avanzate. | Rilevare e indagare le minacce agli agenti AI usando Microsoft Defender (Anteprima) |
| Microsoft Defender | Protezione in tempo reale per Microsoft Agent 365 (anteprima) | Rileva e blocca le attività sospette degli agenti di intelligenza artificiale durante il runtime. | Rilevare e indagare le minacce agli agenti AI usando Microsoft Defender (Anteprima) |
Modello predefinito assegnazione automatica della licenza
Il modello predefinito assegna automaticamente la licenza durante l'attivazione. Questa assegnazione automatica delle licenze elimina la gestione manuale delle licenze e garantisce che ogni istanza dell'agente assunto sia adeguatamente autorizzata prima che diventi operativa.
I vantaggi principali includono:
- Onboarding più veloce - Gli amministratori non devono assegnare manualmente le licenze per ogni istanza.
- Garanzia di conformità - Previene l'uso senza licenza e mantiene l'integrità dei diritti di licenza.
- Gestione scalabile - Supporta implementazioni su larga scala senza aumentare il carico amministrativo.
Blocca o sblocca agenti
Blocca o sblocca agenti per l'intera organizzazione usando gli stessi controlli che funzionano per qualsiasi altra app nell'interfaccia di amministrazione di Microsoft 365.
Per bloccare o sbloccare un agente, segui questi passaggi:
Accedi all'interfaccia di amministrazione di Microsoft 365.
Seleziona Agenti>:tutti gli agenti.
Nella pagina Tutti gli agenti , seleziona un agente dall'elenco degli agenti.
Nel riquadro dei dettagli dell'agente che si apre, immediatamente sotto il nome dell'agente, seleziona Blocca o Sblocca.
Nel riquadro Blocca agente o Sblocca agente che viene visualizzato selezionare Blocca agente o Sblocca agente, quindi selezionare Salva.
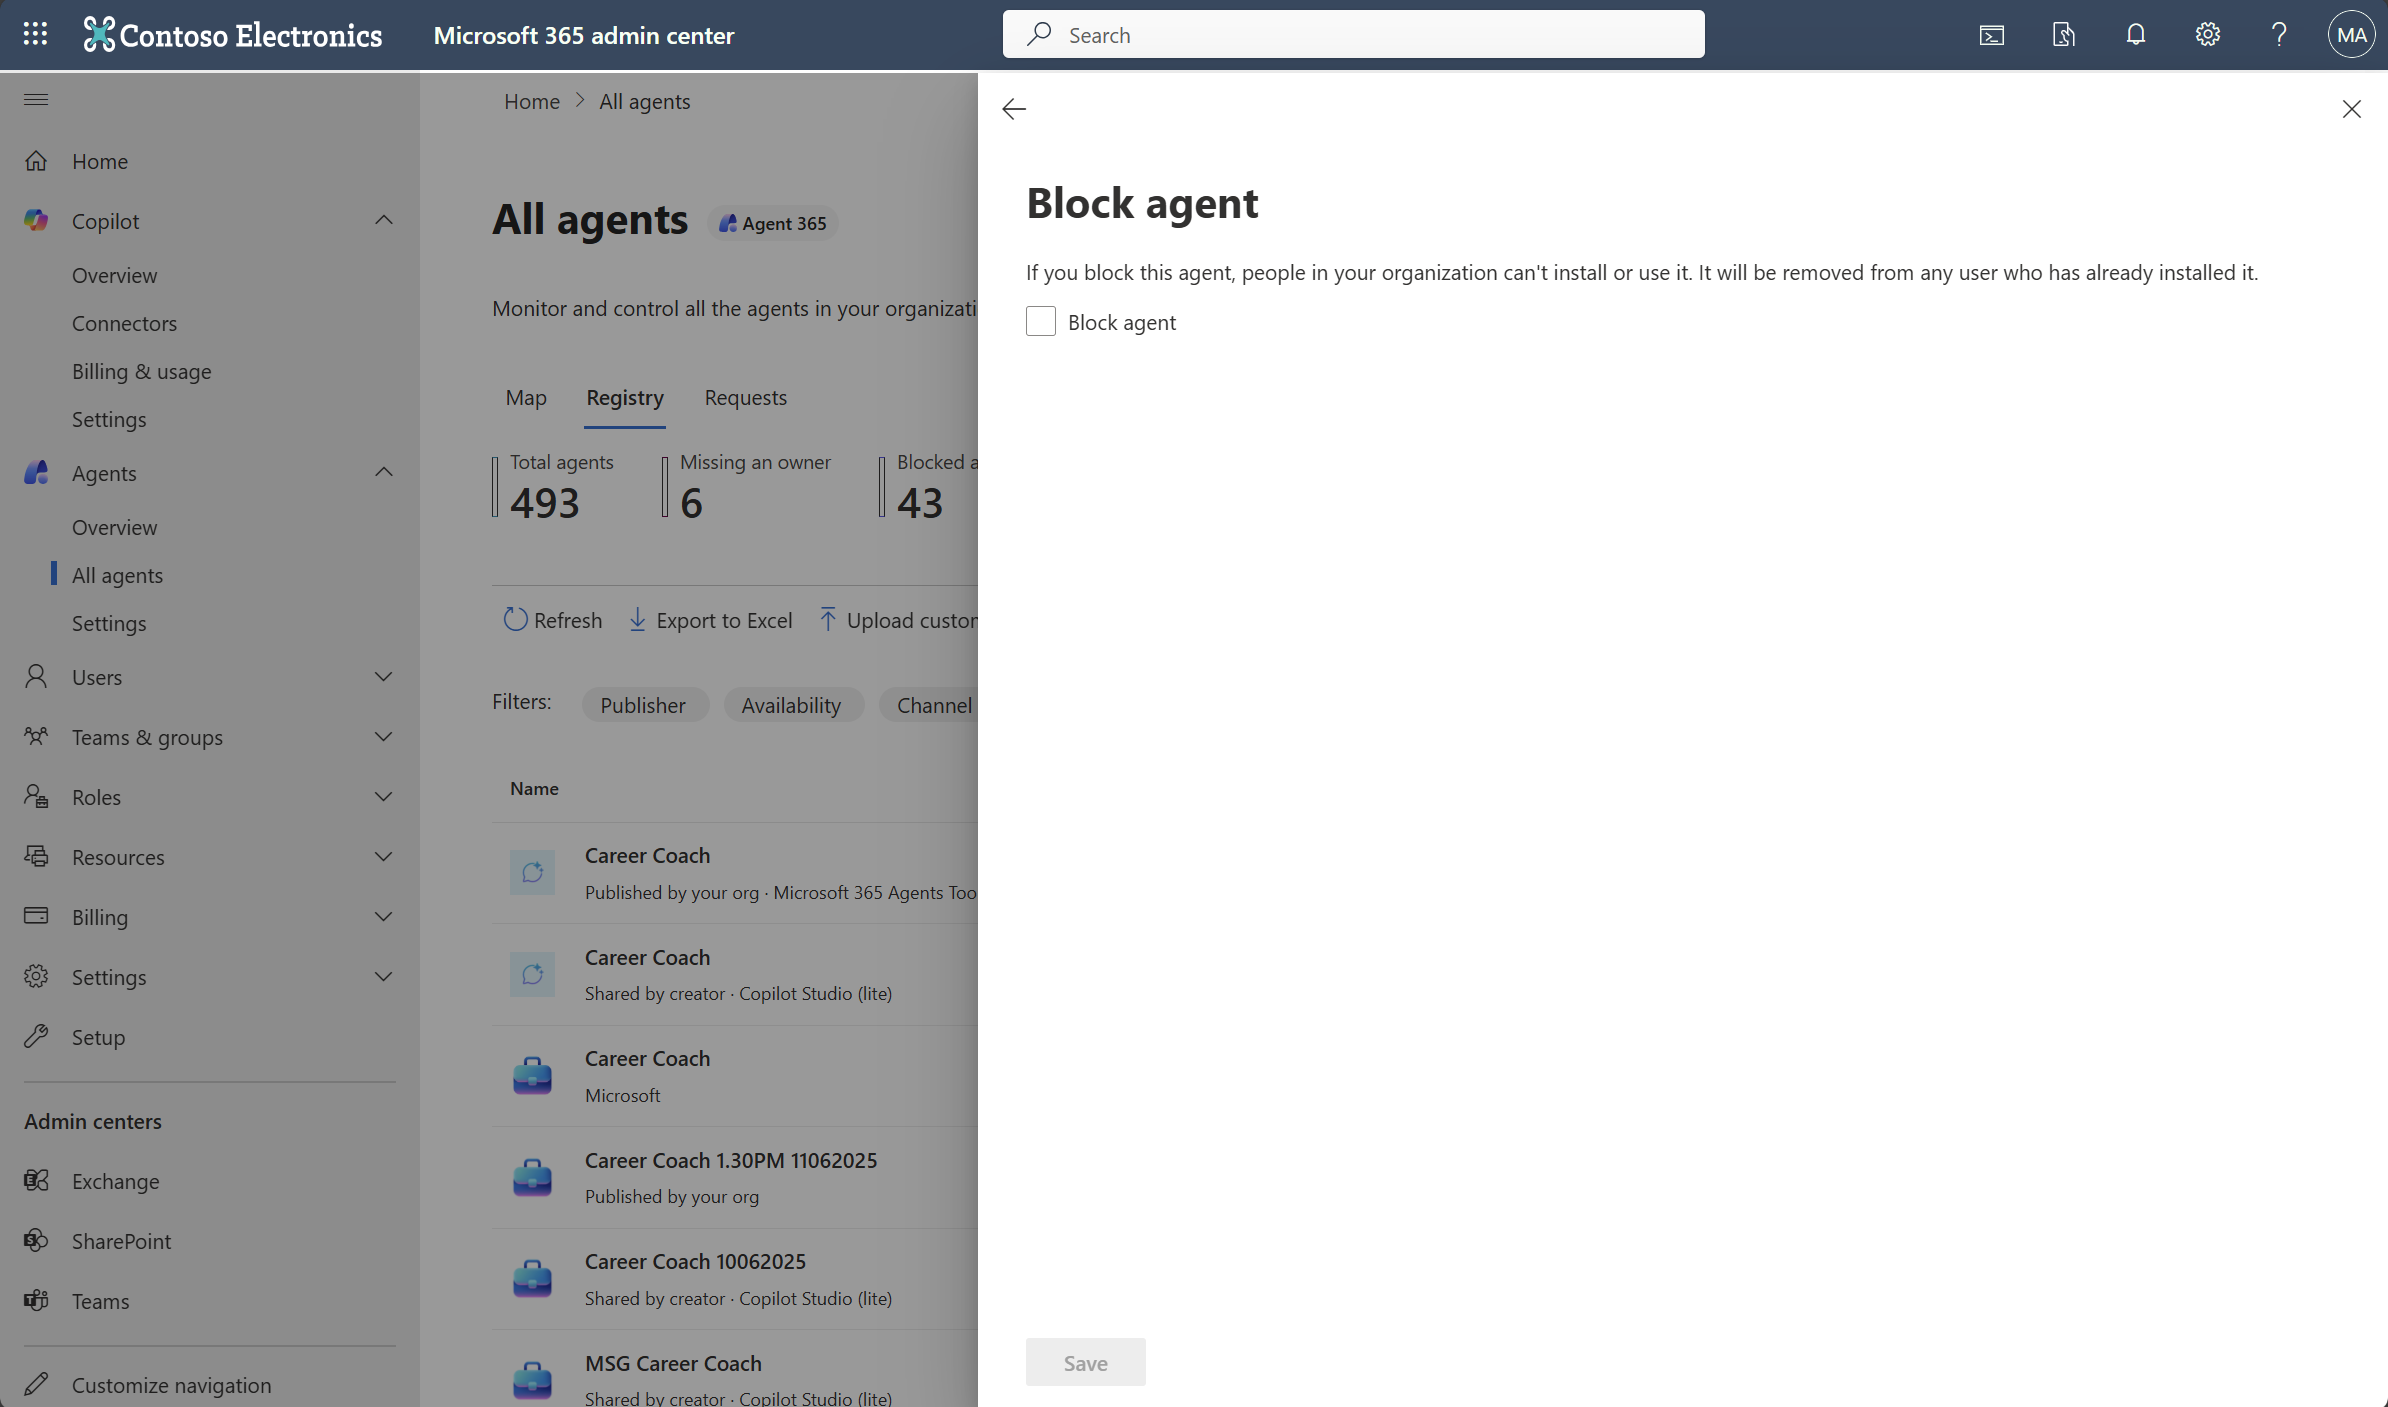
Il blocco o lo sblocco di un agente creato utilizzando Microsoft Copilot Agent Builder e Microsoft Copilot Studio influisce sulla disponibilità e sulla funzionalità in Microsoft Copilot. Influisce anche sulla disponibilità e sulla funzionalità in altri prodotti host, ad esempio Microsoft Outlook, Microsoft Teams o altre applicazioni di Microsoft 365. Tuttavia, il blocco di un agente creato con SharePoint o Microsoft Foundry influisce solo sulla sua disponibilità in Microsoft Copilot Chat.
Note
Per gli agenti Ricercatore e Analista, il pannello Modifica utenti è disabilitato. Per gestire la disponibilità, bloccare l'agente per l'intero tenant usando l'azione Blocca nell'interfaccia di amministrazione di Microsoft 365.
Eliminare gli agenti
Quando si elimina un agente nell'interfaccia di amministrazione di Microsoft 365, l'agente viene eliminato temporaneamente. Un agente eliminato temporaneamente non è disponibile per il creatore e gli utenti finali, ma le sue proprietà e le risorse associate vengono conservate per 30 giorni. Le proprietà mantenute includono l'ID agente, i metadati, i canali, la proprietà e le connessioni.
Durante il periodo di conservazione di 30 giorni, è possibile ripristinare l'agente o eliminarlo definitivamente. Se l'agente non viene ripristinato o eliminato definitivamente, Microsoft 365 lo elimina automaticamente e definitivamente al termine del periodo di conservazione. Gli eventi di eliminazione temporanea, ripristino ed eliminazione permanente vengono registrati nel log di controllo con informazioni sul sistema che ha avviato l'azione.
Per eliminare un agente, segui questi passaggi:
- Accedi all'interfaccia di amministrazione di Microsoft 365.
- Seleziona Agenti>:tutti gli agenti.
- Nella pagina Tutti gli agenti , seleziona l'agente che desideri eliminare.
- Nel riquadro dei dettagli dell'agente selezionare Elimina agente.
- Nel riquadro di conferma selezionare Elimina.
Ripristina un agente eliminato
È possibile ripristinare un agente solo finché è eliminato temporaneamente ed entro il periodo di conservazione di 30 giorni. Il ripristino dell'agente lo riporta a uno stato attivo e lo rende disponibile all'autore e agli utenti finali con la configurazione precedente.
Per ripristinare un agente eliminato, segui questi passaggi:
- Accedi all'interfaccia di amministrazione di Microsoft 365.
- Seleziona Agenti>:tutti gli agenti.
- Nella pagina Tutti gli agenti , seleziona Eliminato.
- Selezionare l'agente che si desidera ripristinare.
- Nel riquadro dei dettagli dell'agente selezionare Ripristina agente.
- Nella finestra di dialogo di conferma selezionare Ripristina.
Elimina definitivamente un agente
L'eliminazione permanente di un agente rimuove l'agente e le risorse associate e non può essere annullata. È possibile eliminare definitivamente solo un agente che è già stato eliminato in modo non permanente.
Per eliminare definitivamente un agente prima della fine del periodo di conservazione di 30 giorni, segui questi passaggi:
- Accedi all'interfaccia di amministrazione di Microsoft 365.
- Seleziona Agenti>:tutti gli agenti.
- Nella pagina Tutti gli agenti , seleziona Eliminato.
- Selezionare l'agente che si desidera eliminare definitivamente.
- Nel riquadro dei dettagli dell'agente selezionare Elimina definitivamente.
- Nella finestra di dialogo di conferma selezionare Elimina.
Avvia o arresta un agente Foundry
È possibile avviare o arrestare l'infrastruttura di Azure sottostante per gestire gli agenti di Foundry.
Important
È necessario avere un ruolo Azure AI Owner.
Stop o Start agisce su singole distribuzioni deallocando o effettuando il provisioning delle risorse di calcolo di Azure. Queste azioni influiscono sull'infrastruttura di Azure sottostante, non solo sul modo in cui un agente viene usato nell'organizzazione.
Per avviare o arrestare un agente, segui questa procedura:
- Accedi all'interfaccia di amministrazione di Microsoft 365.
- Seleziona Agenti>:tutti gli agenti.
- Nella pagina Tutti gli agenti , trovare e selezionare l'agente di Microsoft Foundry che si desidera arrestare o avviare.
Viene visualizzato il riquadro dei dettagli dell'agente. - Se necessario, selezionare Aggiungi ruolo per aggiungere il ruolo Azure AI Owner per gestire l'infrastruttura di Azure per l'agente.
- Selezionare Interrompi o Avvia per controllare l'infrastruttura di Azure sottostante correlata all'agente.
Assegnare un nuovo proprietario a un agente
Gli amministratori IT possono riassegnare la proprietà agli agenti che non hanno un proprietario o che sono attivi.
Important
È possibile riassegnare la proprietà degli agenti condivisi solo per gli agenti Agent Builder e Copilot Studio. Non è possibile riassegnare la proprietà di agenti di prima parte, come agenti di sistema o agenti predefiniti di Microsoft.
Per riassegnare la proprietà di un agente condiviso, seguire questa procedura:
Accedi all'interfaccia di amministrazione di Microsoft 365.
Seleziona Agenti>:tutti gli agenti.
Nella pagina Tutti gli agenti, nell'elenco degli agenti, selezionare un agente di Agent Builder o di Copilot Studio che si desidera riassegnare.
Tip
Per trovare rapidamente gli agenti di Agent Builder o Copilot Studio, utilizza il filtro Piattaforma nella pagina Tutti gli agenti, quindi seleziona Agent Builder in Microsoft Copilot o Copilot Studio.
Nel riquadro dei dettagli dell'agente, immediatamente sotto il nome dell'agente, selezionare Assegna nuovo proprietario.
Nel riquadro Assegna un nuovo proprietario immettere un nuovo proprietario dell'organizzazione e quindi selezionare Assegna.
I seguenti cambiamenti avvengono dopo la riassegnazione del proprietario:
- Il nuovo proprietario ottiene autorizzazioni complete di modifica ed eliminazione, oltre all'accesso a tutti i file caricati dal proprietario precedente.
- Il proprietario precedente perde tutti gli accessi, inclusi i diritti di lettura.
Aggiungere un proprietario a un agente Agent Builder
Gli agenti di Agent Builder supportano più proprietari. Gli amministratori possono visualizzare l'elenco completo dei proprietari e aggiungere proprietari per mantenere la continuità e la responsabilità per gli agenti condivisi.
Important
Tutti i proprietari hanno gli stessi diritti di modificare, condividere, gestire e mantenere un agente Agent Builder. Non esistono ruoli di proprietario primario o secondario.
Prima di iniziare, assicurarsi di:
- Si usa un account che dispone dell'autorizzazione per gestire gli agenti nell'interfaccia di amministrazione di Microsoft 365.
- L'agent è stato creato con Agent Builder in Microsoft 365 Copilot.
- Il proprietario aggiunto è un singolo utente. I gruppi non sono supportati come proprietari di Agent Builder.
Per aggiungere un proprietario, segui questi passaggi:
Accedi all'interfaccia di amministrazione di Microsoft 365.
Seleziona Agenti>:tutti gli agenti.
Trova e seleziona l'agente di Agent Builder che vuoi gestire.
Tip
Per restringere l'elenco, utilizza il filtro Piattaforma e seleziona Agent Builder in Microsoft 365 Copilot.
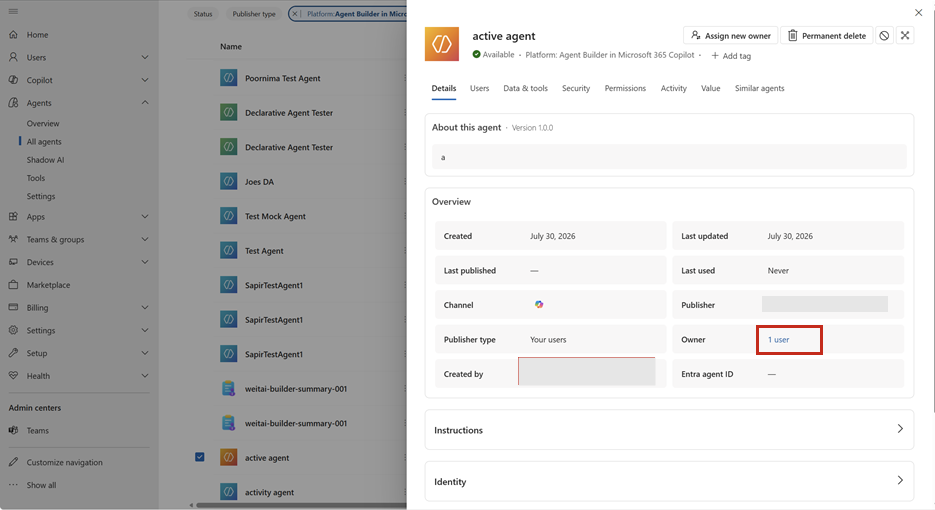
Nella scheda Dettagli nel riquadro dei dettagli agente selezionare il collegamento utente accanto a Proprietario.
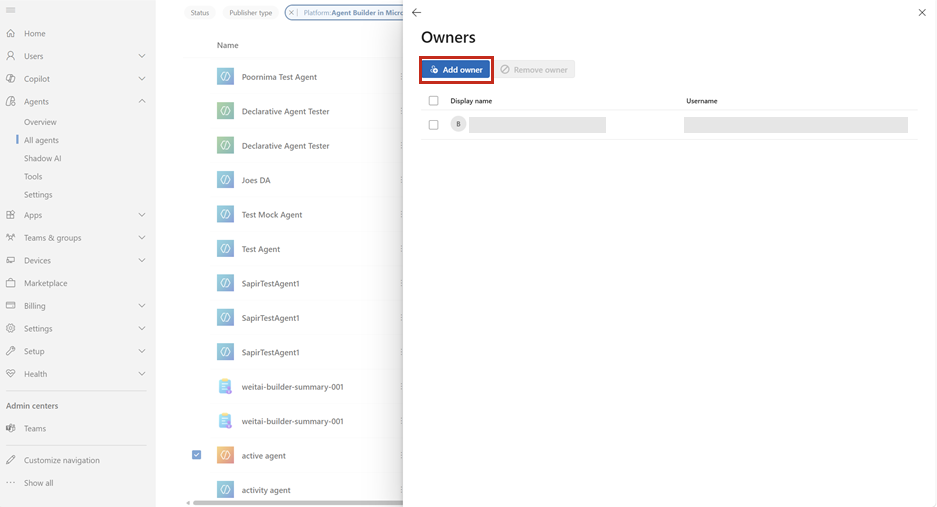
Nel riquadro Proprietari selezionare Aggiungi proprietario.
Cercare e selezionare un utente nell'organizzazione.
Selezionare Aggiungi per aggiornare l'elenco dei proprietari.
Le modifiche apportate all'elenco dei proprietari si riflettono per l'agente in Microsoft Agent 365 e Agent Builder. L'aggiunta di un proprietario non modifica il valore Creato da .
Rimuovere un proprietario da un agente Agent Builder
Per rimuovere un proprietario, segui questi passaggi:
- Accedi all'interfaccia di amministrazione di Microsoft 365.
- Seleziona Agenti>:tutti gli agenti.
- Trova e seleziona l'agente di Agent Builder che vuoi gestire.
- Nella scheda Dettagli nel riquadro dei dettagli agente selezionare il collegamento utente accanto a Proprietario.
- Nel riquadro Proprietari selezionare il proprietario da rimuovere.
- Seleziona Rimuovi il proprietario.
- Rivedi la modifica e quindi seleziona Rimuovi.
Non è possibile rimuovere l'ultimo proprietario rimasto. Aggiungere un altro proprietario prima di rimuovere il proprietario corrente. Usa Aggiungi proprietario o Rimuovi proprietario per gli agenti che hanno già dei proprietari. Per un agente senza proprietario, usa l'esperienza di riassegnazione della proprietà descritta in Assegnare un nuovo proprietario a un agente.
Perché più proprietari sono importanti
Più proprietari riducono la dipendenza da una singola persona e aiutano i team a continuare a modificare e mantenere un agente quando le responsabilità cambiano. La visibilità per gli amministratori e la gestione dei proprietari in Microsoft Agent 365 offrono inoltre alle organizzazioni un punto di riferimento coerente per riesaminare la responsabilità per gli agenti Agent Builder condivisi.
Le azioni di amministrazione non riescono sugli agenti dietro Power Platform Firewall
Se un'azione di amministrazione non riesce e non viene eseguita sull'agente di destinazione, è possibile che l'agente risieda in un ambiente configurato con Power Platform Firewall in modalità di imposizione attiva.
Le azioni di Amministrazione si comportano in modo diverso a seconda della modalità del firewall:
- Modalità di enforcement attiva – Le azioni amministrative che avvii dal interfaccia di amministrazione di Microsoft 365 falliscono e non vengono applicate all'agente. L'indirizzo IP è l'IP del servizio upstream e non l'IP del client amministratore di origine, quindi il firewall rifiuta la richiesta.
- Modalità solo audit – Le azioni amministrative hanno successo e generano solo un avviso in Microsoft Purview.
Verificare se l'ambiente è in modalità di applicazione attiva
Nell'interfaccia di amministrazione di Power Platform:
- Passare a Identità di sicurezza>e accedere al>firewall IP.
- Selezionare l'ambiente o il gruppo di ambiente che contiene l'agente.
- Selezionare la scheda Avanzate per visualizzare altre impostazioni del firewall IP.
- Verificare le impostazioni seguenti:
- Impostare IP Firewall su Attivato.
- Imposta Attiva firewall IP in modalità di solo controllo su Off.
Se l'opzione Attiva firewall IP nella modalità di solo controllo è attivata, il firewall registra l'attività ma consente le richieste indipendentemente dall'indirizzo IP e le azioni di amministrazione dall'interfaccia di amministrazione di Microsoft 365 hanno esito positivo. Se è disattivato mentre IP Firewall è attivo, l'ambiente è in modalità di applicazione attiva e le azioni dell'amministratore vengono bloccate.
Per ulteriori informazioni sulla configurazione del firewall, vedere Firewall IP in ambienti Power Platform.
Per risolvere il problema, eseguire l'azione direttamente sull'API Power Platform (PPAPI). Per altre informazioni, consultare le risorse seguenti: