Mobility Serviceインストールは、レプリケーションを有効にする重要な手順です。 前提条件を満たしていて、サポート対象の構成を使用していれば、この手順は成功します。 Mobility Serviceのインストール中に発生する可能性がある最も一般的なエラーの原因は次のとおりです。
- 資格情報/特権のエラー
- ログイン エラー
- 接続エラー
- ファイルとプリンターの共有エラー
- Windows 管理インストルメンテーション (WMI) エラー
- サポートされていないオペレーティング システム
- サポートされていないブート構成
- ボリューム シャドウ コピー サービス (VSS) のインストール エラー
- GRUB 構成でデバイス UUID ではなくデバイス名が使用されている
- 論理ボリューム マネージャー (LVM) のボリューム
- 再起動の警告
レプリケーションを有効にすると、Azure Site Recoveryは仮想マシン (VM) にMobility Service エージェントのインストールを試みます。 このプロセスの一環として、構成サーバーによって仮想マシンとの接続とエージェントのコピーが試行されます。 インストールを成功させるには、段階的なトラブルシューティング ガイダンスに従ってください。
サインイン情報の確認 (ErrorID: 95107 & 95108)
レプリケーションを有効にする際に選択したユーザー アカウントが有効かつ正確なものであることを確認します。 Azure Site Recoveryプッシュ インストールを実行するには、root アカウントまたはユーザー アカウント管理者特権が必要です。 それ以外の場合、プッシュ インストールはソース マシン上でブロックされます。
Windows (error 95107) の場合は、ローカル アカウントまたはドメイン アカウントを使用して、ソース コンピューターでユーザー アカウントが管理アクセス権を持っていることを確認します。 ドメイン アカウントを使用していない場合は、ローカル コンピューターでリモート ユーザー アクセス制御を無効にする必要があります。
リモートユーザーアクセス制御を無効にするレジストリキーを手動で追加するには:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System- 新しい
DWORD:LocalAccountTokenFilterPolicyを追加します - 値を
1に設定します
レジストリ キーを追加するには、コマンド プロンプトから次のコマンドを実行します。
REG ADD HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v LocalAccountTokenFilterPolicy /t REG_DWORD /d 1
不十分な特権によるエラー
モビリティ エージェントのインストールを選択したユーザーに管理者特権がない場合、ソース マシンへのモビリティ エージェント ソフトウェアのコピーは、構成サーバーおよびスケールアウト プロセス サーバーでは、ソース マシンへのモビリティ エージェント ソフトウェアのコピーは許可されません。 このエラーは、access拒否されたエラーの結果です。 ユーザー アカウントに管理者特権があることを確認します。
選択したユーザー アカウントの資格情報を変更する場合は、の手順に従います。
ログイン エラー (ErrorID: 95519、95520、95521、95522)
ここでは、資格情報とログイン エラー メッセージについて説明します。
ユーザー アカウントの資格情報が無効になっている (エラー ID:95519)
レプリケーションを有効にする際に選択したユーザー アカウントが無効でした。 ユーザー アカウントを有効にするには、こちらの記事を参照するか、テキスト username を実際のユーザー名に置き換えて次のコマンドを実行します。
net user 'username' /active:yes
ログイン試行が複数回失敗したため、資格情報がロックアウトされた (ErrorID: 95520)
マシンをaccessするための再試行の試行が複数回失敗すると、ユーザー アカウントがロックされます。 このエラーは以下が原因である可能性があります。
- 構成のセットアップ時に指定された資格情報が正しくありません。
- レプリケーションを有効にする際に選択したユーザー アカウントが間違っています。
の指示に従って選択した資格情報を変更し、操作を再試行します。
ソース マシン上でログオン サーバーを利用できない (ErrorID: 95521)
このエラーは、ソース マシン上でログオン サーバーを利用できない場合に発生します。 ログオン サーバーが使用できない場合、ログイン要求は失敗し、モビリティ エージェントをインストールできません。 ログインを成功させるには、ソース マシン上でログオン サーバーが利用可能であり、Netlogon サービスが開始されていることを確認します。 詳細については、「Windows ログオン シナリオ」を参照してください。
ソース マシン上でログオン サービスが実行されていない (エラー ID:95522)
ソース マシン上でログイン サービスが実行されていないため、ログイン要求エラーが発生しています。 モビリティ エージェントをインストールできません。 このエラーを解決するには、次のいずれかの方法を使用して、ソース マシン上で Netlogon サービスを開始します。
- コマンド プロンプトから
Netlogonサービスを開始するには、コマンドnet start Netlogonを実行します。 - タスク マネージャーから
Netlogonサービスを開始します。
接続エラー
モビリティ エージェントをインストールするために、構成サーバーおよびスケールアウト プロセス サーバーによってソース VM への接続が試行されます。 このエラーは、ネットワークの接続に問題があるため、ソース マシンにアクセスできない場合に発生します。
このエラーを解決するには:
ローカル アカウントまたはドメイン アカウントを使用して、ソース コンピューターにユーザー アカウントに管理accessがあることを確認します。 ドメイン アカウントを使用していない場合は、ローカル コンピューターでリモート ユーザー アクセス制御を無効にする必要があります。
リモートユーザーアクセス制御を無効にするレジストリキーを手動で追加するには:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System- 新しい
DWORD:LocalAccountTokenFilterPolicyを追加します - 値を
1に設定します
レジストリ キーを追加するには、コマンド プロンプトから次のコマンドを実行します。
REG ADD HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System /v LocalAccountTokenFilterPolicy /t REG_DWORD /d 1
構成サーバーからソース マシンに対して ping を実行できることを確認します。 レプリケーションを有効にする際にスケールアウト プロセス サーバーを選択した場合は、プロセス サーバーからソース マシンに ping を実行できることを確認します。
ファイルとプリンターの共有サービスがお使いの仮想マシンで有効になっていることを確認します。 手順 here を確認します。
お使いの仮想マシンで WMI サービスが有効になっていることを確認します。 手順 here を確認します。
お使いの仮想マシン上のネットワーク共有フォルダーにプロセス サーバーからアクセスできることを確認します。 手順 here を確認します。
次のコマンドに示すように、構成サーバーまたはスケールアウト プロセス サーバーのコマンド ラインから、
Telnetを使用してポート 135 のソース VM を ping します。 このコマンドを使用すると、ネットワーク接続の問題またはファイアウォール ポートのブロックの問題がないかどうかを確認できます。telnet <Source IP address> <135>また、Linux VM の場合は、次の操作を実行します。
最新の OpenSSH、OpenSSH Server、および OpenSSL パッケージがインストールされているかどうかを確認します。
SSH (Secure Shell) が有効になっており、ポート 22 で実行中であることを確認します。
SFTP サービスが実行中である必要があります。 sshd_config ファイルで SFTP サブシステムとパスワード認証を有効にするには、次の手順を実行します。
- root としてサインインします。
-
/etc/ssh/sshd_config ファイルに移動し、
PasswordAuthenticationで始まる行を見つけます。 - その行のコメントを解除し、値を
yesに変更します。 -
Subsystemで始まる行を見つけて、その行のコメントを解除します。 -
sshdサービスを再開します。
一定の期間が経過した後に適切な応答がない場合は、接続の試行が失敗した可能性があります。または、接続されたホストが応答しなかったため接続を確立できませんでした。
接続、ネットワーク、ドメインに関連する問題である可能性があります。 また、DNS 名解決の問題または TCP ポート消費の問題が原因である可能性もあります。 ドメインにそのような既知の問題があるかどうかを確認してください。
ソース マシン上のネットワーク共有フォルダーのaccessを確認する (ErrorID: 95105,95523)
指定された資格情報を使って、プロセス サーバー (PS) から仮想マシンのネットワーク共有フォルダーにリモートでアクセスできるかどうかを確認します。 アクセスを確認するには:
プロセス サーバー マシンにログインします。
File Explorerを開きます。 アドレス バーに「
\\<SOURCE-MACHINE-IP>\C$」と入力し、Enter キーを押します。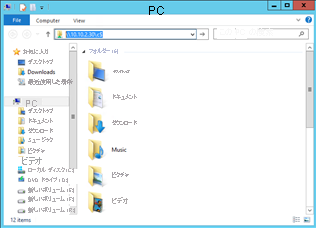
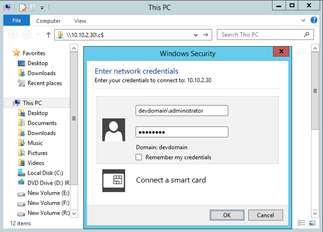
File explorer資格情報の入力を求められます。 ユーザー名とパスワードを入力して、[OK] をクリックします。
Note
ソース マシンがドメインに参加している場合は、
<domainName>\<username>としてユーザー名と共にドメイン名を指定します。 ソース マシンがワーク グループ内にある場合は、ユーザー名のみを指定します。接続に成功した場合、プロセス サーバーからソース マシンのフォルダーをリモートで表示できます。
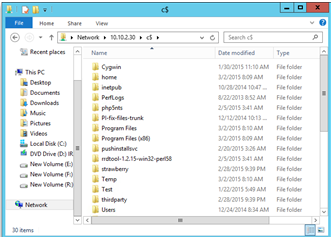
接続に失敗した場合は、すべての前提条件を満たしているかどうか確認してください。
ファイル、プリンター共有サービスの確認 (ErrorID: 95105 & 95106)
接続チェックが完了したら、ファイルとプリンターの共有サービスが仮想マシンで有効になっているかどうかを確認します。 ソース マシン上にモビリティ エージェントをコピーするには、これらの設定が必要です。
Note
Windows Server 2008、2008 R2、2012、および 2012 R2 はサポート終了 (EOS) に達しました。 使用状況を確認し、それに応じて OS のアップグレードと移行を計画します。 詳細については、以下のサポート終了を参照してください。
Windows 2008 R2 以前のバージョンの場合:
Windowsファイアウォール経由でファイルと印刷の共有を有効にするには、
- コントロール パネル>System and Security>Windows Firewall を開きます。 左側のウィンドウで、コンソール ツリーの [詳細設定]>[受信の規則] を選択します。
- [ファイルとプリンターの共有 (NB セッション受信)] 規則と [ファイルとプリンターの共有 (SMB 受信)] 規則を探します。
- 各規則を右クリックして、 [規則の有効化] をクリックします。
Group Policyでファイル共有を有効にするには:
[スタート] に移動し、「
gpmc.msc」と入力して検索します。ナビゲーション ウィンドウで、次のフォルダーを開きます: ローカル コンピューター ポリシー>ユーザー構成>管理用テンプレート>Windows コンポーネント>ネットワーク共有。
詳細ウィンドウで、 [ユーザーがプロファイル内のファイルを共有できないようにします] をダブルクリックします。
Group Policy設定を無効にし、ユーザーがファイルを共有できるようにするには、Disabled を選択します。
[OK] を選択して変更を保存します。
詳細については、「
Group Policy を参照してください。
Windowsまたは Linux の新しいバージョンでファイルとプリンターの共有を有効にするには、「 VMware VM と物理サーバーのディザスター リカバリー用のMobility Serviceをインストールするの手順に従います。
Windows Management Instrumentation (WMI) 構成チェック (エラー コード: 95103)
ファイルとプリンターのサービスのチェックが完了したら、ファイアウォール経由のプライベート、パブリック、およびドメイン プロファイル用の WMI サービスを有効にします。 ソース マシン上でリモート実行を完了するには、これらの設定が必要です。
WMI を有効にするには:
- コントロール パネル>Security に移動し、Windows Firewall を選択します。
- [設定の変更] を選択し [例外] タブを選択します。
- Exceptions ウィンドウで、Windows Management Instrumentation (WMI) のチェック ボックスをオンにして、ファイアウォール経由の WMI トラフィックを有効にします。
次のコマンドを使用して、コマンド プロンプトからファイアウォールを通過する WMI トラフィックを有効にすることもできます。
netsh advfirewall firewall set rule group="windows management instrumentation (wmi)" new enable=yes
WMI のトラブルシューティングに関するその他の記事を次に示します。
サポートされていないオペレーティング システム
サポートされていないオペレーティング システムが原因で、エラーが発生する可能性があります。 Mobility Serviceの正常なインストールには、サポートされているオペレーティング システムとカーネル バージョンを使用します。 プライベート パッチを使用しないようにします。
Azure Site Recoveryでサポートされているオペレーティング システムとカーネルのバージョンの一覧については、support マトリックスドキュメントを参照してください。
サポートされていないブート ディスク構成 (エラー ID:95309、95310、95311)
ブートおよびシステムのパーティション/ボリュームが同じディスクではない (ErrorID: 95309)
9.20 より前のバージョンでは、異なるディスク上のブートおよびシステムのパーティションおよびボリュームは、サポートされる構成ではありませんでした。 9.20 バージョン 以降では、この構成がサポートされています。
ブート ディスクが使用できない (ErrorID: 95310)
ブート ディスクのない仮想マシンは保護されません。 ブート ディスクがあると、フェールオーバー操作中に仮想マシンがスムーズに回復します。 ブート ディスクがないと、フェールオーバー後、マシンの起動に失敗します。 確実に仮想マシンにブート ディスクを搭載させ、操作をやり直してください。 また、同じコンピューター上の複数のブート ディスクはサポートされていません。
ソース マシンに複数のブート ディスクが存在する (エラー ID:95311)
複数のブート ディスクを持つ仮想マシンは、サポートされている構成ではありません。
複数のディスク上のシステム パーティション (ErrorID: 95313)
9.20 バージョンより前のバージョンでは、複数のディスク上のルート パーティションまたはボリュームの設定はサポートされていない構成でした。 9.20 バージョン 以降では、この構成がサポートされています。
GRUB 構成で UUID ではなくデバイス名が指定されているため、保護を有効にできなかった (エラー ID:95320)
考えられる原因
Grand Unified Bootloader (GRUB) 構成ファイル ( /boot/grub/menu.lst、 /boot/grub/grub.cfg、 /boot/grub2/grub.cfg、または /etc/default/grub) には、ユニバーサル一意識別子 (UUID) ではなく実際のデバイス名としてパラメーター root および resume の値が含まれる場合があります。 Site Recoveryでは、VM の再起動時にデバイス名が変更される可能性があるため、UUID アプローチが義務付けられています。 たとえば、フェールオーバー時に VM が同じ名前でオンラインにならず、問題が発生する場合があります。
次に例を示します。
次の行は、GRUB ファイル /boot/grub2/grub.cfg のものです。
linux /boot/vmlinuz-3.12.49-11-default root=/dev/sda2 ${extra_cmdline} resume=/dev/sda1 splash=silent quiet showopts次の行は、GRUB ファイル /boot/grub/menu.lst のものです。
kernel /boot/vmlinuz-3.0.101-63-default root=/dev/sda2 resume=/dev/sda1 splash=silent crashkernel=256M-:128M showopts vga=0x314
Note
GRUB 行には、UUID ではなく、パラメーター root および resume の実際のデバイス名が含まれています。
Workaround
デバイス名を対応する UUID に置き換える必要があります。
コマンド
blkid \<device name>を実行して、デバイスの UUID を検出します。次に例を示します。
blkid /dev/sda1
/dev/sda1: UUID="6f614b44-433b-431b-9ca1-4dd2f6f74f6b" TYPE="swap"
blkid /dev/sda2
/dev/sda2: UUID="62927e85-f7ba-40bc-9993-cc1feeb191e4" TYPE="ext3"
次に、
root=UUID=\<UUID>のような形式で、デバイス名を UUID に置き換えます。 たとえば、ファイル /boot/grub2/grub.cfg、 /boot/grub2/grub.cfg、または /etc/default/grub で、デバイス名を前述の root および resume パラメーターの UUID に置き換えた場合、ファイル内の行は次のようになります。kernel /boot/vmlinuz-3.0.101-63-default root=UUID=62927e85-f7ba-40bc-9993-cc1feeb191e4 resume=UUID=6f614b44-433b-431b-9ca1-4dd2f6f74f6b splash=silent crashkernel=256M-:128M showopts vga=0x314保護を再開します。
"Mobilityサービスのインストールが再起動の警告とともに完了しました (ErrorID: 95265 および 95266)"
Site Recovery Mobility Serviceには多くのコンポーネントがあり、そのうちの 1 つはフィルター ドライバーと呼ばれます。 フィルター ドライバーは、システムの再起動時にのみ、システム メモリ内に読み込まれます。 フィルター ドライバーの修正は、システムの再起動時に新しいフィルター ドライバーが読み込まれたときにのみ実現できます。
重要
これは警告であり、既存のレプリケーションは、新しいエージェントの更新後にも動作します。 再起動は、新しいフィルター ドライバーの利点を活用したい任意のタイミングで実行できますが、再起動しない場合は古いフィルター ドライバーが動作し続けます。 そのため、フィルター ドライバーを除き、再起動せずに更新した後、Mobility Serviceの他の拡張機能と修正プログラムが実現されます。 アップグレード後に毎回再起動を行うことは、推奨はされますが、必須ではありません。 再起動が必須となる場合についての情報は、Azure Site Recovery のサービス更新プログラム内の Mobility サービスアップグレード後の再起動 セクションを参照してください。
ヒント
メンテナンス期間中のアップグレードのスケジュール設定に関するベスト プラクティスについては、Azure Site Recovery のサービス更新プログラム内の「最新のオペレーティング システム/カーネルのサポート」を参照してください。
9.20 以降のバージョンでの LVM のサポート
9.20 より前のバージョンでは、論理ボリューム マネージャー (LVM) はデータ ディスクでのみサポートされていました。
/boot パーティションは、LVM ボリュームではなく、ディスク パーティション上にある必要があります。
空き領域不足 (ErrorID: 95524)
ソース マシン上にモビリティ エージェントをコピーする場合は、少なくとも 100 MB の空き領域が必要です。 ソース マシンに必要な空き領域があることを確認してから、操作をやり直してください。
システム リソースが少ない
この問題で発生する可能性のあるエラー ID は、95572 と 95573 です。 この問題は、システムで使用可能なメモリが不足していて、mobility serviceインストール用にメモリを割り当てることができない場合に発生します。 インストールが進行し、正常に完了できるよう、確実に十分なメモリが解放されているようにします。
VSS インストール エラー
ボリューム シャドウ コピー サービス (VSS) のインストールは、モビリティ エージェントのインストールに含まれています。 このサービスは、アプリケーション整合性復旧ポイントを生成するプロセスで使用されます。 VSS のインストール中のエラーは、複数の理由で発生することがあります。 正確なエラーを特定するには、C:\ProgramData\ASRSetupLogs\ASRUnifiedAgentInstaller.log を参照します。 次のセクションでは、いくつかの一般的なエラーと解決手順を示します。
VSS エラー -2147023170 [0x800706BE] - 終了コード 511
この問題は、ウイルス対策ソフトウェアがAzure Site Recoveryサービスの操作をブロックしている場合に最もよく見られます。
この問題を解決するには、次の手順を実行します。
- ウイルス対策プログラムからの folder の除外の一覧を確認します。
- ウイルス対策プロバイダーによって公開されているガイドラインに従って、Windowsでの DLL の登録のブロックを解除します。
VSS エラー 7 [0x7] - 終了コード 511
このエラーは、VSS をインストールするためのメモリが不足しているために発生するランタイム エラーです。 この操作が正常に完了するためには、ディスク領域を増やします。
VSS エラー -2147023824 [0x80070430] - 終了コード 517
このエラーは、VSS プロバイダー サービスAzure Site Recoveryが削除対象としてマーク場合に発生します。 次のコマンドを実行し、ソース マシンに VSS を手動でインストールしてみてください
"C:\Program Files (x86)\Microsoft Azure Site Recovery\agent\InMageVSSProvider_Install.cmd"
VSS エラー -2147023841 [0x8007041F] - 終了コード 512
このエラーは、VSS プロバイダー サービス データベースAzure Site Recoveryが locked の場合に発生します。コマンド プロンプトから次のコマンドを実行して、ソース コンピューターに VSS を手動でインストールしてみてください。
"C:\Program Files (x86)\Microsoft Azure Site Recovery\agent\InMageVSSProvider_Install.cmd"
エラーが発生した場合は、ウイルス対策プログラムまたはその他のサービスが "開始中" の状態で停止していないかどうかを確認します。 "開始中" 状態のプロセスでは、データベース サービスのロックを保持できます。 VSS プロバイダーのインストールでエラーが発生する原因になります。 "開始中" 状態のサービスが存在しないことを確認したうえで、上記の操作をやり直してください。
VSS 終了コード 806
このエラーは、インストールに使用されているユーザー アカウントに CSScript コマンドを実行するアクセス許可がない場合に発生します。 スクリプトを実行するユーザー アカウントに必要なアクセス許可を提供し、操作を再試行してください。
その他の VSS エラー
コマンド プロンプトから次のコマンドを実行し、ソース マシンに VSS プロバイダー サービスを手動でインストールしてみてください
"C:\Program Files (x86)\Microsoft Azure Site Recovery\agent\InMageVSSProvider_Install.cmd"
VSS エラー - 0x8004E00F
このエラーは、通常、モビリティ エージェントのインストール中に DCOM の問題が発生し、DCOM が重大な状態になった場合に発生します。
次の手順を使用して、エラーの原因を特定します。
インストール ログを確認する
C:\ProgramData\ASRSetupLogs\ASRUnifiedAgentInstaller.log にあるインストール ログを開きます。
次のエラーがあれば、この問題が発生しています。
Unregistering the existing application...
Create the catalogue object
Get the collection of Applications

ERROR:

- Error code: -2147164145 [0x8004E00F]
- Exit code: 802
この問題を解決するには:
Microsoft Windows プラットフォーム チーム に連絡して、DCOM の問題の解決に関するサポートを受けてください。
DCOM の問題が解決したら、コマンド プロンプトから次のコマンドを使用して、Azure Site Recovery VSS プロバイダーを手動で再インストールします。
"C:\Program Files (x86)\Microsoft Azure Site Recovery\agent\InMageVSSProvider_Install.cmd"
お客様のディザスター リカバリー要件の中でアプリケーションの整合性が特に重要ではない場合は、VSS プロバイダーのインストールをバイパスできます。
Azure Site Recovery VSS プロバイダーのインストールをバイパスし、インストール後に Azure Site Recovery VSS プロバイダーを手動でインストールするには:
Mobility Serviceをインストールします。 インストールは次の手順で失敗します。インストール後の構成。
VSS のインストールをバイパスするには:
次の場所にある Azure Site Recovery モビリティ サービスのインストール ディレクトリを開きます。
C:\Program Files (x86)\Microsoft Azure Site Recovery\agent
Azure Site Recovery VSS プロバイダーのインストール スクリプトInMageVSSProvider_Install と InMageVSSProvider_Uninstall.cmd を変更し、次の行を追加して常に成功するようにします。
rem @echo off
setlocal
exit /B 0
モビリティ エージェントを手動でインストールします。
インストールが成功し、次の手順である [構成] に移る際に、追加した行を削除します。
VSS プロバイダーをインストールするには、管理者としてコマンド プロンプトを開き、次のコマンドを実行します。
"C:\Program Files (x86)\Microsoft Azure Site Recovery\agent\InMageVSSProvider_Install.cmd"Azure Site Recovery VSS プロバイダーがサービスとして Windows Services にインストールされていることを確認します。 コンポーネント サービス MMC を開き、VSS プロバイダーが表示されていることを確認します。
VSS プロバイダーのインストールが引き続き失敗する場合は、テクニカル サポートに相談し、暗号化アプリケーション プログラミング インターフェイス (CAPI2) のアクセス許可エラーを解決します。
クラスター化されていないマシンでクラスター サービスが有効になっていることが原因で VSS プロバイダーのインストールが失敗する
この問題により、Azure Site Recovery VSS プロバイダーのインストール中に、Azure Site Recovery モビリティ エージェントのインストールが失敗します。 VSS プロバイダーのインストールを妨げる問題が COM+ にあるため、このエラーが発生します。
問題を特定するには
構成サーバーの C:\ProgramData\ASRSetupLogs\UploadedLogs<date-time>UA_InstallLogFile.log にあるログに、次の例外が記録されています。
COM+ was unable to talk to the Microsoft Distributed Transaction Coordinator (Exception from HRESULT: 0x8004E00F)
この問題を解決するには:
- このマシンがクラスター化されていないマシンであること、およびクラスター コンポーネントが使用されていないことを確認します。
- コンポーネントが使用されていない場合は、マシンからクラスター コンポーネントを削除します。
ソース サーバーのドライバーが見つからない
モビリティ エージェントのインストールに失敗した場合は、C:\ProgramData\ASRSetupLogs にあるログを確認し、いくつかのコントロール セットの必須ドライバーの中に不足しているものがないか確認します。
この問題を解決するには:
regedit.mscなどのレジストリ エディターを使用して、レジストリを開きます。HKEY_LOCAL_MACHINE\SYSTEMノードを開きます。SYSTEMノードで、コントロール セットを見つけます。各コントロール セットを開き、次のWindows ドライバーが存在することを確認します。
- Atapi
- Vmbus
- Storflt
- Storvsc
- Intelide
不足しているドライバーを再インストールします。
次のステップ
VMware VM のディザスター リカバリーを設定する方法の詳細を参照してください。