攻撃面の縮小 (ASR) ルール は、マルウェアを通じて一般的に悪用される Windows デバイス上の危険なソフトウェア動作を対象としています (たとえば、ファイルをダウンロードするスクリプトの起動、難読化されたスクリプトの実行、他のプロセスへのコードの挿入など)。 この記事では、ASR 規則を有効にして構成する方法について説明します。
最適な結果を得るには、Microsoft IntuneやMicrosoft Configuration Managerなどのエンタープライズ レベルの管理ソリューションを使用して ASR ルールを管理します。 IntuneやConfiguration ManagerのASRルール設定は、起動時に競合するPowerShell設定を上書きします。 MDMとグループポリシー設定間の競合がどのように解決されるかについては、「 ポリシー競合の扱い方」をご覧ください。
前提条件
詳細については、「 ASR 規則の要件」を参照してください。
ポリシーの競合の処理方法
同じASRルールが複数の方法で設定されている場合、以下のリストのように優先順位が解決されます。
ローカルデバイス設定(Set-MpPreference):これらの設定は優先順位が最も低いです。 ポリシーベースのメソッドは起動時にそれらを上書きします。
グループポリシー:起動時に競合するローカルデバイス設定を上書きします。 グループポリシーとモバイルデバイス管理(MDM)ソリューションの両方が同じASRルールを構成している場合、 MDMWinsOverGP が有効でない限り(次の項目参照)、デフォルトでグループポリシーが優先されます。 競合を避けるために、グループポリシーとMDMの両方で同じASRルールを設定しないでください。
MDM:Microsoft Intuneや他のMDMソリューションは、起動時に競合するローカルデバイス設定を上書きします。 MDMもグループ ポリシーを上書きするかどうかは、MDMWinsOverGPControlPolicyConflict Policy CSP の設定によって異なります。
-
0(デフォルト)の値はグループポリシー設定が優先されます。 -
1の値はMDM設定が適用され、競合するグループポリシー設定がブロックされていることを意味します。
MDMWinsOverGPはポリシーCSPを通じてのみ設定できます。例えば、IntuneのカスタムプロファイルにOMA-URIを使ったり、他のMDMソリューションで利用したりします。 そのためのグループポリシー設定やPowerShellコマンドレットはありません。 Intuneのカスタムプロファイルでは、以下の設定を使用します:
OMA-URI:
./Device/Vendor/MSFT/Policy/Config/ControlPolicyConflict/MDMWinsOverGP
データ型: 整数型
値:1注:
制御された構成は、IntuneまたはMicrosoft Defender for Endpointのセキュリティ設定管理のみを強制し、グループポリシー、Configuration Manager、ローカルデバイス設定の競合を無視します。
-
Microsoft Configuration Manager:ポリシーCSPを通じてASRルールを、クラシックなExploit Guardポリシーモードおよびテナントアタッチモードの両方で適用し、同じMDM優先順位とMDMWinsOverGPの動作に従います。
Microsoft Intuneで ASR 規則を構成する
Microsoft Intuneは、エンドポイント機能のDefenderを構成してデバイスに配布するための推奨ツールです。 ただし、Intune はエンドポイントのDefenderの一部ではない別個の製品であり、すべてのサブスクリプションに含まれているわけではありません。 Intune を使用するには、Intune を含むサブスクリプションが必要です。または、スタンドアロン サブスクリプションまたはアドオンとして個別に購入することもできます。 Intune をお持ちでない場合は、この記事の他の方法のいずれかを使用できます。 詳細については、「Microsoft Intune のライセンス」を参照してください。
Intune では、エンドポイント セキュリティ ポリシーを使用して ASR ルールを展開することをお勧めしますが、他の方法 ( たとえば、OMA-URIs と CSP を含むカスタム プロファイル) も Intune で使用できます。
エンドポイント セキュリティ ポリシーを使用してIntuneで ASR ルールと除外を構成する
Microsoft IntuneでASRルールや除外事項を設定するには、エンドポイントセキュリティの攻撃面削減ポリシーを使用してください。 詳細な手順については、「 エンドポイントセキュリティポリシーの作成 」または「 既存ポリシーの変更 」(リンクはIntuneドキュメント内の新しいタブを開くリンク)をご覧ください。
ポリシーを作成する際は、以下の具体的な設定をご利用ください:
-
ポリシーの種類: 管理> に移動し、エンドポイント セキュリティ | 概要 ページで https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview
 ポリシーの作成 を選択します。
- [プラットフォーム]: [Windows] を選択します。
- プロファイル: 攻撃面の縮小ルールを選択してください。
重要
Microsoft Defender for Endpoint管理では、デバイス オブジェクトのみがサポートされます。 ユーザーのターゲット設定はサポートされていません。 ユーザー グループではなく、Microsoft Entra デバイス グループにポリシーを割り当てます。
ポリシーを作成または変更する際は、 設定 タブの以下の特定設定をご利用ください:
攻撃面削減ルール:通常、テストなしでブロックまたは警告モードで標準的な保護ルールを有効にすることができます。 監査 モードで 他の ASR ルールをテストしてから、[ ブロック ] または [ 警告 ] モードに切り替える必要があります。 詳細については、 ASR ルールのデプロイ ガイドを参照してください。
ルール モードを [監査]、[ ブロック]、または [警告] に設定すると、[ ルールの除外] セクションごとに ASR のみが 表示され、そのルールにのみ適用される除外を指定できます。
攻撃面の縮小のみ除外: このセクションを使用して、すべての ASR 規則に適用される除外を指定します。
ASR 規則ごとの除外またはグローバル ASR ルールの除外を指定するには、次のいずれかの方法を使用します。
-
追加を選択します。 表示されるボックスに、除外するパスまたはパスとファイル名を入力します。 例:
C:\folder%ProgramFiles%\folder\file.exeC:\path
[
 インポート ] を選択して、除外するファイルとフォルダーの名前を含む CSV ファイルをインポートします。 CSV ファイルでは、次の形式が使用されます。
AttackSurfaceReductionOnlyExclusions
"C:\folder"
"%ProgramFiles%\folder\file.exe"
"C:\path"
...
ヒント
値を囲む二重引用符は省略可能であり、含める場合は無視されます (値には使用されません)。 値の周囲に単一引用符を使用しないでください。
除外の詳細については、「 ASR 規則のファイルとフォルダーの除外」を参照してください。
フォルダー アクセスの制御、 フォルダー アクセスの保護されたフォルダーの制御、フォルダー アクセス許可アプリケーションの制御を有効にする: 詳細については、「 エンドポイント セキュリティ ポリシーを使用して Intune で CFA を構成する」を参照してください。
OMA-URI と CSP を使用したカスタム プロファイルを使用して Intune で ASR ルールを設定する
エンドポイント セキュリティ ポリシーが推奨されますが、Windows ポリシー構成サービス プロバイダー (CSP) を使用して、Open Mobile Alliance Uniform Resource Identifier (OMA-URI) 設定を含むカスタム プロファイルを使用して、Intune で ASR ルールを構成することもできます。
カスタムプロファイルの作成および割り当て方法については、「Microsoft Intuneでカスタムデバイス設定を使う」をご覧ください。 Windows のカスタム プロファイルの OMA-URI フィールドについて詳しくは、「Microsoft Intune で Windows デバイスのカスタム設定を追加する」を参照してください。
ポリシーを作成する際は、以下の具体的な設定をご利用ください:
- [プラットフォーム]: [Windows 10 以降] を選択します。
- プロファイルタイプ:テンプレートを選択し、カスタムを選択します。
ポリシーを作成または修正する際は、 設定 タブで以下の設定を追加してください:
名前: 設定の一意の名前を入力します。
説明: 省略可能な簡単な説明を入力します。
OMA-URI: AttackSurfaceReductionRules CSP のデバイス値を入力します。
./Vendor/MSFT/Policy/Config/Defender/AttackSurfaceReductionRulesデータ型: [文字列] を選択します。
値: 次の構文を使用します。
<RuleGuid1>=<ModeForRuleGuid1>
<RuleGuid2>=<ModeForRuleGuid2>
...
<RuleGuidN>=<ModeForRuleGuidN>
ASR 規則の GUID 値は、 ASR 規則で使用できます。 各ルールには以下のいずれかの ルールモード を使用してください:
-
0:オフ -
1:ブロック -
2:監査 -
5: 未構成 -
6:警告
例:
75668c1f-73b5-4cf0-bb93-3ecf5cb7cc84=2 3b576869-a4ec-4529-8536-b80a7769e899=1 d4f940ab-401b-4efc-aadc-ad5f3c50688a=2 d3e037e1-3eb8-44c8-a917-57927947596d=1 5beb7efe-fd9a-4556-801d-275e5ffc04cc=0 be9ba2d9-53ea-4cdc-84e5-9b1eeee46550=1-
ヒント
除外用の別プロファイルを作成する代わりに、同じカスタムプロファイルにグローバルなASRルールの除外を追加できます。 手順については、「 OMA-URIs と CSP でカスタム プロファイルを使用して Intune でグローバル ASR ルールの除外を構成する」を参照してください。
OMA-URI と CSP を使用したカスタム プロファイルで Intune のグローバルな ASR ルールの除外を構成する
ASRルールを設定するカスタムプロファイルや、別のWindowsカスタムプロファイルにグローバルASRルールの除外を追加できます。 カスタムプロファイルの作成および割り当て方法については、「Microsoft Intuneでカスタムデバイス設定を使う」をご覧ください。
[ 構成設定 ] タブで、[ 追加] を選択します。 開いた [行の追加] ポップアップで、次の設定を構成します。
名前:除外設定に固有の名前を入力してください。
説明: 省略可能な簡単な説明を入力します。
OMA-URI: AttackSurfaceReductionOnlyExclusions CSP のデバイス値を入力します。
./Device/Vendor/MSFT/Policy/Config/Defender/AttackSurfaceReductionOnlyExclusionsデータ型: [文字列] を選択します。
値: 次の構文を使用します。
<PathOrPathAndFilename1>
<PathOrPathAndFilename2>
...
<PathOrPathAndFilenameN>
例:
C:\folder
%ProgramFiles%\folder\file.exe
C:\path
Microsoft Defender ポータルで ASR ルールと除外を構成する
組織が Microsoft Defender ポータルでエンドポイント セキュリティ ポリシーを管理している場合は、Intune で使用されるのと同じエンドポイント セキュリティ ポリシーを使用して、ASR 規則とその除外を構成できます。
詳細な手順については、「 エンドポイントセキュリティポリシーを作成 」または 「エンドポイントセキュリティポリシーを編集 (リンクで新しいタブを開く)」をご覧ください。
https://security.microsoft.com/policy-inventory?osPlatform=WindowsのDefenderポータルのエンドポイントセキュリティポリシーページのWindowsポリシータブでポリシーを作成する際は、以下の特定の設定をご利用ください:
- [プラットフォームの選択]: [Windows] を選択します。
- テンプレートを選択してください: 攻撃面削減ルールを選択します。
ポリシーを作成または修正する際は、Intuneの「Configuration settingsタブのエンドポイントセキュリティポリシーを使ってASRルールと除外を構成」で説明した設定を適用してください。これらの設定には、グローバルな攻撃面削減のみの除外やASRルールごとの除外が含まれます。
ポリシーを割り当てると、セキュリティ設定管理で管理されるデバイスには割り当てグループの制限が適用されます。 詳細については、「 割り当て」の手順を参照してください。
ポリシー CSP を使用して任意の MDM ソリューションで ASR ルールを構成する
ポリシー構成サービス プロバイダー (CSP) を使用すると、エンタープライズ組織は、Microsoft Intuneだけでなく、任意のモバイル デバイス管理 (MDM) ソリューションを使用して Windows デバイスにポリシーを構成できます。 詳細については、「 ポリシー CSP」を参照してください。
次の設定を使用して 、AttackSurfaceReductionRules CSP を使用して ASR ルールを構成できます。
OMA-URI パス: ./Vendor/MSFT/Policy/Config/Defender/AttackSurfaceReductionRules
値: <RuleGuid1>=<ModeForRuleGuid1>|<RuleGuid2>=<ModeForRuleGuid2>|...<RuleGuidN>=<ModeForRuleGuidN>
例:
75668c1f-73b5-4cf0-bb93-3ecf5cb7cc84=2|3b576869-a4ec-4529-8536-b80a7769e899=1|d4f940ab-401b-4efc-aadc-ad5f3c50688a=2|d3e037e1-3eb8-44c8-a917-57927947596d=1|5beb7efe-fd9a-4556-801d-275e5ffc04cc=0|be9ba2d9-53ea-4cdc-84e5-9b1eeee46550=1
注:
スペースを含まない OMA-URI 値を必ず入力してください。
ポリシー CSP を使用して任意の MDM ソリューションでグローバル ASR ルールの除外を構成する
ポリシー CSP を使用すると、次の設定で AttackSurfaceReductionOnlyExclusions CSP を使用して、グローバル ASR ルールのパスとパスとファイル名の除外を構成できます。
OMA-URI パス: ./Device/Vendor/MSFT/Policy/Config/Defender/AttackSurfaceReductionOnlyExclusions
値: <PathOrPathAndFilename1>=0|<PathOrPathAndFilename1>=0|...<PathOrPathAndFilenameN>=0
たとえば、C:\folder|%ProgramFiles%\folder\file.exe|C:\path のように指定します。
Microsoft Configuration Managerで ASR ルールとグローバル ASR ルールの除外を構成する
手順については、「 Exploit Guard ポリシーの作成と展開」の攻撃面の縮小に関する情報を参照してください。
警告
実際の適用なしで準拠としてマークされているサーバー OS バージョンでの攻撃面の削減の適用可能性に関する既知の問題があります。 現時点では、これが修正されるリリース日は定義されていません。
重要
デバイスで [管理者マージを無効にする] を true に設定しており、さらに次のいずれかのツールまたは方法を使用している場合、ASR ルールのルールごとの除外またはローカルの ASR ルール除外を追加しても適用されません。
- Microsoft Defender ポータルの[エンドポイント セキュリティ ポリシー]ページにある Defender for Endpoint Security Settings Management (ローカル管理者マージを無効にする) の Windows policies タブhttps://security.microsoft.com/policy-inventory?osPlatform=Windows
- Microsoft Intune (ローカル管理者の統合を無効にする)
- Defender CSP (DisableLocalAdminMerge) の設定
- グループ ポリシー (リストのローカル管理者のマージ動作を構成する)
この動作を変更するには、"管理者のマージを無効にする" を falseに変更する必要があります。
グループポリシーでASRルールと除外を設定
警告
Intune、Microsoft Configuration Manager、その他のエンタープライズレベルの管理ソフトウェアでコンピュータやデバイスを管理すると、管理ソフトウェアは競合するグループポリシー設定を上書きする可能性があります。 これらの対立がどのように解決されるかについては、「 政策対立の扱い方」をご覧ください。
一元化されたグループ ポリシーで、グループ ポリシー管理コンピューターでグループ ポリシー管理コンソール (GPMC) を開きます。
GPMC コンソール ツリーで、編集する GPO を含むフォレストとドメイン内の [グループ ポリシー オブジェクト] を展開します。
GPO を右クリックし、[編集] を選択 します。
グループ ポリシー管理エディターで、コンピューターの構成>管理用テンプレート>Windows コンポーネント>Microsoft Defender Antivirus>Microsoft Defender Exploit Guard > Attack Surface Reduction に移動します。
[攻撃面の縮小] の詳細ウィンドウで、使用可能な設定は次のとおりです。
ASR ルール設定を開いて構成するには、次のいずれかの方法を使用します。
- 設定をダブルクリックします。
- 設定を右クリックし、[編集] を選択します
- 設定を選択し、[ アクション>編集] を選択します。
ヒント
ローカル グループ ポリシー エディター (gpedit.msc) を使用して、個々のデバイスでローカルにグループ ポリシーを構成することもできます。 同じパスに移動します: コンピューターの構成>管理用テンプレート>Windows コンポーネント>Microsoft Defender ウイルス対策>Microsoft Defender Exploit Guard>攻撃面の縮小。
利用可能な設定については、グループ ポリシーで ASR ルールを構成する、グループ ポリシーでグローバル ASR ルールの除外を構成する、および グループ ポリシーで ASR ルールごとの除外を構成するで説明されています。
重要
引用符、先頭スペース、後尾スペース、余分な文字は、グループポリシーのASRルール関連の値ではサポートされていません。
バージョン 2004 (2020 年 5 月) より前の Windows 10グループ ポリシーパスでは、Microsoft Defender ウイルス対策ではなく Windows Defender ウイルス対策が使用される場合があります。 どちらの名前も同じポリシーの保存場所を指します。
グループポリシーでASRルールを設定する
ASR ルールとそのモードをグループ ポリシーの Attack Surface Reduction 設定で構成するには、次の手順に従います。
[攻撃面の縮小] の詳細ウィンドウで、[攻撃面の縮小ルールの構成] 設定を開きます。
開いた設定ウィンドウで、次のオプションを構成します。
- [有効] を選択します。
- 各 ASR ルールの状態を設定する: [表示]を選択します。...
- 開いた 各 ASR 規則の状態の設定 ダイアログで、次の設定を構成します。
- 値名: ASR 規則の GUID 値を入力します。
-
値: 次のいずれかの ルール モード 値を入力します。
-
0:オフ -
1:ブロック -
2:監査 -
5: 未構成 -
6:警告
-
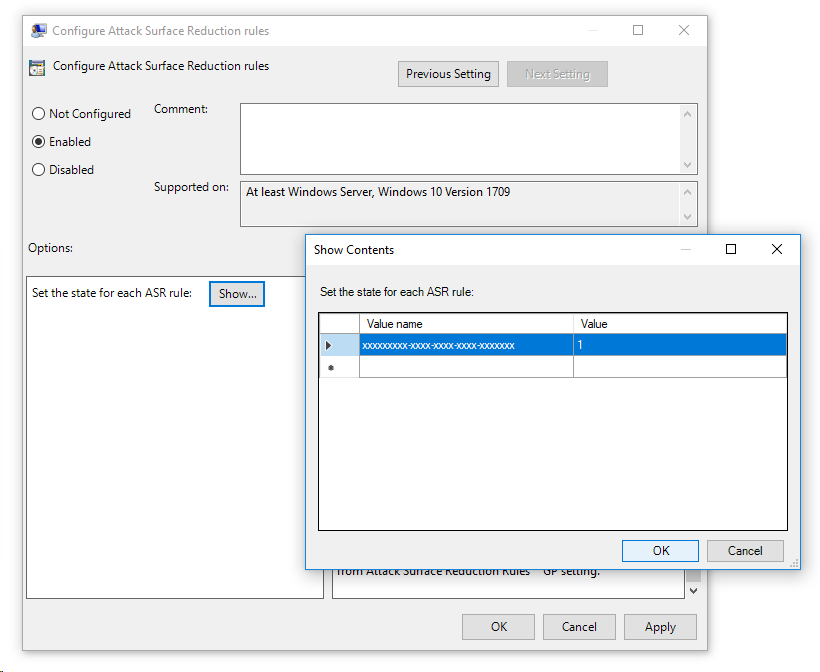
詳細については、「 ASR ルール モード」を参照してください。
必要な回数だけこの手順を繰り返します。 完了したら、[ OK] を選択します。
グループポリシーでグローバルASRルール除外を設定する
指定したパスを含むパスまたはファイル名は、すべての ASR 規則の除外として使用されます。
[攻撃面の縮小] の詳細ウィンドウで、[攻撃面の縮小ルールからファイルとパスを除外する] 設定を開きます。
開いた設定ウィンドウで、次のオプションを構成します。
- [有効] を選択します。
- ASR ルールからの除外: [表示]を選択します。...
開 いた [ASR 規則からの除外] ダイアログで、次の設定を構成します。
- 値名: すべての ASR 規則から除外するパスまたはパスとファイル名を入力します。
-
値: 「
0」と入力します。
次の種類の値名がサポートされています。
- フォルダー内のすべてのファイルを除外するには、完全なフォルダー パスを入力します。 たとえば、「
C:\Data\Test」のように入力します。 - 特定のフォルダー内の特定のファイルを除外する (推奨) には、パスとファイル名を入力します。 たとえば、「
C:\Data\Test\test.exe」のように入力します。
必要な回数だけこの手順を繰り返します。 完了したら、[ OK] を選択します。
グループポリシーでASRごとのルール除外を設定する
指定したパスを含むパスまたはファイル名は、特定の ASR 規則の除外として使用されます。
注:
[特定の攻撃面の縮小 (ASR) 規則に除外の一覧を適用する] 設定が GPMC で使用できない場合は、中央ストアの管理用テンプレート ファイルのバージョン 24H2 以降が必要です。
[攻撃面の縮小] の詳細ウィンドウで、[特定の攻撃面の縮小 (ASR) ルールに除外の一覧を適用する] 設定を開きます。
開いた設定ウィンドウで、次のオプションを構成します。
- [有効] を選択します。
- 各 ASR ルールの除外: [表示....] を選択します。
開いた各 ASR ルールの除外ダイアログで、次の設定を行います。
- 値名: ASR 規則の GUID 値を入力します。
-
値: ASR 規則の除外を 1 つ以上入力します。 構文
Path1\ProcessName1>Path2\ProcessName2>...PathN\ProcessNameNを使用します。 たとえば、「C:\Windows\Notepad.exe>c:\Windows\regedit.exe>C:\SomeFolder\test.exe」のように入力します。
必要な回数だけこの手順を繰り返します。 完了したら、[ OK] を選択します。
PowerShell で ASR 規則を構成する
警告
Intune、Configuration Manager、またはその他のエンタープライズ レベルの管理プラットフォームを使用してコンピューターとデバイスを管理する場合、起動時に競合する PowerShell 設定が管理ソフトウェアによって上書きされます。
ターゲット デバイスで、管理者特権の PowerShell セッションで次の PowerShell コマンド構文を使用します ([ 管理者として実行] を選択して開いた PowerShell ウィンドウ)。 この構文では、各規則 GUID とその必要なアクションを指定して、1 つ以上の ASR 規則のモードを追加、設定、または削除します。
<Add-MpPreference | Set-MpPreference | Remove-MpPreference> -AttackSurfaceReductionRules_Ids <RuleGuid1>,<RuleGuid2>,...<RuleGuidN> -AttackSurfaceReductionRules_Actions <ModeForRuleGuid1>,<ModeForRuleGuid2>,...<ModeForRuleGuidN>
Set-MpPreference は、既存のルールとそれに対応するモードを、指定した値で上書きします。 割り当てられたアクションと共にデバイスで現在構成されている ASR ルールを表示するには、次のコマンドを実行します。
$p = Get-MpPreference;0..([math]::Min($p.AttackSurfaceReductionRules_Ids.Count,$p.AttackSurfaceReductionRules_Actions.Count)-1) | % {[pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]}} | Format-Table -AutoSize既存の値に影響を与えずに新しいルールとそれに対応するモードを追加するには、 Add-MpPreference コマンドレットを使用します。 指定したルールとそれに対応するモードを他の既存の値に影響を与えずに削除するには、 Remove-MpPreference コマンドレットを使用します。 コマンド構文は、3 つのコマンドレットで同じです。
ASR 規則の GUID 値は、 ASR 規則で使用できます。
AttackSurfaceReductionRules_Actions パラメーターの有効な値は次のとおりです。
-
0またはDisabled -
1またはEnabled(ブロック モード) -
2またはAuditModeまたはAudit -
5またはNotConfigured -
6またはWarn
-
次の例では、 Set-MpPreference を使用して、1 つのコマンドで 4 つの ASR 規則を構成し、各規則を異なるモード (有効、 無効、または AuditMode) に設定します。
Set-MpPreference -AttackSurfaceReductionRules_Ids 26190899-1602-49e8-8b27-eb1d0a1ce869,3b576869-a4ec-4529-8536-b80a7769e899,e6db77e5-3df2-4cf1-b95a-636979351e5,01443614-cd74-433a-b99e-2ecdc07bfc25 -AttackSurfaceReductionRules_Actions Enabled,Enabled,Disabled,AuditMode
PowerShell でグローバル ASR ルールの除外を構成する
ターゲット デバイスで、管理者特権の PowerShell セッションで次の PowerShell コマンド構文を使用して、すべての ASR 規則に適用されるパスの除外を追加、更新、または削除します。
<Add-MpPreference | Set-MpPreference | Remove-MpPreference> -AttackSurfaceReductionOnlyExclusions "<PathOrPathAndFilename1>","<PathOrPathAndFilename2>",..."<PathOrPathAndFilenameN>"
Set-MpPreferenceは、既存の ASR ルールの除外を指定した値で上書きします。 デバイスで現在構成されている ASR ルールの除外を表示するには、次のコマンドを実行します。
(Get-MpPreference).AttackSurfaceReductionOnlyExclusions既存の値に影響を与えずに新しい例外を追加するには、 Add-MpPreference コマンドレットを 使用します。 他の値に影響を与えずに指定した例外を削除するには、 Remove-MpPreference コマンドレットを 使用します。 コマンド構文は、3 つのコマンドレットで同じです。
次の例では、デバイス上のすべての ASR 規則からフォルダー (
C:\Data\Test) と特定の実行可能ファイル (C:\Data\LOBApp\app1.exe) を除外します。Set-MpPreference -AttackSurfaceReductionOnlyExclusions "C:\Data\Test","C:\Data\LOBApp\app1.exe"