Microsoft 365 또는 Office 365 organization의 Exchange Online은 Exchange Server를 기반으로 하며 온-프레미스 조직과 마찬가지로 RBAC(역할 기반 Access Control)를 사용하여 권한을 제어합니다. 관리자에게는 관리 역할 그룹을 사용하여 사용 권한이 부여되고 최종 사용자에게는 관리 역할 할당 정책을 사용하여 사용 권한이 부여됩니다.
Exchange Online 및 온-프레미스 Exchange의 사용 권한에 대한 자세한 내용은 Exchange Server 권한 및 Exchange Online의 기능 사용 권한을 참조하세요.
관리자 사용 권한
기본적으로 Office 365 organization을 만드는 데 사용된 사용자는 Exchange Online organization에서 조직 관리 역할 그룹의 구성원이 됩니다. 이 사용자는 organization 수준 설정 구성 및 Exchange Online 받는 사람 관리를 포함하여 전체 Exchange Online organization 관리할 수 있습니다.
수행해야 하는 관리에 따라 Exchange Online organization에 관리자를 더 추가할 수 있습니다. 예를 들어 다른 organization 관리자 및 받는 사람 관리자를 추가하고, 전문 사용자가 검색과 같은 규정 준수 작업을 수행하고, 사용자 지정 권한을 구성하는 등의 작업을 수행할 수 있습니다. Microsoft 365 및 Office 365 관리자에 대한 모든 Exchange Online 권한 관리는 EAC(Exchange 관리 센터) 또는 Exchange Online PowerShell을 사용하여 Exchange Online organization에서 수행해야 합니다.
중요
온-프레미스 organization와 Microsoft 365 또는 Office 365 organization 간에 사용 권한 전송은 없습니다. 온-프레미스 organization에서 정의한 사용 권한을 Microsoft 365 또는 Office 365 organization에서 다시 만들어야 합니다.
자세한 내용은 Manage Role Groups 및 Manage Role Group Members를 참조하십시오.
사서함 권한 위임
온-프레미스 Exchange 배포에서는 사용자에게 다른 사용자의 사서함에 대한 다양한 사용 권한이 부여됩니다. 이를 위임된 사서함 사용 권한이라고 하며 관리 도우미가 다른 사용자의 사서함의 일부를 관리해야 할 때(예: 임원의 일정 관리) 유용합니다. Exchange 하이브리드 배포에서는 온-프레미스 Exchange organization에 있는 사서함과 Microsoft 365 또는 Office 365에 있는 사서함 간에 전부가 아닌 일부 사서함 권한의 사용을 지원합니다. 다음 섹션에서는 지원되는 사용 권한과 지원되지 않는 사용 권한을 자세히 설명합니다. 하이브리드 사서함 권한을 지원하는 데 필요한 기타 구성 온-프레미스 organization과 Microsoft 365 또는 Office 365 간에 사서함 사용 권한을 동기화하는 방법입니다.
하이브리드 환경의 사서함 사용 권한
Exchange 하이브리드 환경에서 모든 사서함 사용 권한이 완전히 지원되는 것은 아닙니다.
하이브리드 환경에서 지원되는 사서함 사용 권한
모든 액세스: 온-프레미스 Exchange 서버의 사서함에 Microsoft 365 또는 Office 365 사서함에 대한 모든 액세스 권한을 부여할 수 있으며 그 반대의 경우도 마찬가지입니다. 예를 들어 Microsoft 365 또는 Office 365 사서함에 온-프레미스 공유 사서함에 대한 모든 액세스 권한을 부여할 수 있습니다. 사용자는 Outlook 데스크톱 클라이언트를 사용하여 사서함을 열어야 합니다. 프레미스 간 사서함 권한은 웹용 Outlook에서 완전히 지원되지 않습니다. 사용자는 웹용 Outlook에서 다른 사서함 열기를 사용하여 전체 액세스 권한이 있는 다른 사서함을 열 수 있습니다. 그러나 사용자가 사서함에 액세스하기 전에 리디렉션 링크 및 자격 증명 프롬프트가 생성됩니다.
참고
사용자가 다른 organization에 있는 사서함에 처음 액세스하고 Outlook 프로필에 추가할 때 추가 자격 증명 프롬프트를 받을 수 있습니다.
대신 보내기: 온-프레미스 Exchange 서버의 사서함에 Microsoft 365 또는 Office 365 사서함에 대신 보내기 권한을 부여할 수 있으며, 그 반대의 경우도 마찬가지입니다. 예를 들어 Microsoft 365 또는 Office 365 사서함에 온-프레미스 공유 사서함에 대한 대신 보내기 권한을 부여할 수 있습니다. 사용자는 Outlook 데스크톱 클라이언트를 사용하여 사서함을 열어야 합니다. 프레미스 간 사서함 권한은 웹용 Outlook에서 지원되지 않습니다.
온-프레미스 Exchange 서버와 Exchange Online 간에 동기화하기 위한 대신 보내기 권한에 대한 Microsoft Entra Connect 서버에서 일부 변경이 필요합니다. 자세한 내용은 이 문서의 뒷부분에 나오는 Microsoft Entra Connect에서 하이브리드 사서함 권한 지원 사용을 참조하세요.
비공개 항목: 사서함에 모든 권한을 부여할 때 대리인이 사서함의 비공개 항목(비공개 모임, 약속, 연락처 또는 작업)을 볼 수 있도록 허용할지 여부를 결정할 수 있습니다.
대리인과 개인 항목을 공유하려면 Outlook에서 다음 절차를 사용합니다.
파일>로 이동계정 설정> 액세스위임
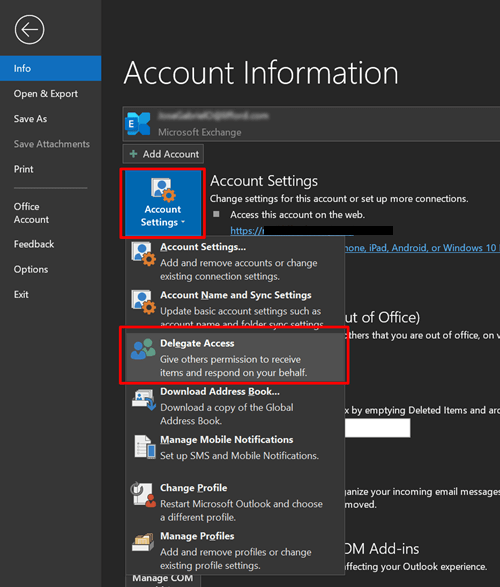
다음 창에서 추가를 클릭합니다. organization에 있는 사용자를 나열하는 새 메뉴가 나타납니다. 대리자를 선택하고 확인을 클릭합니다.
관련 확인란을 선택하여 대리인과 개인 항목을 공유할 수 있는 다음 이미지가 나타납니다.
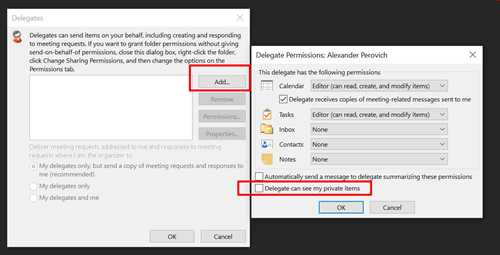
자세한 내용은 Office 365 하이브리드 환경의 위임 개요를 참조하세요.
하이브리드 환경에서 지원되지 않는 사서함 사용 권한 및 기능
다른 사람 이름으로 보내기: 사용자가 다른 사용자의 사서함에서 온 것처럼 메일을 보낼 수 있습니다. Microsoft Entra Connect는 온-프레미스 Exchange와 Microsoft 365 또는 Office 365 간에 다른 사람 이름으로 보내기 권한을 자동으로 동기화하지 않습니다. 그러나 온-프레미스 Exchange용 Exchange 관리 셸과 Microsoft 365 또는 Office 365용 Exchange Online PowerShell을 사용하여 두 환경에서 모두 다른 사람 이름으로 보내기 권한을 수동으로 추가하면 대부분의 시나리오에서 [다른 사람 이름으로 보내기]가 작동합니다.
예를 들어 ONPREM1이라는 온-프레미스 사서함에 대한 다른 사람 이름으로 보내기 권한을 클라우드 사서함 이름 EXO1에 부여하려고 합니다.
온-프레미스 Exchange 서버의 Exchange 관리 셸에서 다음 명령을 실행합니다.
Add-ADPermission -Identity EXO1 -User ONPREM1 -AccessRights ExtendedRight -ExtendedRights "Send As"
자세한 구문 및 매개 변수 정보는 Add-ADPermission을 참조하세요.
그런 다음 Exchange Online PowerShell에서 해당 명령을 실행합니다.
Add-RecipientPermission -Identity EXO1 -Trustee ONPREM1 -AccessRights SendAs
자세한 구문 및 매개 변수 정보는 Add-RecipientPermission을 참조하세요.
참고
다음 두 섹션의 온-프레미스 Exchange 서버 및 Microsoft Entra Connect 요구 사항을 준수하려면 다른 사람 이름으로 보내기 권한도 필요합니다.
자동 매핑: Outlook에서 시작 시 사용자에게 모든 액세스 권한이 부여된 모든 사서함을 자동으로 열 수 있습니다. (자동 매핑은 적절한 사용 권한이 부여된 개별 사용자에 대해서만 작동하며 어떤 종류의 그룹에도 작동하지 않습니다.)
폴더 권한: 특정 폴더의 내용에 대한 액세스 권한을 부여합니다.
다른 사서함에서 이러한 권한을 받는 모든 사서함은 승인 사서함과 동시에 이동해야 합니다. 사서함이 여러 사서함에서 권한을 받는 경우 해당 사서함과 이 사서함에 권한을 부여하는 모든 사서함을 동시에 이동해야 합니다. 자세한 내용은 에서 확인할 수 있습니다 https://support.microsoft.com/help/3064053.
하이브리드 사서함 권한을 지원하도록 온-프레미스 Exchange 서버 구성
하이브리드 배포에서 모든 권한 및 대신 보내기 권한을 사용하도록 설정하려면 설치한 Exchange 버전에 따라 구성을 추가로 변경해야 할 수 있습니다. 다음 표에서는 Microsoft 365 또는 Office 365를 사용한 하이브리드 배포에서 위임된 사서함 권한을 지원하는 Exchange 버전과 필요한 추가 구성을 보여 줍니다. ACL을 지원하도록 Exchange 2013 및 2010 서버 및 사서함을 구성하는 방법에 대한 단계는 하이브리드 배포에서 위임된 사서함 권한을 지원하도록 Exchange 구성을 참조하세요.
| Exchange 버전 | 필수 구성 요소 |
|---|---|
| Exchange 2016 | organization 수준에서 ACLable 개체 동기화를 활성화합니다. ACLable 개체 동기화가 organization 수준에서 활성화되기 전에 Microsoft 365 또는 Office 365로 이동된 각 사서함의 ACL을 수동으로 활성화합니다. organization 수준에서 ACLable 개체 동기화를 사용하도록 설정한 후 Microsoft 365 또는 Office 365로 이동된 사서함에는 추가 구성이 필요하지 않습니다. |
| Exchange 2013 | Exchange 2013 서버에는 다음이 필요합니다.
|
| Exchange 2010 | 더 이상 지원되지 않습니다. 이전에는 ACL을 지원하도록 Microsoft 365 또는 Office 365 사서함과 연결된 온-프레미스 원격 사서함을 구성해야 했습니다. 이 작업은 Microsoft 365 또는 Office 365 사서함과 연결된 각 온-프레미스 원격 사서함에 대해 수행해야 했습니다. |
| Exchange 2007 또는 이전 버전 | 지원되지 않습니다. |
Microsoft Entra Connect에서 하이브리드 사서함 권한에 대한 지원 사용
온-프레미스 Exchange 서버를 구성하는 것 외에도 하이브리드 사서함 권한을 동기화하도록 Microsoft Entra Connect(Microsoft Entra Connect) 서버가 설정되어 있는지 확인해야 합니다. Microsoft Entra Connect 서버가 이러한 권한을 지원할 준비가 되었는지 확인하기 위해 수행해야 하는 작업은 다음과 같습니다.
Microsoft Entra Connect 업그레이드: Microsoft Entra Connect를 버전 1.1.553.0 이상으로 업그레이드해야 합니다. 최신 버전의 Microsoft Entra Connect는 Microsoft Entra Connect에서 다운로드할 수 있습니다.
Microsoft Entra Connect에서 Exchange 하이브리드 사용: 하이브리드 사서함 권한(특히 대신 보내기 권한)을 사용하도록 설정하는 특성을 동기화하려면 Microsoft Entra Connect에서 Exchange 하이브리드 배포 구성 옵션이 사용하도록 설정되어 있는지 확인해야 합니다. Microsoft Entra Connect 설치 마법사를 다시 실행하여 구성을 업데이트하는 방법에 대한 자세한 내용은 Microsoft Entra Connect 동기화를 검사하세요. 설치 마법사를 두 번째로 실행
최종 사용자 사용 권한
관리자 권한과 마찬가지로 Exchange Online의 최종 사용자에게도 사용 권한을 부여할 수 있습니다. 기본적으로 기본 역할 할당 정책을 통해 최종 사용자에게 사용 권한이 부여됩니다. 이 정책은 Exchange Online organization의 모든 사서함에 적용됩니다. 기본적으로 부여된 사용 권한이 충분하면 변경할 사항이 없습니다.
최종 사용자 권한을 사용자 지정하려는 경우 기존 기본 역할 할당 정책을 수정하거나 새 할당 정책을 만들 수 있습니다. 여러 할당 정책을 만드는 경우 각 사서함 그룹에 서로 다른 정책을 할당하여, 요구 사항에 따라 각 그룹에 부여된 사용 권한을 제어할 수 있습니다. Exchange Online 최종 사용자에 대한 모든 권한 관리는 EAC 또는 Exchange Online PowerShell을 사용하여 Exchange Online organization에서 수행해야 합니다.
관리자 권한과 마찬가지로 최종 사용자 권한은 온-프레미스 organization와 Exchange Online organization 간에 전송되지 않습니다. 온-프레미스 organization에서 정의한 모든 사용 권한을 Exchange Online organization에서 다시 만들어야 합니다.
자세한 내용은 Manage Role Assignment Policies 및 Change the Assignment Policy on a Mailbox을 참조하십시오.
다음 표에는 Exchange Online organization의 기본 역할 할당 정책에서 부여한 사용 권한이 나열되어 있습니다.
| 관리 역할 | 설명 |
|---|---|
| MyTeamMailboxes |
MyTeamMailboxes 관리 역할을 사용하면 개별 사용자가 사이트 사서함을 만들고 Microsoft SharePoint 사이트에 연결할 수 있습니다. |
| 내 마켓플레이스 앱 |
My Marketplace Apps 관리 역할을 통해 개별 사용자는 Microsoft Office 마켓플레이스 앱을 보고 수정할 수 있습니다. |
| MyBaseOptions | 관리 역할을 통해 MyBaseOptions 개별 사용자는 자신의 사서함 및 관련 설정의 기본 구성을 보고 수정할 수 있습니다. |
| MyContactInformation |
MyContactInformation 관리 역할을 통해 개별 사용자는 주소 및 전화 번호를 포함한 연락처 정보를 수정할 수 있습니다. |
| MyDistributionGroupMembership | 관리 역할을 사용하면 MyDistributionGroupMembership 개별 사용자가 organization의 메일 그룹에서 자신의 구성원 자격을 보고 수정할 수 있습니다(해당 메일 그룹에서 그룹 구성원 조작을 허용하는 경우). |
| MyDistributionGroups | 관리 역할을 사용하면 MyDistributionGroups 개별 사용자가 메일 그룹을 만들고, 수정하고, 확인할 수 있으며, 자신이 소유한 메일 그룹에서 구성원을 수정, 보기, 제거 및 추가할 수 있습니다. |
| MyMailSubscription |
MyMailSubscription 이 역할을 통해 개별 사용자는 메시지 형식 및 프로토콜 기본값과 같은 전자 메일 구독 설정을 보고 수정할 수 있습니다. |
| MyProfileInformation | 관리 역할을 사용하면 MyProfileInformation 개별 사용자가 자신의 이름을 수정할 수 있습니다. |
| MyRetentionPolicies |
MyRetentionPolicies 관리 역할을 통해 개별 사용자는 보존 태그를 보고 보존 태그 설정 및 기본값을 보고 수정할 수 있습니다. |
| MyTextMessaging | 관리 역할을 통해 MyTextMessaging 개별 사용자는 문자 메시지 설정을 만들고 보고 수정할 수 있습니다. |
| MyVoiceMail | 관리 역할을 통해 MyVoiceMail 개별 사용자는 자신의 음성 사서함 설정을 보고 수정할 수 있습니다. |
| MyReadWriteMailbox 앱 |
My ReadWriteMailbox Apps 관리 역할을 통해 사용자는 ReadWriteMailbox 권한이 있는 앱을 설치할 수 있습니다. |
| MyCustom 앱 | 관리 역할을 사용하면 My Custom Apps 사용자가 사용자 지정 앱을 보고 수정할 수 있습니다. |