Pastaba.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti prisijungti arba pakeisti katalogus.
Prieigai prie šio puslapio reikalingas įgaliojimas. Galite bandyti pakeisti katalogus.
Jei jūsų įmonėje yra kelios aplinkos, naudokite saugos grupes, kad valdytumėte, kurie licencijuoti vartotojai gali būti tam tikros aplinkos nariai.
Pastaba.
Informacijos apie tai, kaip "Teams" Microsoft Dataverse vartotojų prieiga veikia, žr. Vartotojų prieiga prie "Teams" aplinkų "Dataverse".
Toliau pateiktas pavyzdys:
| Aplinka | Saugos grupė | Tikslas |
|---|---|---|
| „Coho Winery Sales“ | Sales_SG | Suteikite prieigą prie aplinkos, kurioje kuriamos pardavimo galimybės, apdorojami kainos pasiūlymai ir užbaigiami sandoriai. |
| „Coho Winery“ rinkodara | Marketing_SG | Suteikite prieigą prie aplinkos, kurioje vykdomos rinkodaros kampanijos ir reklamuojama. |
| „Coho Winery“ aptarnavimas | Aptarnavimo SG | Suteikite prieigą prie aplinkos, kurioje apdorojami klientų atvejai. |
| „Coho Winery“ kūrimas | Developer_SG | Suteikite prieigą prie smėlio dėžės aplinkos, naudojamos kūrimo ir testavimo tikslais. |
Šiame pavyzdyje keturios saugos grupės suteikia valdomą prieigą prie konkrečios aplinkos.
Atkreipkite dėmesį į šią informaciją apie įdėtąsias saugos grupes:
Aplinkos saugos grupėje įdėtosios saugos grupės nariai nėra iš anksto parengti arba automatiškai įtraukiami į aplinką. Yra keletas būdų, kaip įtraukti narius į aplinką:
- Sukurkite įdėtosios saugos grupės "Dataverse" grupės komandą ir priskirkite komandai saugos vaidmenį.
- Pirmą kartą leisti įdėtosios saugos grupės nariui pasiekti aplinką. Šis veiksmas įtraukia narį į aplinką vykdymo metu, tačiau narys vis tiek negali paleisti modeliu pagrįstų programėlių arba pasiekti "Dataverse" duomenų, kol jiems nepriskirsite saugos vaidmens.
Įdėtųjų saugos grupės scenarijus: tarkime, priskiriate saugos grupę kurdami aplinką. Vėliau norėsite įtraukti vartotojus, kurie valdomi naudojant kitą saugos grupę. Sukuriate Microsoft Entra saugos grupę, pavadintą Vadovai, ir į ją įtraukiate savo vadovus. Tada galite įtraukti vadovų saugos grupę kaip aplinkos saugos grupės antrinį elementą, sukurti "Dataverse" grupės komandą vadovams ir priskirti saugos vaidmenį grupės komandai, kad vadovai galėtų pasiekti "Dataverse".
Atkreipkite dėmesį į šią informaciją apie saugos grupes:
- Kai įtraukiate vartotojus į saugos grupę, įtraukiate juos į aplinką.
- Kai pašalinate vartotojus iš grupės, išjungiate juos aplinkoje.
- Kai susiejate saugos grupę su esama aplinka, kurioje yra vartotojų, išjungiate visus vartotojus aplinkoje, kurie nėra grupės nariai.
- Jei susiejate saugos grupę su aplinka, tik vartotojai, turintys reikalavimus atitinkančią "Power Platform" arba Dynamics 365 licenciją arba programos planą, kurie yra aplinkos saugos grupės nariai, sukuriami kaip vartotojai aplinkoje.
- Negalite priskirti saugos grupių numatytųjų ir kūrėjų aplinkos tipams. Jei jau priskyrėte saugos grupę numatytąjai arba kūrėjo aplinkai, pašalinkite ją. Numatytoji aplinka skirta bendrinti su visais nuomotojo vartotojais, o kūrėjo aplinka skirta naudoti tik aplinkos savininkui.
- Aplinkos palaiko šių grupių tipų susiejimą: Sauga ir Microsoft 365. Kitų grupių tipų susiejimas nepalaikomas.
- Kai pasirenkate saugos grupę, pasirinkite Microsoft Entra saugos grupę, o ne sukurtą vietinėje Windows Active Directory. Vietinės Windows AD saugos grupės nepalaikomos.
- Jei vartotojas nepriklauso aplinkai priskirtai saugos grupei, bet turi Power Platform administratoriaus vaidmenį, vartotojas rodomas kaip aktyvus vartotojas ir gali prisijungti.
- Jei vartotojui priskirtas Dynamics 365 administratoriaus vaidmuo, tada vartotojas turi būti saugos grupės dalis, kad būtų įgalintas aplinkoje. Jie negali pasiekti aplinkos, kol nebus įtraukti į saugos grupę ir neįjungti.
- Visi jūsų programos vartotojai gali veikti bet kurioje aplinkoje, apsaugotoje saugos grupe, nebūdami saugos grupės nariais.
Pastaba.
Visiems licencijuotiems vartotojams, nepriklausomai nuo to, ar jie yra saugos grupių nariai, ar ne, turi būti priskirti saugos vaidmenys, kad galėtų pasiekti aplinkų duomenis. Žiniatinklio programoje priskiriate saugos vaidmenis . Jei vartotojai neturi saugos vaidmens, bandydami paleisti taikomąją programą jie gauna duomenų prieigos atsisakymo klaidą. Vartotojai negali pasiekti aplinkų, kol jiems nepriskirtas bent vienas tos aplinkos saugos vaidmuo. Norėdami gauti daugiau informacijos, žr. Aplinkos saugos konfigūravimas. Automatinis vartotojų priskyrimas aplinkai nepalaikomas bandomosiose aplinkose. Naudojant bandomosios versijos aplinkas vartotojus reikia priskirti rankiniu būdu.
Peržiūrėkite administratoriaus vaidmenis, reikalingus skirtingoms užduotims atlikti
Saugos grupių valdymas dažnai apima kelis vaidmenis. Šioje lentelėje rodomas mažiausias privilegijuotas vaidmuo, būtinas kiekvienai užduočiai atlikti.
| Užduotis | Mažiausiai privilegijuotas vaidmuo |
|---|---|
| Microsoft Entra saugos grupės ir narystės kūrimas arba valdymas | Grupių administratorius; Taip pat veikia vartotojo administratorius |
| Vartotojų kūrimas | Vartotojo administratorius |
| Licencijų priskyrimas arba šalinimas | Licencijos administratorius; Taip pat veikia vartotojo administratorius |
| Saugos grupės susiejimas su aplinka | "Power Platform" administratorius arba Dynamics 365 administratorius |
| "Dataverse" saugos vaidmenų priskyrimas | Sistemos administratoriaus saugos vaidmuo arba pasirinktinis "Dataverse" vaidmuo su bent skaitymo ir priskyrimo teisėmis lentelėje Saugos vaidmuo |
Svarbios kvalifikacijos:
- Dynamics 365 administratorius turi priklausyti aplinkos saugos grupei. Šis apribojimas netaikomas visuotiniams administratoriams arba "Power Platform" administratoriams.
- "Power Platform", Dynamics 365 ir visuotiniams administratoriams nebetaikomas automatinis "Dataverse" sistemos administratoriaus vaidmuo. Jie turi savarankiškai pakelti prieš priskirdami "Dataverse" vaidmenis.
- "Power Platform" ir Dynamics 365 administratoriai negali kurti vartotojų, valdyti "Entra" grupių arba priskirti licencijų tik atlikdami tarnybos administratoriaus vaidmenį.
Kaip kurti saugos grupę ir įtraukti narių į saugos grupę
- Prisijunkite prie Microsoft 365 administravimo centro.
- Pasirinkite Komandos ir grupės>: Aktyvios komandos ir grupės.
- Pasirinkite + įtraukti grupę.
- Pakeiskite tipą į Saugos grupė, įtraukite grupės pavadinimą ir aprašą, tada pasirinkite Įtraukti>uždaryti.
- Pasirinkite sukurtą grupę, o tada šalia dalies Nariai pasirinkite Redaguoti.
- Pasirinkite + Įtraukti narių. Pasirinkite vartotojus, kuriuos norite įtraukti į saugos grupę, o tada pasirinkite Įrašyti>Uždaryti kelis kartus, kad sugrįžtumėte į sąrašą Grupės.
Norėdami pašalinti vartotoją iš saugos grupės, pasirinkite saugos grupę, tada šalia Nariai pasirinkite Redaguoti. Pasirinkite Šalinti narius, o tada pasirinkite X prie kiekvieno nario, kurį norite pašalinti.
Pastaba.
Jei vartotojai, kuriuos norite įtraukti į saugos grupę, nesukurti, sukurkite vartotojus ir priskirkite jiems tinkamą "Power Platform" arba Dynamics 365 licenciją.
Norėdami įtraukti daugiau naudotojų, žr.: Masiškai įtraukite naudotojus į „Office365“ grupes.
Kaip sukurti vartotoją ir priskirti licenciją
Microsoft 365 administravimo centre pasirinkite Vartotojai>Aktyvūs vartotojai>+ Įtraukti vartotoją.
Įveskite naudotojo informaciją, pažymėkite licencijas ir pasirinkite Įtraukti.
Daugiau informacijos: Vartotojų įtraukimas ir licencijų priskyrimas tuo pačiu metu
Arba įsigykite ir priskirkite leidimus kiekvienai programai: Apie Power Apps pagal programos planus
Pastaba.
Jei aplinkai priskirtas "Power Apps" planas kiekvienai programai, visi vartotojai laikomi licencijuotais, kai jie bando pasiekti aplinką, įskaitant vartotojus, kuriems nepriskirtos atskiros licencijos. Programos plano priskyrimas aplinkoje atitinka reikalavimą, kad naudotojai turėtų licenciją, kad galėtų pasiekti aplinką. Taip pat svarbu atkreipti dėmesį, kad Power Apps kiekvienam taikomosios programos planui leidžia atskiriems vartotojams paleisti tik vieną programą arba vieną portalą konkrečiam verslo scenarijui aplinkoje, skirtoje Power Apps programos planui.
Saugos grupės susiejimas su aplinka
Prisijunkite prie "Power Platform" administravimo centro kaip administratorius (Dynamics 365 administratorius arba "Power Platform" administratorius).
Naršymo srityje pasirinkite Valdyti.
Srityje Valdymas pasirinkite Aplinkos, tada pasirinkite aplinką, su kuria norite susieti saugos grupę.
Pasirinkite Redaguoti.
Srityje Redaguoti išsamią informaciją pasirinkite piktogramą Redaguoti grupės saugos srityje .
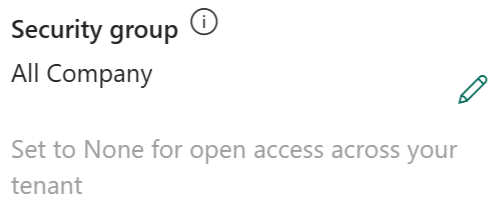
Grąžinamos pirmosios 200 saugos grupių. Naudodami iešką ieškokite konkrečios saugos grupės.
Pasirinkite saugos grupę, pažymėkite Atlikta, tada – Įrašyti.
Saugos grupė yra susieta su aplinka.
Pastaba.
Drobės programas galima bendrinti su vartotojais, nepriklausančiais saugos grupei, susietai su aplinka, tačiau vartotojai turi būti saugos grupės nariai, kad galėtų paleisti programas. Jei esate vartotojas, kurio nėra saugos grupėje ir bandote paleisti bendrinamas taikomąsias programas, rodomas šis klaidos pranešimas: "Negalite atidaryti taikomųjų programų šioje aplinkoje. Nesate aplinkos saugos grupės narys." Jei jūsų "Power Platform" administratorius nustato organizacijos valdymo informaciją , rodomas valdymo kontaktas, su kuriuo galite susisiekti dėl saugos grupės narystės.
Susijęs turinys
Vartotojų kūrimas– valdyti Microsoft Entra grupes ir narystę grupėje