Nota
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba mendaftar masuk atau menukar direktori.
Capaian ke halaman ini memerlukan kebenaran. Anda boleh cuba menukar direktori.
Dataverse menyediakan model keselamatan yang fleksibel untuk banyak senario perniagaan. Model ini hanya terpakai kepada persekitaran yang mempunyai pangkalan data Dataverse. Sebagai pentadbir, anda mengurus pengguna, mengesahkan konfigurasi keselamatan mereka, dan menyelesaikan masalah akses.
Keselamatan berasaskan peranan
Dataverse Menggunakan peranan keselamatan untuk mengumpulkan keistimewaan. Tetapkan peranan keselamatan secara langsung kepada pengguna atau pasukan Dataverse. Ahli pasukan menerima keistimewaan yang diberikan kepada pasukan.
Keistimewaan keselamatan adalah kumulatif. Seorang pengguna menerima akses paling luas yang diberikan oleh semua peranan dan keahlian pasukan mereka. Sebagai contoh, jika satu peranan memberikan akses baca peringkat organisasi kepada semua rekod kenalan, peranan lain tidak boleh menyembunyikan kenalan tertentu daripada pengguna.
Unit perniagaan
Tip
Tonton Modenkan unit perniagaan.
Unit perniagaan bekerjasama dengan peranan keselamatan untuk menentukan akses pengguna. Mereka menetapkan sempadan keselamatan yang membantu anda mengurus pengguna dan data. Setiap pangkalan data Dataverse mempunyai satu unit perniagaan akar.
Cipta unit perniagaan anak untuk membahagikan pengguna dan data kepada sempadan keselamatan yang lebih kecil. Setiap pengguna dalam persekitaran tergolong dalam unit perniagaan. Struktur unit perniagaan anda boleh sepadan dengan hierarki organisasi anda, tetapi ia tidak semestinya.
Contoh berikut menggunakan tiga unit perniagaan. Woodgrove adalah unit perniagaan utama dan kekal di puncak hierarki. Bahagian A dan B adalah unit perniagaan anak. Setiap bahagian mempunyai keperluan akses yang berbeza.
Struktur akses data hierarki
Gunakan struktur hierarki untuk memisahkan pengguna dan data dalam hierarki seperti pokok.
Tetapkan setiap pengguna kepada satu unit perniagaan dan tetapkan peranan keselamatan kepada pengguna daripada unit perniagaan tersebut. Secara lalai, unit perniagaan pengguna memiliki rekod yang dicipta oleh pengguna. Peranan keselamatan menentukan rekod mana yang boleh diakses oleh pengguna dalam unit perniagaan tersebut.
Dalam contoh ini, pengguna A tergolong dalam Bahagian A dan mempunyai peranan keselamatan Y dari Bahagian A. Pengguna A boleh mengakses Kontak #1 dan Kontak #2. Pengguna B tergolong dalam Bahagian B, jadi pengguna B tidak boleh mengakses kenalan Bahagian A tetapi boleh mengakses Kontak #3.
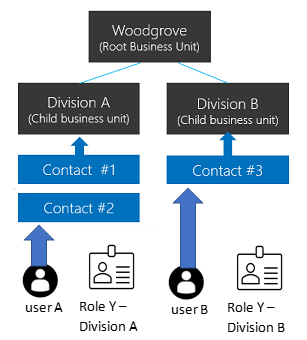
Struktur akses data matriks (unit perniagaan moden)
Gunakan struktur matriks untuk mengatur data dalam hierarki seperti pokok sambil membenarkan pengguna mengakses data dalam pelbagai unit perniagaan, tanpa mengira unit perniagaan yang mereka sertai.
Tetapkan pengguna peranan keselamatan daripada setiap unit perniagaan yang datanya perlu diakses. Apabila pengguna mencipta rekod, mereka boleh memilih unit perniagaan yang memilikinya.
Dalam contoh ini, pengguna A boleh menjadi sebahagian daripada mana-mana unit perniagaan, termasuk unit perniagaan akar. Peranan keselamatan Y dari Bahagian A memberi pengguna A akses kepada Kontak #1 dan Kontak #2. Peranan keselamatan Y dari Bahagian B memberikan pengguna A akses kepada Kontak #3.

Aktifkan struktur akses data matriks
Nota
Sebelum anda mengaktifkan ciri ini, terbitkan semua penyesuaian supaya ciri ini terpakai kepada jadual baru. Jika jadual yang belum diterbitkan tidak berfungsi selepas anda mengaktifkan ciri tersebut, gunakan alat OrgDBOrgSettings untuk CRM Microsoft Dynamics untuk menetapkan RecomputeOwnershipAcrossBusinessUnits kepada true. Tetapan ini membolehkan anda menetapkan dan mengemas kini lajur Unit Perniagaan Pemilik .
- Log masuk ke pusat pentadbir Power Platform sebagai pentadbir Dynamics 365 atau pentadbir Microsoft Power Platform.
- Dalam anak tetingkap navigasi, pilih Urus.
- Dalam panel Urus , pilih Persekitaran, kemudian pilih persekitaran.
- Pilih Tetapan>Produk>Ciri.
- Hidupkan Pemilikan Rekod merentasi unit perniagaan.
- Pilih Simpan.
Selepas anda menghidupkan ciri ini, pilih unit perniagaan apabila anda menetapkan peranan keselamatan kepada pengguna. Pilihan ini membolehkan anda menetapkan peranan dari unit perniagaan yang berbeza kepada pengguna. Untuk menjalankan aplikasi berasaskan model, pengguna juga memerlukan peranan dari unit perniagaan mereka sendiri yang merangkumi keistimewaan tetapan pengguna yang diperlukan. Peranan Pengguna Asas menunjukkan keistimewaan tetapan pengguna mana yang perlu diaktifkan.
Anda boleh menjadikan pengguna sebagai pemilik rekod dalam mana-mana unit perniagaan jika salah satu peranan keselamatan mereka memberikan keistimewaan Baca untuk jadual rekod tersebut. Pengguna tidak memerlukan peranan keselamatan daripada unit perniagaan pemilik rekod. Untuk maklumat lanjut, lihat Rekod pemilikan dalam unit perniagaan yang dimodenkan.
Nota
Tetapan EnableOwnershipAcrossBusinessUnits menyimpan keadaan ciri ini. Anda juga boleh menukar tetapan dengan alat OrgDBOrgSettings untuk CRM Microsoft Dynamics.
Kaitkan unit perniagaan dengan Microsoft Entra kumpulan keselamatan
Peta unit perniagaan kepada kumpulan keselamatan Microsoft Entra untuk memudahkan pengurusan pengguna dan penugasan peranan.

Untuk setiap unit perniagaan:
- Cipta kumpulan keselamatan Microsoft Entra.
- Cipta pasukan kumpulan Dataverse untuk kumpulan keselamatan.
- Tetapkan peranan keselamatan unit perniagaan kepada pasukan kumpulan Dataverse.
- Tambah pengguna ke kumpulan keselamatan Microsoft Entra.
Apabila pengguna pertama kali mengakses persekitaran, Dataverse mencipta pengguna dalam unit perniagaan akar. Pasukan pengguna dan kumpulan Dataverse boleh kekal dalam unit perniagaan akar. Peranan keselamatan yang diberikan memberikan akses kepada data dalam unit perniagaan yang berkaitan.
Untuk akses data matriks, tambah pengguna ke kumpulan keselamatan Microsoft Entra untuk setiap unit perniagaan yang mereka perlu akses.
Memiliki unit perniagaan
Setiap rekod mempunyai lajur Unit Perniagaan Pemilik yang mengenal pasti unit perniagaan yang memiliki rekod tersebut. Apabila pengguna mencipta rekod, lajur tersebut akan menjadi unit perniagaan pengguna secara lalai. Anda hanya boleh menukar nilai apabila Pemilikan Rekod merentas unit perniagaan dihidupkan.
Nota
Menukar unit perniagaan pemilik boleh menyebabkan perubahan berantai. Untuk maklumat lanjut, lihat Gunakan SDK untuk .NET untuk mengkonfigurasi tingkah laku berantai.
Untuk membenarkan pengguna menetapkan lajur Unit Perniagaan Pemilik , berikan keistimewaan Append To peringkat tempatan kepada peranan keselamatan pengguna untuk jadual Unit Perniagaan.
Tambah lajur ke:
- Badan atau header borang.
- Satu pemandangan.
- Pemetaan lajur. Jika anda menggunakan AutoMapEntity, sertakan lajur tersebut dalam pemetaan.
Nota
Jika tugasan penyegerakan data memasukkan Unit Perniagaan Pemilikan dalam skemanya, tugasan tersebut gagal dengan pelanggaran kekangan kunci asing apabila persekitaran sasaran tidak mengandungi nilai yang sama. Keluarkan lajur daripada skema sumber, atau tukar nilai sumbernya kepada unit perniagaan yang wujud dalam persekitaran sasaran.
Apabila anda menyalin data ke sumber luaran, seperti Power BI, sertakan Unit Perniagaan Pemilikan hanya jika destinasi menyokong lajur tersebut.
Pemilikan jadual dan rekod
Dataverse menyokong dua jenis pemilikan rekod:
- Dimiliki oleh organisasi: Keistimewaan sama ada terpakai kepada semua rekod atau tidak terpakai.
- Dimiliki oleh pengguna atau pasukan: Kebanyakan keistimewaan menyokong tahap akses pengguna, unit perniagaan, unit perniagaan induk-anak, dan organisasi.
Anda memilih jenis pemilikan apabila anda mencipta jadual, dan anda tidak boleh mengubahnya kemudian. Sebagai contoh, akses Baca peringkat pengguna ke jadual Kenalan membolehkan pengguna hanya membaca rekod kenalan yang mereka miliki.
Jika pengguna A tergolong dalam Bahagian A dan mempunyai akses Baca peringkat unit perniagaan ke jadual Kenalan, pengguna A boleh membaca Kontak #1 dan Kontak #2 tetapi tidak Kontak #3.
Apabila anda mengkonfigurasi peranan keselamatan, pilih tahap akses untuk setiap keistimewaan.
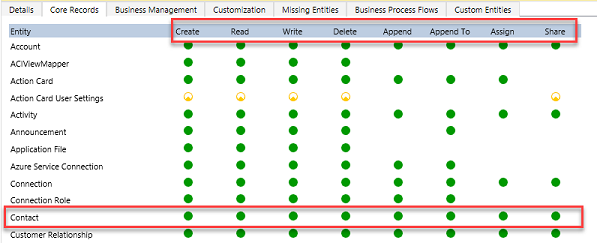
Konfigurasikan keistimewaan jadual standard secara berasingan: Cipta, Baca, Tulis, Padam, Tambah, Tambah, Tetapkan, dan Kongsi. Ikon keistimewaan menunjukkan tahap akses yang diberikan.

Dalam contoh ini, akses peringkat organisasi ke jadual Kenalan membolehkan pengguna dalam Bahagian A melihat dan mengemas kini kenalan milik sesiapa sahaja. Berikan hanya akses yang diperlukan oleh pengguna. Keistimewaan yang luas boleh melemahkan model keselamatan yang direka dengan baik.
Pemilikan rekod dalam unit perniagaan yang dimodenkan
Dengan unit perniagaan yang dimodenkan, pengguna boleh memiliki rekod dalam mana-mana unit perniagaan. Pengguna memerlukan peranan keselamatan daripada mana-mana unit perniagaan yang memberikan keistimewaan Baca untuk jadual rekod. Pengguna tidak memerlukan peranan dari setiap unit perniagaan yang mengandungi rekod yang mereka miliki.
Jika anda mengaktifkan Pemilikan Rekod merentasi unit perniagaan dalam persekitaran pengeluaran semasa tempoh pratonton:
- Pasang penyunting Tetapan Organisasi.
- Tetapkan RecomputeOwnershipAcrossBusinessUnits kepada
true. Sistem akan terkunci semasa pengiraan semula, yang boleh mengambil masa sehingga lima minit. Selepas pengiraan semula, pengguna boleh memiliki rekod merentasi unit perniagaan tanpa peranan keselamatan berasingan daripada setiap unit perniagaan. Pemilik rekod juga boleh menetapkan rekod kepada pengguna di luar unit perniagaan pemilik rekod. -
Tetapkan AlwaysMoveRecordToOwnerBusinessUnit kepada
false. Rekod kemudian kekal dalam unit perniagaan asal mereka apabila pemilikan berubah.
Untuk persekitaran bukan pengeluaran, tetapkan AlwaysMoveRecordToOwnerBusinessUnit kepada false.
Nota
Jika anda mematikan Pemilikan Rekod merentasi unit perniagaan atau menetapkan RecomputeOwnershipAcrossBusinessUnits kepada false, anda tidak boleh menetapkan atau mengemas kini lajur Memiliki Unit Perniagaan . Dataverse juga mengubah unit perniagaan pemilik bagi setiap rekod yang terjejas supaya sepadan dengan unit perniagaan pemilik rekod.
Pasukan (termasuk kumpulan pasukan)
Setiap pasukan tergolong dalam satu unit perniagaan. Dataverse secara automatik mencipta pasukan lalai untuk setiap unit perniagaan dan mengurus keahliannya. Pasukan lalai sentiasa merangkumi semua pengguna dalam unit perniagaan. Anda tidak boleh menambah atau mengeluarkan ahlinya secara manual. Dataverse mengemas kini keahlian apabila anda mengaitkan atau memutuskan pengguna dengan unit perniagaan.
Dataverse menyediakan dua jenis pasukan:
- Pasukan pemilik boleh memiliki rekod. Setiap ahli pasukan menerima akses langsung kepada rekod pasukan. Seorang pengguna boleh menjadi sebahagian daripada beberapa pasukan pemilik.
- Pasukan Access menyediakan akses kepada rekod yang dikongsi tetapi tidak memiliki rekod atau mempunyai peranan keselamatan.
Perkongsian rekod
Kongsi rekod individu dengan pengguna atau pasukan untuk mengendalikan pengecualian yang tidak diliputi oleh model pemilikan dan unit perniagaan anda. Gunakan perkongsian hanya untuk pengecualian kerana ia kurang cekap dan boleh menjadi lebih sukar untuk diselesaikan berbanding akses berasaskan peranan. Berkongsi dengan pasukan adalah lebih cekap berbanding berkongsi secara berasingan dengan setiap pengguna.
Gunakan templat pasukan akses untuk mencipta pasukan akses secara automatik dan menentukan kebenarannya untuk rekod. Anda juga boleh mencipta pasukan akses tanpa templat dan mengurus ahli mereka secara manual. Pasukan Access tidak memiliki rekod dan tidak boleh mempunyai peranan keselamatan. Ahli pasukan menerima akses kerana rekod dikongsi dengan pasukan.
Keselamatan peringkat rekod dalam Dataverse
Akses rekod pengguna menggabungkan semua peranan keselamatan mereka, keahlian unit perniagaan, keahlian pasukan, dan rekod kongsi. Akses adalah kumulatif dalam pangkalan data Dataverse. Dataverse menjejak akses secara berasingan untuk setiap pangkalan data, dan pengguna mesti mempunyai lesen Dataverse yang sesuai.
Keselamatan peringkat lajur dalam Dataverse
Gunakan keselamatan peringkat lajur apabila keselamatan peringkat rekod tidak memberikan kawalan yang mencukupi. Aktifkan untuk semua lajur tersuai dan kebanyakan lajur sistem. Kebanyakan lajur sistem yang mengandungi maklumat peribadi yang boleh dikenal pasti (PII) menyokong keselamatan peringkat lajur. Metadata lajur sistem menunjukkan sama ada anda boleh mengamankannya.
Aktifkan keselamatan peringkat lajur secara berasingan untuk setiap lajur. Kemudian cipta profil keselamatan lajur yang memberikan akses Cipta,Kemas Kini, dan Baca kepada lajur yang dilindungi. Tetapkan profil kepada pengguna atau pasukan.
Keselamatan peringkat lajur tidak memberikan akses kepada rekod. Pengguna mesti sudah mempunyai akses rekod sebelum profil keselamatan lajur boleh memberikan akses kepada lajur yang selamat. Gunakan keselamatan peringkat lajur hanya di tempat yang diperlukan kerana penggunaan berlebihan boleh mengurangkan prestasi.
Urus keselamatan merentasi pelbagai persekitaran
Gunakan penyelesaian Dataverse untuk memindahkan peranan keselamatan dan profil keselamatan lajur antara persekitaran. Cipta dan urus unit perniagaan dan pasukan secara berasingan dalam setiap persekitaran. Anda juga mesti menetapkan pengguna kepada komponen keselamatan yang sesuai dalam setiap persekitaran.
Konfigurasi keselamatan pengguna
Selepas anda mencipta peranan, pasukan, dan unit perniagaan, konfigurasikan akses setiap pengguna:
- Kaitkan pengguna dengan unit perniagaan. Dataverse menggunakan unit perniagaan akar secara lalai dan menambah pengguna ke pasukan lalai unit perniagaan tersebut.
- Tetapkan peranan keselamatan yang diperlukan oleh pengguna.
- Tambah pengguna ke pasukan yang sesuai.
- Jika anda menggunakan keselamatan peringkat lajur, tetapkan profil keselamatan lajur kepada pengguna atau salah satu pasukan mereka.
Akses berkesan pengguna menggabungkan peranan keselamatan yang diberikan secara langsung dengan peranan yang diberikan melalui pasukan. Dataverse sentiasa memberikan kebenaran paling luas daripada peranan tersebut. Untuk panduan terperinci, lihat Konfigurasikan keselamatan persekitaran.
Koordinasi perubahan keselamatan utama dengan pembuat aplikasi dan pentadbir yang mengurus kebenaran pengguna sebelum anda melaksanakan perubahan tersebut.