Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Met Azure Virtual Network-peering kunt u naadloos twee of meer virtuele netwerken in Azure verbinden, zodat ze worden weergegeven als één voor connectiviteitsdoeleinden. Met deze krachtige functie kunt u beveiligde, krachtige verbindingen tussen virtuele netwerken maken en al het verkeer op de privé-backbone-infrastructuur van Microsoft behouden, waardoor openbare internetroutering niet meer nodig is.
Wat je in dit artikel leert:
Hoe peering van virtuele netwerken werkt en de belangrijkste voordelen
Verschillende typen peering (lokaal en globaal)
Connectiviteit en servicechaining implementeren
Veelvoorkomende problemen met peering oplossen
Of u nu een hub-and-spoke-topologie ontwerpt of netwerken verbindt tussen regio's, deze handleiding helpt u inzicht te hebben in de mogelijkheden en beperkingen van peering van virtuele netwerken.
Door gebruik te maken van connectiviteitsconfiguraties in Azure Virtual Network Manager, kun je connectiviteit schalen voorbij traditionele peeringlimieten voor virtueel netwerk. Je kunt bijvoorbeeld een hub-en-spaak-topologie creëren met tot 1.000 spaaks virtuele netwerken die aan een hub zijn gekoppeld, of een mesh-gekoppelde groep creëren met maximaal 3.000 virtuele netwerken die direct met elkaar kunnen communiceren.
Azure ondersteunt de volgende typen peering:
Peering van virtuele netwerken: virtuele netwerken verbinden binnen dezelfde Azure-regio.
Wereldwijde peering van virtuele netwerken: virtuele netwerken verbinden tussen Azure-regio's.
Enkele voordelen van het gebruik van peering van virtuele netwerken - lokaal of globaal - zijn:
Een verbinding met lage latentie en hoge bandbreedte tussen resources in verschillende virtuele netwerken.
De mogelijkheid voor resources in één virtueel netwerk om te communiceren met resources in een ander virtueel netwerk.
De mogelijkheid om gegevens over te dragen tussen virtuele netwerken in Azure-abonnementen, Microsoft Entra-tenants, implementatiemodellen en Azure-regio's.
De mogelijkheid om virtuele netwerken te koppelen die zijn gemaakt via Azure Resource Manager.
De mogelijkheid om een virtueel netwerk dat is gemaakt via Resource Manager te koppelen aan een netwerk dat is gemaakt via het klassieke implementatiemodel. Zie Over Azure-implementatiemodellen voor meer informatie over Azure-implementatiemodellen.
Geen downtime voor resources in beide virtuele netwerken wanneer u de peering maakt of nadat de peering is gemaakt.
Netwerkverkeer tussen gekoppelde virtuele netwerken is privé. Verkeer tussen de virtuele netwerken wordt opgeslagen in het Microsoft-backbone-netwerk. Er zijn geen openbare internet-, gateways of versleuteling vereist in de communicatie tussen de virtuele netwerken.
Microsoft introduceerde onlangs een extra flexibiliteit bovenop virtuele netwerkpeering - 'Subnet peering'.
Het is een extra flexibiliteit bovenop virtuele netwerkpeering, waarbij je de optie krijgt om specifieke subnetten te kiezen die via virtuele netwerken gepeerd moeten worden. Je kunt de lijst met subnetten in de virtuele netwerken die je wilt koppelen, specificeren of invoeren. Daarentegen worden bij reguliere peering van virtuele netwerken de volledige adresruimte en alle subnetten tussen de virtuele netwerken gepeerd. Zie Subnetpeering configureren voor meer informatie.
Connectiviteit
Voor gekoppelde virtuele netwerken kunnen resources in beide virtuele netwerken rechtstreeks verbinding maken met resources in het gekoppelde virtuele netwerk.
De netwerklatentie tussen virtuele machines in gekoppelde virtuele netwerken in dezelfde regio is gelijk aan de latentie binnen één virtueel netwerk. De netwerkdoorvoer is gebaseerd op de bandbreedte die is toegestaan voor de virtuele machine, evenredig met de grootte. Er is geen extra beperking voor bandbreedte binnen de peering.
Het verkeer tussen virtuele machines in gekoppelde virtuele netwerken wordt rechtstreeks doorgestuurd via de Microsoft-backbone-infrastructuur, niet via een gateway of via het openbare internet.
U kunt netwerkbeveiligingsgroepen in een virtueel netwerk toepassen om de toegang tot andere virtuele netwerken of subnetten te blokkeren. Wanneer u peering voor virtuele netwerken configureert, opent of sluit u de regels voor de netwerkbeveiligingsgroep tussen de virtuele netwerken. Als u volledige connectiviteit opent tussen gekoppelde virtuele netwerken, kunt u netwerkbeveiligingsgroepen toepassen om specifieke toegang te blokkeren of te weigeren. Volledige connectiviteit is de standaardoptie. Zie Beveiligingsgroepen voor meer informatie over netwerkbeveiligingsgroepen.
Wijzig het formaat van de adresruimte van gepeerde virtuele Azure-netwerken
U kunt de grootte van de adresruimte van virtuele Azure-netwerken die zijn gekoppeld, wijzigen zonder dat er downtime is opgetreden in de momenteel gekoppelde adresruimte. Deze functie is handig wanneer u de grootte van de adresruimte van het virtuele netwerk wilt wijzigen nadat u uw workloads hebt geschaald. Nadat de adresruimte is vergroot of verkleind, moeten peers worden gesynchroniseerd met de wijzigingen in de adresruimte. Het vergroten/verkleinen werkt voor zowel IPv4- als IPv6-adresruimten.
U kunt het formaat van adressen op de volgende manieren wijzigen:
Wijzig het adresbereikvoorvoegsel van een bestaand adresbereik (wijzig bijvoorbeeld 10.1.0.0/16 in 10.1.0.0/18).
Adresbereiken toevoegen aan een virtueel netwerk.
Verwijder adresbereiken uit een virtueel netwerk.
Het aanpassen van de grootte van de adresruimte wordt tenant-overschrijdend ondersteund.
U kunt peers van virtuele netwerken synchroniseren via Azure Portal of met Azure PowerShell. U wordt aangeraden de synchronisatie uit te voeren na elke bewerking voor het wijzigen van de adresruimte in plaats van meerdere bewerkingen uit te voeren en vervolgens de synchronisatiebewerking uit te voeren. Zie Adresruimte bijwerken voor een gekoppeld virtueel netwerk voor informatie over het bijwerken van de adresruimte van een gekoppeld virtueel netwerk.
Belangrijk
Deze functie biedt geen ondersteuning voor scenario's waarbij het virtuele netwerk dat moet worden bijgewerkt, is gekoppeld aan een klassiek virtueel netwerk.
Dienstenketening
Met servicechaining kunt u verkeer van één virtueel netwerk naar een virtueel apparaat of gateway in een gekoppeld netwerk leiden via door de gebruiker gedefinieerde routes (UDR's).
Om servicechaining in te schakelen, configureert u UDR's die verwijzen naar virtuele machines in gekoppelde virtuele netwerken als het IP-adres voor de volgende hop. UDR's kunnen ook verwijzen naar gateways van virtuele netwerken om servicechaining mogelijk te maken.
U kunt hub-and-spoke-netwerken implementeren waar de hub virtuele netwerk infrastructuuronderdelen host, zoals een virtueel netwerkapparaat of een VPN-gateway. Alle virtuele spoke-netwerken kunnen vervolgens peeringsverbindingen tot stand brengen met het virtuele hub-netwerk. Verkeer stroomt via virtuele netwerkapparaten of VPN-gateways in het virtuele hubnetwerk.
Met peering voor virtuele netwerken kan de volgende hop in een UDR het IP-adres zijn van een virtuele machine in het gekoppelde virtuele netwerk of een VPN-gateway. U kunt niet routeren tussen virtuele netwerken met een UDR die een Azure ExpressRoute-gateway opgeeft als het volgende hoptype. Zie het overzicht van door de gebruiker gedefinieerde routes voor meer informatie over UDR's. Zie hub-and-spoke-netwerktopologie in Azure voor meer informatie over het maken van een hub-and-spoke-netwerktopologie.
Gateways en lokale connectiviteit
Elk virtueel netwerk, inclusief een gekoppeld virtueel netwerk, kan een eigen gateway hebben. Een virtueel netwerk kan de gateway gebruiken om verbinding te maken met een on-premises netwerk. U kunt ook virtuele netwerk-naar-virtuele netwerkverbindingen configureren met behulp van gateways, zelfs voor gekoppelde virtuele netwerken.
Wanneer u beide opties configureert voor interconnectiviteit van virtuele netwerken, loopt het verkeer tussen de virtuele netwerken via de peeringconfiguratie. Het verkeer maakt gebruik van de Azure-backbone.
U kunt de gateway in het gekoppelde virtuele netwerk ook configureren als een transitpunt naar een on-premises netwerk. In dit geval kan het virtuele netwerk dat een externe gateway gebruikt, geen eigen gateway hebben. Een virtueel netwerk kan slechts één gateway hebben. De gateway moet een lokale of externe gateway in het gekoppelde virtuele netwerk zijn, zoals wordt weergegeven in het volgende diagram.
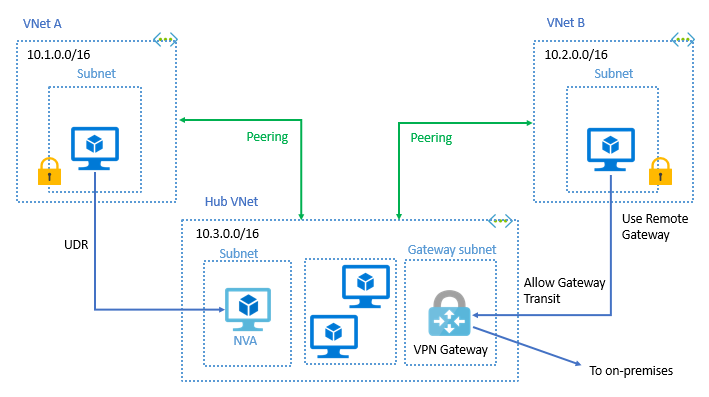
Zowel peering van virtuele netwerken als globale peering van virtuele netwerken ondersteunen gatewaytransit.
Gatewayoverdracht tussen virtuele netwerken die zijn gemaakt via verschillende implementatiemodellen, wordt ondersteund. De gateway moet zich in het virtuele netwerk in het Azure Resource Manager-model bevinden. Zie voor meer informatie over het gebruik van een gateway voor transit, Een VPN-gateway configureren voor transit in een virtueel netwerkpeering.
Om een VPN- of ExpressRoute-gateway te gebruiken die zich in een andere Azure-regio bevindt dan je workload-virtuele netwerken, zie Gebruik een VPN of ExpressRoute-gateway in een andere regio.
Wanneer u virtuele netwerken koppelt die één ExpressRoute-verbinding delen, gaat het verkeer tussen deze netwerken via de peeringrelatie. Dat verkeer maakt gebruik van het Azure backbone-netwerk. U kunt nog steeds in elk virtueel netwerk lokale gateways gebruiken om verbinding te maken met het on-premises circuit. Anders kunt u een gedeelde gateway gebruiken en doorvoer configureren voor on-premises connectiviteit.
Aangekondigde gatewayprefixen
In hub-and-spokeontwerpen die gatewaytransit gebruiken, kunnen Azure VPN-gateway en ExpressRoute Gateway een groot aantal prefixen aan on-premises bekendmaken, omdat standaard het adresbereik van de hub en de adresbereiken van gekoppelde virtuele netwerken worden bekendgemaakt.
Om het aantal geadverteerde prefixes te verminderen, kun je geadverteerde gateway-prefixes op het gateway-virtueel netwerk configureren door de summarizedGatewayPrefixes property te gebruiken. Wanneer je deze eigenschap instelt voor het virtuele hubnetwerk, adverteren Azure VPN-gateway en ExpressRoute Gateway de samengevatte prefixen in plaats van de adresruimte van de hub en onderdrukken ze de advertentie van adresruimtes van spokes die binnen de samengevatte ruimte vallen.
Notitie
De summarizedGatewayPrefixes eigenschap is alleen van invloed op virtuele netwerken met een gatewaysubnet.
Zie Het overzicht van geadverteerde gatewayvoorvoegsels voor meer informatie.
Problemen oplossen
Om te controleren of virtuele netwerken peering hebben, controleert u de effectieve routes. Controleer routes voor een netwerkinterface in een subnet in een virtueel netwerk. Als er een virtuele netwerkpeering bestaat, hebben alle subnetten binnen het virtuele netwerk routes met het volgende hoptypeVirtuele netwerkpeering, voor elke adresruimte in elk gekoppeld virtueel netwerk. Zie Diagnose van een routeringsprobleem met virtuele machines voor meer informatie.
U kunt ook problemen met de connectiviteit met een virtuele machine in een gekoppeld virtueel netwerk oplossen met behulp van Azure Network Watcher. Met een connectiviteitscontrole kunt u zien hoe verkeer wordt gerouteerd van de netwerkinterface van een virtuele bronmachine naar de netwerkinterface van een doel-VM. Zie Problemen met verbindingen met Azure Network Watcher oplossen met behulp van Azure Portal voor meer informatie.
U kunt ook Problemen met peering van virtuele netwerken oplossen bekijken.
Beperkingen voor gekoppelde virtuele netwerken
De volgende beperkingen zijn alleen van toepassing wanneer virtuele netwerken wereldwijd zijn gekoppeld:
Resources in een virtueel netwerk kunnen niet communiceren met het front-end-IP-adres van een basale load balancer (intern of openbaar) in een virtueel netwerk met wereldwijde peering.
Sommige services die gebruikmaken van een basisbelastingsverdeler werken niet via wereldwijde peering van virtuele netwerken. Zie Wat zijn de beperkingen met betrekking tot peering van wereldwijde virtuele netwerken en load balancers?
U kunt geen peerings voor virtuele netwerken uitvoeren als onderdeel van de bewerking van het
PUTvirtuele netwerk.
Zie Vereisten en beperkingen voor meer informatie. Zie Netwerklimieten voor meer informatie over het ondersteunde aantal peerings.
Machtigingen
Zie Machtigingen voor meer informatie over machtigingen die zijn vereist voor het maken van peering van een virtueel netwerk.
Prijzen
Je betaalt een kleine vergoeding voor in- en uitgaande verkeer dat een virtuele netwerkpeeringverbinding gebruikt. Zie prijzen voor virtuele netwerken voor meer informatie.
Gatewaytransit is een peering-eigenschap waarmee een virtueel netwerk gebruik kan maken van een virtueel privé-netwerk of een ExpressRoute-gateway binnen een gekoppeld virtueel netwerk in peering. Gateway-transit werkt voor zowel tussen locaties als netwerk-naar-netwerkconnectiviteit. Verkeer naar de gateway (inkomend of uitgaand verkeer) in het gekoppelde virtuele netwerk brengt kosten in rekening voor peering van virtuele netwerken in het virtuele spoke-netwerk (of virtueel netwerk zonder een VPN-gateway). Voor meer informatie, zie Prijzen voor Azure VPN-gateway voor VPN Gateway-kosten en ExpressRoute-gatewaykosten.
Notitie
Een eerdere versie van dit document vermeldde dat peeringkosten voor virtuele netwerken niet van toepassing zouden zijn op het spoke virtuele netwerk (of virtueel netwerk zonder gateway) met gatewaytransit. Het weerspiegelt nu nauwkeurige prijzen per pagina met prijzen.
Volgende stappen
Bent u klaar om peering van virtuele netwerken te implementeren? Kies uw scenario:
Aan de slag met zelfstudies
- Maak peering aan in hetzelfde abonnement - Perfect voor test- en ontwikkelomgevingen.
- Maak peering aan tussen abonnementen - Ideaal voor bedrijfsscenario's met meerdere abonnementen.
Geavanceerde configuratie
- Bouw een hub-and-spoke-topologie - Schaal je netwerkarchitectuur op.
- Beheer peering-instellingen - Volledige referentie voor alle peeringopties.
Hulp nodig?
- Veelgestelde vragen over peering van virtuele netwerken - Veelvoorkomende vragen en antwoorden.