RDP Shortpath brengt een UDP-transport tot stand tussen een lokaal apparaat Windows-app of de Extern bureaublad-app op ondersteunde platforms en sessiehost in Azure Virtual Desktop. Standaard start het Extern bureaublad Protocol (RDP) een op TCP gebaseerd omgekeerd verbindingstransport en probeert vervolgens een externe sessie tot stand te brengen met behulp van UDP. Als de UDP-verbinding werkt, wordt de TCP-verbinding verbroken. Anders wordt de TCP-verbinding gebruikt als een terugvalmechanisme.
UDP-transport biedt een betere verbindingsbetrouwbaarheid en consistentere latentie. TCP-gebaseerd reverse connect transport biedt de beste compatibiliteit met verschillende netwerkconfiguraties en heeft een hoog slagingspercentage voor het tot stand brengen van RDP-verbindingen.
RDP Shortpath kan op twee manieren worden gebruikt:
Beheerde netwerken, waarbij directe connectiviteit tot stand wordt gebracht tussen de client en de sessiehost bij het gebruik van een privéverbinding, zoals Azure ExpressRoute of een site-to-site virtueel particulier netwerk (VPN). Een verbinding via een beheerd netwerk wordt op een van de volgende manieren tot stand gebracht:
Een directe UDP-verbinding tussen het clientapparaat en de sessiehost, waarbij u de RDP Shortpath-listener moet inschakelen en een binnenkomende poort op elke sessiehost moet toestaan om verbindingen te accepteren.
Een directe UDP-verbinding tussen het clientapparaat en de sessiehost, met behulp van het STUN-protocol (Simple Traversal Underneath NAT) tussen een client en de sessiehost. Binnenkomende poorten op de sessiehost hoeven niet te zijn toegestaan.
Openbare netwerken, waar directe connectiviteit tot stand wordt gebracht tussen de client en de sessiehost bij gebruik van een openbare verbinding. Er zijn twee verbindingstypen voor het gebruik van een openbare verbinding, die hier worden vermeld in volgorde van voorkeur:
Een directe UDP-verbinding tussen een client en de sessiehost met behulp van het STUN-protocol (Simple Traversal Underneath NAT).
Een doorgegeven UDP-verbinding met behulp van het Traversal Using Relay NAT (TURN)-protocol tussen een client en de sessiehost.
Het transport dat wordt gebruikt voor RDP Shortpath is gebaseerd op het Universal Rate Control Protocol (URCP). URCP verbetert UDP met actieve monitoring van de netwerkomstandigheden en zorgt voor eerlijk en volledig gebruik van de verbinding. URCP werkt indien nodig met lage vertragings- en verliesniveaus.
Belangrijk
-
Azure cloud: RDP Shortpath voor openbare netwerken via STUN en TURN is algemeen beschikbaar.
-
Azure Cloud voor de overheid: RDP Shortpath via STUN en TURN is beschikbaar in openbare preview met **toegewezen servers met IP-bereik 20.140.236.0/22. Klanten kunnen de functie voor de sessiehost uitproberen in de validatiering.
Belangrijkste voordelen
Het gebruik van RDP Shortpath heeft de volgende belangrijke voordelen:
Door URCP te gebruiken om UDP te verbeteren, worden de beste prestaties bereikt door netwerkparameters dynamisch te leren en het protocol te voorzien van een snelheidscontrolemechanisme.
Hogere doorvoer.
Bij gebruik van STUN verkort het verwijderen van extra relaispunten de retourtijd, verbetert het de betrouwbaarheid van de verbinding en de gebruikerservaring met latentiegevoelige toepassingen en invoermethoden.
Voor beheerde netwerken geldt het volgende:
RDP Shortpath biedt ondersteuning voor het configureren van QoS-prioriteit (Quality of Service) voor RDP-verbindingen via DSCP-markeringen (Differentiated Services Code Point).
Met het RDP Shortpath-transport kan het uitgaande netwerkverkeer worden beperkt door voor elke sessie een beperkingssnelheid op te geven.
Hoe werkt RDP Shortpath
Als u wilt weten hoe RDP Shortpath werkt voor beheerde netwerken en openbare netwerken, selecteert u elk van de volgende tabbladen.
U kunt de directe zichtlijnverbinding die is vereist voor het gebruik van RDP Shortpath met beheerde netwerken op de volgende manieren tot stand brengen.
Het hebben van directe zichtlijnconnectiviteit betekent dat de client rechtstreeks verbinding kan maken met de sessiehost zonder te worden geblokkeerd door firewalls.
Opmerking
Als u andere VPN-typen gebruikt om verbinding te maken met Azure, raden we u aan een UDP-gebaseerde VPN te gebruiken. Hoewel de meeste op TCP gebaseerde VPN-oplossingen geneste UDP ondersteunen, voegen ze overgenomen overhead van TCP-congestiebeheer toe, wat de RDP-prestaties vertraagt.
Als u RDP Shortpath wilt gebruiken voor beheerde netwerken, moet u een UDP-listener inschakelen op uw sessiehosts. Standaard wordt poort 3390 gebruikt, hoewel u ook een andere poort kunt gebruiken.
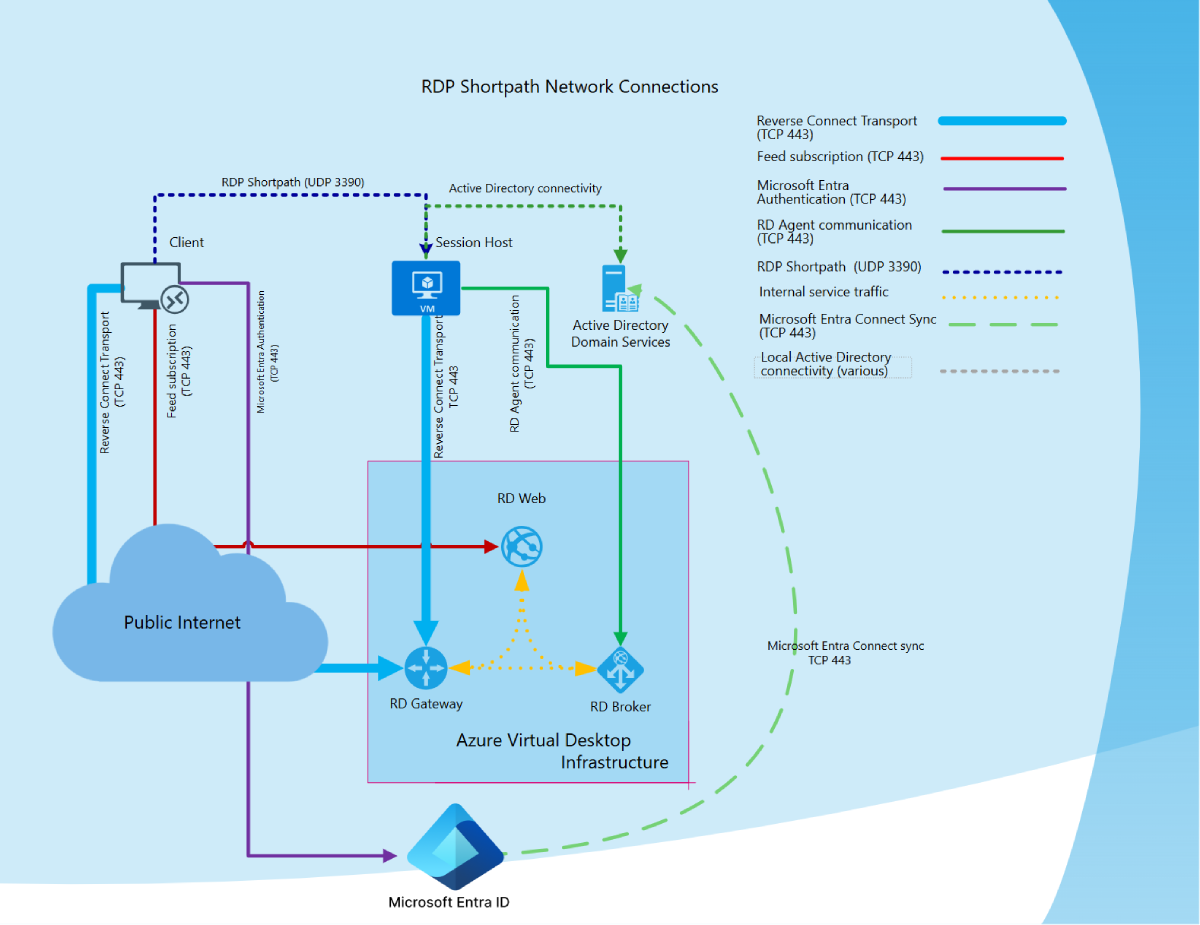
In het volgende diagram ziet u een overzicht op hoog niveau van de netwerkverbindingen bij gebruik van RDP Shortpath voor beheerde netwerken en sessiehosts die zijn gekoppeld aan een Active Directory-domein.
Verbindingsvolgorde
Alle verbindingen beginnen met het tot stand brengen van een TCP-gebaseerd reverse connect-transport via de Azure Virtual Desktop Gateway. Vervolgens stellen de client en de sessiehost het initiële RDP-transport tot stand en beginnen ze met het uitwisselen van hun mogelijkheden. Over deze mogelijkheden wordt onderhandeld met behulp van het volgende proces:
De sessiehost verzendt de lijst met IPv4- en IPv6-adressen naar de client.
De client start de achtergrondthread om een parallel UDP-transport rechtstreeks tot stand te brengen naar een van de IP-adressen van de sessiehost.
Terwijl de client de opgegeven IP-adressen onderzoekt, wordt de initiële verbinding via het reverse connect-transport tot stand gebracht om ervoor te zorgen dat er geen vertraging optreedt in de gebruikersverbinding.
Als de client een rechtstreekse verbinding heeft met de sessiehost, brengt de client een beveiligde verbinding tot stand met TLS via betrouwbare UDP.
Nadat het RDP Shortpath-transport tot stand is gebracht, worden alle Dynamic Virtual Channels (DVC's), inclusief externe afbeeldingen, invoer en apparaatomleiding, naar het nieuwe transport verplaatst. Als een firewall of netwerktopologie echter verhindert dat de client een directe UDP-verbinding tot stand brengt, gaat RDP verder met omgekeerd transport.
Als uw gebruikers beschikken over zowel RDP Shortpath voor beheerde netwerken als openbare netwerken, wordt het eerst gevonden algoritme gebruikt. De gebruiker gebruikt de verbinding die voor die sessie het eerst tot stand wordt gebracht.
Om de beste kans te bieden dat een UDP-verbinding slaagt wanneer u een openbare verbinding gebruikt, zijn er de volgende typen directe en doorgestuurde verbindingen:
Directe verbinding: STUN wordt gebruikt om een directe UDP-verbinding tot stand te brengen tussen een client en de sessiehost. Om deze verbinding tot stand te brengen, moeten de client en sessiehost met elkaar kunnen verbinden via een openbaar IP-adres en een onderhandelde poort. De meeste clients kennen echter hun eigen publieke IP-adres niet, omdat ze zich achter een NAT-gatewayapparaat (Network Address Translation) bevinden. STUN is een protocol voor de zelfdetectie van een openbaar IP-adres van achter een NAT-gatewayapparaat en de client om zijn eigen openbare IP-adres te bepalen.
Als een client STUN-verkeer wil gebruiken, moet het netwerk UDP-verkeer toestaan. Ervan uitgaande dat zowel de client als de sessiehost kunnen routeren naar het ontdekte IP-adres en de poort van de ander rechtstreeks, wordt de communicatie tot stand gebracht met directe UDP via het WebSocket-protocol. Als een firewall of andere netwerkapparaten directe verbindingen blokkeren, wordt geprobeerd een doorgestuurde UDP-verbinding tot stand te brengen.
Doorgestuurde verbinding: TURN wordt gebruikt om een verbinding tot stand te brengen, waarbij verkeer wordt doorgegeven via een tussenliggende server tussen een client en sessiehost wanneer een directe verbinding niet mogelijk is. TURN is een uitbreiding van STUN. Het gebruik van TURN betekent dat het publieke IP-adres en de poort van tevoren bekend zijn, wat mogelijk is via firewalls en andere netwerkapparaten.
Als firewalls of andere netwerkapparaten UDP-verkeer blokkeren, valt de verbinding terug op een TCP-gebaseerd transport met omgekeerde verbinding.
Wanneer een verbinding tot stand wordt gebracht, coördineert Interactive Connectivity Establishment (ICE) het beheer van STUN en TURN om de waarschijnlijkheid van het tot stand brengen van een verbinding te optimaliseren en ervoor te zorgen dat voorrang wordt gegeven aan voorkeursprotocollen voor netwerkcommunicatie.
Elke RDP-sessie gebruikt een dynamisch toegewezen UDP-poort van een kortstondig poortbereik (standaard 49152 tot 65535) die het RDP Shortpath-verkeer accepteert. Poort 65330 wordt in dit bereik genegeerd, omdat deze gereserveerd is voor intern gebruik door Azure. U kunt ook een kleiner, voorspelbaar poortbereik gebruiken. Zie voor meer informatie Het poortbereik beperken dat clients gebruiken voor openbare netwerken.
Tip
RDP Shortpath voor openbare netwerken werkt automatisch zonder extra configuratie, mits netwerken en firewalls het verkeer doorlaten en RDP-transportinstellingen in het Windows-besturingssysteem voor sessiehosts en -clients hun standaardwaarden gebruiken.
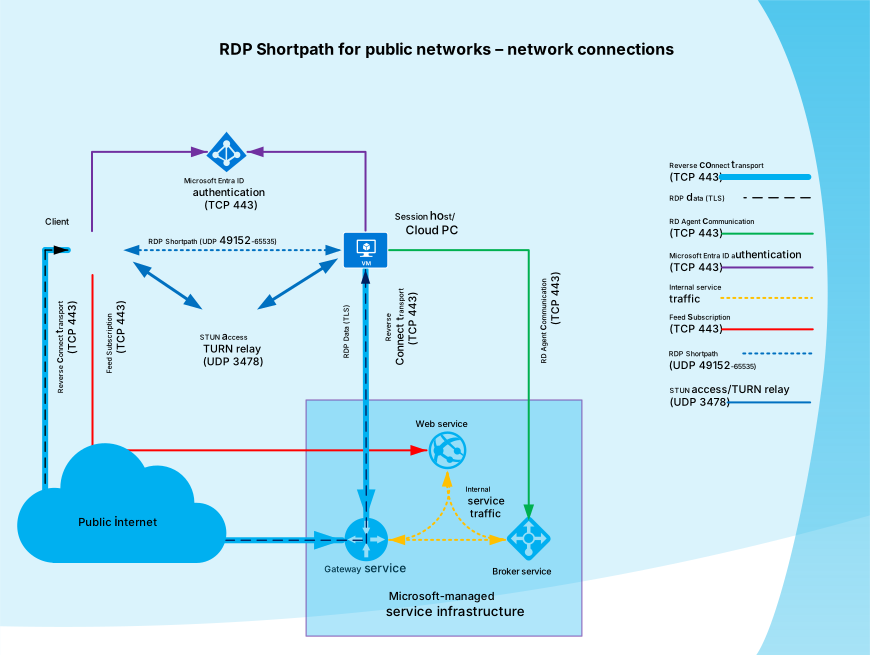
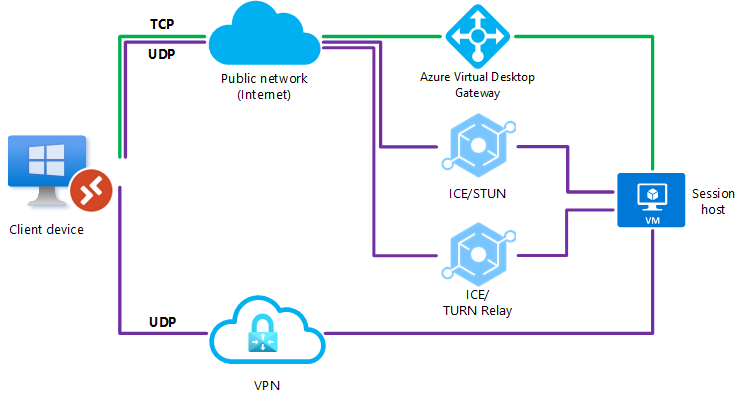
Het volgende diagram geeft een overzicht op hoog niveau van de netwerkverbindingen bij het gebruik van RDP Shortpath voor openbare netwerken waar sessiehosts deelnemen aan Microsoft Entra ID.
Beschikbaarheid van TURN-relais
TURN-relay is beschikbaar in de volgende regio's van Azure met ACS TURN-relay (51.5.0.0/16):
- Australië (midden)
- Australië (oosten)
- Australië (zuidoosten)
- Brazilië (zuiden)
- Canada (midden)
- Canada (oosten)
- India (midden)
- Verenigde Staten (midden)
- Verenigde Staten (oosten)
- Verenigde Staten (oosten) 2
- Frankrijk (midden)
- Duitsland - west centraal
- Israël (midden)
- Japan (oosten)
- Japan (westen)
- Korea (midden)
- Zuid-Korea
- Mexico (midden)
- Verenigde Staten (midden-noord)
- Noord-Europa
- Noorwegen (westen)
- Zuid-Afrika (noorden)
- Zuid-Afrika (westen)
- Verenigde Staten (zuiden)
- Zuidoost-Azië
- India (zuid)
- Spanje (midden)
- Zwitserland (noorden)
- Tawain Noord
- Tawain Noordoost
- VAE (midden)
- VAE (noorden)
- VK (zuiden)
- VK (westen)
- Verenigde Staten (westen)
- West-Europa
- Verenigde Staten (westen)
- V.S. 2 (westen)
- V.S. 3 (westen)
Een TURN-relay wordt geselecteerd op basis van de fysieke locatie van het clientapparaat. Als een clientapparaat zich bijvoorbeeld in het VK bevindt, is het TURN-relais in de regio VK (zuid) of VK - west geselecteerd. Als een clientapparaat ver verwijderd is van een TURN-relay, kan de UDP-verbinding terugvallen op TCP.
Network Address Translation en firewalls
De meeste Azure Virtual Desktop-clients worden uitgevoerd op computers in het particuliere netwerk. Internettoegang wordt verleend via een NAT-gatewayapparaat (Network Address Translation). Daarom wijzigt de NAT-gateway alle netwerkaanvragen van het particuliere netwerk die voor internet zijn bestemd. Een dergelijke wijziging is bedoeld om één openbaar IP-adres te delen met alle computers op het particuliere netwerk.
Vanwege de wijziging van het IP-pakket ziet de ontvanger van het verkeer het openbare IP-adres van de NAT-gateway in plaats van de werkelijke afzender. Wanneer verkeer terugkeert naar de NAT-gateway, wordt dit doorgestuurd naar de beoogde ontvanger zonder dat de afzender hiervan op de hoogte is. In de meeste gevallen zijn de apparaten die achter zo'n NAT schuilgaan, zich niet bewust van de omzetting en weten ze het netwerkadres van de NAT-gateway niet.
NAT is van toepassing op de virtuele netwerken van Azure waar alle sessiehosts zich bevinden. Wanneer een sessiehost het netwerkadres op internet probeert te bereiken, wordt de NAT-gateway (van uzelf of standaard van Azure) of Azure Load Balancer uitgevoerd om het adres om te zetten. Zie Bronnetwerkadresvertaling (SNAT) gebruiken voor uitgaande verbindingen voor meer informatie over de verschillende soorten bronnetwerkomzetting.
De meeste netwerken bevatten doorgaans firewalls die verkeer inspecteren en blokkeren op basis van regels. De meeste klanten configureren hun firewalls om binnenkomende verbindingen (dat wil zeggen, ongevraagde pakketten van internet die zonder verzoek worden verzonden) te voorkomen. Firewalls gebruiken verschillende technieken om gegevensstromen te volgen om onderscheid te maken tussen gevraagd en ongevraagd verkeer. In de context van TCP houdt de firewall SYN- en ACK-pakketten bij en is het proces eenvoudig. UDP-firewalls gebruiken meestal heuristieken op basis van pakketadressen om verkeer te koppelen aan UDP-stromen en dit toe te staan of te blokkeren. Er zijn veel verschillende NAT-implementaties beschikbaar.
Verbindingsvolgorde
Alle verbindingen beginnen met het tot stand brengen van een TCP-gebaseerd reverse connect-transport via de Azure Virtual Desktop Gateway. Vervolgens stellen de client en de sessiehost het initiële RDP-transport tot stand en beginnen ze met het uitwisselen van hun mogelijkheden. Als RDP Shortpath voor openbare netwerken is ingeschakeld op de sessiehost, start de sessiehost vervolgens een proces dat kandidaatverzameling wordt genoemd:
De sessiehost somt alle netwerkinterfaces op die aan een sessiehost zijn toegewezen, inclusief virtuele interfaces zoals VPN en Teredo.
De Windows-service Extern bureaublad Services (TermService) wijst UDP-sockets toe aan elke interface en slaat het IP:Port-paar op in de kandidaattabel als een lokale kandidaat.
De service Extern bureaublad-services gebruikt elke UDP-socket die in de vorige stap is toegewezen om te proberen de STUN-server van Azure Virtual Desktop te bereiken op het openbare internet. De communicatie vindt plaats door een klein UDP-pakket naar poort 3478 te sturen.
Als het pakket de STUN-server bereikt, reageert de STUN-server met het openbare IP-adres en de poort. Deze gegevens worden als een reflexieve kandidaat opgeslagen in de tabel met kandidaten.
Nadat de sessiehost alle kandidaten heeft verzameld, gebruikt de sessiehost het gevestigde reverse connect-transport om de kandidatenlijst door te geven aan de klant.
Wanneer de klant de lijst met kandidaten van de sessiehost ontvangt, voert de klant ook het verzamelen van kandidaten op zijn kant uit. Vervolgens stuurt de client zijn kandidatenlijst naar de sessiehost.
Nadat de sessiehost en de klant hun kandidatenlijsten hebben uitgewisseld, proberen beide partijen met elkaar in contact te komen met behulp van alle verzamelde kandidaten. Deze verbindingspoging vindt aan beide kanten gelijktijdig plaats. Veel NAT-gateways zijn zo geconfigureerd dat binnenkomend verkeer naar de socket kan worden verzonden zodra de uitgaande gegevensoverdracht wordt geïnitialiseerd. Dit gedrag van NAT-gateways is de reden waarom de gelijktijdige verbinding essentieel is. Als STUN mislukt omdat het geblokkeerd is, wordt er geprobeerd een doorgestuurde verbinding te maken met behulp van TURN.
Na de eerste pakketwisseling kunnen de client en de sessiehost een of meer gegevensstromen tot stand brengen. Uit deze gegevensstromen kiest RDP het snelste netwerkpad. De client brengt vervolgens een beveiligde verbinding tot stand met behulp van TLS via betrouwbare UDP met de sessiehost en initieert RDP Shortpath-transport.
Nadat RDP het RDP Shortpath-transport tot stand heeft gebracht, worden alle Dynamic Virtual Channels (DVC's), inclusief externe afbeeldingen, invoer en apparaatomleiding, naar het nieuwe transport verplaatst.
Als uw gebruikers zowel over RDP Shortpath voor beheerde netwerken als openbare netwerken beschikken, wordt het eerst gevonden algoritme gebruikt, wat betekent dat de gebruiker de verbinding gebruikt die voor die sessie het eerst tot stand wordt gebracht. Zie voorbeeldscenario 4 voor meer informatie.
Netwerkconfiguratie
Voor de ondersteuning van RDP Shortpath voor openbare netwerken hebt u meestal geen speciale configuratie nodig. De sessiehost en client ontdekken automatisch de directe gegevensstroom als dit mogelijk is in uw netwerkconfiguratie. Elke omgeving is echter uniek en bepaalde netwerkconfiguraties kunnen de kans op succes van de rechtstreekse verbinding negatief beïnvloeden. Volg de aanbevelingen om de kans op een directe gegevensstroom te vergroten.
Aangezien RDP Shortpath UDP gebruikt om een gegevensstroom tot stand te brengen en een firewall op uw netwerk UDP-verkeer blokkeert, mislukt RDP Shortpath en valt de verbinding terug op TCP-gebaseerd transport met omgekeerde verbinding. Azure Virtual Desktop gebruikt STUN-servers die worden geleverd door Azure Communication Services en Microsoft Teams. Vanwege de aard van de functie is een uitgaande verbinding tussen de sessiehosts en de client vereist. Helaas kunt u in de meeste gevallen niet voorspellen waar uw gebruikers zich bevinden. Daarom raden we u aan uitgaande UDP-connectiviteit vanaf uw sessiehosts met internet toe te staan. Als u minder poorten nodig hebt, kunt u het poortbereik beperken dat clients gebruiken voor de UDP-stroom. Gebruik de volgende tabellen als referentie bij het configureren van firewalls voor RDP Shortpath.
Als in uw omgeving symmetrische NAT wordt gebruikt, wat inhoudt dat één persoonlijke bron IP:Port wordt toegewezen aan een unieke IP :Port voor een openbare bestemming, kunt u een indirecte verbinding met TURN gebruiken. Dit is het geval als u Azure Firewall en Azure NAT-gateway gebruikt. Zie Bronnetwerkadresomzetting met virtuele netwerken voor meer informatie over NAT met Azure virtuele netwerken.
We hebben een aantal algemene aanbevelingen voor geslaagde verbindingen met behulp van RDP Shortpath voor openbare netwerken. Zie Algemene aanbevelingen voor meer informatie.
Als gebruikers beschikken over RDP Shortpath voor zowel beheerde netwerken als openbare netwerken, wordt het eerst gevonden algoritme gebruikt. De gebruiker gebruikt de verbinding die voor die sessie het eerst tot stand wordt gebracht. Zie Voorbeeldscenario's voor meer informatie.
De volgende secties bevatten de bron-, doel- en protocolvereisten voor uw sessie-hosts en clientapparaten die moeten worden toegestaan voor de werking van RDP Shortpath.
Opmerking
Microsoft heeft de overgang voltooid van het voorheen gedeelde 20.202.0.0/16-subnet naar het nieuwe 51.5.0.0/16 TURN-relay-IP-bereik in 39 Azure-regio's. Deze nieuwe reeks is exclusief bedoeld voor Azure Virtual Desktop en Windows 365, waardoor deze wordt gescheiden van de infrastructuur van Azure Communication Services. De upgrade is ontworpen om RDP Shortpath voor openbare netwerken te verbeteren (via TURN/Relay), waardoor snellere, betrouwbaardere connectiviteit en een verbeterde gebruikerservaring worden geleverd.
Opmerking
TURN-gebaseerde verbindingen zijn gevoelig voor verbindingsverlies tijdens TURN-relay-updates. Deze updates vinden doorgaans plaats tijdens geplande onderhoudsperioden, maar kunnen soms buiten het geplande venster plaatsvinden vanwege dringende patches op de Azure-infrastructuur.
In alle bovenstaande scenario's maakt de client binnen enkele seconden automatisch opnieuw verbinding.
Virtueel netwerk sessiehost
De volgende tabel bevat informatie over de bron-, bestemmings- en protocolvereisten voor RDP Shortpath voor het virtuele netwerk van uw sessiehost.
| Naam |
Source |
Bronpoort |
Destination |
Bestemmingspoort |
Protocol |
Actie |
| Directe verbinding met STUN |
VM-subnet |
Alle |
Alle |
1024-65535
(standaard 49152-65535) |
UDP |
Toestaan |
| STUN/TURN-relais |
VM-subnet |
Alle |
51.5.0.0/16 |
3478 |
UDP |
Toestaan |
Clientnetwerk
De volgende tabel bevat informatie over de bron-, bestemmings- en protocolvereisten voor uw clientapparaten.
| Naam |
Source |
Bronpoort |
Destination |
Bestemmingspoort |
Protocol |
Actie |
| Directe verbinding met STUN |
Clientnetwerk |
Alle |
Openbare IP-adressen die zijn toegewezen aan de NAT-gateway of Azure Firewall (geleverd door het STUN-eindpunt) |
1024-65535
(standaard 49152-65535) |
UDP |
Toestaan |
| STUN/TURN-relais |
Clientnetwerk |
Alle |
51.5.0.0/16 |
3478 |
UDP |
Toestaan |
Belangrijk
Het toegewezen IP-bereik voor TURN-relay voor Azure Government is 20.140.236.0/22. RDP Shortpath via TURN is momenteel in openbare preview in Azure Government. Klanten kunnen de functie uitproberen met behulp van de validatiering.
Virtueel netwerk sessiehost
De volgende tabel bevat informatie over de bron-, bestemmings- en protocolvereisten voor RDP Shortpath voor het virtuele netwerk van uw sessiehost.
| Naam |
Source |
Bronpoort |
Destination |
Bestemmingspoort |
Protocol |
Actie |
| Directe verbinding met STUN |
VM-subnet |
Alle |
Alle |
1024-65535
(standaard: 49152-65535) |
UDP |
Toestaan |
| STUN/TURN-relais |
VM-subnet |
Alle |
20.140.236.0/22 |
3478 |
UDP |
Toestaan |
Clientnetwerk
De volgende tabel bevat informatie over de bron-, bestemmings- en protocolvereisten voor uw clientapparaten.
| Naam |
Source |
Bronpoort |
Destination |
Bestemmingspoort |
Protocol |
Actie |
| Directe verbinding met STUN |
Clientnetwerk |
Alle |
Openbare IP-adressen die zijn toegewezen aan de NAT-gateway of Azure Firewall (geleverd door het STUN-eindpunt) |
1024-65535
(standaard: 49152-65535) |
UDP |
Toestaan |
| STUN/TURN-relais |
Clientnetwerk |
Alle |
20.140.236.0/22 |
3478 |
UDP |
Toestaan |
Ondersteuning voor Teredo
Hoewel dit niet vereist is voor RDP Shortpath, voegt Teredo extra NAT-traversalkandidaten toe en wordt de kans op een geslaagde RDP Shortpath-verbinding vergroot in netwerken met alleen IPv4. Zie Teredo-ondersteuning inschakelen voor meer informatie over het inschakelen van Teredo op sessiehosts en -clients.
UPnP-ondersteuning
Om de kans op een directe verbinding aan de kant van de Extern bureaublad-client te vergroten, kan RDP Shortpath UPnP gebruiken om een poorttoewijzing op de NAT-router te configureren. UPnP is een standaardtechnologie die wordt gebruikt door verschillende toepassingen, zoals Xbox, Delivery Optimization en Teredo. UPnP is algemeen beschikbaar op routers die gewoonlijk op een thuisnetwerk worden aangetroffen. UPnP is standaard ingeschakeld op de meeste thuisrouters en toegangspunten, maar is vaak uitgeschakeld op bedrijfsnetwerken.
Algemene aanbevelingen
Hier volgen enkele algemene aanbevelingen voor het gebruik van RDP Shortpath voor openbare netwerken:
Vermijd het gebruik van geforceerde tunneling-configuraties als uw gebruikers via internet toegang hebben tot Azure Virtual Desktop.
Zorg ervoor dat u geen dubbele NAT- of Carrier-Grade-NAT-configuraties (CGN) gebruikt.
Adviseer uw gebruikers UPnP niet uit te schakelen op hun thuisrouters.
Vermijd het gebruik van cloudpakketinspectiediensten.
Vermijd het gebruik van op TCP gebaseerde VPN-oplossingen.
Schakel IPv6-connectiviteit of Teredo in.
Beveiliging van de verbinding
Met RDP Shortpath kunt u de mogelijkheden voor RDP-multitransport uitbreiden. Het vervangt het reverse connect transport niet, maar vult het aan. De initiële sessie-brokering wordt beheerd via de Azure Virtual Desktop-service en het reverse connect-transport. Alle verbindingspogingen worden genegeerd, tenzij ze eerst overeenkomen met de sessie met omgekeerde verbinding. RDP Shortpath wordt tot stand gebracht na verificatie en als dit tot stand is gebracht, wordt het reverse connect-transport verwijderd en stroomt al het verkeer over de RDP Shortpath.
RDP Shortpath gebruikt een beveiligde verbinding met TLS via betrouwbare UDP tussen de client en de sessiehost met behulp van de certificaten van de sessiehost. Het certificaat dat wordt gebruikt voor RDP-versleuteling wordt standaard zelf gegenereerd door het besturingssysteem tijdens de implementatie. Azure Virtual Desktop biedt op dit moment geen ondersteuning voor het gebruik van een certificaat dat is uitgegeven door een certificeringsinstantie.
Voorbeelden van scenario's
Hier volgen enkele voorbeeldscenario's om weer te geven hoe verbindingen worden geëvalueerd om te bepalen of RDP Shortpath wordt gebruikt in verschillende netwerktopologieën.
Scenario 1
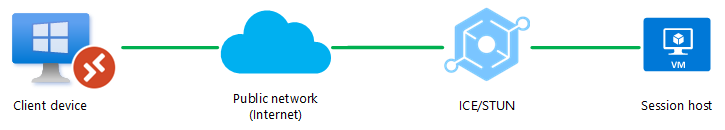
Een UDP-verbinding kan alleen tot stand worden gebracht tussen het clientapparaat en de sessiehost via een openbaar netwerk (internet). Een rechtstreekse verbinding, zoals een VPN, is niet beschikbaar. UDP is toegestaan door de firewall of het NAT-apparaat.
Scenario 2
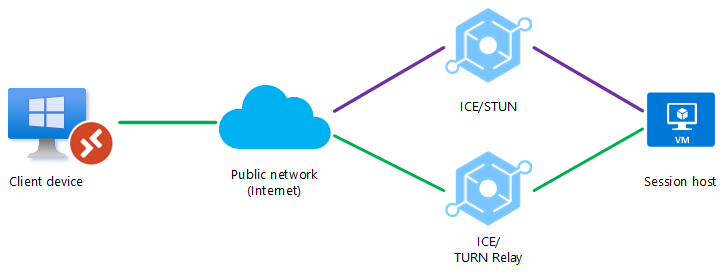
Een firewall of NAT-apparaat blokkeert een directe UDP-verbinding, maar een doorgegeven UDP-verbinding kan via TURN worden doorgegeven tussen het clientapparaat en de sessiehost via een openbaar netwerk (internet). Een andere directe verbinding, zoals een VPN, is niet beschikbaar.
Scenario 3
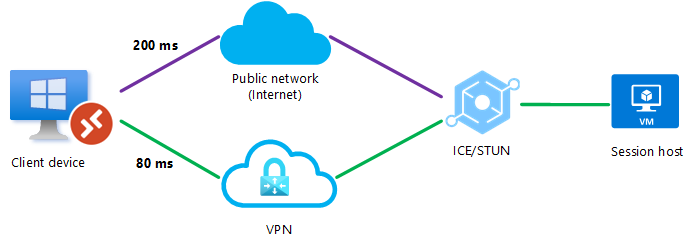
Er kan een UDP-verbinding tot stand worden gebracht tussen het clientapparaat en de sessiehost via een openbaar netwerk of via een directe VPN-verbinding, maar RDP Shortpath voor beheerde netwerken is niet ingeschakeld. Wanneer de client de verbinding tot stand brengt, kan het ICE/STUN-protocol meerdere routes zien. Elke route wordt geëvalueerd en de route met de laagste latentie wordt gekozen.
In dit voorbeeld wordt een UDP-verbinding gemaakt met behulp van RDP Shortpath voor openbare netwerken via de directe VPN-verbinding, omdat deze de laagste latentie heeft, zoals aangegeven door de groene lijn.
Scenario 4
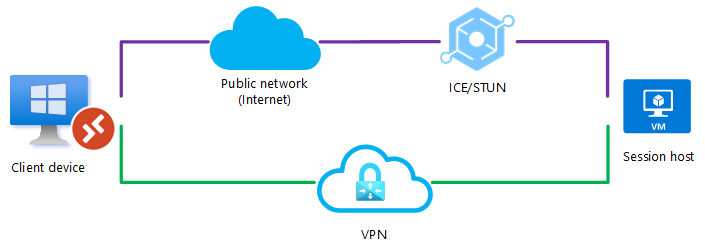
Zowel RDP Shortpath voor openbare netwerken als beheerde netwerken zijn ingeschakeld. Er kan een UDP-verbinding tot stand worden gebracht tussen het clientapparaat en de sessiehost via een openbaar netwerk of via een directe VPN-verbinding. Wanneer de client de verbinding tot stand brengt, worden er tegelijkertijd pogingen ondernomen om verbinding te maken met behulp van RDP Shortpath voor beheerde netwerken via poort 3390 (standaard) en RDP Shortpath voor openbare netwerken via het ICE/STUN-protocol. Het eerst gevonden algoritme zal worden gebruikt en de gebruiker zal de verbinding gebruiken die het eerst tot stand wordt gebracht voor die sessie.
Aangezien het uitvoeren van een openbaar netwerk meer stappen vereist, bijvoorbeeld een NAT-apparaat, een taakverdeler of een STUN-server, is het waarschijnlijk dat het eerst gevonden algoritme de verbinding via RDP Shortpath voor beheerde netwerken selecteert en als eerste tot stand wordt gebracht.
Scenario 5
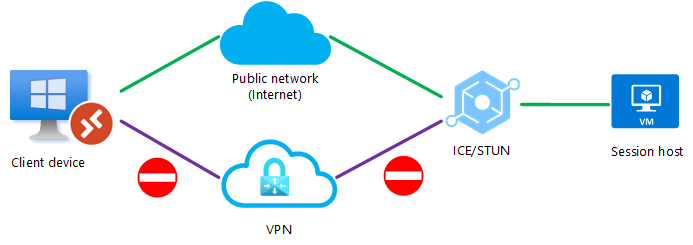
Er kan een UDP-verbinding tot stand worden gebracht tussen het clientapparaat en de sessiehost via een openbaar netwerk of via een directe VPN-verbinding, maar RDP Shortpath voor beheerde netwerken is niet ingeschakeld. Om te voorkomen dat ICE/STUN een bepaalde route gebruikt, kan een beheerder een van de routes voor UDP-verkeer blokkeren. Als u een route blokkeert, wordt het resterende pad altijd gebruikt.
In dit voorbeeld wordt UDP geblokkeerd op de directe VPN-verbinding en brengt het ICE/STUN-protocol een verbinding tot stand via het openbare netwerk.
Scenario 6
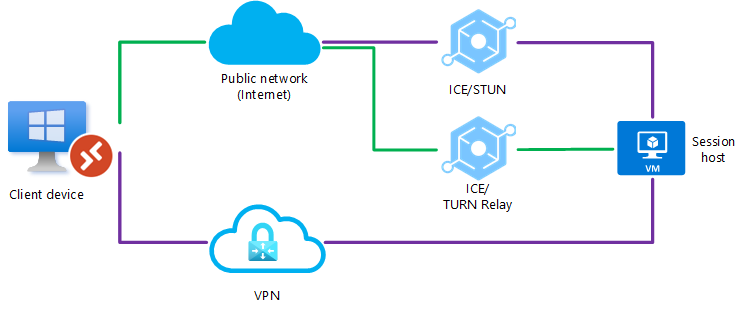
Zowel RDP Shortpath voor openbare netwerken als beheerde netwerken zijn geconfigureerd, maar er kan geen UDP-verbinding tot stand worden gebracht met een directe VPN-verbinding. Een firewall of NAT-apparaat blokkeert ook een directe UDP-verbinding via het openbare netwerk (internet), maar een doorgegeven UDP-verbinding kan via TURN worden doorverbonden tussen het clientapparaat en de sessiehost via een openbaar netwerk (internet).
Scenario 7
Zowel RDP Shortpath voor openbare netwerken als beheerde netwerken zijn geconfigureerd, maar er kan geen UDP-verbinding tot stand worden gebracht. In dit geval mislukt RDP Shortpath en valt de verbinding terug op TCP-gebaseerd transport met omgekeerde verbinding.
Volgende stappen

