Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Dit artikel helpt u bij het configureren van uw punt-naar-site-VPN-gateway (P2S) voor Microsoft Entra ID-verificatie met behulp van de nieuwe door Microsoft geregistreerde Azure VPN-client-app-id.
VPN Gateway ondersteunt nu een nieuwe door Microsoft geregistreerde app-id en bijbehorende doelgroepwaarden voor de nieuwste versies van de Azure VPN-client. Wanneer u een P2S VPN-gateway configureert met behulp van de nieuwe doelgroepwaarden, slaat u het eerder vereiste handmatige registratieproces voor de Azure VPN-client-app voor uw Microsoft Entra-tenant over. De app-id is al gemaakt en uw tenant kan deze automatisch gebruiken zonder extra registratiestappen. Dit proces is veiliger dan het handmatig registreren van de Azure VPN-client, omdat u de app niet hoeft te autoriseren of machtigingen toewijst via de rol Cloud App-beheerder. Zie Hoe en waarom toepassingen worden toegevoegd aan Microsoft Entra ID voor meer inzicht in het verschil tussen de typen toepassingsobjecten.
- Als uw P2S-gebruikers-VPN-gateway is geconfigureerd met behulp van de doelgroepwaarden voor de handmatig geconfigureerde Azure VPN-client-app, kunt u eenvoudig wijzigen de gateway- en clientinstellingen om te profiteren van de nieuwe door Microsoft geregistreerde app-id.
- Zie Een aangepaste doelgroep-app-id maken voor P2S VPN als u een aangepaste doelgroepwaarde wilt maken of wijzigen.
- Als u de toegang tot P2S wilt configureren of beperken op basis van gebruikers en groepen, raadpleegt u Scenario: P2S VPN-toegang configureren op basis van gebruikers en groepen.
Overwegingen
Belangrijk
De Azure VPN Client voor Linux (Preview) werd op 31 augustus 2026 uit dienst gesteld. Na deze datum wordt de client niet langer ondersteund. Voor meer informatie, zie het overzicht van Azure VPN Client for Linux Retirement en de migratiegids voor VPN Gateway en Virtual WAN.
- Een P2S VPN gateway kan slechts één doelgroepwaarde ondersteunen. Het biedt geen ondersteuning voor meerdere doelgroepwaarden tegelijk.
Hoewel het mogelijk is dat de Azure VPN-client voor Windows kan werken in andere versies van het besturingssysteem, wordt de Azure VPN-client voor Windows alleen ondersteund in de volgende releases:
- Ondersteunde Windows-releases: Windows 11 op x64-, x86- en ARM64-architecturen.
- De nieuwste versies van de Azure VPN-clients voor macOS en Windows zijn achterwaarts compatibel met P2S-gateways die zijn geconfigureerd voor het gebruik van de oudere doelgroepwaarden die overeenkomen met de handmatig geregistreerde app. Deze clients ondersteunen ook aangepaste doelgroepwaarden.
Belangrijk
Handmatig geregistreerde Azure VPN-clients die worden gebruikt voor punt-naar-siteverbindingen (P2S) met Microsoft Entra ID-verificatie, worden op 31 maart 2028 buiten gebruik gesteld in de openbare Azure-cloud, en op 31 maart 2029 in Azure Government en de clouds van Microsoft Azure beheerd door 21Vianet. Na deze datums werken handmatig geregistreerde clients niet meer en worden alleen Microsoft geregistreerde VPN-clients na de pensioendatums ondersteund.
Als u serviceonderbrekingen wilt voorkomen, migreert u handmatig geregistreerde VPN-clients naar een Microsoft geregistreerde VPN-client voor punt-naar-site-verbindingen met Microsoft Entra ID-verificatie vóór de toepasselijke buitengebruikstellingsdatums.
Waarden voor doelgroep van Azure VPN-client
In de volgende tabel ziet u de versies van de Azure VPN-client die worden ondersteund voor elke app-id en de bijbehorende beschikbare doelgroepwaarden.
| App ID | Ondersteunde doelgroepwaarden | Ondersteunde clients |
|---|---|---|
| Microsoft-geregistreerd | De doelgroepwaarde c632b3df-fb67-4d84-bdcf-b95ad541b5c8 is van toepassing op:- Openbaar in Azure - Azure Government - Azure Duitsland - Microsoft Azure beheerd door 21Vianet |
-Windows - macOS |
| Handmatig geregistreerd | - Openbaar in Azure: 41b23e61-6c1e-4545-b367-cd054e0ed4b4- Azure Government: 51bb15d4-3a4f-4ebf-9dca-40096fe32426- Azure Duitsland: 538ee9e6-310a-468d-afef-ea97365856a9- Microsoft Azure beheerd door 21Vianet: 49f817b6-84ae-4cc0-928c-73f27289b3aa |
-Windows - macOS |
| Op maat | <custom-app-id> |
-Windows - macOS |
Punt-naar-site-werkstroom
Voor het configureren van een P2S-verbinding met behulp van Microsoft Entra ID-verificatie is een reeks stappen vereist.
Dit artikel helpt je:
- Controleer uw tenant.
- Configureer de VPN-gateway met de juiste vereiste instellingen.
- Genereer en download het configuratiepakket voor de VPN-client.
De artikelen in de sectie Volgende stappen helpen u bij het volgende:
- Download de Azure VPN-client op de clientcomputer.
- Configureer de client met behulp van de instellingen van het configuratiepakket van de VPN-client.
- Verbinding maken.
Vereiste voorwaarden
In dit artikel wordt ervan uitgegaan dat de volgende vereisten zijn:
Een VPN-gateway
Bepaalde gatewayopties zijn niet compatibel met P2S VPN-gateways die gebruikmaken van Microsoft Entra ID-verificatie. De VPN-gateway kan de Basic-SKU of een op beleid gebaseerd VPN-type niet gebruiken. Raadpleeg Over gateway-SKU's voor meer informatie over gateway-SKU's. Zie VPN Gateway-instellingen voor meer informatie over VPN-typen.
Als u nog geen werkende VPN-gateway hebt die compatibel is met Microsoft Entra ID-verificatie, raadpleegt u Een VPN-gateway maken en beheren - Azure Portal. Maak een compatibele VPN-gateway en ga vervolgens terug naar dit artikel om P2S-instellingen te configureren.
Een Microsoft Entra-tenant
- Voor de stappen in dit artikel is een Microsoft Entra-tenant vereist. Zie Een nieuwe tenant maken in Microsoft Entra ID voor meer informatie.
De VPN-clientadrespool toevoegen
De clientadrespool bestaat uit een privé-IP-adresbereik dat u opgeeft. De clients die verbinding maken via een punt-naar-site-VPN ontvangen dynamisch een IP-adres uit dit bereik. Gebruik een privé-IP-adresbereik dat niet overlapt met de on-premises locatie waaruit u verbinding maakt of het virtuele netwerk waarmee u verbinding wilt maken. Als u meerdere protocollen configureert en SSTP een van de protocollen is, wordt de geconfigureerde adresgroep gelijk verdeeld tussen de geconfigureerde protocollen.
- Ga in Azure Portal naar uw VPN-gateway.
- Op de pagina voor uw gateway, selecteer in het linkerdeelvenster punt-naar-site-configuratie.
- Op de pagina Punt-naar-site-configuratie, klik op Nu configureren.
- Op de pagina punt-naar-site-configuratie ziet u het configuratievak voor adresgroep.
- Voeg in het vak Adresgroep het privé-IP-adresbereik toe dat u wilt gebruiken. Als u bijvoorbeeld het adresbereik
172.16.201.0/24toevoegt, ontvangen VPN-clients een van de IP-adressen uit dit bereik. Het minimale subnetmasker is 29 bits voor actief/passief en 28 bits voor actieve/actieve configuratie.
Nadat u het bereik hebt toegevoegd, gaat u verder met de volgende secties om de rest van de vereiste instellingen te configureren.
Tunneltype en authenticatie configureren
Belangrijk
De Azure Portal is bezig met het bijwerken van de Azure Active Directory-velden naar Entra. Als u microsoft Entra-id ziet waarnaar wordt verwezen en u deze waarden nog niet ziet in de portal, kunt u Azure Active Directory-waarden selecteren.
Zoek de tenant-id van de map die u wilt gebruiken voor verificatie. Raadpleeg Hoe u uw Microsoft Entra-tenant-id kunt vinden voor hulp bij het vinden van uw tenant-id.
Configureer tunneltype en verificatiewaarden.
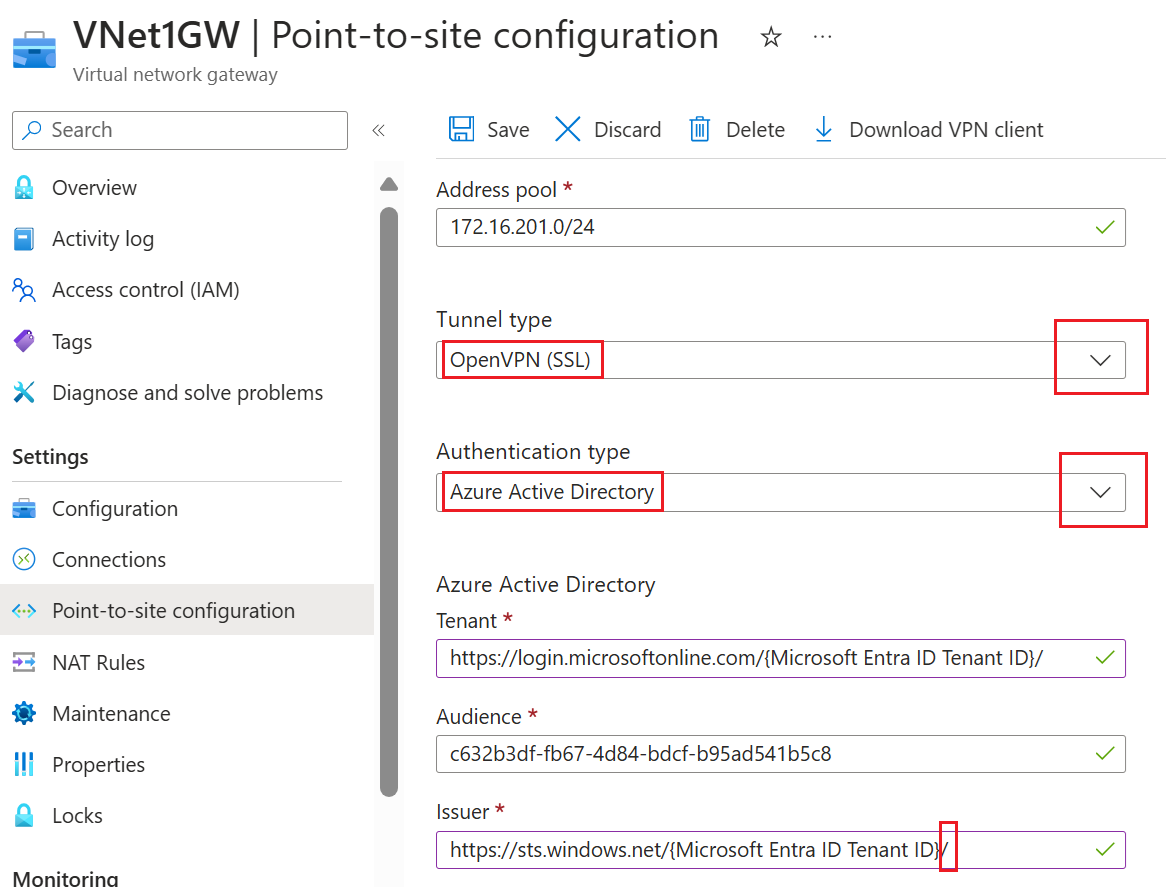
Configureer de volgende waarden:
- Adrespool: clientadrespool
- Tunneltype: OpenVPN (SSL)
- Verificatietype: Microsoft Entra-id
Gebruik voor Microsoft Entra ID-waarden de volgende richtlijnen voor tenant-, doelgroep- en verlenerwaarden . Vervang {Microsoft ID Entra Tenant ID} door uw tenant-id, waarbij u ervoor zorgt dat u deze waarde verwijdert {} uit de voorbeelden.
Tenant: TenantID voor de Microsoft Entra ID-tenant. Voer de tenant-id in die overeenkomt met uw configuratie. Zorg ervoor dat de Tenant-URL geen
\(backslash) aan het einde heeft. Voorwaartse schuine streep is toegestaan.- Openbaar in Azure:
https://login.microsoftonline.com/{TenantID} - Azure Government:
https://login.microsoftonline.us/{TenantID} - Azure Duitsland:
https://login-us.microsoftonline.de/{TenantID} - China 21Vianet:
https://login.chinacloudapi.cn/{TenantID}
- Openbaar in Azure:
Doelgroep: de bijbehorende waarde voor de door Microsoft geregistreerde Azure VPN-client-app-id. Aangepaste doelgroep wordt ook ondersteund voor dit veld.
c632b3df-fb67-4d84-bdcf-b95ad541b5c8
Verlener: URL van de Secure Token-service. Voeg een schuine streep toe aan het einde van de Issuer-waarde. Anders kan de verbinding mislukken. Voorbeeld:
https://sts.windows.net/{Microsoft ID Entra Tenant ID}/
Je hoeft Beheerderstoestemming verlenen voor Azure VPN-clienttoepassing niet te selecteren. Deze koppeling is alleen bedoeld voor handmatig geregistreerde VPN-clients die gebruikmaken van de oudere doelgroepwaarden. Er wordt een pagina geopend in Azure Portal.
Als je de instellingen hebt geconfigureerd, selecteer je bovenaan de pagina Opslaan .
Het configuratiepakket voor het VPN-clientprofiel downloaden
In deze sectie genereert en downloadt u het configuratiepakket voor het Azure VPN-clientprofiel. Dit pakket bevat de instellingen die u kunt gebruiken om het Azure VPN-clientprofiel op clientcomputers te configureren.
Klik boven aan de pagina punt-naar-site-configuratie op VPN-client downloaden. Het duurt enkele minuten voordat het clientconfiguratiepakket wordt gegenereerd.
Uw browser geeft aan dat een zip-bestand voor clientconfiguratie beschikbaar is. Deze heeft dezelfde naam als uw gateway.
Pak het gedownloade zip-bestand uit.
Blader naar de uitgepakte map 'AzureVPN'.
Noteer de locatie van het bestand 'azurevpnconfig.xml'. De azurevpnconfig.xml bevat de instelling voor de VPN-verbinding. U kunt dit bestand ook distribueren naar alle gebruikers die verbinding moeten maken via e-mail of andere manieren. De gebruiker heeft geldige Microsoft Entra ID-referenties nodig om verbinding te maken.
De Azure VPN-client configureren
Vervolgens bekijkt u het profielconfiguratiepakket, configureert u de Azure VPN-client voor de clientcomputers en maakt u verbinding met Azure. Zie de artikelen in de sectie Volgende stappen.
Volgende stappen
Configureer de Azure VPN-client. Zie Configureer een VPN-client voor P2S Microsoft Entra ID-authenticatieverbindingen.