Notitie
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen u aan te melden of de directory te wijzigen.
Voor toegang tot deze pagina is autorisatie vereist. U kunt proberen de mappen te wijzigen.
Rol Microsoft Defender voor Eindpunt uit op ingeschreven iOS-apparaten door gebruik te maken van de Microsoft Defender-app en Microsoft Intune. De implementatieopties ondersteunen begeleide apparaten, onbewaakte apparaten en apparaten die gebruikmaken van Intune User Enrollment.
De procedures in dit artikel vereisen Microsoft Intune. Intune is een apart product dat geen deel uitmaakt van Microsoft Defender voor Eindpunt, en het is niet opgenomen in alle abonnementen. Als u Intune wilt gebruiken, hebt u een abonnement nodig dat het bevat of kunt u het afzonderlijk kopen als een zelfstandig abonnement of invoegtoepassing. Zie Microsoft Intune licenties voor meer informatie.
Prerequisites
Gebruik accounts met de volgende rechten:
Microsoft Intune: Wijs zowel de Application Manager als Policy and Profile Manager ingebouwde rollen toe, of gebruik een aangepaste rol met gelijkwaardige rechten:
- Application Manager biedt de mobiele app- en beheerde app-rechten die nodig zijn om de Microsoft Defender-app toe te voegen, te configureren en toe te wijzen.
- Policy and Profile Manager biedt de apparaatconfiguratie- en registratierechten die nodig zijn om de profielen in dit artikel aan te maken en toe te wijzen.
Beperk de roltoewijzingen naar de gebruikers en apparaten die je beheert. Voor de permissies die in elke rol zijn opgenomen, zie Ingebouwde rolrechten voor Microsoft Intune.
Microsoft Defender-portaal: Wijs in Microsoft Defender XDR Unified role-based access control (RBAC)Security operations \ Security data \ Security data basics (read) toe, met toegang tot de apparaatgroepen met de ingeschreven apparaten. In organisaties die nog steeds Defender gebruiken voor Endpoint RBAC, wijs View-gegevensbeveiliging> en toegang toe aan de relevante apparaatgroepen.
Schrijf de iOS-apparaten van je gebruikers in bij Intune. Zie Enroll iOS- en iPadOS-apparaten in Microsoft Intune voor meer informatie.
Wijs gebruikers een Defender for Endpoint-licentie toe om de Microsoft Defender-app te gebruiken. Zie Licenties toewijzen aan gebruikers voor instructies.
Als je inschrijvingsmethode de Bedrijfsportal-app vereist, controleer dan of gebruikers de app hebben geïnstalleerd, ingelogd en de inschrijving hebben afgerond. Voor just-in-time (JIT) registratiescenario's waarbij de Bedrijfsportal-app niet vereist is, rol de Microsoft Authenticator-app uit als een verplichte app. Authenticator biedt de SSO-extensie die JIT-registratie gebruikt.
Opmerking
De Microsoft Defender-app is beschikbaar in de Apple App Store.
Rol de app uit op apparaten met toezicht en zonder toezicht
Voeg de Microsoft Defender-app toe aan Intune voor uitrol op zowel begeleide als onbewaakte iOS-apparaten.
iOS Store-app toevoegen
Sla deze procedure over als je de Microsoft Defender-app als app met volumelicentie uitrolt.
Voeg de Microsoft Defender-app toe aan Intune als een iOS-winkelapp. Voor gedetailleerde instructies, zie iOS store-apps toevoegen aan Microsoft Intune (link opent in een nieuw tabblad in de Intune-documentatie).
Op de Apps | Alle apps-pagina in het Microsoft Intune beheercentrum op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/allApps, selecteer  Aanmaken en gebruik deze specifieke instellingen:
- Platform: selecteer iOS/iPadOS.
- Apptype: Selecteer de iOS Store-app in de Store-appsectie .
Stel in de App Toevoeg-wizard de volgende instellingen in op het tabblad App-informatie:
- Selecteer Search the App Store, zoek naar Defender, en selecteer vervolgens Microsoft Defender: Security.
- Minimaal besturingssysteem: Selecteer iOS 17.0.
Nadat je de app hebt gemaakt, opent de pagina met appdetails. Om later terug te keren naar de pagina, selecteer je Microsoft Defender: Security op de pagina Apps | Alle apps. Op de pagina met appdetails, onder Monitor, selecteer je apparaatinstallatiestatus om te verifiëren dat de installatie succesvol is voltooid.
Implementatie voor apparaten onder supervisie voltooien
De Microsoft Defender-app biedt verbeterde mogelijkheden op iOS/iPadOS-apparaten met toezicht door gebruik te maken van de geavanceerde beheerfuncties van het platform. Het biedt ook webbescherming zonder dat er een lokale VPN op het apparaat nodig is. Deze configuratie beschermt gebruikers tegen phishing en andere webgebaseerde dreigingen.
Configureer toezichthoudende apparaten met een app-configuratiebeleid en een apparaatconfiguratieprofiel.
Configureren van de beheerde modus met behulp van Microsoft Intune
Configureer de supervised mode voor de Microsoft Defender-app via een appconfiguratiebeleid en een apparaatconfiguratieprofiel.
App-configuratiebeleid
Opmerking
Dit app-configuratiebeleid voor toezichthoudende apparaten geldt alleen voor beheerde apparaten. Als best practice wijs je het beleid toe aan Alle Apparaten.
Maak een configuratiebeleid voor de Managed devices-app aan. Voor gedetailleerde instructies, zie Create a app configuration policy (link opent in een nieuw tabblad in de Intune-documentatie).
Op de Apps | Configuratiepagina in het Microsoft Intune beheercentrum op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecteer>Create Managed devices.
In de gids 'Create app configuration policy ' configureert u de volgende instellingen:
Basispagina:
- Platform: selecteer iOS/iPadOS.
- Doel-app: Selecteer Select app, zoek en selecteer Microsoft Defender: Security en selecteer vervolgens OK.
Instellingen-tab :
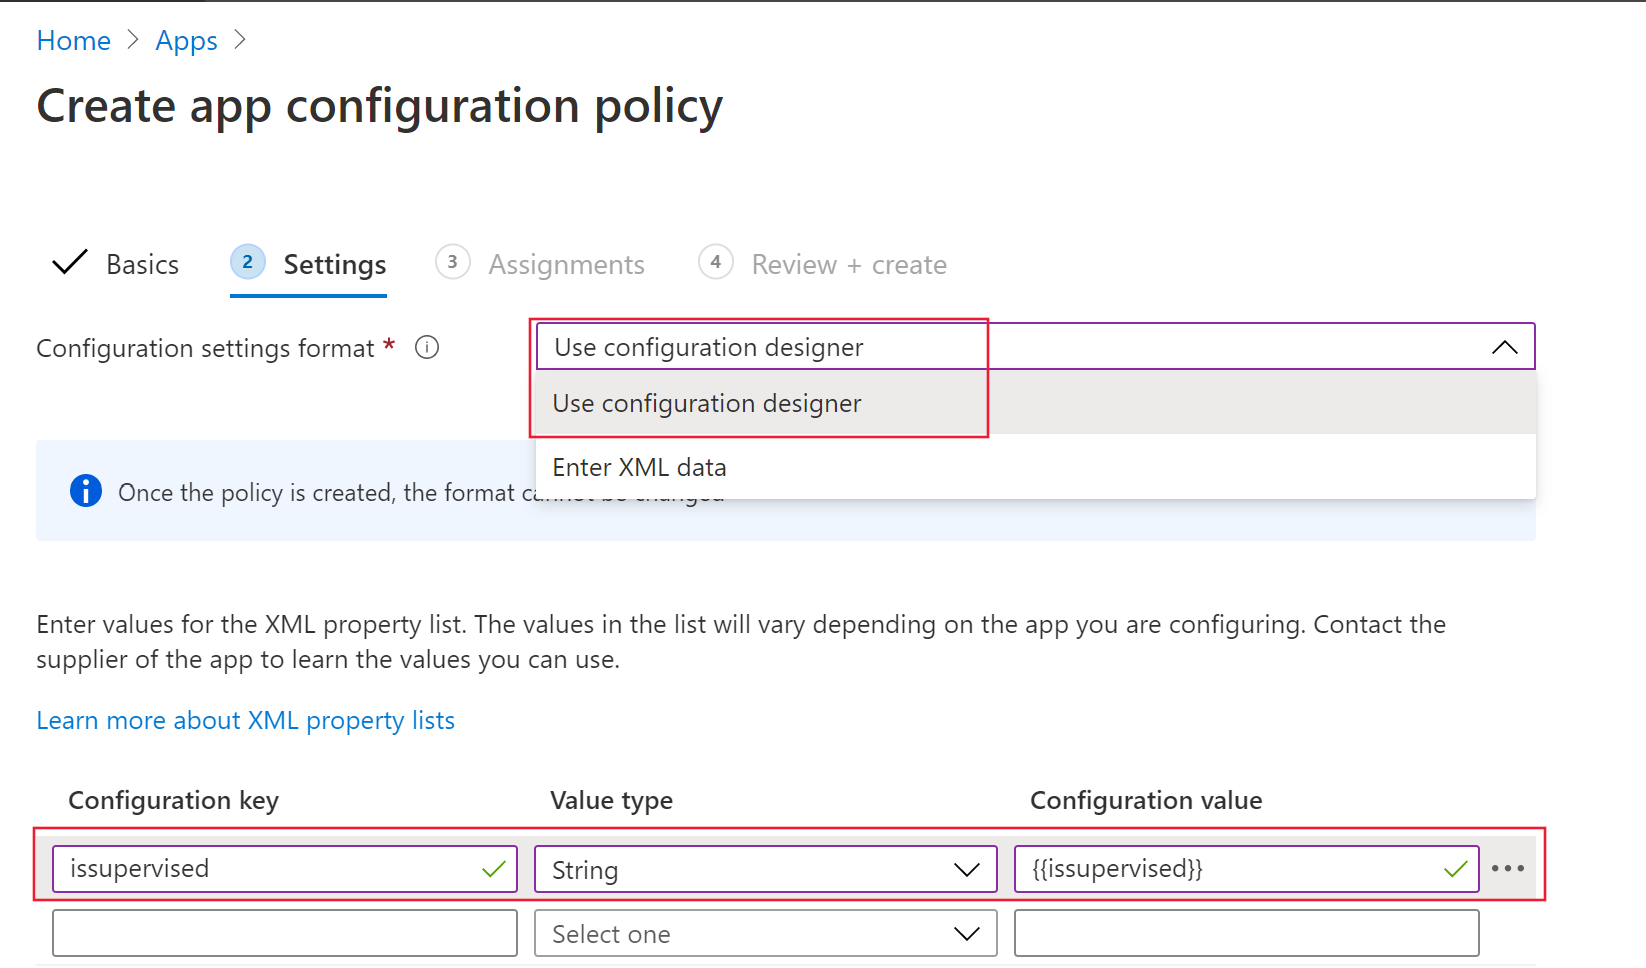
- Indeling van configuratie-instellingen: selecteer Configuratieontwerper gebruiken.
-
Configuratiesleutel: Voer in
issupervised. - Waardetype: Selecteer String.
-
Configuratiewaarde: Voer in
{{issupervised}}.
Tabblad Toewijzingen : Als best practice voor dit scenario wijs je het beleid toe aan Alle apparaten. Als je het beleid in plaats daarvan aan gebruikersgroepen toewijst, moeten gebruikers zich aanmelden op hun apparaten voordat het beleid van toepassing is. Zie Gebruikers- en apparaatprofielen toewijzen voor meer informatie.
Apparaatconfiguratieprofiel (controlefilter)
Opmerking
Op iOS/iPadOS-apparaten onder toezicht stelt het aangepaste ControlFilter-profiel.mobileconfig Web Protection mogelijk zonder de lokale loopback VPN op het apparaat in te stellen. Deze configuratie beschermt gebruikers tegen phishing en andere webgebaseerde aanvallen zonder dat je een lokale VPN nodig hebt.
Het ControlFilter-profiel werkt echter niet met Always-On VPN (AOVPN) vanwege platformbeperkingen.
Zet een van de volgende profielen in:
Zero touch (Silent) Control Filter: Dit profiel maakt stille onboarding mogelijk voor gebruikers. Download het configuratieprofiel van ControlFilterZeroTouch.
Control Filter: Download het configuratieprofiel van ControlFilter.
Nadat je het geselecteerde profiel hebt gedownload, maak je een aangepast apparaatconfiguratieprofiel aan. Voor gedetailleerde instructies, zie Voeg aangepaste instellingen toe aan Apple-apparaten in Microsoft Intune (link opent in een nieuw tabblad in de Intune-documentatie).
Wanneer je het beleid aanmaakt op het tabblad Policiesvan de Apparaten | Configuratiepagina in het Microsoft Intune admin center op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, door te kiezen opNieuw beleidaanmaken>, gebruik je deze specifieke instellingen:
- Platform: selecteer iOS/iPadOS.
- Profieltype: Selecteer Sjablonen.
- Sjabloonnaam: Selecteer Aangepast.
Configureer in de Custom wizard de volgende instellingen:
-
Configuratie-instellingen : Voor het configuratieprofielbestand zoek en selecteer het
.mobileconfigbestand dat je hebt gedownload. - Tabblad Toewijzingen : Als best practice voor dit scenario wijs je het profiel toe aan alle beheerde iOS-apparaten.
Stel geautomatiseerde onboarding in voor apparaten zonder toezicht
Automatiseer onboarding naar Defender for Endpoint door gebruik te maken van zero-touch onboarding of automatische onboarding van het VPN-profiel.
Stel zero-touch-onboarding in
Opmerking
Zero-touch kan niet worden geconfigureerd op iOS-apparaten die zonder gebruikersaffiniteit zijn ingeschreven, zoals gebruikersloze of gedeelde apparaten.
Stel Microsoft Defender voor Eindpunt in voor stille implementatie en activatie door een implementatieprofiel aan te maken. Gebruikers ontvangen een installatiemelding en Defender for Endpoint wordt geïnstalleerd zonder dat ze de app hoeven te openen.
Maak een VPN-apparaatconfiguratieprofiel aan. Voor gedetailleerde instructies, zie Maak een apparaatconfiguratieprofiel aan (de link opent in een nieuw tabblad in de Intune-documentatie). Voor informatie over de beschikbare VPN-instellingen, zie VPN-instellingen configureren voor Apple-apparaten in Microsoft Intune.
Wanneer je het beleid aanmaakt op het tabblad Policiesvan de Apparaten | Configuratiepagina in het Microsoft Intune admin center op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, door te kiezen opNieuw beleidaanmaken>, gebruik je deze specifieke instellingen:
- Platform: selecteer iOS/iPadOS.
- Profieltype: Selecteer Sjablonen.
- Sjabloonnaam: Selecteer VPN.
Gebruik in de VPN-wizard deze specifieke instellingen op het tabblad Configuratie-instellingen :
- Verbindingstype: Selecteer Aangepaste VPN.
-
Sectie Basis-VPN:
-
Naam van de verbinding: Voer
Microsoft Defender voor Eindpuntin. -
VPN-serveradres: Voer
127.0.0.1in. - Authenticatiemethode: Selecteer gebruikersnaam en wachtwoord.
- Split tunneling: Controleer of Uitschakelen geselecteerd is.
-
VPN-identificatie: Enter
com.microsoft.scmx. -
Voer sleutel- en waardeparen in voor de aangepaste VPN-attributen:
-
Sleutel: Enter
SilentOnboard. -
Waarde: Voer
Truein. - Standaard kunnen gebruikers de wisselknop niet wijzigen vanuit de app. Om gebruikers toe te staan de VPN-schakelaar binnen de app te wijzigen, voeg je het volgende sleutel-waarde paar toe:
-
Sleutel: Enter
EnableVPNToggleInApp. -
Waarde: Voer
Truein.
-
Sleutel: Enter
-
Sleutel: Enter
-
Naam van de verbinding: Voer
-
Automatische VPN-sectie :
-
Type automatische VPN-verbinding: Selecteren On-demand VPN.
- Regels op aanvraag: Selecteer Toevoegen, selecteer Ik wil het volgende doen>VPN-verbinding maken en selecteer vervolgens Ik wil beperken tot>Alle domeinen.
- Blokkeer gebruikers om automatische VPN uit te schakelen: Selecteer Ja om te voorkomen dat gebruikers de VPN uitschakelen. Standaard is deze instelling niet ingesteld en kunnen gebruikers de VPN alleen in Instellingen uitschakelen.
-
Type automatische VPN-verbinding: Selecteren On-demand VPN.
Nadat Intune het profiel heeft gesynchroniseerd met de beoogde iOS-apparaten:
- Defender voor Eindpunten wordt uitgerold en geruisloos gekoppeld. Het apparaat is zichtbaar in de Microsoft Defender-portal nadat het is toegevoegd.
- Er wordt een voorlopige melding verzonden naar het apparaat van de gebruiker.
- Webbeveiliging en andere functies worden geactiveerd.
In sommige gevallen, zoals na wachtwoordwijzigingen of multifactorauthenticatieprompts, kan zero-touch onboarding vereisen dat gebruikers handmatig inloggen in de Microsoft Defender-app.
Voor de eerste onboarding: Gebruikers ontvangen een stille melding.
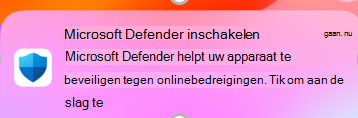
Gebruikers nemen de volgende stappen:
- Open de Microsoft Defender-app of tik op de melding.
- Selecteer het ingeschreven ondernemingsaccount in het scherm accountkiezer.
- Aanmelden.
Het apparaat wordt onboarded en begint te rapporteren aan de Microsoft Defender portal.
Voor eerder ingeboord apparaten: Gebruikers ontvangen een stille melding.
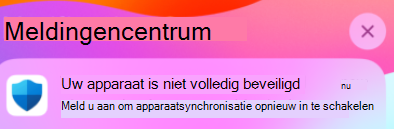
Om het rapporteren aan het Microsoft Defender-portaal te hervatten:
- Open de Microsoft Defender-app of tik op de melding.
- Meld u aan wanneer u hierom wordt gevraagd door de Microsoft Defender-app.
Het apparaat begint weer te rapporteren aan het Microsoft Defender-portaal.
Opmerking
- Zero-touch setup kan tot 5 minuten duren om op de achtergrond te voltooien.
- Voor apparaten met toezicht stelt u zero-touch onboarding in met het ZeroTouch Control Filter-profiel. In dit geval is het Defender for Endpoint VPN-profiel niet op het apparaat geïnstalleerd, en biedt het Control Filter-profiel Web Protection.
Stel automatische onboarding van het VPN-profiel in
Opmerking
Deze optie vereenvoudigt onboarding door het opzetten van het VPN-profiel. Als je zero-touch onboarding gebruikt, configureer deze optie dan niet.
Voor onbeveiligde apparaten biedt een lokale loopback VPN webbescherming. De VPN stuurt geen verkeer buiten het apparaat.
Configureer de automatische installatie van het VPN-profiel van Defender for Endpoint zodat gebruikers het profiel niet hoeven in te stellen tijdens de onboarding.
Maak een VPN-apparaatconfiguratieprofiel aan. Voor gedetailleerde instructies, zie Maak een apparaatconfiguratieprofiel aan (de link opent in een nieuw tabblad in de Intune-documentatie). Voor informatie over de beschikbare VPN-instellingen, zie VPN-instellingen configureren voor Apple-apparaten in Microsoft Intune.
Wanneer je het beleid aanmaakt op het tabblad Policiesvan de Apparaten | Configuratiepagina in het Microsoft Intune admin center op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/DevicesMenu/~/configuration, door te kiezen opNieuw beleidaanmaken>, gebruik je deze specifieke instellingen:
- Platform: selecteer iOS/iPadOS.
- Profieltype: Selecteer Sjablonen.
- Sjabloonnaam: Selecteer VPN.
Gebruik in de VPN-wizard deze specifieke instellingen op het tabblad Configuratie-instellingen :
- Verbindingstype: Selecteer Aangepaste VPN.
-
Sectie Basis-VPN:
-
Naam van de verbinding: Voer
Microsoft Defender voor Eindpuntin. -
VPN-serveradres: Voer
127.0.0.1in. - Authenticatiemethode: Selecteer gebruikersnaam en wachtwoord.
- Split tunneling: Controleer of Uitschakelen geselecteerd is.
-
VPN-identificatie: Enter
com.microsoft.scmx. -
Voer sleutel- en waardeparen in voor de aangepaste VPN-attributen:
-
Sleutel: Enter
AutoOnboard. -
Waarde: Voer
Truein. - Standaard kunnen gebruikers de wisselknop niet wijzigen vanuit de app. Om gebruikers toe te staan de VPN-schakelaar binnen de app te wijzigen, voeg je het volgende sleutel-waarde paar toe:
-
Sleutel: Enter
EnableVPNToggleInApp. -
Waarde: Voer
Truein.
-
Sleutel: Enter
-
Sleutel: Enter
-
Naam van de verbinding: Voer
-
Automatische VPN-sectie :
- Type automatische VPN-verbinding: Selecteren On-demand VPN.
- Regels op aanvraag: Selecteer Toevoegen, selecteer Ik wil het volgende doen>VPN-verbinding maken en selecteer vervolgens Ik wil beperken tot>Alle domeinen.
- Blokkeer gebruikers om automatische VPN uit te schakelen: Selecteer Ja om te voorkomen dat gebruikers de VPN uitschakelen. Standaard is deze instelling niet ingesteld en kunnen gebruikers de VPN alleen in Instellingen uitschakelen.
Intune-gebruikersinschrijving instellen
Gebruik de volgende stappen om de Microsoft Defender-app uit te rollen op iOS-apparaten die gebruikmaken van Intune User Enrollment.
Configuratie van de beheerder
Gebruikersinschrijving in Intune voor Defender voor Endpoint configureren:
Stel een Apple User Enrollment-profiel in in Intune. Gebruik voor nieuwe registraties accountgestuurde Apple User Enrollment. Gebruikersinschrijving met Bedrijfsportal is uitsluitend beschikbaar voor apparaten die dit profieltype al gebruiken.
Stel de Microsoft Enterprise single sign-on (SSO) plug-in in. De Microsoft Authenticator-app, die de SSO-extensie biedt, is vereist voor gebruikersregistratie op een iOS-apparaat.
Maak een apparaatconfiguratieprofiel aan in Intune. Zie microsoft Enterprise SSO-invoegtoepassing voor Apple-apparaten voor meer informatie. Voeg de volgende instellingen toe aan het profiel:
-
App-bundel-id: Voeg de Microsoft Defender app-bundel-id toe,
com.microsoft.scmx. -
Een andere configuratie: Voeg de sleutel
device_registrationtoe, selecteer het type String en voer{{DEVICEREGISTRATION}}het in als waarde.
-
App-bundel-id: Voeg de Microsoft Defender app-bundel-id toe,
Stel de app-configuratiesleutel in voor gebruikersinschrijving.
Maak een configuratiebeleid voor de Managed devices-app aan. Voor gedetailleerde instructies, zie Create a app configuration policy (link opent in een nieuw tabblad in de Intune-documentatie).
Op de Apps | Configuratiepagina in het Microsoft Intune beheercentrum op https://intune.microsoft.com/#view/Microsoft_Intune_DeviceSettings/AppsMenu/~/configuration, selecteer>
Create Managed devices.In de wizard App-configuratiebeleid maken configureert u deze specifieke instellingen:
Basispagina:
- Platform: selecteer iOS/iPadOS.
- Doel-app: Selecteer Select app, zoek en selecteer Microsoft Defender: Security en selecteer vervolgens OK.
Instellingen-tab :
- Indeling van configuratie-instellingen: selecteer Configuratieontwerper gebruiken.
-
Configuratiesleutel: Voer in
UserEnrolmentEnabled. - Waardetype: Selecteer String.
-
Configuratiewaarde: Voer in
True.
Implementeer de Microsoft Defender-app vanuit Intune als een vereiste, via volumelicenties aangeschafte app met gebruikerslicentie.
Gebruikersonboarding
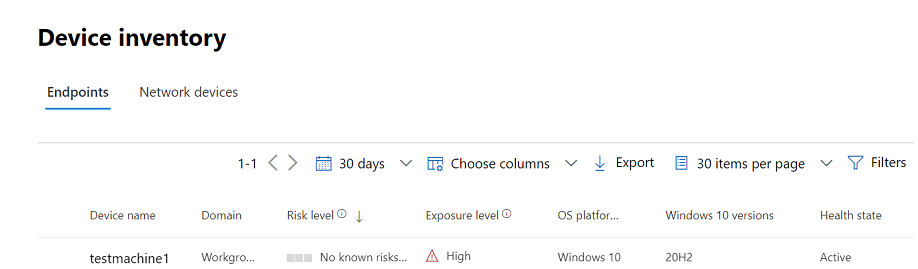
Nadat de Microsoft Defender-app op de apparaten van gebruikers is geïnstalleerd, logt elke gebruiker in en voltooit de onboarding. Nadat het apparaat is geïnstalleerd, verschijnt het op de inventarispagina van het apparaat in het Microsoft Defender-portaal.
Ondersteunde functies en beperkingen
- Defender for Endpoint-mogelijkheden op iOS omvatten Web Protection, Network Protection, jailbreakdetectie, kwetsbaarheidsbeheer voor het besturingssysteem en apps, en waarschuwingen in het Microsoft Defender-portaal.
- Zero-touch implementatie en automatische onboarding van het VPN-profiel worden niet ondersteund bij User Enrollment omdat beheerders geen apparaatbrede VPN-profiel kunnen uitrollen voor dit type inschrijving.
- Voor app-kwetsbaarheidsbeheer zijn alleen apps zichtbaar in het beheerde Apple File System (APFS)-volume.
- Nieuw toegevoegde apparaten kunnen tot 10 minuten nodig hebben voordat ze als compatibel worden weergegeven wanneer er nalevingsbeleid op wordt toegepast.
Voor meer informatie, zie Apple User Enrollment beperkingen en niet-ondersteunde mogelijkheden.
Onboarding voltooien en status controleren
Om de onboarding te voltooien en de apparaatstatus te verifiëren:
Nadat Intune Defender for Endpoint op het iOS-apparaat heeft geïnstalleerd, verschijnt het app-pictogram.
Tik op het Defender for Endpoint-app-icoon en volg de instructies op het scherm om de onboarding te voltooien. Gebruikers accepteren de iOS-rechten die vereist zijn door de Microsoft Defender-app.
Opmerking
Sla deze stap over als je zero-touch onboarding hebt geconfigureerd. Je hoeft de app niet handmatig te openen wanneer zero-touch onboarding is ingesteld.
Controleer na voltooiing van de onboarding of het apparaat verschijnt in de inventarislijst van apparaten in het Microsoft Defender-portaal.