Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Ważne
Od 28 lipca 2025 r. zmiany w certyfikatach zarządzanych usługi App Service (ASMC) wpływają na sposób wystawiania i odnawiania certyfikatów w niektórych scenariuszach. Chociaż większość klientów nie musi podejmować działań, zalecamy zapoznanie się ze szczegółowym wpisem w blogu usługi ASMC , aby uzyskać więcej informacji.
Możesz dodać certyfikaty zabezpieczeń cyfrowych, aby użyć ich w kodzie aplikacji lub aby pomóc zabezpieczyć niestandardowe nazwy systemu nazw domen (DNS) w Azure App Service. Usługa App Service oferuje wysoce skalowalną, samonastosową usługę hostingu internetowego. Certyfikaty są obecnie nazywane certyfikatami Tls (Transport Layer Security). Wcześniej były znane jako certyfikaty Secure Sockets Layer (SSL). Te certyfikaty prywatne lub publiczne ułatwiają zabezpieczanie połączeń internetowych. Certyfikaty szyfrują dane wysyłane między przeglądarką, witrynami internetowymi, które odwiedzasz, a serwerem witryny internetowej.
W poniższej tabeli wymieniono opcje dodawania certyfikatów w usłudze App Service.
| Opcja | Opis |
|---|---|
| Utwórz bezpłatny certyfikat zarządzany przez usługę App Service | Prywatny certyfikat, który jest bezpłatny i łatwy w użyciu, jeśli chcesz zwiększyć bezpieczeństwo domeny niestandardowej w usłudze App Service. |
| Zaimportuj certyfikat usługi App Service | Azure zarządza certyfikatem prywatnym. Łączy prostotę zautomatyzowanego zarządzania certyfikatami z elastycznością opcji odnawiania i eksportu. |
| Importowanie certyfikatu z Azure Key Vault | Przydatne, jeśli używasz Key Vault do zarządzania certyfikatami PKCS12. Zobacz Private certificate requirements. |
| Prześlij prywatny certyfikat | Jeśli masz już certyfikat prywatny od dostawcy innego niż Microsoft, możesz go przekazać. Zobacz Private certificate requirements. |
| Prześlij certyfikat publiczny | Certyfikaty publiczne nie są używane do zabezpieczania domen niestandardowych, ale można załadować je do kodu, jeśli są one potrzebne do uzyskiwania dostępu do zasobów zdalnych. |
Wymagania wstępne
Utwórz aplikację App Service. Plan usługi App Service aplikacji musi być w warstwie Podstawowej, Standardowej, Premium lub Izolowanej. Aby zaktualizować poziom, przejdź do Skalowanie aplikacji.
Aby certyfikat prywatny spełniał wszystkie wymagania usługi aplikacji, upewnij się, że je zaspokaja.
Tylko w przypadku bezpłatnych certyfikatów :
- Przypisz domenę, w której chcesz, aby certyfikat został przypisany do usługi App Service. Aby uzyskać więcej informacji, zobacz Tutorial: mapowanie istniejącej niestandardowej nazwy DNS na Azure App Service.
- W przypadku domeny głównej (takiej jak contoso.com) upewnij się, że aplikacja nie ma skonfigurowanych żadnych ograniczeń adresów IP . Zarówno tworzenie certyfikatu, jak i jego okresowe odnawianie domeny głównej zależy od tego, czy aplikacja jest osiągalna z Internetu.
Wymagania dotyczące certyfikatu prywatnego
Bezpłatny certyfikat zarządzany przez usługę App Service i certyfikat usługi App Service już spełniają wymagania usługi App Service. Jeśli zdecydujesz się przesłać lub zaimportować prywatny certyfikat do App Service, twój certyfikat musi spełniać następujące wymagania:
- Być eksportowane jako plik PFX chroniony hasłem.
- Zawierają wszystkie certyfikaty pośrednie i certyfikat główny w łańcuchu certyfikatów.
Jeśli chcesz zabezpieczyć domenę niestandardową w powiązaniu tls, certyfikat musi spełniać następujące dodatkowe wymagania:
- Zawiera rozszerzone użycie klucza na potrzeby uwierzytelniania serwera (OID = 1.3.6.1.5.5.7.3.1).
- Być podpisany przez zaufany urząd certyfikacji.
Po dodaniu certyfikatu prywatnego do aplikacji certyfikat jest przechowywany w jednostce wdrażania powiązanej z grupą zasobów, regionem i kombinacją systemu operacyjnego (OS) planu usługi App Service. Wewnętrznie jest nazywana przestrzenią internetową. Dzięki temu certyfikat jest dostępny dla innych aplikacji w tej samej grupie zasobów, regionie i kombinacji systemu operacyjnego. Prywatne certyfikaty przekazane lub zaimportowane do usługi App Service są współużytkowane z usługami aplikacyjnymi w tej samej jednostce wdrażania.
Możesz dodać maksymalnie 1000 prywatnych certyfikatów na przestrzeń internetową.
Utwórz bezpłatny zarządzany certyfikat
Certyfikat zarządzany przez App Service jest darmowym gotowym rozwiązaniem, które pomoże zabezpieczyć Twoją niestandardową nazwę DNS w App Service. Bez żadnego działania z Twojej strony, certyfikat serwera TLS jest w pełni zarządzany przez usługę App Service i jest automatycznie odnawiany, o ile wstępnie skonfigurowane wymagania pozostają niezmienione. Wszystkie powiązane wiązania są aktualizowane w odniesieniu do odnowionego certyfikatu. Tworzysz i wiążesz certyfikat z niestandardową domeną, a resztę pozostawiasz usłudze App Service.
Przed utworzeniem bezpłatnego certyfikatu zarządzanego upewnij się, że spełniasz wymagania wstępne aplikacji.
Firma DigiCert wystawia bezpłatne certyfikaty. W przypadku niektórych domen należy jawnie zezwolić firmie DigiCert na wystawcę certyfikatów, tworząc autoryzację urzędu certyfikacji DNS z wartością 0 issue digicert.com.
Azure w pełni zarządza certyfikatami, więc każdy aspekt zarządzanego certyfikatu, w tym wystawcy głównego, może ulec zmianie w dowolnym momencie. Odnowienia certyfikatów zmieniają zarówno części klucza publicznego, jak i prywatnego. Wszystkie te zmiany certyfikatu są poza kontrolą. Pamiętaj, aby uniknąć twardych zależności i przypinania certyfikatów praktyk do zarządzanego certyfikatu lub dowolnej części hierarchii certyfikatów. Jeśli potrzebujesz funkcji przypinania certyfikatu, dodaj certyfikat do domeny niestandardowej, używając innej dostępnej metody w tym artykule.
Bezpłatny certyfikat ma następujące ograniczenia:
- Nie obsługuje certyfikatów z symbolami wieloznacznymi.
- Nie obsługuje użycia jako certyfikatu klienta z wykorzystaniem odcisków palca certyfikatów, które przewidziano do wycofania i usunięcia.
- Nie obsługuje prywatnego systemu DNS.
- Nie można eksportować.
- Nie jest obsługiwana w App Service Environment.
- Obsługuje tylko znaki alfanumeryczne, kreski (-) i kropki (.).
- Obsługuje domeny niestandardowe o długości do 64 znaków.
- Musisz mieć rekord A wskazujący na adres IP Twojej aplikacji internetowej.
- Nie jest obsługiwana w przypadku domen głównych, które są zintegrowane z Azure Traffic Manager.
- Musi spełniać wszystkie powyższe kryteria dotyczące pomyślnego wystawiania i odnawiania certyfikatów.
Zaloguj się do Portal Azure.
Wybierz aplikację usługi App Service.
W obszarze Ustawienia w menu paska bocznego wybierz pozycję Certyfikaty.
W okienku Zarządzane certyfikaty wybierz pozycję Dodaj certyfikat.
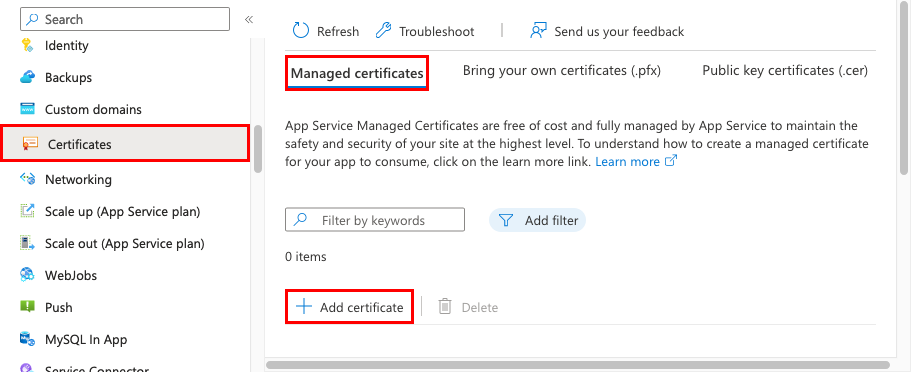
Wybierz własną domenę dla darmowego certyfikatu, a następnie wybierz Weryfikuj. Po zakończeniu walidacji wybierz pozycję Dodaj. Można utworzyć tylko jeden zarządzany certyfikat dla każdej obsługiwanej niestandardowej domeny.
Po zakończeniu operacji certyfikat zostanie wyświetlony na liście Zarządzane certyfikaty .
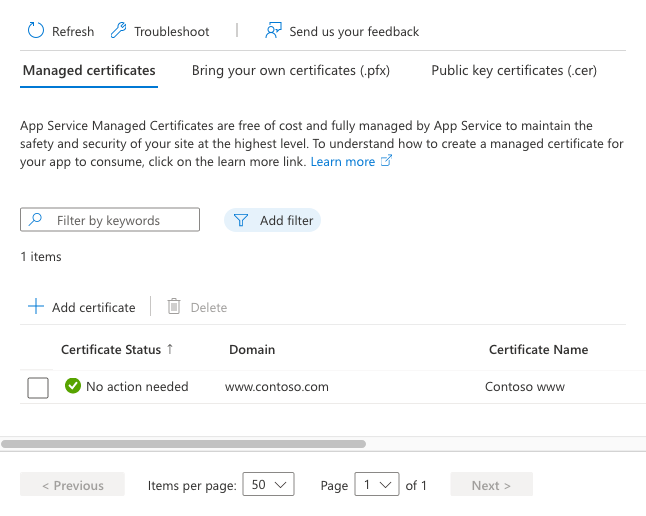
Aby zapewnić bezpieczeństwo domeny niestandardowej przy użyciu tego certyfikatu, należy utworzyć powiązanie certyfikatu. Wykonaj kroki opisane w Powiąż niestandardową nazwę DNS z certyfikatem TLS/SSL w usłudze Azure App Service.
Zaimportuj certyfikat usługi App Service
Aby zaimportować certyfikat usługi App Service, najpierw kup i skonfiguruj certyfikat usługi App Service, a następnie postępuj zgodnie z tymi krokami.
Wybierz aplikację usługi App Service.
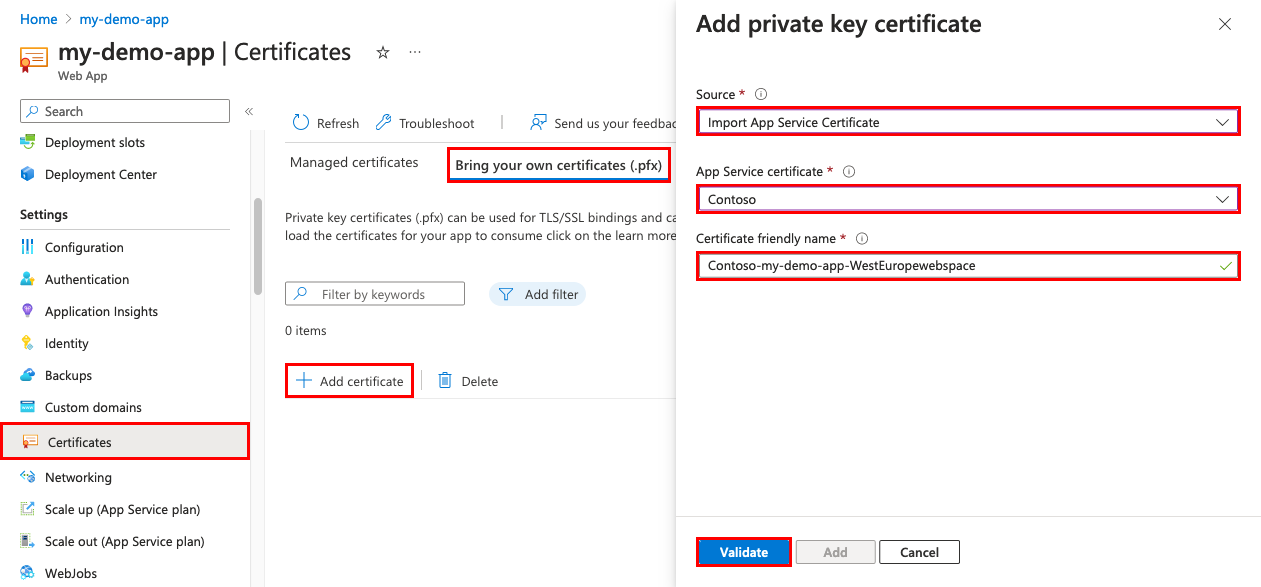
W obszarze Ustawienia w menu paska bocznego wybierz pozycję Certyfikaty.
Wybierz pozycję Przynieś własne certyfikaty (pfx)>Dodaj certyfikat.
W obszarze Źródło wybierz pozycję Importuj certyfikat usługi App Service.
W obszarze Certyfikat usługi App Service wybierz utworzony certyfikat.
W obszarze Przyjazna nazwa certyfikatu nadaj certyfikatowi nazwę w aplikacji.
Wybierz Potwierdź. Gdy walidacja zakończona jest pomyślnie, wybierz Dodaj.
Po zakończeniu operacji certyfikat zostanie wyświetlony na liście Bring your own certificates (pfx).
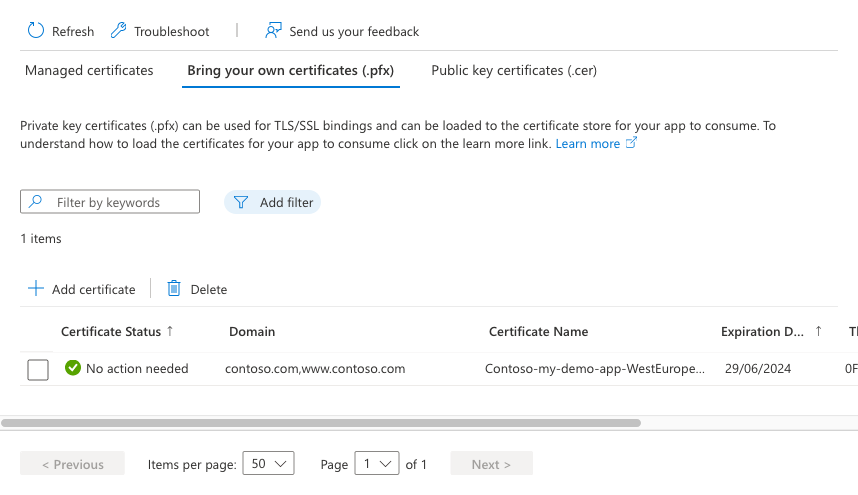
Aby zabezpieczyć domenę niestandardową przy użyciu tego certyfikatu, należy utworzyć powiązanie certyfikatu. Aby dowiedzieć się, jak to zrobić, zobacz Enable HTTPS dla domeny niestandardowej w Azure App Service.
Importowanie certyfikatu z Key Vault
Jeśli używasz Key Vault do zarządzania certyfikatami, możesz zaimportować certyfikat PKCS12 do usługi App Service z Key Vault, jeśli spełniasz wymagania requirements.
Autoryzuj usługę App Service do odczytu z sejfu
Domyślnie dostawca zasobów App Service nie ma dostępu do Twojego magazynu kluczy. Aby użyć skarbca kluczy do wdrożenia certyfikatu, należy zezwolić na dostęp do odczytu dla dostawcy zasobów (App Service) do skarbca kluczy. Dostęp można udzielić za pomocą zasad dostępu lub kontroli dostępu opartej na rolach (RBAC).
Uwaga
W definicjach ról Azure Resource Manager i RBAC usługa App Service jest reprezentowana przez przestrzeń nazw dostawcy zasobów Microsoft.Web. W skryptach automatyzacji i niektórych interfejsach API jednostka usługi może być przywoływana jako Microsoft.Azure.WebSites.
| Dostawca zasobów | Identyfikator aplikacji głównej usługi / obiekt przypisania | Rola RBAC dla Key Vault |
|---|---|---|
Azure App Service lub Microsoft.Azure.WebSites |
-
abfa0a7c-a6b6-4736-8310-5855508787cd dla Usług w chmurze Azure - 6a02c803-dafd-4136-b4c3-5a6f318b4714 dla usług chmurowych Azure dla sektora rządowego |
Użytkownik Certyfikatu |
Identyfikator aplikacji głównej usługi lub wartość przypisania to identyfikator aplikacji (klienta) dostawcy zasobów usługi App Service.
Uwaga
Nie usuwaj tych uprawnień z Key Vault. Jeśli to zrobisz, usługa App Service nie może zsynchronizować aplikacji internetowej z najnowszą wersją certyfikatu Key Vault.
Ważne
Wartości w tabeli to identyfikatory aplikacji (klienta). Jeśli przyznasz rolę użytkownika certyfikatu Key Vault przy użyciu infrastruktury jako kodu (na przykład szablonów ARM lub Bicep), zazwyczaj musisz użyć identyfikatora obiektu odpowiadającej aplikacji przedsiębiorstwa (głównego obiektu usługi) w dzierżawie Microsoft Entra. Użycie identyfikatora aplikacji działa z niektórymi narzędziami (na przykład Azure CLI przypisaniem roli), ale przypisania ról usługi ARM/Bicep zazwyczaj wymagają identyfikatora obiektu jednostki usługi.
az role assignment create --role "Key Vault Certificate User" --assignee "abfa0a7c-a6b6-4736-8310-5855508787cd" --scope "/subscriptions/<subscription-id>/resourcegroups/<resource-group-name>/providers/Microsoft.KeyVault/vaults/<key-vault-name>"
Uwaga
Jeśli Key Vault jest skonfigurowany do wyłączania dostępu publicznego, zaznacz pole wyboru Zezwól zaufanym usługom Microsoft na obejście tej zapory, aby upewnić się, że usługi Microsoft mają dostęp. Aby uzyskać więcej informacji, zobacz Key Vault - zaufane usługi aktywowane przez zaporę.
Importuj certyfikat z magazynu do swojej aplikacji
Zaloguj się do Portal Azure.
Wybierz aplikację usługi App Service.
W obszarze
Ustawienia w menu paska bocznego wybierz pozycjęCertyfikaty Importuj własne certyfikaty (.pfx) Dodaj certyfikat .W obszarze Source wybierz pozycję Importuj z Key Vault.
Wybierz Certyfikat magazynu kluczy.
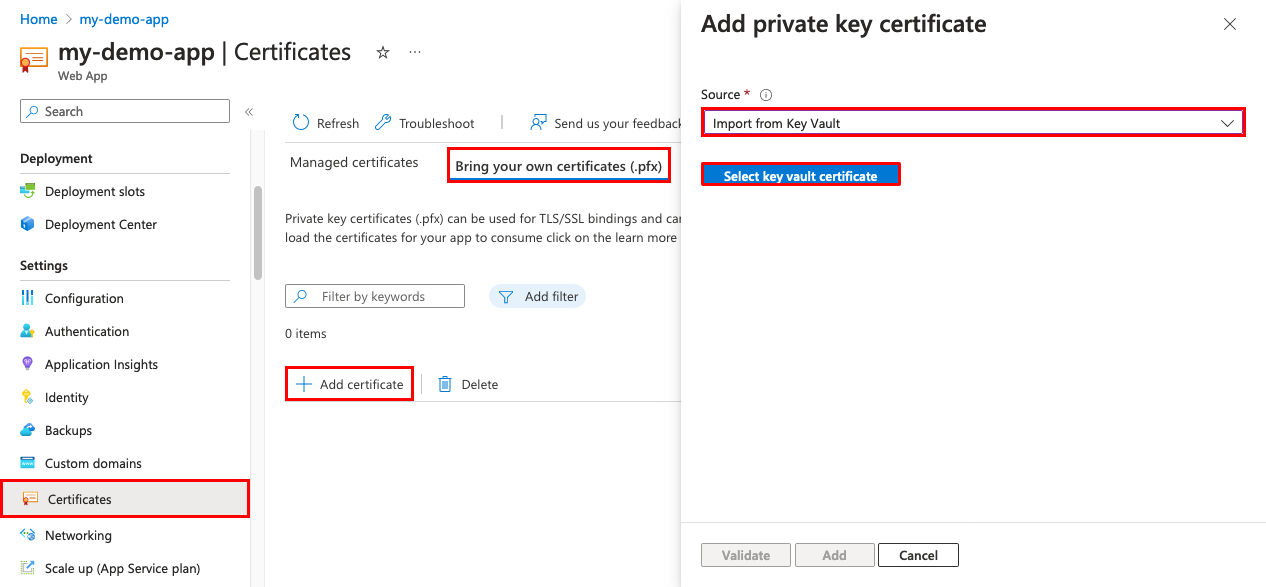
Aby pomóc Ci wybrać certyfikat, skorzystaj z poniższej tabeli:
Ustawienie Opis Subskrypcja Subskrypcja skojarzona z magazynem kluczy. Key Vault (magazyn kluczy) Magazyn kluczy zawierający certyfikat, który chcesz zaimportować. Certyfikat Z tej listy wybierz certyfikat PKCS12, który znajduje się w skarbcu. Wszystkie certyfikaty PKCS12 w magazynie są wyświetlane z odciskami palca, ale nie wszystkie są obsługiwane w usłudze App Service. Po zakończeniu zaznaczania wybierz Wybierz>Weryfikuj, a następnie Dodaj.
Po zakończeniu operacji certyfikat zostanie wyświetlony na liście Bring your own certificates (pfx). Jeśli import kończy się błędem, certyfikat nie spełnia wymagań dla App Service.
Jeśli zaktualizujesz certyfikat w Key Vault przy użyciu nowego certyfikatu, usługa App Service automatycznie synchronizuje certyfikat w ciągu 24 godzin.
Aby zabezpieczyć domenę niestandardową przy użyciu tego certyfikatu, należy utworzyć powiązanie certyfikatu. Wykonaj kroki opisane w Powiąż niestandardową nazwę DNS z certyfikatem TLS/SSL w usłudze Azure App Service.
Prześlij prywatny certyfikat
Po uzyskaniu certyfikatu od dostawcy certyfikatów, przygotuj certyfikat do App Service, postępując zgodnie z krokami opisanymi w tej sekcji.
Scal certyfikaty pośrednie
Jeśli urząd certyfikacji daje wiele certyfikatów w łańcuchu certyfikatów, należy scalić certyfikaty, wykonując tę samą kolejność.
W edytorze tekstu otwórz każdy otrzymany certyfikat.
Aby przechować scalony certyfikat, utwórz plik o nazwie mergedcertificate.crt.
Skopiuj treść każdego certyfikatu do tego pliku. Pamiętaj, aby postępować zgodnie z sekwencją certyfikatów określoną przez łańcuch certyfikatów. Zacznij od certyfikatu i na końcu z certyfikatem głównym, na przykład:
-----BEGIN CERTIFICATE-----
<your entire Base64 encoded SSL certificate>
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
<The entire Base64 encoded intermediate certificate 1>
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
<The entire Base64 encoded intermediate certificate 2>
-----END CERTIFICATE-----

-----BEGIN CERTIFICATE-----
<The entire Base64 encoded root certificate>
-----END CERTIFICATE-----
Eksportowanie scalonego certyfikatu prywatnego do formatu PFX
Teraz wyeksportuj scalony certyfikat TLS z kluczem prywatnym, który został użyty do wygenerowania żądania certyfikatu. Jeśli żądanie certyfikatu zostało wygenerowane przy użyciu biblioteki OpenSSL, utworzono plik klucza prywatnego.
Protokół OpenSSL w wersji 3 zmienił domyślny szyfr z 3DES na AES256. Użyj wiersza -keypbe PBE-SHA1-3DES -certpbe PBE-SHA1-3DES -macalg SHA1 polecenia, aby zastąpić zmianę.
Protokół OpenSSL w wersji 1 używa formatu 3DES jako domyślnego, dlatego pliki pfx, które są generowane, są obsługiwane bez żadnych specjalnych modyfikacji.
Aby wyeksportować certyfikat do pliku pfx, uruchom następujące polecenie. Zastąp elementy zastępcze <private-key-file> i <merged-certificate-file> ścieżkami do pliku klucza prywatnego i pliku scalonego certyfikatu.
openssl pkcs12 -export -out myserver.pfx -inkey <private-key-file> -in <merged-certificate-file>Kiedy pojawi się monit, określ hasło dla operacji eksportu. Po przekazaniu certyfikatu TLS do usługi App Service należy podać to hasło.
Jeśli użyto usług IIS lub Certreq.exe do wygenerowania żądania certyfikatu, zainstaluj certyfikat na komputerze lokalnym, a następnie wyeksportuj certyfikat do pliku PFX.
Prześlij certyfikat do usługi App Service
Teraz możesz przekazać certyfikat do usługi App Service.
Zaloguj się do Portal Azure.
Wybierz aplikację usługi App Service.
W obszarze
Ustawienia w menu paska bocznego wybierz pozycjęCertyfikaty Importuj własne certyfikaty (.pfx) Dodaj certyfikat .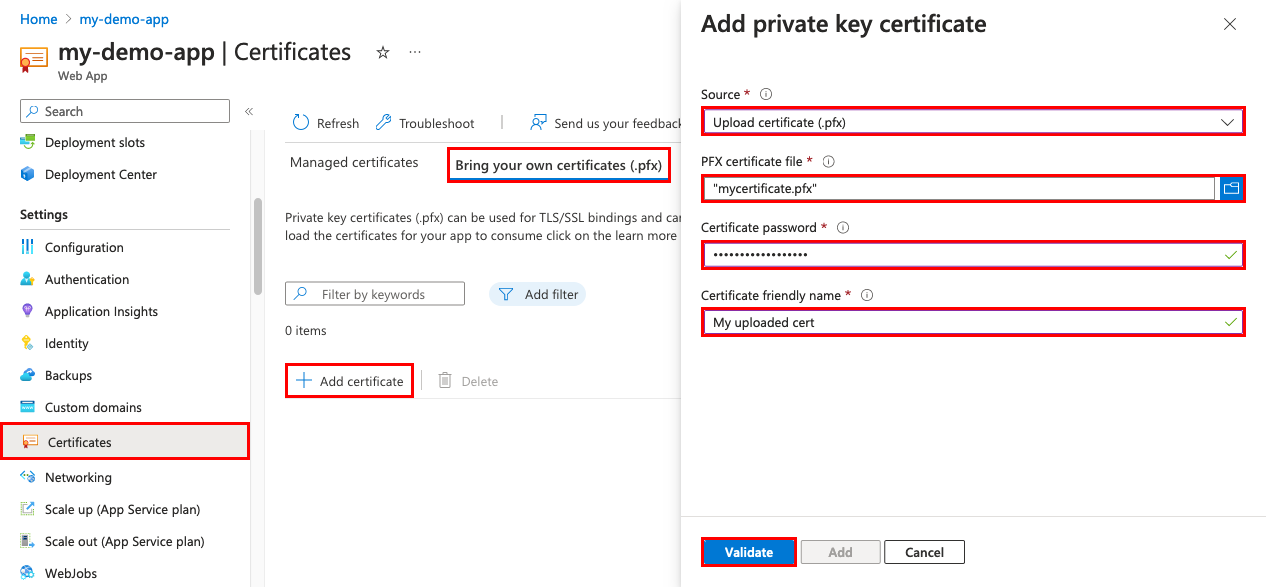
Aby pomóc w przesłaniu certyfikatu .pfx, użyj poniższej tabeli:
Ustawienie Opis Plik certyfikatu PFX Wybierz swój plik .pfx. Hasło certyfikatu Wprowadź hasło utworzone podczas eksportowania pliku pfx. Przyjazna nazwa certyfikatu Nazwa certyfikatu wyświetlana w aplikacji internetowej. Po zakończeniu zaznaczania wybierz Wybierz>Weryfikuj, a następnie Dodaj.
Po zakończeniu operacji certyfikat zostanie wyświetlony na liście Bring your own certificates (pfx).
Aby zapewnić bezpieczeństwo domeny niestandardowej przy użyciu tego certyfikatu, należy utworzyć powiązanie certyfikatu. Wykonaj kroki opisane w Powiąż niestandardową nazwę DNS z certyfikatem TLS/SSL w usłudze Azure App Service.
Prześlij certyfikat publiczny
Publiczne certyfikaty są obsługiwane w formacie .cer.
Po przekazaniu certyfikatu publicznego do aplikacji będzie on dostępny tylko przez aplikację, do której został przekazany. Publiczne certyfikaty muszą zostać przesłane do każdej pojedynczej aplikacji internetowej, która wymaga dostępu. W przypadku scenariuszy specyficznych dla App Service Environment zapoznaj się z Certyfikatami i App Service Environment.
Możesz przekazać do 1000 certyfikatów publicznych w ramach planu App Service.
Zaloguj się do Portal Azure.
Wybierz aplikację usługi App Service.
W obszarze Ustawienia w menu paska bocznego wybierz Certyfikaty>klucza publicznego (.cer)>Dodaj certyfikat.
Aby pomóc Ci przesłać certyfikat .cer, skorzystaj z poniższej tabeli.
Ustawienie Opis plik certyfikatu .cer Wybierz swój plik .cer. Przyjazna nazwa certyfikatu Nazwa certyfikatu wyświetlana w aplikacji internetowej. Po zakończeniu wybierz pozycję Dodaj.
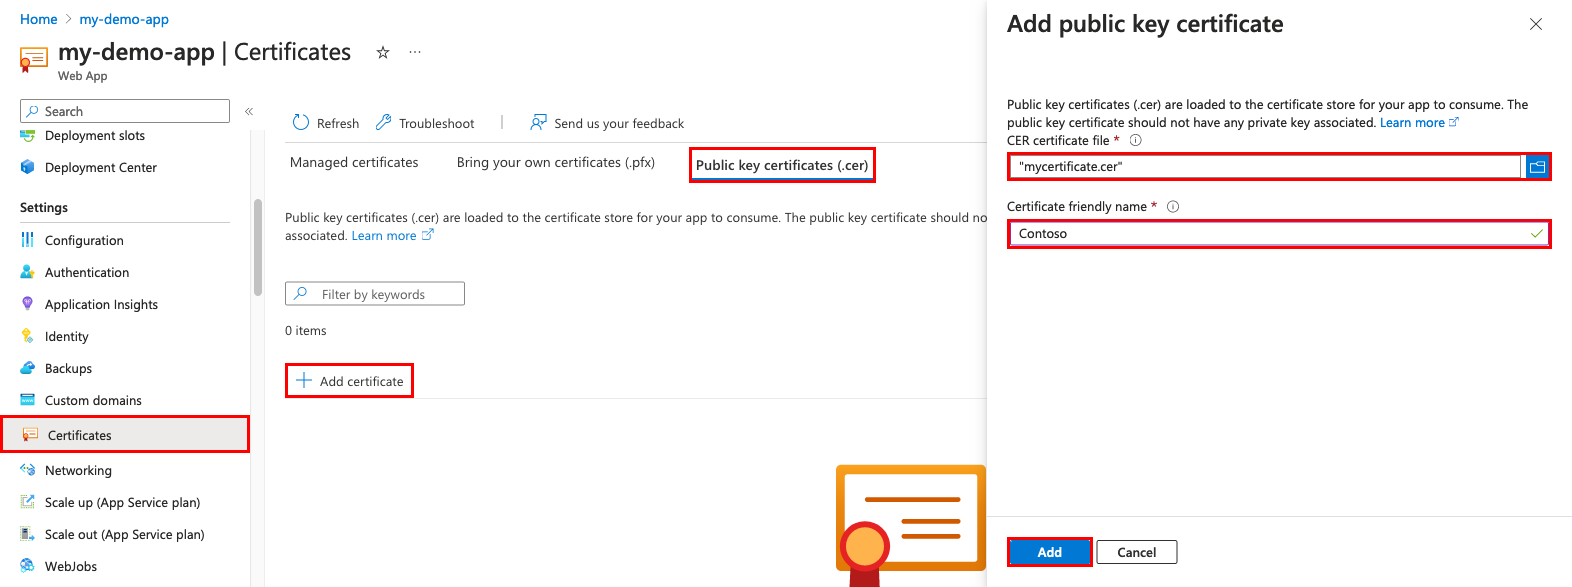
Po przekazaniu certyfikatu skopiuj odcisk palca certyfikatu, a następnie przejrzyj pozycję Udostępnij certyfikat.
Odnów wygasający certyfikat
Przed wygaśnięciem certyfikatu upewnij się, że dodano odnowiony certyfikat do usługi App Service. Zaktualizuj wszystkie powiązania certyfikatów, w których proces zależy od typu certyfikatu. Na przykład certyfikat zaimportowany z Key Vault, w tym certyfikat App Service, automatycznie synchronizuje się z usługą App Service co 24 godziny i aktualizuje powiązanie TLS po odnowieniu certyfikatu.
W przypadku załadowanego certyfikatu nie ma automatycznej aktualizacji powiązania. Na podstawie twojego scenariusza, przejrzyj odpowiednią sekcję.
- Odnów przesłany certyfikat
- Odnowienie certyfikatu usługi aplikacji
- Renew certyfikat zaimportowany z Key Vault
Odnów przesłany certyfikat
Po zastąpieniu wygasającego certyfikatu sposób aktualizowania powiązania certyfikatu nowym certyfikatem może negatywnie wpłynąć na środowisko użytkownika. Na przykład adres IP dla ruchu przychodzącego może ulec zmianie po usunięciu powiązania, nawet jeśli to powiązanie jest oparte na adresie IP. Ten wynik jest szczególnie skuteczny przy odnawianiu certyfikatu, który jest już związany z IP.
Aby uniknąć zmiany adresu IP aplikacji i uniknąć przestoju aplikacji z powodu błędów protokołu HTTPS, wykonaj następujące kroki:
Przejdź na stronę Własne domeny dla swojej aplikacji, wybierz przycisk ..., a następnie wybierz Aktualizuj powiązanie.
Wybierz nowy certyfikat, a następnie wybierz pozycję Aktualizuj.
Usuń istniejący certyfikat.
Odnawianie certyfikatu zaimportowanego z Key Vault
Aby odnowić certyfikat usługi aplikacji, zobacz Odnowienie certyfikatu usługi aplikacji.
Aby odnowić certyfikat zaimportowany do usługi App Service z Key Vault, zobacz Renew swój certyfikat Azure Key Vault.
Po odnowieniu certyfikatu w twoim skarbcu kluczy, usługa App Service automatycznie synchronizuje nowy certyfikat i aktualizuje wszelkie powiązania certyfikatów w ciągu 24 godzin. Aby zsynchronizować ręcznie, wykonaj następujące kroki:
Przejdź do strony Certyfikat w swojej aplikacji.
Pod Bring your own certificates (.pfx) wybierz przycisk ... dla zaimportowanego certyfikatu z magazynu kluczy, a następnie wybierz Sync.
Najczęściej zadawane pytania
Jak zautomatyzować proces dodawania własnego certyfikatu do aplikacji?
- Azure CLI: wiązanie niestandardowego certyfikatu TLS/SSL z aplikacją internetową
- Azure PowerShell: wiązanie niestandardowego certyfikatu TLS/SSL z aplikacją internetową przy użyciu programu PowerShell
Czy mogę użyć prywatnego certyfikatu urzędu certyfikacji dla przychodzącego protokołu TLS w mojej aplikacji?
Możesz użyć certyfikatu prywatnego urzędu certyfikacji dla przychodzącego protokołu TLS w App Service Environment w wersji 3. Ta akcja nie jest możliwa w usłudze App Service (wielodostępna). Aby uzyskać więcej informacji na temat wielodostępności usługi App Service w porównaniu z pojedynczą dzierżawą, zobacz App Service Environment v3 i porównanie wielodostępności publicznej usługi App Service.
Czy mogę z mojej aplikacji wykonywać połączenia wychodzące przy użyciu prywatnego certyfikatu urzędu certyfikacji?
Ta funkcja jest obsługiwana w przypadku aplikacji kontenerowych Windows tylko w wielodostępnej usłudze App Service. Wywołania wychodzące można wykonywać, używając certyfikatu klienta wydanego przez prywatny urząd certyfikacji, zarówno z aplikacjami opartymi na kodzie, jak i kontenerowymi w App Service Environment version 3. Aby uzyskać więcej informacji na temat wielodostępności usługi App Service w porównaniu z pojedynczą dzierżawą, zobacz App Service Environment v3 i porównanie wielodostępności publicznej usługi App Service.
Czy mogę załadować certyfikat prywatnego urzędu certyfikacji do głównego magazynu certyfikatów zaufanych usługi App Service?
W usłudze App Service (w środowisku wielodostępnym) przesłanie certyfikatu prywatnego urzędu certyfikacji jako certyfikatu publicznego nie powoduje dodania go do zarządzanego przez platformę magazynu zaufanych certyfikatów głównych.
Jeśli musisz załadować certyfikat urzędu certyfikacji do zaufanego magazynu głównego usługi App Service, możesz to zrobić w App Service Environment wersji 3 (ASE v3). Aby uzyskać więcej informacji, zobacz App Service Environment v3 certificates.
Aby zapoznać się z porównaniem wielodostępnej usługi App Service i usługi ASE, zobacz porównanie środowiska App Service Environment v3 i publicznej wielodostępnej usługi App Service.
Czy można używać certyfikatów usługi App Service dla innych usług?
Tak. Certyfikaty usługi App Service można eksportować i używać z Azure Application Gateway lub innymi usługami. Aby uzyskać więcej informacji, zobacz artykuł w blogu Creating a local PFX copy of App Service Certificate (Tworzenie lokalnej kopii certyfikatu PFX usługi App Service).