Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
W tym artykule wyjaśniono, czym są reguły automatyzacji Microsoft Sentinel oraz jak używać ich do implementowania operacji orkiestracji zabezpieczeń, automatyzacji i reagowania (SOAR). Reguły automatyzacji zwiększają skuteczność usługi SOC i oszczędzają czas i zasoby.
Ważna
Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender.
Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender.
Co to są reguły automatyzacji?
Reguły automatyzacji umożliwiają centralne zarządzanie automatyzacją w Microsoft Sentinel, umożliwiając definiowanie i koordynowanie małego zestawu reguł, które mogą być stosowane w różnych scenariuszach.
Reguły automatyzacji mają zastosowanie do następujących kategorii przypadków użycia:
Wykonywanie podstawowych zadań automatyzacji na potrzeby obsługi zdarzeń bez używania podręczników. Przykład:
- Dodaj zadania incydentu dla analityków do realizacji.
- Pomiń hałaśliwe zdarzenia.
- Sklasyfikuj nowe incydenty, zmieniając ich stan z Nowy na Aktywny i przypisując osobę odpowiedzialną.
- Tagowanie zdarzeń w celu ich sklasyfikowania.
- Eskaluj zdarzenie, przypisując nowego właściciela.
- Zamknij rozwiązane zdarzenia, określając przyczynę i dodając komentarze.
Automatyzuj odpowiedzi dla wielu reguł analizy jednocześnie.
Kontroluj kolejność wykonywanych akcji.
Sprawdź zawartość zdarzenia (alerty, jednostki i inne właściwości) i podejmij dalsze działania, wywołując podręcznik.
Reguły automatyzacji mogą być również mechanizmem, za pomocą którego uruchamiasz podręcznik w odpowiedzi na alert, który nie jest skojarzony ze zdarzeniem.
Krótko mówiąc, reguły automatyzacji usprawniają korzystanie z automatyzacji w Microsoft Sentinel, umożliwiając uproszczenie złożonych przepływów pracy dla procesów orkiestracji reagowania na zagrożenia.
Składniki
Reguły automatyzacji składają się z kilku składników:
- Wyzwalacze określające, jaki rodzaj zdarzenia incydentu powoduje uruchomienie reguły, zależnie od warunków.
- Warunki określające dokładne okoliczności, w których reguła uruchamia i wykonuje akcje.
- Akcje umożliwiające zmianę incydentu w jakiś sposób lub wywołanie podręcznika, który wykonuje bardziej złożone akcje i wchodzi w interakcje z innymi usługami.
Wyzwalaczy
Reguły automatyzacji są wyzwalane po utworzeniu lub zaktualizowaniu zdarzenia lub utworzeniu alertu. Pamiętaj, że zdarzenia obejmują alerty i że zarówno alerty, jak i zdarzenia mogą być tworzone przez reguły analizy, jak wyjaśniono w temacie Wykrywanie zagrożeń w Microsoft Sentinel.
W poniższej tabeli przedstawiono różne możliwe scenariusze, które powodują uruchomienie reguły automatyzacji.
| Typ wyzwalacza | Zdarzenia powodujące uruchomienie reguły |
|---|---|
| Gdy incydent zostanie utworzony |
portal Microsoft Defender: Microsoft Sentinel nie jest wdrożony do portalu Defender: |
| Gdy incydent zostanie zaktualizowany | |
| Po utworzeniu alertu |
Jeśli obszar roboczy jest dołączany do portalu Microsoft Defender, możesz również użyć wyzwalaczy Utworzono przypadek i Zaktualizowano przypadek z usługi Simple Flows (wersja zapoznawcza), aby zautomatyzować przepływy pracy przypadków.
Automatyzacja oparta na zdarzeniach czy alertach?
W przypadku reguł automatyzacji, które centralnie obsługują reagowanie na zdarzenia i alerty, w jaki sposób należy wybrać, które mają zostać zautomatyzowane i w jakich okolicznościach?
W większości przypadków użycia preferowaną metodą jest automatyzacja wyzwalana przez zdarzenia . W Microsoft Sentinel zdarzenie jest "aktem sprawy" — agregacją wszystkich istotnych dowodów dla konkretnego dochodzenia. Jest to kontener dla alertów, jednostek, komentarzy, współpracy i innych artefaktów. W przeciwieństwie do alertów , które są pojedynczymi dowodami, zdarzenia są modyfikowalne, mają najbardziej zaktualizowany stan i mogą być wzbogacone o komentarze, tagi i zakładki. Zdarzenie umożliwia śledzenie historii ataku, która ciągle ewoluuje wraz z dodawaniem nowych alertów.
Z tych powodów bardziej sensowne jest budowanie automatyzacji wokół incydentów. Dlatego najbardziej odpowiednim sposobem tworzenia podręczników jest oparcie ich na wyzwalaczu zdarzenia Microsoft Sentinel w usłudze Azure Logic Apps.
Głównym powodem korzystania z automatyzacji wyzwalanej przez alerty jest reagowanie na alerty generowane przez reguły analizy, które nie tworzą zdarzeń (czyli gdy tworzenie zdarzenia jest wyłączone na karcie Ustawienia zdarzeniakreatora reguł analizy).
Ta przyczyna jest szczególnie istotna, gdy obszar roboczy Microsoft Sentinel jest dołączony do portalu usługi Defender. W tym scenariuszu tworzenie wszystkich zdarzeń odbywa się w portalu usługi Defender, dlatego reguły tworzenia zdarzeń w Microsoft Sentinel muszą zostać wyłączone.
Nawet bez dołączania do ujednoliconego portalu możesz mimo to zdecydować się na użycie automatyzacji wyzwalanej przez alerty, jeśli chcesz użyć innej logiki zewnętrznej, aby zdecydować, czy i kiedy tworzyć zdarzenia na podstawie alertów oraz jak alerty są grupowane. Przykład:
Podręcznik procedur, wyzwalany przez alert, który nie ma skojarzonego incydentu, może wzbogacić alert o informacje z innych źródeł i na podstawie logiki zewnętrznej zdecydować, czy utworzyć incydent.
Podręcznik procedur uruchamiany przez alert może, zamiast tworzyć incydent, wyszukać odpowiedni istniejący incydent, aby dodać do niego alert. Dowiedz się więcej o rozszerzaniu incydentów.
Podręcznik wyzwalany przez alert może powiadamiać personel SOC o alertie, aby zespół mógł zdecydować, czy utworzyć zdarzenie.
Playbook uruchamiany przez alert może wysłać alert do zewnętrznego systemu obsługi zgłoszeń w celu tworzenia incydentów i zarządzania nimi, a system ten tworzy nowe zgłoszenie dla każdego alertu.
Uwaga
Automatyzacja wyzwalana przez alerty jest dostępna tylko dla alertów utworzonych przez reguły scheduled, NRT i Microsoft Security Analytics.
W portalu Defender: automatyzacja wyzwalana alertami nie jest dostępna w przypadku alertów utworzonych przez Microsoft Defender XDR. Aby zautomatyzować odpowiedzi na alerty na platformach Microsoft Sentinel, Microsoft Defender i XDR, użyj rozszerzonego wyzwalacza alertu. Aby uzyskać więcej informacji, zobacz Automatyzacja w portalu Defender.
Warunki
Złożone zestawy warunków można zdefiniować tak, aby określać, kiedy akcje (patrz poniżej) powinny być uruchamiane. Warunki te obejmują zdarzenie wyzwalające regułę (utworzenie lub zaktualizowanie incydentu albo utworzenie alertu), stany lub wartości właściwości incydentu i właściwości encji (tylko dla wyzwalacza incydentu), a także regułę analityczną lub reguły, które wygenerowały incydent lub alert.
Po uruchomieniu reguły automatyzacji reguła sprawdza wyzwalający ją incydent lub alert względem warunków określonych w regule. W przypadku zdarzeń warunki oparte na właściwościach są oceniane zgodnie z bieżącym stanem właściwości w momencie wystąpienia oceny lub zgodnie ze zmianami stanu właściwości (zobacz poniżej, aby uzyskać szczegółowe informacje). Ponieważ pojedyncze zdarzenie tworzenia lub aktualizowania może wyzwolić kilka reguł automatyzacji, kolejność ich uruchamiania (patrz poniżej) ma wpływ na określenie wyniku oceny warunków. Akcje zdefiniowane w regule są wykonywane tylko wtedy, gdy wszystkie warunki są spełnione.
Wyzwalacz tworzenia zdarzenia
W przypadku reguł zdefiniowanych przy użyciu wyzwalacza Podczas tworzenia zdarzenia można zdefiniować warunki sprawdzające bieżący stan wartości danej listy właściwości zdarzenia przy użyciu co najmniej jednego z następujących operatorów:
- równa się lub nie jest równa wartości zdefiniowanej w warunku.
- zawiera lub nie zawiera wartości zdefiniowanej w warunku.
- rozpoczyna się od lub nie zaczyna się od wartości zdefiniowanej w warunku.
- kończy się lub nie kończy się wartością zdefiniowaną w warunku.
Jeśli na przykład zdefiniujesz nazwę reguły analitycznej jako Zawiera == atak siłowy na komputer z chmurą, reguła analityczna z atakiem siłowym na Azure Portal nie spełnia tego warunku. Jeśli jednak zdefiniujesz nazwę reguły analitycznej jako Nie zawiera == poświadczeń użytkownika, warunek spełnia zarówno atak siłowy na komputer w chmurze, jak i atak siłowy na reguły analizy Azure Portal.
Uwaga
Bieżący stan w tym kontekście odnosi się do momentu oceny warunku — czyli momentu uruchomienia reguły automatyzacji. Jeśli zdefiniowano więcej niż jedną regułę automatyzacji, która ma zostać uruchomiona w odpowiedzi na utworzenie tego incydentu, zmiany wprowadzone w incydencie przez regułę automatyzacji uruchamianą wcześniej są uznawane za bieżący stan dla reguł uruchamianych później.
Wyzwalacz aktualizacji zdarzenia
Warunki oceniane w regułach zdefiniowanych za pomocą wyzwalacza Po zaktualizowaniu incydentu obejmują wszystkie wymienione dla wyzwalacza tworzenia incydentu. Ale wyzwalacz aktualizacji zawiera więcej właściwości, które można ocenić.
Jedną z tych właściwości jest Aktualizacja według. Ta właściwość umożliwia śledzenie typu źródła, które wprowadziło zmianę w zdarzeniu. Możesz utworzyć warunek oceniający, czy incydent został zaktualizowany na podstawie jednej z następujących wartości, w zależności od tego, czy obszar roboczy został dołączony do portalu Defender:
- Aplikacja, w tym aplikacje w portalach Azure i Defender.
- Użytkownik, w tym zmiany wprowadzone przez użytkowników w portalach Azure i Defender.
- AIR, na potrzeby aktualizacji przez automatyczne badanie i reagowanie w Microsoft Defender dla Office 365
- Grupowanie alertów (które dodało alerty do incydentu), w tym grupowania alertów utworzone zarówno przez reguły analityczne, jak i przez wbudowaną logikę korelacji w Microsoft Defender XDR
- Podręcznik
- Reguła automatyzacji
- Inne, jeśli żadna z powyższych wartości nie ma zastosowania
Korzystając na przykład z tego warunku, możesz poinstruować tę regułę automatyzacji, aby uruchamiała wszelkie zmiany wprowadzone w zdarzeniu, z wyjątkiem sytuacji, gdy została wprowadzona przez inną regułę automatyzacji.
Co ważniejsze, wyzwalacz aktualizacji używa również innych operatorów, które sprawdzają zmiany stanu w wartościach właściwości incydentu, a także ich bieżący stan. Warunek zmiany stanu byłby spełniony, jeśli:
Wartość właściwości incydentu wynosiła
- zmieniono (niezależnie od wartości rzeczywistej przed lub po).
- zmieniono wartość zdefiniowaną w warunku.
- zmieniono na wartość zdefiniowaną w warunku.
- dodane do (dotyczy to właściwości z listą wartości).
Właściwość tagu : pojedyncza a kolekcja
Właściwość zdarzenia Tag jest kolekcją pojedynczych elementów — pojedyncze zdarzenie może mieć wiele tagów. Można zdefiniować warunki, które sprawdzają każdy tag w kolekcji indywidualnie, oraz warunki, które sprawdzają kolekcję tagów jako jednostkę.
- Operatory „dowolnego pojedynczego tagu” sprawdzają warunek dla każdego tagu w kolekcji. Ocena jest prawdziwa , gdy co najmniej jeden tag spełnia warunek.
- Operatory Kolekcja wszystkich tagów sprawdzają warunek względem kolekcji tagów jako całości. Ocena jest prawdziwa tylko wtedy, gdy kolekcja jako całość spełnia warunek.
To rozróżnienie ma znaczenie, gdy warunek ma postać negatywną („nie zawiera”), a niektóre tagi w kolekcji spełniają ten warunek, a inne nie.
Przyjrzyjmy się przykładowi, w którym warunek to Tag nie zawiera "2024", i masz dwa zdarzenia, z których każde ma dwa tagi:
| \Incydentów ▶ Warunek ▼ \ |
Zdarzenie 1 Tag 1: 2024 Tag 2: 2023 |
Zdarzenie 2 Tag 1: 2023 Tag 2: 2022 |
|---|---|---|
|
Dowolny pojedynczy tag nie zawiera "2024" |
TRUE | TRUE |
|
Kolekcja wszystkich tagów nie zawiera "2024" |
FALSE | TRUE |
W tym przykładzie w incydencie 1:
- Jeśli warunek sprawdza każdy tag indywidualnie, to ponieważ istnieje co najmniej jeden tag, który spełnia warunek (który nie zawiera "2024"), ogólny warunek jest prawdziwy.
- Jeśli warunek sprawdza wszystkie tagi w zdarzeniu jako pojedynczą jednostkę, to ponieważ istnieje co najmniej jeden tag, który nie spełnia warunku (który zawiera wartość "2024"), ogólny warunek jest fałszywy.
W zdarzeniu 2 wynik jest taki sam, niezależnie od tego, jaki typ warunku jest zdefiniowany.
Obsługiwane właściwości jednostki
Listę właściwości encji obsługiwanych jako warunki w regułach automatyzacji można znaleźć w artykule Dokumentacja referencyjna reguł automatyzacji w usłudze Microsoft Sentinel.
Wyzwalacz tworzenia alertu
Obecnie jedynym warunkiem, który można skonfigurować dla wyzwalacza tworzenia alertu, jest zestaw reguł analizy, dla których jest uruchamiana reguła automatyzacji.
Działania
Akcje można zdefiniować do uruchomienia po spełnieniu warunków (patrz powyżej). Możesz zdefiniować wiele akcji w regule i wybrać kolejność ich uruchamiania (zobacz poniżej). Następujące akcje można zdefiniować przy użyciu reguł automatyzacji bez konieczności używania zaawansowanych funkcji podręcznika:
Dodawanie zadania do zdarzenia: możesz utworzyć listę kontrolną zadań, które analitycy będą śledzić w procesach klasyfikacji, badania i korygowania zdarzenia, aby upewnić się, że nie zostaną pominięte żadne krytyczne kroki.
Zmiana stanu zdarzenia, aktualizowanie przepływu pracy.
- W przypadku zmiany na "zamknięte" należy określić przyczynę zamknięcia i dodać komentarz. Ułatwia to śledzenie wydajności i skuteczności oraz dostrajanie w celu zmniejszenia liczby wyników fałszywie dodatnich.
Zmiana poziomu ważności incydentu: możesz ponownie ocenić incydent i ponownie ustalić jego priorytet na podstawie obecności, nieobecności, wartości lub atrybutów encji zaangażowanych w incydent.
Przypisywanie zdarzenia do właściciela: ułatwia to kierowanie typów zdarzeń do personelu, który najlepiej nadaje się do radzenia sobie z nimi, lub do najbardziej dostępnego personelu.
Dodawanie tagu do zdarzenia: jest to przydatne do klasyfikowania zdarzeń według tematu, osoby atakującej lub innego wspólnego mianownika.
Jeśli obszar roboczy został wdrożony w portalu Microsoft Defender, funkcja Simple Flows (wersja zapoznawcza) dodaje więcej wstępnie zdefiniowanych akcji, których można używać bezpośrednio w kreatorze reguł automatyzacji, bez konieczności pisania playbooka. Dostępne akcje obejmują Wysłanie wiadomości e-mail o utworzeniu/zaktualizowaniu zgłoszenia lub przekroczeniu SLA, Aktualizację zgłoszenia, Dodanie zadania i Aktualizację alertu.
Ponadto można zdefiniować akcję, aby uruchomić playbook, co pozwala podejmować bardziej złożone działania reagowania, w tym takie, które obejmują systemy zewnętrzne. Podręczniki procedur dostępne do użycia w regule automatyzacji zależą od wyzwalacza, na którym opierają się zarówno podręczniki procedur jak i reguła automatyzacji: tylko podręczniki procedur wyzwalane incydentem można uruchamiać z reguł automatyzacji wyzwalanych incydentem, a tylko podręczniki procedur wyzwalane alertem można uruchamiać z reguł automatyzacji wyzwalanych alertem. Można zdefiniować wiele akcji wywołujących podręczniki lub kombinacje podręczników i innych akcji. Akcje są wykonywane w kolejności, w której są one wymienione w regule.
Playbooki korzystające z jednej z dwóch wersji usługi Azure Logic Apps (Standard lub Consumption) można uruchamiać za pomocą reguł automatyzacji.
Data wygaśnięcia
Datę wygaśnięcia można zdefiniować w regule automatyzacji. Reguła jest wyłączona po upływie tej daty. Jest to przydatne do obsługi (czyli zamykania) incydentów stanowiących „szum”, spowodowanych planowanymi, ograniczonymi w czasie działaniami, takimi jak testy penetracyjne.
Zamówienia
Możesz zdefiniować kolejność uruchamiania reguł automatyzacji. Późniejsze reguły automatyzacji oceniają warunki incydentu na podstawie jego stanu po zastosowaniu poprzednich reguł automatyzacji.
Jeśli na przykład "Pierwsza reguła automatyzacji" zmieniła ważność zdarzenia ze średniej na niską, a "Druga reguła automatyzacji" jest definiowana do uruchamiania tylko w przypadku zdarzeń o średniej lub wyższej ważności, nie jest uruchamiana w tym zdarzeniu.
Kolejność reguł automatyzacji, które dodają zadania zdarzenia , określa kolejność, w jakiej zadania są wyświetlane w danym zdarzeniu.
Reguły oparte na wyzwalaczu aktualizacji mają własną oddzielną kolejkę zamówień. Jeśli takie reguły są wyzwalane do uruchamiania na właśnie utworzonym zdarzeniu (przez zmianę wprowadzona przez inną regułę automatyzacji), są uruchamiane dopiero po zakończeniu uruchamiania wszystkich odpowiednich reguł opartych na wyzwalaczu tworzenia.
Uwagi dotyczące kolejności wykonywania i priorytetu
- Ustawienie numeru zamówienia w regułach automatyzacji określa ich kolejność wykonywania.
- Każdy typ wyzwalacza utrzymuje własną kolejkę.
- W przypadku reguł utworzonych w Azure Portal pole zamówienia jest automatycznie wypełniane liczbą następującą po największej liczbie używanej przez istniejące reguły tego samego typu wyzwalacza.
- Jednak w przypadku reguł utworzonych w inny sposób (wiersz polecenia, interfejs API itp.) numer zamówienia musi zostać przypisany ręcznie.
- Nie ma mechanizmu walidacji, który zapobiega temu, aby wiele reguł miało ten sam numer kolejności, nawet w obrębie tego samego typu wyzwalacza.
- Możesz zezwolić na to, by dwie lub więcej reguł tego samego typu wyzwalacza miało ten sam numer kolejności, jeśli nie ma znaczenia, w jakiej kolejności są wykonywane.
- W przypadku reguł tego samego typu wyzwalacza o tym samym numerze kolejności silnik wykonywania losowo określa, które reguły są uruchamiane i w jakiej kolejności.
- W przypadku reguł różnych typów wyzwalaczy zdarzeń wszystkie odpowiednie reguły z typem wyzwalacza tworzenia zdarzenia są uruchamiane jako pierwsze (zgodnie z ich numerami zamówień), a dopiero potem reguły z typem wyzwalacza aktualizacji zdarzenia (zgodnie z ich numerami zamówień).
- Reguły zawsze są uruchamiane sekwencyjnie, nigdy równolegle.
Uwaga
Po dołączeniu do portalu Defender, jeśli wiele zmian zostanie wprowadzonych w tym samym zdarzeniu w okresie 5–10 minut, pojedyncza aktualizacja zostanie wysłana do Microsoft Sentinel tylko z najnowszą zmianą. Aktualizacje pośrednie są tracone, co może mieć wpływ na przepływy pracy, które zależą od przetwarzania zmian stanu zdarzenia sekwencyjnego.
Typowe przypadki użycia i scenariusze
Zadania incydentu
Reguły automatyzacji umożliwiają standaryzację i sformalizowanie kroków wymaganych do klasyfikowania, badania i korygowania zdarzeń, tworząc zadania , które mogą być stosowane do pojedynczego zdarzenia, grup zdarzeń lub do wszystkich zdarzeń, zgodnie z warunkami ustawionymi w regule automatyzacji i logiki wykrywania zagrożeń w podstawowych regułach analizy. Zadania zastosowane do zdarzenia są wyświetlane na stronie zdarzenia, więc analitycy mają całą listę akcji, które muszą wykonać tuż przed nimi i nie przegap żadnych krytycznych kroków.
Automatyzacja wyzwalana przez zdarzenia i alerty
Reguły automatyzacji mogą być wyzwalane przez tworzenie lub aktualizowanie zdarzeń, a także przez tworzenie alertów. Te wystąpienia mogą wyzwalać zautomatyzowane łańcuchy odpowiedzi, które mogą obejmować podręczniki (wymagane są specjalne uprawnienia).
Wyzwalanie podręczników dla dostawców firmy Microsoft
Reguły automatyzacji umożliwiają zautomatyzowanie obsługi alertów zabezpieczeń firmy Microsoft przez zastosowanie tych reguł do zdarzeń utworzonych na podstawie alertów. Reguły automatyzacji mogą wywoływać playbooki (wymagane są specjalne uprawnienia) i przekazywać do tych playbooków incydenty wraz ze wszystkimi ich szczegółami, w tym alertami i encjami. Ogólnie najlepsze praktyki Microsoft Sentinel zalecają używanie kolejki incydentów jako centralnego punktu operacji bezpieczeństwa.
Alerty zabezpieczeń firmy Microsoft obejmują następujące elementy:
- Ochrona Microsoft Entra ID
- Microsoft Defender dla Chmury
- Microsoft Defender for Cloud Apps - ochrona aplikacji w chmurze.
- Ochrona usługi Office 365 w usłudze Microsoft Defender
- Microsoft Defender dla punktów końcowych
- Microsoft Defender for Identity
- Microsoft Defender for IoT
Wiele sekwencyjnych playbooków/akcji w jednej regule
Możesz teraz uzyskać prawie pełną kontrolę nad kolejnością wykonywania akcji i playbooków w ramach jednej reguły automatyzacji. Możesz również samodzielnie kontrolować kolejność wykonywania reguł automatyzacji. Pozwala to znacznie uprościć podręczniki, zmniejszając je do jednego zadania lub małej, prostej sekwencji zadań i łącząc te małe podręczniki w różnych kombinacjach w różnych regułach automatyzacji.
Przypisz jedną procedurę do wielu reguł analitycznych jednocześnie
Jeśli masz zadanie, które chcesz zautomatyzować we wszystkich swoich regułach analitycznych — na przykład utworzenie zgłoszenia do działu pomocy technicznej w zewnętrznym systemie obsługi zgłoszeń — możesz za jednym razem zastosować jeden scenariusz do dowolnych lub wszystkich swoich reguł analitycznych (w tym także do wszelkich reguł utworzonych w przyszłości). Dzięki temu proste, ale powtarzające się zadania konserwacyjne i prace porządkowe stają się o wiele mniej uciążliwe.
Automatyczne przypisywanie zdarzeń
Zdarzenia można przypisać do właściwego właściciela automatycznie. Jeśli Twój SOC ma analityka specjalizującego się w określonej platformie, wszelkie incydenty związane z tą platformą mogą być automatycznie przypisane temu analitykowi.
Tłumienie incydentów
Reguły umożliwiają automatyczne rozwiązywanie zdarzeń, które są znane pod względem wyników fałszywie/niegroźnych bez użycia podręczników. Na przykład podczas przeprowadzania testów penetracyjnych, zaplanowanej konserwacji lub aktualizacji albo testowania procedur automatyzacji może zostać utworzonych wiele fałszywych incydentów, które SOC chce ignorować. Reguła automatyzacji ograniczona czasowo może automatycznie zamknąć te zdarzenia podczas ich tworzenia, tagując je deskryptorem przyczyny ich generowania.
Automatyzacja ograniczona czasowo
Możesz dodać daty wygaśnięcia reguł automatyzacji. Mogą istnieć przypadki inne niż pomijanie incydentów, które wymagają automatyzacji ograniczonej czasowo. Możesz przypisać określony typ zdarzenia do określonego użytkownika (np. stażysty lub konsultanta) dla określonego przedziału czasu. Jeśli okres ten jest znany z wyprzedzeniem, można sprawić, że reguła zostanie wyłączona po zakończeniu okresu jej obowiązywania, bez konieczności pamiętania o tym.
Automatyczne oznaczanie zdarzeń
Tagi z bezpłatnym tekstem można automatycznie dodawać do zdarzeń w celu grupowania lub klasyfikowania ich zgodnie z dowolnymi kryteriami.
Przypadki użycia dodane przez wyzwalacz aktualizacji
Teraz, gdy zmiany wprowadzone w zdarzeniach mogą wyzwalać reguły automatyzacji, więcej scenariuszy jest otwartych na automatyzację.
Rozszerzanie automatyzacji, gdy zdarzenia ewoluują
Za pomocą wyzwalacza aktualizacji można zastosować wiele powyższych przypadków użycia do zdarzeń w miarę postępu badania, a analitycy dodają alerty, komentarze i tagi. Kontroluj grupowanie alertów w incydentach.
Aktualizacja orkiestracji i powiadomień
Powiadom różne zespoły i innych pracowników o wprowadzeniu zmian w zdarzeniach, aby nie przegapić żadnych krytycznych aktualizacji. Eskaluj incydenty, przypisując je nowym właścicielom i informując nowych właścicieli o ich przydziałach. Kontrolowanie czasu i sposobu ponownego otwierania zdarzeń.
Obsługa synchronizacji z systemami zewnętrznymi
Jeśli podczas tworzenia incydentów używano playbooków do tworzenia zgłoszeń w systemach zewnętrznych, możesz użyć reguły automatyzacji wyzwalanej aktualizacją, aby wywołać playbook, który zaktualizuje te zgłoszenia.
Wykonywanie reguł automatyzacji
Reguły automatyzacji są uruchamiane sekwencyjnie zgodnie z wybraną kolejnością. Każda reguła automatyzacji jest wykonywana po zakończeniu poprzedniej reguły. W ramach reguły automatyzacji wszystkie akcje są uruchamiane sekwencyjnie w kolejności, w jakiej są zdefiniowane.
Akcje podręcznika w ramach reguły automatyzacji mogą być w pewnych okolicznościach traktowane inaczej, zgodnie z następującymi kryteriami:
| Czas wykonywania podręcznika | Reguła automatyzacji przechodzi do następnej akcji... |
|---|---|
| Mniej niż sekundę | Natychmiast po zakończeniu elementu playbook |
| Mniej niż dwie minuty | Do dwóch minut po rozpoczęciu działania podręcznika, ale nie więcej niż 10 sekund po ukończeniu podręcznika |
| Ponad dwie minuty | Dwie minuty po uruchomieniu podręcznika, niezależnie od tego, czy zostało to ukończone, czy nie |
Uprawnienia do reguł automatyzacji do uruchamiania podręczników
Gdy reguła automatyzacji Microsoft Sentinel uruchamia podręcznik, używa specjalnego konta usługi Microsoft Sentinel specjalnie autoryzowanego do tej akcji. Użycie tego konta (w przeciwieństwie do konta użytkownika) zwiększa poziom zabezpieczeń usługi.
Aby reguła automatyzacji mogła uruchamiać podręcznik, to konto musi mieć jawne uprawnienia do grupy zasobów, w której znajduje się podręcznik. W tym momencie każda reguła automatyzacji może uruchamiać dowolny podręcznik w tej grupie zasobów.
Podczas konfigurowania reguły automatyzacji i dodawania akcji uruchamiania podręcznika zostanie wyświetlona lista rozwijana podręczników. Podręczniki, do których Microsoft Sentinel nie ma uprawnień, są wyświetlane jako niedostępne ("wyszarzone"). Możesz udzielić uprawnień Microsoft Sentinel grupom zasobów podręczników na miejscu, wybierając link Zarządzaj uprawnieniami podręcznika. Aby udzielić tych uprawnień, potrzebne są uprawnienia właściciela dla tych grup zasobów. Zapoznaj się z pełnymi wymaganiami dotyczącymi uprawnień.
Uprawnienia w architekturze wielodzierżawnej
Reguły automatyzacji w pełni obsługują wdrożenia między obszarami roboczymi oraz wdrożenia wielodzierżawne (w przypadku wdrożeń wielodzierżawnych przy użyciu usługi Azure Lighthouse).
Dlatego jeśli wdrożenie Microsoft Sentinel korzysta z architektury wielodostępnej, w jednej dzierżawie może istnieć reguła automatyzacji, która uruchamia podręcznik, który znajduje się w innej dzierżawie, ale uprawnienia Sentinel do uruchamiania podręczników muszą być zdefiniowane w dzierżawie, w której znajdują się podręczniki, a nie w dzierżawie, w której zdefiniowano reguły automatyzacji.
W szczególnym przypadku dostawcy zarządzanych usług bezpieczeństwa (MSSP), gdy dzierżawca dostawcy usług zarządza obszarem roboczym Microsoft Sentinel w dzierżawcy klienta, istnieją dwa szczególne scenariusze, które wymagają uwagi:
Reguła automatyzacji utworzona w dzierżawie klienta jest skonfigurowana do uruchamiania podręcznika znajdującego się w dzierżawie dostawcy usług.
Takie podejście jest zwykle używane do ochrony własności intelektualnej w podręczniku. Do działania tego scenariusza nie są wymagane żadne specjalne elementy. Podczas definiowania akcji playbooka w regule automatyzacji, gdy dojdziesz do etapu nadawania rozwiązaniu Microsoft Sentinel uprawnień do odpowiedniej grupy zasobów, w której znajduje się playbook (przy użyciu panelu Manage playbook permissions), zobaczysz grupy zasobów należące do dzierżawy dostawcy usług wśród grup zasobów dostępnych do wyboru. Zobacz cały proces opisany tutaj.
Reguła automatyzacji utworzona w obszarze roboczym klienta (po zalogowaniu się do dzierżawy dostawcy usług) jest skonfigurowana do uruchamiania podręcznika znajdującego się w dzierżawie klienta.
Ta konfiguracja jest używana, gdy nie ma potrzeby ochrony własności intelektualnej. Aby ten scenariusz działał, należy przyznać platformie Microsoft Sentinel uprawnienia do uruchamiania playbooka w obu dzierżawach. W dzierżawie klienta nadajesz uprawnienia w panelu Zarządzanie uprawnieniami playbooka, podobnie jak w powyższym scenariuszu. Aby nadać odpowiednie uprawnienia w dzierżawie dostawcy usług, należy dodać dodatkową delegację usługi Azure Lighthouse, która nadaje uprawnienia dostępu do aplikacji Azure Security Insights z rolą Microsoft Sentinel Automation Contributor w grupie zasobów, w której znajduje się playbook.
Scenariusz wygląda następująco:
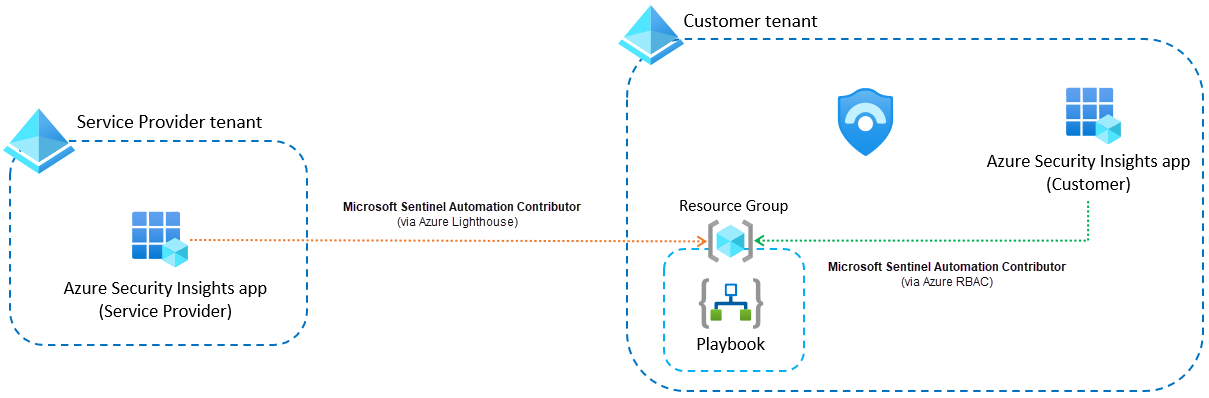
Zapoznaj się z naszymi instrukcjami dotyczącymi konfigurowania tego ustawienia.
Tworzenie reguł automatyzacji i zarządzanie nimi
Reguły automatyzacji można tworzyć i zarządzać nimi z różnych obszarów w Microsoft Sentinel lub portalu usługi Defender, w zależności od potrzeb i przypadków użycia.
Strona automatyzacji
Regułami automatyzacji można centralnie zarządzać na stronie automatyzacji na karcie Reguły automatyzacji . W tym miejscu można tworzyć nowe reguły automatyzacji i edytować istniejące. Można również przeciągać reguły automatyzacji, aby zmienić kolejność wykonywania i włączyć lub wyłączyć je.
Na stronie Automatyzacja zostaną wyświetlone wszystkie reguły zdefiniowane w obszarze roboczym wraz ze stanem (włączone/wyłączone) oraz reguły analizy, do których są stosowane.
Jeśli potrzebujesz reguły automatyzacji, która ma zastosowanie do zdarzeń z Microsoft Defender XDR lub z wielu reguł analizy w Microsoft Sentinel, utwórz ją bezpośrednio na stronie automatyzacji.
Kreator reguł analizy
Na karcie Automatyczna odpowiedź kreatora reguł analizy Microsoft Sentinel w obszarze Reguły automatyzacji można wyświetlać, edytować i tworzyć reguły automatyzacji, które mają zastosowanie do konkretnej reguły analizy tworzonej lub edytowanej w kreatorze.
Podczas tworzenia reguły automatyzacji w tym miejscu panel Tworzenie nowej reguły automatyzacji pokazuje warunek reguły analizy jako niedostępny, ponieważ ta reguła jest już ustawiona tak, aby była stosowana tylko do reguły analizy edytowanej w kreatorze. Wszystkie inne opcje konfiguracji są nadal dostępne dla Ciebie.
Strona Zdarzenia
Regułę automatyzacji można również utworzyć na stronie Zdarzenia w celu reagowania na pojedyncze, cykliczne zdarzenie. Jest to przydatne podczas tworzenia reguły wyciszania do automatycznego zamykania zdarzeń generujących dużo szumu.
Podczas tworzenia reguły automatyzacji w tym miejscu panel Tworzenie nowej reguły automatyzacji wypełnia wszystkie pola wartościami z zdarzenia. Nada regułze taką samą nazwę jak zdarzenie, stosuje ją do reguły analizy, która wygenerowała zdarzenie, i używa wszystkich dostępnych jednostek w zdarzeniu jako warunków reguły. Domyślnie sugeruje również akcję wyciszenia (zamknięcia) oraz datę wygaśnięcia reguły. Możesz dodać lub usunąć warunki i akcje oraz zmienić datę wygaśnięcia zgodnie z życzeniem.
Eksportowanie i importowanie reguł automatyzacji
Eksportuj reguły automatyzacji do plików szablonów usługi Azure Resource Manager (ARM) i importuj reguły z tych plików w ramach zarządzania wdrożeniami rozwiązania Microsoft Sentinel i kontrolowania ich jako kodu. Akcja eksportu tworzy plik JSON w lokalizacji pobierania przeglądarki, który można następnie zmienić nazwę, przenieść i w inny sposób obsługiwać jak każdy inny plik.
Wyeksportowany plik JSON jest niezależny od obszaru roboczego, więc można go zaimportować do innych obszarów roboczych, a nawet do innych dzierżaw. Jako kod można go również objąć kontrolą wersji, aktualizować i wdrażać w ramach zarządzanego środowiska CI/CD.
Plik zawiera wszystkie parametry zdefiniowane w regule automatyzacji. Reguły dowolnego typu wyzwalacza można wyeksportować do pliku JSON.
Aby uzyskać instrukcje dotyczące eksportowania i importowania reguł automatyzacji, zobacz Eksportowanie i importowanie reguł automatyzacji Microsoft Sentinel.
Następne kroki
W tym dokumencie omówiono, jak reguły automatyzacji mogą pomóc centralnie zarządzać automatyzacją reagowania na incydenty i alerty w usłudze Microsoft Sentinel.
- Tworzenie reguł automatyzacji Microsoft Sentinel i używanie ich do zarządzania zdarzeniami.
- Reguły automatyzacji umożliwiają tworzenie list zadań dla analityków.
- Aby dowiedzieć się więcej na temat zaawansowanych opcji automatyzacji, zobacz Automatyzowanie reagowania na zagrożenia za pomocą podręczników w Microsoft Sentinel.
- Aby uzyskać pomoc dotyczącą wdrażania playbooków, zobacz Samouczek: Używanie playbooków do automatyzowania reakcji na zagrożenia w Microsoft Sentinel.