Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Integracje automatyczne udostępniają scentralizowany katalog gotowych integracji dla aplikacji Microsoft i innych firm, dzięki czemu możesz wybrać dostawcę, skonfigurować go za pomocą prostego uwierzytelniania i używać go w playbookach bez dodatkowej konfiguracji.
Integracje z automatyzacją ograniczają ilość ręcznej pracy związanej z konfiguracją dla inżynierów SOC, administratorów automatyzacji i zaawansowanych analityków bezpieczeństwa, którzy tworzą lub utrzymują zautomatyzowane przepływy pracy związane z reagowaniem.
Ważna
Po 31 marca 2027 r. Microsoft Sentinel nie będą już obsługiwane w Azure Portal i będą dostępne tylko w portalu Microsoft Defender. Wszyscy klienci korzystający z Microsoft Sentinel w Azure Portal zostaną przekierowane do portalu usługi Defender i będą używać Microsoft Sentinel tylko w portalu usługi Defender.
Jeśli nadal używasz Microsoft Sentinel w Azure Portal, zalecamy rozpoczęcie planowania przejścia do portalu usługi Defender w celu zapewnienia płynnego przejścia i pełnego wykorzystania ujednoliconego środowiska operacji zabezpieczeń oferowanego przez Microsoft Defender.
Jak działają integracje automatyzacji
Podręczniki reagowania Microsoft Sentinel są oparte na przepływach pracy utworzonych w Azure Logic Apps. Playbook może używać konektorów i integracji do komunikacji z innymi usługami podczas zautomatyzowanego przepływu pracy.
Integracje automatyzacji umożliwiają skonfigurowanie danych wejściowych połączeń wymaganych przez obsługiwanych dostawców. Wymagane dane wejściowe zależą od dostawcy i typu uwierzytelniania. Po skonfigurowaniu integracji użyj jej w obsługiwanych scenariuszach podręcznika lub automatyzacji, aby połączyć przepływ pracy z usługą docelową.
Integracje automatyzacji mogą obsługiwać:
- Usługi innych firm, takie jak usługi firmy Microsoft używane przez usługę SOC.
- Usługi stron trzecich, takie jak usługi partnerów lub dostawców wykorzystywane do wzbogacania danych, obsługi zgłoszeń, komunikacji lub reagowania.
- Scenariusze gotowe do użycia, w których Microsoft Sentinel udostępnia środowisko automatyzacji i prosi o podanie minimalnych wymaganych informacji o połączeniu.
Ważna
Kroki konfiguracji specyficzne dla dostawcy, wartości, uprawnienia i wskazówki dotyczące rozwiązywania problemów są własnością każdego dostawcy. Skorzystaj z oficjalnej dokumentacji dostawcy, jeśli potrzebujesz szczegółowych kroków konfiguracji dla określonej usługi.
Wymagania wstępne
Przed skonfigurowaniem integracji automatyzacji upewnij się, że masz następujące elementy:
- Wymagane uprawnienia do tworzenia integracji w Microsoft Sentinel.
- Wymagane uprawnienia w usłudze dostawcy do uwierzytelniania i wykonywania niezbędnych akcji w scenariuszu automatyzacji.
Obsługiwane typy uwierzytelniania
Opcje uwierzytelniania dostępne dla integracji zależą od wybranego dostawcy. Microsoft Sentinel prosi o podanie pól wymaganych dla wybranego typu uwierzytelniania.
Typowe wzorce uwierzytelniania obejmują:
| Typ uwierzytelniania | Użyj, gdy | Typowe dane wejściowe |
|---|---|---|
| klucz interfejsu API | Dostawca wystawia klucz lub token, który autoryzuje żądania do swojego interfejsu API. | Klucz lub token interfejsu API, a czasami adres URL usługi lub region. |
| Protokół OAuth 2.0 | Dostawca obsługuje autoryzację delegowaną lub opartą na aplikacji za pośrednictwem przepływu OAuth. | Logowanie się, zgoda, dane klienta, zakresy uprawnień lub konfiguracja przekierowania, w zależności od dostawcy. |
Przechowywanie i obracanie poświadczeń zgodnie z wymaganiami organizacji dotyczącymi zabezpieczeń i wskazówkami dostawcy. Użyj uprawnień o najniższych uprawnieniach wymaganych w scenariuszu automatyzacji.
Konfiguracja integracji
Aby utworzyć integrację automatyzacji, użyj następującego przepływu pracy wysokiego poziomu:
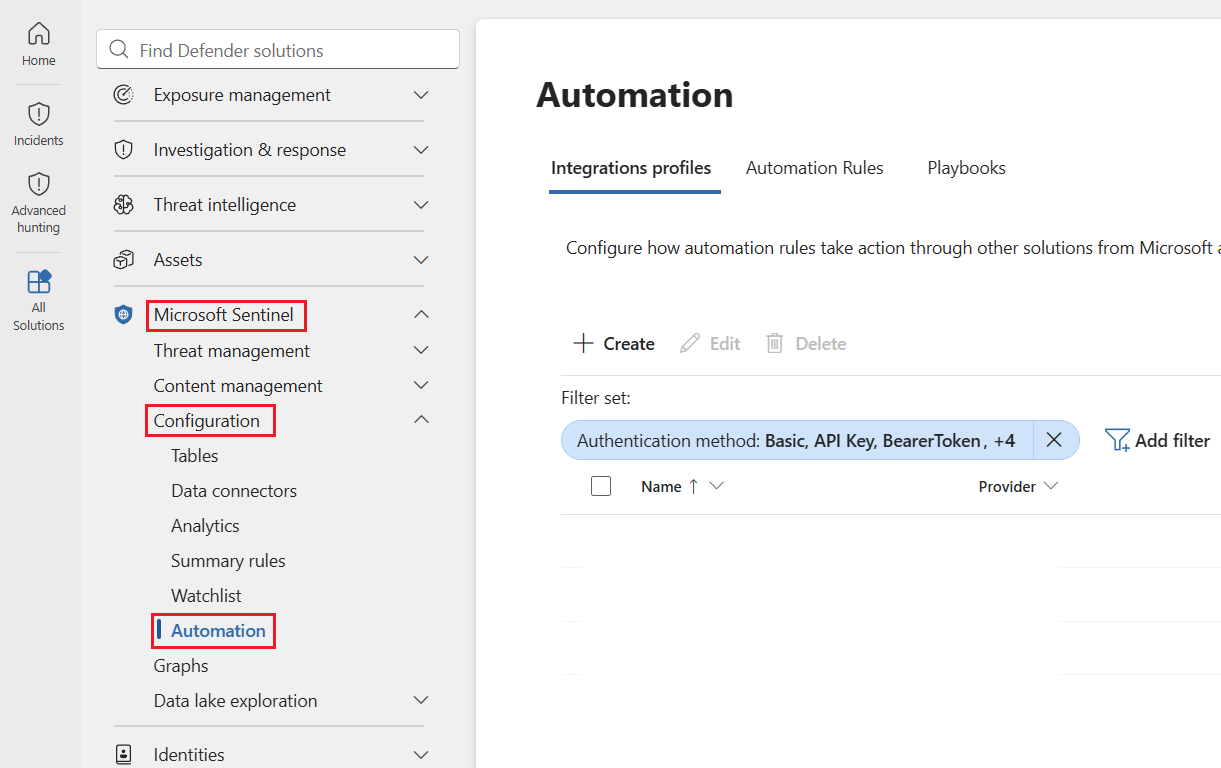
Przejdź do strony Microsoft Sentinel>Konfiguracja>Automatyzacja.
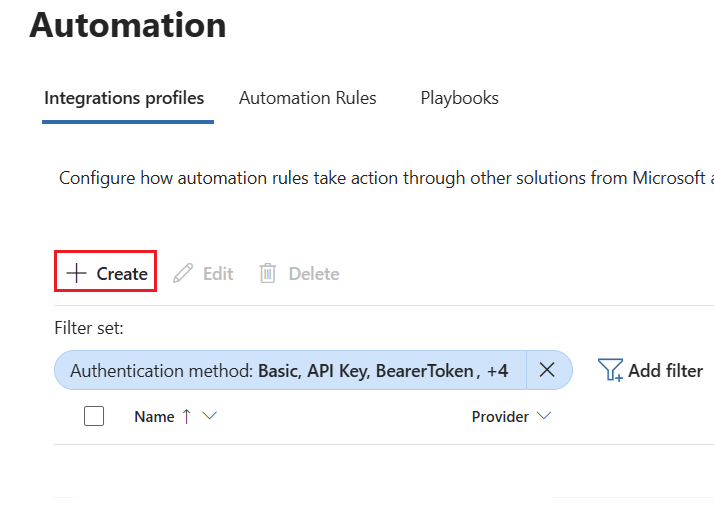
Wybierz pozycję + Utwórz.
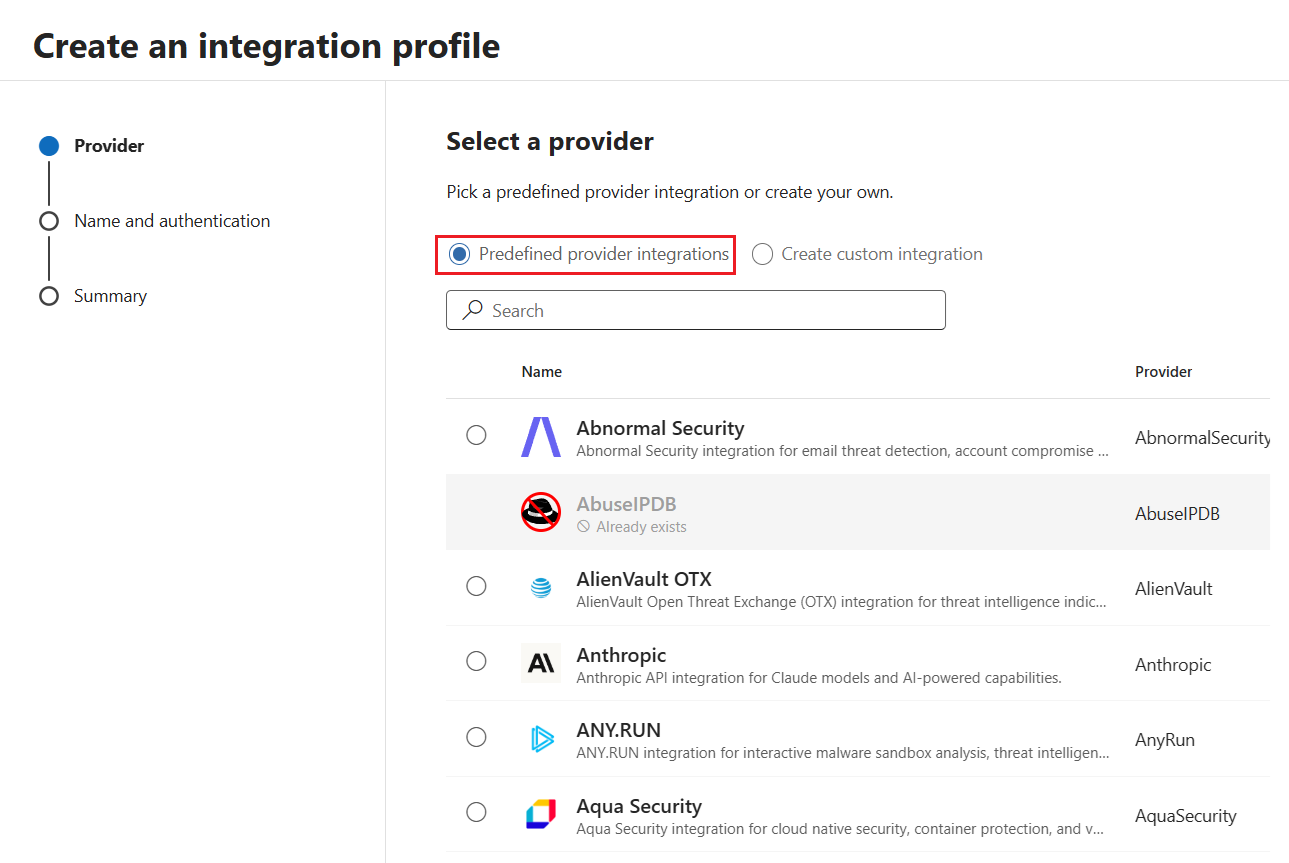
Z listy wstępnie zdefiniowanych integracji dostawców wybierz dostawcę, z którym chcesz nawiązać połączenie, a następnie wybierz pozycję Dalej.
W sekcji Nazwa i uwierzytelnianie podaj następujące informacje:
- Nazwa integracji (wymagane): wprowadź nazwę identyfikującą integrację w środowisku.
- Opis (opcjonalnie): wprowadź opis, aby ułatwić zespołowi zrozumienie celu integracji.
- Szczegóły uwierzytelniania (wymagane): wprowadź określone pola wymagane dla wybranego typu uwierzytelniania.
Dostępne opcje uwierzytelniania zależą od dostawcy. Dostawca może obsługiwać uwierzytelnianie klucza interfejsu API, uwierzytelnianie OAuth 2.0 lub oba te elementy. Wybierz link Dowiedz się więcej w sekcji szczegóły uwierzytelniania, aby uzyskać link zewnętrzny do wskazówek specyficznych dla dostawcy.
Wybierz pozycję Dalej i przejrzyj stronę podsumowania. Jeśli chcesz wprowadzić zmiany, wybierz pozycję Wstecz , aby edytować szczegóły. W przeciwnym razie wybierz pozycję Utwórz.
Zagadnienia dotyczące zabezpieczeń
Przed rozpoczęciem korzystania z integracji automatyzacji w środowisku produkcyjnym zapoznaj się z następującymi zagadnieniami:
- Uprawnienia: przyznaj tylko uprawnienia wymagane dla określonych akcji podręcznika.
- Przechowywanie poświadczeń: Przechowuj sekrety wyłącznie w zatwierdzonych, bezpiecznych lokalizacjach. Nie umieszczaj sekretów na stałe w playbookach ani w dokumentacji.
- Rotacja poświadczeń: Rotuj klucze interfejsu API, klucze tajne klienta i tokeny zgodnie z zasadami obowiązującymi w Twojej organizacji.
- Możliwość inspekcji: w miarę możliwości używaj nazwanych kont usług lub tożsamości aplikacji, aby zespół mógł przeprowadzać inspekcję zautomatyzowanych akcji.
- Zakres: Ogranicz integrację do dzierżaw, obszarów roboczych, kolejek lub zasobów wymaganych przez scenariusz automatyzacji.
- Testowanie: Przed użyciem ich w aktywnych przepływach reagowania przetestuj integracje na nieprodukcyjnych incydentach lub przykładowych danych.
Kiedy używać dokumentacji dostawcy
Skorzystaj z dokumentacji Microsoft Sentinel, aby zrozumieć sposób działania integracji automatyzacji, schematy uwierzytelniania i ogólny przebieg konfiguracji. W razie potrzeby użyj dokumentacji dostawcy:
- Dokładne kroki tworzenia klucza interfejsu API.
- Wartości rejestracji aplikacji OAuth.
- Nazwy uprawnień specyficzne dla dostawcy.
- Punkty końcowe specyficzne dla regionu.
- Kroki rozwiązywania problemów z błędami po stronie dostawcy.
Zawartość pokrewna
- Automatyzacja w Microsoft Sentinel: orkiestracja zabezpieczeń, automatyzacja i reagowanie (SOAR)
- Automatyzowanie reagowania na zagrożenia za pomocą podręczników w Microsoft Sentinel
- Tworzenie podręczników Microsoft Sentinel i zarządzanie nimi
- Playbooki Microsoft Sentinel w usłudze Azure Logic Apps
- Uwierzytelnij playbooki w usłudze Microsoft Sentinel