Notatka
Dostęp do tej strony wymaga autoryzacji. Może spróbować zalogować się lub zmienić katalogi.
Dostęp do tej strony wymaga autoryzacji. Możesz spróbować zmienić katalogi.
Filtrowanie treści internetowych jest częścią ochrony w Ochrona punktu końcowego w usłudze Microsoft Defender oraz Microsoft Defender dla Firm. Używaj filtrowania treści internetowych do śledzenia i regulowania dostępu do stron internetowych na podstawie ich kategorii treści. Strony, które nie są złośliwe, mogą nadal być nieodpowiednie ze względu na wymagania zgodności, zużycie przepustowości lub inne kwestie.
Filtrowanie zawartości internetowej zapewnia następujące korzyści:
- Blokuj dostęp do kategorii stron internetowych na zarządzanych urządzeniach, niezależnie od tego, czy użytkownicy są w Twojej sieci, czy nie.
- Przeglądaj blokady i aktywność w sieci w scentralizowanych raportach.
- W Defender for Endpoint przypisz różne polityki do grup urządzeń.
- W Defender dla Firm zdefiniuj jedną politykę filtrowania treści internetowych, która dotyczy wszystkich użytkowników.
Konfiguruj polityki dla grup urządzeń, aby blokować wybrane kategorie. Zablokowanie kategorii uniemożliwia użytkownikom na urządzeniach z tych grup dostęp do adresów URL powiązanych z kategorią. URL-e w kategoriach, których nie blokujesz, są audytowane. Użytkownicy mogą bez zakłóceń uzyskiwać dostęp do audytowanych adresów URL, a Ty możesz wykorzystać statystyki dostępu do podejmowania świadomych decyzji dotyczących zasad. Użytkownicy otrzymują powiadomienie, gdy strona próbuje załadować zablokowany zasób.
Na Windows Microsoft Defender SmartScreen wymusza filtrowanie treści sieciowych w Microsoft Edge oraz w Internet Explorer 11 na systemach operacyjnych, gdzie nadal jest obsługiwane. Ochrona sieci wymusza filtrowanie treści w Google Chrome, Mozilla Firefox, Brave i Opera. Na macOS i Linux ochrona sieci wymusza filtrowanie treści sieciowych w obsługiwanych przeglądarkach. Wszystkie wymagania można znaleźć w artykule Wymagania wstępne.
Wymagania wstępne
Upewnij się, że Twoje środowisko spełnia następujące wymagania:
-
Subskrypcja: Twoja subskrypcja musi zawierać jeden z następujących planów:
- Windows 10/11 Enterprise E5
- Microsoft 365 E5
- Microsoft 365 A5
- Pakiet Microsoft Defender
- Microsoft 365 E3
- Ochrona punktu końcowego w usłudze Microsoft Defender Plan 1 lub Plan 2
- Microsoft Defender dla Firm
- Microsoft 365 Business Premium
-
Dostęp do portalu i uprawnienia: Musisz mieć dostęp do portalu Microsoft Defender oraz uprawnienia do wykonywanych zadań:
-
Zunifikowana kontrola dostępu oparta na rolach (RBAC) w Microsoft Defender:
- Zobacz polityki i raporty: Operacje bezpieczeństwa \ Dane bezpieczeństwa \ Podstawy danych bezpieczeństwa (czytaj).
- Twórz, aktualizuj lub usuwaj polityki i zezwalaj na wskaźniki: operacje bezpieczeństwa \ Dane bezpieczeństwa \ Odpowiedź (zarządzaj).
- Włącz filtrowanie treści webowych: Autoryzacja i ustawienia \ Ustawienia bezpieczeństwa \ Podstawowe ustawienia bezpieczeństwa (zarządzaj).
-
Defender for Endpoint RBAC, dla organizacji, które nie włączyły ujednoliconego modelu RBAC:
- Zobacz polityki i raporty: Zobacz dane \ Operacje bezpieczeństwa.
- Tworzenie, aktualizowanie lub usuwanie polityk oraz zezwalanie na wskaźniki: Aktywne działania naprawcze \ Operacje bezpieczeństwa.
- Włącz filtrowanie treści webowych: Zarządzaj ustawieniami bezpieczeństwa w Security Center.
- Przypisz rolę grupom urządzeń, którymi zarządza administrator.
-
Zunifikowana kontrola dostępu oparta na rolach (RBAC) w Microsoft Defender:
-
System operacyjny: Urządzenia muszą korzystać z jednego z następujących systemów operacyjnych:
- Windows 11, Windows 10 wersja 1607 (sierpień 2016) lub nowszy, albo Windows Server 2019 lub nowszy, z najnowszymi aktualizacjami Microsoft Defender Antivirus
- Wersja macOS obsługiwana przez ochronę sieciową dla macOS
- Wersja Linux obsługiwana przez ochronę sieciową dla Linuksa
- Przeglądarka: Urządzenia muszą korzystać z Microsoft Edge, Google Chrome, Mozilla Firefox, Brave lub Opera. Internet Explorer 11 jest obsługiwany tylko na systemach operacyjnych, gdzie pozostaje wspieranym komponentem Windows.
-
Konfiguracja ochrony:
- Na Windows włącz Microsoft Defender SmartScreen dla Microsoft Edge.
- Na Windows włącz ochronę sieciową w trybie blokowania dla obsługiwanych przeglądarek innych niż Microsoft.
- Na macOS i Linux włącz ochronę sieciową w trybie blokowania dla wszystkich obsługiwanych przeglądarek, w tym Microsoft Edge.
Filtrowanie treści internetowych, przechowywanie danych i prywatność
Aby uzyskać informacje o tym, jak Defender for Endpoint przechowuje, przetwarza i chroni dane filtrujące treści internetowe, zobacz Ochrona punktu końcowego w usłudze Microsoft Defender dotyczące przechowywania danych i prywatności.
Pierwszeństwo dla wielu aktywnych zasad
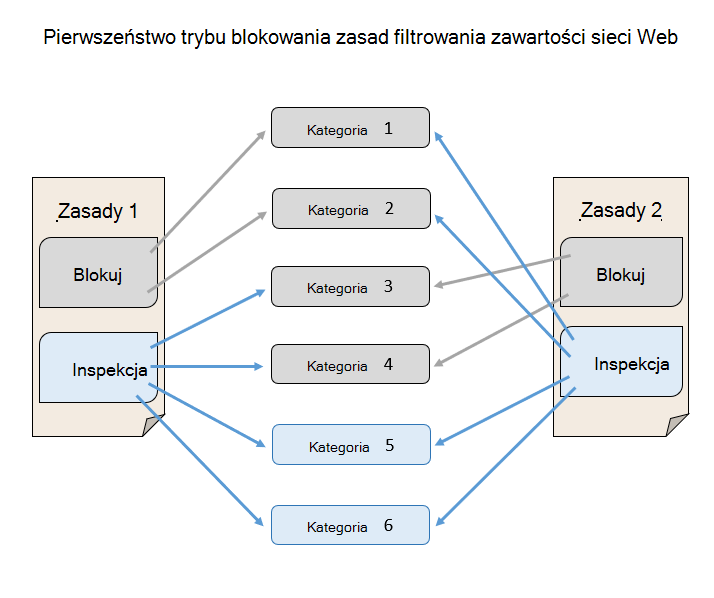
Zastosowanie wielu różnych zasad filtrowania zawartości internetowej do tego samego urządzenia powoduje zastosowanie bardziej restrykcyjnych zasad dla każdej kategorii. Rozpatrzmy następujący scenariusz:
- Zasada 1: blokuje kategorie 1 i 2, a pozostałe kategorie audytuje
- Zasada 2: blokuje kategorie 3 i 4, a pozostałe audytuje
W efekcie kategorie od 1 do 4 są zablokowane, co ilustruje poniższy diagram:
Włączanie filtrowania zawartości internetowej
Na stronie funkcji opcjonalnych w portalu Microsoft Defender w , https://security.microsoft.com/securitysettings/endpoints/integrationsprawdź, czy ustawienie filtrowania treści sieciowej jest włączone . Jeśli to konieczne, przesuń przełącznik na Włączony, a następnie wybierz Zapisz preferencje.
Tworzenie zasad filtrowania zawartości internetowej
Polityki filtrowania treści internetowych określają, które z następujących kategorii nadrzędnych i podrzędnych należy zablokować dla każdej grupy urządzeń:
-
Treści dla dorosłych:
- Sekty: Miejsca związane z grupami lub ruchami, których członkowie wykazują pasję do systemu wierzeń odmiennego od powszechnie przyjmowanych przekonań.
- Hazard: hazard online oraz strony promujące hazard.
- Nagość: Strony udostępniające całkowite lub częściowo nagie zdjęcia lub filmy, zazwyczaj w formie artystycznej, które mogą umożliwiać pobieranie lub sprzedaż tych materiałów.
- Pornografia/Seksualnie eksplicitne: Strony zawierające treści o charakterze seksualnym lub inne materiały o charakterze seksualnym.
- Edukacja seksualna: Strony omawiające seks i seksualność, w tym rozmnażanie człowieka, antykoncepcję, zapobieganie infekcjom przenoszonym drogą płciową oraz zdrowie seksualne.
- Niesmaczne: Strony zawierające treści, które mogą być nieodpowiednie dla dzieci lub w pracy, ale niekoniecznie są pełne przemocy lub pornograficzne.
- Przemoc: Strony prezentujące lub promujące przemoc wobec ludzi lub zwierząt.
-
Wysoka przepustowość:
- Strony do pobierania: Strony, których głównym celem jest pobieranie mediów lub oprogramowania.
- Udostępnianie obrazów: Strony służące głównie do wyszukiwania lub udostępniania zdjęć, w tym witryny z funkcjami społecznościowymi.
- Peer-to-peer: Strony hostujące oprogramowanie peer-to-peer (P2P) lub umożliwiające udostępnianie plików P2P.
- Multimedia strumieniowe i pobieranie: Witryny służące głównie do rozpowszechniania, wyszukiwania, oglądania lub słuchania multimediów strumieniowych.
-
Odpowiedzialność prawna:
- Zdjęcia dotyczące wykorzystywania dzieci: Strony zawierające treści o przemocy wobec dzieci.
- Działalność przestępcza: Strony, które instruują, doradzają lub promują nielegalne działania.
- Hakowanie: Strony udostępniające zasoby do nielegalnego lub wątpliwego wykorzystania oprogramowania lub sprzętu, w tym złamanych materiałów objętych prawem autorskim.
- Nienawiść i nietolerancja: Strony promujące agresywne, poniżające lub nadużycia opinie na temat grup identyfikowanych przez cechy takie jak rasa, religia, płeć, wiek, narodowość, niepełnosprawność, sytuacja ekonomiczna, orientacja seksualna lub styl życia.
- Nielegalne narkotyki: Strony sprzedające nielegalne lub kontrolowane substancje, promujące nadużywanie substancji lub sprzedające powiązane akcesoria.
- Nielegalne oprogramowanie: Strony zawierające lub promujące złośliwe oprogramowanie, oprogramowanie szpiegowskie, botnety, oszustwa phishingowe, piractwo lub kradzież praw autorskich.
- Oszustwo szkolne: Strony związane z plagiatem lub oszustwami szkolnymi.
- Samookaleczenia: Strony promujące samookaleczenia, w tym strony cyberprzemocy zawierające obraźliwe lub groźne wiadomości.
- Broń: Strony sprzedające broń lub promujące jej użycie, w tym broń, noże i amunicję.
-
Czas wolny:
- Czat: Strony wykorzystywane głównie jako internetowe pokoje czatu.
- Gry: Strony związane z grami wideo lub komputerowymi, w tym strony hostujące gry lub dostarczające informacje o grach.
- Komunikacja natychmiastowa: Strony służące do pobierania lub dostępu do oprogramowania do komunikatorów.
- Sieć zawodowa: Strony oferujące profesjonalne usługi networkingowe.
- Sieci społecznościowe: Strony oferujące usługi mediów społecznościowych.
- Poczta internetowa: Strony oferujące usługi poczty elektronicznej opartej na sieci.
-
Niekategorizowane:
- Nowo zarejestrowane domeny: Strony zarejestrowane w ciągu ostatnich 30 dni, które nie zostały przypisane do innej kategorii.
- Domeny zaparkowane: Strony bez treści lub zarezerwowane na późniejsze wykorzystanie.
Uwaga
Niekategoriowane obejmuje tylko nowo zarejestrowane domeny oraz domeny zaparkowane. Nie obejmuje wszystkich stron wykraczających poza inne kategorie.
Strony proxy zdalne są klasyfikowane jako nielegalne oprogramowanie , ponieważ mogą kierować ruch do dowolnego miejsca, w tym niechciane, złośliwe lub nielegalne treści. Aby zastąpić blokadę kategorii dla konkretnej witryny, utwórz wskaźnik zezwolenia.
Tworzenie zasad
Uwaga
- Od momentu utworzenia zasad do chwili ich zastosowania na urządzeniu może wystąpić opóźnienie wynoszące do 2 godzin.
- Zasady można wdrożyć bez wybierania żadnych kategorii do zablokowania. Ta akcja tworzy zasady tylko inspekcji, aby pomóc zrozumieć zachowanie użytkownika przed utworzeniem zasady blokowania.
- Jeśli jednocześnie usuwasz zasady lub zmieniasz grupy urządzeń, może wystąpić opóźnienie wdrażania zasad.
- Zablokowanie kategorii Niekategorizowanych może prowadzić do nieoczekiwanych i niepożądanych rezultatów.
Aby stworzyć politykę filtrowania treści internetowych, postępuj zgodnie z następującymi krokami:
Na stronie filtrowania treści w portalu Microsoft Defender w , https://security.microsoft.com/securitysettings/endpoints/web_content_filtering_policywybierz
 Dodaj politykę.
Kreator Dodaj politykę się otwiera. Na stronie Ogólne określ unikatową, opisową nazwę zasad, a następnie wybierz pozycję Dalej.
Na stronie Zablokowane kategorie wybierz jedną lub więcej kategorii treści internetowych do zablokowania, a następnie wybierz Następne.
Na stronie Zakres wybierz grupy urządzeń, do których obowiązuje polityka. Domyślna wartość dla grup maszyn to Wybierz wszystko. Wybierz pozycję Dalej.
Wskazówka
Jeśli używasz Microsoft 365 Business Premium lub Microsoft Defender dla Firm, zasady filtrowania zawartości internetowej są domyślnie stosowane do wszystkich użytkowników. Określanie zakresu nie ma zastosowania.
Na stronie Podsumowanie przejrzyj ustawienia. Wybierz Wstecz, aby dokonać zmian, lub wybierz Wyślij, aby utworzyć politykę.
Środowisko użytkownika końcowego
W obsługiwanych przeglądarkach innych niż Microsoft ochrona sieci wyświetla powiadomienie systemowe, gdy blokuje połączenie. Microsoft Edge udostępnia wbudowaną w przeglądarkę stronę blokady.
Począwszy od wersji 124 Microsoft Edge, pojawia się następująca strona dotycząca wszystkich bloków filtrowania treści internetowej.

Zezwalaj na określone witryny sieci Web
Aby zastąpić blokadę kategorii filtrowania zawartości sieci Web dla konkretnej witryny, utwórz niestandardowy wskaźnik zezwolenia. Wskaźniki pozwalające na przeważenie nad politykami filtrowania treści internetowych.
Aby zdefiniować wskaźnik zezwolenia, należy postępować zgodnie z następującymi krokami:
Na stronie Wskaźniki w portalu Microsoft Defender w , https://security.microsoft.com/securitysettings/endpoints/custom_ti_indicatorswybierz zakładkę URL/Domeny, a następnie Dodaj
element.Zostanie otwarty kreator Dodaj wskaźnik. Na karcie Wskaźnik wprowadź następujące informacje:
- Adres URL/domena
- Tytuł: wprowadź unikatową, opisową nazwę.
- Wygasa dnia (UTC): Wybierz pozycję Nigdy (domyślne) lub Niestandardowe, aby wprowadzić datę wygaśnięcia.
W sekcji Statystyki możesz wybrać pozycję Pokaż statystyki , aby zrozumieć skutki dodawania tego wskaźnika niestandardowego.
Po zakończeniu na stronie Wskaźnik wybierz pozycję Dalej.
Na stronie Akcja wybierz pozycję Zezwalaj, a następnie wybierz pozycję Dalej.
Na stronie Zakres organizacyjny wybierz zakres grupy urządzeń. Wartość domyślna to Wszystkie urządzenia w mojej organizacji. Wybierz pozycję Dalej.
Na stronie Podsumowanie przejrzyj ustawienia. Wybierz Wstecz, aby dokonać zmian, lub Wybierz Wyślij , aby utworzyć wskaźnik.
Kategorie sporów
Jeśli napotkasz domenę, która została niepoprawnie skategoryzowana, możesz zakwestionować kategorię bezpośrednio w portalu Microsoft Defender.
Na stronie Ochrona w sieci Web w portalu Microsoft Defender pod adresem https://security.microsoft.com/reports/webprotection, wybierz pozycję Szczegóły kategorii filtrowania zawartości sieci Web, a następnie wybierz kartę Domeny. Znajdź domenę, wybierz wielokropek (...), a następnie wybierz pozycję Kwestionuj kategorię.
W otwierającym się panelu wybierz priorytet i podaj szczegóły, takie jak sugerowana kategoria. Wybierz Prześlij. Microsoft przegląda wniosek w ciągu jednego dnia roboczego. Aby odblokować domenę podczas przeglądu żądania, stwórz niestandardowy wskaźnik zezwalania.
Monitorowanie raportów filtrowania zawartości internetowej
Na stronie ochrony sieci w portalu Microsoft Defender w https://security.microsoft.com/reports/webprotection, przejrzyj karty pod kątem filtrowania treści sieciowych i ochrony przed zagrożeniami sieciowymi. Poniższe karty podsumowują działania związane z filtrowaniem treści internetowych.
Działanie sieci Web według kategorii
Karta aktywności w sieci według kategorii wymienia kategorie nadrzędne z największym wzrostem lub spadkiem liczby prób dostępu. Przeglądaj aktywność z ostatnich 30 dni, 3 miesięcy lub 6 miesięcy. Wybierz kategorię, aby zobaczyć szczegóły.
W ciągu pierwszych 30 dni korzystania z filtrowania zawartości internetowej organizacja może nie mieć wystarczającej ilości danych, aby wyświetlić działanie internetowe według karty kategorii.

Karta podsumowania filtrowania zawartości sieci Web
Karta podsumowania filtrowania zawartości sieci Web zawiera dystrybucję zablokowanych prób dostępu w różnych nadrzędnych kategoriach zawartości sieci Web. Wybierz jeden z kolorowych pasków, aby wyświetlić więcej informacji o określonej nadrzędnej kategorii sieci Web.

Karta podsumowania aktywności sieci Web
Karta podsumowania działań sieci Web zawiera łączną liczbę żądań dotyczących zawartości internetowej we wszystkich adresach URL.

Wyświetlanie szczegółów karty
Aby otworzyć szczegóły raportu dla karty, wybierz rząd tabeli lub pasek w wykresie. Szczegóły obejmują statystyki dotyczące kategorii treści internetowych, domen oraz grup urządzeń.

- Kategorie sieci Web: wyświetla listę kategorii zawartości internetowej, które miały próby dostępu w organizacji. Wybierz konkretną kategorię, aby otworzyć okno podsumowania.
- Domeny: wyświetla listę domen internetowych, do których uzyskano dostęp lub które zostały zablokowane w organizacji.
- Grupy urządzeń: Lista wszystkich grup urządzeń, które generowały aktywność internetową w Twojej organizacji.
Użyj filtru zakresu czasu w lewym górnym rogu strony, aby wybrać okres. Możesz również filtrować informacje lub dostosowywać kolumny. Wybierz wiersz, aby otworzyć okienko wysuwane z jeszcze większą ilością informacji o wybranym elemencie.
Znane problemy i ograniczenia
Filtrowanie treści internetowych identyfikuje obsługiwane przeglądarki według nazwy procesu. Nie działa, gdy lokalna aplikacja proxy, taka jak Fiddler, maskuje nazwę procesu źródłowego. Filtrowanie treści internetowych również nie działa w izolowanych sesjach przeglądarkowych, takich jak Microsoft Defender Application Guard.
Filtrowanie treści internetowych wykorzystuje ochronę sieciową w przeglądarkach innych niż Microsoft. Blokowanie w tych przeglądarkach wymaga konfiguracji przeglądarki do inspekcji treści. W przypadku ruchu HTTPS pełne ścieżki URL mogą być zablokowane tylko w Microsoft Edge. Aby zablokować niektóre aplikacje webowe w innych przeglądarkach, może być konieczne stworzenie niestandardowego wskaźnika bloku dla domeny logowania aplikacji. Wskaźnik może również blokować inne usługi korzystające z tej samej domeny.
Filtrowanie treści internetowych klasyfikuje miliardy adresów URL, ale nowe strony mogą nie być od razu kategoryzowane. Treść i kategoria strony również mogą się zmieniać. Aby mieć większą kontrolę nad dostępem do strony, stwórz niestandardowy wskaźnik, który pozwoli na nią lub ją zablokuje.
Jeśli używasz Microsoft 365 Business Premium lub Microsoft Defender dla Firm, możesz zdefiniować tylko jedną politykę filtrowania treści webowych dla swojego środowiska.