Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Этот шаблон архитектуры устраняет распространенные проблемы с интеграцией Microsoft Dataverse и SharePoint. Dataverse обеспечивает безопасность на уровне записей, но эти разрешения не применяются автоматически к документам, хранящимся в SharePoint. В этом шаблоне архитектуры используется ограниченная SharePoint навигация и возможность обнаружения ограниченных документов. Эти меры защиты помогают пользователям открывать документы SharePoint в приложении и снижают риск чрезмерного предоставления общего доступа.
Совет
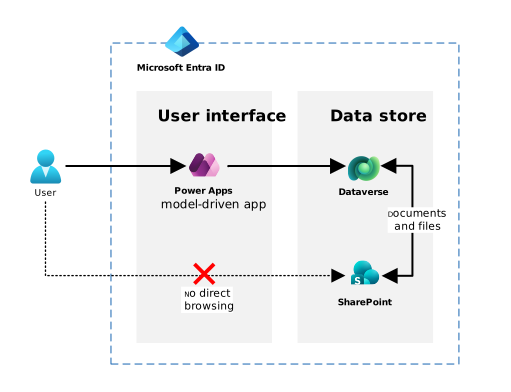
В этой статье приведен пример сценария и визуальное представление того, как уменьшить доступ к SharePoint документам за пределами разрешений Dataverse пользователя при использовании собственной интеграции SharePoint. Данное решение представляет собой обобщенный пример архитектуры, который может использоваться во многих различных сценариях и отраслях. В этой статье приведены только лучшие практики.
Диаграмма архитектуры
Workflow
В следующей схеме работы описано, как этот шаблон структурирует и регулирует доступ к нативно интегрированным сайтам SharePoint, чтобы лучше согласовать доступ к документам с ролевыми механизмами управления доступом Dataverse (RBAC) и правами доступа на уровне записей.
Ограничивая механизмы навигации и отключая механизмы обнаружения, этот шаблон значительно снижает риск доступа пользователей к документам, связанным с записями Dataverse, для которых у них нет авторизации, при этом сохраняется простое взаимодействие с документами в приложении.
Подготовка доступа и сред
Настройка управления доступом
Узнайте, как организация в настоящее время управляет доступом к среде Dataverse и связанному сайту SharePoint.
Используйте группы безопасности Entra ID для управления доступом к среде Dataverse и связанным SharePoint документам. Дополнительные сведения см. в разделе "Управление Microsoft Entra группами и членством в группах".
Подготовка среды Dataverse и сайта SharePoint
Убедитесь, что среда Dataverse ограничена соответствующей группой безопасности. Подробнее см. в разделе Управление доступом пользователей к средам с группами безопасности и лицензиями.
При необходимости примените управляемые среды для управления.
Если выделенный сайт еще не существует, создайте групповой сайт SharePoint для рабочих документов данной рабочей нагрузки. На этом шаге создается группа Microsoft 365 по умолчанию и группы SharePoint.
Настройка SharePoint доступа и возможности обнаружения
Создайте новый уровень разрешений.
Примените следующие разрешения для списка:
- Добавить элементы
- Изменение элементов
- Удаление элементов
- Просмотр элементов (обязательно)
- Открытие элементов (обязательно)
- Просмотр версий
Примените следующие разрешения сайта:
- Просмотр страниц (обязательный)
- Открыть (обязательно)
Убедитесь, что разрешение сайта Просмотр каталогов отключено.
Пользователи с этим уровнем разрешений не могут просматривать родительские папки или перемещаться по иерархии сайтов. Они по-прежнему могут добавлять, редактировать или открывать элементы из приложения Dynamics 365 или пользовательского приложения на основе модели. Это ограничение делает документы, принадлежащие другим записям, труднее обнаруживать. Узнайте, как создавать и изменять уровни разрешений и о уровнях разрешенийв SharePoint.
В разделе расширенных разрешений создайте группу сайтов и назначьте ему новый уровень разрешений. Узнайте, как настроить разрешения сайта SharePoint.
Предоставьте группе безопасности рабочей нагрузки доступ к сайту в составе новой группы SharePoint.
Отключите поиск SharePoint на сайте. Этот параметр запрещает пользователям (или Copilot) найти содержимое за пределами контекста Dataverse. Дополнительные сведения см. в разделе "Включение содержимого на сайте для поиска".
При необходимости ограничьте Copilot от поиска и обслуживания содержимого с сайта. Дополнительные сведения см. в разделе "Ограничение обнаружения SharePoint сайтов и содержимого".
При необходимости сохраните повышенный доступ для определенных ролей, добавив пользователей в группы сайтов SharePoint "Участники" или "Владельцы". Этот шаг полезен для тех, кто требует полной видимости документа во всех записях, а также для перехода по структуре папок SharePoint, например руководителей или подразделений надзора. Не удаляйте группы по умолчанию. Удаление их может привести к нестабильной системе.
Включение интеграции SharePoint в Dataverse
Включите интеграцию SharePoint для подключения сайта SharePoint к среде Dataverse. Дополнительные сведения см. в разделе "Настройка SharePoint интеграции".
Включите SharePoint управление документами для выбранных таблиц Dataverse по мере необходимости. Например, учетные записи, дела, проекты, приложения, жалобы, пользовательские таблицы и многое другое.
Убедитесь, что у пользователей есть соответствующие разрешения Dataverse для записей «Документ SharePoint» и «Расположение документа». Дополнительные сведения о разрешениях, необходимых для задач управления документами.
Пользователи получают доступ к файлам исключительно через приложение Dynamics 365 или интерфейс приложения Power Apps на основе модели. Они открывают файлы через формы, вложенные таблицы или кнопки в приложении. Они не попадают напрямую в SharePoint.
Необязательные улучшения
Добавьте ограничения условного доступа или ограничения, применяемые приложением, в качестве дополнительных гарантий, таких как только в Интернете или ограниченное скачивание для неуправляемых устройств. Дополнительные сведения об условном доступе.
Отслеживайте использование с помощью SharePoint и журналов аудита Purview для обнаружения непредвиденных шаблонов доступа. Узнайте о решениях аудита в Microsoft Purview.
Components
Dataverse: выступает в качестве основной платформы приложений и применяет управление доступом на уровне записей с помощью RBAC. Dataverse предоставляет модель безопасности, структуру таблиц и область приложений, с которыми пользователи взаимодействуют при доступе к документам.
Приложения Power Apps на основе модели: обеспечивают контролируемый, пошаговый интерфейс, с помощью которого пользователи просматривают записи Dataverse и управляют ими, а также связанными документами SharePoint. Пользователи получают доступ к документам через приложение, а не просматривают SharePoint без ограничений.
Entra ID. Используется для управления удостоверениями и групп безопасности. Entra ID группы безопасности используются для определения пользователей, которым разрешен доступ к среде Dataverse и связанному сайту SharePoint. Эти группы обеспечивают соответствие между доступом к среде и доступом к сайту.
SharePoint Online: служит уровнем хранения документов для таблиц, включенных для управления собственными документами. роль SharePoint в этом шаблоне включает:
- Размещение расположений документов, созданных Dataverse, для каждой записи
- Ограничение доступа сайта к группам безопасности Entra ID рабочей нагрузки
- Удаление или отключение путей навигации сайта
- Отключение поиска сайта и библиотеки
Microsoft Purview (необязательно): предоставляет возможности аудита, ведения журнала доступа и управления данными, если это необходимо для соответствия требованиям или оперативного надзора.
Подробности сценария
Организации, создающие бизнес-приложения на Microsoft Power Platform или Dynamics 365, часто полагаются на встроенные средства SharePoint для управления документами, чтобы хранить файлы, связанные с записями Dataverse, и управлять ими.
Бизнес-задача
Хотя встроенная интеграция Dataverse и SharePoint обеспечивает надежные преимущества удобства использования, она также представляет общеизвестную архитектурную проблему: модель разрешений SharePoint не соответствует безопасности уровня записи Dataverse (RBAC).
В распространенных сценариях, таких как управление делами, обработка жалоб, утверждения, проекты, расследования, предоставление приложений и нормативных рабочих процессов, каждая группа пользователей может получить доступ только к определенным записям. Dataverse использует детализированный контроль доступа на основе ролей (RBAC) для применения этих разрешений. Однако пользователи, которые отправляются на связанный сайт SharePoint, часто могут получить доступ к папкам или файлам для записей, которые безопасность Dataverse запрещает им просматривать в приложении.
Это несоответствие создает несколько проблем:
Непреднамеренное воздействие данных: Пользователи могут непреднамеренно просматривать или выполнять поиск в библиотеках документов, связанных с другими командами или бизнес-подразделениями.
Риск избыточного предоставления доступа: Пользователи, которые должны видеть документы только через форму Dataverse, могут найти эти документы в родительских папках, в списках недавних документов или через поиск в SharePoint.
Операционная сложность альтернативных вариантов:
Автоматизация списков управления доступом (ACL) для отдельных элементов требует нарушения наследования, автоматизации с помощью Microsoft Graph и управления доступом в больших масштабах, что создает значительные операционные издержки.
Разделение между несколькими сайтами, например один сайт для каждой команды или подразделения, добавляет сложную сложность администрирования и управления жизненным циклом приложений (ALM).
Сторонние поставщики привлекают дополнительные затраты на лицензирование и часто требуют привилегированного доступа, что может не соответствовать требованиям соответствия, особенно для государственных организаций.
Предлагаемое решение
Управляемый SharePoint шаблон доступа к документам предлагает практический средний путь. Вместо попыток воспроизвести RBAC Dataverse на уровне файлов или папок эта архитектура ограничивает возможность обнаружения контента в SharePoint и сужает пути навигации, сохраняя при этом встроенные возможности управления документами при работе из Dataverse и Power Apps/Dynamics 365. Ограничивая доступ к сайту группами безопасности нагрузки, удаляя элементы навигации, отключая поиск по сайту и библиотеке и позволяя пользователям получать доступ к документам преимущественно через URL-адреса, создаваемые Dataverse, эта архитектура эффективно «изолирует» SharePoint в границах нагрузки. Dataverse RBAC управляет доступом к записям и их ссылкам документов, а разрешения SharePoint управляют прямым доступом к документам.
Когда следует использовать этот шаблон
Этот шаблон особенно ценен, когда:
Организация принимает управляемый риском подход, где возможность обнаружения, а не авторизация, является основной проблемой.
Бизнесу требуется привычная среда совместной работы в SharePoint без необходимости поддерживать списки управления доступом (ACL) для каждой записи.
Простота, удобство обслуживания и прогнозируемые операции предпочтительнее по сравнению с высоконастройной автоматизацией безопасности.
Нормативные требования сосредоточены на сокращении непреднамеренного доступа, поддержании следов аудита и обеспечении соответствующего надзора, а не строгого применения каждого элемента.
Этот шаблон направляет пользователей на открытие документов через Dataverse вместо перехода непосредственно на сайт. Это сокращает непреднамеренный межрегисментный доступ, сохраняя простой SharePoint интерфейс управления документами, который ожидают клиенты.
Эта простая, повторяемая архитектура поддерживает управление для государственных учреждений, предприятий и регулируемых отраслей, требующих дополнительных охранников. Он избегает неподдерживаемых или сложных конструкций безопасности и балансирует удобство использования, затраты и безопасность. В архитектуре используются элементы управления возможностью обнаружения для управления общим доступом к документам вместо строгого применения на уровне файла.
Когда следует рассмотреть альтернативный подход
Этот шаблон не подходит, если для обеспечения соответствия требованиям требуется строгое обеспечение безопасности на уровне файлов. Хотя шаблон уменьшает непреднамеренный доступ с помощью элементов управления обнаружением, он не предотвращает преднамеренного или вредоносного доступа, если URL-адреса являются общими. Организации, требующие гарантированной изоляции на уровне файлов, должны реализовывать списки управления доступом для каждого элемента или альтернативные шаблоны сегрегации.
Рекомендации
Эти соображения реализуют основы Power Platform Well-Architected — набора руководящих принципов, повышающих качество рабочей нагрузки. Дополнительные сведения см. в статье Microsoft Power Platform Well-Architected.
Reliability
Спроектируйте рабочую нагрузку так, чтобы избежать ненужной сложности: этот архитектурный шаблон позволяет избежать хрупкой автоматизации ACL для отдельных элементов, нарушения наследования и сложных интеграций. Он обеспечивает простое, предсказуемое и согласованное поведение доступа к документам с поддерживаемыми возможностями платформы.
Реализуйте структурированное, протестированное и документированное обеспечение непрерывности бизнеса и аварийного восстановления: поскольку архитектура использует только Dataverse и SharePoint Online, она использует встроенные (и документированные) возможности Microsoft по геоизбыточности, резервному копированию и восстановлению без необходимости в специальных процессах обеспечения непрерывности бизнеса и аварийного восстановления.
Security
Создайте базовые показатели безопасности, согласованные с рекомендациями по платформе. Использование выделенной группы безопасности Entra ID в качестве границы единого доступа для среды и SharePoint сайта предоставляет четкие базовые показатели для доступа на основе удостоверений.
Создание преднамеренной сегментации и периметра: ограничение доступа SharePoint сайта к группам безопасности рабочей нагрузки и удалению возможностей навигации и поиска — устанавливает четкий периметр, ограничивающий обнаружение документов за пределами контекста Dataverse. Пользователь, получающий ссылку, может получить доступ к файлу, если он принадлежит группе безопасности сайта SharePoint. Назначение этого шаблона не в том, чтобы применять меры безопасности на уровне элемента SharePoint. Вместо этого он использует простой дизайн для обеспечения дополнительных гарантий. Этот шаблон намеренно предусматривает такой компромисс.
Внедрите строгое, условное и поддающееся аудиту управление удостоверениями и доступом (IAM): весь доступ предоставляется на основе удостоверений через Entra ID и поддаётся аудиту с помощью журналов Dataverse и SharePoint. Эта настройка поддерживает прозрачность и позволяет организациям отслеживать непредвиденные шаблоны доступа.
Операционная эффективность
Формализуйте рутинные операционные задачи с помощью возможностей платформы: этот шаблон позволяет избежать настраиваемой автоматизации, вместо этого опираясь на встроенные механизмы Dataverse и SharePoint. Этот подход упрощает операции и уменьшает вмешательство вручную.
Централизация управления удостоверениями и доступом: все разрешения передаются через группы Entra ID. Организации могут использовать проверки доступа, управление жизненным циклом и существующие корпоративные процессы без внедрения пользовательской логики ролей.
Эффективность работы
Выберите нужные службы для удовлетворения ожиданий производительности. Архитектура использует Dataverse для структурированных бизнес-данных и SharePoint для хранения документов, используя каждую службу для своей целевой цели без дополнительных слоев обработки.
Оптимизируйте логику, передав часть ответственности платформе: Dataverse и SharePoint обрабатывают доступ к документам и их отображение, что обеспечивает минимальную задержку и позволяет задействовать оптимизированный конвейер обработки файлов Dataverse.
Оптимизация взаимодействия
Реализуйте согласованную архитектуру информации: удаляя SharePoint параметры навигации и опираясь на представления контекстного документа Dataverse, пользователи испытывают согласованную и прогнозируемую структуру информации.
Приоритеты удобства использования и уменьшения когнитивной нагрузки: пользователи получают доступ только к документам в форме Dataverse, связанной с их записью, минимизируя путаницу и предотвращая воздействие несвязанных файлов.
Contributors
Корпорация Майкрософт поддерживает эту статью. Следующие авторы написали эту статью.
Основные авторы:
- Джаред Притчард, архитектор решений
Связанные ресурсы
- Создание и изменение уровней разрешений в SharePoint
- Уровни разрешений в SharePoint
- Разрешения сайтов в SharePoint
- Настройка интеграции SharePoint в Dataverse
- Включить управление документами в SharePoint для конкретных объектов
- Разрешения, необходимые для задач управления документами SharePoint в Dataverse
- Подключение и управление Microsoft Dataverse в Microsoft Purview