Poznámka
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete sa skúsiť prihlásiť alebo zmeniť adresáre.
Na prístup k tejto stránke sa vyžaduje oprávnenie. Môžete skúsiť zmeniť adresáre.
Vaša organizácia môže využiť Azure Virtual Network na zabezpečenie fungovania služieb Power Platform v bezpečnom a kontrolovanom sieťovom prostredí, čím sa znižuje riziko únikov dát a neoprávneného prístupu. Táto biela kniha poskytuje hĺbkovú analýzu podpory Azure Virtual Network v Power Platform. Zdôrazňuje kľúčové výhody, načrtáva implementačný proces a technickú architektúru, diskutuje reálne prípady použitia a ponúka praktické poznatky z úspešnej prípadovej štúdie. Je to cenný zdroj pre IT profesionálov a rozhodovacích orgánov, ktorí chcú zlepšiť svoju sieťovú bezpečnosť a prevádzkovú efektivitu.
Kľúčové výhody
Zvýšené zabezpečenie: Hostujte služby v zabezpečenej sieti, čím chránite citlivé údaje pred neoprávneným prístupom a potenciálnymi narušeniami. Power Platform
Zlepšená konektivita: Vytvoriť bezpečné a spoľahlivé prepojenia medzi službami Power Platform a ďalšími Azure zdrojmi, čím sa zvyšuje celková konektivita.
Zjednodušená správa siete: Zjednodušte správu siete pomocou centralizovaného a konzistentného prístupu ku konfigurácii a správe sieťových nastavení pre Power Platform služby.
Škálovateľnosť: Efektívne škálujte služby a zabezpečte, aby sieťové zdroje mohli rásť v súlade s obchodnými potrebami. Power Platform
Súlad: Splňte regulačné a dodržiavacie požiadavky na zabezpečenie siete a ochranu údajov.
Pozadie
Microsoft Power Platform je popredná platforma pre low-code/no-code, ktorá umožňuje ľuďom vytvárať aplikácie, automatizovať pracovné postupy a analyzovať dáta – aj keď nie sú profesionálni vývojári – aby vytvárali vlastné riešenia prispôsobené špecifickým obchodným potrebám, podporujúc inovácie a zvyšujúc produktivitu. Power Platform zahŕňa nasledujúce služby spoločnosti Microsoft:
- Dataverse slúži ako základná dátová platforma a poskytuje bezpečné a škálovateľné prostredie na ukladanie a správu údajov.
- Power Apps ponúka používateľsky prívetivé rozhranie na tvorbu vlastných aplikácií.
- Power Automate ponúka rozhranie drag-and-drop na automatizáciu opakujúcich sa úloh a pracovných postupov.
- Power BI ponúka robustné schopnosti vizualizácie a analytiky dát.
- Power Pages ponúka užívateľsky prívetivé rozhranie na tvorbu profesionálnych webových stránok.
- Copilot Studio uľahčuje vytváranie inteligentných botov a agentov bez hlbokých znalostí AI inžinierstva.
Integrácia týchto komponentov s Azure zdrojmi pomocou virtuálnych sietí zvyšuje celkovú funkčnosť a bezpečnosť Power Platform. Virtuálne siete poskytujú bezpečné a izolované sieťové prostredie, v ktorom môžu fungovať služby, čo vašej organizácii umožňuje kontrolovať a spravovať sieťovú prevádzku a zároveň zabezpečiť ochranu údajov v súlade s regulačnými požiadavkami. Power Platform
Sieťová bezpečnosť a integrácia Virtual Network
Bezpečnosť siete je kritickým aspektom každej digitálnej infraštruktúry. Ochrana odchádzajúcej prevádzky zo služieb je nevyhnutná na zabránenie neoprávnenému prístupu, únikom údajov a iným bezpečnostným hrozbám. Power Platform Integrácia Virtual Network zohráva zásadnú úlohu. Poskytovaním bezpečnej cesty pre prenos dát a zabezpečením, že všetka prevádzka zo služieb Power Platform prechádza kontrolovaným a monitorovaným sieťovým prostredím, znižuje riziko vystavenia potenciálnym hrozbám.
Implementáciou podpory Virtual Network môže vaša organizácia vynucovať prísne bezpečnostné politiky, monitorovať sieťovú prevádzku a v reálnom čase detekovať akékoľvek anomálie. Táto úroveň kontroly je kľúčová pre zachovanie integrity a dôvernosti citlivých údajov. Zároveň integrácia Virtual Network zjednodušuje vašu celkovú sieťovú architektúru a zvyšuje spoľahlivosť tým, že umožňuje službám Power Platform bezproblémovo sa pripájať k ďalším zdrojom Azure.
Prehľad podpory Virtual Network v Power Platform
Podpora Virtual Network je významným vylepšením, ktoré prináša robustnú bezpečnosť a lepšiu konektivitu do Power Platform. Virtuálne siete sú základnou súčasťou sieťových schopností Azure, ktoré umožňujú vašej organizácii pripojiť služby Power Platform k zdrojom v podnikových privátnych sieťach. Zabezpečujú bezpečnú komunikáciu medzi službami Power Platform, ďalšími zdrojmi Azure a sieťami, ako sú on-premises služby, databázy, úložné účty a kľúčový trezor.
Smerovaním všetkej odchádzajúcej prevádzky zo služieb cez virtuálnu sieť môže vaša organizácia zabezpečiť bezpečný prenos údajov a ich ochranu pred neoprávneným prístupom. Power Platform Virtuálna sieť tiež zlepšuje konektivitu tým, že poskytuje spoľahlivé a konzistentné sieťové prostredie. Nadviazanie bezpečných spojení medzi Power Platform službami a ďalšími zdrojmi Azure zabezpečuje plynulý tok dát a efektívnejšie využívanie sieťových zdrojov.
V zákulisí
Infraštruktúra Power Platform pozostáva zo serverless vrstvy orchestrácie kontajnera, ktorá vykonáva pracovné záťaže s prísnou bezpečnostnou hranicou a zaručuje individuálnu dostupnosť a škálovateľnosť na úrovni záťaže. Vrstva orchestrácie kontajnerov spracováva všetky pracovné záťaže, ktoré potrebujú izoláciu, vrátane interných Microsoft záťaží ako konektory a zákazníckych záťaží ako plug-iny.
Kontajnerová záťaž umožňuje Power Platform podporovať izoláciu na úrovni siete pomocou kombinácie delegácie Azure subnet a funkcií Virtual Network injection. Pri injekcii Virtual Network je možné kontajner injektovať do virtual network pripojením sieťovej rozhraniovej karty. Akákoľvek pracovná záťaž bežiaca na danom kontajneri sa vykonáva v sieti zákazníka a môže používať súkromné IP adresy v rámci siete. Plug-in záťaže môžu pristupovať k používateľským službám, zdrojom alebo Azure zdrojom s privátnym prepojením vystaveným tej istej virtuálnej sieti. Podobne môže pracovné zaťaženie konektora pristupovať k cieľovému zdroju alebo koncovému bodu v rámci tej istej virtuálnej siete.
Azure subnet delegation
Virtual Network podpora pre Power Platform sa spolieha na delegáciu Azure podsiete. Podniky delegujú podsieť na použitie službami, ako sú napríklad doplnky a konektory, na spracovanie požiadaviek za behu. Power Platform Dataverse Kontajnery používajú na spracovanie týchto požiadaviek IP adresu z delegovanej podsiete.
Keďže kontajner funguje v rámci delegovanej podsiete a používa jej IP adresu, akýkoľvek odchádzajúci hovor z kontajnera zostáva v rámci hraníc podnikovej siete – to znamená, že hovor zostáva vo virtuálnej sieti, ktorá je súčasťou tejto podsiete. Toto nastavenie umožňuje vašej organizácii mať plnú kontrolu nad politikami, pravidlami a sieťovými paketmi pre kontajnery. Na delegovanú podsieť môžete použiť rovnaké ovládacie prvky, aké použijete na svoju vlastnú sieť.
Power Platform nespravuje konfiguráciu delegovanej podsiete. Jedinou požiadavkou je, že delegovaná podsieť sa nesmie používať pre žiadne iné zdroje ani delegovať na iné služby. Po delegovaní podsiete sú IP adresy v rámci tejto podsiete rezervované pre Power Platform.
Prístup na internet z týchto kontajnerov nie je predvolene obmedzený. Je možné obmedziť alebo kontrolovať výstup sieťovej prevádzky prostredníctvom konfigurácie aplikovanej na virtuálnu sieť. Pre informácie o obmedzovaní prístupu na internet pozri Najlepšie postupy na zabezpečenie odchádzajúcich spojení.
Nasledujúca tabuľka sumarizuje vlastníctvo delegovanej podsiete a ovládacie prvky, ktoré sú k dispozícii zákazníkom a spoločnosti Microsoft.
| Ovládacie prvky | Description | Vlastníctvo |
|---|---|---|
| NAT Brána | Pripojte NAT bránu k delegovanej podsieti na obmedzenie a kontrolu odchádzajúcej internetovej prevádzky z kontajnerov Power Platform. | Customer |
| Skupiny sieťovej bezpečnosti (NSG) | Zákazníci môžu priradiť skupiny siete siete (NSG) k delegovanej podsieti. Definujte a presadzujte bezpečnostné pravidlá na riadenie prichádzajúcej a odchádzajúcej prevádzky do a zo podsiete. | Customer |
| Tabuľky smerovaní | Zákazníci môžu priradiť smerovacie tabuľky k delegovanej podsieti. Definujte vlastné smerovacie politiky na riadenie toku prevádzky v rámci virtuálnej siete a do externých sietí. | Customer |
| Monitorovanie siete | Monitorovanie siete pomáha udržiavať súlad s bezpečnostnými politikami tým, že núti prevádzku prechádzať cez virtuálnu súkromnú sieť podniku. | Customer |
| Správa IP adries | Zákazníci môžu diktovať priestor IP adries pre delegovanú podsieť a zabezpečiť, aby používala súkromné rozsahy IP adries, ako napríklad 10.0.0.0/8, 192.168.0.0/16 alebo 172.16.0.0/12. | Customer |
| Konfigurácia v službe DNS | Zákazníci si môžu nastaviť vlastné DNS nastavenia pre delegovanú podsieť, vrátane Azure DNS záznamov. | Customer |
| Kontajner | Kontajnery vykonávajú požiadavky zo služieb podporovaných Virtual Network a získavajú IP adresy z delegovanej podsiete. | Microsoft |
Technická architektúra
Nasledujúci diagram technickej architektúry Power Platform Riešenie ukazuje, ako komponenty, ako sú zdroje údajov, konektory, služby a aplikácie, interagujú a integrujú sa v rámci riešenia. Diagram znázorňuje použitie virtuálnych sietí na zvýšenie bezpečnosti a pripojenia tým, že umožňuje Power Platform služby na pripojenie k súkromným a chráneným zdrojom bez ich vystavenia internetu. Architektúra demonštruje, ako sú požiadavky na vykonanie smerované do kontajnerov vo virtuálnej sieti, pričom sa zachovávajú hranice izolácie kontajnerov.
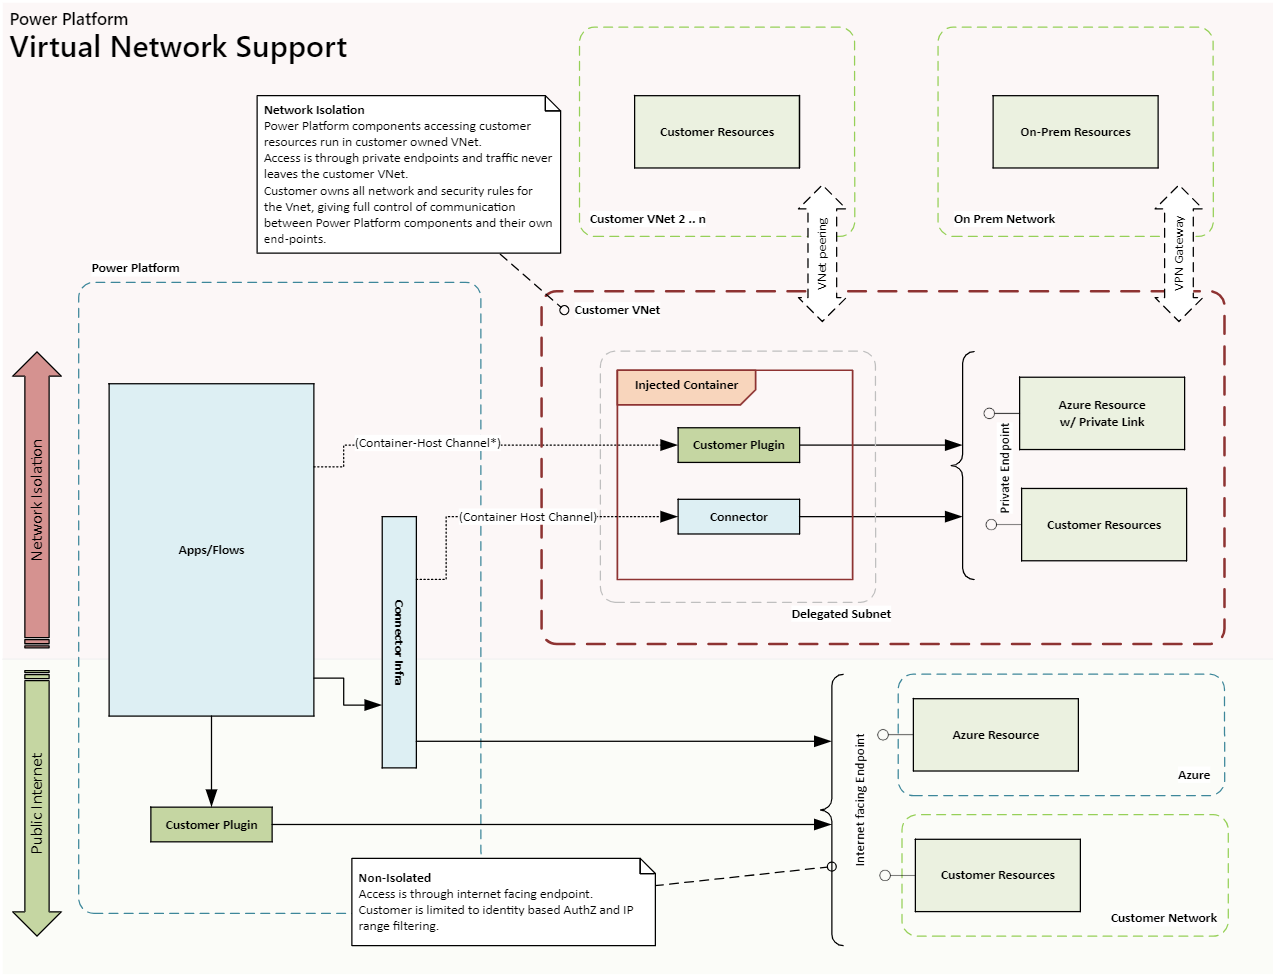
V konfigurácii Virtual Network je kontajner, ktorý spúšťa plug-in alebo konektor, súčasťou virtual network organizácie. Komunikácia s koncovými bodmi vo virtuálnej sieti zostáva v rámci hraníc virtuálnej siete. Hranicu môžete rozšíriť na iné virtuálne alebo lokálne siete pomocou peeringu Virtual Network a ExpressRoute alebo VPN Gateway.
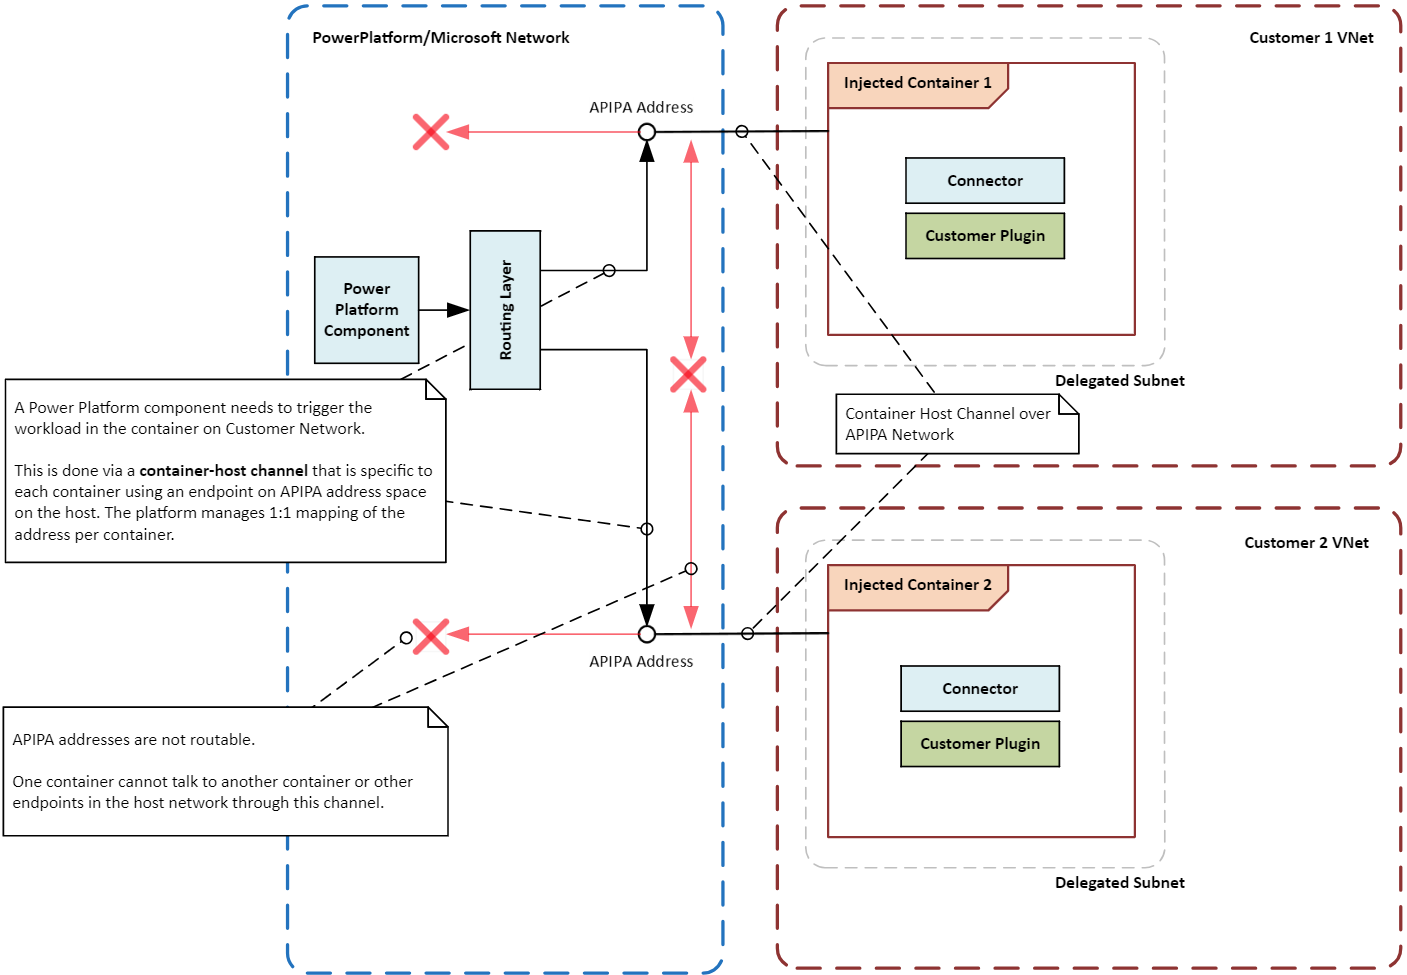
Power Platform Komponenty v kontajnerizovanej pracovnej záťaži virtuálnej siete musia byť schopné komunikovať s ostatnými komponentmi v pracovnej záťaži. Napríklad, Power Platform môže byť potrebné spustiť doplnok alebo zavolať konektor v rámci pracovnej záťaže.
Keďže kontajner nie je priamo pripojený k hlavnej sieťovej infraštruktúre, medzi kontajnerom a orchestračnou vrstvou sa vytvorí špeciálna komunikačná cesta alebo kanál. Kanál používa špeciálnu lokálnu IP adresu, nazývanú APIPA adresa, na odosielanie špecifických inštrukcií alebo signálov do pracovnej záťaže bežiacej vo vnútri kontajnera. K pracovnej záťaži sa môžu dostať iba určité typy správ, čím sa zabezpečí, že kontajner a jeho pracovná záťaž zostanú bezpečné a izolované.
Nasledujúci diagram znázorňuje, ako sú kontajnery izolované od seba navzájom a od hostiteľského systému pomocou virtuálnych sietí, ktoré smerujú požiadavky na vykonanie do kontajnerov a zároveň zachovávajú hranice izolácie.
Zapnite podporu Virtual Network pre Power Platform
Postupujte podľa inštrukcií v Nastaviť Virtual Network podporu pre Power Platform.
Bežné prípady použitia a príklady z reálneho sveta
V tejto časti sa dozviete o bežných prípadoch použitia virtuálnych sietí s riešeniami. Power Platform Taktiež skúmate príklady z reálneho sveta, ako rôzne odvetvia profitovali z ich používania.
Prípady použitia
Bezpečná integrácia dát: Vaša organizácia môže využiť Virtual Network podporu na bezpečné prepojenie služieb Power Platform s jej súkromnými zdrojmi dát, ako sú Azure SQL Database, Azure Storage a lokálne zdroje. Virtuálna sieť zabezpečuje, že dáta zostávajú v rámci hraníc siete organizácie a nie sú vystavené verejnému internetu.
Privátne koncové body pre konektory: Konektory Power Platform môžu využiť Virtual Network podporu na vytvorenie súkromných koncových bodov pre bezpečnú komunikáciu. Súkromná sieť eliminuje potrebu verejných IP adries a znižuje riziko úniku údajov.
Secure Copilot Studio integrácie: V Copilot Studio môžete použiť Virtual Network podporu s konektormi Power Platform na zabezpečenie bezpečného pripojenia k dátovým zdrojom. Súkromná sieť eliminuje riziká spojené s vystavením zdrojov údajov verejnému internetu a zmierňuje riziká úniku údajov.
Príklady z reálneho sveta
Organizácie naprieč odvetviami môžu profitovať z podpory Virtual Network pre Power Platform. Bezpečným prepojením služieb so súkromnými zdrojmi údajov môžu organizácie posilniť svoje bezpečnostné nastavenie, zlepšiť konektivitu a zabezpečiť súlad s regulačnými požiadavkami. Power Platform
Finančné inštitúcie: Veľká banka môže použiť virtuálnu sieť na bezpečné prepojenie riešení Power Platform a Dynamics 365 aplikácií so svojimi chránenými databázami a službami. Toto nastavenie umožňuje banke vytvárať bezpečné pracovné postupy a automatizovať procesy bez toho, aby sa citlivé informácie zverejňovali na verejnom internete, čím sa zabezpečí ochrana údajov zákazníkov a ich súlad s regulačnými požiadavkami.
Poskytovatelia zdravotnej starostlivosti: Zdravotnícka organizácia môže využiť virtuálnu sieť na prepojenie riešení Power Platform a Dynamics 365 aplikácií so svojimi elektronickými zdravotnými záznamami. Súkromná sieť sa môže použiť na bezpečný prístup k údajom o pacientoch a na vytvorenie bezpečných komunikačných kanálov medzi oddeleniami a medzi poskytovateľom a externými partnermi.
Maloobchodné spoločnosti: Maloobchodná spoločnosť môže použiť virtuálnu sieť na bezpečné prepojenie riešení Power Platform a Dynamics 365 aplikácií so svojimi systémami správy zásob a databázami zákazníkov. Súkromné pripojenia umožňujú spoločnosti zefektívniť prevádzku, zlepšiť sledovanie zásob a zlepšiť zákaznícky servis a zároveň zabezpečiť ochranu citlivých údajov.
vládne agentúry: Vládne agentúry môžu využívať virtuálnu sieť na bezpečné prepojenie riešení a Dynamics 365 aplikácií Power Platform so svojimi internými systémami a databázami. Súkromné pripojenia umožňujú agentúram automatizovať procesy, zlepšiť zdieľanie údajov a posilniť spoluprácu a zároveň zachovať prísne bezpečnostné a dodržiavacie normy.
Integračné vzorce
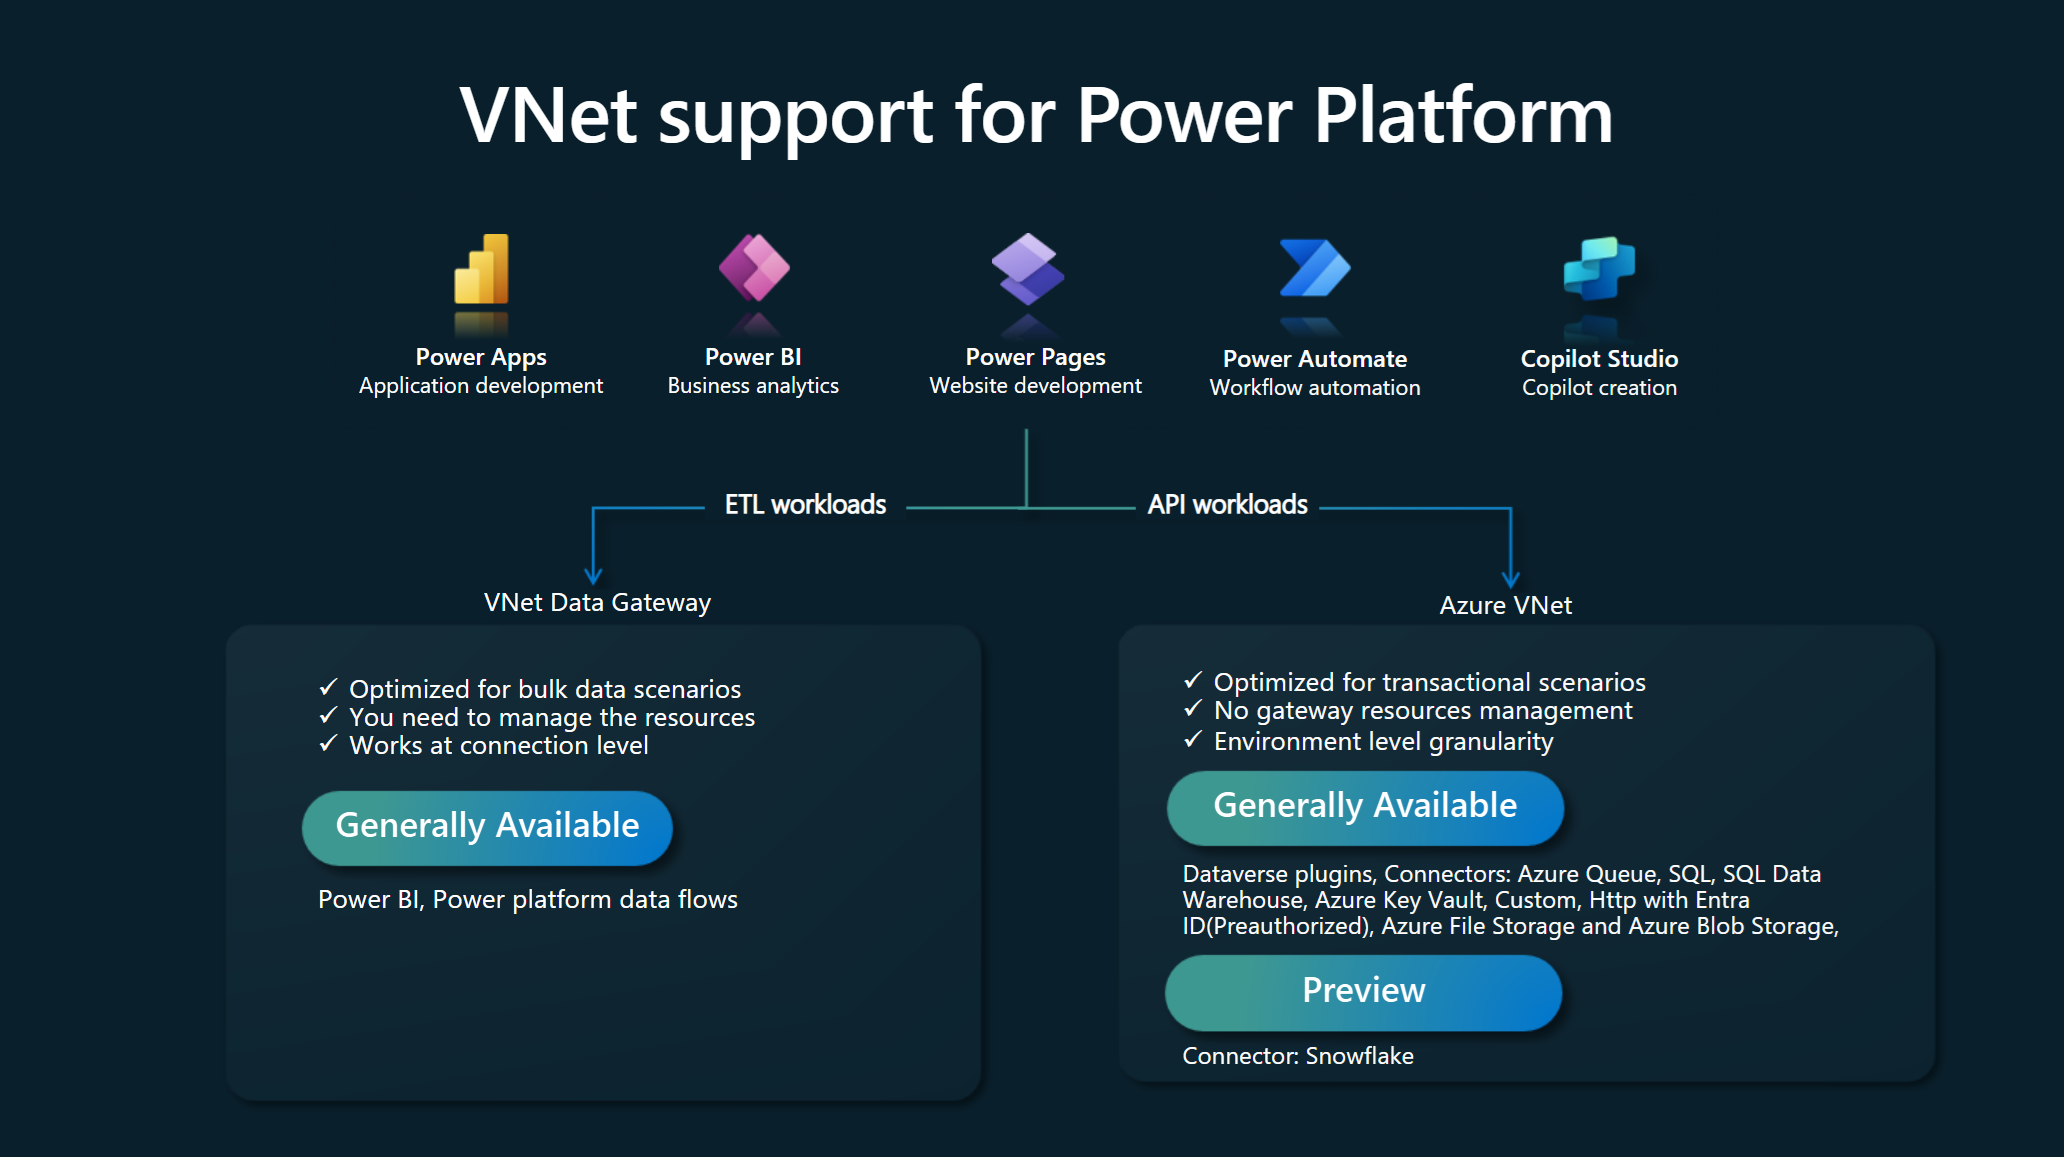
Typy pracovných zaťažení, ktoré chcete spúšťať v prostredí, určujú integračný vzor pre Power Platform. Podporu Virtual Network pre Power Platform môžete použiť ako integračný vzor vo vašom prostredí s niekoľkými výnimkami.
Záťažové úlohy API: Ak plánujete spúšťať záťažové úlohy API, ako sú doplnky, konektory alebo koncové body služieb, virtuálna sieť je jediným podporovaným spôsobom, ako ich bezpečne integrovať so zdrojmi údajov vo vašej sieti. Virtuálne siete nepodporujú podmnožinu konektorov, ktoré majú ne-Microsoft požiadavky na ovládače alebo používajú Windows authentication. Tieto konektory sa nepoužívajú široko a namiesto virtuálnej siete musia používať lokálnu dátovú bránu. Na použitie vo virtuálnej sieti sú všeobecne dostupné nasledujúce doplnky a konektory:
- Doplnky Dataverse
- Vlastné konektory
- Azure Blob Storage
- Úložisko súborov Azure
- Azure Key Vault
- Azure Queues
- Azure SQL Data Warehouse
- HTTP s Microsoft Entra ID (predautorizované)
- SQL Server
ETL záťaže: Extrahovať, transformovať, načítať (ETL) záťaže v Power BI a Power Platform dátových tokoch používajú dátové brány virtuálnej siete.
Nasledujúci diagram znázorňuje integračné vzory pre úlohy API a ETL.
Aspekty týkajúce sa konfigurácie
Majte na pamäti nasledujúce faktory pri nastavovaní podpory Virtual Network pre Power Platform.
Regióny a lokality
Delegované podsiete v Azure regiónoch musia zodpovedať polohe prostredia Power Platform. Napríklad, ak je vaše prostredie Power Platform v United States, každá z dvoch virtuálnych sietí a podsietí musí byť v regiónoch eastus a westus Azure. Skontrolujte zoznam podporovaných regiónov a lokalizácií zoznam pre najnovšie informácie o Azure regiónoch a lokalitách.
Ak sú vaše Azure zdroje v rôznych Azure regiónoch, stále musíte nasadzovať svoje virtuálne siete pre prostredia Power Platform na príslušnom mieste Azure pre každé prostredie. Použite Virtual Network peering alebo podobnú možnosť pripojenia s vysokou rýchlosťou a nízkou latenciou na prepojenie zdrojov s vašimi virtuálnymi sieťami. Globálna sieť Microsoft ponúka viacero možností na vytvorenie pripojenia medzi virtuálnou sieťou a vašou podnikovou virtuálnou sieťou. Power Platform
Veľkosť podsiete
Veľkosť delegovanej podsiete vo virtuálnej sieti by mala zodpovedať budúcemu rastu používania a pridávaniu nových služieb. Vhodným dimenzovaním podsiete sa zabezpečí, že požiadavky nebudú obmedzené. Viac informácií o určení veľkosti podsiete nájdete v časti Odhad veľkosti podsiete pre prostredia. Power Platform
Azure NAT Gateway
Azure NAT Gateway poskytuje bezpečnú, škálovateľnú odchádzajúcu konektivitu pre kontajnery v delegovanej podsieti. Po pripojení k podsieti sa NAT brána stáva ďalším hopom pre všetku internetovú prevádzku, prekladajúc súkromné IP adresy na statickú verejnú IP adresu. To dáva vašej organizácii centralizovaný bod kontroly pri správe odchádzajúceho internetového prístupu.
Monitorovanie siete
Monitorovanie siete sleduje a analyzuje tok prevádzky v delegovanej podsieti, čo je nevyhnutné na identifikáciu a riešenie potenciálnych problémov. Monitorovanie poskytuje prehľad o výkonnosti a stave sieťových komponentov a pomáha zabezpečiť, aby sieť fungovala efektívne a bezpečne. Monitorovacie nástroje dokážu odhaliť anomálie, ako sú nezvyčajné vzorce premávky alebo pokusy o neoprávnený prístup, čo umožňuje včasný zásah a zmiernenie problémov.
Skupiny sieťovej bezpečnosti
Skupiny sieťovej bezpečnosti (NSG) vám umožňujú definovať bezpečnostné pravidlá, ktoré riadia prevádzku do a z vašich Azure zdrojov. Keď delegujete podsieť, môžete nakonfigurovať skupiny siete siete (NSG) tak, aby bola povolená iba autorizovaná prevádzka, čo vám pomôže udržiavať bezpečnosť a integritu vašej siete. NSG je možné použiť na podsiete aj na jednotlivé sieťové rozhrania, čo poskytuje flexibilitu pri riadení prevádzky na rôznych úrovniach.
Najlepšie postupy na zabezpečenie odchádzajúcich pripojení zo služieb Power Platform
Nasledujúce osvedčené postupy vám pomôžu zabezpečiť odchádzajúce pripojenia zo služieb Power Platform, ktoré sú kľúčové na zmiernenie rizík úniku dát a zabezpečenie súladu s bezpečnostnými politikami.
- Obmedziť prístup na internet: Štandardne majú kontajnery neobmedzený odchádzajúci prístup na internet. Pripojte NAT bránu k delegovanej podsieti, aby všetka internetová prevádzka prešla kontrolovanou cestou a zabezpečila, že všetky pripojenia budú smerované cez vašu privátnu sieť.
Poznámka
Ak sa NAT Gateway nedá nasadiť, je možné stále obmedziť prístup na internet tým, že úplne vynútite smerovanie všetkej prevádzky cez vašu sieť, napríklad konfiguráciou ďalšieho skoku vo virtuálnej sieti pridaním vlastnej smerovacej tabuľky. Pre viac informácií pozri Azure smerovanie virtuálnej siete.
- Obmedzte odchádzajúcu prevádzku: Keď je váš NAT Gateway nasadený, obmedzte odchádzajúcu prevádzku zo zdrojov Power Platform na konkrétne koncové body. Použite skupiny sieťovej bezpečnosti a Azure Firewall na vynucovanie pravidiel prevádzky a kontrolu prístupu.
Poznámka
Ak sa len konfigurujú skupiny sieťovej bezpečnosti, bez konfigurácie ďalšieho hopu (teda pripojenia NAT brány alebo pridania vlastnej smerovacej tabuľky), je prevádzka obmedzená podľa špecifikovaných pravidiel. Internetová prevádzka však stále odchádza z IP adries vlastnených Power Platform.
Používajte súkromné endpointy: Používajte súkromné endpointy na bezpečnú komunikáciu medzi službami Power Platform a Azure zdrojmi. Privátne koncové body zabezpečujú, že prevádzka zostáva v Azure sieti a neprechádza verejným internetom.
Monitorovanie a auditovanie prevádzky: Použite Azure Network Watcher a Microsoft Sentinel na monitorovanie a audit odchádzajúcej prevádzky zo služieb Power Platformy, aby ste mohli identifikovať a reagovať na potenciálne bezpečnostné hrozby v reálnom čase.
Aplikujte bezpečnostné politiky: Vynucujte bezpečnostné politiky pomocou Azure Policy a Azure Firewall, aby všetky odchádzajúce spojenia spĺňali bezpečnostné požiadavky vašej organizácie. Na riadenie toku údajov použite na konektory politiky prevencie straty údajov a filtrovanie koncových bodov.
Ukážkové konfigurácie Virtual Network
V tejto časti poskytujeme ukážkové konfigurácie pre podporu Virtual Network v Power Platform. Tieto konfigurácie ilustrujú, ako nastaviť virtuálne siete a podsiete pre rôzne scenáre, čím zabezpečujú bezpečnú konektivitu medzi službami Power Platform a zdrojmi Azure.
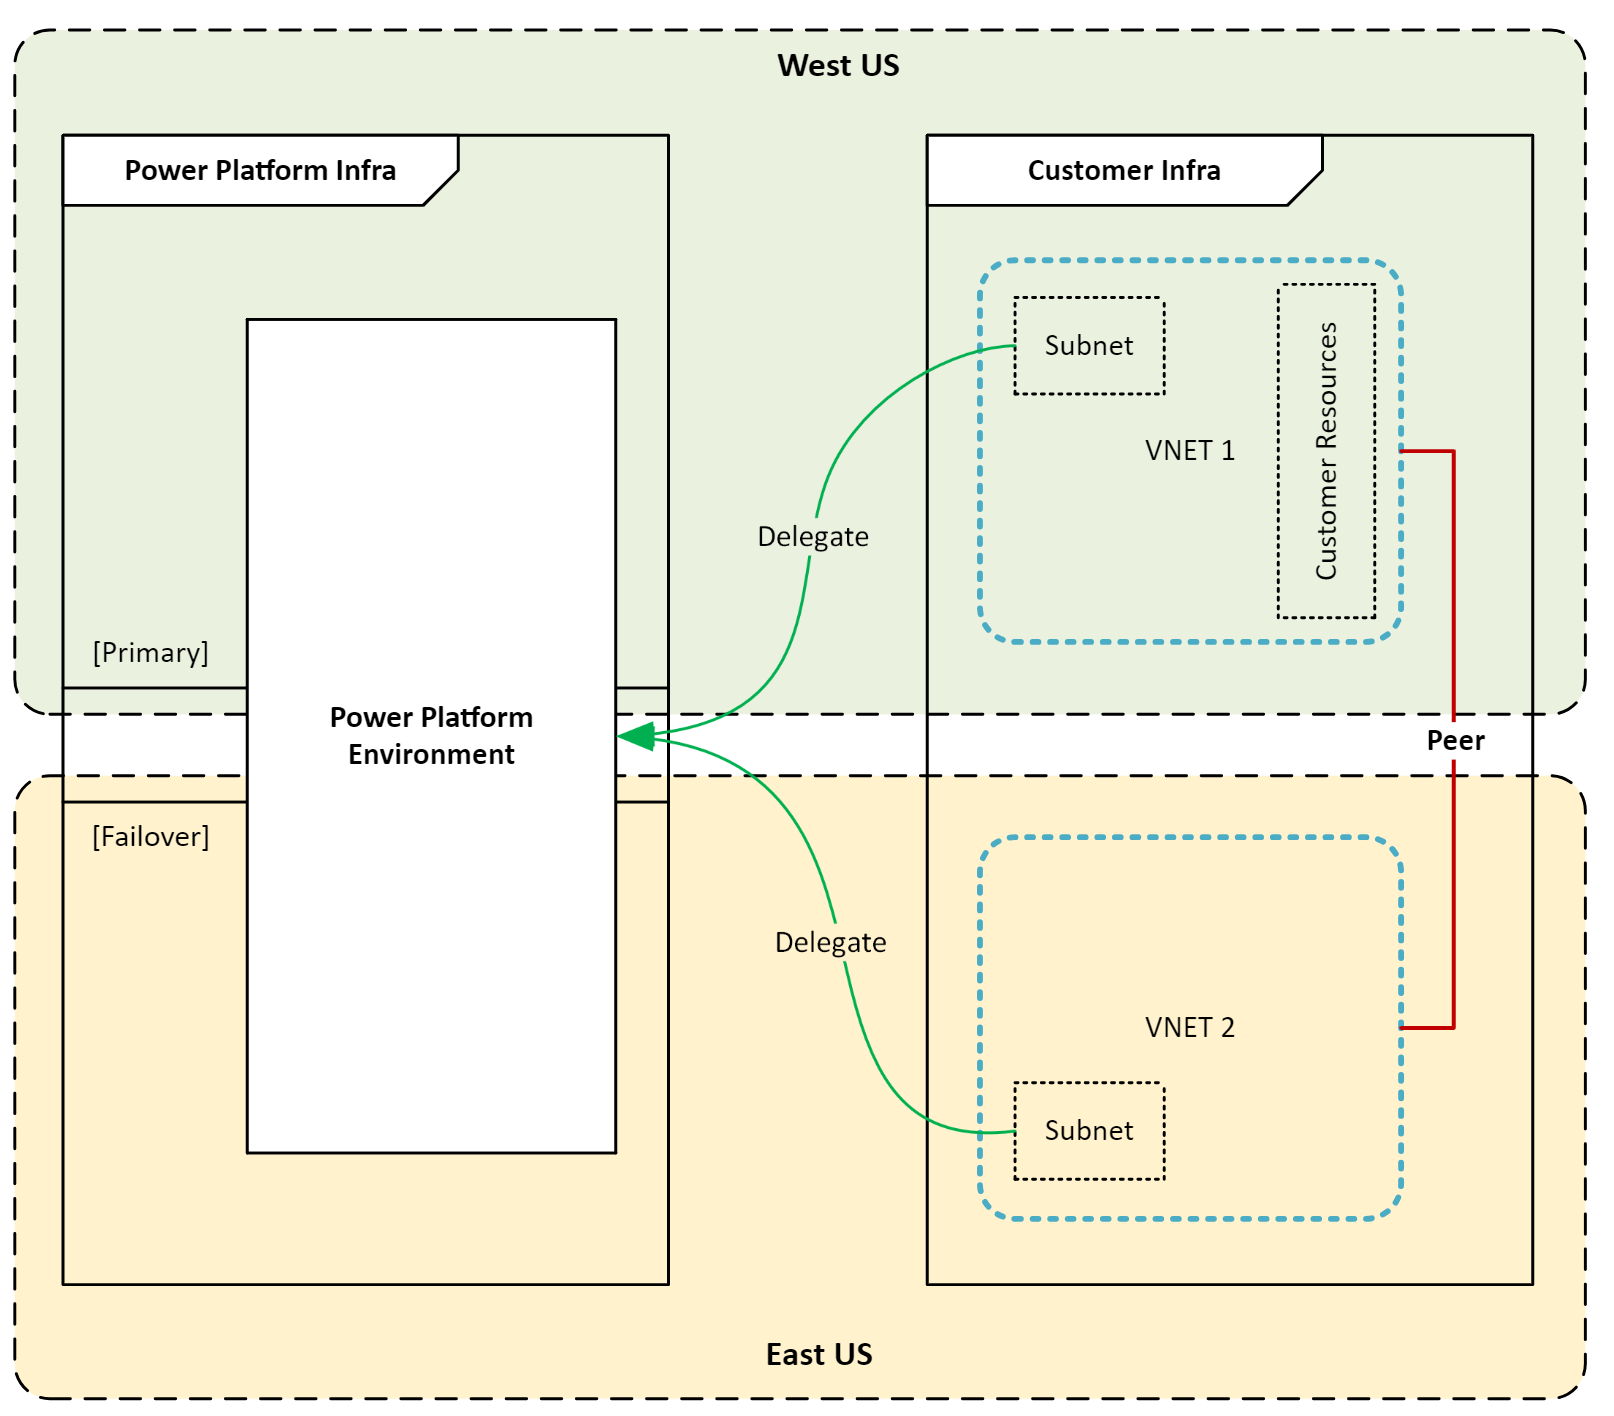
Keď sú vaše Azure zdroje v spárovanom Azure regióne a prostredie Power Platform je v United States
V tomto scenári vychádzame z nasledujúcich predpokladov:
- Vaše prostredie Power Platform sa nachádza v United States.
- Región Azure pre virtuálnu sieť je nastavený na západ USA a východ USA.
- Vaše podnikové zdroje sa nachádzajú vo virtuálnej sieti VNET1 v regióne Západné USA.
Na nastavenie podpory Virtual Network v tomto scenári je potrebná nasledujúca minimálna konfigurácia:
- Vytvorte virtuálnu sieť VNet1 v západnej časti USA a nastavte podsiete na delegovanie.
- Vytvorte druhú virtuálnu sieť VNet2 vo východnej časti USA a nastavte podsiete na delegovanie.
- Vytvorte peeringové pripojenie medzi VNet1 a VNet2.
- Nakonfigurujte integráciu Power Platform Virtual Network pre požadované prostredia pomocou podsietí, ktoré ste vytvorili v krokoch 1 a 2.
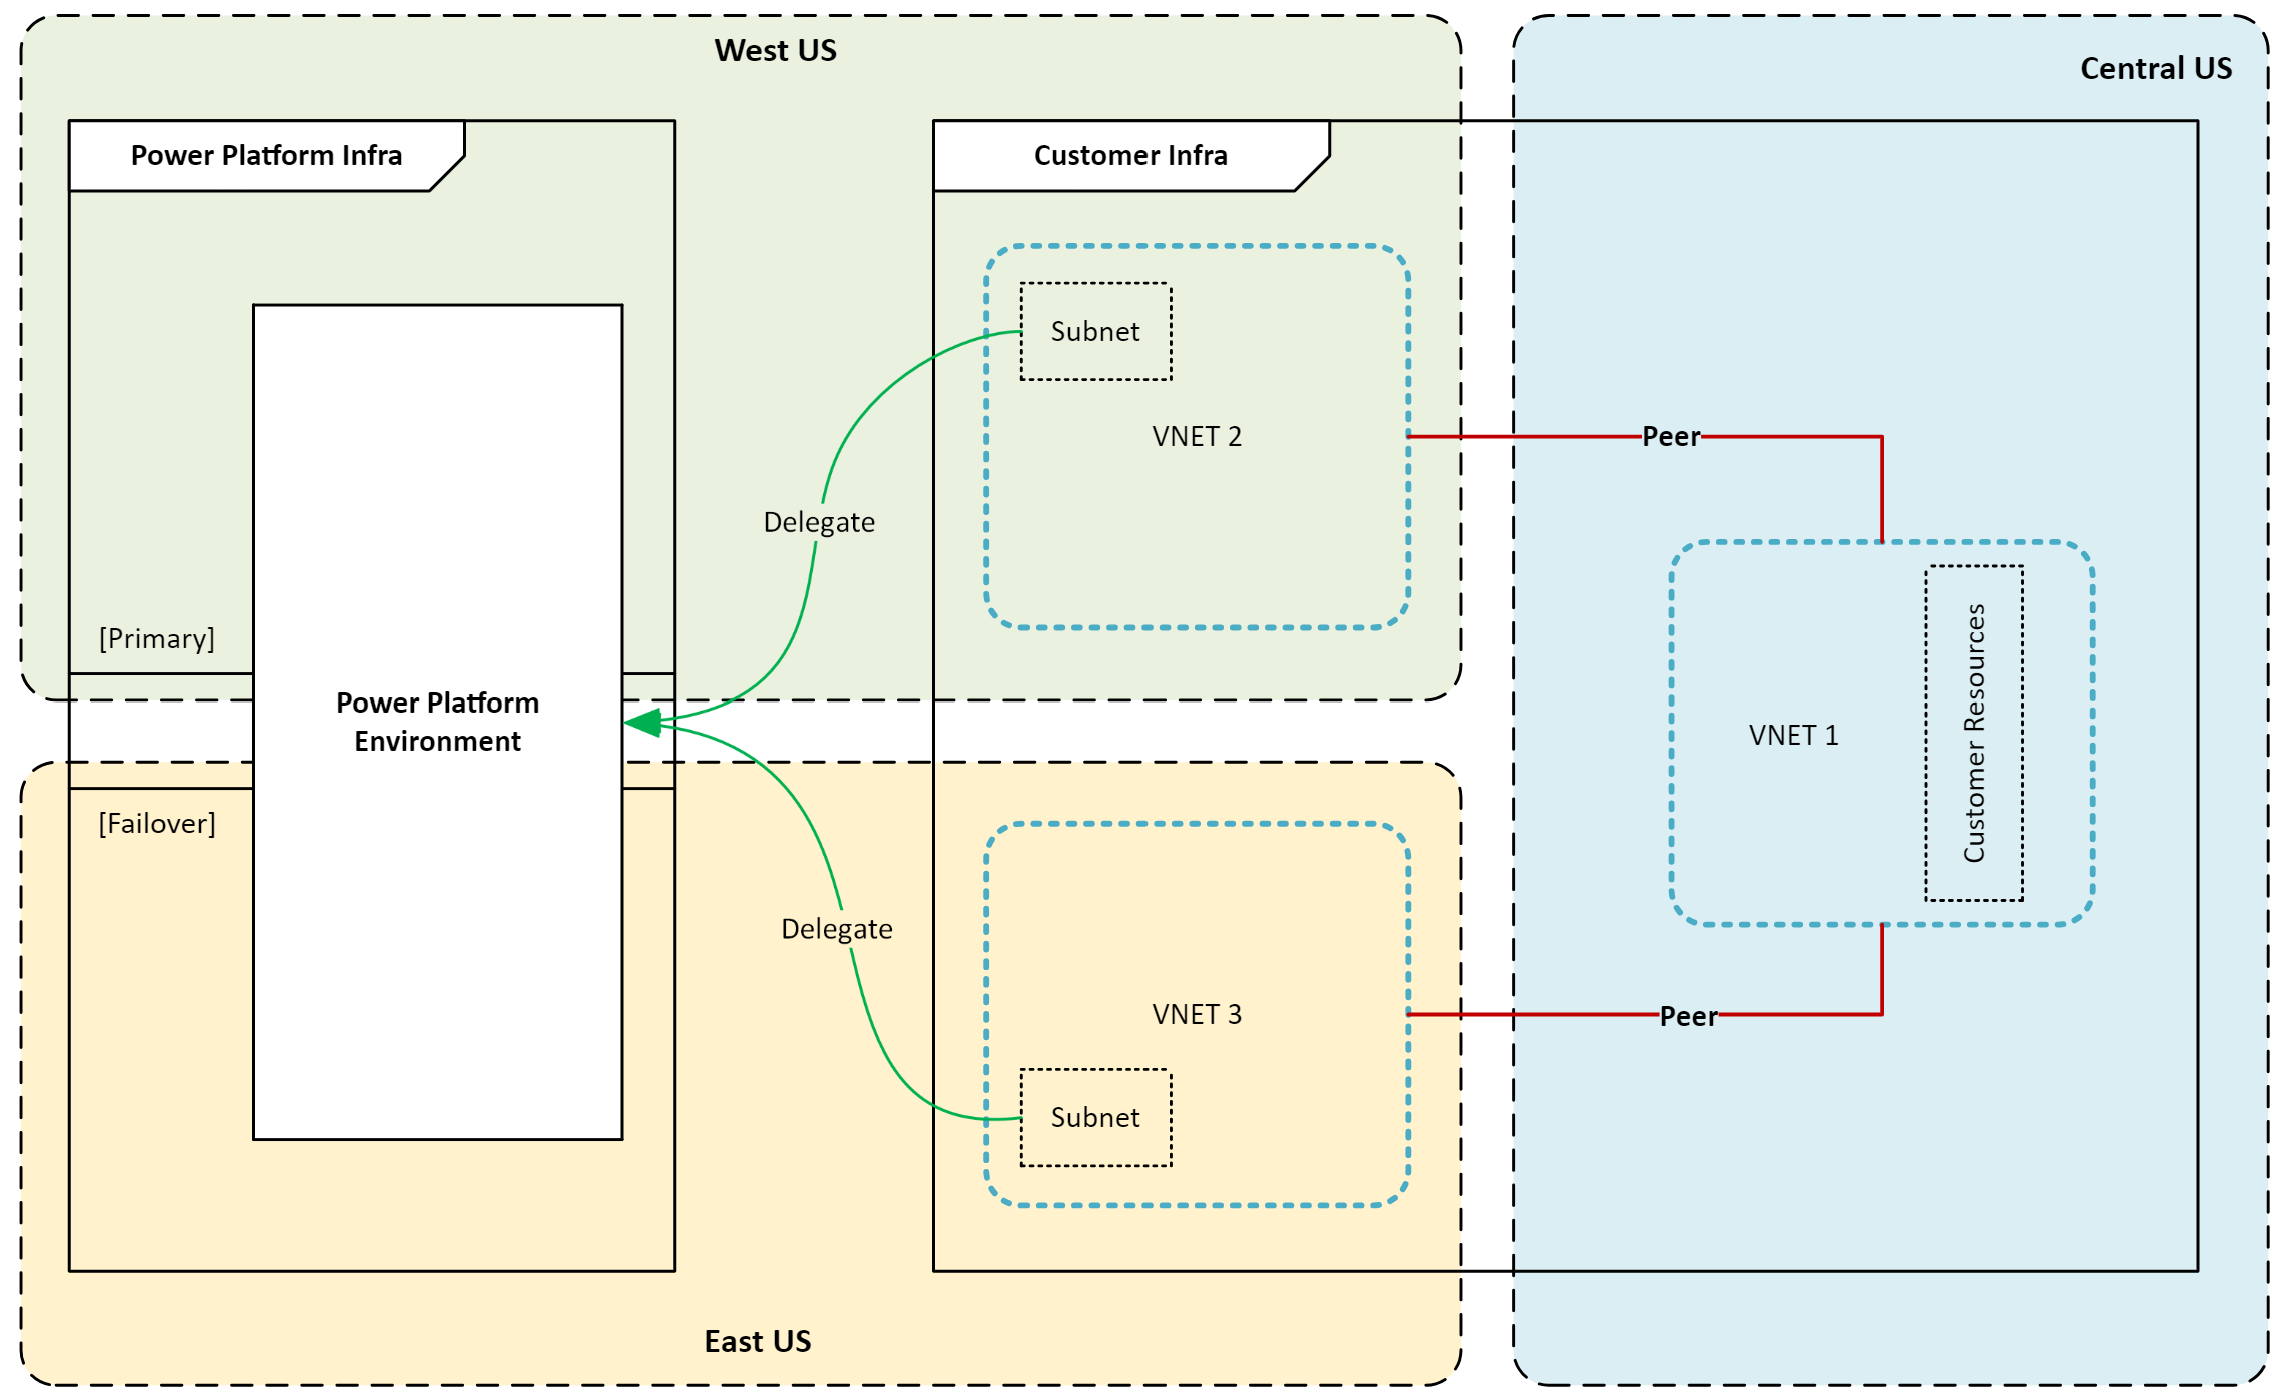
Keď sú vaše Azure zdroje v centrálnom americkom regióne Azure a prostredie Power Platform je v United States
V tomto scenári vychádzame z nasledujúcich predpokladov:
- Vaše prostredie Power Platform sa nachádza v United States.
- Azure regióny pre virtuálne siete sú nastavené na západ USA a východ USA.
- Vaše podnikové zdroje sa nachádzajú vo virtuálnej sieti VNet1 v regióne Centrálna časť USA.
Na nastavenie podpory Virtual Network v tomto scenári je potrebná nasledujúca minimálna konfigurácia:
- Vytvorte virtuálnu sieť VNet2 v západnej časti USA a nastavte podsiete na delegovanie.
- Vytvorte ďalšiu virtuálnu sieť VNet3 vo východnej časti USA a nastavte podsiete na delegovanie.
- Vytvorte peeringové pripojenie medzi VNet1 a VNet2.
- Vytvorte peeringové pripojenie medzi VNet1 a VNet3.
- Nakonfigurujte integráciu Power Platform Virtual Network pre požadované prostredia pomocou podsietí, ktoré ste vytvorili v krokoch 1 a 2.
Prípadová štúdia
Nasledujúca prípadová štúdia ilustruje, ako zákazník Microsoftu úspešne implementoval podporu Virtual Network pre Power Platform na zvýšenie bezpečnosti a konektivity pri zabezpečení súladu s regulačnými požiadavkami.
Spoločnosť zvyšuje svoju obchodnú agilitu generatívnou AI a bezpečnou integráciou pomocou Azure Virtual Network
Aby náš zákazník preskúmal praktické prípady použitia generatívnej umelej inteligencie v podnikaní, uskutočnil hackathon. Podujatie spojilo viacerých občianskych vývojárov, ktorí za jediný mesiac vytvorili úspešný prototyp pomocou Power Platform a Azure AI Services. Hackathon nielenže ukázal potenciál generatívnej umelej inteligencie, ale poskytol účastníkom aj cenné praktické skúsenosti, čím podporil inovácie a spoluprácu v rámci organizácie.
Výzvy zákazníkov: Prechod z prototypu do výroby predstavoval značné výzvy. Hlavnou prekážkou bolo vytvorenie bezpečnej architektúry privátnej siete na Power Platform a Azure, ktorá by spĺňala prísne interné bezpečnostné politiky spoločnosti. Zabezpečenie súkromia a bezpečnosti údajov pri zachovaní agility a škálovateľnosti bolo pre zákazníka kľúčové.
Solution: Zákazník použil Azure delegáciu podsietí – inými slovami, virtuálnu sieť – s riadeným prostredím na vytvorenie architektúry privátnej siete medzi Power Platform a súkromnými Azure zdrojmi. Použitím tejto architektúry zákazník bezpečne pripojil svoje aplikácie Power Platform so službami Azure bez toho, aby vystavoval citlivé údaje verejnému internetu.
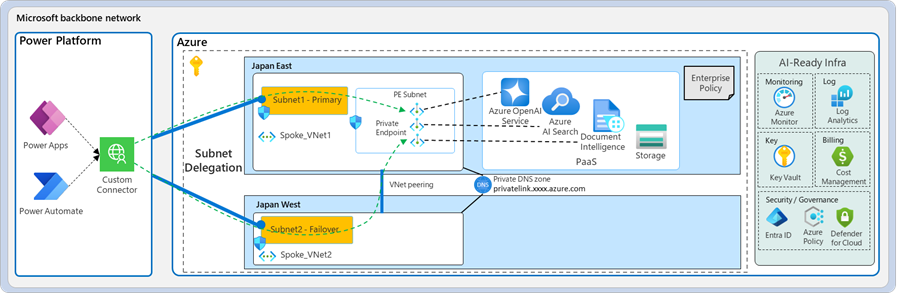
Výhody: Implementácia tohto riešenia priniesla niekoľko kľúčových výhod.
Zákazník vybudoval bezpečný a agilný integračný základ medzi Power Platform a Azure, čím urýchlil realizáciu obchodnej hodnoty. Integrácia umožnila bezproblémový tok údajov a lepšiu spoluprácu medzi oddeleniami.
Nová architektúra eliminovala náklady a obmedzenia spojené s lokálnymi dátovými bránami. Vďaka eliminácii potreby lokálnej infraštruktúry by zákazník mohol znížiť prevádzkové náklady a zjednodušiť údržbu.
Zákazník je teraz pripravený integrovať ďalšie interné zdroje dát, ako sú súkromné Amazon Web Services a on-premises API, prostredníctvom tejto platformy s Azure ExpressRoute. Rozšírenie umožňuje zákazníkovi využívať širšiu škálu údajov a služieb, čo podporuje ďalšie inovácie a efektívnosť.
Záver
V tomto odbornom dokumente sme skúmali rôzne aspekty integrácie podpory Virtual Network s Power Platform. Diskutovali sme o bezpečnostných výhodách používania virtuálnej siete, ako je ochrana citlivých údajov pred neoprávneným prístupom a zabezpečenie bezpečnej komunikácie medzi službami a súkromnými zdrojmi. Power Platform Diskutovali sme o bežných prípadoch použitia a reálnych príkladoch, poskytli sme integračné vzory pre rôzne scenáre a ponúkli sme úvahy pri konfigurácii podpory Virtual Network. Zdieľali sme osvedčené postupy na zabezpečenie odchádzajúcich pripojení zo služieb vrátane: Power Platform
- Obmedzenie odchádzajúcej prevádzky
- Používanie súkromných koncových bodov a delegovania podsiete
- Monitorovanie a auditovanie prevádzky
- Uplatňovanie bezpečnostných politík
Nakoniec sme preskúmali prípadovú štúdiu zákazníka Microsoftu, ktorý úspešne implementoval podporu Virtual Network pre Power Platform na zvýšenie bezpečnosti a konektivity pri zabezpečení súladu s regulačnými požiadavkami.
Podpora Virtual Network pre Power Platform je kľúčovou funkciou, ktorá organizáciám umožňuje zlepšiť bezpečnosť siete, optimalizovať konektivitu a zabezpečiť súlad s regulačnými požiadavkami. Organizácie, ktoré využívajú podporu Virtual Network, môžu bezpečne pripojiť služby Power Platform k svojim súkromným zdrojom dát, čím eliminujú riziká spojené s vystavením týchto zdrojov verejnému internetu.