opomba,
Dostop do te strani zahteva pooblastilo. Poskusite se vpisati alispremeniti imenike.
Dostop do te strani zahteva pooblastilo. Poskusite lahko spremeniti imenike.
Dataverse zagotavlja prilagodljiv varnostni model za številne poslovne scenarije. Model velja le za okolja z zbirko podatkov Dataverse. Kot skrbnik upravljate uporabnike, preverjate njihovo varnostno konfiguracijo in odpravljate težave z dostopom.
Napitnina
Oglejte Microsoft Dataverse – varnostni koncepti, prikazani v predstavitvi.
Varnost, ki temelji na vlogah
Dataverse uporablja varnostne vloge za združevanje privilegijev. ... Dodelite varnostne vloge neposredno uporabnikom ali skupinam Dataverse. Člani skupine prejmejo pravice, dodeljene skupini.
Varnostne pravice so zbirne. Uporabnik prejme najširši dostop, ki ga dodelijo vse njihove vloge in članstva v skupini. Če na primer ena vloga dodeli dostop za branje na ravni organizacije za vse zapise stikov, druga vloga ne more skriti določenega stika pred uporabnikom.
Poslovne enote
Oglejte si ta videoposnetek, če želite razumeti poslovne enote v storitvi Dataverse:
Poslovne enote delujejo z varnostnimi vlogami, da določijo dostop uporabnika. Določajo varnostne omejitve, s katerimi lahko upravljate uporabnike in podatke. Vsaka zbirka podatkov dataverse ima eno korensko poslovno enoto.
Ustvarite podrejene poslovne enote, da razdelite uporabnike in podatke na manjše varnostne meje. Vsak uporabnik v okolju pripada poslovni enoti. Struktura poslovne enote se lahko ujema s hierarhijo organizacije, ni pa treba.
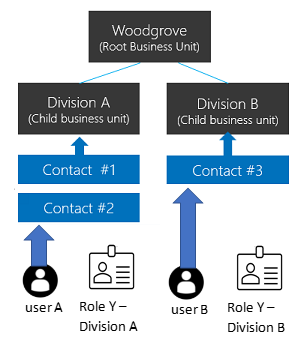
Ti primeri uporabljajo tri poslovne enote. Woodgrove je korenska poslovna enota in ostane na vrhu hierarhije. Oddelka A in B sta podrejeni poslovni enot. Uporabniki posameznega oddelka imajo različne potrebe po dostopu.
Hierarhična struktura dostopa do podatkov
S hierarhično strukturo ločite uporabnike in podatke v drevesni hierarhiji.
Vsakemu uporabniku dodelite eno poslovno enoto in mu dodelite varnostno vlogo iz te poslovne enote. Uporabnikova poslovna enota je privzeto v lasti zapise, ki jih ustvari uporabnik. Varnostna vloga določa, do katerih zapisov lahko uporabnik dostopa v tej poslovni enoti.
V tem primeru uporabnik A pripada oddelku A in ima varnostno vlogo Y oddelka A. Uporabnik A lahko dostopa do razdelka Stik #1 in Stik #2. Uporabnik B pripada oddelku B, zato uporabnik B ne more dostopati do stikov oddelka A, lahko pa dostopa do stika št. 3.
Struktura dostopa do podatkov matrike (posodobljene poslovne enote)
S strukturo matrike lahko organizirate podatke v drevesni hierarhiji in hkrati uporabnikom omogočite dostop do podatkov v več poslovnih enotah, ne glede na poslovno enoto, kateri pripadajo.
Uporabniku dodelite varnostno vlogo iz vsake poslovne enote, katere podatke potrebuje za dostop. Ko uporabnik ustvari zapis, lahko izbere poslovno enoto, ki je lastnik zapisa.
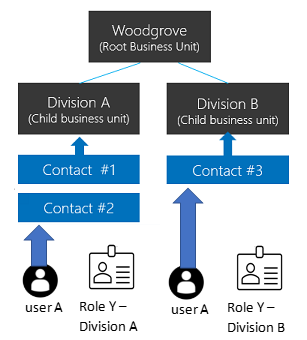
V tem primeru lahko uporabnik A pripada kateri koli poslovni enoti, vključno s korensko poslovno enoto. Varnostna vloga Y iz oddelka A omogoča uporabniku dostop do možnosti Stik #1 in Stik #2. Varnostna vloga Y iz oddelka B omogoča uporabniku dostop do stika št. 3.
Omogočanje strukture za dostop do podatkov matrike
opomba,
Preden omogočite to funkcijo, objavite vse prilagoditve, da bo funkcija uporabljena v novih tabelah. Če neobjavljena tabela ne deluje, ko omogočite to funkcijo, z orodjem OrgDBOrgSettings za Microsoft Dynamics CRM nastavite RecomputeOwnershipAcrossBusinessUnits na true. S to nastavitvijo lahko nastavite in posodobite stolpec »Lastnik poslovne enote «.
- V skrbniško središče za Power Platform se vpišite kot Dynamics 365 skrbnik ali Microsoft Power Platform skrbnik.
- V navigacijski plošči izberite Upravljanje.
- V podoknu Upravljanje izberite Okolja in nato izberite okolje.
- Izberite Nastavitve>Izdelek>Funkcije.
- Vklopite lastništvo zapisov v več poslovnih enotah.
- Izberite možnost Shrani.
Ko vklopite funkcijo, izberite poslovno enoto, ko uporabniku dodelite varnostno vlogo. S to možnostjo lahko uporabniku dodelite vloge iz različnih poslovnih enot. Če želite zagnati aplikacije, ki temeljijo na modelu, uporabnik potrebuje tudi vlogo iz svoje poslovne enote, ki vključuje zahtevane pravice uporabniških nastavitev. Osnovna uporabniška vloga prikazuje, katere pravice uporabniških nastavitev želite omogočiti.
Uporabnika lahko spremenite v lastnika zapisa v kateri koli poslovni enoti, če katera od njegovih varnostnih vlog dodeli pravico za branje za tabelo zapisa. Uporabnik ne potrebuje varnostne vloge v poslovni enoti, ki je lastnik zapisa. Če želite več informacij, glejte Lastništvo zapisov v sodobnih poslovnih enotah.
opomba,
Nastavitev EnableOwnershipAcrossBusinessUnits shrani stanje te funkcije. Nastavitev lahko spremenite tudi z orodjem OrgDBOrgSettings za Microsoft Dynamics CRM.
Povežite poslovno enoto z varnostno skupino Microsoft Entra
Preslikajte poslovne enote Microsoft Entra varnostne skupine, da poenostavite upravljanje uporabnikov in dodelitev vlog.
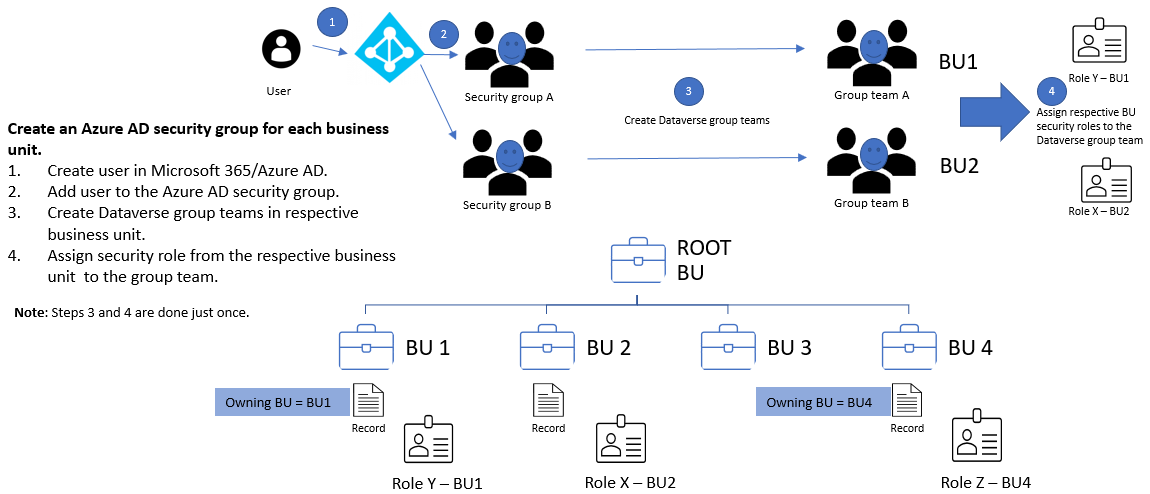
Za vsako poslovno enoto:
- Ustvarite Microsoft Entra skupino.
- Ustvarite skupino dataverse za varnostno skupino.
- Varnostni vlogi poslovne enote dodelite skupini skupine Dataverse.
- Dodajte uporabnike v Microsoft Entra skupine.
Ko uporabnik prvič dostopa do okolja, Dataverse ustvari uporabnika v korenski poslovni enoti. Skupine uporabnikov in Skupine Dataverse lahko ostanejo v korenski poslovni enoti. Dodeljene varnostne vloge jim dovoljujejo dostop do podatkov v ustreznih poslovnih enotah.
Za dostop do podatkov matrike dodajte uporabnike v Microsoft Entra skupine za vsako poslovno enoto, do katerih potrebujejo dostop.
Lastna poslovna enota
Vsak zapis ima stolpec »Lastna poslovna enota « in določa poslovno enoto, ki je lastnik zapisa. Ko uporabnik ustvari zapis, je stolpec privzet za poslovno enoto uporabnika. Vrednost lahko spremenite le, če je vklopljeno lastništvo zapisov v več poslovnih enotah.
opomba,
Če spremenite lastno poslovno enoto, lahko pride do kaskadnih sprememb. Če želite več informacij, glejte Uporaba SDK-.NET za konfiguracijo kaskadnega delovanja.
Če želite uporabniku dovoliti , da nastavi stolpec »Lastnik poslovne enote«, dodelite uporabnikovo varnostno vlogo lokalni ravni dovoljenja » Dodaj v« za tabelo »Poslovna enota«.
Dodajte stolpec v:
- Telo obrazca ali glava.
- Pogled.
- Preslikava stolpca. Če uporabljate funkcijo AutoMapEntity, vključite stolpec v preslikavo.
opomba,
Če posel sinhronizacije podatkov v svojo shemo vključuje lastno poslovno enoto, posel ne uspe, če v ciljnem okolju ni iste vrednosti, če kršitev omejitve tujega ključa ne vsebuje iste vrednosti. Odstranite stolpec iz izvorne sheme ali spremenite njegovo izvorno vrednost v poslovno enoto, ki obstaja v ciljnem okolju.
Ko kopirate podatke v zunanji vir, na primer v Power BI, vključite Tudi lastna poslovna enota le, če cilj podpira stolpec.
Lastništvo tabele in zapisa
Dataverse podpira dve vrsti lastništva zapisov:
- V lasti organizacije: Pravica velja za vse zapise ali pa ne velja.
- V lasti uporabnika ali skupine: Večina pravic podpira uporabnika, poslovno enoto, poslovno enoto nadrejenega otroka in ravni dostopa organizacije.
Ko ustvarite tabelo, izberete vrsto lastništva, pozneje pa je ne morete več spremeniti. Na primer, dostop za branje do tabele stikov na ravni uporabnika omogoča uporabnikom, da berejo le zapise stikov, ki so v lasti.
Če uporabnik A pripada oddelku A in ima dostop do tabele »Stik« na ravni poslovne enote, lahko uporabnik A prebere »Stik« #1 in »Stik« št. 2, ne pa tudi »Stik št. 3«.
Ko konfigurirate varnostno vlogo, izberite raven dostopa za vsako pravico.
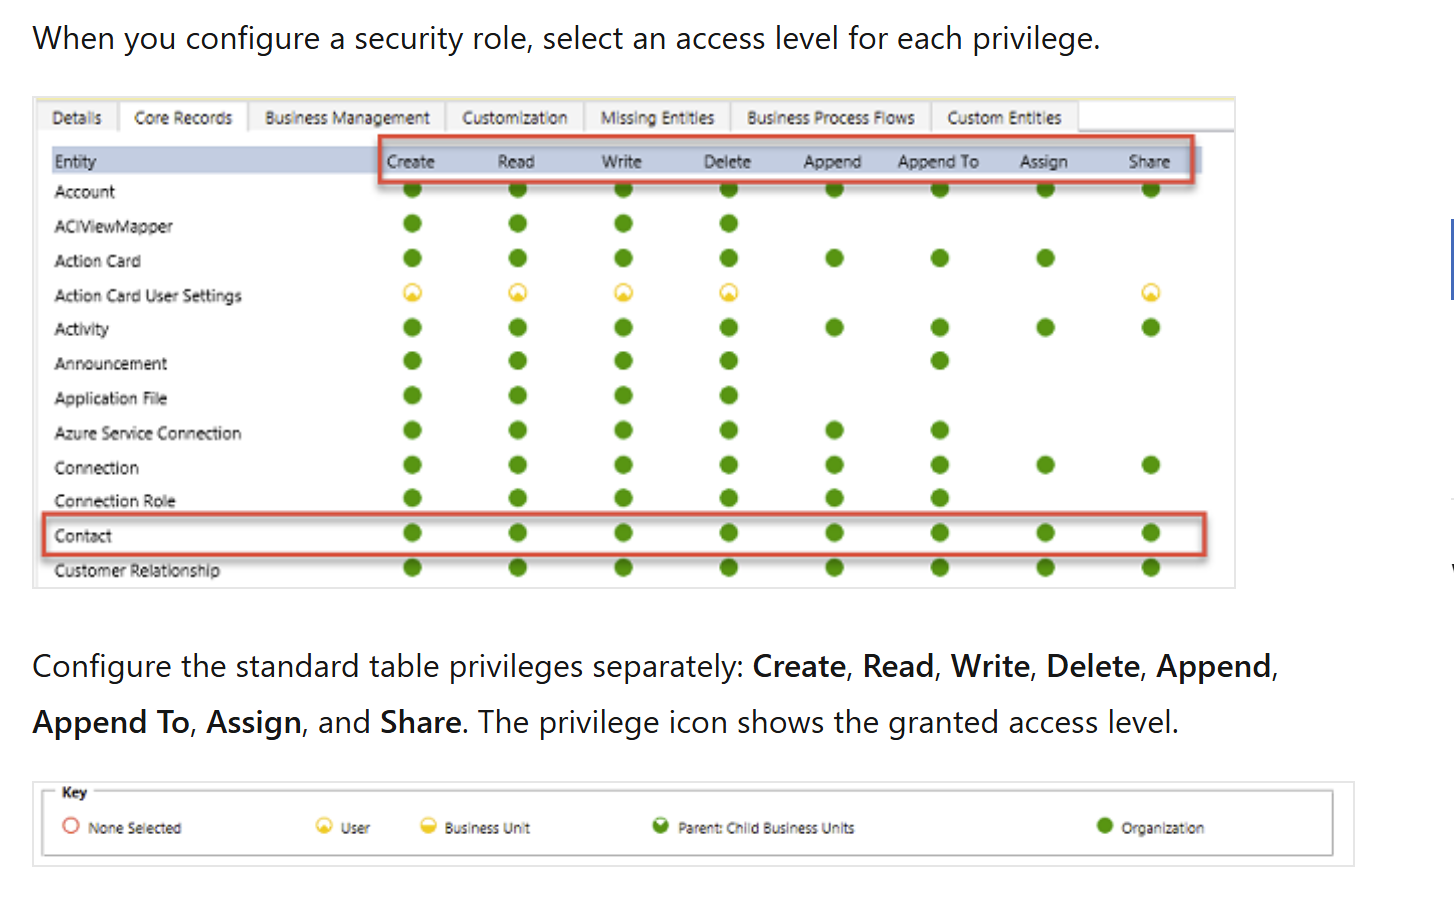
Konfigurirajte standardne pravice tabele ločeno: Ustvarjanje, branje, pisanje, brisanje, dodajanje, dodajanje, dodeljevanje in skupna raba. Ikona pravice prikazuje dodeljeno raven dostopa.
Lastništvo zapisov filtrirane tabele (predogled)
Poskusne funkcije niso za komercialno uporabo, njihovo delovanje je lahko omejeno. Te funkcije so na voljo še pred uradno izdajo, da lahko stranke predčasno dostopajo do njih in posredujejo povratne informacije.
Filtrirano lastništvo zapisov omogoča skrbnikom nadzor dostopa do zapisov Dataverse s filtri vrednosti stolpca. Na primer, dodelite dostop le zapisom, pri katerih je City stolpec enak Redmondu. Uporabniki lahko ustvarjajo, berejo, posodabljajo in brišejo le zapise, ki se ujemajo s filtri v njihovih varnostnih vlogah.
V nasprotju s tradicionalnimi tabelami Dataverse tabele s filtrirano lastništvom zapisov ne podpirajo lastništva zapisov, skupne rabe ali dodelitve. Pravice, ki temeljijo na filtru, nadzirajo dostop do zapisov in zagotavljajo razdrobljen dostop na ravni vrstice, ne da bi omejili tabele, stolpce ali druge predmete modela.
opomba,
Filtrirano lastništvo zapisov uporabite, če želite dodeliti dostop na ravni vrstice do zapisov, ki izpolnjujejo pogoje filtra. Uporabite pravice, ki temeljijo na filtru, za filtrirane tabele lastništva zapisov in obstoječe tabele v lasti uporabnika ali organizacije. Pri obstoječih tabelah ta pristop ohrani temeljni model lastništva.
Record ownership in modernized business units
S sodobnimi poslovnimi enotami lahko uporabniki imajo zapise v kateri koli poslovni enoti. Uporabnik potrebuje varnostno vlogo iz katere koli poslovne enote, ki dodeli pravico za branje za tabelo zapisa. Uporabnik ne potrebuje vloge iz vsake poslovne enote, ki vsebuje zapis, ki je v lasti uporabnika.
Če ste omogočili lastništvo zapisov v več poslovnih enotah v proizvodnem okolju v obdobju predogleda:
- Namestite urejevalnik nastavitev organizacije.
- Možnost RecomputeOwnershipAcrossBusinessUnits nastavite na
true. Sistem se zaklene med preračunavanjem, kar lahko traja do pet minut. Po vnovičnem izračunu lahko uporabniki imajo zapise v vseh poslovnih enotah brez ločene varnostne vloge od posamezne poslovne enote. Lastniki zapisov lahko zapise dodelijo tudi uporabnikom zunaj poslovne enote, ki je lastnik zapisa. - Možnost AlwaysMoveRecordToOwnerBusinessUnit nastavite na
false. Zapisi nato ostanejo v izvirni poslovni enoti, ki je v lasti, ko se spremeni lastništvo.
Za neproduktivna okolja nastavite AlwaysMoveRecordToOwnerBusinessUnit na false.
opomba,
Če ste izklopili lastništvo zapisov v več poslovnih enotah ali nastavili RecomputeOwnershipAcrossBusinessUnitsfalsena , ne morete nastaviti ali posodobiti stolpca Owning Business Unit . Dataverse spremeni tudi lastno poslovno enoto vsakega vplivanega zapisa tako, da se ujema s poslovno enoto lastnika zapisa.
Ekipe (vključno z ekipami skupine)
Vsaka ekipa pripada poslovni enoti. Dataverse samodejno ustvari privzeto skupino za vsako poslovno enoto in upravlja njeno članstvo. Privzeta skupina vedno vključuje vse uporabnike v poslovni enoti. Članov ne morete dodati ali odstraniti ročno. Dataverse posodobi članstvo, ko povežete uporabnike ali jih povežete s poslovno enoto.
Dataverse zagotavlja dve vrsti ekip:
- Lastnik ekipe ima lahko svoje zapise. Vsak član skupine prejme neposreden dostop do zapisov ekipe. Uporabnik lahko pripada več lastnikom ekip.
- Accessove skupine omogočajo dostop do zapisov v skupni rabi, vendar nimajo zapisov v lasti ali imajo varnostne vloge.
Skupna raba zapisov
Dajte posamezne zapise v skupno rabo z uporabnikom ali skupino, da boste lahko obdelali izjeme, ki jih model lastništva in poslovne enote ne pokriva. Skupno rabo uporabite le za izjeme, ker deluje manj učinkovito in jo je težje odpraviti kot dostop na podlagi vlog. Skupna raba s skupino je učinkovitejša od skupne rabe za vsakega uporabnika posebej.
S predlogo ekipe za dostop lahko samodejno ustvarite skupino za dostop in določite njena dovoljenja za zapis. Ustvarite lahko tudi ekipe za dostop brez predloge in upravljate njihove člane ročno. Accessove ekipe nimajo zapisov in ne more imeti varnostnih vlog. Člani skupine prejmejo dostop, ker je zapis v skupni rabi s skupino.
Varnost na ravni zapisa v storitvi Dataverse
Dostop uporabnika do zapisa združuje vse njihove varnostne vloge, članstvo v poslovni enoti, članstva v skupini in zapise v skupni rabi. Access je zbiren v podatkovni zbirki podatkov. Dataverse spremlja dostop za vsako zbirko podatkov posebej, uporabnik pa mora imeti ustrezno licenco za Dataverse.
Varnost na ravni stolpca v storitvi Dataverse
Varnost na ravni stolpca uporabite, če varnost na ravni zapisa ne zagotavlja dovolj nadzora. Omogočite ga za vse stolpce po meri in večino sistemskih stolpcev. Večina sistemskih stolpcev, ki vsebujejo osebne podatke (PII), podpira varnost na ravni stolpca. Metapodatki stolpca sistema označujejo, ali ga lahko zaščitite.
Za vsak stolpec posebej omogočite varnost na ravni stolpca. Nato ustvarite varnostni profil stolpca, ki omogoča ustvarjanje, posodabljanje in branje dostopa do zaščitenih stolpcev. Dodelite profil uporabnikom ali skupinam.
Varnost na ravni stolpca ne dovoljuje dostopa do zapisa. Uporabnik mora že imeti dostop do zapisov, preden lahko varnostni profil stolpca odobri dostop do zaščitenih stolpcev. Varnost na ravni stolpca uporabite le, kadar je to potrebno, saj lahko prekomerna uporaba zmanjša učinkovitost delovanja.
Upravljanje varnosti v več okoljih
Z rešitvami Dataverse lahko premikate varnostne vloge in varnostne profile stolpcev med okolji. Ustvarite in upravljajte poslovne enote in ekipe ločeno v vsakem okolju. Uporabnike morate dodeliti tudi ustreznim varnostnim komponentam v vsakem okolju.
Konfiguriranje varnosti uporabnikov
Ko ustvarite vloge, ekipe in poslovne enote, konfigurirajte dostop vsakega uporabnika:
- Povežite uporabnika s poslovno enoto. Dataverse privzeto uporablja korensko poslovno enoto in doda uporabnika v privzeto skupino te poslovne enote.
- Dodelite varnostne vloge, ki jih potrebuje uporabnik.
- Dodajte uporabnika v ustrezne ekipe.
- Če uporabljate varnost na ravni stolpca, uporabniku ali eni od njihovih ekip dodelite varnostni profil stolpca.
Uporabnikov učinkovit dostop združuje neposredno dodeljene varnostne vloge z vlogami, dodeljenimi prek skupin. Dataverse vedno dodeli najširšo dovoljenje teh vlog. Če želite podrobna navodila, glejte Konfiguracija varnosti okolja.
Preden uvedete spremembe, uskladite večje varnostne spremembe z izdelovalci aplikacij in skrbniki, ki upravljajo uporabniška dovoljenja.