opomba,
Dostop do te strani zahteva pooblastilo. Poskusite se vpisati alispremeniti imenike.
Dostop do te strani zahteva pooblastilo. Poskusite lahko spremeniti imenike.
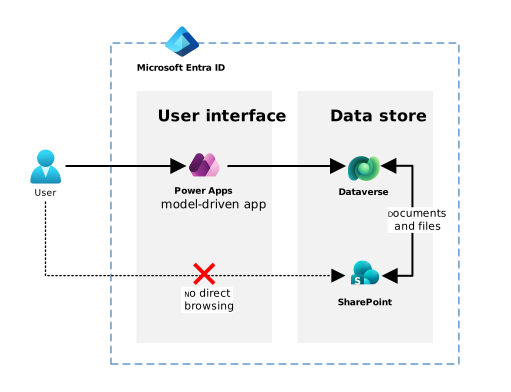
Ta vzorec arhitekture obravnava pogost izziv z Microsoft Dataverse in SharePoint integraciji. Dataverse vsili varnost na ravni zapisa, vendar ta dovoljenja ne veljajo samodejno za dokumente, shranjene v SharePoint. Ta vzorec arhitekture uporablja omejeno SharePoint in omejeno prepoznavnost dokumentov. Ti zaščitni ukrepi uporabnikom omogočajo odpiranje SharePoint dokumentov prek izkušnje z aplikacijo in zmanjšanje tveganja preobseganja.
Namig
V tem članku je primer scenarija in vizualna predstavitev, kako zmanjšati dostop do SharePoint dokumentov zunaj uporabnikovih dovoljenj Dataverse, ko uporabljate izvorno SharePoint integraciji. Ta rešitev je posplošen primer arhitekture, ki se lahko uporablja za številne različne scenarije in panoge. Ta članek je omejen na najboljše prakse.
Diagram arhitekture
Potek dela
V tem poteku dela je opisano, kako ta vzorec strukture in ureja dostop do izvorno integriranih mest SharePoint za boljšo uskladitev dostopa do dokumentov s kontrolniki za dostop na osnovi vlog Dataverse (RBAC) in upravičenostmi na ravni zapisa.
Z omejevanjem krmarjenja in onemogočanjem mehanizmov odkrivanja ta vzorec znatno zmanjša tveganje, da uporabniki dostopajo do dokumentov, povezanih z zapisi Dataverse, za katere nimajo dovoljenja, hkrati pa ohrani nemoteno izkušnjo dokumenta v aplikaciji.
Priprava dostopa in okolij
Konfiguracija upravljanja dostopa
Preglejte, kako organizacija trenutno upravlja dostop do okolja Dataverse in povezanega SharePoint mesta.
Uporabite Entra ID skupine za upravljanje dostopa do okolja Dataverse in povezanih SharePoint dokumentov. Več informacij najdete v članku Microsoft Entra skupin in članstva v skupini.
Priprava okolja Dataverse in SharePoint mesta
Zagotovite, da je okolje Dataverse omejeno na ustrezno varnostno skupino. Več o tem si preberite v razdelku Nadzor dostopa uporabnikov do okolij z varnostnimi skupinami in licencami.
Za upravljanje po potrebi uporabite upravljana okolja.
Dodelite uporabnikom dostop do okolja.
Če dodeljeno mesto še ne obstaja, omogočite SharePoint mesto skupine za delovne dokumente delovne obremenitve. S tem korakom ustvarite privzeto Microsoft 365 skupine in SharePoint skupine.
Konfiguracija SharePoint in prepoznavnosti
Ustvarite novo raven dovoljenj.
Uporabi ta dovoljenja za seznam:
- Dodajte elemente
- Urejanje elementov
- Brisanje elementov
- Ogled elementov (obvezno)
- Odprti elementi (obvezno)
- Ogled različic
Uporabi ta dovoljenja za mesto:
- Ogled strani (obvezno)
- Odpri (obvezno)
Prepričajte se, da je dovoljenje mesta Brskanje po imenikih izklopljeno.
Uporabniki s to ravnijo dovoljenj ne bodo mogli brskati po nadrejenih mapah ali krmariti po hierarhiji mesta. Še vedno lahko dodajajo, urejajo ali odpirajo elemente v Dynamics 365 ali aplikaciji po meri, ki temelji na modelu. S to omejitvijo je dokumente, ki pripadajo drugim zapisom, težje odkriti. Naučite se ustvarjati in urejati ravni dovoljenj ter ravni dovoljenj v SharePoint.
V razdelku Dodatna dovoljenja ustvarite skupino mesta in ji dodelite novo raven dovoljenj. Naučite se prilagoditi SharePoint mest.
Dodelite dostop do mesta delovne obremenitve mesta v novi skupina SharePoint.
Onemogočite SharePoint iskanje znotraj mesta. Ta nastavitev preprečuje uporabnikom (ali Copilot) iskanje vsebine zunaj konteksta storitve Dataverse. Več informacij najdete v članku Omogočanje iskanja po vsebini mesta.
Izbirno lahko omejite Copilot iskanja in prikaza vsebine s spletnega mesta. Več informacij najdete v članku Omejevanje odkrivanja SharePoint spletnih mest in vsebine.
Po želji lahko ohranite povišan dostop za določene vloge tako, da dodate uporabnike v SharePoint »Člani« ali »Lastniki«. Ta korak je uporaben za tiste, ki potrebujejo popoln pregled dokumentov v vseh zapisih in ki morajo krmariti po strukturi map SharePoint, kot so nadrejeni ali nadzorne enote. Ne izbrišite privzetih skupin. Če jih izbrišete, bo sistem morda nestabilen.
Omogočanje SharePoint integraciji v Dataverse
Omogočite SharePoint integraciji, da SharePoint spletno mesto z okoljem Dataverse. Več informacij najdete v članku Nastavitev SharePoint integraciji.
Po potrebi SharePoint upravljanje dokumentov za izbrane tabele Dataverse. Na primer Računi, Primeri, Projekti, Aplikacije, Pritožbe, tabele po meri in še več.
Zagotovite, da imajo uporabniki ustrezna dovoljenja Dataverse za SharePoint dokument in mesto dokumenta. Več informacij najdete v članku Dovoljenja, ki jih potrebujete za opravila upravljanja dokumentov.
Uporabniki v celoti dostopajo do datotek prek Dynamics 365 aplikacije ali Power Apps vmesnika aplikacije, ki temelji na modelu. Datoteke odpirajo prek obrazcev, podmrež ali gumbov v aplikaciji. Ne gredo neposredno SharePoint.
Izbirne izboljšave
Dodajte pogojni dostop ali omejitve, ki jih vsili program, kot dodatne zaščitne ukrepe, kot je prenos samo v spletu ali omejen prenos za neupravljane naprave. Več informacij o pogojnem dostopu.
Spremljajte uporabo s SharePoint in dnevniki nadzora Purview, da zaznate nepričakovane vzorce dostopa. Več informacij o rešitvah nadzora v Microsoft Purview.
Komponente
Dataverse: deluje kot osnovna platforma aplikacije in vsiljuje nadzor dostopa na ravni zapisa prek RBAC. Dataverse zagotavlja varnostni model, strukturo tabele in površino aplikacije, s katerimi uporabniki komunicirajo pri dostopu do dokumentov.
Power Apps, ki temeljijo na modelu: Zagotavlja nadzorovan, voden vmesnik, prek katerega si uporabniki ogledajo in upravljajo zapise Dataverse in povezane SharePoint dokumente. Uporabniki dostopajo do dokumentov prek aplikacije, namesto da brskajo po SharePoint brez omejitev.
Entra ID: Uporablja se za upravljanje identitet in varnostne skupine. Entra ID skupine se uporabljajo za določanje, kateri uporabniki lahko dostopajo do okolja Dataverse in povezanih SharePoint mestu. Te skupine ustvarijo poravnavo med dostopom do okolja in dostopom do mesta.
SharePoint Online: Služi kot plast za shranjevanje dokumentov za tabele, omogočene za upravljanje izvornih dokumentov. SharePoint vloga v tem vzorcu vključuje:
- Hosting Dataverse-generated document locations for each record
- Omejevanje dostopa do mesta do varnostnih Entra ID delovne obremenitve
- Odstranjevanje ali onemogočanje poti krmarjenja po mestu
- Onemogočanje iskanja po mestu in knjižnici
Microsoft Purview (izbirno): zagotavlja nadzor, zapisovanje v dnevnik dostopa in zmogljivosti upravljanja podatkov, kjer je to potrebno za skladnost ali operativni nadzor.
Podrobnosti scenarija
Organizacije, ki gradijo poslovne programe Microsoft Power Platform ali Dynamics 365 se pogosto zanašajo na izvorno upravljanje dokumentov SharePoint za shranjevanje in upravljanje datotek, povezanih z zapisi Dataverse.
Poslovni izziv
Medtem ko izvorna integracija s storitvijo Dataverse in SharePoint zagotavlja močno uporabnost, uvaja tudi dobro znan arhitekturni izziv: model dovoljenja SharePoint se ne ujema samodejno z varnostjo na ravni zapisa (RBAC) družbe Dataverse.
V pogostih primerih, kot so upravljanje primerov, obravnavanje pritožb, odobritve, projekti, preiskave, podeljevanje aplikacij in regulativni poteki dela, lahko vsaka skupina uporabnikov dostopa le do določenih zapisov. Dataverse uporablja razdrobljen nadzor dostopa na osnovi vlog (RBAC) za uveljavljanje teh dovoljenj. Vendar pa lahko uporabniki, ki odprejo povezano spletno SharePoint pogosto dostopajo do map ali datotek za zapise, ki jim varnost Dataverse preprečuje ogled v aplikaciji.
Ta neporavnana poravnava ustvari več težav:
Nenamerne izpostavljenosti podatkov: Uporabniki lahko nenamerno brskajo po knjižnicah dokumentov ali jih poiščejo v knjižnicah dokumentov, povezanih z drugimi skupinami ali poslovnimi enotami.
Prekomerno tveganje: Uporabniki, ki si dokumente lahko ogledajo le prek obrazca Dataverse, lahko odkrijejo dokumente prek nadrejenih map, »nedavnih« seznamov ali SharePoint iskanja.
Operativna zapletenost drugih možnosti:
Avtomatizacija na element Access Control seznam (ACL) zahteva prekinitev dedovanja, Microsoft Graph avtomatizacijo in upravljanje dostopa v merilu, kar ustvari pomembne stroške delovanja.
Ločevanje na več spletnih mest, na primer eno spletno mesto na skupino ali poslovno enoto, doda zahtevno zapletenost upravljanja administrativnega in življenjskega cikla aplikacije (ALM).
Neodvisni ponudniki privabijo dodatne stroške licenciranja in pogosto zahtevajo privilegirani dostop, ki morda ne izpolnjuje zahtev za skladnost s predpisi, zlasti za vladne organizacije.
Predlagana rešitev
Nadzorovani SharePoint dostopa do dokumenta ponuja praktično srednjo pot. Namesto da bi poskušali replicirati Dataverse RBAC na ravni datoteke ali mape, ta arhitektura omejuje možnost odkrivanja SharePoint omeji poti krmarjenja, hkrati pa ohrani izvorno izkušnjo upravljanja dokumentov v storitvi Dataverse in Power Apps/Dynamics 365. Z omejevanjem dostopa do mesta na delovno obremenitev varnostnih skupin, odstranjevanjem elementov krmarjenja, onemogočanjem iskanja po mestu in knjižnici ter omogočanjem uporabnikom, da dostopajo do dokumentov predvsem prek URL-jev, ustvarjenih s funkcijo Dataverse, arhitektura učinkovito »vsebuje« SharePoint znotraj meje delovne obremenitve. Dataverse RBAC ureja dostop do zapisov in njihovih povezav do dokumentov, SharePoint dovoljenja pa urejajo neposreden dostop do dokumentov.
Kdaj uporabiti ta vzorec
Ta vzorec je zlasti pomemben, ko:
Organizacija sprejme pristop, ki ga upravlja tveganje, pri katerem je namesto avtorizacije glavna skrb možnost odkrivanja.
Podjetje zahteva poznano in skupno izkušnjo SharePoint brez vzdrževanja ACL-jev na zapis.
Preprostost, vzdrževanje in predvidljive operacije so prednost pred visoko prilagojeno varnostno avtomatizacijo.
Regulativne zahteve se osredotočajo na zmanjšanje nenamerilnega dostopa, vzdrževanje revizijskih sledi in zagotavljanje ustreznega nadzora in ne strogega uveljavljanja po elementih.
Ta vzorec uporabnike usmerite k odpiranju dokumentov prek storitve Dataverse, namesto da bi se pomikali neposredno na spletno mesto. Zmanjša nenamerne navzkrižne zapise dostopa, hkrati pa ohrani nemoteno izkušnjo SharePoint upravljanja dokumentov, ki jo stranke pričakujejo.
Ta preprosta, ponatisljiva arhitektura podpira upravljanje za vladne agencije, podjetja in regulirane industrije, ki zahtevajo dodatne varovalne ograje. Izogne se nepodprtim ali zapletenim varnostnim konstruktam in u bilancam uporabnosti, stroškov in varnosti. Arhitektura uporablja kontrolnike za odkrivanje za upravljanje splošnega dostopa do dokumentov namesto strogega uveljavljanja na ravni datoteke.
Kdaj je treba razmisliti o nadomestnem pristopu
Ta vzorec ni primeren, če je zaradi skladnosti zahtevana stroga raven varnosti datotek. Medtem ko vzorec zmanjšuje nenameren dostop s kontrolniki za odkrivanje, ne preprečuje namernega ali zlonamernega dostopa, če so URL-ji v skupni rabi. Organizacije, ki zahtevajo zagotovljeno osamitve na ravni datoteke, morajo uvesti ACL-je za posamezne elemente ali nadomestne vzorce ločevanja.
Vidiki
Ti premisleki uresničujejo stebre dobro zasnovane arhitekture, niza vodilnih načel, ki izboljšujejo kakovost delovne obremenitve. Power Platform Več o tem si preberite v knjigi Dobro zasnovano Microsoft Power Platform .
Zanesljivost
Načrtujte delovno obremenitev, da se izognete nepotrebni zapletenosti: Ta vzorec arhitekture se izogne krhki avtomatizaciji ACL na element, prelomu dedovanja in zapletenim integracijam. Dostop do dokumentov je preprost, predvidljiv in usklajen z zmogljivostmi podprte platforme.
Izvajanje strukturiranih, preskušenih in dokumentiranih zmogljivosti BCDR: Ker arhitektura uporablja le dataverse in SharePoint Online, podeduje izvorne (in dokumentirane) geo redundance, varnostne kopije in obnovitve sistema Microsoft brez zahtevanja poslovnih kontinuitet in postopkov obnovitve po meri.
Varnost
Vzpostavitev varnostnega osnovnega načrta, usklajenega z navodili na platformi: Uporaba namenske varnostne skupine Entra ID kot meje enotnega dostopa za okolje in spletno mesto SharePoint zagotavlja jasno in dosledno osnovo za dostop, ki temelji na identiteti.
Ustvarite namerno segmentacijo in obsege delovanja: Omejevanje dostopa do mesta SharePoint do delovne obremenitve varnostnih skupin – in odstranjevanje zmogljivosti krmarjenja in iskanja – vzpostavlja jasno okolico, ki omejuje odkrivanje dokumentov zunaj njihovega konteksta Dataverse. Uporabnik, ki dobi povezavo, lahko dostopa do datoteke, če SharePoint varnostne skupine spletnega mesta. Namen tega vzorca ni vsiliti varnosti na ravni SharePoint elementa. Namesto tega uporablja preprost načrt za zagotavljanje dodatnih zaščitnih ukrepov. Vzorec namenoma naredi kompromis.
Izvajanje stroge, pogojne in nadzorovane identitete in upravljanja dostopa (IAM): Vsi dostopi temeljijo na identiteti prek Entra ID in jih je mogoče urejati prek dataverse in SharePoint pisanja dnevnika. Ta nastavitev podpira prosojnost in organizacijam omogoča nadzor nepričakovanih vzorcev dostopa.
Operativna odličnost
Formalizacija rutinskih operativnih opravil z uporabo zmogljivosti platforme: Vzorec se izogiba avtomatizaciji po meri, namesto da bi se zanašal na izvorna podatkovna veja in SharePoint vedenje. Ta pristop poenoti operacije in zmanjšuje ročno posredovanje.
Centralizirajte upravljanje identitete in dostopa: vsa dovoljenja so Entra ID skupine. Organizacije lahko uporabljajo ocene dostopa, upravljanje življenjskega cikla in obstoječe procese podjetja brez uvedbe logike vloge po meri.
Učinkovitost delovanja
Izberite storitve, ki ustrezajo pričakovanjem glede učinkovitosti delovanja: Arhitektura uporablja Dataverse za strukturirane poslovne podatke in SharePoint za shranjevanje dokumentov, pri tem pa vsako storitev uporabi za predvideni namen brez dodatnih plasti obdelave.
Optimizirajte logiko s preobremenitvijo odgovornosti do platforme: Dataverse in SharePoint obravnavata dostop do dokumentov in upodabljanje, s čimer zagotovite minimalno zakasnitev in uporabite optimiziran cevovod za obravnavanje datotek v storitvi Dataverse.
Optimizacija izkušenj
Uvesti dosledno informacijsko arhitekturo: Če SharePoint možnosti krmarjenja in se zanašati na Dataverse record-contextual document views, imajo uporabniki dosledno in predvidljivo strukturo informacij.
Dajte prednost enostavni uporabi in zmanjšajte kognitivno obremenitev: Uporabniki dostopajo do dokumentov le v obliki Dataverse, povezani z njihovo kartoteko, kar zmanjšuje zmedo in preprečuje izpostavljenost nepovezanim datotekam.
Sodelavci
Microsoft vzdržuje ta članek. Ta članek so napisali naslednji sodelavci.
Glavni avtorji:
- Jared Pritchard, arhitekt rešitev
Sorodni viri
- Ustvarjanje in urejanje ravni dovoljenj v SharePoint
- Ravni dovoljenj v SharePoint
- SharePoint mest
- Nastavitev integracije SharePoint Dataverse
- Omogočanje upravljanja dokumentov za določene entitete SharePoint
- Dovoljenja, zahtevana za SharePoint upravljanja dokumentov v storitvi Dataverse
- Vzpostavljanje povezave in upravljanje v storitvi Microsoft Purview Microsoft Dataverse