Kommentar
Åtkomst till den här sidan kräver auktorisering. Du kan prova att logga in eller ändra kataloger.
Åtkomst till den här sidan kräver auktorisering. Du kan prova att ändra kataloger.
Azure Databricks har hanterade administratörsroller. Ur ett behörighetsperspektiv för Unity-katalogen är de tre viktigaste kontoadministratörerna, arbetsyteadministratörerna och metaarkivadministratörerna. Kontoadministratörer och arbetsyteadministratörer krävs för alla distributioner och administratörsrollen för metaarkivet är valfri. Att förstå varje rolls ansvar hjälper dig att tilldela administratörer med rätt omfång.
- Kontoadministratörer fungerar på Azure Databricks kontonivå. De skapar och länkar metaarkiv och arbetsytor och kan tilldela administratörsroller.
- Arbetsyteadministratörer arbetar på en enda arbetsyta. De hanterar arbetsytemedlemskap, jobb och arbetsyteobjekt.
- Metaarkivadministratörer (valfritt) arbetar i ett enda Unity Catalog-metaarkiv. De styr dataåtkomst, ägarskap och säkra objekt på högsta nivån i Unity Catalog.
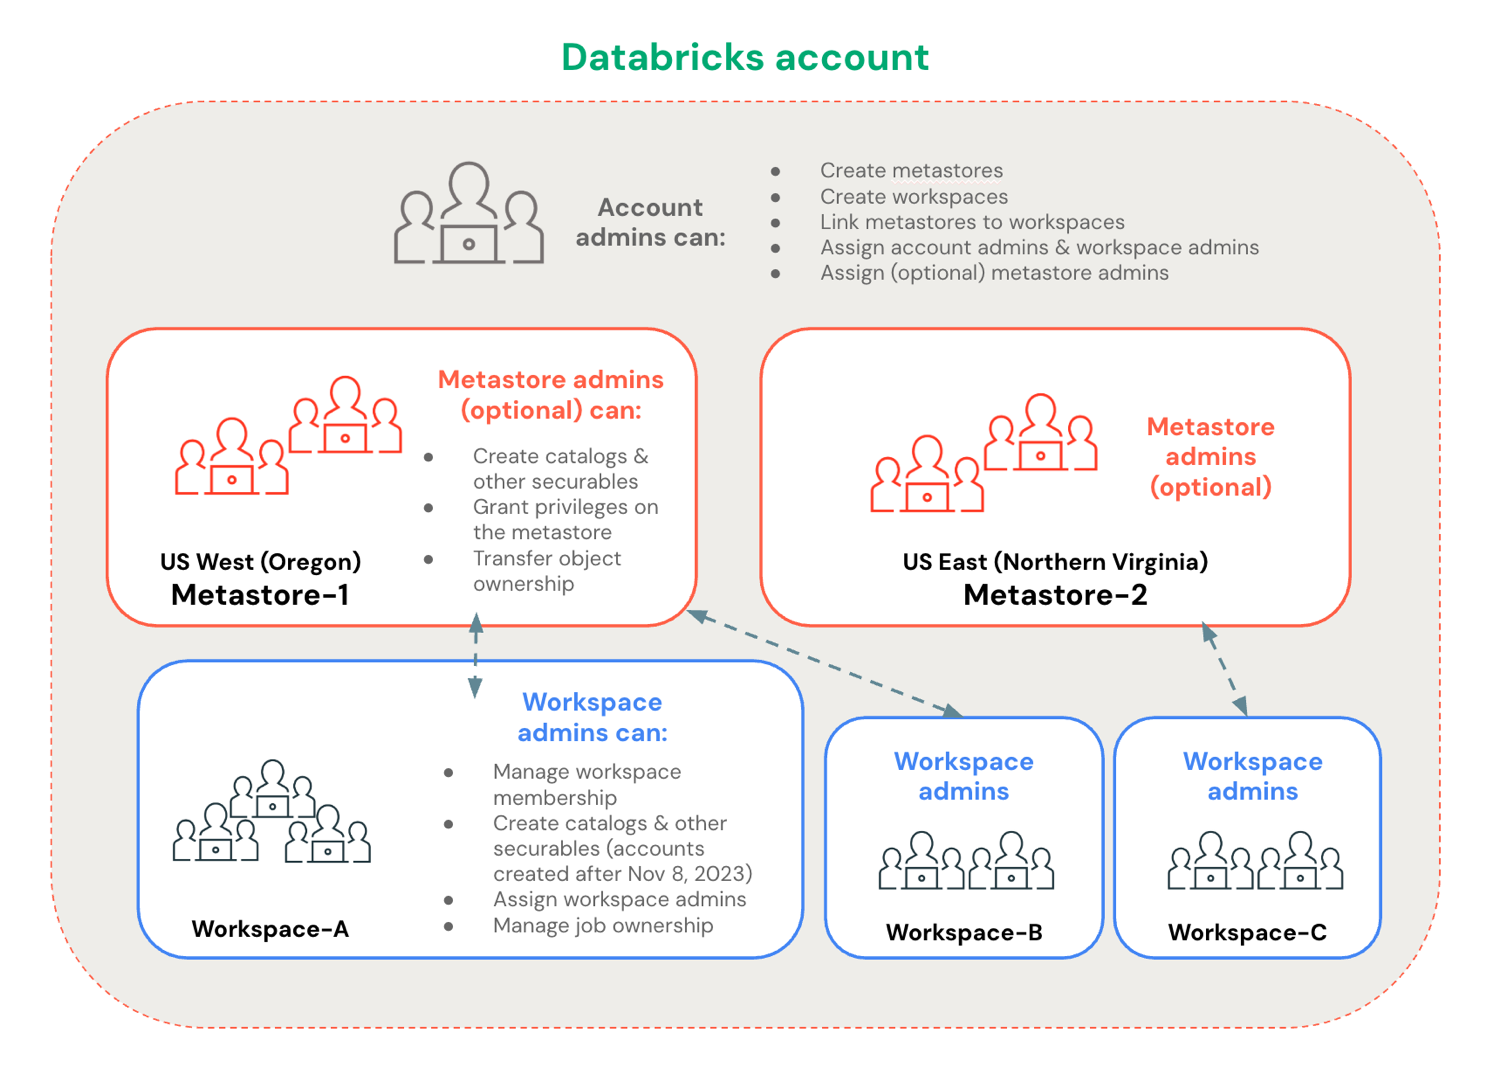
Snabb överblick över administratörsroller
| Administratörsroll | Scope | Krävs? | Primärt syfte |
|---|---|---|---|
| Kontoadministratör | Hela Azure Databricks-kontot | Yes | Skapa metaarkiv och arbetsytor, länka metaarkiv till arbetsytor, tilldela administratörsroller |
| Administratör för arbetsyta | Enskild arbetsyta | Yes | Hantera arbetsytemedlemskap, jobbägarskap och arbetsyteobjekt. skapa kataloger och andra säkerhetsbara enhetskataloger på den översta nivån |
| Metastore-administratör | Metaarkiv för enskild Unity-katalog (ett per molnregion) | Nej (valfritt) | Skapa och styra säkerhetsobjekt för Unity Catalog på den översta nivån: kataloger, anslutningar, externa platser och andra metaarkivobjekt |
Note
Kontoadministratörer och metaarkivadministratörer är separata roller. När en kontoadministratör skapar ett metaarkiv blir de som standard dess första metaarkivadministratör. De kan sedan tilldela administratörsrollen för metaarkivet till en annan användare, grupp eller tjänstens huvudnamn och avstå från den själva.
Kontoadministratörer
Kontoadministratör är en mycket privilegierad roll som du bör distribuera noggrant. Kontoadministratörer har behörighet över hela Azure Databricks-kontot, vilket omfattar följande viktiga funktioner:
| Capability | Description |
|---|---|
| Skapa metaarkiv | Skapa metaarkiv och bli den första metaarkivadministratören som standard |
| Skapa arbetsytor | Skapa och hantera arbetsytor i kontot |
| Länka metaarkiv till arbetsytor | Associera metaarkiv med specifika arbetsytor |
| Tilldela kontoadministratörsrollen | Delegera kontoadministratörsrollen till alla användare |
| Tilldela administratörsrollen för arbetsytan | Bevilja arbetsytans administratörsroll till alla användare på alla arbetsytor i kontot |
| Tilldela (valfri) administratörsroll för metaarkiv | Tilldela (valfri) administratörsrollen för metaarkivet till användare, tjänstens huvudnamn eller grupper |
| Bevilja behörigheter för metaarkiv | Hantera behörigheter på metaarkivnivå |
| Aktivera OpenSharing för ett metaarkiv | Aktivera OpenSharing-funktioner för ett metaarkiv |
| Konfigurera autentiseringsuppgifter för lagring | Konfigurera autentiseringsuppgifter för lagring för åtkomst till molnlagring |
| Aktivera systemtabeller | Aktivera systemtabeller och styra vem som kan komma åt dem |
Mer information finns i Vad är kontoadministratörer?.
Information om hur du etablerar din första Azure Databricks-kontoadministratör finns i Etablera din första kontoadministratör.
Arbetsyteadministratörer
Arbetsyteadministratör är en mycket privilegierad roll som du bör distribuera noggrant. Arbetsyteadministratörer har administratörsbehörighet inom en enda arbetsyta, vilket innehåller följande viktiga funktioner:
| Capability | Description |
|---|---|
| Skapa kataloger och andra säkerhetsbara enhetskataloger på den översta nivån (gäller för arbetsytor som skapats efter den 9 november 2023) | Skapa kataloger, externa platser, anslutningar och andra objekt på metaarkivnivå. Se Administratörsbehörigheter för arbetsytor när arbetsytor aktiveras för Unity Catalog automatiskt för den fullständiga listan. |
| Hantera medlemskap i arbetsytan | Lägga till användare, tjänstens huvudnamn och grupper på en arbetsyta |
| Tilldela administratörsrollen för arbetsytan | Tilldela administratörsrollen för arbetsytan till användare, tjänstens huvudnamn eller grupper |
| Hantera jobbägarskap | Kontrollera jobbägarskapet. Se Kontrollera åtkomst till ett jobb. |
| Hantera inställningen Kör som för jobbet | Konfigurera jobbkörningsidentitet. Se Konfigurera Kör som användare för jobbkörningar. |
| Visa och hantera arbetsyteobjekt | Åtkomst och kontroll av notebook-filer, instrumentpaneler, frågor och andra arbetsyteobjekt. Se Åtkomstkontrollistor. |
Mer information finns i Vad är arbetsyteadministratörer?.
Kontoadministratörer kan begränsa administratörsbehörigheter för arbetsytan med hjälp av inställningen RestrictWorkspaceAdmins . Se Begränsa administratörer för arbetsytor.
administratörsbehörigheter för arbetsytor när arbetsytor aktiveras automatiskt för Unity Catalog
Om din arbetsyta har aktiverats för Unity Catalog automatiskt (gäller för alla arbetsytor som skapats efter den 9 november 2023) kopplas arbetsytan till ett metaarkiv som standard. Mer information finns i Komma igång med Unity Catalog. Dessutom har arbetsyteadministratörer följande behörigheter i det anslutna metaarkivet som standard:
CREATE CATALOG
CREATE CLEAN ROOM
CREATE EXTERNAL LOCATIONCREATE SERVICE CREDENTIALCREATE STORAGE CREDENTIALCREATE CONNECTIONCREATE SHARECREATE RECIPIENTCREATE PROVIDERCREATE MATERIALIZED VIEW
Note
Dessa behörighetsbidrag visas på fliken Behörigheter för metaarkiv i kontokonsolen. Azure Databricks representerar dem med en automatiskt genererad systemgrupp med namnet _workspace_admins_databricks_<account_id>_workspace_<workspace_id>.
Arbetsyteadministratörer är standardägare för arbetsytekatalogen om en arbetsytekatalog har etablerats för din arbetsyta. Ägarskapet för den här katalogen ger följande behörigheter:
Hantera behörigheter för eller överföra ägarskap för alla objekt i arbetsytekatalogen.
Detta inkluderar möjligheten att ge sig själva läs- och skrivåtkomst till alla data i katalogen (ingen direkt åtkomst som standard, beviljande av behörigheter är granskningsloggad).
Överföra ägarskapet för själva arbetsytekatalogen.
Alla arbetsyteanvändarna får USE CATALOG-behörigheten i arbetsytekatalogen. Arbetsplatsanvändare får också USE SCHEMA, CREATE TABLE, CREATE VOLUME, CREATE MODEL, CREATE FUNCTIONoch CREATE MATERIALIZED VIEW behörigheter på schemat default i katalogen.
Note
Standardprivilegier som beviljas för det anslutna metaarkivet och arbetsytekatalogen underhålls inte mellan arbetsytor (om till exempel arbetsytekatalogen också är bunden till en annan arbetsyta).
Metaarkivadministratörer
Metaarkivadministratören är en valfri men mycket privilegierad användare eller grupp i Unity Catalog. Metaarkivadministratörer har behörigheter från två källor: standardprivilegier som beviljas av rollen och ägarskapsprivilegier eftersom de är ägare till metaarkivet.
När du ska tilldela en metaarkivadministratör
För arbetsytor som skapats efter den 9 november 2023 är administratörsrollen för metaarkiv valfri. Det beror på att arbetsyteadministratörer som standard får tillräcklig behörighet på metaarkivnivå (se Administratörsbehörigheter för arbetsytor när arbetsytor aktiveras automatiskt för Unity Catalog). Du måste dock tilldela en metaarkivadministratör om du behöver utföra följande åtgärder:
- Ändra ägarskapet för objekt eller bevilja privilegier för objekt som du inte äger. Detta krävs till exempel när du tar över en katalog när det ursprungliga ägande kontot har tagits bort. Arbetsyteadministratörer kan skapa objekt men kan inte bevilja eller ändra ägarskapet för befintliga objekt som de inte äger.
- Ta bort standardadministratörsbehörigheter för arbetsytan.
- Lägg till hanterad lagring i metaarkivet om det inte har någon. Detta kräver att en kontoadministratör lägger till lagringsplatsen i metaarkivdefinitionen. Se Lägga till hanterad lagring i ett befintligt metaarkiv.
- Aktivera standardmål för åtkomstbegäran för objekt som inte uttryckligen har mål angivna. Se Aktivera åtkomstbegäranden i metaarkivet.
Standardbehörigheter för metaarkivadministratör
Metaarkivadministratörer har som standard följande behörigheter i metaarkivet:
| Privileg | Description |
|---|---|
CREATE CATALOG |
Skapa kataloger i metaarkivet |
CREATE CLEAN ROOM |
Skapa ett rent rum för att samarbeta på ett säkert sätt i projekt med andra organisationer utan att dela underliggande data |
CREATE CONNECTION |
Skapa en anslutning till en extern databas i ett Lakehouse Federation-scenario |
CREATE EXTERNAL LOCATION |
Skapa externa platser |
CREATE SERVICE CREDENTIAL |
Skapa autentiseringsuppgifter för tjänsten |
CREATE STORAGE CREDENTIAL |
Skapa autentiseringsuppgifter för lagring |
CREATE FOREIGN CATALOG |
Skapa externa kataloger med hjälp av en anslutning till en extern databas i ett Lakehouse Federation-scenario |
CREATE SHARE |
Skapa en resurs i OpenSharing som dataprovider |
CREATE RECIPIENT |
Skapa en mottagare i OpenSharing som dataprovider |
CREATE PROVIDER |
Skapa en provider i OpenSharing som datamottagare |
CREATE MATERIALIZED VIEW |
Skapa materialiserade vyer |
MANAGE ALLOWLIST |
Uppdatera tillåtna listor som hanterar klusteråtkomst till init-skript och bibliotek |
Ägarskapsprivilegier
Som ägare av metaarkivet har metaarkivadministratörer följande behörigheter:
| Privileg | Description |
|---|---|
| Hantera privilegier och överföra ägarskap | Hantera privilegier eller överföra ägarskap för objekt i metaarkivet, inklusive autentiseringsuppgifter för lagring, externa platser, anslutningar, resurser, mottagare och leverantörer |
| Bevilja åtkomst till data | Ge alla läs- och skrivåtkomst till alla data i metaarkivet. Den här möjligheten är indirekt eftersom metaarkivadministratörer kan överföra ägarskapet för alla objekt till sig själva. Det finns ingen direkt åtkomst som standard. Behörighetsbidrag är granskningsloggade. |
| Hantera objektmetadata | Läsa och uppdatera metadata för alla objekt i metaarkivet |
| Hantera taggar | Ange taggar för alla objekt i metaarkivet |
| Konfigurera mål för åtkomstbegäran | Aktivera standardmål för åtkomstbegäran i metaarkivet |
| Ta bort metaarkiv | Ta bort metaarkivet |
Vem har inledande administratörsbehörighet för metaarkiv?
Om en kontoadministratör skapar metaarkivet manuellt är kontoadministratören metaarkivets första ägare och metaarkivadministratör. Alla metaarkiv som skapades före den 9 november 2023 skapades manuellt av en kontoadministratör.
Om metaarkivet etablerades som en del av automatisk aktivering av Unity Catalog skapades metaarkivet utan en metaarkivadministratör. I så fall beviljas arbetsyteadministratörer automatiskt behörigheter som gör metaarkivadministratören valfri. Vid behov kan kontoadministratörer tilldela rollen metaarkivadministratör till en användare, tjänstens huvudnamn eller grupp. Grupper rekommenderas starkt. Se Kom igång med Unity Catalog.
Tilldela en metaarkivadministratör
Metaarkivadministratör är en mycket privilegierad roll som du bör distribuera noggrant. Det är valfritt.
Kontoadministratörer kan tilldela administratörsrollen metaarkiv. Databricks rekommenderar att du nominerar en grupp som metaarkivadministratör. Genom att göra detta är alla medlemmar i gruppen automatiskt en metaarkivadministratör.
Så här tilldelar du administratörsrollen för metaarkivet till en grupp:
- Logga in på kontokonsolen som kontoadministratör.
- Klicka på
 Katalog.
- Klicka på namnet på ett metaarkiv för att öppna dess egenskaper.
- Under Metaarkivadministratör klickar du på Redigera.
- Välj en grupp i listrutan. Du kan ange text i fältet för att söka efter alternativ.
- Klicka på Spara.
Important
Det kan ta upp till 30 sekunder innan en ändring av administratörstilldelningen för metaarkiv återspeglas i ditt konto, och det kan ta längre tid att börja gälla på vissa arbetsytor än andra. Den här fördröjningen beror på cachelagringsprotokoll.