Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, Ödeme Kartı Endüstri Veri Güvenliği Standardı 'na (PCI DSS 4.0.1) uygun olarak yapılandırılmış bir Azure Kubernetes Service (AKS) kümesi için ağ konusunda dikkat edilmesi gerekenler açıklanmaktadır.
Bu makale bir serinin parçasıdır. girişini okuyun.
PCI DSS 4.0.1 standardının ana teması, ağ segmentasyonu, risk tabanlı kapsam belirleme ve sürekli izleme için genişletilmiş gereksinimlere sahip güvenliktir. Merkez-uç topolojisi, düzenlenmiş bir ağ ortamı ayarlamak için doğal bir seçimdir. Güvenli iletişimlere olanak tanıyan bir altyapı oluşturmak daha kolaydır. Ağ denetimleri her iki merkez-uç ağına yerleştirilir ve Microsoft sıfır güven modelini izler. Denetimler, trafiğin güvenliğini sağlamak için en az ayrıcalıkla ayarlanabilir ve bilinmesi gerekenler temelinde erişim sağlar. Ayrıca, her ağ atlamasında ve katmanında denetimler ekleyerek çeşitli derinlemesine savunma yaklaşımları uygulayabilirsiniz.
Kubernetes'te bir iş yükü barındırırken, güvenlik duvarı kuralları gibi geleneksel ağ yapılarına güvenmek yeterli değildir. PCI DSS 4.0.1, segmentlere ayırma ve güvenli iletişim için hem bulutta yerel hem de Kubernetes'e özel denetimlerin kullanımını vurgular. Ayrıca kaynak gibi NetworkPolicy küme içindeki trafik akışını denetleyebilen Kubernetes yerel yapıları da vardır. Yalıtılmış podlar, giriş ve çıkış ilkeleri hakkındaki temel kavramları anlamak için Kubernetes belgelerine başvurmanızı kesinlikle öneririz.
Önemli
Kılavuz ve buna eşlik eden uygulama, merkez-uç ağ topolojisini temel alan AKS temel mimarisini temel alır. Merkez sanal ağı çıkış trafiğini denetlemek için güvenlik duvarını, şirket içi ağlardan gelen ağ geçidi trafiğini ve bakım için üçüncü bir ağı içerir. Uç sanal ağı, kart sahibi ortamı (CDE) sağlayan AKS kümesini içerir ve PCI DSS iş yükünü barındırıyor.
 Başvuru Uygulaması Çok Yakında: Düzenlenmiş iş yükleri için Azure Kubernetes Service (AKS) temel kümesi PCI DSS 4.0.1 için başvuru uygulaması şu anda güncelleştirilmekte ve yakında kullanıma sunulacaktır. Bu uygulama, CDE'nizde çeşitli ağ ve güvenlik denetimlerinin kullanımını gösteren düzenlenmiş bir altyapıyı gösterir. Buna hem Azure'a özel ağ denetimleri hem de Kubernetes'e özgü denetimler dahildir. Ayrıca ortam ile örnek iş yükü arasındaki etkileşimleri gösteren bir uygulama da içerir. Bu makalenin odak noktası altyapıdır. Örnek, gerçek bir PCI-DSS 4.0.1 iş yükünü göstermeyecektir.
Güvenli bir ağ ve sistem oluşturma ve koruma
Gereksinim 1: Kart sahibi verilerini korumak için güvenlik duvarı yapılandırması yükleme ve koruma
AKS özellik desteği
AKS, bir kümeyi özel bir sanal ağda özel küme olarak dağıtmayı destekler. Küme ile AKS tarafından yönetilen Kubernetes API sunucusu arasındaki iletişim güvenilir bir ağ üzerinden yapılır. Özel bir kümeyle Kart sahibi veri ortamının (CDE) tamamının güvenliğini sağlamak için Azure Sanal Ağ, Ağ Güvenlik Grubu (NSG) ve diğer yerleşik ağ denetimlerini kullanabilirsiniz. Bu yapılandırma, İnternet ve ortam arasında yetkisiz genel erişimi yasaklar. Böyle bir kümeyi sağlama hakkında ayrıntılı bilgi için bkz . Özel Azure Kubernetes Service kümesi oluşturma.
Azure Güvenlik Duvarı'nı AKS ile tümleştirebilir ve CDE'nin önemli bir bileşeni olan kümeden giden trafiği sınırlayabilirsiniz. Aks FQDN etiketiyle yapılandırma kolay hale getirildi. Önerilen işlem Azure Kubernetes Service (AKS) dağıtımlarını korumak için Azure Güvenlik Duvarı'nı kullanma bölümünde sağlanır.
AKS kümeleri için genel İnternet erişimi gerekir. Küme alt ağındaki Azure Güvenlik Duvarı ve NSG'leri kullanarak İnternet'e giden trafiği sınırlayın. Bilgi için bkz . Azure Kubernetes Service'te (AKS) küme düğümleri için çıkış trafiğini denetleme.
AKS isteğe bağlı olarak küme için ek giden trafik denetimi ve izleme için kullanabileceğiniz bir HTTP ara sunucusu tanımlama özelliğini destekler. Küme düğümleri, giden trafiği yönlendirmek için belirtilen HTTP proxy yapılandırmasını kullanır. Ayrıca, oluşturma sırasında ara sunucu bilgilerini podlara eklemek için bir MutatingWebhook kaydedilir, bu nedenle iş yüklerinin aynı ara sunucu bilgilerini devralabilmesi önerilir. Podlar ara sunucu bilgilerini geçersiz kılabilir, bu nedenle Azure Güvenlik Duvarı'na ek olarak HTTP proxy'si kullanılması önerilir.
AKS kümeleri NetworkPolicy eklentisiyle oluşturulmalıdır. AKS'de Ağ İlkesi eklentiniz için Calico, Azure Ağ İlkesi Yönetimi ve Cilium gibi çeşitli seçenekleriniz vardır. Calico ağ ilkesiyle Kubenet veya Azure CNI kullanabilirsiniz. Azure Ağ İlkesi Yönetimi için yalnızca Azure CNI kullanabilirsiniz (Kubenet'i kullanamazsınız). Hem Azure hem de Calico Ağ İlkesi eklentileri açık kaynak. Project Calico hakkında daha fazla bilgi için, PCI DSS 4.0.1'de özetlenen güvenlik duvarı gereksinimlerinin çoğunu ele alan kapsamlı PCI çözümü teknik incelemesine bakın.
PCI DSS 4.0.1, ağ segmentasyonu, risk tabanlı kapsam doğrulaması ve güvenlik duvarı ile yönlendirici yapılandırmalarının sürekli gözden geçirilmesi gereksinimlerini genişletir. Sanal ağlar, güvenlik grupları ve mikro segmentasyon gibi bulutta yerel ağ güvenlik araçlarını kullanın. Kapsayıcılı iş yüklerinin düzgün ad alanı yalıtımı ve güvenli iletişim protokolleri kullandığına emin olun. Kapsayıcı ortamlarında Kubernetes ağ ilkelerini veya benzer araçları kullanarak katmanlı savunmayı birleştirin.
Sorumluluklarınız
| Gereksinim | Sorumluluk |
|---|---|
| Gereksinim 1.1 | Kapsamın risk tabanlı doğrulaması ve düzenli gözden geçirme dahil olmak üzere güvenlik duvarı ve yönlendirici yapılandırma standartlarını oluşturun ve uygulayın. |
| Gereksinim 1.2 | Güvenilmeyen ağlar ile kart sahibi veri ortamındaki tüm sistem bileşenleri arasındaki bağlantıları kısıtlayan güvenlik duvarı ve yönlendirici yapılandırmaları oluşturun. |
| Gereksinim 1.3 | İnternet ile kart sahibi veri ortamındaki herhangi bir sistem bileşeni arasında doğrudan genel erişimi yasaklayın. |
| Gereksinim 1.4 | Ağ dışındayken İnternet'e bağlanan (örneğin, çalışanlar tarafından kullanılan dizüstü bilgisayarlar) ve CDE'ye erişmek için kullanılan taşınabilir bilgi işlem cihazlarına (şirket ve/veya çalışana ait cihazlar dahil) kişisel güvenlik duvarı yazılımını veya eşdeğer işlevselliği yükleyin. |
| Gereksinim 1.5 | Güvenlik duvarlarını yönetmeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun. |
Gereksinim 1.1
Aşağıdakileri içeren güvenlik duvarı ve yönlendirici yapılandırma standartlarını oluşturun ve uygulayın:
Gereksinim 1.1.1
Güvenlik duvarı ve yönlendirici yapılandırmalarında yapılan tüm ağ bağlantılarını ve değişikliklerini onaylamak ve test etmek için resmi bir işlem.
Sorumluluklarınız
Azure portalını veya Azure CLI'yı doğrudan kullanma gibi yapılandırmaları el ile uygulamayın. Kod Olarak Altyapı (IaC) kullanmanızı öneririz. IaC ile altyapı, sürüm oluşturma sistemi kullanan açıklayıcı bir model aracılığıyla yönetilir. IaC modeli her uygulandığında aynı ortamı oluşturur. IaC'ye yaygın örnek olarak Bicep, Azure Resource Manager şablonları (ARM şablonları) veya Terraform verilebilir. IaC bir seçenek değilse güvenlik duvarı kuralı değişikliklerini izlemek, uygulamak ve güvenli bir şekilde dağıtmak için iyi belgelenmiş bir işleme sahip olun. Gereksinim 11.2 kapsamında daha fazla ayrıntı sağlanır.
Azure Güvenlik Duvarı, ağ güvenlik grupları (NSG) ve Kubernetes kaynağı gibi çeşitli ağ denetimlerinin NetworkPolicy bir bileşimini kullanmanız gerekir.
Ağ denetimlerine erişebilecek ve bunları değiştirebilecek kişi sayısını en aza indirin. Rolleri tanımlayın ve ekiplere karşı sorumlulukları temizleyin. Örneğin, bir kuruluşun ağ ekibi, BT ekipleri tarafından ayarlanan idare ilkelerine göre değişiklikleri doğrular. Herhangi bir ağ yapılandırmasında yapılan değişiklikleri onaylamaya yönelik kişileri ve işlemleri içeren bir geçitli onay işlemine sahip olun. İşlem, tüm ağ denetimlerini test etme adımını içermelidir. İşlemi açıklayan ayrıntılı belgelere sahip olun.
Gereksinim 1.1.2
Kart sahibi veri ortamı ile kablosuz ağlar da dahil olmak üzere diğer ağlar arasındaki tüm bağlantıları tanımlayan geçerli ağ diyagramı
Sorumluluklarınız
Belgelerinizin bir parçası olarak, güvenlik denetimleriyle gelen ve giden trafiği gösteren bir ağ akışı diyagramı sağlayın. Bu, herhangi bir kablosuz ağ da dahil olmak üzere diğer ağlardan CDE'ye trafik akışını içerir. Diyagramda küme içindeki akışlar da gösterilmelidir. İzinsiz giriş algılayıcılarını ve uygulanan denetimleri göstermeleri de dahil olmak üzere diyagramlar için bazı özel gereksinimler vardır.
Aşağıdaki görüntüde başvuru uygulamasının ağ diyagramı gösterilmektedir:
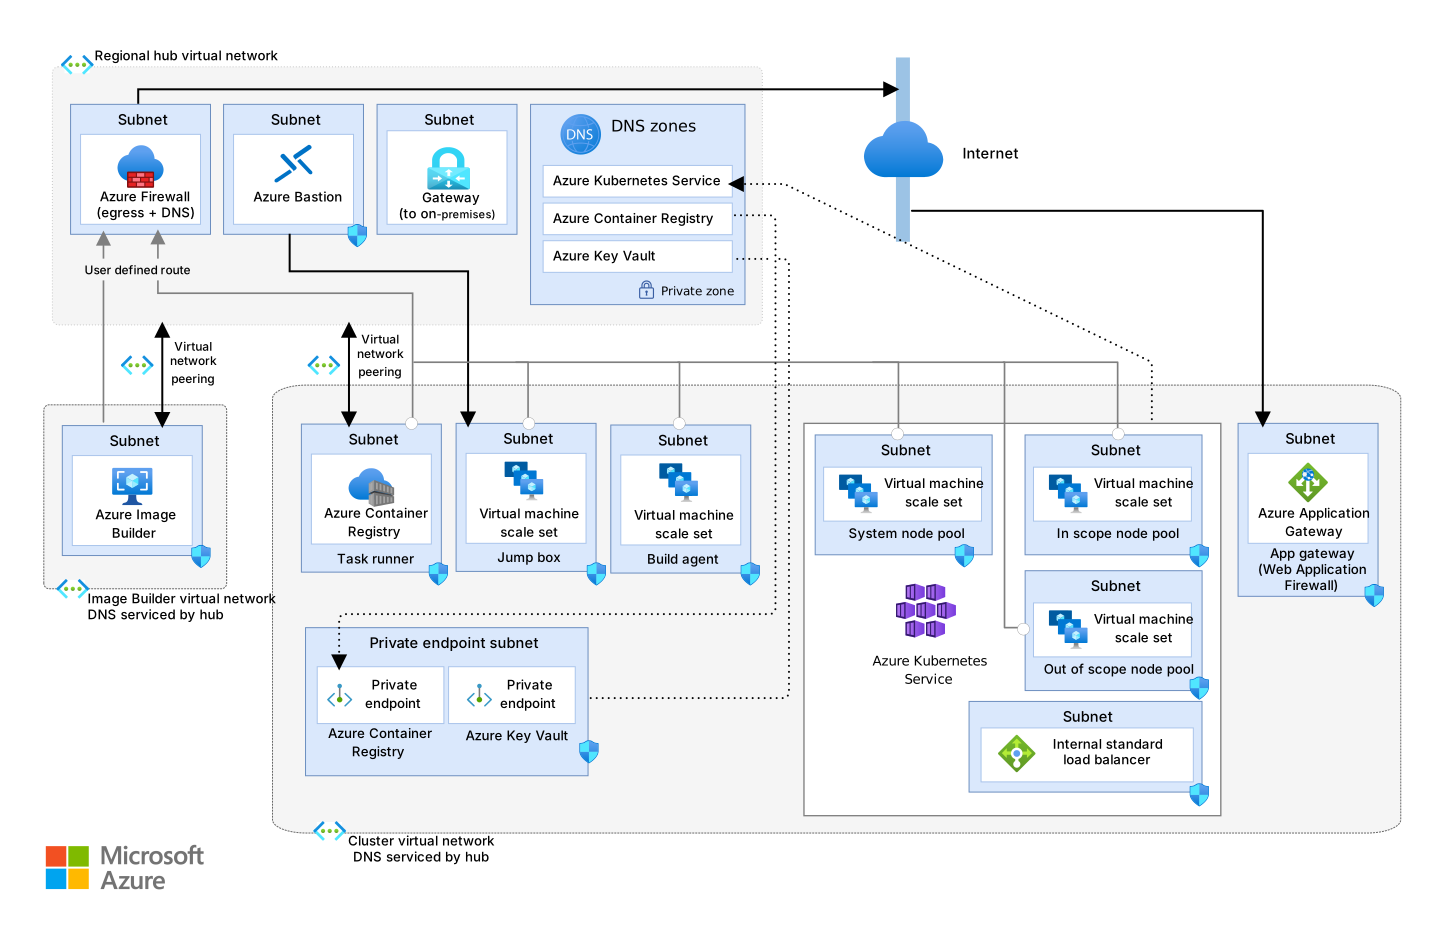
Bu diyagramın Visio dosyasını indirin.
Şekil 1.1.2 - Ağ akışı
Bu akışın açıklaması aşağıdaki bölümlerde yer almaktadır.
Azure Ağ İzleyicisi varsa Azure sanal ağının topolojisini görüntüleyebilirsiniz. Bir sanal ağdaki tüm kaynakları, bir sanal ağdaki kaynaklarla ilişkili kaynakları ve kaynaklar arasındaki ilişkileri görüntüleyebilirsiniz.
Gereksinim 1.1.3
Sistemler ve ağlar arasındaki tüm kart sahibi veri akışlarını gösteren geçerli diyagram.
Sorumluluklarınız
Belgelerinizin bir parçası olarak, bekleyen ve aktarımdaki verilerin nasıl korunduğunu gösteren bir veri akışı diyagramı ekleyin.
Diyagramda verilerin iş yüküne nasıl aktığı ve bir kaynaktan diğerine hangi bilgilerin geçirildiğinin gösterilmesi gerekir. Diyagramın güncel tutulduğundan emin olun. Değişiklik yönetimi sürecinin bir parçası olarak veri akışı diyagramını güncelleştirmek için bir adım ekleyin.
Bu mimari iş yüküne değil altyapıya odaklandığından, burada çizimleri atladık.
Gereksinim 1.1.4
Her İnternet bağlantısında ve tüm yetkisizleştirilmiş alanlar (DMZ) ile iç ağ bölgesi arasında güvenlik duvarı gereksinimleri.
Sorumluluklarınız
DMZ sınırını tanımlayan şeyin net bir tanımına sahip olun. Örneğin, kart sahibi veri ortamı (CDE) güvenlik duvarı, ağ ilkeleri ve diğer denetimler tarafından güvenliği sağlanan bir DMZ içinde olabilir. Daha fazla bilgi için bkz . Cloud DMZ.
PCI DSS altyapısı için CDE'yi içeren ağa yetkisiz erişimi engellemek için ağ denetimlerini kullanarak CDE'nin güvenliğini sağlamak sizin sorumluluğundadır. Ağ denetimleri güçlü bir güvenlik duruşu için düzgün yapılandırılmalıdır ve aşağıdakilere uygulanmalıdır:
- Küme içindeki birlikte bulunan bileşenler arasındaki iletişim.
- İş yükü ile güvenilen ağlardaki diğer bileşenler arasındaki iletişim.
- İş yükü ile genel İnternet arasındaki iletişim.
Bu mimari, CDE'yi barındıran kümeye gelen ve kümeden gelen trafiği incelemek için farklı güvenlik duvarı teknolojileri kullanır:
Kapsayıcılar için Azure Application Gateway, trafik yönlendiricisi görevi görür ve tümleşik web uygulaması güvenlik duvarı (WAF) kümeye gelen (giriş) trafiğin güvenliğini sağlar.
Azure Güvenlik Duvarı, tüm ağlardan ve alt ağlarından gelen tüm giden (çıkış) trafiğin güvenliğini sağlar.
Bir işlem veya yönetim işlemlerinin bir parçası olarak, kümenin dış uç noktalarla iletişim kurması gerekir. Örneğin, küme AKS denetim düzlemi ile iletişim, işletim sistemi ve paket güncelleştirme sistemleriyle iletişim ve birçok iş yükü dış API'lerle etkileşim kurma gerektirebilir. Bu etkileşimlerden bazıları HTTP üzerinden olabilir ve saldırı vektörleri olarak düşünülmelidir. Bu vektörler, veri sızdırmaya neden olabilecek ortadaki adam saldırısının hedefleridir. Çıkış trafiğine güvenlik duvarı eklemek bu tehdidi azaltır.
Poddan poda iletişimin bile TLS şifreli olmasını öneririz. Bu uygulama, karşılıklı TLS (mTLS) kimlik doğrulaması kullanımıyla başvuru uygulamasında gösterilir.
NSG'ler küme ile altyapı içindeki diğer bileşenler arasındaki trafiğin güvenliğini sağlar. Örneğin, başvuru uygulamasında alt ağda tüm SSH erişim girişimlerini engelleyen düğüm havuzlarına sahip NSG'ler vardır. Yalnızca sanal ağ içinden gelen trafiğe izin verilir.
Mimariye bileşen eklerken, alt ağ sınırlarında trafik türlerine izin veren veya trafiği reddeden daha fazla NSG eklemeyi göz önünde bulundurun. Her düğüm havuzu ayrılmış bir alt ağda olduğundan, iş yükünüzün beklenen trafik desenlerine göre daha belirli kurallar uygulayın.
Kubernetes
NetworkPolicynesneleri, küme içi iletişimleri denetlemek için kullanılır.Varsayılan olarak, poddan poda iletişiminde herhangi bir kısıtlama yoktur. Sıfır güven ağıyla başlayıp gerektiğinde yolları açarak küme içi iletişimlere uygulamanız
NetworkPolicygerekir. Başvuru uygulaması vea0005-iad alanları içindea0005-osıfır güven ağlarını gösterir. Tüm ad alanları (,kube-systemve AKS tarafından sağlanan diğer ad alanları hariçgatekeeper-system) kısıtlayıcı ağ ilkeleri uygulanmıştır. İlke tanımı, bu ad alanında çalışan podlara bağlıdır. Hazır olma, canlılık ve başlangıç yoklamaları için yolları açtığınızdan emin olun. Ayrıca, düğüm düzeyinde ölçümlerin gönderilebilmesi içinoms-agentyolunu açın. İzin verilen kapsayıcı bağlantı noktaları için tutarlıNetworkPolicyve Azure İlkesi sağlayabilmeniz için iş yükleri genelinde bağlantı noktalarını standartlaştırmayı göz önünde bulundurun.
Gereksinim 1.1.5
Ağ bileşenlerinin yönetimi için grupların, rollerin ve sorumlulukların açıklaması.
Sorumluluklarınız
Ağ akışları ve ilgili bileşenler üzerinde denetimler sağlamanız gerekir. Sonuçta elde edilen altyapıda, her birinin birçok denetimi olan ve her denetimin bir amaca sahip olduğu birkaç ağ kesimi olacaktır. Belgelerinizin ağ planlamasından tüm yapılandırmalara kadar geniş kapsamlı bir kapsama sahip olduğundan emin olun. Ayrıca, net sorumluluk satırları ve bunlardan sorumlu olan rollerle birlikte sahiplik hakkındaki ayrıntıları da içermelidir.
Örneğin, Azure ile İnternet arasındaki ağların güvenliğini sağlama idaresinin kimin sorumluluğunda olduğunu bilin. Bir kuruluşta BT ekibi genellikle Azure Güvenlik Duvarı kurallarının, web uygulaması güvenlik duvarının (WAF) kurallarının, NSG'lerin ve diğer ağlar arası trafiğin yapılandırmasından ve bakımından sorumludur. Ayrıca kuruluş genelinde sanal ağ ve alt ağ ayırma ve IP adresi planlamadan da sorumlu olabilirler.
İş yükü düzeyinde, küme operatörü ağ ilkeleri aracılığıyla Sıfır Güven'i korumakla sorumludur. Ayrıca sorumluluklar Azure denetim düzlemi, Kubernetes API'leri ve izleme teknolojileriyle iletişimi içerebilir.
Her zaman tümünü reddet stratejisiyle başlayın. yalnızca bir iş gereksinimi veya rol gerekçesi olduğunda izin verin.
Gereksinim 1.1.6
Güvensiz olduğu kabul edilen protokoller için uygulanan güvenlik özelliklerinin belgeleri de dahil olmak üzere izin verilen tüm hizmetlerin, protokollerin ve bağlantı noktalarının kullanımı için iş gerekçesi ve onayı belgeleri.
Sorumluluklarınız
Ağ denetimlerinde kullanılan hizmetleri, protokolleri ve bağlantı noktalarını açıklayan ayrıntılı belgelere sahip olun. Açıkça izin verilen bağlantı noktaları dışında tümünü reddedin. Güvenli olmayan protokollerin kullanımından kaçınılamazsa iş gerekçesini ve belgelenmiş güvenlik özelliklerini belgeleme. Azure Güvenlik Duvarı için başvuru uygulamasından bazı örnekler aşağıda verilmiştir. Güvenlik duvarı kurallarının kapsamı yalnızca ilgili kaynaklarıyla belirlenmelidir. Yani, yalnızca belirli kaynaklardan gelen trafiğin belirli FQDN hedeflerine gitmesine izin verilir.
Aşağıdaki tabloda trafiğe izin verebileceğiniz örnekler listelenir:
| Kural | Protokol:Port | Kaynak | Varış Yeri | Gerekçe |
|---|---|---|---|---|
| Düğümler ve kontrol düzlemi arasında güvenli iletişime izin verin. | HTTPS:443 | Küme düğümü havuzlarına atanan yetkili IP adresi aralıkları | AKS kontrol düzlemindeki FQDN hedeflerinin listesi. Bu, FQDN etiketiyle AzureKubernetesService belirtilir. |
Yönetim araçları, durum ve yapılandırma bilgileri ve hangi düğümlerin ölçeklendirilebileceğiyle ilgili bilgiler için düğümlerin denetim düzlemine erişmesi gerekir. |
| Flux ile GitHub arasında güvenli iletişime izin verin. | HTTPS:443 | AKS düğüm havuzları |
github.com, api.github.com |
Flux, düğümlerde çalışan bir üçüncü taraf tümleştirmedir. Küme yapılandırmasını özel bir GitHub deposuyla eşitler. |
Gereksinim 1.1.7
Güvenlik duvarı ve yönlendirici kural kümelerini en az altı ayda bir gözden geçirme gereksinimi.
Sorumluluklarınız
Ağ yapılandırmalarını ve kapsamlı kuralları gözden geçirmek için en az altı ayda bir işlemlere sahip olun. Bu, güvenlik güvencelerinin güncel ve geçerli olmasını sağlar. Aşağıdaki yapılandırmaları gözden geçirdiğinizden emin olun:
- Azure Güvenlik Duvarı kuralları.
- NSG kuralları.
- Kapsayıcılar ve WAF kuralları için Azure Application Gateway.
- Yerel Kubernetes ağ ilkeleri.
- Geçerli Azure kaynakları üzerindeki güvenlik duvarı denetimleri. Örneğin, bu mimari Azure Container Registry'de yalnızca özel uç noktadan gelen trafiğe izin veren bir kural kullanır.
- Mimariye eklenen diğer ağ denetimleri.
Önceki gözden geçirmeden bu yana tüm iş yüklerini kullanımdan kaldırdıysanız veya kümenin yapılandırmasını değiştirdiyseniz, gerekli güvenlik duvarı özel durumları veya NSG kuralları hakkında yaptığınız tüm varsayımların hala geçerli olduğunu doğrulamanız önemlidir.
Gereksinim 1.2
Güvenilmeyen ağlar ile kart sahibi veri ortamındaki tüm sistem bileşenleri arasındaki bağlantıları kısıtlayan güvenlik duvarı ve yönlendirici yapılandırmaları oluşturun.
Sorumluluklarınız
Bu mimaride AKS kümesi, kart sahibi veri ortamının (CDE) önemli bir bileşenidir. Gelişmiş güvenlik için kümeyi özel küme olarak dağıtmanızı kesinlikle öneririz. Özel kümede AKS tarafından yönetilen Kubernetes API sunucusu ile düğüm havuzlarınız arasındaki ağ trafiği özeldir. API sunucusu, kümenin ağındaki bir Özel Uç Nokta aracılığıyla kullanıma sunulur.
Genel bir küme de seçebilirsiniz, ancak bu tasarım düzenlemeye tabi iş yükleri içeren kümeler için önerilmez. API sunucusu İnternet'te kullanıma sunulacaktır ve DNS kaydı her zaman bulunabilir olacaktır, bu nedenle küme API'sini genel erişimden korumak için denetimlere sahip olmanız gerekir. Genel küme kullanmak gerekiyorsa önerilen yaklaşım, AKS API Sunucusuna kimlerin erişebileceğini kısıtlamak için AKS Yetkili IP aralıkları özelliğiyle eşleştirilmiş Kubernetes rol tabanlı erişim denetimleri (RBAC) aracılığıyla sıkı denetimlere sahip olmaktır. Ancak bu çözüm, düzenlenmiş iş yükleri içeren kümeler için önerilmez.
Kart sahibi verilerini (CHD) işlerken, kümenin güvenilir ve güvenilmeyen ağlarla etkileşim kurması gerekir. Bu mimaride, PCI DSS 4.0.1 iş yükünün çevresi içindeki merkez-uç ağlarının her ikisi de güvenilir ağlar olarak kabul edilir.
Güvenilmeyen ağlar, bu çevrenin dışındaki ağlardır. Güvenilmeyen ağlar şunlardır:
- Aynı altyapıda olabilecek ancak iş yükü çevresinin dışında olan diğer merkezler ve uçlar.
- Genel internet.
- Şirket ağı.
- Azure'daki veya başka bir bulut platformundaki diğer sanal ağlar.
Bu mimaride, görüntü oluşturucuyu barındıran sanal ağa güvenilmez çünkü CHD işlemede yürütülecek bir parçası yoktur. CDE'nin bu tür ağlarla etkileşimi gereksinimlere göre güvenli hale getirilmelidir. Bu özel kümeyle, ortamın tamamının güvenliğini sağlamak için sanal ağları, NSG'leri ve diğer yerleşik özellikleri kullanabilirsiniz.
Özel kümeler hakkında bilgi için bkz. Özel Azure Kubernetes Service (AKS) kümesi oluşturma.
Gereksinim 1.2.1
Gelen ve giden trafiği kart sahibi veri ortamı için gerekli olan trafikle kısıtlayın ve özellikle diğer tüm trafiği reddedin.
Sorumluluklarınız
Tasarım gereği Azure sanal ağlara genel İnternet'ten doğrudan ulaşılamaz. Tüm gelen (veya giriş) trafiği bir ara trafik yönlendiriciden geçmelidir. Ancak, varsayılan olarak, ağdaki tüm bileşenler ortak uç noktalara ulaşabilir. Özel bir alt ağ yapılandırarak veya tüm giden trafiği bir güvenlik duvarı üzerinden göndermek için UDR kullanarak bu davranışı devre dışı bırakabilirsiniz. Bu giden (veya çıkış) trafiği yalnızca güvenli şifrelemelere ve TLS 1.2 veya sonraki sürümlere izin verecek şekilde açıkça güvenli hale getirilmelidir.
Kapsayıcılar için Azure Application Gateway'in tümleşik WAF'ı, tüm HTTP(S) giriş trafiğini yakalar ve incelemeye tabi tuttuğu trafiği kümeye yönlendirir.
Bu trafik güvenilir veya güvenilmeyen ağlardan kaynaklanabilir. Kapsayıcılar için Application Gateway, uç ağının bir alt ağında sağlanır ve bir NSG tarafından güvenli hale getirilir. Trafik akışı devam ettikçe, WAF kuralları izin verir veya reddeder ve Kapsayıcılar için Application Gateway trafiği yapılandırılmış arka uca yönlendirir. Örneğin, Kapsayıcılar için Application Gateway aşağıdaki trafik türlerini reddederek CDE'yi korur:
- TLS ile şifrelenmemiş tüm trafik.
- Azure altyapısından kontrol düzlemi iletişimi için bağlantı noktası aralığının dışındaki trafik.
- Kümedeki iç yük dengeleyici dışındaki varlıklar tarafından gönderilen durum yoklaması istekleri.
Azure Güvenlik Duvarı, güvenilen ve güvenilmeyen ağlardan gelen tüm giden (çıkış) trafiğin güvenliğini sağlar.
Azure Güvenlik Duvarı, merkez ağının bir alt ağında sağlanır. Tek çıkış noktası olarak Azure Güvenlik Duvarı zorlamak için, çıkış trafiği oluşturabilen alt ağlarda kullanıcı tanımlı yollar (UDR) kullanılır. Bu, görüntü oluşturucu sanal ağı gibi güvenilmeyen ağlardaki alt ağları içerir. Trafik Azure Güvenlik Duvarı ulaştıktan sonra, belirli kaynaklardan gelen trafiğin belirli hedeflere gitmesine izin veren çeşitli kapsamlı kurallar uygulanır.
Daha fazla bilgi için bkz. Azure Kubernetes Service (AKS) dağıtımlarını korumak için Azure Güvenlik Duvarı'nı kullanma.
İsteğe bağlı olarak, kümeden dış kaynaklara giden (çıkış) trafiği izlemek ve güvenliğini sağlamak için bir HTTP ara sunucusu kullanmak mümkündür.
Güvenlik duvarına ek olarak, bazı kuruluşlar çıkış üzerinde ek denetimlere sahip olmak için bir HTTP ara sunucusu kullanmak isteyebilir. Yine de kullanıcı tanımlı yolların güvenlik duvarına gitmesini ve çıkış trafiğini yalnızca HTTP ara sunucusuna gidecek şekilde sınırlamanızı öneririz. Bu kurulumla, bir pod ara sunucuyu geçersiz kılmaya çalışırsa, güvenlik duvarı yine de çıkış trafiğini engelleyebilir.
Daha fazla bilgi için bkz. Azure Kubernetes Service'te (AKS) HTTP proxy desteği.
Küme, genel İnternet üzerinden diğer hizmetlere erişmeyi gerektirebilir. Örneğin, bir üçüncü taraf kötü amaçlı yazılımdan koruma yazılımı kullanıyorsanız, genel İnternet üzerinden bir sunucudan virüs tanımlarını alması gerekir.
Diğer Azure hizmetlerinin uç noktalarıyla etkileşimler Azure omurgasını aşıyor. Örneğin, normal işlemlerin bir parçası olarak kümenin yönetilen anahtar deposundan sertifika alması, kapsayıcı kayıt defterinden görüntü çekmesi vb. gerekir. Azure Özel Bağlantı kullanarak bu etkileşimlerin özel ve güvenli olduğundan emin olun.
Güvenlik duvarı kurallarına ve özel ağlara ek olarak, trafik akışları da NSG kuralları aracılığıyla güvenli hale getirilir. Aşağıdaki örneklerde, CDE'nin trafiği reddederek korunduğu bu mimari gösterilmektedir:
- Düğüm havuzlarına sahip alt ağlardaki NSG'ler düğümlere SSH erişimini reddeder. Tümünü reddet ilkesini korurken tam zamanında acil durum erişimi için bir sürecin uygulandığından emin olun.
- Yönetim araçlarını çalıştırmaya yönelik atlama kutusuna sahip alt ağdaki bir NSG, merkez ağındaki Azure Bastion dışındaki tüm trafiği reddeder.
- Azure Key Vault ve Azure Container Registry'ye özel uç noktaları olan alt ağlardaki NSG'ler, iç yük dengeleyici ve Azure Özel Bağlantı üzerinden gelen trafik dışındaki tüm trafiği reddeder.
Gereksinim 1.2.2
Yönlendirici yapılandırma dosyalarını güvenli ve eşitleyin.
Sorumluluklarınız
Gerçek dağıtılan durum ile istenen durum arasındaki deltayı algılamak için bir mekanizmaya sahip olun. Kod Olarak Altyapı (IaC) bu amaç için harika bir seçimdir. Örneğin, Bicep dosyaları veya Azure Resource Manager şablonları (ARM şablonları) istenen durumun kaydını tutar.
Tüm değişikliklerin geçmişine sahip olabilmeniz için, Bicep dosyaları gibi dağıtım varlıklarının kaynak denetiminde olması gerekir. Azure etkinlik günlüklerinden, dağıtım işlem hattı günlüklerinden ve Azure dağıtım günlüklerinden bilgi toplayın. Bu kaynaklar, dağıtılan varlıkların izini tutmanıza yardımcı olur.
Kümede Kubernetes ağ ilkeleri gibi ağ denetimleri de kaynak denetimli akışı izlemelidir. Bu uygulamada Flux, GitOps işleci olarak kullanılır. Ağ ilkeleri gibi bir küme yapılandırmasını eşitlerken, Git geçmişiniz Flux ve API günlükleriyle birleştirilmiş bir yapılandırma geçmişi kaynağı olabilir.
Gereksinim 1.2.3
Tüm kablosuz ağlar ile kart sahibi veri ortamı arasında çevre güvenlik duvarları yükleyin ve iş amacıyla trafik gerekiyorsa bu güvenlik duvarlarını yalnızca kablosuz ortam ile kart sahibi veri ortamı arasındaki yetkili trafiği reddedecek veya izin vermek üzere yapılandırın.
Sorumluluklarınız
AKS düğümlerine ve düğüm havuzlarının kablosuz ağlardan erişilmemesi gerekir. Ayrıca Kubernetes API sunucusuna yönelik istekler reddedilmelidir. Bu bileşenlere erişim yetkili ve güvenli alt ağlarla sınırlıdır.
Genel olarak şirket içi trafikten uç ağına erişimi sınırlayın.
Gereksinim 1.3
İnternet ile kart sahibi veri ortamındaki herhangi bir sistem bileşeni arasında doğrudan genel erişimi yasaklayın.
Sorumluluklarınız
AKS küme düğümü havuzları sanal ağ içinde çalışır ve İnternet gibi genel ağlardan yalıtılmış olur. Genel IP'lerin küme düğümleriyle ilişkisini engelleyerek ve İnternet trafiğinin engellendiğinden emin olmak için küme alt ağlarına NSG kuralları uygulayarak yalıtımı koruyun. Denetimli erişim hakkında bilgi için DMZ bölümüne bakın.
AKS kümesinde kritik sistem podlarını barındıran sistem düğümü havuzları vardır. Kullanıcı düğümü havuzlarında bile, küme işlemlerine katılan diğer hizmetleri çalıştıran podlar vardır. Örneğin, podlar küme yapılandırmasını GitHub deposuna eşitlemek için Flux'u veya trafiği iş yükü podlarına yönlendirmek için giriş denetleyicisini çalıştırabilir. Düğüm havuzunun türü ne olursa olsun, tüm düğümlerin korunması gerekir.
Bir diğer kritik sistem bileşeni de kümenin durumunu ve yapılandırmayı koruma gibi yerel Kubernetes görevlerini gerçekleştirmek için kullanılan API sunucusudur. Özel küme kullanmanın avantajlarından biri, API sunucusu uç noktasının varsayılan olarak kullanıma sunulmamış olmasıdır. Özel kümeler hakkında bilgi için bkz. Özel Azure Kubernetes Service (AKS) kümesi oluşturma.
Diğer uç noktalarla etkileşimlerin de güvenliği sağlanmalıdır. Bunun bir yolu, özel ağ üzerinden iletişimi kısıtlamaktır. Örneğin, kümenin özel bir bağlantı üzerinden Azure Container Registry'den görüntü çekmesini sağlayın.
Gereksinim 1.3.1
Gelen trafiği yalnızca yetkili genel olarak erişilebilir hizmetler, protokoller ve bağlantı noktaları sağlayan sistem bileşenleriyle sınırlamak için bir DMZ uygulayın.
Sorumluluklarınız
DMZ uygulamak için aşağıdaki en iyi yöntemleri gözden geçirin:
- Düğüm havuzu düğümlerinde genel IP adreslerini yapılandırmayın.
- Kubernetes'in genel yük dengeleyiciyi kullanıma sunmadığından emin olmak için Azure İlkesi'ni kullanın. Küme içindeki trafik iç yük dengeleyiciler aracılığıyla yönlendirilmelidir.
- İç yük dengeleyicileri yalnızca WAF ile tümleştirilmiş olarak Kapsayıcılar için Azure Uygulama Geçidi'ne açın.
- Tüm ağ denetimleri, uygun olduğunda kaynak, hedef, bağlantı noktası ve protokol kısıtlamalarını belirtmelidir.
- API sunucusunu İnternet'te kullanıma sunma. Kümeyi özel modda çalıştırdığınızda uç nokta kullanıma sunulmaz ve düğüm havuzları ile API sunucusu arasındaki iletişim özel bir ağ üzerinden gerçekleşir.
AKS kümelerini korumak için bir çevre ağı uygulayabilirsiniz. Daha fazla bilgi için bkz . Cloud DMZ.
Gereksinim 1.3.2
Gelen İnternet trafiğini DMZ içindeki IP adresleriyle sınırlayın.
Sorumluluklarınız
Küme ağında, alt ağda iç yük dengeleyiciye sahip bir NSG'ye sahip olun. Kuralları yalnızca WAF ile tümleşik Kapsayıcılar için Azure Application Gateway bulunan alt ağdan gelen trafiği kabul etmek üzere yapılandırın. AKS kümesinde, podlara giriş trafiğini kısıtlamak için Kubernetes'i NetworkPolicies kullanın.
Gereksinim 1.3.3
Sahte kaynak IP adreslerinin ağa girmesini algılamak ve engellemek için kimlik sahtekarlığına karşı koruma önlemleri uygulayın.
Azure sorumlulukları
Azure, kimlik sahtekarlığına neden olan trafiği önlemek ve gelen ve giden trafiği güvenilen platform bileşenleriyle kısıtlamak için ağ filtrelemesi uygular.
Gereksinim 1.3.4
Kart sahibi veri ortamından İnternet'e yetkisiz giden trafiğe izin verme.
Sorumluluklarınız
Aşağıdaki en iyi yöntemleri kullanarak yetkisiz giden trafiği engelleyebilirsiniz:
- Tüm küme alt ağlarında kullanıcı tanımlı yolları (UDF) kullanarak AKS kümesinden gelen tüm giden (çıkış) trafiğin Azure Güvenlik Duvarı gitmesini zorunlu kılın. Bu, sistem ve kullanıcı düğümü havuzlarına sahip alt ağları içerir.
- Düğüm havuzlarına sahip alt ağlara NSG ekleyerek giden trafiği sınırlayın.
- Podlardan çıkış trafiğini kısıtlamak için Kubernetes'i
NetworkPolicieskullanın. - Ek ilkeleri işlemek için bir hizmet ağı kullanın. Örneğin, podlar arasında yalnızca TLS ile şifrelenmiş trafiğe izin verirseniz hizmet ağı proxy'si TLS doğrulamasını işleyebilir. Bu örnek bu uygulamada gösterilmiştir. Envoy, ara sunucu olarak dağıtılır.
- Güvenlik duvarı alt ağları gibi açıkça yetkilendirilmiş alt ağlar tarafından izin vermedikçe CDE içindeki ağlara genel IP adreslerinin eklenmesini önleyin.
- AKS kümesinden İnternet'e giden (çıkış) trafiği sınırlamak için Azure Güvenlik Duvarı ek olarak bir HTTP ara sunucusu kullanın.
- Kapsayıcı içgörülerinden gelen günlüklerin Azure İzleyici'ye güvenli ve özel bir bağlantı üzerinden gönderilmesini sağlamak için Azure İzleyici Özel Bağlantı Hizmeti'ni (AMPLS) kullanın. AMPLS'yi etkinleştirmenin etkisini anlama.
Uyarı
Podlara giriş ve çıkış trafiğini kısıtlamak için Kubernetes'i NetworkPolicies kullanabilirsiniz.
Ayrıntılar için bkz . Azure Kubernetes Service'te (AKS) küme düğümleri için çıkış trafiğini denetleme.
Gereksinim 1.3.5
Yalnızca ağa "kurulan" bağlantılara izin verin.
Azure sorumlulukları
Azure, kimlik sahtekarlığına neden olan trafiği önlemek ve gelen ve giden trafiği güvenilen platform bileşenleriyle kısıtlamak için ağ filtrelemesi uygular. Azure ağı, müşteri trafiğini yönetim trafiğinden ayırmak için ayrılmıştır.
Gereksinim 1.3.6
Kart sahibi verilerini (veritabanı gibi) depolayan sistem bileşenlerini DMZ'den ve diğer güvenilmeyen ağlardan ayrılmış bir iç ağ bölgesine yerleştirin.
Sorumluluklarınız
Depolama sistemlerinizi yalnızca özel bir ağ üzerinden, örneğin Özel Bağlantı kullanarak kullanıma sunma. Ayrıca, bunu gerektiren düğüm havuzu alt ağlarından erişimi kısıtlayın. Durumu kümenin dışında ve kendi ayrılmış güvenlik bölgesinde tutun.
Gereksinim 1.3.7
Özel IP adreslerini ve yönlendirme bilgilerini yetkisiz taraflara ifşa etmeyin.
Sorumluluklarınız
Bu gereksinimi karşılamak için genel AKS kümesi bir seçenek değildir. Özel küme, özel bir DNS bölgesi kullanarak DNS kayıtlarını genel İnternet'in dışında tutar. Ancak genel DNS adresiyle özel aks kümesi oluşturmak mümkündür. Kontrol düzleminizin özel IP adresinin açıklanmasını önlemek için ayarını yaparak enablePrivateClusterPublicFQDN bu özelliği false devre dışı bırakmanızı öneririz. Genel DNS kayıtları olmadan özel kümelerin kullanımını zorlamak için Azure İlkesi kullanmayı göz önünde bulundurun.
Ayrıca, WAF ile tümleştirilmiş Kapsayıcılar için Azure Application Gateway'e sahip alt ağ ile iç yük dengeleyiciye sahip alt ağ arasında yönlendirme için özel bir DNS bölgesi kullanın. Hiçbir HTTP yanıtının üst bilgilerde veya gövdede özel IP bilgileri içermediğinden emin olun. IP ve DNS kayıtları içerebilecek günlüklerin işletim gereksinimleri dışında kullanıma sunulmadığından emin olun.
Özel Bağlantı üzerinden bağlanan bir Azure hizmetinin, özel IP adreslerinizi gösteren bir genel DNS kaydı yoktur. Altyapınız Özel Bağlantı en iyi şekilde kullanmalıdır.
Gereksinim 1.4
Ağ dışındayken İnternet'e bağlanan ve CDE'ye erişmek için de kullanılan taşınabilir bilgi işlem cihazlarına kişisel güvenlik duvarı yazılımını veya eşdeğer işlevselliği yükleyin.
Sorumluluklarınız
Özel küme AKS denetim düzlemi tarafından yönetilir. Düğümlere doğrudan erişiminiz yoktur. Yönetim görevleri için ayrı bir işlem kaynağından kubectl gibi yönetim araçlarını kullanmanız gerekir. Bir seçenek, komutları çalıştırabileceğiniz havayla eşlenmiş bir atlama kutusu kullanmaktır. Atlama kutusundan gelen ve giden trafik de kısıtlanmış ve güvenli olmalıdır. Erişim için VPN kullanılıyorsa, istemci makinesinin şirket ilkesi tarafından yönetildiğinden ve tüm koşullu erişim ilkelerinin geçerli olduğundan emin olun.
Bu mimaride, bu atlama kutusu uç ağındaki ayrı bir alt ağda yer alır. Atlama kutusuna gelen erişim, yalnızca SSH üzerinden Azure Bastion üzerinden erişime izin veren bir NSG kullanılarak kısıtlanır.
Atlama kutusunda belirli komutları çalıştırmak için genel uç noktalara ulaşmanız gerekir. Örneğin, Azure yönetim düzlemi tarafından yönetilen uç noktalar. Bu giden trafiğin güvenli olması gerekir. Uç ağındaki diğer bileşenlere benzer şekilde, atlama kutusundan giden trafik, HTTPS trafiğini Azure Güvenlik Duvarı gitmeye zorlayan bir UDR kullanılarak kısıtlanır.
Gereksinim 1.5
Güvenlik duvarlarını yönetmeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun.
Sorumluluklarınız
Süreç ve ilkeler hakkında kapsamlı belgeler bulundurmanız kritik önem taşır. Bu durum özellikle AKS kümesini segmentlere Azure Güvenlik Duvarı kuralları yönetirken geçerlidir. Düzenlemeye tabi ortamlar yürüten kişiler, güvenlik güvencelerini desteklemek için eğitilmeli, bilgilendirilmeli ve teşvik edilmelidir. Bu, özellikle geniş yönetim ayrıcalıkları verilen hesapları olan kişiler için önemlidir.
Gereksinim 2: Sistem parolaları ve diğer güvenlik parametreleri için satıcı tarafından sağlanan varsayılan değerleri kullanmayın
Sorumluluklarınız
| Gereksinim | Sorumluluk |
|---|---|
| Gereksinim 2.1 | Her zaman satıcı tarafından sağlanan varsayılanları değiştirin ve ağa bir sistem yüklemeden önce gereksiz varsayılan hesapları kaldırın veya devre dışı bırakın. |
| Gereksinim 2.2 | Tüm sistem bileşenleri için yapılandırma standartları geliştirin. Bu standartların bilinen tüm güvenlik açıklarını giderdiğini ve endüstri tarafından kabul edilen sistem sağlamlaştırma standartlarıyla tutarlı olduğundan emin olun. |
| Gereksinim 2.3 | Güçlü şifreleme kullanarak konsol dışı tüm yönetim erişimini şifreleyin. |
| Gereksinim 2.4 | PCI DSS kapsamındaki sistem bileşenlerinin envanterini koruyun. |
| Gereksinim 2.5 | Satıcı varsayılanlarını ve diğer güvenlik parametrelerini yönetmeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun. |
| Gereksinim 2.6 | Paylaşılan barındırma sağlayıcıları her varlığın barındırılan ortamını ve kart sahibi verilerini korumalıdır. |
Sistem parolaları ve diğer güvenlik parametreleri için satıcı tarafından sağlanan varsayılan değerleri kullanmayın
Gereksinim 2.1
Her zaman satıcı tarafından sağlanan varsayılanları değiştirin ve ağa bir sistem yüklemeden önce gereksiz varsayılan hesapları kaldırın veya devre dışı bırakın.
Sorumluluklarınız
Satıcılar tarafından sağlanan varsayılan ayarlar değiştirilmelidir. Varsayılan ayarlar yaygın saldırı vektörleridir ve sistemi saldırılara açık hale getirir. Aşağıdaki en iyi yöntemleri göz önünde bulundurun:
- Kapsayıcı kayıt defterinde yönetici erişimini devre dışı bırakın.
- Atlama kutularının ve derleme aracılarının kullanıcı yönetimi yordamlarını izlediğini ve gerekli olmayan sistem kullanıcılarını kaldırdığından emin olun.
- Yönetici kullanıcılara düğümler için SSH anahtarı erişimi oluşturmayın veya sağlamayın. Acil durum erişimi gerekiyorsa tam zamanında erişim elde etmek için Azure kurtarma işlemini kullanın.
Azure sorumlulukları
Microsoft Entra Id, kullanıcılar tarafından sağlanan yeni parolalarda zorunlu kılınan parola ilkelerine sahiptir. Parolayı değiştirirseniz eski parolanın doğrulanması gerekir. Kullanıcı bir sonraki oturum açtığında yönetici tarafından sıfırlanan parolanın değiştirilmesi gerekir.
Gereksinim 2.1.1
Kart sahibi veri ortamına bağlı kablosuz ortamlar veya kart sahibi verilerini iletmek için, yükleme sırasında varsayılan kablosuz şifreleme anahtarları, parolalar ve SNMP topluluk dizeleri dahil ancak bunlarla sınırlı olmamak üzere tüm kablosuz satıcı varsayılanlarını değiştirin.
Sorumluluklarınız
Bu mimari ve uygulama, kablosuz bağlantılar üzerinden buluta şirket içi veya kurumsal ağ işlemleri yapmak için tasarlanmamıştır. Dikkat edilmesi gerekenler için resmi PCI DSS 4.0.1 standardındaki yönergelere bakın.
Gereksinim 2.2
Tüm sistem bileşenleri için yapılandırma standartları geliştirin.
Sorumluluklarınız
Microsoft bulut güvenliği karşılaştırmasında önerileri uygulayın. CIS, NIST ve PCI DSS 4.0.1 gibi sektör çerçevelerini kapsayan azure güvenlik önerilerinin tek, birleştirilmiş bir görünümünü sağlar. Standartlara göre izlemeye yardımcı olmak için Bulut için Microsoft Defender özellikleri ve Azure İlkesi kullanın. Azure güvenlik karşılaştırması, Bulut için Microsoft Defender için varsayılan girişimdir. Azure İlkesi ve Azure Kiracı Güvenlik Çözümü'nde (AzTS) ek otomatik denetimler oluşturmayı göz önünde bulundurun.
Özellikle AKS düğümleri, atlama kutusu, derleme aracıları ve kümeyle etkileşim kuran diğer bileşenler için CDE'deki tüm bileşenlerin istenen yapılandırma durumunu belgeleyin.
Daha fazla bilgi için bkz. Microsoft bulut güvenliği karşılaştırması.
Azure sorumluluğu
Azure, endüstri tarafından kabul edilen sağlamlaştırma standartlarıyla tutarlı güvenlik yapılandırma standartları sağlar. Standartlar en az yıllık olarak gözden geçirilir.
Gereksinim 2.2.1
Farklı güvenlik düzeyleri gerektiren işlevlerin aynı sunucuda birlikte var olmasını önlemek için sunucu başına yalnızca bir birincil işlev uygulayın. (Örneğin, web sunucuları, veritabanı sunucuları ve DNS ayrı sunuculara uygulanmalıdır.)
Sorumluluklarınız
Temel strateji, gerekli segmentasyon düzeyini sağlamaktır. Bunun bir yolu, kapsam içi ve kapsam dışı bileşenleri ayrı kümelere dağıtmaktır. Bunun eklenen altyapı ve bakım ek yükü için maliyetlerin artmasına neden olduğunu anlayın. Bir diğer yaklaşım da paylaşılan kümedeki tüm bileşenleri birlikte bulmaktır. Ayrımı korumak için segmentasyon stratejilerini kullanın. Örneğin, küme içinde ayrı düğüm havuzları olabilir.
Başvuru uygulamasında, ikinci yaklaşım tek bir kümeye dağıtılan bir mikro hizmet uygulamasıyla gösterilir. Uygulamanın iki hizmet kümesi vardır: bir kümenin kapsam içi podları vardır ve diğeri kapsam dışıdır. Her iki küme de iki kullanıcı düğümü havuzuna yayılır. Kubernetes renk tonlarının kullanılmasıyla, kapsam içi ve kapsam dışı podlar ayrı düğüm havuzlarına dağıtılır ve hiçbir zaman düğüm VM'sini paylaşmaz.
Kapsayıcı teknolojilerinde, sistemdeki tek bir işlevden yalnızca bir kapsayıcı örneği sorumlu olduğundan bu segmentasyon varsayılan olarak sağlanır.
Her iş yükü podu kendi kimliğini kullanmalıdır. Küme düzeyinde veya düğüm düzeyinde kimlik devralmamalıdır.
Mümkün olduğunda düğümde (küme içi) depolama yerine dış depolama kullanın. Küme podlarını yalnızca kart sahibi veri işleme işleminin bir parçası olarak gerçekleştirilmesi gereken işler için ayrılmış olarak tutun. Kapsam dışı işlemleri kümenin dışına taşıyın. Bu kılavuz, derleme aracıları, ilişkisiz iş yükleri veya küme içinde atlama kutusu olması gibi etkinlikler için geçerlidir.
Gereksinim 2.2.2
Sistemin işlevi için yalnızca gerekli hizmetleri, protokolleri, daemon'ları vb. etkinleştirin.
Sorumluluklarınız
Özellikleri ve etkilerini etkinleştirmeden önce gözden geçirin. Varsayılan ayarlar ihtiyacınız olmayan özellikleri içerebilir ve bu özelliklerin iş yükünde görünür olması gerekebilir. Kapsayıcılar için Azure Application Gateway için varsayılan TLS ilkesindeki şifreler buna örnek olarak verilmiştir. İlkenin fazla izinli olup olmadığını denetleyin. Öneri, yalnızca ihtiyacınız olan şifreleri seçerek özel bir ilke oluşturmaktır.
Tam denetime sahip olduğunuz bileşenler için tüm gereksiz sistem hizmetlerini görüntülerden kaldırın. Örneğin, atlama kutuları ve derleme aracıları için görüntüleri gözden geçirin ve gerekli olmayan bileşenleri kaldırın.
AKS düğümleri gibi yalnızca görünürlüğünüz olan bileşenler için Azure'ın düğümlere ne yüklendiğini belgeleyin. Bu bulut denetimindeki bileşenler için gerekli ek denetimleri sağlamak için kullanmayı DaemonSets göz önünde bulundurun.
Gereksinim 2.2.3
Güvensiz olduğu kabul edilen tüm gerekli hizmetler, protokoller veya daemon'lar için ek güvenlik özellikleri uygulayın.
Sorumluluklarınız
Kapsayıcılar için Application Gateway tümleşik bir WAF'ye sahiptir ve genel uç noktasına gönderilen istek için TLS el sıkışması anlaşması yaparak yalnızca güvenli şifrelemelere olanak sağlar. Başvuru uygulaması yalnızca TLS 1.2 ve onaylı şifrelemeleri destekler.
Azure Uygulaması lication Gateway aracılığıyla CDE ile etkileşim kurması gereken eski bir cihazınız olduğunu varsayalım. Bu gereksinimi karşılamak için Application Gateway'in güvenli olmayan bir protokolü etkinleştirmesi gerekir. Bu özel durumu belgeleyip bu protokolün eski cihazın ötesinde kullanılıp kullanılmadığını izleyin. Bu eski etkileşim sonlandırıldıktan hemen sonra bu protokolü devre dışı bırakın.
Application Gateway, 80 numaralı bağlantı noktasındaki isteklere yanıt vermemelidir. Yeniden yönlendirmeleri uygulama düzeyinde gerçekleştirmeyin. Bu başvuru uygulaması, 80 numaralı bağlantı noktası trafiğini engelleyen bir NSG kuralına sahiptir. Kural, Application Gateway ile alt ağda yer alır.
Kümenizdeki bir iş yükü güvenlik uyumluluk profilleri veya diğer denetimler (örneğin, sınırlar ve kotalar) ile ilgili kuruluş ilkesine bağlı kalamıyorsa, özel durumun belgelendiğinden emin olun. Yalnızca beklenen işlevselliğin gerçekleştirildiğinden emin olmak için izlemeniz gerekir.
Gereksinim 2.2.4
Kötüye kullanımı önlemek için sistem güvenlik parametrelerini yapılandırın.
Sorumluluklarınız
Mimaride kullanılan tüm Azure hizmetlerinin Microsoft bulut güvenliği karşılaştırması tarafından sağlanan önerileri izlemesi gerekir. Bu öneriler size belirli güvenlik yapılandırma ayarlarını seçmek için bir başlangıç noktası sağlar. Ayrıca, yapılandırmanızı bu hizmetin temel uygulamasıyla karşılaştırın. Güvenlik temelleri hakkında daha fazla bilgi için bkz . Azure için güvenlik temelleri.
Açık İlke Aracısı erişim denetleyicisi, kümedeki yanlış yapılandırmaları algılamak ve önlemek için Azure İlkesi ile birlikte çalışır. Düğümlerde genel IP ayırmalarına izin vermeyen bir kuruluş ilkesi olduğunu varsayalım. Böyle bir ayırma algılandığında, ilke tanımında belirtilen eyleme göre denetim için işaretlenir veya reddedilir.
Altyapı düzeyinde, Azure kaynaklarının türüne ve yapılandırmasına kısıtlamalar uygulayabilirsiniz. Yanlış yapılandırmaları önlemek için Azure İlkesi kullanın. Bu başvuru uygulamasında, özel olmayan AKS kümelerinin oluşturulmasını reddeden bir ilke vardır.
Tüm özel durumların düzenli olarak belgelenip gözden geçirildiğinden emin olun.
Azure sorumlulukları
Azure, çok faktörlü erişim denetimlerini ve belgelenmiş iş gereksinimini kullanarak azure platformu güvenlik denetimlerini yalnızca yetkili personelin yapılandırabilmesini sağlar.
Gereksinim 2.2.5
Betikler, sürücüler, özellikler, alt sistemler, dosya sistemleri ve gereksiz web sunucuları gibi tüm gereksiz işlevleri kaldırın.
Sorumluluklarınız
Atlama kutularına yazılım yüklemeyin veya bir işlemin işlenmesine katılmayan veya güvenlik aracıları gibi uyumluluk gereksinimleri için gözlemlenebilirlik sağlayan aracılar oluşturmayın. Bu öneri ve podları gibi DaemonSet küme varlıkları için de geçerlidir. Tüm yüklemelerin algılandığından ve günlüğe kaydedildiğinden emin olun.
Gereksinim 2.3
Güçlü şifreleme kullanarak konsol dışı tüm yönetim erişimini şifreleyin.
Sorumluluklarınız
Kümeye tüm yönetim erişimi konsolu kullanılarak yapılmalıdır. Kümenin denetim düzlemini kullanıma sunma.
Azure sorumlulukları
Azure, hiper yönetici altyapısına erişirken güçlü şifreleme kullanımının zorunlu olmasını sağlar. Azure portalını kullanan müşterilerin güçlü şifreleme kullanarak hizmet ve konak konsollarına erişebilmelerini sağlar.
Gereksinim 2.4
PCI DSS kapsamındaki sistem bileşenlerinin envanterini koruyun.
Sorumluluklarınız
Mimaride kullanılan tüm Azure kaynaklarının düzgün etiketlenmiş olması gerekir. Etiketler veri sınıflandırmasına yardımcı olur ve hizmetin kapsam içinde mi yoksa kapsam dışında mı olduğunu gösterir. Titiz etiketleme, kaynakları sorgulamanıza, envanter tutmanıza, maliyetleri izlemenize yardımcı olmanıza ve uyarılar ayarlamanıza olanak tanır. Ayrıca bu belgelerin anlık görüntüsünü düzenli aralıklarla koruyun.
Kapsam içi veya kapsam dışı kaynakları ayrıntılı bir düzeyde etiketlemekten kaçının. Çözüm geliştikçe, kapsam dışı kaynaklar dolaylı olarak etkileşimde olsalar veya kart sahibi verilerine bitişik olsalar bile kapsam dışı kaynaklar kapsam dışı hale gelebilir. Bu kaynaklar denetime tabidir ve denetim sırasında temsili bir örneğin parçası olabilir. Abonelik ve küme düzeyinde daha yüksek bir düzeyde etiketlemeyi göz önünde bulundurun.
Etiketleme konusunda dikkat edilmesi gerekenler hakkında bilgi için bkz . Kaynak adlandırma ve etiketleme kararı kılavuzu.
Kubernetes etiketlerini uygulayarak küme içi nesneleri etiketleyin. Bu şekilde, nesneleri düzenleyebilir, bir nesne koleksiyonu seçebilir ve envanteri raporlayabilirsiniz.
Gereksinim 2.5
Satıcı varsayılanlarını ve diğer güvenlik parametrelerini yönetmeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun.
Sorumluluklarınız
İşlemler ve ilkeler hakkında kapsamlı belgeler bulundurmanız kritik önem taşır. Personel, her Azure kaynağının güvenlik özellikleri ve yapılandırma ayarları konusunda eğitilmelidir. Düzenlemeye tabi ortamlar yürüten kişiler, güvenlik güvencelerini desteklemek için eğitilmeli, bilgilendirilmeli ve teşvik edilmelidir. Bu adımlar özellikle geniş yönetim ayrıcalıkları verilen kişiler için önemlidir.
Gereksinim 2.6
Paylaşılan barındırma sağlayıcıları her varlığın barındırılan ortamını ve kart sahibi verilerini korumalıdır.
Sorumluluklarınız
Azure, paylaşılan tüm barındırılan ortam bileşenleri için güvenlik güvenceleri sağlar. AKS düğümlerinize bu iş yükü için ayrılmış bir konak olarak davranmanız kesinlikle önerilir. Diğer bir deyişle, tüm işlem tek bir kiracı modelinde olmalı ve çalıştırabileceğiniz diğer iş yükleriyle paylaşılmamalıdır.
Azure altyapı düzeyinde tam işlem yalıtımı isteniyorsa, Azure Kubernetes Service (AKS) kümesine Azure Ayrılmış Ana Bilgisayar ekleyebilirsiniz. Bu teklif, iş yükünüz için ayrılmış fiziksel sunucular sağlayarak AKS düğümlerini doğrudan bu sağlanan konaklara yerleştirmenizi sağlar. Bu mimari seçimin önemli maliyet etkileri vardır ve dikkatli bir kapasite planlaması gerektirir. Çoğu senaryo için tipik değildir.
Sonraki Adımlar
Depolanan kart sahibi verilerini koruyun. Kart sahibi verilerinin açık ve genel ağlar arasında iletimini şifreleyin.