Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Important
Ağ güvenlik grubu (NSG) akış kayıtları 30 Eylül 2027'de emekliye ayrılır. Özellik emekliye çekildiği için artık yeni NSG akış günlükleri oluşturulmasını desteklemiyor. NSG akış günlüklerinin sınırlamalarını ele alan sanal ağ akış loglarına geçiş. Emeklilik tarihinden sonra, Azure artık NSG akış logları için etkinleştirilmiş trafik analizini desteklemez ve aboneliklerinizdeki mevcut NSG akış logu kaynaklarını siler. Ancak Azure, Azure Depolama'dan mevcut NSG akış günlüğü kayıtlarını silmiyor ve yapılandırılmış saklama politikalarını takip etmeye devam ediyor. Daha fazla bilgi için resmi duyuruya bakın.
Network güvenlik grubu (NSG) akış kaydı, Azure Ağ İzleyicisi’ın bir özelliğidir ve bu özellik, bir ağ güvenlik grubu üzerinden geçen IP trafiği hakkındaki bilgileri kaydetmenizi sağlar. Akış verileri, erişebileceğiniz ve istediğiniz herhangi bir görselleştirme aracına, güvenlik bilgi ve olay yönetimi (SIEM) çözümüne veya izinsiz giriş algılama sistemine (IDS) aktarabileceğiniz Azure Depolama'ya gönderilir.
Akış günlüklerini neden kullanmalısınız?
Kendi ağınızı koruyup optimize edebilmek için onu izlemek, yönetmek ve anlamak hayati öneme sahiptir. Ağın mevcut durumunu, kimlerin bağlandığını ve kullanıcıların nereden bağlandığını bilmeniz gerekiyor. İnternete açık olan hangi portların olduğunu, beklenen ağ davranışının ne olduğunu, düzensiz ağ davranışının ne olduğunu ve trafiğin ani artışlarının ne zaman yaşandığını bilmeniz gerekir.
Akış günlükleri, bulut ortamınızdaki tüm ağ etkinliklerinin gerçek kaynağıdır. İster kaynakları optimize etmeye çalışan bir startup'ta, ister izinsiz girişleri tespit etmeye çalışan büyük bir işletmede olun, akış günlükleri yardımcı olabilir. Ağ akışlarını optimize etmek, veri aktarım hızını izlemek, uyumluluğu doğrulamak, izinsiz girişleri tespit etmek ve daha fazlası için onları kullanabilirsiniz.
Yaygın kullanım örnekleri
Ağ İzleme
- Bilinmeyen veya istenmeyen trafiği belirleyin.
- Trafik seviyelerini ve bant genişliği tüketimini izleyin.
- Uygulama davranışını anlamak için akış günlüklerini IP ve port ile filtreleyin.
- Akış günlüklerini izleme panoları oluşturmak için seçtiğiniz analiz ve görselleştirme araçlarına aktarın.
Kullanım izleme ve optimizasyon
- Ağınızdaki en çok konuşanları belirleyin.
- GeoIP verileriyle birleştirerek bölgeler arası trafiği belirleyin.
- Kapasite tahmini için trafik büyümesini anlama.
- Verileri kullanarak aşırı kısıtlayıcı trafik kurallarını kaldırın.
Compliance
- Akış verilerini kullanarak ağ izolasyonunu ve kurumsal erişim kurallarına uygunluğu doğrulayın.
Ağ adli bilişimi ve güvenlik analizi
- Ele geçirilmiş IP'ler ve ağ arabirimlerinden ağ akışlarını analiz et.
- Akış günlüklerini tercih ettiğiniz herhangi bir SIEM veya IDS aracına aktarın.
NSG akış günlükleri nasıl çalışır
NSG akış günlüklerinin ana özellikleri şunlardır:
- Akış günlükleri, Açık Sistemler Bağlantı Modeli'nin (OSI) 4. katmanında çalışır ve bir ağ güvenlik grubuna giren ve çıkan tüm IP akışlarını kaydeder.
- Günlükler, Azure platformu aracılığıyla 1 dakikalık aralıklarla toplanmaktadır. Azure kaynaklarınızı veya ağ performansınızı hiçbir şekilde etkilemezler.
- Günlükler JSON formatında yazılır ve her bir ağ güvenlik grubu kuralı için gelen ve giden akışları gösterir.
- Her kayıt kaydı, akışın uygulandığı ağ arabirimi (NIC), 5-li bilgi, trafik kararı ve (yalnızca sürüm 2 için) verim bilgisini içerir.
- NSG akış günlüklerinin, oluşturulmalarından itibaren bir yıla kadar otomatik olarak silinmelerine olanak tanıyan bir saklama özelliği vardır.
Note
Bekletme yalnızca genel amaçlı v2 depolama hesaplarını kullanıyorsanız kullanılabilir.
Akış günlükleri için temel kavramlar şunlardır:
- Yazılım tanımlı ağlar, sanal ağlar ve alt ağlar etrafında düzenlenir. Bu sanal ağların ve alt ağların güvenliğini ağ güvenlik gruplarını kullanarak yönetebilirsiniz.
- Bir ağ güvenlik grubu, bağlı olduğu Azure kaynaklarına gelen veya giden ağ trafiğini izin veren veya reddeden güvenlik kuralları içerir. Bir ağ güvenliği grubu, bir alt ağ veya sanal makinenin (VM) ağ arabirimi ile ilişkilendirilebilir. Daha fazla bilgi için bkz . Ağ güvenlik grubuna genel bakış.
- Ağınızdaki tüm trafik akışları, ilgili ağ güvenlik grubundaki kurallar aracılığıyla değerlendirilir. Bu değerlendirmelerin sonucu NSG akış kayıtlarıdır.
- Azure platformu üzerinden NSG akış günlükleri toplanır ve Azure kaynaklarınızda herhangi bir değişiklik yapmanızı gerektirmez.
- Ağ güvenlik grubu kurallarının iki türü vardır: sonlandırıcı ve sonlandırıcı olmayan. Her birinin farklı kayıt tutma davranışları vardır.
- Reddetme kuralları sonlandırılıyor. Ağ trafiğini engelleyen ağ güvenlik grubu, bu trafiği akış günlüklerinde kaydeder. Bu durumda, herhangi bir NSG trafiği reddettiğinde işleme durur.
- İzin verme kuralları sonlandırıcı değildir. Ağ güvenlik grubu trafiğe izin veriyorsa, işlem bir sonraki ağ güvenlik grubuna devam eder. Trafiğe izin veren son ağ güvenlik grubu, trafiği akış kayıtlarına kaydeder.
- NSG akış günlükleri, depolama hesaplarına yazılır. NSG akış günlüklerini dışa aktarmak, işlemek, analiz etmek ve görselleştirmek için Ağ İzleyicisi trafik analizi, Splunk, Grafana ve Stealthwatch gibi araçlar kullanabilirsiniz.
Günlük biçimi
NSG akış günlükleri, aşağıdaki özellikleri içerir:
-
time: Olayın kaydedildiği anın UTC zaman dilimindeki saati. -
systemId: Ağ güvenlik grubunun sistem kimliği. -
category: Etkinliğin kategorisi. Kategori her zamanNetworkSecurityGroupFlowEvent. -
resourceid: Ağ güvenlik grubunun kaynak kimliği. -
operationName: Her zamanNetworkSecurityGroupFlowEvents. -
properties: Akışın özelliklerinin koleksiyonu-
Version: Akış günlüğünün olay şemasının sürüm numarası. -
flows: Akışlar koleksiyonu. Bu özellik, farklı kurallar için birden fazla girdiye sahiptir.-
rule: Akışlar için kurallar listelenmiştir. -
flows: Akışlar koleksiyonu.-
mac: Akışın toplandığı VM'nin NIC'sinin MAC adresi. -
flowTuples: Flow katarı için virgülle ayrılmış formatta birden fazla özelliği içeren string:-
Time stamp: Akışın UNIX epoch formatında gerçekleştiği zaman damgası. -
Source IP: Kaynak IP adresi. -
Destination IP: Hedef IP adresi. -
Source port: Kaynak portu. -
Destination port: Hedef bağlantı noktası. -
Protocol: Akış protokolü. Geçerli değerler TCP içinTve UDP içinU. -
Traffic flow: Trafik akış yönü. Geçerli değerler, gelen veriler içinIve giden veriler içinOşeklindedir. -
Traffic decision: Trafiğin izinli olup olmadığı veya reddedilip reddedilmediği. Geçerli değerlerAizin verilen veDreddedilen içindir. -
Flow State - Version 2 Only: Akışın durumu. Olası durumlar şunlardır:-
B: Bir akış oluşturulduğunda başlayın. İstatistikler sağlanmamaktadır. -
C: Devam eden bir akış için devam etme. İstatistikler 5 dakikalık aralıklarla sağlanır. -
E: Bir akış sonlandırıldığında sona erer. İstatistikler sağlanmaktadır.
-
-
Packets sent - Version 2 Only: Son güncellemeden bu yana kaynağından hedefe gönderilen toplam TCP paketi sayısı. -
Bytes sent - Version 2 Only: Son güncellemeden bu yana, kaynaktan hedefe gönderilen toplam TCP paket bayt sayısı. Paket baytları, paket başlığı ve veri yükünü içerir. -
Packets received - Version 2 Only: Son güncellemeden bu yana hedeften kaynağa gönderilen toplam TCP paket sayısı. -
Bytes received - Version 2 Only: Son güncellemeden bu yana, hedeften kaynağa gönderilen toplam TCP paket bayt sayısı. Paket baytları, paket başlığı ve yükünü içerir.
-
-
-
-
NSG akış günlüklerinin 2. sürümü, akış durumu kavramını tanıtıyor. Alacağınız akış günlükleri sürümünü yapılandırabilirsiniz.
Akış durumu B bir akış başlatıldığında kaydedilir. Akış durumu C ve akış durumu E, sırasıyla bir akışın devamını ve akış sonlanmasını belirten durumlardır. Hem C hem de E durumları trafik bant genişliği bilgilerini içerir.
Örnek günlük kayıtları
Aşağıdaki NSG akış günlükleri örneklerinde, birden fazla kayıt daha önce açıklanan özellik listesini takip eder.
Note
özelliğindeki flowTuples değerler virgülle ayrılmış bir listedir.
Sürüm 1
İşte sürüm 1 NSG akış günlüğünün bir örnek biçimi:
{
"records": [
{
"time": "2017-02-16T22:00:32.8950000Z",
"systemId": "55ff55ff-aa66-bb77-cc88-99dd99dd99dd",
"category": "NetworkSecurityGroupFlowEvent",
"resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
"operationName": "NetworkSecurityGroupFlowEvents",
"properties": {
"Version": 1,
"flows": [
{
"rule": "DefaultRule_DenyAllInBound",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282421,192.0.2.95,10.1.0.4,51529,5358,T,I,D"
]
}
]
},
{
"rule": "UserRule_default-allow-rdp",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282370,192.0.2.17,10.1.0.4,61771,3389,T,I,A",
"1487282393,203.0.113.34,10.1.0.4,58596,3389,T,I,A",
"1487282393,192.0.2.154,10.1.0.4,61540,3389,T,I,A",
"1487282423,203.0.113.229,10.1.0.4,53163,3389,T,I,A"
]
}
]
}
]
}
},
{
"time": "2017-02-16T22:01:32.8960000Z",
"systemId": "55ff55ff-aa66-bb77-cc88-99dd99dd99dd",
"category": "NetworkSecurityGroupFlowEvent",
"resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
"operationName": "NetworkSecurityGroupFlowEvents",
"properties": {
"Version": 1,
"flows": [
{
"rule": "DefaultRule_DenyAllInBound",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282481,198.51.100.194,10.1.0.4,53,1732,U,I,D"
]
}
]
},
{
"rule": "UserRule_default-allow-rdp",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282435,198.51.100.68,10.1.0.4,57776,3389,T,I,A",
"1487282454,203.0.113.170,10.1.0.4,59085,3389,T,I,A",
"1487282477,192.0.2.50,10.1.0.4,65078,3389,T,I,A"
]
}
]
}
]
}
},
{
"records": [
{
"time": "2017-02-16T22:00:32.8950000Z",
"systemId": "55ff55ff-aa66-bb77-cc88-99dd99dd99dd",
"category": "NetworkSecurityGroupFlowEvent",
"resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
"operationName": "NetworkSecurityGroupFlowEvents",
"properties": {
"Version": 1,
"flows": [
{
"rule": "DefaultRule_DenyAllInBound",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282421,192.0.2.95,10.1.0.4,51529,5358,T,I,D"
]
}
]
},
{
"rule": "UserRule_default-allow-rdp",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282370,192.0.2.17,10.1.0.4,61771,3389,T,I,A",
"1487282393,203.0.113.34,10.1.0.4,58596,3389,T,I,A",
"1487282393,192.0.2.154,10.1.0.4,61540,3389,T,I,A",
"1487282423,203.0.113.229,10.1.0.4,53163,3389,T,I,A"
]
}
]
}
]
}
},
{
"time": "2017-02-16T22:01:32.8960000Z",
"systemId": "55ff55ff-aa66-bb77-cc88-99dd99dd99dd",
"category": "NetworkSecurityGroupFlowEvent",
"resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
"operationName": "NetworkSecurityGroupFlowEvents",
"properties": {
"Version": 1,
"flows": [
{
"rule": "DefaultRule_DenyAllInBound",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282481,198.51.100.194,10.1.0.4,53,1732,U,I,D"
]
}
]
},
{
"rule": "UserRule_default-allow-rdp",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282435,198.51.100.68,10.1.0.4,57776,3389,T,I,A",
"1487282454,203.0.113.170,10.1.0.4,59085,3389,T,I,A",
"1487282477,192.0.2.50,10.1.0.4,65078,3389,T,I,A"
]
}
]
}
]
}
},
{
"time": "2017-02-16T22:02:32.9040000Z",
"systemId": "55ff55ff-aa66-bb77-cc88-99dd99dd99dd",
"category": "NetworkSecurityGroupFlowEvent",
"resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
"operationName": "NetworkSecurityGroupFlowEvents",
"properties": {
"Version": 1,
"flows": [
{
"rule": "DefaultRule_DenyAllInBound",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282492,203.0.113.29,10.1.0.4,28918,5358,T,I,D",
"1487282505,192.0.2.55,10.1.0.4,8080,8080,T,I,D"
]
}
]
},
{
"rule": "UserRule_default-allow-rdp",
"flows": [
{
"mac": "000D3AF8801A",
"flowTuples": [
"1487282512,192.0.2.154,10.1.0.4,59046,3389,T,I,A"
]
}
]
}
]
}
}
]
}
]
}
Sürüm 2
Sürüm 2 NSG akış günlüğünün örnek biçimi aşağıda verilmiştir:
 {
    "records": [
        {
            "time": "2018-11-13T12:00:35.3899262Z",
            "systemId": "66aa66aa-bb77-cc88-dd99-00ee00ee00ee",
            "category": "NetworkSecurityGroupFlowEvent",
            "resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
            "operationName": "NetworkSecurityGroupFlowEvents",
            "properties": {
                "Version": 2,
                "flows": [
                    {
                        "rule": "DefaultRule_DenyAllInBound",
                        "flows": [
                            {
                                "mac": "000D3AF87856",
                                "flowTuples": [
                                    "1542110402,192.0.2.190,10.5.16.4,28746,443,U,I,D,B,,,,",
                                    "1542110424,203.0.113.10,10.5.16.4,56509,59336,T,I,D,B,,,,",
                                    "1542110432,198.51.100.8,10.5.16.4,48495,8088,T,I,D,B,,,,"
                                ]
                            }
                        ]
                    },
                    {
                        "rule": "DefaultRule_AllowInternetOutBound",
                        "flows": [
                            {
                                "mac": "000D3AF87856",
                                "flowTuples": [
                                    "1542110377,10.5.16.4,203.0.113.118,59831,443,T,O,A,B,,,,",
                                    "1542110379,10.5.16.4,203.0.113.117,59932,443,T,O,A,E,1,66,1,66",
                                    "1542110379,10.5.16.4,203.0.113.115,44931,443,T,O,A,C,30,16978,24,14008",
                                    "1542110406,10.5.16.4,198.51.100.225,59929,443,T,O,A,E,15,8489,12,7054"
                                ]
                            }
                        ]
                    }
                ]
            }
        },
        {
            "time": "2018-11-13T12:01:35.3918317Z",
            "systemId": "66aa66aa-bb77-cc88-dd99-00ee00ee00ee",
            "category": "NetworkSecurityGroupFlowEvent",
            "resourceId": "/SUBSCRIPTIONS/aaaa0a0a-bb1b-cc2c-dd3d-eeeeee4e4e4e/RESOURCEGROUPS/FABRIKAMRG/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/FABRIAKMVM1-NSG",
            "operationName": "NetworkSecurityGroupFlowEvents",
            "properties": {
                "Version": 2,
                "flows": [
                    {
                        "rule": "DefaultRule_DenyAllInBound",
                        "flows": [
                            {
                                "mac": "000D3AF87856",
                                "flowTuples": [
                                    "1542110437,125.64.94.197,10.5.16.4,59752,18264,T,I,D,B,,,,",
                                    "1542110475,80.211.72.221,10.5.16.4,37433,8088,T,I,D,B,,,,",
                                    "1542110487,46.101.199.124,10.5.16.4,60577,8088,T,I,D,B,,,,",
                                    "1542110490,176.119.4.30,10.5.16.4,57067,52801,T,I,D,B,,,,"
                                ]
                            }
                        ]
                    }
                ]
            }
        }
    ]
}
Kayıt ikili ve bant genişliği hesaplama

İşte 203.0.113.105:35370 ve 10.0.0.5:443 arasındaki bir TCP konuşmasından akış öbekleri için bant genişliği hesaplamasının bir örneği:
1708978215,203.0.113.105,10.0.0.5,35370,443,T,I,A,B,,,,
1708978215,203.0.113.105,10.0.0.5,35370,443,T,I,A,C,1021,588096,8005,4610880
1708978215,203.0.113.105,10.0.0.5,35370,443,T,I,A,E,52,29952,47,27072
Devam (C) ve bitiş (E) akış durumları için, bayt ve paket sayıları bir önceki akışın tuple kaydının zamanından itibaren birikmiş sayılardır. Örnek konuşmada, aktarılan toplam paket sayısı 1021+52+8005+47 = 9125'tir. Aktarılan toplam bayt sayısı 588096+29952+4610880+27072 = 5256000'dir.
Akış günlükleriyle çalışmak
Akış günlüklerini oku ve dışa aktar
NSG akış günlüklerini okumayı ve dışa aktarmayı öğrenmek için aşağıdaki kılavuzlardan birine bakın:
- Akış günlüklerini indirme ve görüntüleme
- PowerShell işlevlerini kullanarak akış günlüklerini okuma
- NSG akış günlüklerini Splunk'a aktarma
NSG akış günlük dosyaları, aşağıdaki yolda bir depolama hesabında saklanır.
https://{storageAccountName}.blob.core.windows.net/insights-logs-networksecuritygroupflowevent/resourceId=/SUBSCRIPTIONS/{subscriptionID}/RESOURCEGROUPS/{resourceGroupName}/PROVIDERS/MICROSOFT.NETWORK/NETWORKSECURITYGROUPS/{nsgName}/y={year}/m={month}/d={day}/h={hour}/m=00/macAddress={macAddress}/PT1H.json
Akış günlüklerini görselleştir
NSG akış günlüklerini nasıl görselleştireceğinizi öğrenmek için aşağıdaki kılavuzlardan birine bakın:
- Ağ İzleyicisi trafik analizini kullanarak NSG akış günlüklerini görselleştirme
- Power BI kullanarak NSG akış günlüklerini görselleştirme
- Elastik Yığın kullanarak NSG akış günlüklerini görselleştirme
- Grafana kullanarak NSG akış günlüklerini yönetme ve analiz etme
- Graylog kullanarak NSG akış günlüklerini yönetme ve analiz etme
NSG akış günlükleri için dikkate alınacaklar
Depolama hesabı
- Konum: Depolama hesabının ağ güvenlik grubuyla aynı bölgede olması gerekir.
- Abonelik: Depolama hesabı, ağ güvenlik grubunun aboneliği ile aynı abonelikte veya ağ güvenlik grubunun aboneliğine bağlı aynı Microsoft Entra kiracısı ile ilişkili bir abonelikte olmalıdır.
- Performans katmanı: Depolama hesabı standart olmalıdır. Premium depolama hesapları desteklenmiyor.
- Kendi kendine yönetilen anahtar döndürme: Erişim anahtarlarını depolama hesabınıza değiştirir veya döndürürseniz, NSG akış günlükleri çalışmayı durdurur. Bu sorunu çözmek için NSG akış günlüklerini devre dışı bırakmalı ve ardından yeniden etkinleştirmelisiniz.
Cost
NSG akış günlük kaydı, oluşturulan günlüklerin hacmi üzerinden faturalandırılır. Yüksek trafik hacmi, büyük akış günlükleri hacmine yol açabilir, bu da ilgili maliyetleri artırır.
NSG akış günlüğü fiyatlandırması, depolamanın temel maliyetlerini içermez. NSG akış günlükleri verilerini sonsuza kadar saklamak veya saklama politikası özelliğini kullanmak, uzun süre boyunca depolama maliyetleri doğuracağı anlamına gelir.
Varsayılan olmayan gelen TCP kuralları
Ağ güvenlik grupları durum bilgisi olan bir güvenlik duvarı olarak uygulanır. Ancak mevcut platform sınırlamaları nedeniyle, gelen TCP akışlarını etkileyen ağ güvenlik grubu varsayılan olmayan güvenlik kuralları, durumsuz bir şekilde uygulanmaktadır.
Varsayılan olmayan gelen kuralların etkilediği akışlar kesintisiz hale gelir. Ayrıca, bu akışlar için bayt ve paket sayıları kaydedilmez. Bu faktörler nedeniyle, NSG akış günlükleri (ve Ağ İzleyici trafik analizi) içinde bildirilen bayt ve paket sayısı, gerçek sayılardan farklı olabilir.
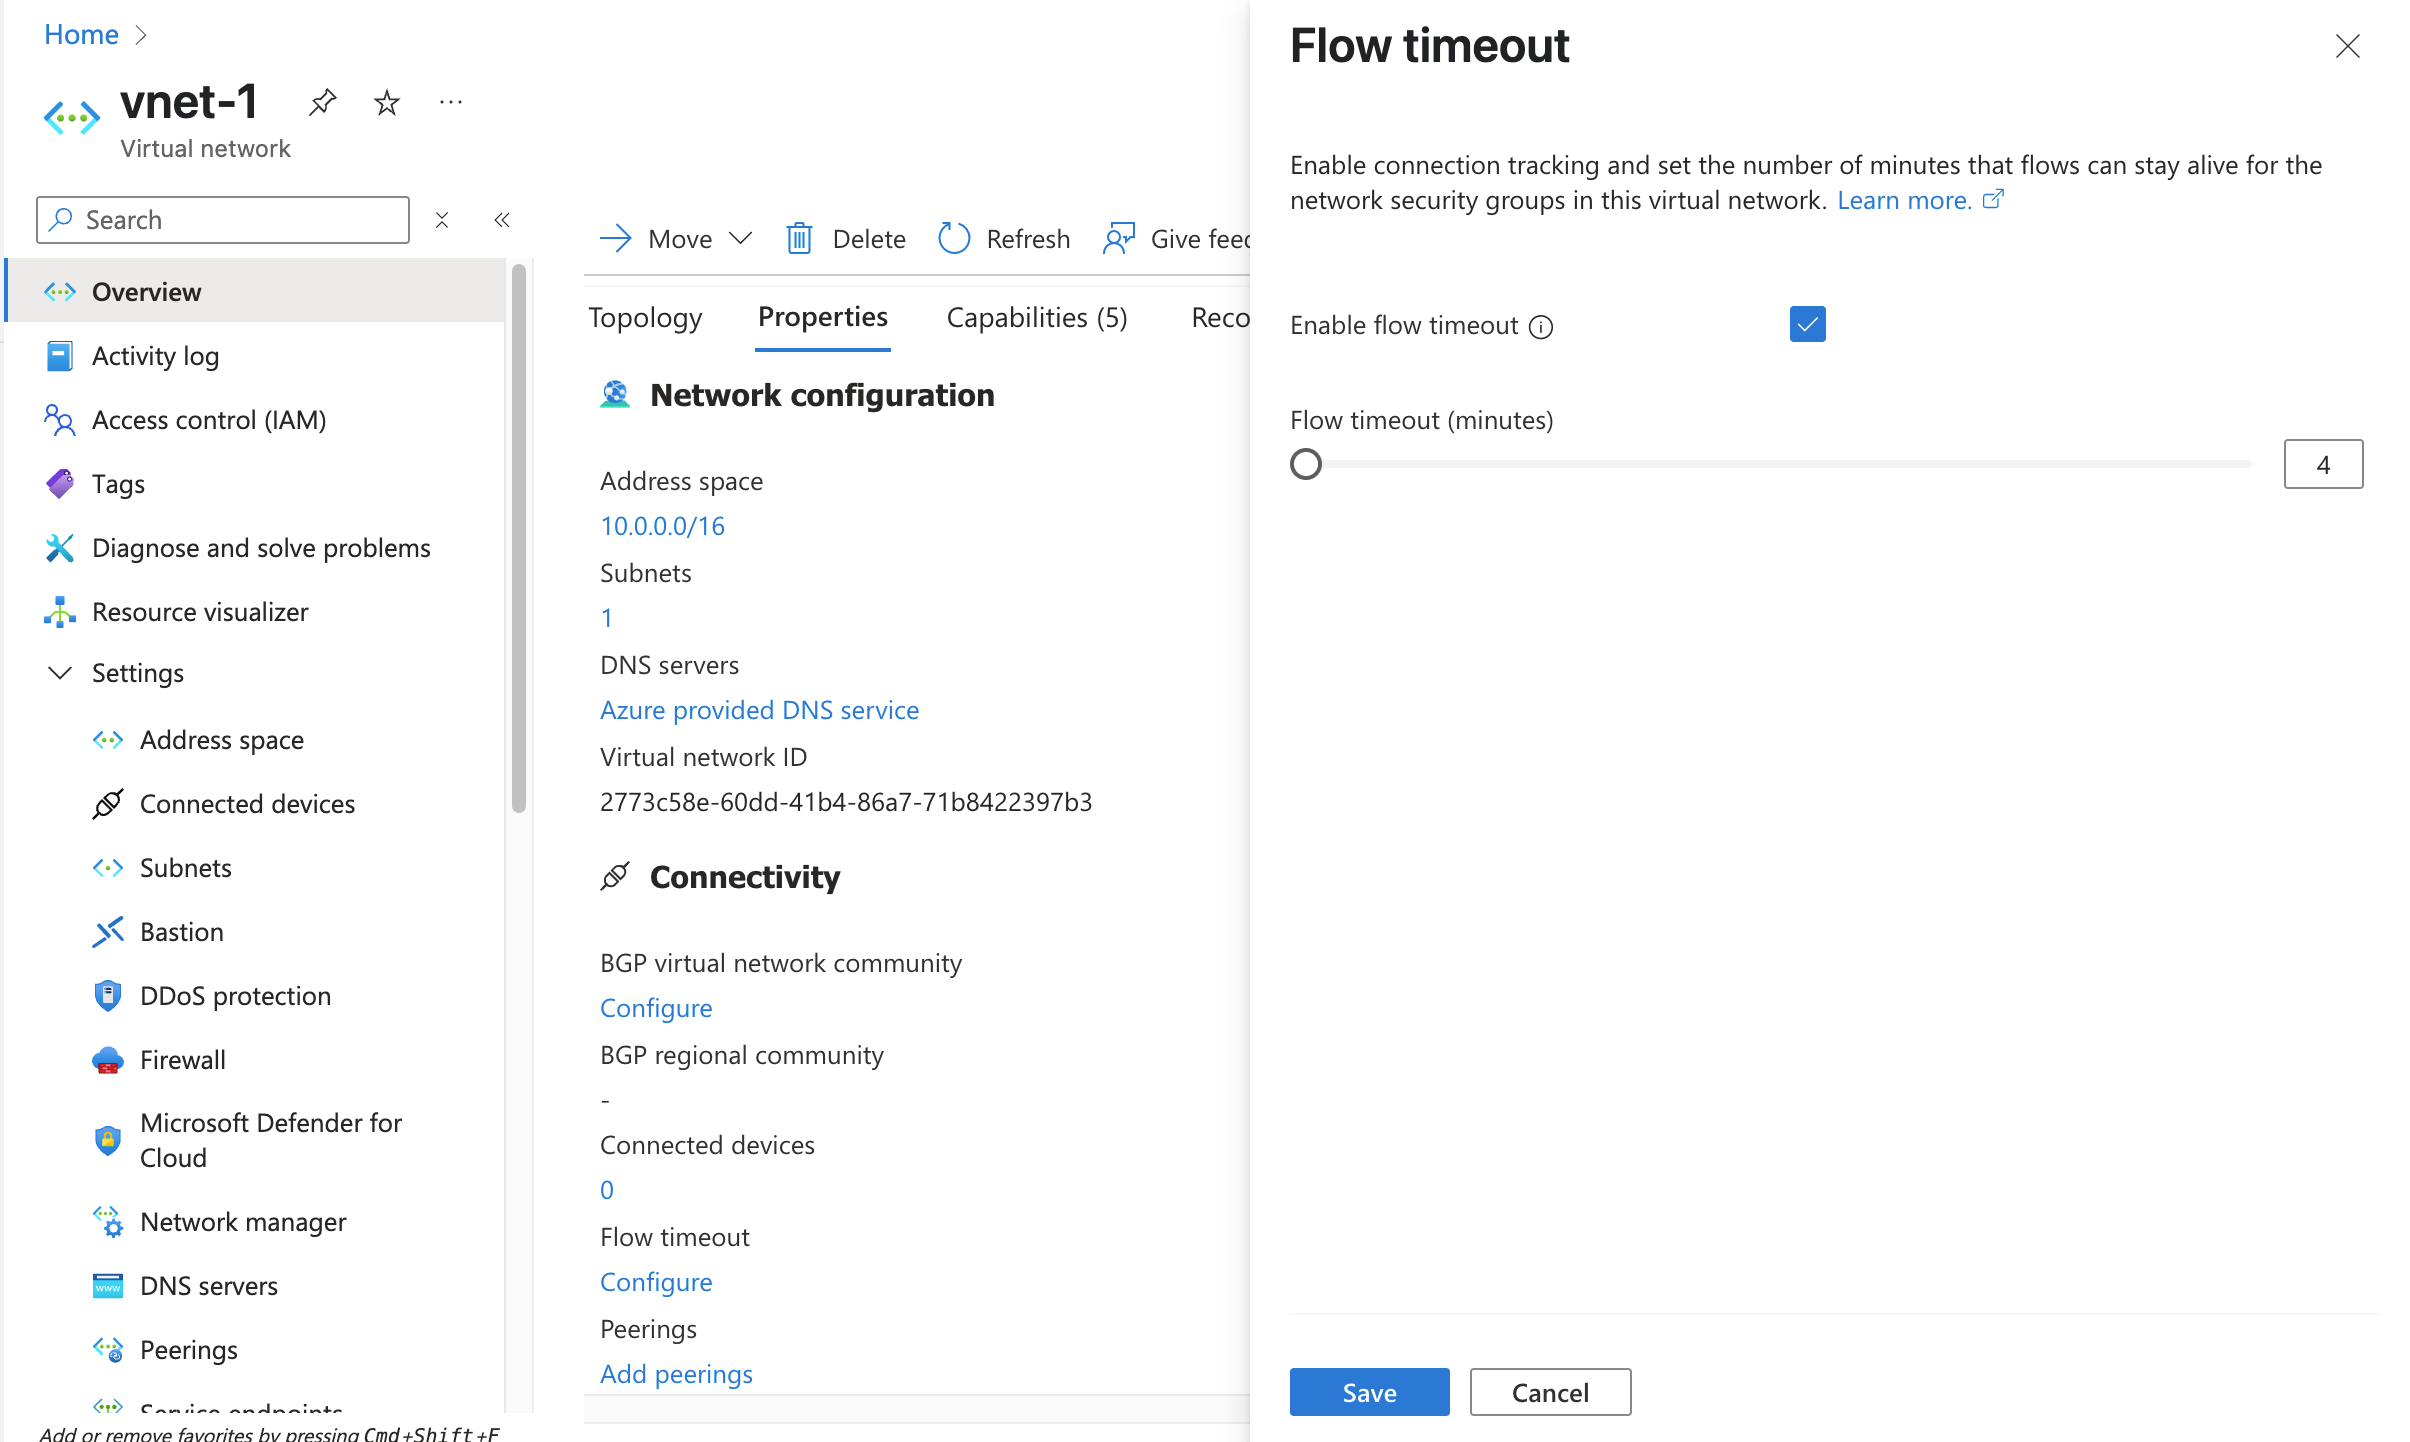
Bu farkı, ilişkilendirilmiş sanal ağlarda FlowTimeoutInMinutes özelliğini boş olmayan bir değere ayarlayarak çözebilirsiniz. Varsayılan durumlu davranışı elde etmek için FlowTimeoutInMinutes'yi 4 dakikaya ayarlayabilirsiniz. Uzun süreli bağlantılar için, bir hizmetten veya varış noktasından akışların kopmasını istemediğiniz durumlarda, FlowTimeoutInMinutes'yi 30 dakikaya kadar bir değere ayarlayabilirsiniz. Özelliği ayarlamak için FlowTimeoutInMinutes komutunu kullanın:
$virtualNetwork = @{
    Name               = 'myVNet'
    ResourceGroupName  = 'myResourceGroup'
}

$virtualNetworkConfig = Get-AzVirtualNetwork @virtualNetwork
$virtualNetworkConfig.FlowTimeoutInMinutes = 4
$virtualNetworkConfig | Set-AzVirtualNetwork
Akış zaman aşımı, Azure portalı kullanılarak da ayarlanabilir:
İnternet IP'lerinden genel IP'si olmayan VM'lere kaydedilen gelen akışlar
Örnek düzeyinde genel IP olarak NIC ile ilişkilendirilmiş genel IP adresine sahip olmayan veya temel yük dengeleyici arka uç havuzunun parçası olan sanal makineler (VM'ler) varsayılan SNAT'yi kullanır. Azure, dışa dönük bağlantıyı kolaylaştırmak için bu sanal makinelere bir IP adresi atar. Sonuç olarak, SNAT için atanmış port aralığında bir porta yönlendirilmişse, internet IP adreslerinden gelen akışlar için akış günlüğü girdilerini görebilirsiniz.
Azure bu akışlara VM'ye geçiş izni vermese de, bu girişim sistem tarafından kaydedilir ve tasarımı gereği Ağ İzleyicisi NSG akış günlüğünde görünür. İstenmeyen gelen internet trafiğini ağ güvenlik grubu ile açıkça engellemenizi öneririz.
ExpressRoute ağ geçidi alt ağı üzerinde bir Ağ Güvenlik Grubu
Azure ExpressRoute ağ geçidi alt ağında akışları kaydetmenizi önermiyoruz çünkü trafik bu tür ağ geçitlerini (örneğin, FastPath) atlayabilir. Bir NSG, bir ExpressRoute ağ geçidi alt ağına bağlıysa ve NSG akış günlükleri etkin durumdaysa, sanal makinelere yönelik giden akışlar kaydedilmeyebilir. Bu tür akışlar, VM'nin alt ağı veya NIC'inde yakalanmalıdır.
Özel bir uç noktaya trafik
Özel uç noktalarla ilgili trafik, yalnızca kaynak VM'de yakalanabilir. Trafik, VM'nin kaynak IP adresi ve özel uç noktanın hedef IP adresi ile kaydedilir. Platform kısıtlamaları nedeniyle trafik özel uç noktada kaydedilemiyor.
Uygulama Ağ Geçidi v2 alt ağıyla ilişkilendirilmiş ağ güvenlik grupları için destek
Azure Application Gateway V2 alt ağıyla ilişkili ağ güvenlik grupları için NSG akış günlükleri şu anda desteklenmemektedir. Uygulama Ağ Geçidi V1 alt ağına bağlı ağ güvenlik grupları için NSG akış günlükleri desteklenmektedir.
Uyumsuz hizmetler
Hâlihazırda, bu Azure hizmetleri NSG akış günlüklerini desteklemiyor:
- Azure Container Instances
- Azure Container Apps
- Azure Logic Apps
- Azure İşlevleri
- Azure DNS Özel Çözümleyicisi
- App Service
- MariaDB için Azure Veritabanı
- MySQL için Azure Veritabanı
- PostgreSQL için Azure Veritabanı
- Yönetilen Azure SQL Örneği
- Azure NetApp Files
- Microsoft Power Platform
Note
Azure App Hizmet planı altında dağıtılan uygulama hizmetleri, NSG akış günlüklerini desteklemez. Daha fazla bilgi edinmek için bkz . Sanal ağ tümleştirmesi nasıl çalışır?
Uyumsuz sanal makineler
Aşağıdaki sanal makine boyutlarında NSG akış günlükleri desteklenmez:
Bu sanal makine boyutları için Sanal ağ akış günlüklerini kullanmanızı öneririz.
Note
Yoğun ağ trafiği çalıştıran sanal makineler akış günlüğü hatalarıyla karşılaşabilir. Bu tür iş yükleri için NSG akış günlükleriniSanal ağ akış günlüklerine geçirmenizi öneririz.
En iyi yöntemler
NSG akış günlüklerini kritik alt ağlarda etkinleştirin: Aboneliğinizdeki tüm kritik alt ağlarda akış günlükleri etkinleştirilmelidir; bu, denetim ve güvenlik için en iyi uygulamadır.
Bir kaynağa bağlı tüm ağ güvenlik gruplarında NSG akış günlüklerini etkinleştirin: NSG akış günlükleri ağ güvenlik gruplarında yapılandırılır. Bir akış, yalnızca bir ağ güvenlik grubu kuralı ile ilişkilidir. Birden çok ağ güvenlik grubu kullandığınız senaryolarda, tüm trafiğin kaydedildiğinden emin olmak için kaynağın alt ağına ve ağ arabirimine (NIC) uygulanan tüm ağ güvenlik gruplarında NSG akış günlüklerini etkinleştirmenizi öneririz. Daha fazla bilgi için bkz. Ağ güvenlik gruplarının ağ trafiğini filtreleme.
İşte birkaç yaygın senaryo:
- Bir sanal makinede birden çok NIC: Bir sanal makineye birden çok NIC bağlıysa, bunların hepsinde akış günlüklerini etkinleştirmeniz gerekir.
- Hem NIC hem de alt ağ düzeyinde ağ güvenlik grubu: Bir ağ güvenlik grubu NIC düzeyinde ve alt ağ düzeyinde yapılandırılmışsa, her iki ağ güvenlik grubunda da akış günlüklerini etkinleştirmeniz gerekir. Ağ güvenlik gruplarının NIC ve alt ağ düzeylerinde kural işleme sıralaması platforma bağlıdır ve duruma göre değişiklik gösterir. Trafik akışları, son işlenen ağ güvenlik grubuna karşı kaydedilir. Platform durumu işlem sırasını değiştirir. İki akış günlüğünü de kontrol etmelisiniz.
- Azure Kubernetes Service (AKS) küme alt ağı: AKS, küme alt ağına varsayılan bir ağ güvenlik grubu ekler. Bu ağ güvenlik grubunda NSG akış günlüklerini etkinleştirmeniz gerekir.
Depolama sağlama: Depolamayı beklenen akış günlükleri hacmine uygun olarak sağlayın.
Adlandırma: Ağ güvenlik grubu adı en fazla 80 karakter, ağ güvenlik grubu kural adı en fazla 65 karakter olmalıdır. Adlar karakter sınırlarını aşarsa, günlük kaydı sırasında kesilebilir.
Yaygın sorunları giderme
NSG akış günlüklerini etkinleştiremiyorum
NSG akış günlüklerini etkinleştirmeye çalışmadan önce aboneliğinizde Microsoft.Insights kaynak sağlayıcısını etkinleştirmediyseniz AuthorizationFailed veya GatewayAuthenticationFailed hatası alabilirsiniz. Daha fazla bilgi için bkz. Register Insights sağlayıcısı.
NSG akış günlüklerini etkinleştirdim ancak depolama hesabımda veri görmüyorum
Bu sorun aşağıdakiler ile ilgili olabilir:
Kurulum süresi: NSG akış günlüklerinin depolama hesabınızda görünmesi 5 dakika kadar sürebilir (doğru yapılandırıldıysa). Bir PT1H.json dosyası belirir. Daha fazla bilgi için bkz. Akış günlüğünü indirme.
Ağ güvenlik gruplarınızda trafik olmaması: Bazen sanal makineleriniz etkin olmadığından veya Application Gateway'deki veya diğer cihazlardaki yukarı akış filtreleri ağ güvenlik gruplarınıza gelen trafiği engellediğinden günlükleri görmezsiniz.
Pricing
NSG akış günlükleri, toplanan Ağ akış günlükleri başına gigabayt üzerinden ücretlendirilir ve abonelik başına aylık 5 GB'lık ücretsiz bir kota ile birlikte gelir.
Eğer trafik analitiği NSG akış günlükleri ile etkinleştirilirse, trafik analitiği fiyatlandırması gigabayt başına işleme oranları üzerinden uygulanır. Trafik analizi, ücretsiz fiyatlandırma katmanında sunulmamaktadır. Daha fazla bilgi için bkz. Ağ İzleyicisi fiyatlandırması.
Log depolaması ayrıca ücretlendirilir. Daha fazla bilgi için bkz. Azure Blob Depolama fiyatlandırması ve aşağıdaki önemli noktalar:
- NSG akış günlüğü iş akışı, Kapsayıcı oluşturma çağrılarını düzenli aralıklarla yapar, ilişkili MAC sayısıyla doğrudan orantılıdır ve depolama yazma işlemlerine göre ücretlendirilir.
- Başarısız karşıya yükleme girişimlerine yol açan tüm yapılandırma değişiklikleri veya abonelik ilkeleri, depolama faturalama ilkesine uygun olarak ücretlendirilebilir durumda kalır.
İlgili içerik
- NSG akış günlüklerini yönetmeyi öğrenmek için bkz. NSG akış günlüklerini oluşturma, değiştirme, devre dışı bırakma veya silme.
- NSG akış günlükleri hakkında en sık sorulan sorulardan bazılarının yanıtlarını bulmak için Akış Günlükleri SSS'ye bakın.
- Trafik analizi hakkında bilgi edinmek için bkz. Trafik analizine genel bakış.