Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Uç Nokta için Microsoft Defender on Windows, uç nokta tespit ve yanıt (EDR) sensörü ile Microsoft Defender Antivirus için ayrı proxy ayarları kullanır. Cihazlar ilgili bulut hizmetlerine ulaşmak için bir proxy kullanmak zorunda olduğunda, bu rehberi otomatik keşif, bileşene özgü statik proxy ayarları veya sistem çapında bir WinHTTP proxy yapılandırmak için kullanın. Rehber ayrıca Microsoft Monitoring Agent (MMA) kullanan cihazlar için proxy yapılandırmasını da kapsar.
Önemli
Defender for Endpoint IPv4 bağlantısı gerektirir. Yalnızca IPv6 tabanlı bir ağ için, uçtan uca IPv4 bağlantısı sağlamak amacıyla DNS64/NAT64 gibi bir geçiş mekanizması kullanın. Daha fazla bilgi için bkz. Uç Nokta için Microsoft Defender için en düşük gereksinimler.
Aşağıdaki bileşenler için ayrı proxy ayarlarını yapılandırın:
Yönettiğiniz işletim sistemi için proxy rehberliğini kullanın:
- Windows cihazları için, Cihaz proxy'sini ve internet bağlantı ayarlarını Yapılandır kullanın; ilk olarak Windows proxy yapılandırma yöntemi seçin.
- Linux cihazları için bkz. Statik proxy bulma için Linux'ta Uç Nokta için Microsoft Defender'i yapılandırma.
- macOS cihazları için bkz. macOS'ta Uç Nokta için Microsoft Defender.
Bir Windows proxy yapılandırma yöntemi seçin
Defender for Endpoint sensörü bu LocalSystem bağlamda çalışır ve sensör verilerini raporlamak ve Defender for Endpoint ile iletişim kurmak için Windows HTTP Hizmetleri (WinHTTP) kullanır. WinHTTP yapılandırması, Windows Internet (WinINet) proxy ayarlarından bağımsızdır. Daha fazla bilgi için WinINet ile WinHTTP karşılaştırın.
İpucu
İnternete açılan bir geçit olarak yönlendirilmiş proxy'leri kullanıyorsanız, ağ korumasını kullanarak ileri proxy'lerin arkasında gerçekleşen bağlantı olaylarını araştırabilirsiniz.
Aşağıdaki proxy yapılandırma yöntemlerinden birini kullanın:
Otomatik keşif:
- Şeffaf proxy.
- Web Proxy Otomatik Keşif Protokolü (WPAD).
Ağınız şeffaf bir proxy veya WPAD kullanıyorsa, sensör bileşene özgü statik proxy ayarı gerektirmez.
EDR sensör statik proxy: Sensör otomatik keşif veya sistem genelindeki WinHTTP proxy'sini kullanamadığında Grup Politikası üzerinden yapılandırma
TelemetryProxyServer.Sistem çapında WinHTTP proxy: Statik bir proxy'yi kullanarak
netsh winhttpyapılandırmak . Bu ayar, varsayılan WinHTTP proxy yapılandırmasını kullanan tüm uygulama ve hizmetleri etkiler. Sistem çapında statik bir proxy, kararlı bir ağ topolojisindeki cihazlar için en uygun konumdur.
Microsoft Defender Antivirus, bulut erişimi için ayrı proxy politikaları kullanır. Bu politikaları Microsoft Defender Antivirus için statik proxy yapılandır bölümünde yapılandırın.
Grup Politikası kullanarak bir EDR sensör statik proxy'sini yapılandırın
EDR sensörü doğrudan bağlanamadığında veya proxy keşifini kullanamadığında kayıt listesi tabanlı statik proxy yapılandırın. Sadece proxy host ve portu girin TelemetryProxyServer. Boşluk eklemeyin.
Not
Statik proxy'yi yapılandırmadan önce en son Defender for Endpoint güncellemelerini yükleyin.
Hedef cihazlara uygulanan Grup Politikası nesnesinde (GPO) her iki ayarı da yapılandırın.
grup ilkesi yönetim bilgisayarınızda grup ilkesi Yönetim Konsolu'nu (GPMC) açın.
GPMC konsol ağacında, düzenlemek istediğiniz GPO’yu içeren orman ve etki alanında Group Policy Objects öğesini genişletin.
GPO'ya sağ tıklayın ve düzenle'yi seçin.
Grup Politikası Yönetim Düzenleyicisi'nde, Bilgisayar Yapılandırma>Politikaları>İdari Şablonlar>, Windows Bileşenleri>Veri Toplama ve Önizleme Derlemeleri bölümlerine gidin.
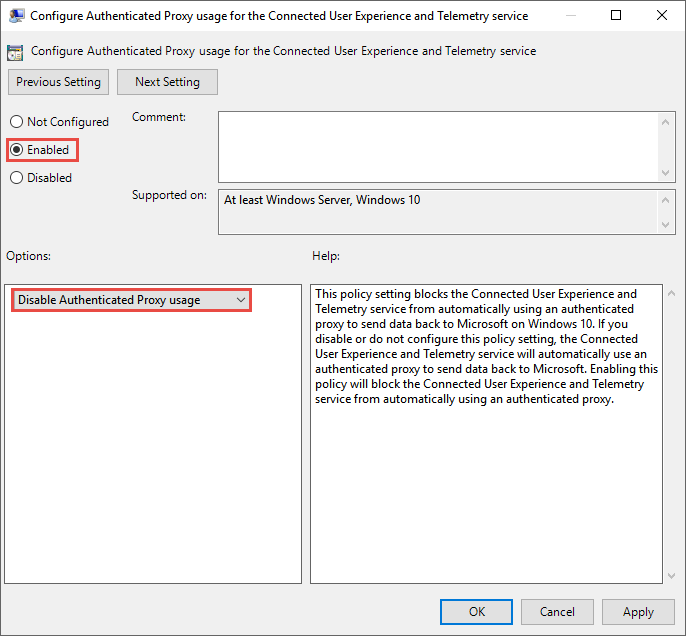
Bağlı Kullanıcı Deneyimi ve Telemetri Hizmeti için Kimliği Doğrulanmış Ara Sunucu kullanımını yapılandır'ı açın, Etkin'i seçin ve ardından Kimliği Doğrulanmış Ara Sunucu kullanımını devre dışı bırak'ı seçin.
Bağlı kullanıcı deneyimlerini ve telemetriyi Yapılandır'ı açın, proxy'yi ,
<server-name-or-ip>:<port>olarak girin ve ardından OK seçin.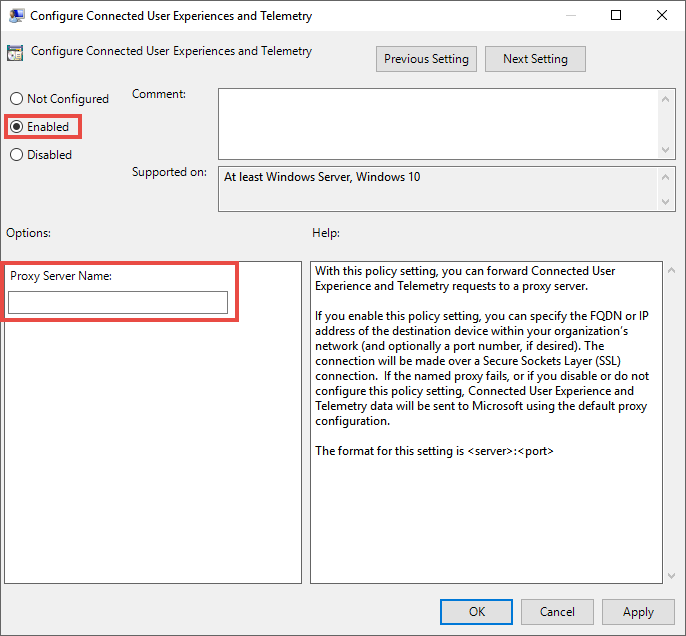


Politikalar aşağıdaki kayıt değerlerini yapılandırır:
| Grup İlkesi | Kayıt defteri yolu | Kayıt defteri değeri | Değer verileri |
|---|---|---|---|
| Connected User Experience ve Telemetri hizmeti için doğrulanmış proxy kullanımını yapılandırın | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
DisableEnterpriseAuthProxy |
1 (REG_DWORD) |
| Bağlı kullanıcı deneyimlerini ve telemetriyi yapılandırma | HKLM\Software\Policies\Microsoft\Windows\DataCollection |
TelemetryProxyServer |
<server-name-or-ip>:<port> (REG_SZ), örneğin, 10.0.0.6:8080 |
Not
Mobil cihaz yönetimi (MDM) üzerinden dağıtım TelemetryProxyServer yapmayın. EDR sensörü, TelemetryProxyServer Grup Politikası kayıt konumundan okuyor.
Sertifika iptal listeleri veya Windows Update için varsayılan WinHTTP proxy'sini kullanamayan cihazlarda, uyumlu bir EDR algılayıcısının TelemetryProxyServer seçeneğini tercih etmesini sağlamak için PreferStaticProxyForHttpRequest öğesini 1 olarak ayarlayın.
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Gelişmiş Tehdit Koruması altındaki değeri oluşturun.
Aşağıdaki komut kayıt değerini oluşturur:
reg add "HKLM\SOFTWARE\Policies\Microsoft\Windows Advanced Threat Protection" /v PreferStaticProxyForHttpRequest /t REG_DWORD /d 1 /f
PreferStaticProxyForHttpRequest, MsSense.exe'nin 10.8210.* veya 10.8049.* sürümünden itibaren desteklenen sensör dalları için geçerlidir. Önceki MMA tabanlı çözüm için geçerli değil.
Microsoft Defender Antivirüs proxy ayarlarını yapılandır
Microsoft Defender Virüsten Koruma bulut tabanlı koruma, yeni ve yeni tehditlere karşı neredeyse anında, otomatik koruma sağlar. Microsoft Defender Antivirüs aktif zararlı yazılım önleme çözümünüz olduğunda, özel göstergeler için bulut bağlantısı gereklidir. Ayrıca, Microsoft dışındaki bir çözüm bir tehdidi engellemediğinde yedek olarak devreye giren blok modunda uç nokta algılama ve yanıt (EDR) için de gereklidir.
Not
Windows'un sertifika iptal listelerini almasına olanak tanıyan sistem çapında bir WinHTTP proxy'sini tercih edin. Eğer bu yapılandırma mümkün değilse, 2 altında HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows Defender\Spynet değerini SSLOptions olarak ayarlamak, Microsoft Defender Antivirüs bulut koruması için sertifika iptal denetimlerini devre dışı bırakır. İptal kontrollerinin devre dışı bırakılması, sertifika doğrulama korumasını azaltır ve en iyi uygulama değildir. Mevcut değerler ve riskler için, Microsoft Defender Antivirus ağ bağlantılarını yapılandırma ve doğrulama bölümünü inceleyebilirsiniz.
Microsoft Defender Antivirüs ise bilinen son çalışan proxy'yi önbellekler. Defender bulut bağlantıları için TLS denetimi kullanma çünkü denetim güvenli bağlantıyı bozar.
Microsoft Defender Virüsten Koruma, güncelleştirmeleri indirmek üzere Windows Update veya Microsoft Update'e bağlanmak için statik ara sunucuyu kullanmaz. Bunun yerine, Windows Update kullanacak şekilde yapılandırıldığında sistem çapında bir proxy kullanır veya Microsoft Defender Antivirüs koruma güncelleme yedek sırasına göre yapılandırılmış dahili güncelleme kaynağını kullanır.
Proxy ayarlarını Grup Politikası kullanarak yapılandırma
Hedef cihazlara uygulanan bir GPO'yu açmak ve düzenlemek için Microsoft Defender Antivirüs Grup Politikası ile Yapılandırma prosedürünü kullanın. Sonra, proxy'ye özgü politikayı yapılandırın:
Grup Politikası Yönetim Düzenleyicisi'nde, Bilgisayar Yapılandırma>Politikaları>İdari Şablonlar>, Windows Bileşenleri>, Microsoft Defender Antivirus'a gidin.
Ağa bağlanmak için proxy sunucusunu açın, Etkin'i seçin ve proxy sunucusunu tanımlayın.
http://veyahttps://ekleyin. Microsoft Defender Antivirüs güncellemelerini Yönet'te belirtildiği gibi Defender Antivirüs platformunu güncel tutun.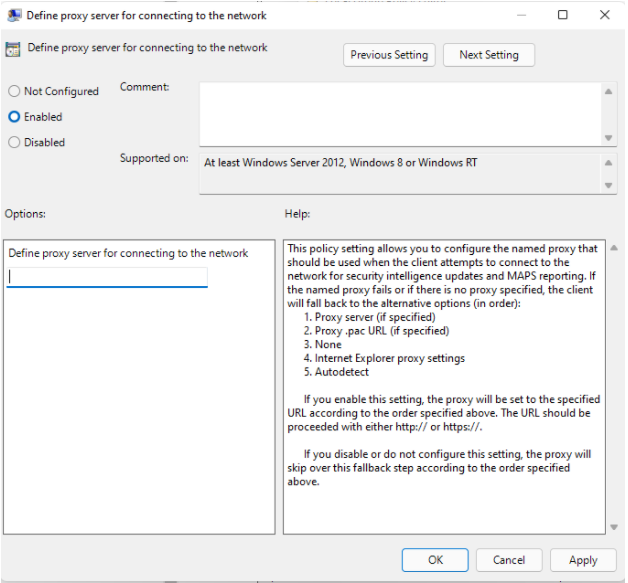

İlke, HKLM\Software\Policies\Microsoft\Windows Defender altında ProxyServer dize değerini oluşturur. Aşağıdaki biçimi kullanın:
<protocol>://<server-name-or-ip>:<port>
Örneğin, http://10.0.0.6:8080.
Proxy otomatik yapılandırma (PAC) dosyası kullanmak için, ağa bağlanmak için Define proxy auto-config (.pac) dosyasını yapılandırın. Belirli hedefler için proxy'yi atlamak için, Define adreslerini proxy sunucusunu atlatacak şekilde yapılandırın.
PowerShell kullanarak proxy ayarlarını yapılandırmak
Microsoft Defender Antivirus cmdlet'lerini, yerel cihazda Yönetici olarak çalıştır seçeneğini belirleyerek açtığınız bir PowerShell penceresindeki yükseltilmiş bir PowerShell oturumunda kullanın.
Statik bir proxy sunucu veya PAC dosyası yapılandırın:
Statik bir proxy sunucusu yapılandırmak: Aşağıdaki sözdizimi kullanın:
Set-MpPreference -ProxyServer "<protocol>://<server-name-or-ip>:<port>"Örneğin:
Set-MpPreference -ProxyServer "http://10.0.0.6:8080"Bir PAC dosyası yapılandırmak: Aşağıdaki sözdizimi kullanın**:
Set-MpPreference -ProxyPacUrl "<pac-file-url>"Örneğin:
Set-MpPreference -ProxyPacUrl "https://proxy.contoso.com/proxy.pac"
Belirli hedefler için proxy'yi atlayın: Aşağıdaki sözdizimi kullanın:
Set-MpPreference -ProxyBypass "<address-1>","<address-2>"Örneğin:
Set-MpPreference -ProxyBypass "intranet.contoso.com","updates.fabrikam.com"Yapılandırmayı doğrulama:
Get-MpPreference | Select-Object ProxyServer, ProxyPacUrl, ProxyBypass
Daha fazla bilgi için, Microsoft Defender Antivirüs ve Set-MpPreferenceyapılandırmak ve çalıştırmak için PowerShell cmdlet'lerini kullan bölümüne bakabilirsiniz.
netsh kullanarak sistem genelinde sabit proxy yapılandırın
Kararlı bir ağ topolojisindeki cihazlarda, Komut İstemi'ni Yönetici olarak çalıştır seçeneğini belirleyerek açın ve sistem genelinde statik bir vekil sunucu yapılandırmak için netsh winhttp öğesini kullanın.
Not
Bu yapılandırma, varsayılan WinHTTP proxy yapılandırmasını kullanan tüm uygulamaları ve Windows servislerini etkiler.
Aşağıdaki sözdizimini kullanın:
netsh winhttp set proxy <proxy>:<port>
Aşağıdaki örnek, 8080 konumundaki proxy sunucusunu 10.0.0.6 bağlantı noktasını kullanacak şekilde yapılandırır:
netsh winhttp set proxy 10.0.0.6:8080
Mevcut WinHTTP proxy yapılandırmasını kaldırmak ve doğrudan bağlantıya geri dönmek için aşağıdaki komutu çalıştırın:
netsh winhttp reset proxy
Mevcut yapılandırmayı görüntülemek, bypass adreslerini yapılandırmak veya gelişmiş WinHTTP proxy ayarlarını kullanmak için netsh winhttp'ye bakınız. Genel netsh gelenekler için bkz. Netsh komut sözdizimi, bağlamlar ve biçimlendirme.
MMA kullanan cihazlar için proxy ayarlarını yapılandırın
Windows 8.1 cihazları, Defender for Endpoint için MMA'ya bağımlılığını sürdürmektedir. Windows 7 SP1, Windows Server 2008 R2 SP1, Windows Server 2012 R2 ve Windows Server 2016 cihazları daha yeni Defender for Endpoint ajanını kullanmalıdır. Göç rehberliği için bkz. Windows cihazlarında MMA'yı güncellemek.
Windows 8.1 ve geçici olarak MMA kullanmaya devam eden diğer tüm cihazlar için, sistem genelinde bir ara sunucu yapılandırın veya MMA'yı bir ara sunucu ya da Log Analytics ağ geçidi üzerinden bağlanacak şekilde yapılandırın:
- Proxy: Log Analytics ajanını proxy kullanacak şekilde yapılandırın.
- Gateway: Log Analytics gateway'i indirin.
Ortama alma yönergeleri için bkz. Önceki Windows sürümlerini ortama alma.
İlgili içerik
Aşağıdaki makaleler, Defender for Endpoint için proxy yapılandırması, bağlantı, onboarding ve sorun giderme hakkında daha fazla bilgi sunmaktadır:
- Uç Nokta için Microsoft Defender hizmet URL'lerine istemci bağlantısını doğrulama
- Uç Nokta için Microsoft Defender, ticari ortamlar için bağlantı URL'lerini kolaylaştırdı
- Bağlantısız ortamlar, proxy'ler ve Uç Nokta için Microsoft Defender
- Microsoft Defender Antivirus’u yapılandırmak ve yönetmek için Grup İlkesi ayarlarını kullanın
- Windows veya macOS çalıştıran istemci cihazları ekleme
- Uç Nokta için Microsoft Defender katılım sorunlarını giderme
- İnternet erişimi olmayan cihazları Uç Nokta için Microsoft Defender’e ekleme